

【総務省・IPA調査】IT運用監視の基本と体制づくり|アクセスログを記録する企業は2025年時点で41.0%
社内のシステム監視について、こんな悩みを抱えていませんか。情シスの担当者からは、よく次のような声を聞きます。
- 障害に気づくのは、いつもユーザーからの連絡
- 何を、どこまで監視すればいいのか分からない
- 24時間の監視なんて、一人ではとても無理
先に結論をお伝えします。公的統計と民間調査を見る限り、監視を十分に整えている企業は、大企業も含めてまだ少数とみられます。総務省の調査では、2025年時点でアクセスログを記録している企業は41.0%でした。対象は常用雇用者100人以上のインターネット利用企業です。
すべてを一度に監視する必要はありません。この記事では、公的データをもとに監視の対象と項目、ツール、体制、アラート対応の流れを整理します。少人数で始めるときの優先順位もお伝えします。
この記事のポイント
- 常用雇用者100人以上のインターネット利用企業のうち、アクセスログを記録している企業は2025年時点で41.0%です(出典: 総務省「令和7年通信利用動向調査」)
- ランサムウェアの感染経路は、2025年時点でVPN機器・リモートデスクトップ経由が87.0%です(出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]、原データは警察庁)
- 接続機器を完全に把握し、脆弱性をリアルタイムで監視できている企業は、従業員1,000名以上の国内企業を対象にした2026年の民間調査で19.1%でした(出典: タニウム合同会社「サイバーインシデントと事業継続性の実態調査レポート」)

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
IT運用監視はシステムの異常に早く気づき、初動につなげる業務
IT運用監視とは、サーバーやネットワーク、アプリケーションの稼働状況を継続して確認する業務です。異常を見つけたら担当者に知らせ、初動の対応につなげます。目的は、障害を早く見つけて業務への影響を小さくすることにあります。
よく似た言葉に「運用保守」があります。修理や更新、保守契約の範囲まで含めた全体像は、IT運用保守の考え方をまとめた記事で解説しています。
この記事で扱う監視は、その中でも「異常に気づいて知らせる」までを受け持つ部分です。対象・項目・ツール・体制・アラート対応の順に見ていきましょう。
運用・管理の人材不足を挙げる企業は2018年時点で44.4%、前年から7.1ポイント増えた
監視の担い手が足りないという悩みは、多くの企業に共通しています。総務省の通信利用動向調査では、2018年時点で「運用・管理の人材が不足」を挙げた企業は44.4%でした。前年と比べて7.1ポイント増えています。
この数値は「情報通信ネットワークを利用する上での問題点」という設問の結果です。複数回答の選択肢の1つで、監視要員に限った質問ではありません。
また、今回調べた範囲では2019年以降の同じ設問のデータが見つかりませんでした。最新の値ではないため、その後の推移はここでは推測しません。それでも、少ない人数で運用を回している状況は2018年時点ですでに広がっていたと分かります。
公的統計で確認できるのは回線監視やIDSなど監視に近い指標までで、運用監視そのものの導入率は示されていない
監視に近い公的統計の指標は次のとおりです。総務省の5項目は、常用雇用者100人以上のインターネット利用企業が対象です。
- アクセスログを記録している企業: 2025年時点で41.0%(総務省)
- セキュリティ監査を実施している企業: 2025年時点で26.7%(総務省)
- 回線監視を行っている企業: 2025年時点で21.7%(総務省)
- 不正侵入検知システム(IDS)を設置・導入している企業(調査票の注記によりIPSを含む): 2025年時点で20.7%(総務省)
- セキュリティ管理をアウトソーシングしている企業: 2025年時点で20.2%(総務省)
- SaaSのネットワーク監視状況の情報を集めている中小規模企業: 2022年度調査で28.6%(IPA。製造業・情報通信業・サービス業の回答から集計)
- SOCによる監視体制を持つCSIRT: 2015年度調査で69.7%、うち24時間365日体制は78.3%(JPCERT/CC)
この並びから読み取れるのは、公的統計で確認できるのは監視に近い指標までだという点です。回線監視・IDS・セキュリティ管理のアウトソーシングは、2025年時点でいずれも約2割です。ただし、これらはセキュリティ対策として尋ねた項目で、監視ツールの導入率そのものではありません。
サーバー監視など運用監視そのものの導入率、24時間体制の最新の動向、内製と外部委託の比率を直接示す統計は、今回調べた範囲では見当たりませんでした。詳細は後半で解説します。
注意
本記事では、IT運用監視の普及率を数値で言い切りません。上の数値は調査主体・調査年・対象が違うため、大小も比べられません。
出典: 総務省「平成30年通信利用動向調査」/総務省「令和7年通信利用動向調査」/総務省「令和7年通信利用動向調査報告書(企業編)」調査票/IPA「クラウドサービス(SaaS)のサプライチェーンリスクマネジメント実態調査」/JPCERT/CC「2015年度 CSIRT構築および運用における実態調査」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
インシデント調整件数は2022年度の24,419件をピークに減ったが、監視を緩める根拠にはならない
JPCERT/CCは、国内外の組織とインシデント対応を調整した件数を年度ごとに公表しています。2022年度の24,419件をピークに、2023年度以降は減っています。
ただし、件数が減っても監視を緩めてよいわけではありません。推移と指標の定義の2点から説明します。
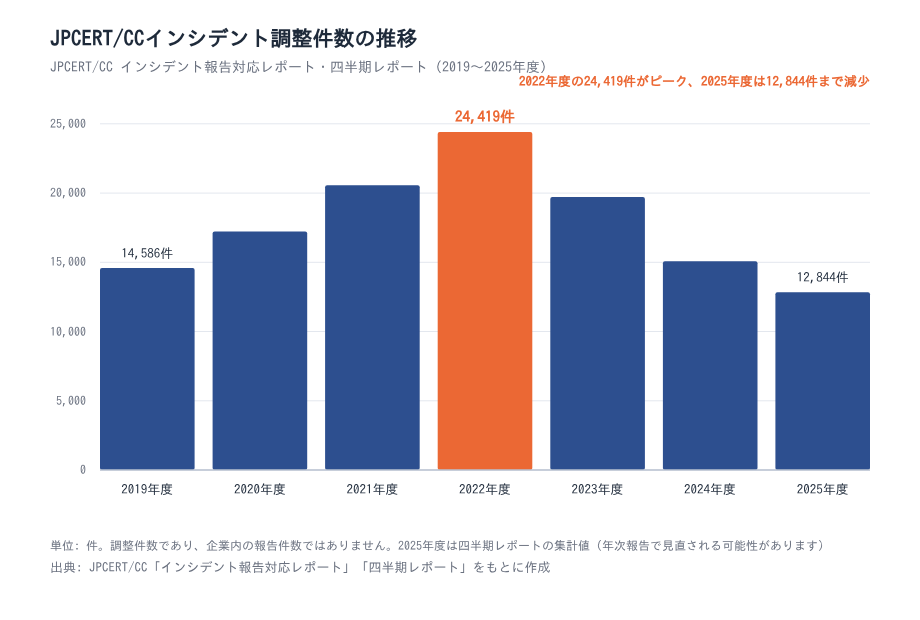
2019年度から2022年度にかけて約1.67倍に増え、2025年度は12,844件まで減った
まず、7年度分の件数を確認します。
| 年度 | インシデント調整件数 |
|---|---|
| 2019年度 | 14,586件 |
| 2020年度 | 17,233件 |
| 2021年度 | 20,571件 |
| 2022年度 | 24,419件 |
| 2023年度 | 19,720件 |
| 2024年度 | 15,078件 |
| 2025年度 | 12,844件 |
出典: JPCERT/CC「インシデント報告対応レポート[2024年1月1日~2024年3月31日]」/同[2025年1月1日~2025年3月31日]/JPCERT/CC「四半期レポート[2026年1月1日~2026年3月31日]」。2025年度は四半期レポートの集計値です。
この推移から読み取れるのは、増加と減少のどちらも3年続いた動きだという点です。2020〜2022年度は毎年18〜19%ずつ増え、2019年度から2022年度で約1.67倍になりました。
2023年度以降は、前年比19.2%減、23.5%減、14.8%減と続けて減っています。2025年度は2019年度より1,742件、約12%少ない水準です。なお2025年度の値は四半期レポートを集計したもので、年次の報告で見直される可能性があります。
調整件数の減少は企業内のインシデントが減ったことを意味しない
この件数の減少は、攻撃が減ったことを示すものではありません。この指標は、JPCERT/CCが国内外の組織と対応を調整した件数だからです。企業内で起きたインシデントの件数でも、報告件数でもありません。2022年度の24,419件から2025年度の12,844件への減少も、調整件数の減少にとどまります。
注意
「インシデント調整件数」と「インシデント報告件数」は別の指標で、増減の動きは一致しません。件数の減少を、監視が不要になった根拠として読まないでください。
件数の増減にかかわらず、自社で異常に気づける仕組みが必要です。次は、その仕組みで何を見るのかを整理します。
出典: JPCERT/CC「インシデント報告対応レポート[2024年1月1日~2024年3月31日]」/同[2025年1月1日~2025年3月31日]/JPCERT/CC「四半期レポート[2026年1月1日~2026年3月31日]」
監視対象はサーバー・ネットワーク・アプリケーションからクラウド・SaaSまで広がっている
以前の監視対象は、社内のサーバーやネットワーク機器が中心でした。いまはクラウドやSaaSを組み合わせて使う企業が増えています。監視の範囲は、社外のサービスにまで広がっています。
範囲が広がるほど、何を監視すべきかの把握が難しくなります。ここでは、基本の監視対象と把握・SaaS監視の現状を確認します。
ポイント
- 監視を始める前に、監視する機器・サービスの一覧を作ります
- 一覧には社内の機器だけでなく、利用中のクラウド・SaaSも含めます
- SaaSは、事業者の障害通知やステータスページの確認方法も書き添えます
基本の監視対象は3層で、その前提となる公開IT資産を十分に把握している大手企業は2024年時点で20.2%
基本の監視対象は、サーバー・OS、ネットワーク機器、アプリケーションの3層です。それぞれ稼働と負荷、通信の状態、正しく動いているかを確認します。
ただし、監視の前提は何があるかを把握していることです。スリーシェイクの2024年の調査は、従業員1,000名以上の大手企業の情報システム担当者が対象です。公開しているIT資産の把握状況は次のとおりでした。
| 把握状況 | 割合 |
|---|---|
| 十分に把握できている | 20.2% |
| おおむね把握できている | 38.5% |
| 一部しか把握できていない | 25.0% |
| ほとんど把握できていない | 12.5% |
| わからない/答えられない | 3.8% |
出典: 株式会社スリーシェイク「セキュリティガバナンスに関する実態調査」(2024年)
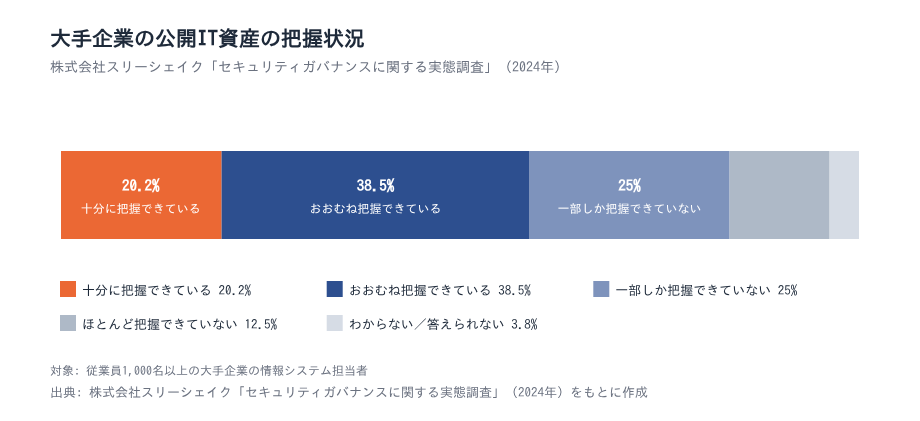
同じ2024年の調査では、「把握できている」企業の54.1%がIT資産管理の専任担当者を置いていました。台帳づくりはIT資産管理の基本の記事も参考にしてください。
タニウムが2026年に従業員1,000名以上の国内企業に行った調査では、接続機器を完全に把握し脆弱性をリアルタイムで監視できている企業は19.1%でした。範囲が「公開資産」と「全接続機器」で違うため、2つの値は比べられません。
この2つの調査から読み取れるのは、大企業でも「把握して常に見ている」状態にあるのは約2割にとどまることです。どちらも大企業対象の民間調査です。
SaaSのネットワーク監視状況を確認している企業は中小規模で28.6%、大規模でも52.8%
クラウド部分の監視は、サービス事業者に任せきりになりやすい領域です。IPAが2022年度に行った調査では、SaaS側の「ネットワーク監視状況」について情報を集めている企業は、中小規模企業で28.6%でした。大規模企業でも52.8%です。
対象はSaaSの選定や承認に関わった人です。規模別の値は、製造業・情報通信業・サービス業の回答に限って集計したものです。設問は自社での監視ではなく、「事業者の監視状況について情報を集めているか」です。
この差から読み取れるのは、規模による差が24.2ポイントあることです。そして大規模企業でも半数近くは、SaaS側の監視状況について情報を集めていません。2022年度の調査のため、その後の変化は反映されていません。
契約後に集める情報で最も実施率が低いのは「サービスの障害対応情報」の69.4%
同じIPAの2022年度調査では、SaaSの契約後に集める情報も尋ねています。全体で最も実施率が高かったのは「安全に運用するための設定方法」の76.8%でした。最も低かったのは「サービスの障害対応情報」の69.4%です。
この並びから読み取れるのは、設定の情報は集めても障害時の情報は集めきれていない傾向です。差は7.4ポイントです。
なお、前の見出しの規模別の値とは母数がそろわないため、大小は比べません。結論として、SaaSの障害通知やステータスページも、監視対象の一覧に入れておく必要があります。
出典: 株式会社スリーシェイク「セキュリティガバナンスに関する実態調査」/タニウム合同会社「サイバーインシデントと事業継続性の実態調査レポート」/IPA「クラウドサービス(SaaS)のサプライチェーンリスクマネジメント実態調査」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
監視項目は死活・リソース・ログが基本で、リモートアクセス機器を優先して見る
監視の対象が決まったら、次は「何を見るか」という監視項目を決めます。基本になるのは、死活監視・リソース監視・ログ監視の3つです。
ただし、すべての機器を同じ重さで見る必要はありません。侵入口になりやすい機器を優先して見るという考え方を、データとあわせて説明します。
監視項目の基本は死活・リソース・ログで、アクセスログを記録している企業は2025年時点で41.0%
主な監視項目を、何を見て、どんな異常に気づけるのかで整理しました。
| 監視項目 | 何を見るか | 気づける異常 |
|---|---|---|
| 死活監視 | 機器やサーバーが応答するか | 停止、通信の途絶 |
| リソース監視 | CPU・メモリ・ディスクの使用状況 | 処理の遅れ、容量不足 |
| ログ監視 | システムやアクセスの記録 | エラーの発生、不審なログイン |
| ポート監視 | 特定のサービスの通信口が応答するか | Webやメールなどのサービス停止 |
| 外形監視 | 利用者と同じ経路でサービスにアクセスできるか | 画面が開かない、応答が遅い |
このうちログ監視は、記録が残っていることが前提です。総務省の調査では、2025年時点でアクセスログを記録している企業は41.0%でした。対象は常用雇用者100人以上のインターネット利用企業です。記録や運用を点検するセキュリティ監査を実施している企業は、同じ年で26.7%です。
この2つの値から読み取れるのは、「記録する」より「点検する」ほうが実施率が低いという点です。また、ログを記録していることと、ログを監視して異常を検知していることは別です。記録を始めたら、誰がいつ確認するかまで決めておきましょう。
ランサムウェアの感染経路は2025年時点でVPN機器・リモートデスクトップ経由が87.0%で、優先して監視する対象になる
優先して見るべきなのは、社外から接続できる機器です。IPAの解説書に掲載された警察庁のデータでは、2025年時点でランサムウェアの感染経路の87.0%がVPN機器とリモートデスクトップ経由でした。
一方で、総務省の調査では、2025年時点でアクセスログを記録している企業は41.0%です。対象は常用雇用者100人以上のインターネット利用企業です。さらに、従業員1,000名以上の国内企業を対象にした2026年の民間調査では、接続機器をリアルタイムで監視できている企業は19.1%でした。
これらの数値から読み取れるのは、監視の順番です。セキュリティ監視の観点では、サーバーの死活監視より先に、VPN機器のログと脆弱性情報を確認することをおすすめします。ただし、ログの記録率の低さが被害の原因だとまでは言えません。
注意
87.0%は、警察庁に報告された被害のうち、感染経路が分かった事例の内訳です。企業全体のうち侵入された割合ではありません。また、アクセスログの記録率はリモートアクセス機器に限った設問ではなく、3つの数値は調査の主体も対象も違います。
出典: 総務省「令和7年通信利用動向調査」/IPA「情報セキュリティ10大脅威 2026」解説書[組織編](原データ: 警察庁)/タニウム合同会社「サイバーインシデントと事業継続性の実態調査レポート」
監視ツールは統合監視・ログ管理・IT資産管理に分かれ、中小企業での資産管理製品の導入率は2割台以下
監視を人の目だけで続けるのは難しいため、多くの場合はツールを使います。ここでは特定の製品ではなく、ツールの種類と選ぶときの確認点を整理します。
あわせて、中小企業でIT資産管理製品がどのくらい使われているかもデータで確認します。中小企業では、ツール導入の手前にいる企業が多いのが現状です。
主なツールは統合監視・ログ管理・IT資産管理の3種類で、導入方式はエージェント型とエージェントレス型に分かれる
監視に使う主なツールは3種類です。導入の方式や提供形態にも違いがあるため、あわせて整理します。
- 統合監視ツール: サーバーやネットワーク機器の死活・リソースをまとめて監視し、異常を通知します
- ログ管理ツール: 各機器のログを集めて保存し、検索や不審な記録の検知に使います
- IT資産管理ツール: パソコンやソフトウェアを一覧にし、利用状況や更新の状態を管理します
- エージェント型とエージェントレス型: 監視対象に専用ソフトを入れるのがエージェント型、入れずに通信で状態を確認するのがエージェントレス型です
- クラウド型とオンプレミス型: クラウド型は自社でサーバーを用意せずに使え、オンプレミス型は自社内に構築します
- 選ぶときの確認点: 今ある機器やクラウドと連携できるか、通知手段は何か、日々の運用の手間はどのくらいかを確認します
なお、IPAの2024年度の調査によると、ソフトウェアライセンス管理やIT資産管理の製品を導入していた中小企業は、2024年時点で10.3%でした。これは対策の必要性を感じたことがある企業のうちの値です。ツールを使っていない企業のほうが多いことを前提に、無理のない範囲から始めてください。
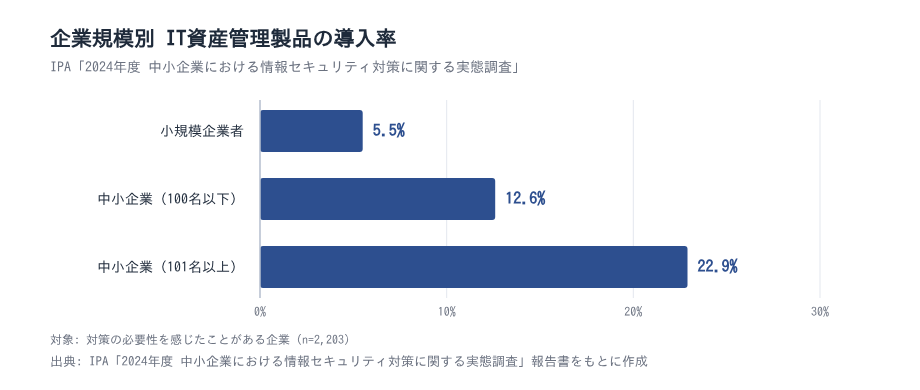
IT資産管理製品の導入率は2024年時点で小規模企業者5.5%、101名以上の中小企業でも22.9%
IPAの2024年度の中小企業調査では、IT資産管理製品の導入率を企業規模別に示しています。対象は、前の見出しの10.3%と同じく、対策の必要性を感じたことがある企業です。小規模企業者では5.5%、従業員100名以下の中小企業では12.6%でした。従業員101名以上の中小企業でも22.9%です。
規模が大きいほど導入率は上がりますが、最も大きい区分でも2割台にとどまります。
この結果から読み取れるのは、中小企業の多くが「ツールで機器を一覧にする」段階の手前にいることです。専用ツールがなくても、まずは表計算ソフトで台帳を作るところから始めてみてください。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」報告書
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
監視体制は「時間帯」と「担い手」の2軸で決める
監視体制は、「時間帯」と「担い手」の2つを組み合わせて考えると整理しやすくなります。時間帯は、日勤のみ、夜間はオンコール、24時間365日のいずれかです。担い手は、社内で行う内製、外部委託、その併用から選びます。
体制を直接尋ねた公的データとして確認できたのは、JPCERT/CCの2015年度の調査だけでした。日本シーサート協議会に加盟するCSIRTを対象にした調査です。インシデント対応の専門チームであるCSIRTの役割は、CSIRTの基本を解説した記事も参考にしてください。
外部委託に近い公的統計としては、セキュリティ管理をアウトソーシングしている企業が2025年時点で20.2%という値があります。対象は常用雇用者100人以上のインターネット利用企業です。ただし監視業務に限った外部委託ではありません。内製と外部委託の比率や、外部委託の費用相場を直接示すデータは、今回調べた範囲では見当たりませんでした。そのため、以下では体制の組み方の考え方を中心にお伝えします。
2015年度の調査ではSOCを持つ組織の78.3%が24時間365日体制だった
JPCERT/CCの2015年度調査では、SOCによる監視体制を構築・運用しているCSIRTは69.7%でした。SOCは、セキュリティの監視を常時行う組織を指します。SOCを持つ組織のうち、78.3%が24時間365日体制で運用していました。
2つの値をかけ合わせると、回答した組織全体の約55%が24時間365日のSOCを持っていた計算になります。これは2つの値から求めた参考値です。
注意
この調査の対象は日本シーサート協議会の加盟組織のうち、アンケートに回答した66組織で、セキュリティへの意識が高い大規模な組織に偏っている可能性があります。また2015年度の調査のため、現在の体制とは状況が異なる可能性があります。
この結果は、すべての企業に24時間監視が必要だという意味ではありません。24時間体制が必要かどうかは、システムが止まったときの影響の大きさで決めましょう。
SOCとCSIRTを別部署にして連携させる形が67.4%で最も多かった
同じ2015年度の調査では、SOCを持つ組織に、SOCとCSIRTの関係も尋ねています。結果は次のとおりです。
| SOCとCSIRTの関係 | 割合(SOCを持つ組織のうち) |
|---|---|
| それぞれ独立した部署として運用し、連携している | 67.4% |
| CSIRTがSOCの機能を兼ねている | 21.7% |
| SOCの中にCSIRTを置いている | 8.7% |
出典: JPCERT/CC「2015年度 CSIRT構築および運用における実態調査」(日本シーサート協議会の加盟組織のうちSOCを持つ組織)
最も多いのは、SOCとCSIRTを別の部署にして連携させる形でした。SOCは常に監視して異常を見つける役割、CSIRTは何が起きたかを判断し、関係者との調整を担う役割です。
ただし、SOCが社内の組織なのか、外部に委託したものなのかは、この調査では分かりません。役割を分けて連携させる形が多かった、という点を押さえておいてください。
立ち上げ時の人数は86.4%が10名未満で、少人数でも判断と調整の役割は社内に残せる
同じ調査では、CSIRTの構築に携わった人数が5名未満の組織が47.0%でした。10名未満まで広げると86.4%になります。これは立ち上げ時の人数で、運用している人数ではありません。
この結果と前の見出しの分担から読み取れるのは、次のような役割分担です。常時の監視は人数のかかる部隊や外部に任せ、社内の少人数は判断と調整を担います。外部に任せていたかどうかは調査で分からないため、ここは仮説にとどまります。
それでも、専任者を何人も置けない企業には参考になる形です。監視を外部に委託する場合でも、通知を受けて判断する人は社内に置いてください。ひとり情シスであっても、この役割だけは手放さないことが大切です。
出典: JPCERT/CC「2015年度 CSIRT構築および運用における実態調査」/総務省「令和7年通信利用動向調査」
アラート対応は検知から記録までの流れと役割を事前に決めておく
監視ツールを入れても、アラートが出たときに誰も動けなければ意味がありません。アラート対応の基本の流れは「検知 → 切り分け → 連絡・エスカレーション → 復旧 → 記録・再発防止」です。
この流れのそれぞれで、誰が何をするかを事前に決めておくことが大切です。役割の決め方と、訓練の実施状況をデータで見ていきます。
ポイント
- アラートの種類ごとに、通知先・判断者・連絡手段を1枚の表にまとめます
- 担当者が不在のときの代わりの連絡先も書いておきます
- まとめた表は、関係者がすぐに開ける場所に置きます
インシデント時の役割は「調整役」が77.3%、「現場での対応・支援」が71.2%
JPCERT/CCの2015年度調査では、日本シーサート協議会の加盟組織に、インシデント発生時のCSIRTの位置づけを尋ねています(複数回答)。「調整役」を選んだ組織は77.3%、「現場で対応作業を実施または支援」は71.2%でした。
多くの組織が、調整と現場対応の両方を担っていることが分かります。そのためアラート対応でも、誰が判断し、誰が手を動かし、誰に連絡するかを決めておく必要があります。流れごとに担当を書き込むと、次のようになります。
- 検知: アラートを受け取る人(例: 情シス担当者、または委託先の監視担当)
- 切り分け: 影響の範囲と原因の見当をつける人(例: 情シス担当者)
- 連絡・エスカレーション: 上長や関係部署、ベンダーに連絡する人(例: 情シス責任者)
- 復旧: 実際に作業する人(例: 情シス担当者、保守ベンダー)
- 記録・再発防止: 経緯を残し、対策を決める人(例: 情シス責任者)
インシデント対応訓練などの訓練を実施している中小企業は2024年時点で7.3%にとどまる
手順を決めても、一度も動かしたことがなければ、いざというときに機能しません。IPAの2024年度の中小企業調査では、従業員への情報セキュリティ教育を特に実施していない企業が63.6%でした。
教育の方法として、標的型攻撃メール訓練やインシデント対応訓練などの訓練を実施している企業は7.3%にとどまります。教育を実施している企業に限っても、内容にインシデント対応訓練を含む企業は9.8%でした。この9.8%は母集団が「教育を実施している企業」である点に注意してください。
これらの訓練は、監視のアラート対応の訓練そのものではありません。それでも、決めた手順を試す機会が少ないことは読み取れます。まずは年1回、手順を読み合わせる机上訓練から始めてみてください。
出典: JPCERT/CC「2015年度 CSIRT構築および運用における実態調査」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」報告書/同 概要説明資料
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
中小企業とひとり情シスは、ツール導入と対応手順づくりを並行して進める
ここでは、外部の監視サービスを検討する前に、少人数の情シスが自分で始める手順をまとめます。
ツールの導入と、異常時に動く手順づくりは並行して進めましょう。その理由を企業規模別のデータで確認し、始める順番を示します。
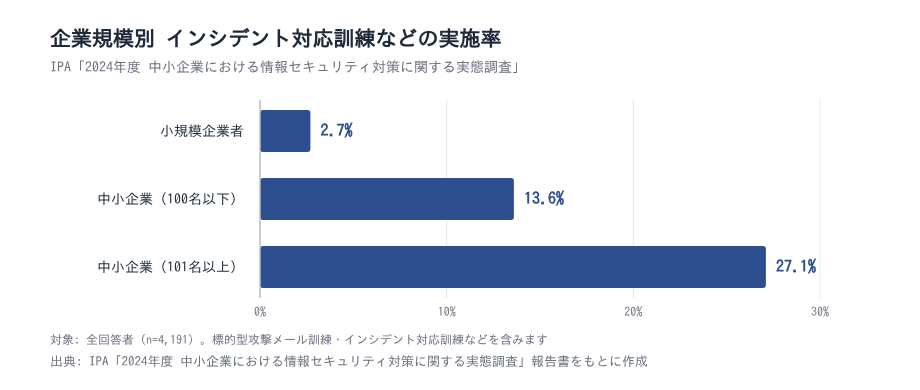
IT資産管理製品の導入率と訓練の実施率は、どちらも企業規模が小さいほど低い
IPAの2024年度調査では、IT資産管理製品の導入率と訓練の実施率を、それぞれ企業規模別に示しています。どちらの指標も、規模が小さい区分ほど低くなっています。2つの指標は対象の企業が違うため、表を分けて示します。
IT資産管理製品の導入率は、対策の必要性を感じたことがある企業のうちの値です。
| 企業規模 | IT資産管理製品の導入率 |
|---|---|
| 小規模企業者 | 5.5% |
| 中小企業(100名以下) | 12.6% |
| 中小企業(101名以上) | 22.9% |
訓練の実施率は、調査の全回答者のうちの値です。
| 企業規模 | 訓練の実施率 |
|---|---|
| 小規模企業者 | 2.7% |
| 中小企業(100名以下) | 13.6% |
| 中小企業(101名以上) | 27.1% |
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」報告書。訓練には標的型攻撃メール訓練やインシデント対応訓練などを含みます。
この2つの表から読み取れるのは、小規模企業者ではどちらの値も6%に届かないことです。ツールと対応手順のどちらか一方が先に進んでいるとは言えません。小規模な企業では、どちらもこれから整える段階にあると考えられます。
注意
2つの指標は母集団が違います。資産管理製品は対策の必要性を感じたことがある企業(n=2,203)、訓練は全回答者(n=4,191)が対象です。そのため、同じ区分どうしの大小や、規模による差の倍率は比べられません。また、この訓練は監視アラートへの対応訓練そのものではありません。
始める順番は資産の一覧化、リモートアクセス機器のログ確認、通知先と手順の明文化の3段階
少人数の情シスが監視を始める順番を、3段階にまとめました。
- 監視対象を一覧にする: 社内の機器と利用中のクラウド・SaaSを書き出します。対策の必要性を感じたことがある小規模企業者でも、2024年時点の資産管理製品の導入率は5.5%です。表計算ソフトで始めても問題ありません。
- リモートアクセス機器のログと脆弱性情報を確認する: 2025年時点でランサムウェアの感染経路の87.0%はVPN機器とリモートデスクトップ経由です。常用雇用者100人以上の企業でも、2025年時点でアクセスログを記録しているのは41.0%です。まずログが残る設定かを確かめます。
- 通知先・判断者・連絡手段を決め、訓練する: アラートごとの担当を1枚にまとめ、年1回は机上訓練で手順を確かめます。
3段階が回り、夜間や休日の停止の影響が大きいと分かった時点で、24時間監視の外部委託を検討しましょう。外部に任せる場合も、判断する人は社内に残すことを忘れないでください。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」報告書/IPA「情報セキュリティ10大脅威 2026」解説書[組織編](原データ: 警察庁)/総務省「令和7年通信利用動向調査」
まとめ IT運用監視は「把握・優先・手順」の3点から整える
IT運用監視は、システムの異常に早く気づき、初動につなげるための業務です。最後に、この記事の要点を振り返ります。
- 把握: 監視の前提は、何があるかを知ることです。公開IT資産を十分に把握している大手企業は、2024年の民間調査で20.2%でした。まずは監視対象の一覧づくりから始めましょう。
- 優先: 2025年時点でランサムウェアの感染経路の87.0%はVPN機器とリモートデスクトップ経由です。リモートアクセス機器のログと脆弱性情報を先に確認します。
- 手順: 常用雇用者100人以上の企業でも、アクセスログを記録しているのは2025年時点で41.0%で、約4割にとどまります。記録を始めたら、確認する人・通知先・判断者を決め、訓練で試します。
- 体制: 24時間監視は止まったときの影響で判断し、外部に任せる場合も判断する人は社内に残します。
公的統計と民間調査を見る限り、監視を十分に整えている企業は、大企業でもまだ少数とみられます。すべてを一度に揃えようとせず、優先度の高いところから一つずつ進めてみてください。
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
新人・ひとり情シスの学習は情シスカレッジで

監視の手順を決めても、担当者が対応の基本を知らなければ、アラートが出たときに動けません。訓練を実施している中小企業が少ないことからも、担当者が基礎を学べる仕組みづくりは後回しになりがちです。新人やひとり情シスが短い時間で基礎を学べる仕組みとして、情シスカレッジを紹介します。
情シスカレッジは、新人・ひとり情シスのためのマイクロラーニングLMSです。数分の動画と小テストで、業務の合間に少しずつ学べます。
情シスカレッジの特徴
- 数分の動画+小テストで、短い時間でも学習を進められます
- 必修の割り当て・期限・進捗ダッシュボードで、誰がどこまで学んだかを確認できます
- 自社カリキュラムの編成・CSVでの教育記録に対応しています
導入は5名から可能で、請求書払いにも対応しています。初期設定は約10分で完了します。
※出典
- 総務省「平成30年通信利用動向調査」
- 総務省「令和7年通信利用動向調査の結果(概要)」別紙2
- 総務省「令和7年通信利用動向調査報告書(企業編)」(巻末の調査票を含む)
- IPA「クラウドサービス(SaaS)のサプライチェーンリスクマネジメント実態調査」調査報告書
- IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」報告書
- IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」概要説明資料
- IPA「情報セキュリティ10大脅威 2026」解説書[組織編](原データ: 警察庁)
- JPCERT/CC「2015年度 CSIRT構築および運用における実態調査」
- JPCERT/CC「インシデント報告対応レポート[2024年1月1日~2024年3月31日]」
- JPCERT/CC「インシデント報告対応レポート[2025年1月1日~2025年3月31日]」
- JPCERT/CC「四半期レポート[2026年1月1日~2026年3月31日]」
- 株式会社スリーシェイク「セキュリティガバナンスに関する実態調査」
- タニウム合同会社「サイバーインシデントと事業継続性の実態調査レポート」