

【総務省・IPAデータ】ウイルス対策ソフトの必要性|2024年調査で遭遇の約86%が感染前に阻止、それでも不十分な理由
ウイルス対策ソフトの契約更新が近づくと、毎年同じ費用を払い続けてよいのか迷いますよね。EDRの提案を受けたり、Windowsにも標準の機能があると聞いたりすると、なおさらです。こんな悩みはないでしょうか。
- ウイルス対策ソフトの更新費用、今年も払う必要があるのかな
- EDRやWindows標準の機能があれば、もう要らないのでは
- 経営層に「なぜ必要か」を聞かれたとき、根拠を示せない
先に結論をお伝えします。ウイルス対策ソフトは不要ではありません。ただし、それだけでは今の主な侵入口には届きません。この記事では、総務省・IPA・警察庁の公的データをもとに、その理由を順番に説明します。
この記事のポイント
- 総務省の2024年調査(常用雇用者100人以上の企業)では、ウイルスに遭遇した企業23.5%のうち20.3%が「発見したが感染しなかった」と回答しました。約86%が感染前に止まっています
- ランサムウェアの感染経路は、2025年にVPN機器とリモートデスクトップで87.0%、メール・添付ファイルは2.2%でした
- IPAの中小企業調査では、2023年度にウイルス感染被害を受けた企業は14.8%で、ランサムウェアの8.3%より多くなっています
出典: 総務省「令和6年通信利用動向調査報告書」(1点目)/IPA「情報セキュリティ10大脅威 2026」組織編 解説書、原データは警察庁(2点目)/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」(3点目)

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
ウイルス対策ソフトは今も必要で、遭遇したウイルスの約86%は感染前に止まっている
「入れても意味がないのでは」という疑問に、公的データで答えます。役割を確認したうえで、どれだけ感染を防げているかを総務省の調査から見ていきます。
ウイルス対策ソフトは端末上でマルウェアを検知して止める基本の対策
ウイルス対策ソフトは、パソコンやサーバの上でマルウェアを見つけ、動き出す前に止めるための基本の対策です。端末に届いた不正なファイルを、その場で検知して隔離する役割を持っています。
IPAの「情報セキュリティ10大脅威 2026」では、セキュリティソフトはアンチウイルスをはじめ、迷惑メールのフィルタリングやWebアクセスのフィルタリングなど、さまざまな機能をまとめたソフトウェアと説明されています。導入して終わりにせず、定期的なスキャンと定義ファイル(パターンファイル)の更新が行われるよう設定し、その結果を確認することが重要とされています。
企業がウイルス感染を気にしてきたことも、データに表れています。総務省の2018年調査では、ネットワークを利用するうえでの問題点として「ウイルス感染に不安」を選んだ企業が47.2%ありました。
ウイルス対策ソフトは、こうした不安に対して最初に置かれてきた対策だといえます。
2024年調査ではウイルスに遭遇した企業の約86%が感染に至っていない
総務省の2024年調査を見ると、ウイルスに遭遇した企業の大半は感染する前に止めています。対象は常用雇用者100人以上の企業です。
この調査では、「ウイルスを発見又は感染」した企業が23.5%でした。内訳は「発見したが感染しなかった」が20.3%、「少なくとも1回は感染した」が3.2%です。
20.3%を23.5%で割ると、約86.4%になります。つまり、ウイルスに遭遇した企業の約86%は、感染に至らずに止めています。
この数値から読み取れるのは、感染した企業と感染しなかった企業の比が、およそ1対6だという点です。経営層に「入れていて効いているのか」と聞かれたときは、この比率を根拠として示せます。
注意
総務省の設問は「何によって止まったか」を聞いていません。メールの検査やファイアウォール、利用者の判断で止まった分も含まれるため、約86%がすべてウイルス対策ソフトの効果とはいえません。また、気づかれなかった感染は数に入らないため、感染の割合は実際より低めに出ている可能性があります。
2018年の標的型メール調査では、送付された企業の9割超が感染に至っていない
総務省の2018年調査では、標的型メールを送付された企業の9割超が、感染に至っていませんでした。送付された企業全体で見ると、36.4%はメールが端末に届く前の段階で止めています。
この設問の分母は、常用雇用者100人以上の企業のうち、標的型メールを送付された企業です。結果は3つに分かれています。「端末に到達する前にウイルス対策プログラム等で全て阻止した」が36.4%、「端末に到達したが感染はなかった」が54.9%、「少なくとも1回は感染した」が8.8%でした。感染に至らなかった企業は、合わせて91.3%です。
なお、「ウイルス対策プログラム等」には、端末のウイルス対策ソフトだけでなく、メールゲートウェイ(メールサーバ側の検査)なども含まれている可能性があります。36.4%がすべて端末のソフトの効果とはいえません。
この結果から読み取れるのは、標的型メールを受けた企業でも、大半は感染前に止められているという点です。2024年調査と同じく、遭遇の大半が感染に至っていない傾向を、別の調査からも確認できます。ただし、2018年の値は標的型メールに限った設問で、分母の取り方も2024年調査と違います。このため、2つの調査の数値を並べて比べることはできません。
ポイント
- ウイルス対策ソフトは、端末上でマルウェアを止める基本の対策
- 2024年調査では、遭遇した企業の約86%が感染に至っていない
- 2018年調査では、標的型メールを送付された企業の9割超が感染に至っていない
- 何で止まったかは分からず、すべてがソフトの効果とはいえない
出典: 総務省「令和6年通信利用動向調査報告書」/総務省「平成30年通信利用動向調査」/IPA「情報セキュリティ10大脅威 2026」組織編 解説書
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
企業の端末へのウイルス対策の導入率は2022年から2025年まで81〜84%で横ばい
他社がウイルス対策ソフトをやめ始めているのかも気になるところです。ここでは総務省の調査から、導入率と遭遇率の推移を並べて確認します。
総務省調査では2025年時点で端末にウイルス対策を入れている企業は81.8%
総務省の2025年調査では、パソコンなどの端末にウイルス対策プログラムを導入している企業は81.8%でした。2022年以降、導入率は81〜84%の範囲にとどまっています。
対象は常用雇用者100人以上の企業のうち、インターネットを利用している企業です。2022年からの推移は次の表のとおりです。
| 調査年 | 端末にウイルス対策プログラムを導入している企業の割合 |
|---|---|
| 2022年 | 83.8% |
| 2023年 | 82.6% |
| 2024年 | 81.5% |
| 2025年 | 81.8% |
表の出典: 総務省「令和6年通信利用動向調査報告書(企業編)」(2022〜2024年)/総務省「令和7年通信利用動向調査報告書(企業編)」(2025年)
2022年から2025年までの変化は2.0ポイントで、ほぼ横ばいといえます。2025年時点でも8割を超える企業が、端末へのウイルス対策を続けている状態です。
注意
表の値は、いずれも総務省の報告書に載っている確定値です。速報にあたる調査結果の公表資料とは、同じ年でも値が少し異なります。また標本調査のため、年ごとの1ポイント前後の上下だけで「下がった」と判断するのは避けてください。
ウイルスの発見・感染率は約10ポイント下がったが、導入率は下がっていない
同じ総務省の調査で、ウイルスに遭遇する企業の割合ははっきり下がっています。それでも、端末への導入率は下がっていません。
「ウイルスを発見又は感染」した企業は、2022年に32.4%、2024年に23.5%、2025年に22.8%でした。2022年から2025年で9.6ポイント、割合にして約3割の減少です。
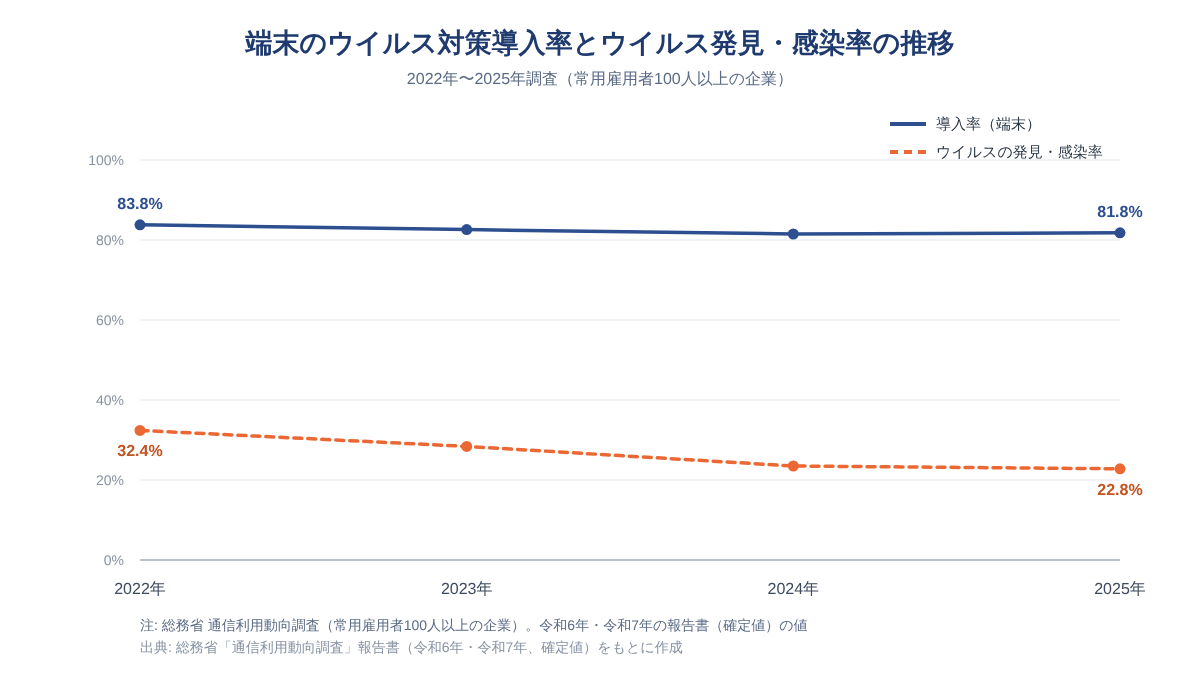
この2つの推移から読み取れるのは、企業がウイルス対策ソフトを「脅威が減ったら外すもの」とは考えていない点です。脅威の増減に関係なく、常に置いておく基本の装備として扱われているとみられます。社内でコストを説明するときは、「他社は入れるのをやめていない」という根拠として使えます。
ただし、選択肢にEDRやOS標準の機能が含まれるかは分からず、中身が入れ替わっている可能性はあります。遭遇率の低下も、脅威そのものが減ったとまでは断定できません。
出典: 総務省「令和7年通信利用動向調査報告書(企業編)」/総務省「令和6年通信利用動向調査報告書(企業編)」
ウイルス対策ソフトだけではランサムウェアの主な侵入口を防げない
ウイルス対策ソフトは今も感染を止めていますが、被害の大きいランサムウェアは別の場所から入ってきます。侵入口のデータと、端末での検知の役割を分けて整理します。
ランサムウェアの感染経路は2025年にVPN機器とリモートデスクトップで87.0%、メール経由は2.2%
警察庁の集計では、ランサムウェアの侵入口の大半はVPN機器とリモートデスクトップです。メールの添付ファイルから入るケースは、ごく一部にとどまっています。
2025年のランサムウェアの感染経路は、VPN機器とリモートデスクトップの合計が87.0%でした。同じ2025年で、メール・添付ファイルは2.2%です。2024年もVPN機器とリモートデスクトップで86.0%を占めており、高い水準が続いています。
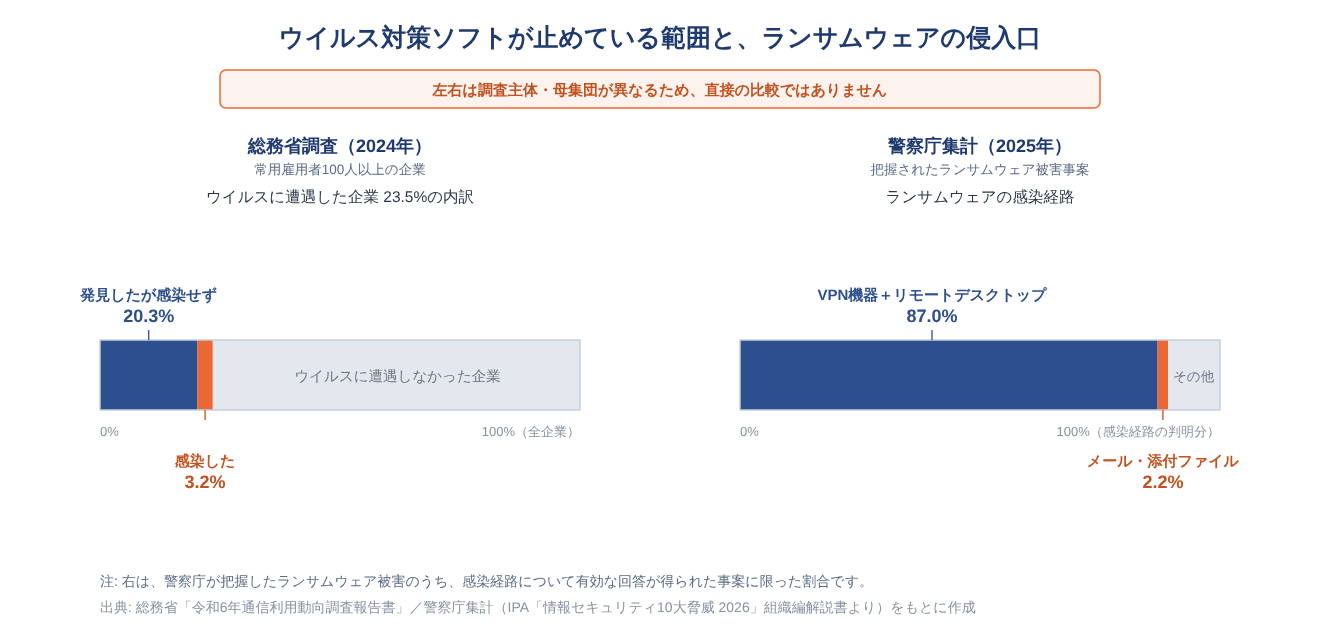
なお、この集計は警察が把握したランサムウェア被害のうち、被害企業・団体への聞き取りで感染経路について有効な回答が得られた事案に限った割合です。届け出られていない被害は含まれません。
ウイルス対策ソフトが従来主に守ってきたのは、メールの添付ファイルやWebからのダウンロード、外部記憶媒体など、端末に持ち込まれる不正なファイルでした。少なくともランサムウェアについては、メールの添付ファイルは主な入口ではなくなっていると読めます。
端末での検知には今も役割があり、侵入口の対策とは役割が分かれる
侵入口がVPN機器だからといって、ウイルス対策ソフトが不要になるわけではありません。「どこから入るか」と「どこで見つけるか」は別の話だからです。
VPN機器から入った攻撃者も、最後は端末でランサムウェア本体を動かすため、そこで検知できる場面はあります。ただし、侵入した攻撃者が管理者の権限を奪い、ウイルス対策ソフトやEDRを止めてから暗号化に進む手口も確認されています。端末の対策だけに頼れない理由の一つです。総務省の2024年調査でも、20.3%の企業が「発見したが感染しなかった」と答えています。
ここから読み取れるのは、ウイルス対策ソフトが止めている脅威と、ランサムウェアの侵入口がずれている点です。2025年の侵入口の87.0%は、端末の手前にあります。両者は母集団が違うため、因果ではなく並べて示す指摘です。
IPAの資料でも、セキュリティソフトはソフトウェアの更新や認証の強化、バックアップの取得と並ぶ基本対策の一つです。侵入口側の対策は、ランサムウェア対策の進め方もあわせて確認してみてください。
ポイント
- 2025年のランサムウェアの侵入口は、VPN機器とリモートデスクトップで87.0%
- メール・添付ファイル経由は、2025年で2.2%
- 侵入後に端末で動く本体を検知できる場面はあるが、先に対策ソフトを止める手口もある
- ウイルス対策ソフトは、侵入口の対策と組み合わせて使う
出典: IPA「情報セキュリティ10大脅威 2026」組織編 解説書(原データは警察庁)/IPA「情報セキュリティ10大脅威 2026」個人編 ハンドブック/総務省「令和6年通信利用動向調査報告書」/MITRE ATT&CK「T1562.001」/CISA「#StopRansomware: Play Ransomware」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
中小企業では2023年度にウイルス感染被害が14.8%で、ランサムウェアより多い
侵入口のデータだけで判断すると、中小企業の実態からは外れます。IPAの中小企業調査から、被害の内訳と導入率の数字の読み方を確認します。
IPA調査の被害はウイルス感染14.8%、不正アクセス10.0%、ランサムウェア8.3%の順
IPAの中小企業調査によると、2023年度の被害を3つの類型で比べると、最も多いのはウイルス感染でした。ウイルス感染の被害は、ランサムウェアや不正アクセスを上回っています。
この調査は、中小企業の経営層や情報システム担当者へのWebアンケートで、有効回答は4,191件です。2023年度に受けた被害(発生した可能性が高いものを含む)の割合は、次のとおりです(複数回答)。
| 被害の種類(2023年度) | 被害を受けた中小企業の割合 |
|---|---|
| コンピュータウイルス感染 | 14.8% |
| 不正アクセス | 10.0% |
| ランサムウェア感染 | 8.3% |
| 何らかのサイバーインシデント(合計) | 23.3% |
表の出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」
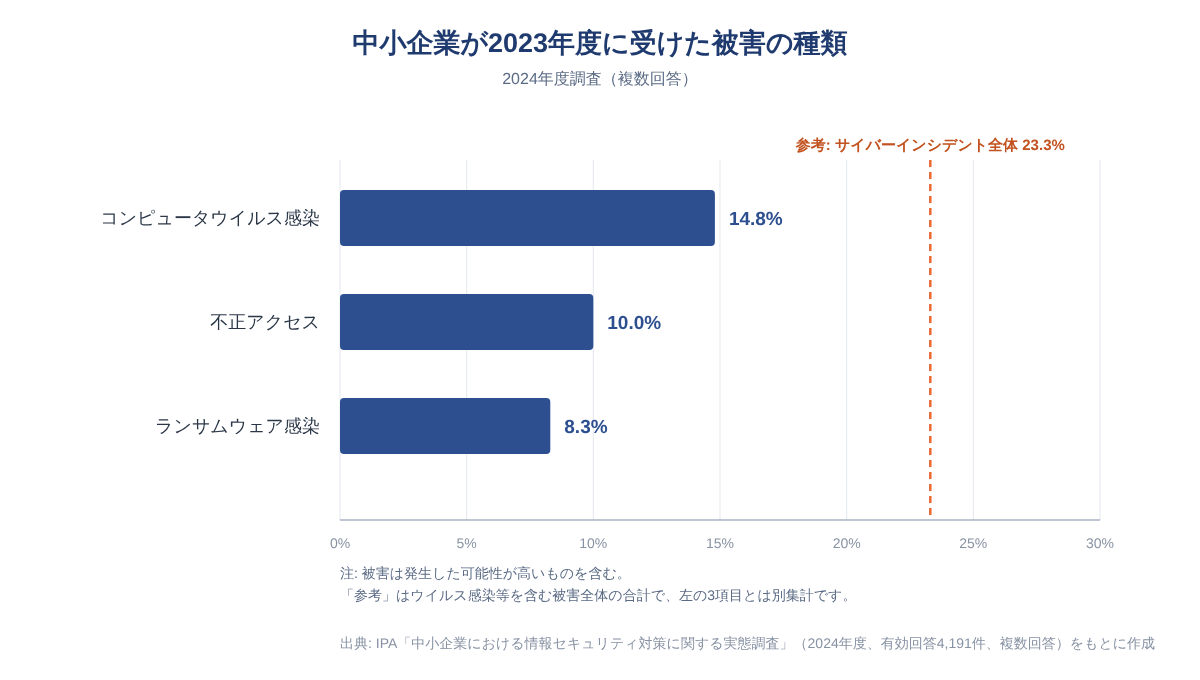
この結果から読み取れるのは、中小企業の手元で多く起きている被害は、今も従来型のウイルス感染だという点です。ただし、ここで比べたのは3つの類型だけです。また、回答者がランサムウェアを「ウイルス感染」として答えた可能性もあります。
なお、総務省調査の感染3.2%とは、母集団も定義も違います。どちらが正しいかではなく、別の数字として読んでください。
中小企業の導入率「約8割」は必要性を感じている企業に限った値
中小企業のウイルス対策ソフト導入率として「約8割」という数字を見かけることがあります。この値は、対策の必要性を感じている企業に限った導入率です。
IPA調査で「ウイルス対策ソフト・サービスの導入」を行っている中小企業の割合は、次のように推移しています。
| 調査年 | 導入している中小企業の割合 | 分母 |
|---|---|---|
| 2016年 | 82.3% | 4,215社 |
| 2021年 | 77.2% | 4,074社 |
| 2024年 | 80.0% | 2,203社(必要性を感じたことがない企業を除く) |
表の出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」
2024年の分母2,203社は、全回答4,191件の約半分です。2021年からの2.8ポイントの上昇は、「回復」とは読めません。ただし、2016・2021年に同じ絞り込みがあったかは確認できていません。
規模別では、必要性を感じている企業に限ると、2024年に小規模企業者で79.3%、101名以上の中小企業で83.8%でした。
定義ファイルの更新まで含めると、実施している中小企業は71.4%にとどまる
全回答を分母にすると、ウイルス対策ソフトの実施率はさらに下がります。定義ファイルの更新まで含めると、2024年は71.4%でした。
この値は、「ウイルス対策ソフトを導入し、定義ファイルを最新にしている」を実施(一部実施を含む)している中小企業の割合です。分母は全回答の4,191件で、必要性を感じている企業に限った80.0%より8.6ポイント低くなります。
この差から読み取れるのは、中小企業全体では、未導入または未更新の企業が3割近くあると考える方が実態に近い、という点です。ウイルス感染の被害が多いことと並べると、基本の対策を固める意味はまだ大きいと考えられます。ただし、同じ企業で突き合わせたデータではなく、因果とまではいえません。
注意
総務省の調査は常用雇用者100人以上の企業、IPAの調査は小規模企業者を含む中小企業が対象です。IPAの80.0%と定義ファイル更新込みの値は設問も違い、差がすべて母集団によるとは限りません。総務省調査の導入率との差も、こうした条件の違いで説明できます。引用時は母集団を必ず添えてください。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」概要/総務省「令和6年通信利用動向調査報告書」
OS標準の機能で足りるかどうかは、公的データでは判断できない
Windows標準の機能があれば市販のソフトは要らないのでは、という疑問は記事ごとに結論が分かれます。公的統計でどこまで分かるのかを説明します。
総務省・IPAの調査は、ウイルス対策ソフトの種類やOS標準機能を区別していない
総務省とIPAの調査は、どちらもウイルス対策の種類を分けて聞いていません。そのため、OS標準の機能で足りている企業がどれだけあるかは、公的統計からは分かりません。
総務省の調査の選択肢は「ウイルス対策プログラムを導入」で、2025年の値は81.8%です。IPAの調査の選択肢は「ウイルス対策ソフト・サービスの導入」で、2024年の値は、必要性を感じている企業に限ると80.0%です。どちらも、市販の製品、OS標準の機能、EDRを区別していません。
この設問の作りから読み取れるのは、回答者がOS標準の機能を「導入している」に含めたかどうかを確かめる手段がない、という点です。
注意
ここでいう「分からない」は、総務省・IPAの公的統計に限った話です。民間の調査には、製品の種類別の利用状況を扱ったものがある可能性があります。
「必要性を感じない」企業の実態は、別の設問からしか見えない
「ウイルス対策ソフトは要らない」と考える企業の実態は、公的統計では直接見えません。近い数値は、別の設問から間接的に拾えるものだけです。
IPA調査は、導入率を出すときに「対策の必要性を感じたことがない」企業を分母から外しています。近い数値は、SECURITY ACTION(対策の取り組みの自己宣言)を宣言しない理由です。2024年調査では、「必要性を感じられない」を挙げた企業が28.5%ありました。ただし、これはウイルス対策ソフトを入れない理由とは別の設問です。また、この設問に答えたのは、SECURITY ACTION の制度自体を知らなかった企業が中心です。
もう一つ気になる点があります。同じ2024年の調査では、対策への投資を「していない」「わからない」と答えた中小企業が約7割ありました。それでも、必要性を感じている企業に限った導入率は8割近くあります。
この組み合わせから読み取れるのは、費用のかからない仕組みで「導入している」と答えた企業が含まれている可能性です。とはいえ、選択肢が製品の種類を分けていないため、確かめることはできません。
出典: 総務省「令和7年通信利用動向調査報告書(企業編)」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」概要
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
ウイルス対策ソフトは定義ファイルの更新と、侵入口の対策を組み合わせて使う
OS標準の機能で足りるかは公的データで判断できないため、自社で確かめる観点を整理します。更新状況、侵入口の対策、EDRとの関係の順に説明します。
まず全端末とサーバで、ウイルス対策が動いていて定義ファイルが最新かを確認する
最初に取り組みたいのは、今あるウイルス対策がすべての端末とサーバで正しく動いているかの確認です。入っていることと、最新の状態で動いていることは別です。
先に見たとおり、中小企業の更新込みの実施率は2024年で71.4%です(一部実施を含む)。また、総務省の2025年調査(常用雇用者100人以上の企業)では、サーバにウイルス対策プログラムを導入している企業は60.2%です。端末の81.8%と比べて、21.6ポイント低くなっています。
まずは管理画面などで、端末とサーバの導入状況と更新状況を一覧で確かめてみてください。なお、複数のウイルス対策製品を同じ端末に入れると、互いに干渉して動作が不安定になることがあります。製品の入れ替え時には、古い製品が残っていないかもあわせて確認しましょう。
VPN機器の更新と認証の強化を、ウイルス対策と並行して進める
ウイルス対策ソフトの更新と同じ優先度で、VPN機器とリモートデスクトップの対策を進めることが大切です。2025年のランサムウェアの侵入口の87.0%は、この2つが占めているからです。
先に見たとおり、この87.0%は2025年の警察庁の集計です。侵入口がネットワーク機器や認証の段階にある以上、端末の対策だけでは届きません。
IPAの基本対策の整理に沿うと、役割分担は次のように考えられます。VPN機器はソフトウェアを更新して脆弱性をふさぎます。サポートが切れた機器は使い続けないようにします。不要なリモートデスクトップは停止し、残すものは多要素認証で守ります。万一に備えて、バックアップも取っておきます。
自社のどの機器がインターネットから見えているかは、外部に公開している資産の把握から始めると整理しやすくなります。
EDRはウイルス対策ソフトの代わりではなく、追加の層として検討する
EDRは、ウイルス対策ソフトを置き換えるものではありません。ウイルス対策ソフトの上に重ねる、追加の層として考えるのが基本です。
なお、製品によってはウイルス対策(EPP)とEDRの機能を一つにまとめたものもあります。その場合も、「入口で止める機能」と「侵入後の不審な動きを見つけて対応する機能」の両方がそろっているかを確認してください。
入口で止めるEPPと、感染後の動きを調べるEDRの違いは、EPPとEDRの違いで詳しく解説しています。
IPAの2024年調査では、中小企業の約7割が対策への投資を「していない」「わからない」と答えています。この状況では、既存の端末対策の更新と侵入口の対策を先に固めるのがよいと考えます。そのうえで、アラートを確認できる体制を見ながらEDRを検討します。
自社で確認したいチェックリスト
- すべての端末でウイルス対策が動いており、定義ファイルが最新になっている
- サーバにもウイルス対策が入っている
- 同じ端末に複数のウイルス対策製品が入っていない
- VPN機器のソフトウェアが最新になっている
- 不要なリモートデスクトップを止め、残すものは多要素認証で守っている
- バックアップを取得し、復元の手順を確かめている
- EDRを入れる場合、アラートを確認する担当と手順が決まっている
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」概要/総務省「令和7年通信利用動向調査報告書(企業編)」/IPA「情報セキュリティ10大脅威 2026」組織編 解説書(原データは警察庁)
まとめ: ウイルス対策ソフトは不要ではないが、それだけでは不十分
ウイルス対策ソフトの必要性について、公的データから分かることを3点に絞って振り返ります。
- 総務省の2024年調査では、ウイルスに遭遇した企業の約86%が感染前に止まっており、今も役割を果たしている
- 2025年のランサムウェアの侵入口は87.0%がVPN機器とリモートデスクトップで、端末の手前にある
- IPAの中小企業調査では、2023年度にウイルス感染の被害を受けた企業が14.8%あり、今も身近な被害である
ウイルス対策ソフトは外さずに更新を続け、そのうえで侵入口の対策を重ねる、という考え方が基本です。まずは自社の端末とサーバで、ウイルス対策が最新の状態で動いているかを確認してみてください。
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
ウイルス対策の運用を担う人材育成なら「情シスカレッジ」

この記事で見てきたとおり、ウイルス対策は入れて終わりではありません。定義ファイルの更新確認やVPN機器の点検といった基本の運用を、担当者が確実に回せることが大切です。
「情シスカレッジ」は、新人・ひとり情シスのためのマイクロラーニングLMSです。数分の動画と小テストで、日々の業務の合間に少しずつ学べる形になっています。
情シスカレッジの特徴
- 数分の動画と小テストで進めるマイクロラーニング形式
- 必修の割り当て・期限設定・進捗ダッシュボードで受講状況を管理できる
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応
導入は5名から可能で、請求書払いにも対応しています。初期設定はおよそ10分で完了します。
※出典
- 総務省「令和7年 通信利用動向調査報告書(企業編)」
- 総務省「令和6年 通信利用動向調査報告書(企業編)」
- 総務省「平成30年 通信利用動向調査」
- 情報処理推進機構「2024年度 中小企業における情報セキュリティ対策に関する実態調査」報告書
- 情報処理推進機構「2024年度 中小企業における情報セキュリティ対策に関する実態調査」概要
- 情報処理推進機構「情報セキュリティ10大脅威 2026」組織編 解説書(ランサムウェアの感染経路は警察庁の集計)
- 情報処理推進機構「情報セキュリティ10大脅威 2026」個人編 ハンドブック
- MITRE ATT&CK「T1562.001」
- CISA「#StopRansomware: Play Ransomware」