

【総務省・IPA】プロキシサーバーとは|仕組みと企業で使う目的・注意点、100人以上の企業の利用率は20.5%(2025年)
情シスの仕事をしていると、プロキシについて次のような疑問を持つ方も多いと思います。
- 「プロキシを通す」とは何をしているのか説明しにくい
- ファイアウォールがあればプロキシは要らないのか
- 他社はどのくらいプロキシを使っているのか
プロキシサーバーは、社内の端末に代わって外部と通信し、アクセスの制限や記録を行うサーバーです。ただし、総務省の2025年調査では、100人以上の企業でも利用は約5社に1社です。この記事では、仕組みと目的、利用率、悪用の注意点を公的データで解説します。
この記事のポイント
- プロキシは通信を代理で中継する仕組みで、フィルタリング・ログ記録に使われる(出典: IPA「情報セキュリティ10大脅威 2026」)。一般的な技術解説では、キャッシュにも使われる
- 常用雇用者100人以上の企業のプロキシ利用率は、2025年調査時点で20.5%(出典: 総務省「令和7年通信利用動向調査」)
- 2024年のネットバンキング不正送金の約44%で、家庭用機器を無断で中継点にする「レジデンシャルプロキシ」が使われていた(出典: 警察庁・総務省・NICT)

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
プロキシサーバーは、社内の端末に代わって外部のサーバーと通信する中継役のサーバー
プロキシサーバーとは、社内の端末と外部のサーバーの間に立ち、通信を代わりに取り次ぐサーバーです。「プロキシ(proxy)」は英語で「代理」という意味です。
IPAの「情報セキュリティ10大脅威 2026」組織編の解説書でも、プロキシは組織のネットワーク対策の一つとして紹介されています。外部への通信を制限したり、詳しく記録したりできる仕組みという位置づけです。
端末からの通信はいったんプロキシが受け取り、プロキシが代わりに外部のサーバーへ送る
プロキシを使う環境では、端末は外部のWebサーバーに直接つながらず、まずプロキシに通信を送ります。プロキシが端末に代わって外部とやり取りする役を担うためです。
通信の流れを順に見てみましょう。まず、社内の端末がWebページを見たいという要求をプロキシに送ります。プロキシはその要求を確認し、問題がなければ外部のWebサーバーへ送ります。
Webサーバーからの応答も、いったんプロキシが受け取る形です。プロキシはその応答を元の端末に返します。
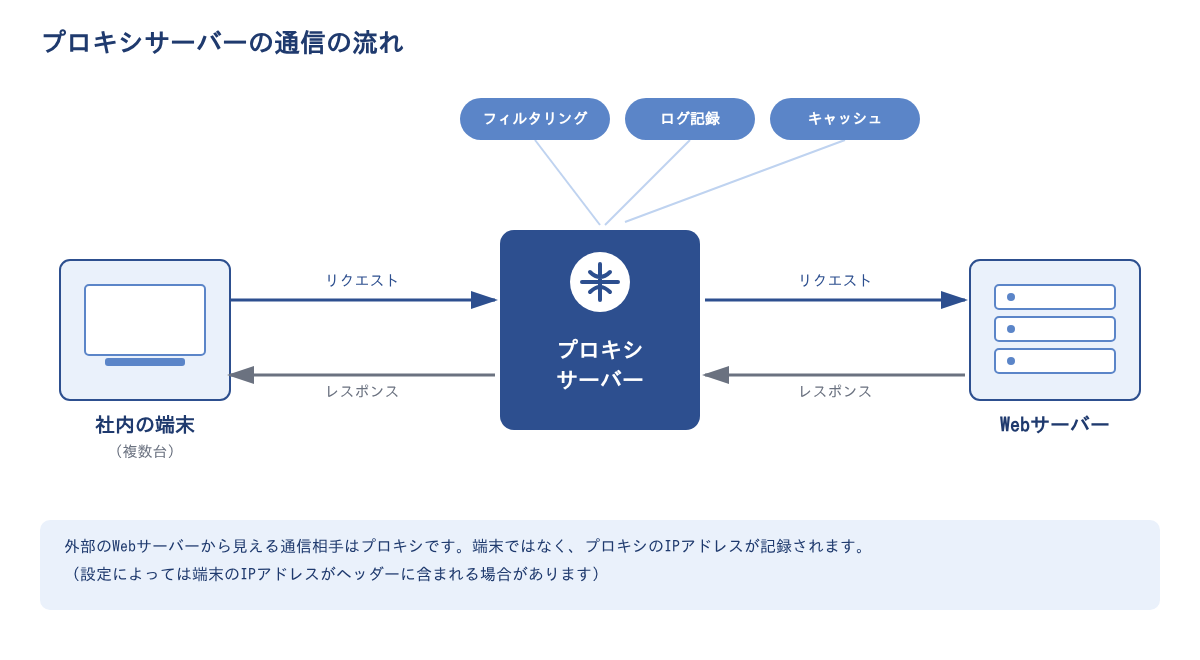
このとき、外部のWebサーバーから見える通信相手は、端末ではなくプロキシです。そのため、外部には社内の端末のIPアドレスではなく、プロキシのIPアドレスが記録されます。ただし、プロキシの設定によっては、端末のIPアドレスを「X-Forwarded-For」などのヘッダーに入れて外部へ送る場合があります。
すべての通信がプロキシを通るので、社内の通信をまとめて確認・管理できるのが特徴です。なお、ブラウザやOSでの設定方法や、安全な接続ができないときの対処は別の記事で解説しています。
ファイアウォールが通信の可否を判断するのに対し、プロキシは通信を代理して中身を確認・記録する
ファイアウォールは通信の可否を判断し、プロキシは通信を代理して中身を確認・記録します。IPAの解説書では、プロキシはファイアウォールやDNSフィルタリングと並ぶ、ネットワーク管理の対策の一つとして挙げられています。
| 対策 | 主に守る側 | 見ている対象 | 主な役割 |
|---|---|---|---|
| ファイアウォール | 社内ネットワーク全体 | 通信の送信元・宛先・種類 | ルールに沿って通信を許可・遮断する |
| プロキシ | 社内の利用者・端末 | 社内から外部への通信の中身(HTTPSの中身は復号した場合のみ) | 通信を代理し、制限・記録する |
| WAF | 自社のWebサーバー | Webアプリへの通信 | Webアプリへの攻撃を遮断する |
| IDS/IPS | ネットワーク全体 | ネットワーク上の通信 | 不正な侵入を検知・防止する |
表の出典: IPA「情報セキュリティ10大脅威 2026」組織編解説書をもとに作成
ただし、HTTPSの通信では、プロキシは通常、接続先のホスト名までしか分からず、暗号化された中身をそのまま中継します。中身まで確認するには、プロキシでいったん暗号を解いて検査する仕組み(TLSインスペクション)が必要です。この仕組みは、製品や設定によってはかえって通信の安全性を下げるおそれがあると、米国CISAが注意を呼びかけています。また、UTMのように、ファイアウォールとほかの機能を1台にまとめた製品もあるため、実際の製品では役割が重なることがあります。
ファイアウォールの仕組みは別の記事で解説しています。
出典: IPA「情報セキュリティ10大脅威 2026」組織編解説書/IETF RFC 9110「HTTP Semantics」/CISA「HTTPS Interception Weakens TLS Security」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
企業がプロキシサーバーを使う主な目的はフィルタリング・ログ記録・キャッシュの3つ
企業がプロキシを使う目的は、主にフィルタリング、ログ記録、キャッシュの3つです。どれも、社内の通信をプロキシに集めることで、出口で一括して管理できる点が共通しています。ここから1つずつ見ていきます。
フィルタリングで、業務に関係ないサイトや認証されていない外部への通信を止められる
プロキシを使うと、決めたルールに合わない外部への通信を出口で止められます。これがフィルタリングと呼ばれる使い方です。
IPAの解説書では、プロキシは利用者の認証を受けていない外部への通信を遮断できる、と説明されています。プロキシが通信を代理しているため、送るかどうかをプロキシ側で判断できるからです。
たとえば、危険と分かっているサイトや、業務と関係のないサイトへの接続を制限できます。また、パソコンに入り込んだマルウェアが、勝手に外部と通信しようとする動きを抑える効果も期待できます。プロキシは利用者の認証を通らない通信を外へ送らないため、認証の仕組みを持たない通信であれば止められるからです。ただし、IPAの解説書が示しているのは「認証を受けない通信を遮断できる」という点までで、マルウェアの通信をすべて止められるわけではありません。
このように、フィルタリングは社内から外へ出ていく通信の入口を絞る役割を持ちます。端末1台ずつではなく、出口でまとめて制限できるのがプロキシを使う利点です。
誰がいつどのサイトにアクセスしたかを記録でき、アクセスログを取る企業41.0%に対しプロキシ利用は20.5%
プロキシは、社外への通信を利用者単位・URL単位で詳しく記録できます。ただし、利用者単位で記録するには、プロキシで利用者を認証していることが前提です。また、HTTPSの通信を復号しない場合、記録できるのは主に接続先のホスト名までで、URLのすべては残りません。IPAの解説書が挙げているのも、端末から外部への通信を詳細に記録できる点です。
この記録があれば、「誰が、いつ、どのサイトにアクセスしたか」を後から確認できます。情報漏えいの調査や、社内ルールが守られているかの確認に役立ちます。
一方、総務省の2025年調査を見ると、アクセスログを記録している企業は41.0%でした。プロキシを利用している企業は20.5%にとどまります。どちらも、常用雇用者100人以上の企業のうち、インターネットを利用している企業の回答です。
この2つの数値から読み取れるのは、ログを取っている企業でも、社外への通信を利用者単位で記録できている企業は限られる可能性がある点です。ただし、この設問は複数回答で、両方を選んだ企業の数は公表されていません。そのため、ログを取る企業のうち何割がプロキシ以外の方法を使っているかまでは分かりません。
ログをどのくらいの期間保存し、どう確認するかは、ログ管理の進め方の記事で詳しく解説しています。
キャッシュで、よく見るページを手元に保存して表示を速くし、通信量を減らせる
キャッシュとは、一度取得したWebページのデータをプロキシに保存しておく仕組みです。次に同じページが開かれたとき、外部へ取りに行かずにプロキシから返せます。
たとえば、多くの社員が毎日開くポータルサイトなどで効果が出やすくなります。なお、この項は公的資料ではなく一般的な技術解説をもとにした内容です。表示の高速化と通信量の削減が、キャッシュの主な効果です。ただし、HTTPSの通信は暗号化されたままプロキシを通るため、復号しない限りキャッシュの対象になりません。HTTPSで提供されているサイトでは、フォワードプロキシのキャッシュによる効果は得にくくなります。
ポイント
- フィルタリング: ルールに合わない外部への通信を出口で止める
- ログ記録: 誰がいつどのサイトにアクセスしたかを記録する
- キャッシュ: よく見るページを保存し、表示を速くして通信量を減らす
出典: IPA「情報セキュリティ10大脅威 2026」組織編解説書/総務省「令和7年通信利用動向調査の結果(概要)」/IETF RFC 9110「HTTP Semantics」
フォワードプロキシは社内ネットワークの出口に、リバースプロキシはWebサーバーの手前に置く
プロキシは、どちら側の通信を代理するかによって、フォワードプロキシとリバースプロキシの2種類に分かれます。置く場所も、守る相手も異なります。
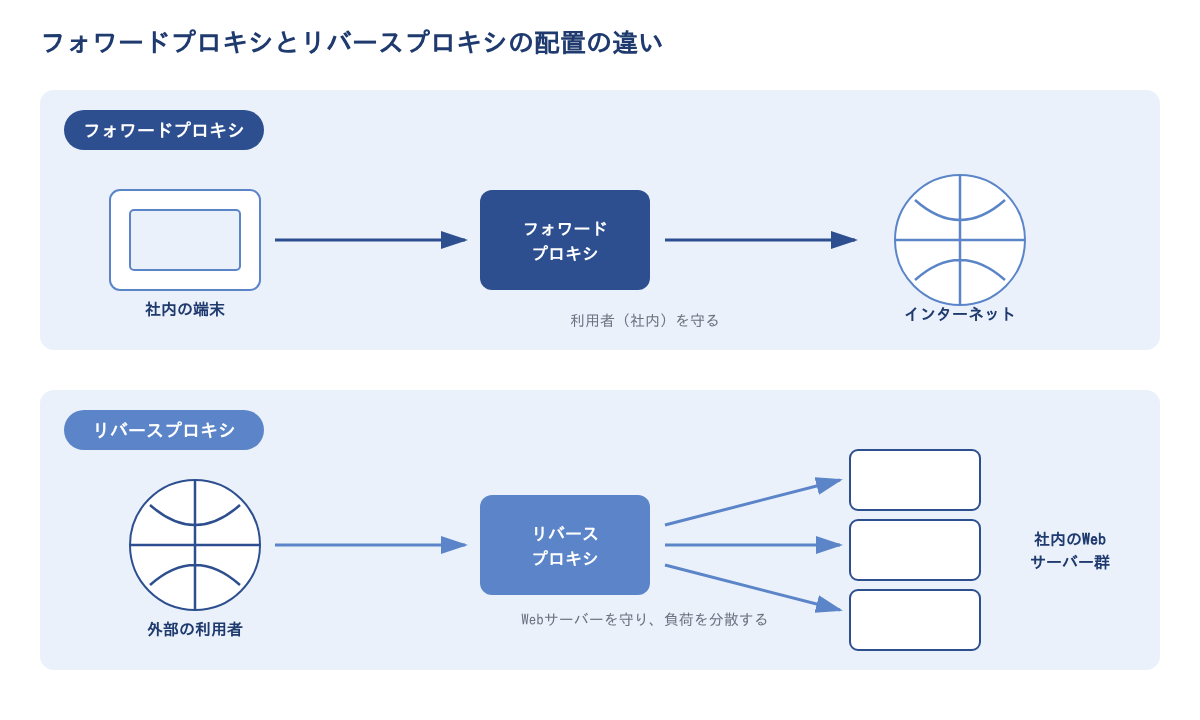
なお、この2種類の違いをはっきり説明した公的資料は、今回の調査では見つかりませんでした。そのため、この章はCloudflareやFortinetといったセキュリティ企業の技術解説をもとに、一般的な内容として説明します。なお、HTTPの標準仕様(RFC 9110)でも、利用者側の代理として働く「プロキシ」と、サーバー側の代理として働く「ゲートウェイ(リバースプロキシ)」は区別して定義されています。
フォワードプロキシは社内から外部への通信を代理し、利用者と社内ネットワークを守る
フォワードプロキシは、社内の端末とインターネットの間に置き、社内から外部への通信を代理するプロキシです。一般に「プロキシサーバー」と言う場合は、多くはこちらを指します。
ここまでに紹介したフィルタリング、ログ記録、キャッシュは、主にこのフォワードプロキシで使われる機能です。社内の通信がすべて出口のプロキシを通るため、まとめて管理できるからです。
たとえば、社員が業務中に外部のWebサイトを見るとき、通信はいったんフォワードプロキシを経由します。プロキシは接続先を確認し、許可されたサイトであれば代わりに通信する流れです。このとき外部には、社員の端末ではなくプロキシのIPアドレスが見えます。
このように、フォワードプロキシは利用者側を守るためのプロキシです。社内の端末の情報を外部に見せず、外への通信を管理できるのが主な役割です。ただし前述のとおり、設定によっては端末のIPアドレスがヘッダーで外部に渡る場合があるため、送信元を隠すことを目的にするなら設定を確認する必要があります。
リバースプロキシは外部からのアクセスを受け止めて、Webサーバーの保護と負荷分散を行う
リバースプロキシは、自社のWebサーバーの手前に置き、外部からのアクセスを代わりに受け取るプロキシです。サーバーの情報を外部に見せずにすみ、複数のサーバーにアクセスを振り分けて負荷の集中も防げます。フォワードプロキシとの違いは次のとおりです。
| 項目 | フォワードプロキシ | リバースプロキシ |
|---|---|---|
| 置き場所 | 社内ネットワークの出口 | 自社のWebサーバーの手前 |
| 代理する相手 | 社内の利用者・端末 | 自社のWebサーバー |
| 主な目的 | フィルタリング、ログ記録、キャッシュ、送信元の秘匿 | Webサーバーの保護、負荷分散、キャッシュ、暗号化(TLS)の処理の肩代わり |
表の出典: Cloudflare「リバースプロキシとは」/Fortinet「プロキシサーバーとは」/Fortinet「リバースプロキシとは」をもとに作成
なお、リバースプロキシ単体の導入率を示す公的統計は、確認した範囲では見当たりませんでした。フォワードは利用者を守り、リバースはサーバーを守ると覚えておくと区別しやすくなります。
出典: Cloudflare「リバースプロキシとは」/Fortinet「プロキシサーバーとは」/Fortinet「リバースプロキシとは」/IETF RFC 9110「HTTP Semantics」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
企業のプロキシ利用率は2025年調査で20.5%、100人以上の企業でも約5社に1社にとどまる
ここからは、企業が実際にどのくらいプロキシを使っているかを見ていきます。使うのは総務省の「通信利用動向調査」で、企業が実施しているセキュリティ対策を選択肢から選ぶ形の調査です。対象は、常用雇用者100人以上の企業のうち、インターネットを利用している企業の回答です。
結論から言うと、2025年調査でプロキシを利用している企業は20.5%でした。プロキシは多くの企業が使う標準的な対策というより、一部の企業が追加で採用している対策と言えます。
2022〜2024年は19%前後で横ばいが続き、2025年に4年間で初めて20%を超えた
プロキシを利用している企業の割合は、2022〜2024年は19%前後でほぼ横ばいでした。2025年調査で、4年間で初めて20%を超えています。
具体的な値は、2022年が19.1%、2023年が19.1%、2024年が18.4%です。2025年は20.5%で、前年から2.1ポイント上がりました。
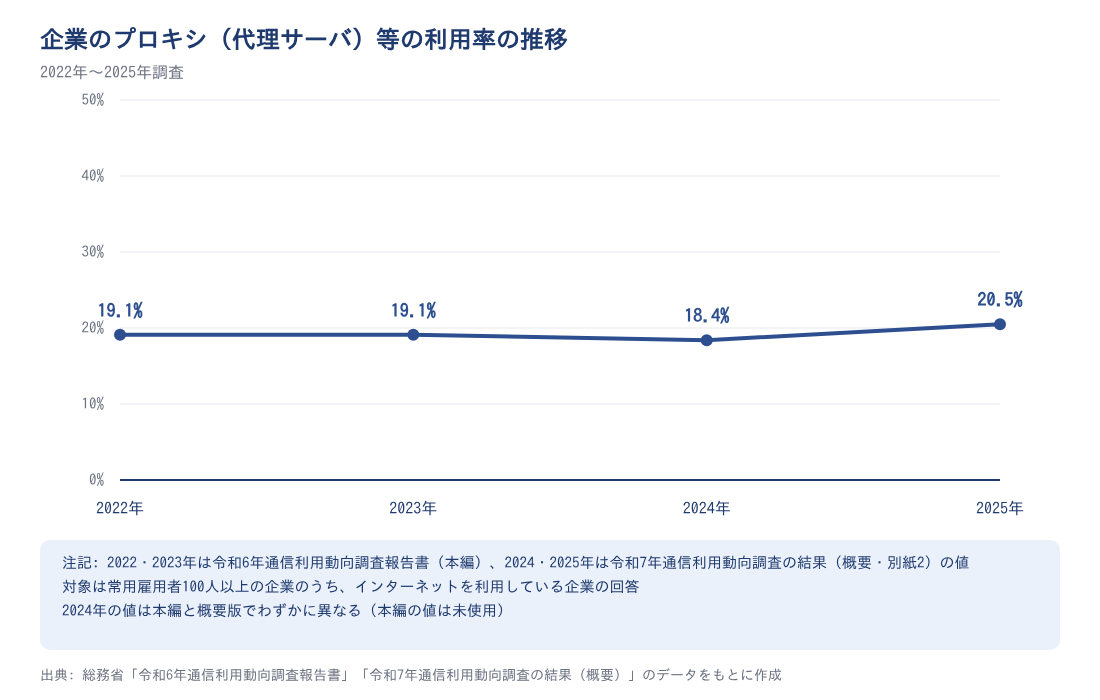
図の出典: 総務省「令和6年通信利用動向調査報告書」/総務省「令和7年通信利用動向調査の結果(概要)」のデータをもとに作成(2022・2023年は報告書本編、2024・2025年は概要版の値。対象は常用雇用者100人以上の企業のうち、インターネットを利用している企業の回答)
ここで注意したいのは、年によって値を取った資料が違う点です。2022・2023年は令和6年の報告書本編、2024・2025年は令和7年の概要版の値です。2024年の値は、本編と概要版でわずかに異なっています。
この推移から読み取れるのは、2025年の上昇は1年分の変化にすぎないという点です。「普及が進んでいる」と判断するには、今後の調査結果も見る必要があります。
ファイアウォール51.9%、WAF19.5%と比べると、プロキシは基本対策の次に追加される対策に近い
同じ2025年調査のほかの対策と比べると、プロキシの実施率は低めです。ファイアウォールは51.9%、アクセスログの記録は41.0%でした。これに対し、プロキシは20.5%、WAFは19.5%です。
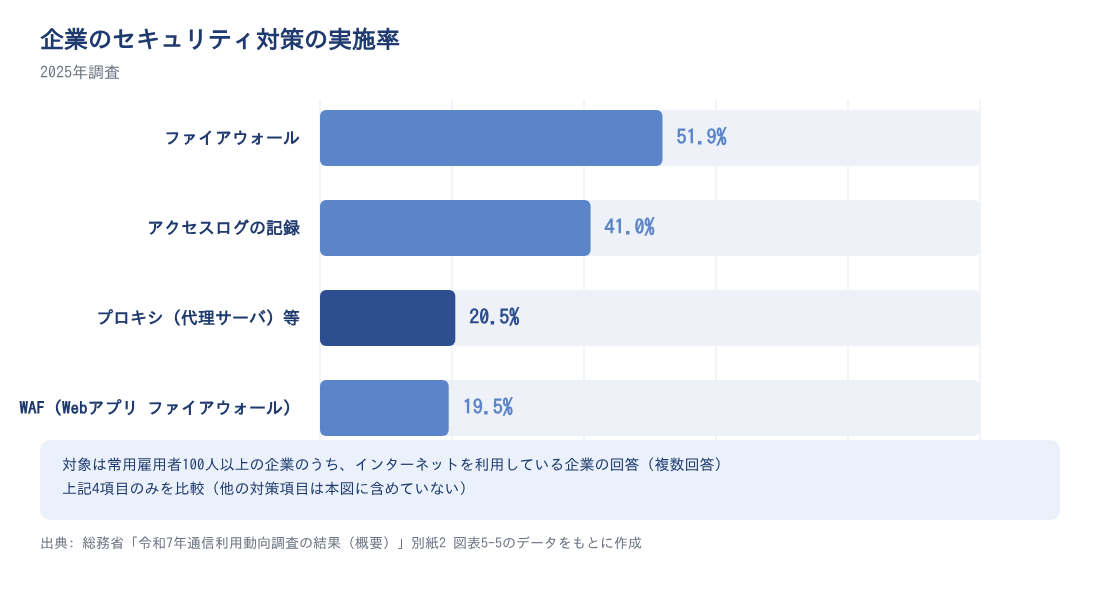
図の出典: 総務省「令和7年通信利用動向調査の結果(概要)」のデータをもとに作成(対象は常用雇用者100人以上の企業のうち、インターネットを利用している企業の回答、複数回答)
この比較から読み取れるのは、通信の中身を中継・検査する仕組みは、まだ一部の企業に限られる点です。社内から外への通信を扱うプロキシも、サーバー側でWeb通信を検査するWAFも、ともに2割前後にとどまっています。
ただし、この数値は回答の仕方に左右される可能性があります。UTMやクラウド型のセキュリティサービスにプロキシの機能が含まれていても、「ファイアウォール」などとして回答されているかもしれません。その場合、プロキシの機能を実際に使っている企業は、20.5%より多いことになります。なお、令和6年調査の調査票には、外部委託や外部サービスで対策の一部を行っている場合も、当てはまる選択肢すべてに○を付けるよう注記があります。
この数値は100人以上の企業が対象で、中小企業の利用率は公的統計では確認できない
20.5%という値は、常用雇用者100人以上の企業を対象にした調査の結果です。100人未満の企業は、そもそも調査の対象に入っていません。
さらに、プロキシ利用率を企業規模別や業種別に分けた数値は、確認した公的統計の範囲では見当たりませんでした。2024年の18.4%も同じ条件の値です。そのため、ひとり情シスの会社や中小企業がこの数値と自社を比べるときは注意が必要です。
専用のプロキシが無くても、UTMやクラウド型のWebフィルタリングに同じ機能が含まれている場合があります。
注意
20.5%は常用雇用者100人以上の企業の値です。「中小企業でも5社に1社が使っている」という意味ではありません。中小企業の利用率は、確認した公的統計の範囲では見当たりませんでした。
出典: 総務省「令和7年通信利用動向調査の結果(概要)」/総務省「令和6年通信利用動向調査報告書」
無料の公開プロキシは通信内容を第三者に見られるおそれがあるため、業務では使わない
ここで扱うのは、利用者が自分から第三者の無料プロキシにつなぐリスクです。次の章のレジデンシャルプロキシは、自分の機器が知らないうちに中継点にされるリスクで、方向が逆になります。
インターネット上には、誰でも無料で使える「公開プロキシ」が数多くあります。しかし、業務の通信を無料の公開プロキシに通すのは避けるべきです。
理由は、プロキシの運営者が通信を中継する立場にあるからです。ここまで見てきたとおり、プロキシは通信の中身を確認したり記録したりできます。社内のプロキシなら自社で管理できますが、無料の公開プロキシは誰がどう運営しているかが分かりません。
無料の公開プロキシを使うと、主に次のようなおそれがあります。
- 閲覧したサイト(HTTPSでも接続先のホスト名)や、暗号化されていないHTTPの通信内容(ID・パスワードを含む)を、運営者に見られる
- 通信の記録を保存され、どう使われるか分からない
- 暗号化されていないHTTPの通信は、途中で内容を書き換えられ、不正なページやファイルを送り込まれる
- 運営者の身元や連絡先が分からず、問題が起きても確認できない
- HTTPSの通信でも、証明書の警告を無視して接続したり、指示されるままに証明書をインストールしたりすると、中身を読まれるおそれがある
情シスの立場では、別の問題もあります。従業員が個人の判断で無料プロキシを使うと、会社のフィルタリングやログ記録を通らない通信が生まれるからです。その結果、社内のルールで決めた管理の仕組みが働かなくなります。
なお、無料プロキシ経由の被害件数を示す公的統計は、確認した範囲では見当たりませんでした。ただし、統計が無いことは被害が少ないことを意味しません。被害が起きても、原因がプロキシだと特定されにくいためです。
社内ルールで、無料プロキシの利用を認めないと決めておくことをおすすめします。
出典: IETF RFC 9110「HTTP Semantics」/CISA「HTTPS Interception Weakens TLS Security」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
家庭用ルーターなどが知らないうちに中継点にされる「レジデンシャルプロキシ」の悪用が広がっている
前の章の無料プロキシとは別の論点です。ここで扱うのは、利用者が意図しないまま、自分の機器を他人の通信の中継点にされる問題です。
2026年7月、警察庁・総務省・NICTが連名で「家庭用IoT機器を悪用するレジデンシャルプロキシの現状」という資料を公表しました。この章の内容は、この資料に基づいています。
レジデンシャルプロキシとは、一般家庭のIPアドレスを経由させるプロキシのことです。攻撃者はこれを使うことで、本来の送信元を隠せます。一般家庭からの通信に見えるため、正規の利用者と見分けにくくなります。
NICTの観測では、2026年1月以降1日平均で最大約27,000のIPアドレスが中継の出口として使われている
NICTの観測では、2026年1月以降、1日平均で最大約27,000のIPアドレスがレジデンシャルプロキシの出口として確認されています。出口とは、中継された通信が最終的に外部へ出ていく地点のことです。
この出口として悪用されているのは、家庭向けのルーターや動画ストリーミング端末などです。所有者が知らないうちに、こうした機器が第三者の通信を中継させられています。資料では、機器が中継点にされる経路として、製造や流通の段階で仕込まれたマルウェア、提供元が分からないアプリや無料VPN、使っていない通信帯域を提供すれば収益が得られるとうたうアプリ、機器の脆弱性を突いた侵入などが挙げられています。
ここで押さえておきたいのは、この数値が「2026年1月以降の観測分」の「1日平均の最大値」だという点です。ある1日の合計や、年間の累計ではありません。
ここからは見解です。企業にとっても、これは家庭だけの問題とは言い切れません。在宅勤務者の自宅ルーターや、社内に置いたIoT機器も、同じように悪用されるおそれがあると考えられます。同じ資料でも、IoT機器を使う事業者・組織に対して、承認していない機器を業務ネットワークにつながせないこと、業務用とIoT機器のネットワークを分けることなどの対策を求めています。
2024年のネットバンキング不正送金のうち、件数の約44%、被害額の約33%でレジデンシャルプロキシが使われた
警察庁の分析では、2024年のネットバンキング不正送金のうち、件数で約44%、被害額で約33%にレジデンシャルプロキシが使われていました。
2024年の不正送金は、被害件数が4,369件、被害額が約86.9億円でした。このうち少なくとも1,918件、被害額で約28.9億円が、レジデンシャルプロキシを使ったものとされています。
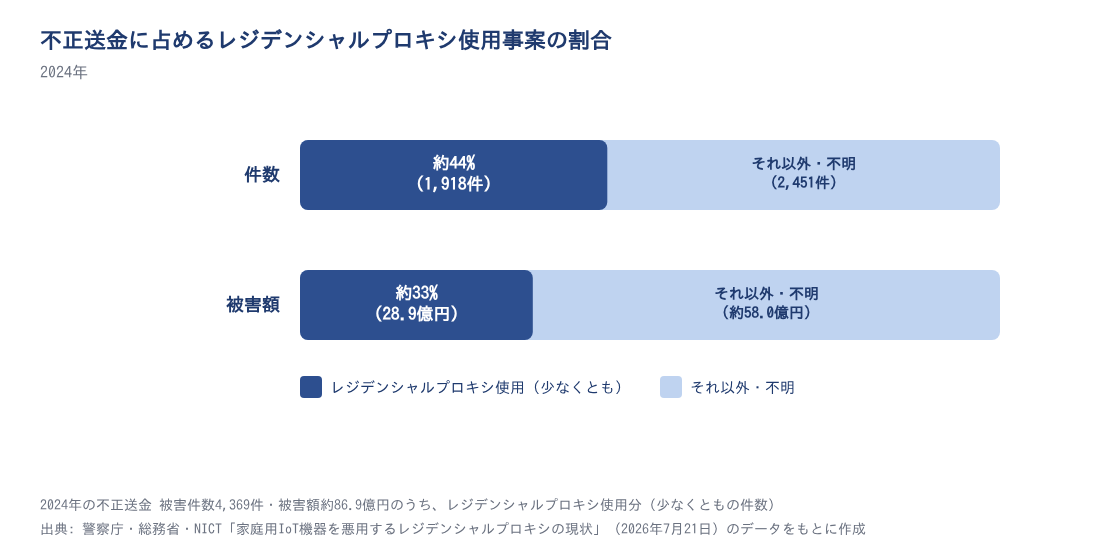
図の出典: 警察庁・総務省・NICT「家庭用IoT機器を悪用するレジデンシャルプロキシの現状」(2026年7月21日)のデータをもとに作成(「少なくとも」の下限値)
この数値から読み取れるのは、件数の割合のほうが被害額の割合より大きい点です。一部の高額な事案に限らず、多くの送金で使われている手口だと考えられます。
1件あたりの被害額を筆者が計算すると、使用事案は約151万円、それ以外は約237万円です。ただし1,918件は「少なくとも」の下限値で、中央値も公表されていないため、この差は目安です。
出典: 警察庁・総務省・NICT「家庭用IoT機器を悪用するレジデンシャルプロキシの現状」
まとめ: プロキシは社外への通信を管理する仕組みで、自社で使う機能と悪用のリスクの両方を確認する
プロキシサーバーは、社内の端末に代わって外部と通信する中継役のサーバーです。企業では主に、フィルタリング、ログ記録、キャッシュの3つの目的で使われています。社内からの通信を代理するのがフォワードプロキシ、Webサーバーを守るのがリバースプロキシです。
総務省の2025年調査では、常用雇用者100人以上の企業のうち、プロキシを使っているのは約5社に1社でした。一方、2024年の不正送金の約44%では、家庭用機器を中継点にするレジデンシャルプロキシが使われていました。
この2つから考えると、情シスは「自社で使う機能」と「悪用されるリスク」の両方を確認する必要があります。まずは次の点から見直してみてください。
情シスが確認したいポイント
- 自社のUTM・ルーター・クラウドサービスに、フィルタリングやアクセス記録の機能があり、有効になっているか
- 社員が個人の判断で無料プロキシを使っていないか。社内ルールで扱いを決めているか
- 社内や在宅勤務で使うルーター・IoT機器のファームウェアを更新し、セキュリティ設定が甘いままになっていないか。使っていない機器を把握しているか
- 業務で使う端末や社内のIoT機器に、提供元の分からないアプリや無料VPN、通信帯域の提供で収益が得られるとうたうアプリが入っていないか
- 他社と比べるときは、20.5%が100人以上の企業の値であることに注意しているか
出典: 総務省「令和7年通信利用動向調査の結果(概要)」/警察庁・総務省・NICT「家庭用IoT機器を悪用するレジデンシャルプロキシの現状」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
ネットワークセキュリティの基礎を学ぶなら「情シスカレッジ」

プロキシやファイアウォールの役割を説明するには、ネットワークとセキュリティの基礎知識が欠かせません。新任やひとり情シスの方ほど、体系的に学ぶ時間を取りにくいのではないでしょうか。
「情シスカレッジ」は、新人・ひとり情シスのためのマイクロラーニングLMSです。数分の動画と小テストで、業務の合間に学べます。
情シスカレッジの特徴
- 数分の動画と小テストで進めるマイクロラーニング形式
- 必修の割り当て・期限設定・進捗ダッシュボードで受講状況を管理できる
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応
導入は5名から可能で、請求書払いにも対応しています。初期設定にかかる時間はおよそ10分です。
※出典