

【IPA・総務省データ】クリックジャッキングとは|届出は2011年開始、ソフト製品は2014年まで0件
「クリックジャッキング」は脆弱性診断の報告書などで見かける言葉ですが、中身はイメージしにくいですよね。
- 透明なボタンでだます仕組みが分からない
- CSRFとの違いを説明できない
- 自社サイトの対策の確かめ方が分からない
結論から言うと、クリックジャッキングは、透明にした正規サイトを罠ページに重ね、ログイン中の利用者に意図しないクリックをさせる攻撃です。対策の中心は、X-Frame-Optionsなどで自社ページの埋め込みを防ぐことです。
この攻撃は届出統計に表れにくく、対策の有無はサイトごとの設定で決まります。WAFの導入状況からも対策済みかは判断できません。
この記事のポイント
- 透明にした正規サイトの上でクリックさせる攻撃です
- IPAの初受付は2011年で、ソフトウェア製品の届出は2014年第4四半期までの累計で0件です(出典: IPA)
- WAF導入企業は2025年で19.5%(常用雇用者100人以上のインターネット利用企業。出典: 総務省)ですが、対策の実施は意味しません

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
クリックジャッキングは、透明にした正規サイトの上で利用者に意図しないクリックをさせる攻撃
クリックジャッキングは、利用者に見えているボタンとは別のボタンを、気付かないうちに押させる攻撃です。英語の clickjacking は、click(クリック)と hijacking(乗っ取り)を組み合わせた言葉です。
画面の見た目を偽装することから、「UIレッドレッシング」と呼ばれることもあります。Webアプリケーションの脆弱性を悪用する攻撃の一つです。ここでは、攻撃の流れ、被害の範囲、CSRFとの違いの順に見ていきます。
攻撃者は罠サイトの上に正規サイトを透明な状態で重ね、見えているボタンとは別のボタンを押させる
クリックジャッキングの要点は、正規サイトを透明にして、罠サイトの偽ボタンの真上に重ねることです。攻撃は次の4段階で進みます。
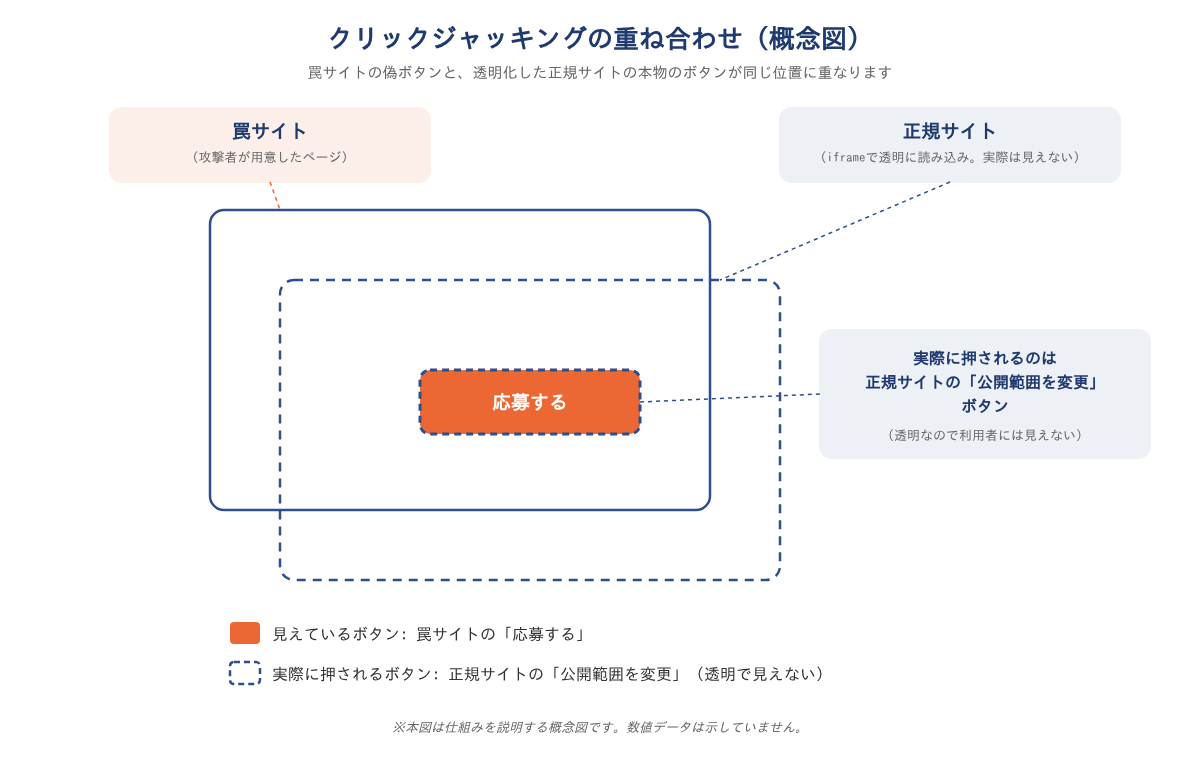
- 利用者が、標的となるWebサイトにログインしている
- 攻撃者が、メールやSNSの投稿で利用者を罠サイトへ誘導する
- 罠サイトが標的サイトを読み込み、透明にして「プレゼントに応募」などの偽ボタンの真上に重ねる
- 利用者は偽ボタンを押したつもりでも、実際には標的サイトのボタンを押している
3の読み込みには、iframeという仕組みが使われます。iframeは、あるページの中に、ほかのサイトのページを埋め込んで表示する機能です。
攻撃者は正規サイトを書き換えるわけではありません。外部の罠サイトから正規サイトを読み込むだけなので、Webサイトの改ざんとは別の攻撃です。利用者には罠サイトしか見えていない点を押さえておきましょう。
被害は、ログイン中の利用者がマウス操作だけで実行できる設定変更や情報発信に及ぶ
クリックジャッキングの被害は、ログイン後の利用者が使える機能のうち、クリックだけで完了する操作に限られます。攻撃者が利用者に行わせられるのは、ボタンを押すことだけだからです。
IPAの「安全なウェブサイトの作り方」でも、マウス操作だけで実行できる機能があることを、この脆弱性の前提として説明しています。たとえば、SNSやWebサービスでの公開範囲の変更、意図しない書き込みや「いいね」、退会の手続き、各種の設定変更などが考えられます。
一方で、パスワードや送金先の口座番号の入力のように、キーボードで文字を打つ必要がある操作は狙われにくくなります。利用者に文字を入力させることは、クリックよりも難しいためです。
つまり、被害の大きさは「クリックだけで何ができる画面か」で決まります。この性質は、後で説明する対策の考え方にもつながります。
クリックジャッキングとCSRFは被害が似ているが、攻撃の手段と対策が異なるため別々に対策が必要
クリックジャッキングの被害の内容は、CSRF(クロスサイトリクエストフォージェリ)とよく似ています。しかし、攻撃の手段と対策は別物なので、片方の対策だけでは足りません。主な違いを表にまとめました。
| 項目 | クリックジャッキング | CSRF |
|---|---|---|
| 利用者にさせること | 正規サイトのボタンを自分で押させる | 罠ページを開かせるだけ |
| 攻撃に使う仕組み | 透明にした正規サイトの重ね合わせ(iframe) | 罠ページから自動で送るリクエスト |
| 主な被害 | 設定変更、意図しない投稿、退会など | 設定変更、意図しない投稿、送金など |
| 対策の中心 | ほかのサイトへの埋め込み表示の制限 | トークン検証、CookieのSameSite属性 |
IPAの解説でも、クリックジャッキングはCSRFと同じ種類の被害を生むと説明されています。ただし、クリックジャッキングでは利用者が正規の画面を操作するため、CSRF用のトークンも正しく送られてしまいます。
逆に、埋め込み表示の制限は、罠ページから直接送られるCSRFのリクエストには効きません。2つの攻撃には、それぞれの対策が必要だと覚えておきましょう。
出典: IPA「安全なウェブサイトの作り方」クリックジャッキング
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
クリックジャッキングの届出は2011年にIPAで初めて受け付けられ、届出統計には表れにくい
IPAとJPCERT/CCは、ウェブサイトとソフトウェア製品の脆弱性関連情報の届出を受け付けています。届出の件数は、四半期ごとに集計・公表されています。
ただし、これは発見者が任意で届け出た脆弱性の数です。実際に起きた被害の件数ではない点に注意してください。
注意
この章の数値のうち、クリックジャッキング固有のものは「2011年の初受付」と「受付開始から2014年第4四半期までのソフトウェア製品の届出0件」の2つだけです。それ以外は、ソフトウェア製品とウェブサイトを合わせた届出全体、ウェブサイトの脆弱性全般、XSS、SQLインジェクション、脆弱性の悪用全般の値です。クリックジャッキングの件数や割合として引用しないでください。
クリックジャッキングの届出は2011年に始まり、ソフトウェア製品の届出は2014年第4四半期まで0件だった
IPAが公表しているクリックジャッキング固有のデータは、届出が始まった年と、ソフトウェア製品の届出件数の2つです。
IPAの「安全なウェブサイトの作り方」によると、クリックジャッキングの届出を初めて受け付けたのは2011年でした。これはウェブサイトに関する届出です。
一方、ソフトウェア製品に関する届出は、受付開始から2014年第4四半期までの累計で0件でした。これは2014年第4四半期までの累計であり、現在の件数を示す値ではありません。
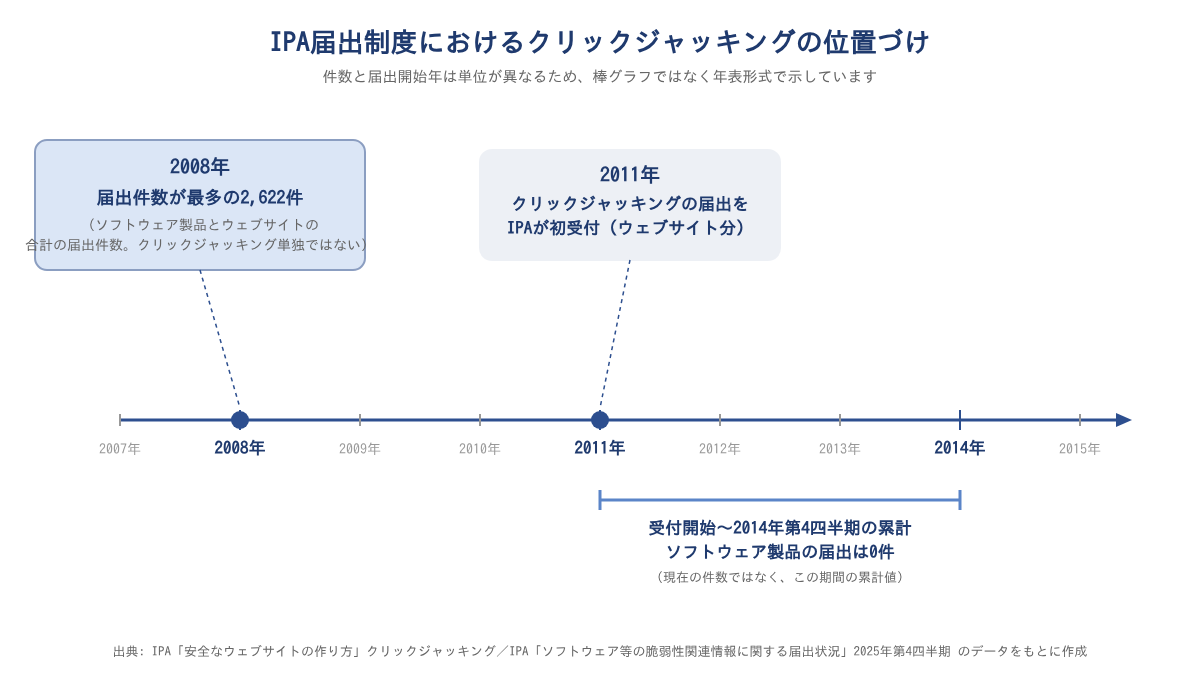
図の出典: IPA「安全なウェブサイトの作り方」クリックジャッキング/IPA「ソフトウェア等の脆弱性関連情報に関する届出状況」2025年第4四半期のデータをもとに作成
また、IPAは、クリックジャッキングの届出は多くないと説明しています。届出の歴史が浅く、件数も少ないため、届出統計の上では目立ちにくい脆弱性だと言えます。
届出件数が最も多かった2008年の2,622件はソフトウェア製品とウェブサイトの合計であり、クリックジャッキングの届出開始より前の数字
脆弱性の届出の累計データは、クリックジャッキングの届出が始まる前の時期の影響を強く受けています。
IPAによると、届出件数が最も多かったのは2008年で、2,622件でした。これはソフトウェア製品とウェブサイトを合わせた件数で、ウェブサイト単独の値ではありません。この年はXSSとDNS情報の設定不備の届出が多かったとされています。
ウェブサイトの届出に限った種類別の累計シェアでは、2025年第4四半期末時点でXSSが57%を占めます。母数は不受理を除く13,171件です。
SQLインジェクションは、2026年第2四半期末時点の累計で11%です。2つは集計時点と母数が違うため、足し合わせることはできません。
これらの数値から読み取れるのは、届出が多かった時期の多くが、クリックジャッキングの届出が初めて受け付けられる前に集中しているという点です。最多の2008年は、クリックジャッキングの届出が始まった2011年の3年前です。
XSSの累計シェアが大きいのも、この時期の違いで説明できる部分があると考えられます。累計シェアで目立たないことを、対策の優先度が低い根拠にはできません。ただし、2011年以降に限っても少数である可能性は十分にあり、「実は多い」と言えるわけではありません。
ウェブサイトの脆弱性全般の届出は2023年の505件から2025年の178件へ減ったが、脆弱性の悪用は2026年版10大脅威(組織)で4位に入っている
ウェブサイトの脆弱性全般の届出は減っていますが、脆弱性の悪用は今も主要な脅威です。届出件数は次のとおりです。
| 年 | ウェブサイト区分の届出件数(全種類の合計で、クリックジャッキング単独ではない) |
|---|---|
| 2023年 | 505件 |
| 2024年 | 336件 |
| 2025年 | 178件 |
表の出典: IPA「ソフトウェア等の脆弱性関連情報に関する届出状況」2023年第4四半期/2024年第4四半期/2025年第4四半期のデータをもとに作成
一方、IPAは「システムの脆弱性を悪用した攻撃」を2026年版10大脅威(組織)の4位に挙げており、選出は6年連続です。
この2つから読み取れるのは、届出の減少をサイトが安全になった証拠とは見なせないという点です。届出は任意であり、悪用は引き続き主要な脅威です。
種類別の年間内訳は非公表で、クリックジャッキングの増減は分かりません。件数の少なさや減少を理由に対策を後回しにしないことが大切です。
出典: IPA「安全なウェブサイトの作り方」クリックジャッキング/IPA「ソフトウェア等の脆弱性関連情報に関する届出状況」2023年第4四半期/2024年第4四半期/2025年第4四半期/同 2025年第4四半期 レポート(PDF)/同 2026年第2四半期 レポート(PDF)/IPA「情報セキュリティ10大脅威 2026」組織編 解説書
クリックジャッキングの根本対策は、X-Frame-Optionsなどでほかのサイトからの埋め込み表示を制限すること
クリックジャッキングは、正規サイトがほかのサイトの中に埋め込まれて表示されることを前提にした攻撃です。そのため、根本対策は自社のページを、許可していないサイトに埋め込ませない設定をサイト側で行うことです。
この章では、実装の手順ではなく対策の考え方を説明します。開発会社や委託先に「何が設定されているか」を確認できるようになることが目的です。
X-Frame-OptionsはDENYかSAMEORIGINを指定し、CSPのframe-ancestorsとあわせて外部サイトへの埋め込みを拒否する
埋め込み表示の制限は、サイトが返すレスポンスヘッダで、埋め込みを許すかどうかをブラウザに伝える仕組みです。ブラウザはこの指示を見て、許可されていない埋め込みを表示しません。主な指定方法を表にまとめました。
| 指定方法 | 埋め込みを許す範囲 | 注意点 |
|---|---|---|
| X-Frame-Options: DENY | どのサイトにも許さない | 自社サイト内での埋め込みもできなくなる |
| X-Frame-Options: SAMEORIGIN | 同じサイトの中だけ許す | 自社サイト内で埋め込みを使う場合の基本 |
| X-Frame-Options: ALLOW-FROM | 指定した1つのサイトだけ許す | 廃止された指定で、現在の主要ブラウザでは機能しないため使わない |
| CSP frame-ancestors | 許可するサイトを細かく指定できる | X-Frame-Optionsの後継となる方法。両方を出すと、対応ブラウザはframe-ancestorsを優先する |
ほかのサイトに埋め込ませる必要が無いページなら、DENYを選びます。自社サイトの中で埋め込みを使っている場合は、SAMEORIGINが基本です。
CSP(コンテンツセキュリティポリシー)のframe-ancestorsは、複数の許可先を指定したい場合にも使えます。特定の外部サイトにだけ埋め込みを許したい場合は、ALLOW-FROMではなくframe-ancestorsで許可先を指定します。どちらの方法も、HTMLのmetaタグではなく、HTTPレスポンスヘッダで出力する必要があります。ログイン後の画面には、どちらかの方法で必ず制限をかけておくことが大切です。
重要な操作の直前にパスワードの再入力を求めると、ヘッダ対策に加えてもう一段の防御になる
ヘッダによる制限に加えて、重要な操作の直前にパスワードを入れ直してもらう方法も有効です。IPAの「安全なウェブサイトの作り方」でも、根本的な対策の一つとして紹介されています。
先に説明したとおり、クリックジャッキングはクリックだけで終わる操作を狙う攻撃です。操作の途中でキーボード入力が必要になれば、攻撃者は利用者に一連の操作を完了させにくくなります。IPAは、マウスだけで操作を終えられないようにする工夫を、保険的な対策としても挙げています。
ただし、再入力を求める画面が増えると、利用者にとっては手間になります。画面の設計も変える必要があります。
そのため、すべての操作に適用するのではなく、退会、送金、公開範囲の変更のような重要な操作に絞るのが現実的です。ヘッダ対策を土台にして、重要な操作だけに再認証を追加すると考えてください。
なお、別ウィンドウとダブルクリックを組み合わせる「ダブルクリックジャッキング」という手口は、埋め込みを使わないため、ヘッダによる制限では防げません。重要な操作の直前に内容の確認や再認証を求める仕組みは、こうした手口への備えにもなります。
WAFを導入している企業は2025年で19.5%だが、WAFの導入はクリックジャッキング対策の実施を意味しない
総務省の通信利用動向調査によると、WAF(Webアプリケーションファイアウォール)を導入している企業は、2024年が17.4%、2025年が19.5%でした。
対象は、公務を除く対象産業に属する常用雇用者100人以上の企業(事業所本所又は単独事業所)のうち、インターネット利用企業です。複数回答の設問で、2時点の比較のため増加傾向とまでは言えません。
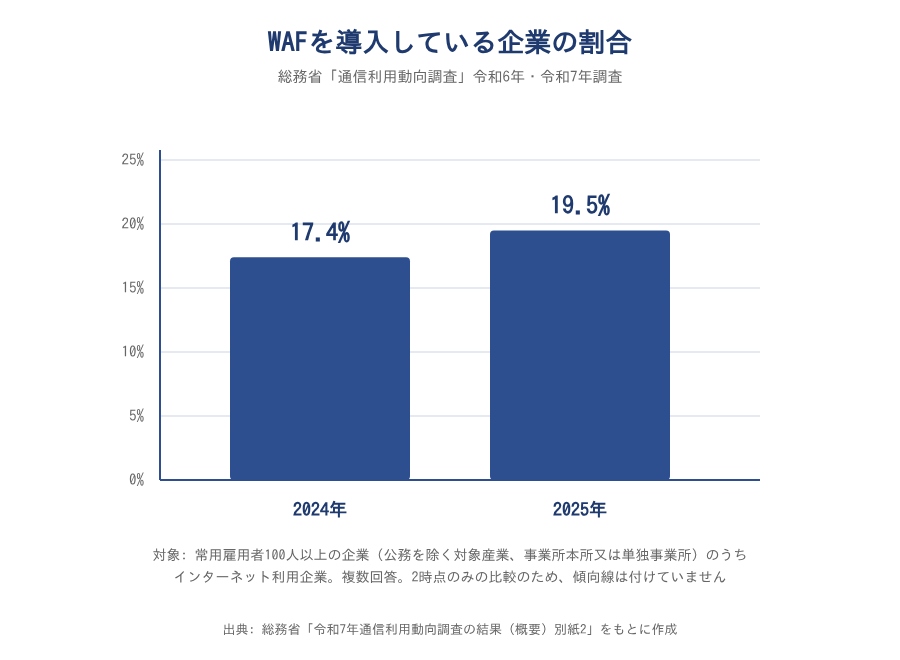
図の出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」/総務省「令和7年通信利用動向調査報告書(企業編)」調査の概要のデータをもとに作成
この数値から読み取れるのは、WAFの導入率を、クリックジャッキング対策の普及度として読むことはできないという点です。以下は技術的な一般論にもとづく見解です。
クリックジャッキングのリクエストは通常の操作と同じ形のため、WAFでは見分けにくいと考えられます。対策も、サイトが返すレスポンス側の設定で行います。ただし、ヘッダを付け加える機能を持つWAFやCDNもあり、無関係とまでは言えません。
対策の有無はサイトごとの設定で決まるため、情シスは自社サイトと委託先サイトのヘッダ設定を確認する
対策の有無は、製品の修正パッチではなくサイトごとの設定で決まります。
IPAによると、届出は2011年にウェブサイトの区分で始まり、ソフトウェア製品の届出は受付開始から2014年第4四半期までの累計で0件でした。
ここから読み取れるのは、対策の責任がサイト運営者側に集まりやすいという点です。ただし、このデータは10年以上前のもので、0件は製品に脆弱性が無いことも示しません。
自社や委託先のサイトで、次の点を確認してください。
- ログイン後の画面にX-Frame-Optionsかframe-ancestorsが出力されているか
- 外部への埋め込みが本当に必要な画面はどれか
- 退会などの重要な操作で再認証を求めているか
- 委託先との契約・仕様書で対策を確認しているか
- 脆弱性診断の対象にクリックジャッキングを含めているか
自社サイトのヘッダ設定は、情シス自身が確かめるようにしましょう。
出典: IPA「安全なウェブサイトの作り方」クリックジャッキング/OWASP「Clickjacking Defense Cheat Sheet」/W3C「Content Security Policy Level 3」/総務省「令和7年通信利用動向調査の結果(概要)別紙2」/総務省「令和7年通信利用動向調査報告書(企業編)」調査の概要
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
利用者側では、ログインしたまま不審なリンクを開かないことと、ブラウザを最新に保つことが被害を減らす
クリックジャッキングは、利用者がログインしている状態を前提にした攻撃です。そのため、利用者側の注意でも被害を減らせます。
ログインしていなければ、罠サイトに読み込まれた正規サイトでは重要な操作ができません。また、埋め込みの制限はブラウザが指示を守ることで機能するため、ブラウザの状態も大切です。社員には、次の4点を意識してもらいましょう。
- 使い終わったWebサービスからは、こまめにログアウトする
- メールやSNSの「当選」「無料」といったリンクから、ログインが必要なサービスを開かない
- ブラウザを最新版に保つ(古いブラウザは、X-Frame-Optionsに対応していない場合がある)
- 見覚えのない設定変更や投稿に気付いたら、すぐに情シスへ連絡する
どれも特別な知識が無くても実行できる内容です。一方で、利用者の注意だけで攻撃を完全に防ぐことはできません。
サイト側の対策と利用者側の注意を組み合わせることが基本です。情シスの方は、これらの項目をそのまま社内への注意喚起に使ってみてください。
まとめ:クリックジャッキングは統計に表れにくいため、自社サイトのヘッダ設定で対策を確かめる
クリックジャッキングは、透明にした正規サイトを罠ページに重ねてクリックさせる攻撃で、CSRFとは対策が別物です。
IPAの届出は2011年に始まり、ソフトウェア製品の届出は2014年第4四半期までの累計で0件でした。統計に表れにくくても、後回しにする理由にはなりません。
2025年のWAF導入企業は19.5%(常用雇用者100人以上)ですが、対策の普及度は示しません。対策は自社サイトのヘッダ設定で確かめましょう。
ポイント
- 仕組み: 透明にした正規サイトの上で、利用者にクリックさせる
- CSRFとは攻撃の手段も対策も異なるため、別々に対策する
- 届出統計に表れにくいが、件数の少なさは後回しにする理由にならない
- 対策の中心はX-Frame-Optionsとframe-ancestors。WAFの導入とは別に確認する
出典: IPA「安全なウェブサイトの作り方」クリックジャッキング/総務省「令和7年通信利用動向調査の結果(概要)別紙2」/総務省「令和7年通信利用動向調査報告書(企業編)」調査の概要
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
Webセキュリティの基礎を学ぶなら「情シスカレッジ」

クリックジャッキングのように統計に表れにくい脅威は、担当者が仕組みを理解しているかどうかで確認の質が変わります。とはいえ、新任やひとり情シスの方ほど、まとまった学習の時間は取りにくいですよね。
「情シスカレッジ」は、新人・ひとり情シスのためのマイクロラーニングLMSです。数分の動画と小テストで、業務の合間に少しずつ学べます。
情シスカレッジの特徴
- 数分の動画と小テストで進めるマイクロラーニング形式
- 必修の割り当て・期限設定・進捗ダッシュボードで受講状況を管理できる
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応
導入は5名から可能で、請求書払いにも対応しています。初期設定はおよそ10分で完了します。
※出典
- IPA「安全なウェブサイトの作り方」クリックジャッキング
- IPA「ソフトウェア等の脆弱性関連情報に関する届出状況[2023年第4四半期(10月〜12月)]」
- IPA「ソフトウェア等の脆弱性関連情報に関する届出状況[2024年第4四半期(10月〜12月)]」
- IPA「ソフトウェア等の脆弱性関連情報に関する届出状況[2025年第4四半期(10月〜12月)]」
- IPA「ソフトウェア等の脆弱性関連情報に関する届出状況[2025年第4四半期]」レポート(PDF)
- IPA「ソフトウェア等の脆弱性関連情報に関する届出状況[2026年第2四半期]」レポート(PDF)
- IPA「情報セキュリティ10大脅威 2026」組織編 解説書
- OWASP「Clickjacking Defense Cheat Sheet」
- W3C「Content Security Policy Level 3」
- 総務省「令和7年通信利用動向調査の結果(概要)別紙2」(令和6年・令和7年の比較を含む)
- 総務省「令和7年通信利用動向調査報告書(企業編)」調査の概要