

パスワードポリシーとは?重要性や具体例、設定ポイントを解説

社内システムの管理を任されたけど、パスワードのルールってどう決めればいい?
情報漏えいが怖いけど、現場の理解も得られにくい…
セキュリティ強化の指示はあるけど、何から始めればいいか分からない
こうした悩みを抱える企業担当者は少なくありません。情報セキュリティ事故の多くは、パスワードの使い回しや弱い設定が原因です。
実際に、多くの企業がパスワードポリシーを明文化せずにトラブルを招いています。
この記事では、パスワードポリシーの重要性や具体例、設定ポイントについてわかりやすく解説します。
この記事のポイント
- パスワードポリシーは、組織でパスワードを扱うためのルールです。
- 推測されやすいパスワードや使い回しへの対策を考えます。
- 安全性と利用者の運用負担を踏まえて設定します。

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
パスワードポリシーとは、パスワード運用の安全基準を定めたルールのこと

パスワードポリシーとは、パスワードの「長さ」「文字種」「有効期限」などを定め、組織全体で統一的に管理するためのルールです。
システムを運用する際は、パスワードポリシーを事前に策定しておくことで、全社員が共通の基準にしたがって安全なパスワードを使用できます。
セキュリティ事故の多くは人的ミスによるものです。パスワードポリシーを導入することで、使い回しや弱いパスワードによるリスクを低減できます。
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
パスワードポリシーの重要性

パスワードポリシーは、不正アクセスなどのサイバー攻撃から、企業・個人の機密情報を守るために欠かせません。
警視庁の調査によると、2023年上半期に検挙された不正アクセスのうち83.5%が他人の識別符号を用いた不正利用であることが報告されています。
パスワードの設定が甘いと、流出したパスワードから簡単に複数のシステムにアクセスされてしまいます。
そのため、パスワードポリシーは企業・個人が社内の機密情報や個人情報を守るために、利便性に問題が生じない程度に策定する必要がある施策といえるでしょう。
パスワードポリシーを策定していない場合のリスク3つ
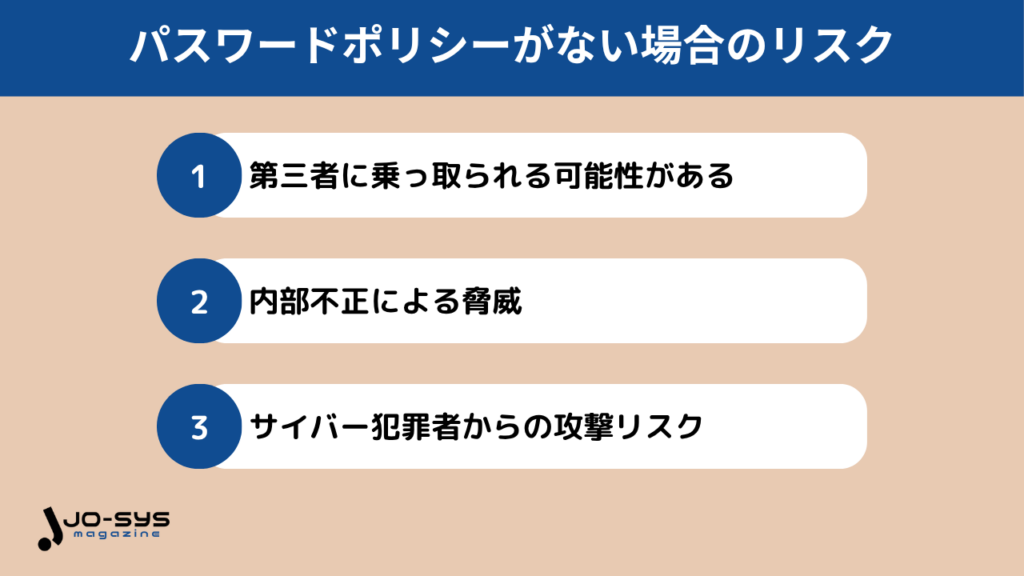
パスワードポリシーが適切に策定されていない場合は、以下のようなリスクがあるため注意が必要です。
パスワードの使い回しは第三者に乗っ取られる原因になる
複数のシステムを別のパスワードで管理することを面倒に感じ、パスワードを使い回しする人は少なくありません。
ひとつのサービスからパスワードが漏えいすると、別のシステムにも同じ情報を用いて不正アクセスされるリスクが高くなります。
パスワードポリシーで複数のシステムでパスワードの使い回しを禁止しておくことで、第三者に乗っ取られるリスクも防ぐことが可能です。
内部不正による脅威
パスワードポリシーを定めずに放置していると、従業員による意図的・偶発的な内部不正のリスクが高まります。
たとえば、退職者が退職後も業務アカウントにアクセスできる状態が続いていたことで、顧客情報が流出した事例もあります。
退職後はアカウント停止やパスワードの変更といった管理を実施していない場合、情報漏えいなどのリスクに発展するため注意が必要です。
また、複数人で同じアカウントを共有する運用も、責任の所在が不明確となり、情報の持ち出しや改ざんが発覚しにくくなります。
サイバー犯罪者からの攻撃リスク
パスワードポリシーを導入していない企業は、サイバー犯罪者にとって攻撃しやすい標的といえるでしょう。
- ブルートフォース攻撃
- 辞書攻撃
英単語のみや短すぎるパスワードは、ブルートフォース攻撃(総当たり)や辞書攻撃で簡単に突破されてしまいます。
攻撃者は、自動化されたツールを使って数千回、数万回ものログイン試行をわずか数分で実行できるため、弱いパスワードはすぐに破られてしまうでしょう。
推測されにくい十分な長さのパスワードを使い、漏洩済み・よく使われる値を避けることが重要です。システム側の試行回数制限や多要素認証も組み合わせます。
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
強力なパスワードポリシーの設定方法
安全な情報管理を実現するには、推測されにくく複雑なパスワードを全社的に徹底することが重要です。
- パスワードは16文字以上
- 十分な長さを確保し、文字種の混在だけに頼らない
- よく使われる値や漏洩済みのパスワードを避ける
- 連続した文字・数字(例:1234、abcd)は使わない
- 個人情報(誕生日・ペット名など)を含めない
- 他サービスとのパスワードの使い回しを禁止
長さの確保、使い回しの防止、漏洩済みパスワードの拒否などを組み合わせます。NISTは文字種の混在ルールや定期的な変更の強制を求めず、漏洩の証拠がある場合には変更を求めています。適用する基準と認証方式に合わせて設計してください。
また、パスワードだけでは突破された際に情報漏えいのリスクがあるため、二要素認証(2FA)との併用もおこなうとよいでしょう。
安全な運用にはパスワードマネージャーの活用が効果的
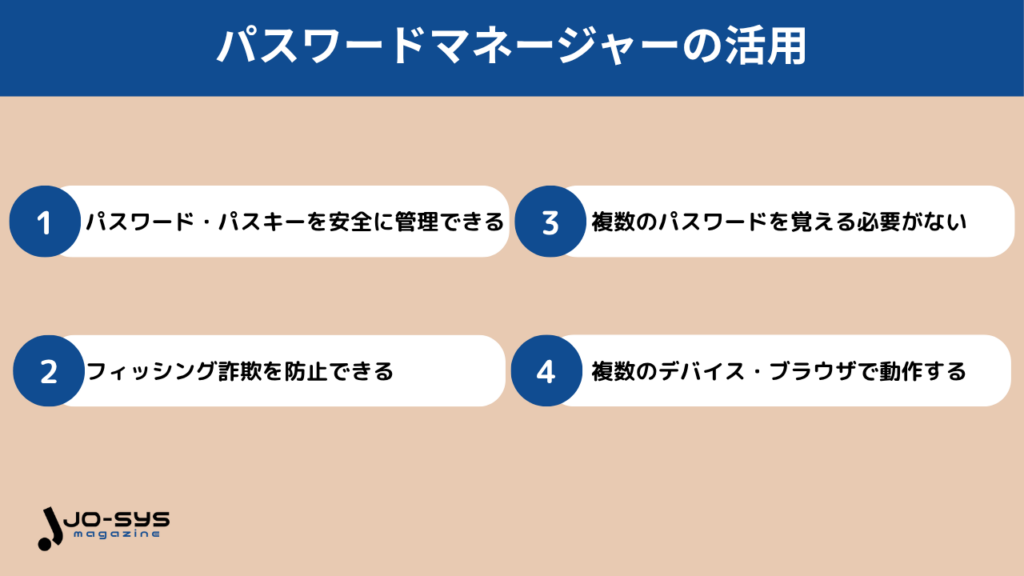
強固なパスワードを効率よく管理するためには、パスワードマネージャーの活用が有効です。自動生成・安全保存・リマインダー機能により、ユーザーの負担を軽減しつつ、運用の質も高められます。
ここからは、パスワードマネージャーが効果的な具体的な理由について解説します。
パスワードやパスキーを安全に共有できる
パスワードマネージャーを使えば、機密性の高いパスワードやパスキーを安全に他のメンバーと共有できます。メールやチャットでの共有は、誤送信や漏えいのリスクがあるため推奨されません。
一方、パスワードマネージャーでは、権限設定を行ったうえで共有が可能であり、相手にパスワード自体を見せずにログイン権限のみを渡すこともできます。
フィッシング被害の軽減に役立つ
パスワードマネージャーの正規サイトに対する自動入力は、偽サイトへの入力を減らす助けになります。ただし、手動入力なども含めたすべてのフィッシング被害を防げるわけではありません。
なりすましサイト(偽サイト)は、見た目が本物とそっくりなため、気づかずにログイン情報を入力してしまうことがあります。
しかし、パスワードマネージャーは登録された正規のURLでしか自動入力を実行しない仕組みになっており、偽サイトではパスワードが入力されません。
ツールだけに依存せず、接続先の確認や多要素認証なども組み合わせてください。
複数のパスワードを覚える必要がなくなる
強力なパスワードを多数使い分けることが重要だと分かっていても、すべてを覚えるのは現実的ではありません。
パスワードマネージャーであれば、あらゆるアカウントのログイン情報を一元管理できるため、ユーザーは「マスターパスワード」さえ覚えておけばよくなります。
複数システムで異なるシステムを設定していても、パスワードマネージャーを活用すれば、記憶する必要なく安全に運用できます。
複数のデバイス・ブラウザで動作する
パスワードマネージャーは、PC・スマートフォン・タブレットなど、複数のデバイスでログイン情報を自動的に同期できるのが強みです。
出張先ではスマートフォン、自宅では個人PC、オフィスでは業務用PCというように、利用環境が変わっても常に安全にアクセスできます。
また、Chrome・Edge・Safariなど異なるブラウザ間でも統一して利用できるため、業務スタイルに合わせた柔軟な運用が可能です。
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
まとめ | パスワードポリシーは情報資産を守るために重要
パスワードポリシーは、企業がサイバー攻撃や内部不正から情報資産を守るための基本かつ必須の対策です。
強力なパスワードの基準を定め、パスワードマネージャーや二要素認証と組み合わせることで、安全かつ効率的なセキュリティ体制を構築できます。
自社に合ったパスワードポリシーを策定し、従業員全体へ周知・実行することが、継続的なセキュリティ強化につながります。
用語・提供状況の確認に用いた資料:NIST SP 800-63B-4:Authentication and Authenticator Management