

【個人情報保護委員会データ】個人情報漏洩の報告は2024年度19,056件|2年で約2.5倍と報告義務・対策
個人情報の漏洩に関するニュースを見るたびに、自社は大丈夫だろうかと気になりますよね。とはいえ、実際にどれくらい起きているのかを社内で説明しようとすると、手元に根拠のある数字がないことに気づきます。
- 個人情報漏洩は、いま日本全体でどのくらい起きているの?
- うちのような小さな事案でも、報告しなければいけないの?
- 稟議や社内説明に使える、出典のある数字がほしい
この記事では、こうした悩みに公的データで答えます。結論から言うと、報告される事案の大半は大規模な流出ではなく、漏えい人数1,000人以下の小さな事案の積み重ねです(2024年度・個人情報保護委員会)。
個人情報保護委員会・総務省・IPAの統計を順番に見ていきます。発生状況、原因として挙がっている脅威、法律上の報告義務、情シスが先に点検すべき箇所の順です。統計の読み方の注意点も、あわせてお伝えします。
この記事のポイント
- 個人データの漏えい等報告の処理件数は、2024年度(令和6年度)で19,056件(出典: 個人情報保護委員会「年次報告」)
- 2024年度に報告された事案の88.3%は、漏えい人数1,000人以下の小規模な事案(出典: 個人情報保護委員会「年次報告」)
- 何らかのセキュリティ対策を実施している企業は2025年調査時点で98.3%、それでも被害を経験した企業は48.1%(出典: 総務省「通信利用動向調査」)

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
個人データの漏えい等報告は2024年度に19,056件で、2年前の約2.5倍に増えている
ふだん「個人情報漏洩」と呼んでいる出来事は、制度上は「個人データの漏えい・滅失・毀損」としてまとめて扱われます。メールの誤送信でデータが外部に出た場合も、記録媒体を紛失した場合も、同じ枠組みに入ります。
その報告を受け付けているのが個人情報保護委員会です。委員会が処理した個人データの漏えい等報告(個人情報保護法第26条第1項)の件数は、2024年度(令和6年度)で19,056件でした。
まずはこの件数がどう推移してきたのか、そして中身がどうなっているのかを順に見ていきます。
報告件数は2022年度7,685件から2024年度19,056件へ2年で約2.5倍になった
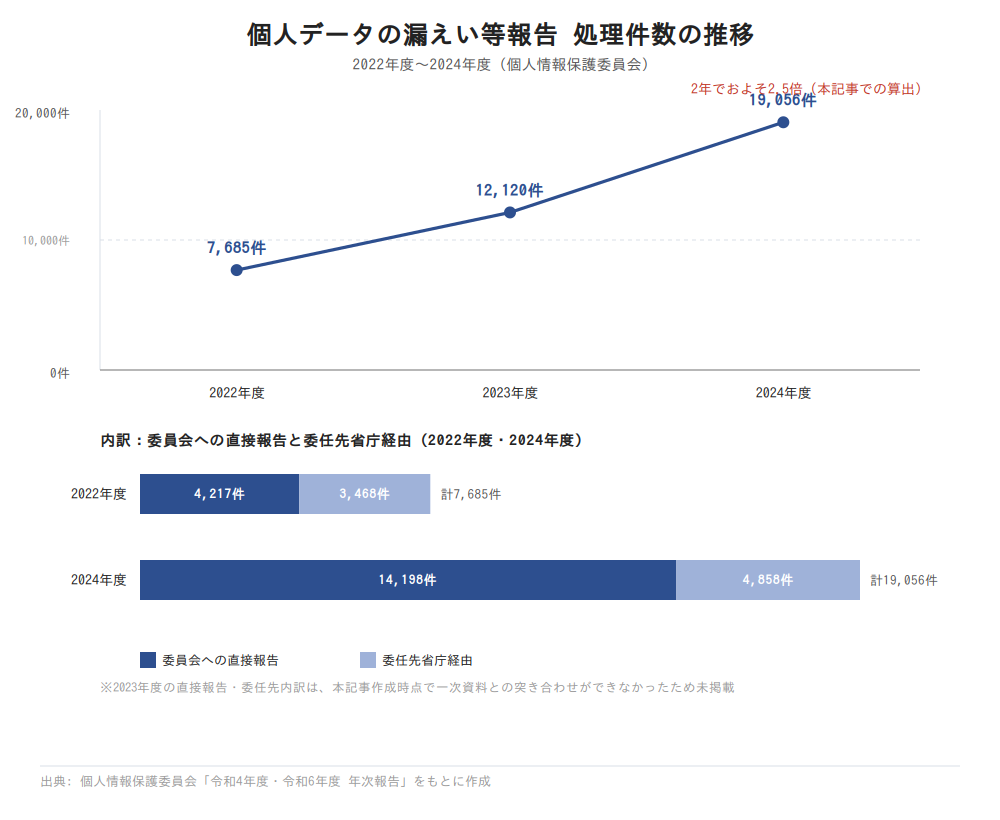
漏えい等報告の処理件数は、直近3年で大きく増えています。個人情報保護委員会の年次報告をもとに、年度ごとの件数を並べると次のとおりです。
| 年度 | 漏えい等報告の処理件数 |
|---|---|
| 2022年度(令和4年度) | 7,685件 |
| 2023年度(令和5年度) | 12,120件 |
| 2024年度(令和6年度) | 19,056件 |
表の出典: 個人情報保護委員会「令和4年度年次報告」/同「令和5年度年次報告」/同「令和6年度年次報告」
2022年度の7,685件と2024年度の19,056件を比べると、2年でおよそ2.5倍になった計算です。この倍率は本記事で両年度の公表値から算出したもので、委員会が公表している数値ではありません。
増加分の約9割は委員会への直接報告で、委任先省庁経由の伸びは小さい
漏えい等報告には、個人情報保護委員会へ直接報告するルートと、事業を所管する委任先省庁を経由するルートの2つがあります。この内訳を分けると、増え方がまったく違うことが分かります。
| 年度 | 委員会への直接報告 | 委任先省庁経由 |
|---|---|---|
| 2022年度(令和4年度) | 4,217件 | 3,468件 |
| 2024年度(令和6年度) | 14,198件 | 4,858件 |
表の出典: 個人情報保護委員会「令和4年度年次報告」/同「令和6年度年次報告」。2023年度の経路別内訳は、本記事の作成時点で一次資料との突き合わせができなかったため掲載していません。
2022年度から2024年度にかけての増加分11,371件のうち、9,981件が直接報告の増加分にあたります。直接報告が約3.4倍になったのに対し、委任先省庁経由は約1.4倍にとどまります。
いずれも本記事で公表値から計算した数値です。増えたのは、事業者が委員会へ直接報告するルートのほうだと読めます。
総数の前年度比は、2022年度から2023年度が約57.7%増、2023年度から2024年度が約57.2%増です(本記事での算出)。2年続けてほぼ同じ伸び幅に見えます。
ただし総数だけを見ていると、経路ごとに伸び方が大きく違うことは分かりません。一定ペースで増えているという見え方は、経路別の内訳と合わせて確認する必要があります。
件数の増加は、漏えいの発生そのものが2.5倍になったことを意味しない
ここで一度、数値の性質を確認しておきます。2022年度の7,685件から2024年度の19,056件への増加は、漏えいの発生件数がそのまま2.5倍になったことを示すものではありません。
理由は3つあります。まず、この数値は委員会が「処理した」件数であり、発生した事案の数と一対一で対応するとは限りません。次に、1つの事案について速報と確報を段階的に提出する制度のため、同じ事案が別々に数えられている可能性があります。
そして、報告が法律上の義務とされた制度が事業者に浸透していく過程も、この期間に重なっています。件数の増加は、報告される割合が上がったことの反映でもあると考えるほうが自然です。
注意
漏えい等報告の件数を社内説明に使うときは、「処理件数」であることを添えてください。報告経路ごとの偏りも、所管の範囲や受付フローの運用が変われば集計上の付け替えだけで同じ形になります。3年分の推移だけでは、増加の要因を特定できません。
出典: 個人情報保護委員会「令和4年度年次報告」/同「令和5年度年次報告」/同「令和6年度年次報告」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
報告された事案の88.3%は漏えい人数1,000人以下の小規模な事案
報道で目にするのは、数十万人分の情報が流出したような大型の事故です。そのため「個人情報漏洩=大規模な流出」という印象を持ちやすいのですが、統計に積み上がっている実像は少し違います。
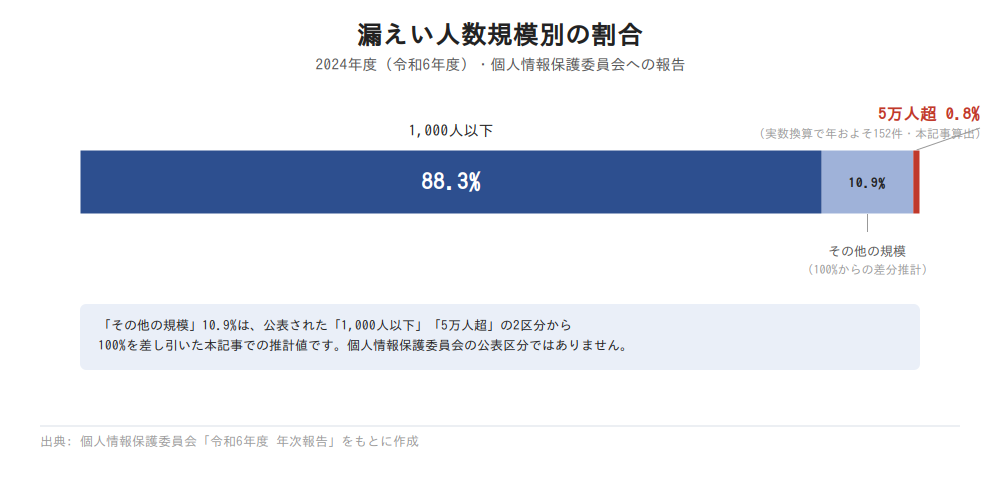
個人情報取扱事業者等から個人情報保護委員会に報告された事案を漏えい人数の規模で分けると、2024年度(令和6年度)は88.3%が1,000人以下でした。ここからは、この規模別の分布を手がかりに、自社が備えるべき事案の姿を考えていきます。
1,000人以下の事案が88.3%を占め、実務で起きているのは小規模事案の積み上がり
報告統計の中心にあるのは、小規模な事案です。2024年度(令和6年度)の漏えい等報告のうち、漏えい人数1,000人以下の事案が88.3%を占め、5万人超の事案は0.8%にとどまっています。
ここから読み取れるのは、企業が現実的に備えるべきなのは大規模流出よりも、誤送付や委託先での小さな事案の頻発だという点です。報告件数が2022年度の7,685件から2024年度の19,056件へ増えたことも、1件あたりの規模が大きくなった結果とは言えません。
ただし、これは件数ベースの分布です。漏えいした人数の合計で見れば、0.8%の大規模事案が総量の大半を占める可能性があります。被害の重さの話にすり替えると、読み違えることになります。
5万人超の大規模事案は0.8%だが、実数に直すと年およそ152件になる
構成比と実数では、同じデータでも受ける印象が変わります。2024年度(令和6年度)に5万人超の漏えいが占める割合は0.8%ですが、これを総数19,056件に当てはめると、およそ152件という計算になります。
同じように、88.3%を占める1,000人以下の事案は約16,826件にあたります。152件・約16,826件はいずれも本記事で割合と総数を掛け合わせて求めた値であり、個人情報保護委員会の公表値ではありません。
割合で見れば例外的に見える事象も、実数で見れば毎週のように起きている事象です。自社の備えを考えるときは、構成比よりも実数のほうが現実に近い感覚を与えてくれます。
注意
この掛け算には前提があります。0.8%という割合の分母が、総数19,056件と一致している保証はありません。漏えい人数が判明した報告だけを母数にしている場合、152件という推計は過大にも過小にもなります。なおこの割合は、個人情報取扱事業者等からの報告についての集計です。国の行政機関や地方公共団体からの報告は、年次報告の中で別に集計されています。社内資料に転記するときは、公表値ではなく推計であることを必ず添えてください。
公表されている規模区分は粗く、88.3%を占める「1,000人以下」の内訳は読み取れない
規模別の分布には、もうひとつ読み取れない部分があります。報告の88.3%が「1,000人以下」という単一の区分にまとめられており、この中には数人分の誤送付も数百人分の流出も同居しています。
件数の大半を占める区分ほど粒度が粗いため、実務で最も多く起きているのがどの程度の規模の事案なのかは、公表資料からは取り出せません。想定シナリオを組むうえで一番知りたい情報が、区分の内側に隠れている状態です。
残る10.9%についても同様です。この値は100%から88.3%と0.8%を差し引いた本記事での推計で、区分が網羅的であることを前提にしています。年次報告本体にはより細かい区分が載っている可能性もあり、ここでは「公表資料からは確認できない」にとどめます。
出典: 個人情報保護委員会「令和6年度年次報告」/同「令和4年度年次報告」
IPAは2026年も組織向けの脅威1位にランサム攻撃、7位に内部不正による情報漏えいを挙げている
漏洩の原因を知りたいときに真っ先に探したくなるのが、誤送付や不正アクセスといった原因別の構成比です。ただし今回参照できた公表資料の範囲では、その内訳を一次データとして確認できませんでした。
そこで本記事では、情報処理推進機構(IPA)が整理した脅威の順位を手がかりにします。「情報セキュリティ10大脅威 2026」の組織編は、2026年に組織が警戒すべき脅威を専門家の投票で順位付けした資料です。
| 順位 | 脅威 |
|---|---|
| 1位 | ランサム攻撃による被害 |
| 2位 | サプライチェーンや委託先を狙った攻撃 |
| 3位 | AIの利用をめぐるサイバーリスク |
| 4位 | システムの脆弱性を悪用した攻撃 |
| 5位 | 機密情報を狙った標的型攻撃 |
| 6位 | 地政学的リスクに起因するサイバー攻撃(情報戦を含む) |
| 7位 | 内部不正による情報漏えい等 |
| 8位 | リモートワーク等の環境や仕組みを狙った攻撃 |
| 9位 | DDoS攻撃(分散型サービス妨害攻撃) |
| 10位 | ビジネスメール詐欺 |
表の出典: 情報処理推進機構「情報セキュリティ10大脅威 2026」組織編
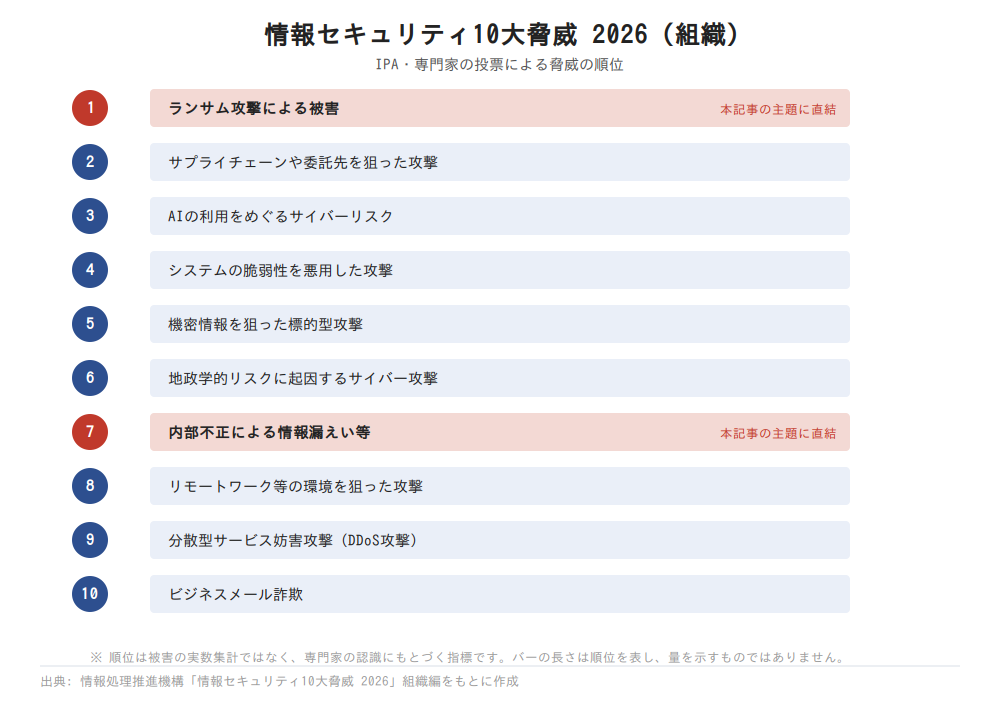
この順位は被害の実数を集計したものではなく、専門家の認識にもとづく指標です。IPA自身も、順位は対策の優先順位を示すものではなく、自組織の環境に照らして優先度を判断するよう求めています。社内で共有するときは、この前提を添えてください。
ランサム攻撃は4年連続1位、委託先を狙った攻撃は8年連続で選出されている
上位の脅威は、毎年入れ替わる流行ではありません。2026年の資料によると、ランサム攻撃による被害が1位、サプライチェーンや委託先を狙った攻撃が2位という組み合わせは4年連続です。
ランサム攻撃は2016年に初めて選出されて以来、2026年で11年連続11回目の選出です。サプライチェーンや委託先を狙った攻撃も、8年連続で選ばれています。
ここで押さえておきたいのは、個人情報の漏洩経路は自社のシステムだけではないという点です。委託先や取引先が攻撃を受け、そこから自社が預けたデータが流出する形は、2位の脅威として毎年挙げられ続けています。
外部からの攻撃だけでなく、内部不正による情報漏えいも7位に入っている
漏洩の経路は、外からの攻撃だけではありません。2026年の10大脅威(組織)では、内部不正による情報漏えい等が7位に入っています。従業員や退職者が意図的に持ち出す場合だけでなく、不注意による紛失も含む脅威です。
IPAの解説書では、持ち出しに使われる手段として次のようなものが挙げられています。
- USBメモリーやハードディスクなどの外部記録媒体
- メールでの送信
- クラウドストレージ
- スマートフォンのカメラ
- 紙媒体の持ち出し
- 証拠を残さないための口頭での伝達
どれも日常業務のなかにある手段であり、外部からの攻撃を防ぐ仕組みだけでは止まりません。口頭での伝達のように、ログや資産管理では追えないものも含まれます。
実際、2025年に公表された事例には、委託先の協力会社の元社員が顧客情報を持ち出した疑いのある事案が紹介されています(件数は本記事では扱いません)。
外部からの攻撃としては、機密情報を狙った標的型攻撃が5位、ビジネスメール詐欺が10位に挙げられています。内部と外部の両方を想定しておく必要があります。
ランサムウェアの感染経路の87.0%はVPN機器・リモートデスクトップ経由に集中している
侵入口については、より具体的なデータがあります。IPAの解説書に掲載された警察庁の集計によると、ランサムウェアの感染経路に占めるVPN機器とリモートデスクトップの合計割合は次のように推移しています。
| 年 | VPN機器・リモートデスクトップ経由の割合 |
|---|---|
| 2022年 | 80.4% |
| 2023年 | 81.7% |
| 2024年 | 86.0% |
| 2025年 | 87.0% |
表の出典: 情報処理推進機構「情報セキュリティ10大脅威 2026」組織編(原データ: 警察庁)
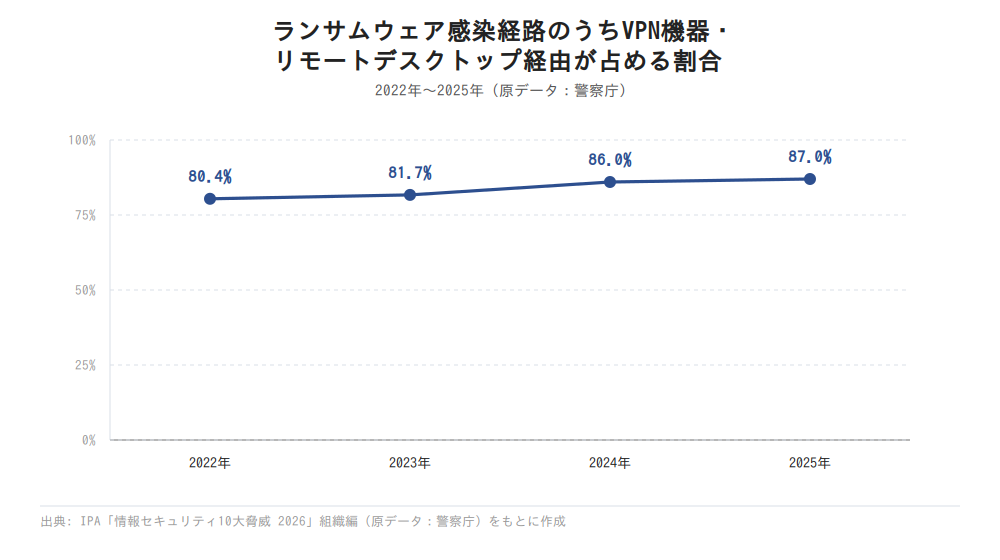
2025年時点で87.0%と、割合は4年間で一貫して上昇しています。母集団は警察庁が把握したランサムウェア被害の事案であり、国内すべての感染を網羅したものではありません。
ここから読み取れるのは、侵入口がネットワーク境界に置かれた機器へ寄り続けているという傾向です。リモートワーク等の環境や仕組みを狙った攻撃が8位に入っていることとも、方向が一致しています。
出典: 情報処理推進機構「情報セキュリティ10大脅威 2026」組織編
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
漏えい等の報告は個人情報保護法第26条にもとづく法律上の義務
ここからは、実際に漏洩が起きたときの手続きを確認します。まず押さえたいのは、個人情報保護委員会への報告が努力目標ではないという点です。
個人データの漏えい等が発生し、個人の権利利益を害するおそれが大きいものとして個人情報保護委員会規則で定める類型に当たるとき、事業者は委員会へ報告する義務を負います。根拠は個人情報保護法第26条第1項で、委員会が公表している19,056件という数値も、この条文にもとづく報告を処理した件数です。
報告先は委員会への直接報告と委任先省庁経由の2ルートに分かれる
報告先は1か所ではありません。2024年度(令和6年度)の内訳を見ると、委員会への直接報告が14,198件、事業を所管する委任先省庁を経由した報告が4,858件でした。
つまり、自社の事業分野によって窓口が変わることがあります。平時のうちに、自社がどちらのルートで報告するのかを確認しておくと、発覚時に迷わずに済みます。
比率で見ると、直接報告の占める割合は2022年度が約54.9%(4,217件/7,685件)でした。2024年度は約74.5%(14,198件/19,056件)です。
この比率は本記事で公表値から計算したもので、委員会が公表している数値ではありません。委員会へ直接報告する流れが定着してきていると読めます。
報告は速報と確報の2段階で進み、本人への通知も求められる
報告は一度で終わりません。事案を把握した段階でまず速報を提出し、調査が進んだ段階であらためて確報を提出する、2段階の仕組みになっています。あわせて、漏えいの対象となった本人への通知も求められます(同条第2項)。
報告の対象となるのは、すべての漏えいではなく一定の類型に当たる場合です。要配慮個人情報が含まれる場合や、不正の目的によるおそれがある場合などが該当します。期限や類型の詳細な要件は、個人情報保護委員会の公表資料で必ず確認してください(本記事では日数などの具体的な数値は扱いません)。
発覚から報告までについて、IPAはインシデント対応の手順と、報告・相談する相手の一覧を分けて示しています。順にたどると次のようになります。
- 事案を検知し、被害の拡大を止める初動対応を行う
- 影響範囲や原因を調査する
- 対応計画を立てて実施する
- 社内外への報告と情報公開を行う
- 個人情報保護委員会に報告する
- 必要に応じて警察に相談する
- 必要に応じて弁護士に相談する
この流れが機能するかどうかは、最初の検知が上がってくるかにかかっています。IPAも、組織内で報告を萎縮させない環境づくりの重要性を挙げています。
ポイント
- 漏えい等の報告は、個人情報保護法第26条第1項にもとづく法律上の義務です
- 本人への通知は、同条第2項にもとづく義務です
- 報告先は、個人情報保護委員会への直接報告と委任先省庁経由の2ルートに分かれます
- 報告は速報と確報の2段階で進みます
- 期限や報告対象の要件は、個人情報保護委員会の公表資料で最新の内容を確認してください
出典: 個人情報保護委員会「令和6年度年次報告」/同「令和4年度年次報告」/同「漏えい等報告・本人への通知の義務化について」/情報処理推進機構「情報セキュリティ10大脅威 2026」組織編
セキュリティ被害を受けた企業は2025年時点で48.1%、規模と業種で差がある
ここまでは「委員会に報告された事案」を見てきました。ここからは視点を変えて、企業の側から見た被害の広がりを確認します。数えているものが違うため、前半の件数とは別の統計として読んでください。
総務省の通信利用動向調査によると、情報通信ネットワークの利用の際に何らかのセキュリティ被害を受けた企業の割合は、2025年調査時点で48.1%でした。母集団はインターネットを利用している企業で、集計対象は2,482社です。この値は無回答を除いた集計にもとづきます。
およそ半数の企業が、何らかの被害を経験しているという結果です。ただしこの「被害」は個人データの漏洩に限らず、ウイルス感染や迷惑メールの中継利用なども含む幅広い区分です。
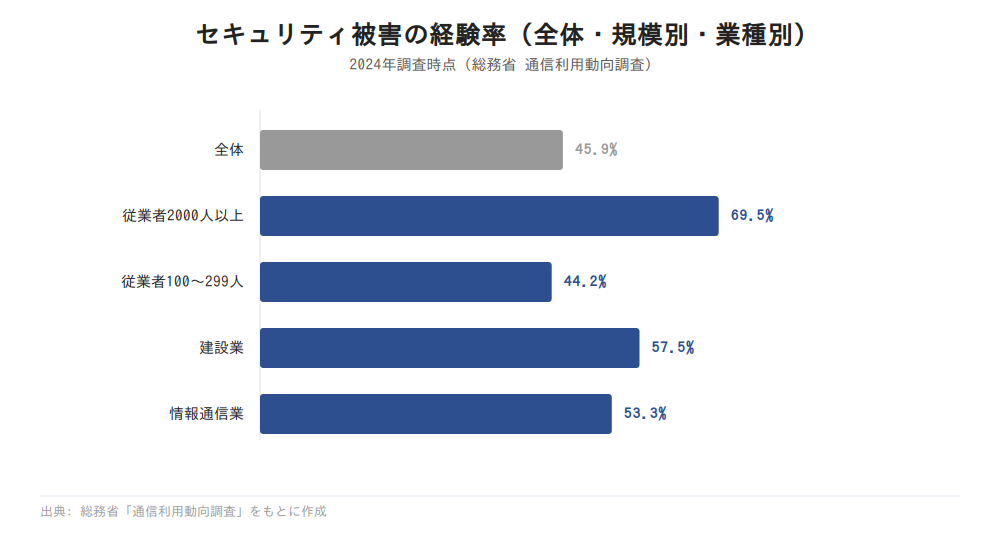
従業者2000人以上は69.5%、100〜299人は44.2%で25.3ポイントの差がある
企業規模で分けると、被害を認識している割合には大きな開きがあります。2024年調査時点で、従業者2000人以上の企業は69.5%、100〜299人の企業は44.2%で、25.3ポイントの差があります。同じ年の全体は45.9%です。
ただし、この差をそのまま「中小企業は安全」と読むのは早計です。設問が尋ねているのは被害の実数ではなく被害を認識したかどうかであり、監視体制が整った大企業ほど被害に気づけるという説明も同じデータから成り立ちます。
実際、個人情報保護委員会に報告された事案の88.3%は漏えい人数1,000人以下の小規模事案でした。規模の小さい会社で起きていないという結論には、公表データからはつながりません。
建設業57.5%、情報通信業53.3%と、ITに近い業種でも全体平均を上回っている
業種別に見ても、直感とは違う結果が出ています。2024年調査時点の被害経験率は、建設業が57.5%、情報通信業が53.3%で、いずれも全体の45.9%を上回っています。
ITを本業とする業種だから被害に遭いにくい、という前提はこの調査では支持されません。ネットワークの利用範囲の広さや、取引先・現場との接点の多さが数値に反映されている可能性があります。
なお集計企業数は、建設業が353社、情報通信業が258社、全体が2,324社です。業種別の集計は全体より対象が少なく、数ポイントの差は誤差の範囲に収まる余地があります。順位そのものより、どの業種も平均前後にあるという点を見てください。
出典: 総務省「令和7年通信利用動向調査」/総務省「令和6年通信利用動向調査報告書(企業編)」/個人情報保護委員会「令和6年度年次報告」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
何らかの対策を実施している企業は98.3%に達する一方、運用面の対策は5割前後にとどまる
対策の話になると「やっているかどうか」が論点になりがちです。しかし実施率だけを見ると、もう議論の余地がないほど数値は高くなっています。
総務省の通信利用動向調査によると、何らかのセキュリティ対策を実施している企業の割合は2025年調査時点で98.3%です。それでも同じ年に、48.1%の企業が何らかの被害を経験しています。
問われているのは対策の有無ではなく、中身と運用です。ここからは実施率の内訳を見て、どこに偏りがあるのかを確認します。
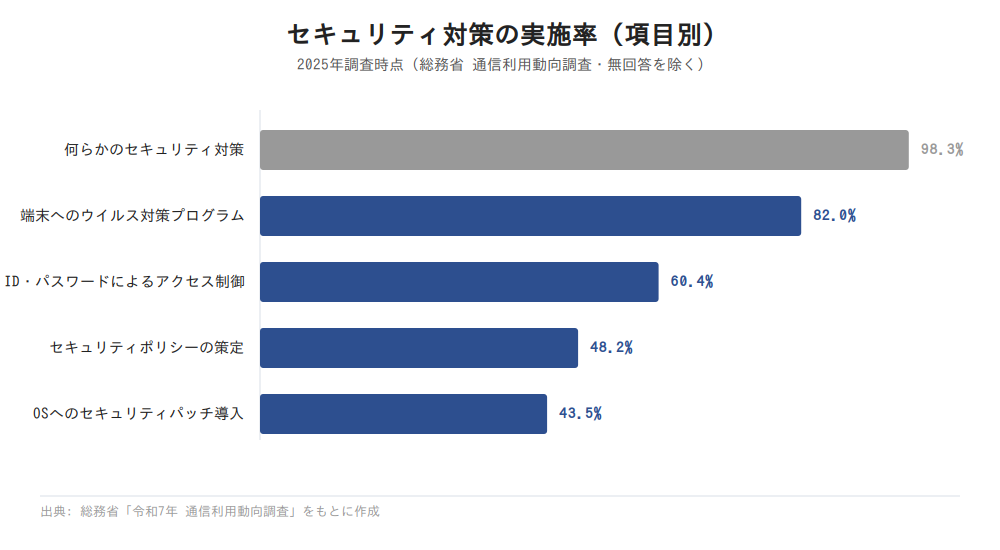
ウイルス対策82.0%に対し、ポリシー策定48.2%・OSパッチ導入43.5%と運用項目ほど低い
対策の内訳を並べると、項目によって実施率がはっきり分かれます。2025年調査時点の値は次のとおりです。いずれも同じ調査・同じ集計(無回答を除く、対象2,480社)にもとづきます。
| 対策項目 | 実施率 |
|---|---|
| 何らかのセキュリティ対策 | 98.3% |
| 端末へのウイルス対策プログラム導入 | 82.0% |
| ID・パスワードによるアクセス制御 | 60.4% |
| セキュリティポリシーの策定 | 48.2% |
| OSへのセキュリティパッチの導入 | 43.5% |
表の出典: 総務省「令和7年通信利用動向調査」図表5-5
製品を入れれば完了する対策は82.0%まで進み、継続的な運用や規程の整備が必要な項目は5割前後にとどまります。ここから読み取れるのは、手順で対応する事象への備えが相対的に手薄になっているという構図です。
ただし、この数値は対策と被害のクロス集計ではありません。「対策が不十分だから被害に遭った」という因果としては読めない点に注意してください。
攻撃の入口はネットワーク境界に寄っているのに、企業の対策は端末側に偏っている
侵入口のデータと対策のデータを並べると、力を入れる場所にずれが見えてきます。ランサムウェアの感染経路に占めるVPN機器・リモートデスクトップの割合は、2024年に86.0%、2025年に87.0%でした。
一方で企業側の対策は、端末へのウイルス対策プログラム導入が2025年調査時点で82.0%と高い水準です。同じ年のOSへのセキュリティパッチ導入は43.5%、セキュリティポリシーの策定は48.2%にとどまります。
攻撃側が狙う場所と、企業が実施できている対策の重点がずれていると読めます。ネットワーク境界の機器を継続して更新し続ける作業は、この調査の項目には直接現れていません。
注意
感染経路のデータは警察庁が把握したランサムウェア被害の集計、対策実施率は総務省調査の回答企業の集計で、母集団が重なりません。因果関係を示すものではなく、2つの統計を並べたときに見えてくる論点として扱ってください。総務省の対策項目にはVPN機器やリモートデスクトップの管理そのものが選択肢として存在しない点も、あわせて押さえておく必要があります。
情シスの4領域で数字が動き続けているのはクラウド化と事故対応の2つ
情シスが担う領域を同じ時期で並べると、動き方の違いがはっきりします。指標ごとの推移は次のとおりです。
| 指標 | 前の時点 | 直近の時点 |
|---|---|---|
| クラウドサービスの利用率 | 2021年 70.4% | 2025年 83.5% |
| テレワークの導入率 | 2021年 51.8% | 2025年 50.1% |
| 何らかのセキュリティ対策の実施率 | 2021年 98.1% | 2025年 98.3% |
| 個人データの漏えい等報告の処理件数 | 2022年度 7,685件 | 2024年度 19,056件 |
表の出典: 総務省「令和3年通信利用動向調査」/同「令和6年通信利用動向調査報告書(企業編)」/同「令和7年通信利用動向調査」/同(セキュリティ編)/個人情報保護委員会「令和4年度年次報告」/同「令和6年度年次報告」
導入や実施の有無を測る3つの指標のうち、目に見えて動いているのはクラウド利用率だけです。その一方で、事故側の指標である漏えい等報告の件数は桁の違う動き方をしています。
ここから読み取れるのは、情シスの時間が、新しい仕組みを入れる作業よりも起きたことへの対応側に寄っているという構図です。日々の実感と近いのではないでしょうか。
注意
この4指標は調査主体・母集団・単位がすべて異なります。前の3つは総務省の通信利用動向調査による企業の割合、最後は個人情報保護委員会が処理した報告の件数です。同一の軸に載せて増減の大きさを比べられるものではありません。業務量の定量比較ではなく、情シスの時間がどこに寄っているかを考える材料として扱ってください。
出典: 総務省「令和7年通信利用動向調査」/同(企業のICT利活用編)/同「令和3年通信利用動向調査」/同「令和6年通信利用動向調査報告書(企業編)」/情報処理推進機構「情報セキュリティ10大脅威 2026」組織編/個人情報保護委員会「令和6年度年次報告」
公的統計から言えること・言えないことを整理する
ここまで複数の統計を見てきましたが、これらを社内説明に使うときには線引きが必要です。制度も母集団も違う数値を並べると、意図せず誤った印象を与えてしまいます。
この見出しでは、本記事で使った数値についても同じ基準を当てはめます。自分が引用した数値の弱点を先に開示しておくことが、社内での議論を空回りさせないための近道です。
ポイント
- 使ってよい比較: 同じ調査・同じ集計基準の同じ指標を、年で並べる
- 使いにくい比較: 法律にもとづく報告件数と、任意の届出件数を並べる
- 使いにくい比較: 集計基準が変わった年をまたいで、割合の差をポイントで語る
- 使えない比較: 企業の割合(%)と報告の件数(件)を同じ軸に載せる
法定報告は増え、任意報告のインシデント件数は減っており、同じ「被害の増加」として読めない
まず、報告件数の話です。個人情報保護委員会への漏えい等報告は2022年度の7,685件から2024年度の19,056件へ増えています。一方、JPCERT/CCへのインシデント報告件数は次のように推移しています。
| 期間 | インシデント報告件数 |
|---|---|
| 2024年4〜6月 | 15,396件 |
| 2024年7〜9月 | 10,797件 |
| 2024年10〜12月 | 9,743件 |
| 2025年1〜3月 | 10,102件 |
表の出典: JPCERT/CC「インシデント報告対応レポート」ほか各四半期版
前者は個人情報保護法第26条にもとづく法定の報告義務、後者は発見者からの任意の届出です。母集団も報告のきっかけも異なり、方向が逆になっている以上、どちらか一方を「日本全体の被害動向」として引用することはできません。
なお2025年1〜3月に報告されたインシデントのうち、フィッシングサイトに分類されたものは5,267件です。ただしこのカテゴリー別内訳は、上の表の報告件数10,102件とは別の集計を分母にしており、10,102件に対する割合としては読めません。
四半期のデータには季節変動も含まれるため、年度単位の傾向として読むこともできません。
同じ総務省調査でも集計基準が異なる年があり、45.9%と48.1%を単純比較できない
同じ調査の同じ指標であっても、年をまたぐと比較できない場合があります。セキュリティ被害の経験率は2024年調査時点で45.9%、2025年調査時点で48.1%でした。ただしこの2.2ポイント差を額面どおりに引用するのは適切ではありません。
2024年の値は無回答を含む集計、2025年の値は無回答を除く集計だからです。基準をそろえて2024年の値を換算すると約46.2%になり、実際の変化幅は額面より小さくなります。この換算値は本記事での算出で、総務省の公表値ではありません。
母集団の表記も途中で変わっています。2018年調査の55.6%は「情報通信ネットワーク(企業内・企業間通信網やインターネット)利用企業」を母集団とした値です。2021年調査の52.4%や2022年調査の62.4%は「インターネット利用企業からの回答」と表記が変わっており、これらを1本の折れ線としてつなぐことはできません。
漏えいに気づいた企業のうち何割が法定報告に至ったかを示す公的統計は見当たらない
最後に、統計の空白について触れておきます。2025年調査時点で被害を経験した企業は48.1%、何らかの対策を実施している企業は98.3%です。他方、個人情報保護委員会が処理した漏えい等報告は2024年度で19,056件でした。
しかし、企業側の被害経験と法定報告の件数を接続する統計は、今回参照した公的調査には見当たりませんでした。「報告義務の対象か判断できなかった」層がどれくらいあるのかは、現行の統計から推定できません。
これは今回のリサーチ範囲での話であり、「存在しない」と断定するものではありません。加えて総務省の「被害」は個人データの漏洩に限らないため、48.1%と19,056件を同じ基準で対比すること自体が母集団の混同にあたります。
出典: 総務省「令和7年通信利用動向調査」/同「令和6年通信利用動向調査報告書(企業編)」/同「平成30年通信利用動向調査」/同「令和3年通信利用動向調査」/同「令和4年通信利用動向調査」/JPCERT/CC「インシデント報告対応レポート」/個人情報保護委員会「令和6年度年次報告」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
情シスがまず点検すべきなのは境界機器・運用ルール・報告体制の3点
ここまでの一次データから、着手する順番を逆算してみます。一般的な対策リストを上から順に消化するのではなく、数値が示している弱点から手を付けるほうが効率的です。
優先順位の根拠は、これまでに見てきた3つの数値です。感染経路の87.0%、セキュリティポリシー策定の48.2%とアクセス制御の60.4%、そして報告事案の規模別分布です。それぞれ「入口」「ルール」「報告」に対応します。
感染経路の実データから、VPN機器とリモートデスクトップの棚卸しが最優先になる
最初に手を付けたいのは、外部とつながる機器です。ランサムウェアの感染経路に占めるVPN機器・リモートデスクトップの割合は2024年に86.0%、2025年に87.0%と、侵入口がここに集中しています。
一方で、OSへのセキュリティパッチ導入を実施している企業は2025年調査時点で43.5%です。更新を続ける作業ほど、後回しになりやすいことがうかがえます。
ひとり情シスでも着手できる粒度に落とすと、次のような点検になります。
- 外部から接続できる機器を一覧にして、台数と設置場所を把握する
- 各機器のファームウェアやOSの更新状況を確認する
- 使われていないアカウントや、退職者に紐づく接続権限を洗い出す
- 使う予定のない外部公開のリモート接続を停止する
ポリシー策定48.2%・アクセス制御60.4%という数値が、運用ルールの見直し余地を示している
次に見直したいのは、運用のルールです。2025年調査時点で、何らかのセキュリティ対策を実施している企業は98.3%に達しています。
その一方で、セキュリティポリシーを策定している企業は48.2%、ID・パスワードによるアクセス制御を実施している企業は60.4%にとどまります。
裏を返せば、半数前後の企業がまだ着手していない領域ということです。ここに手を入れれば、相対的な守りの水準を上げやすい部分だと言えます。
具体的には、誰がどのデータにアクセスできるかの棚卸しと、その状態を文書として残すことから始められます。新しい製品を導入しなくても進められる点も、着手しやすい理由です。
報告事案の88.3%が1,000人以下である以上、小さな事案を報告できる体制が要になる
3つ目は、報告の体制です。個人情報保護委員会に報告された事案の88.3%は、漏えい人数1,000人以下の小規模な事案でした。実務で起きているのは、大規模な流出よりも誤送付のような小さな事案の積み重ねです。
こうした事案は、現場で「これくらいなら」と処理されてしまいがちです。小さな事案が上がってくる仕組みがなければ、報告義務の判断そのものが始まりません。
同時に、報告先の確認も平時に済ませておきたい項目です。2024年度の報告は委員会への直接報告が14,198件、委任先省庁経由が4,858件と2ルートに分かれています。実数で見れば5万人超の事案も年におよそ152件(本記事での算出)にあたるため、規模の大小にかかわらず判断できる状態にしておくことが役立ちます。
ポイント
- 自社の報告先が、個人情報保護委員会への直接報告か委任先省庁経由かを平時に確認しておく
- 誤送付のような小規模事案でも、まず情シスに連絡が届く導線を用意する
- 報告した担当者が責められない運用にして、検知を萎縮させない
- 速報と確報の2段階で進むことを、関係部署とあらかじめ共有しておく
出典: 情報処理推進機構「情報セキュリティ10大脅威 2026」組織編/総務省「令和7年通信利用動向調査」/個人情報保護委員会「令和6年度年次報告」
まとめ
個人情報漏洩の実態を、公的データで整理してきました。要点は次の4つです。
- 個人データの漏えい等報告の処理件数は2024年度(令和6年度)で19,056件です。ただしこれは処理した件数であり、漏えいの発生件数がそのまま増えたことを示すものではありません
- 報告された事案の88.3%は漏えい人数1,000人以下の小規模な事案です。備えるべきは大規模流出よりも、誤送付や委託先での小さな事案の積み重ねです
- 何らかのセキュリティ対策を実施している企業は2025年調査時点で98.3%、それでも48.1%の企業が被害を経験しています。問われているのは対策の有無ではなく中身と運用です
- 法定報告と任意報告、集計基準の違う年の数値を並べると誤読につながります。社内説明では、調査名・調査年・母集団をセットで示してください
明日から着手できることとして、外部から接続できる機器の一覧づくりと、報告先ルートの確認から始めてみてください。どちらも新しい製品を入れずに進められます。
出典: 個人情報保護委員会「令和6年度年次報告」/総務省「令和7年通信利用動向調査」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
情シス担当者の学び直しには「情シスカレッジ」

漏洩が起きたときに動けるかどうかは、担当者が制度と統計をどこまで理解しているかに左右されます。報告義務の枠組み、公的データの読み方、優先順位の付け方は、日々の運用対応をこなすだけではなかなか身に付きません。とくに新任やひとり情シスの方は、学ぶ時間の確保そのものが課題になりがちです。
「情シスカレッジ」は、新人・ひとり情シスのためのマイクロラーニングLMSです。業務の合間に少しずつ学べる形にしているため、まとまった研修時間を取れない現場でも進められます。
情シスカレッジの特徴
- 数分の動画と小テストで、すきま時間に学習を進められる
- 必修の割り当て・期限設定・進捗ダッシュボードで、受講状況を管理できる
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応
導入は5名から可能で、支払いは請求書払いに対応しています。初期設定にかかる時間は約10分です。まずはサービス内容を確認してみてください。
※出典
- 個人情報保護委員会「令和4年度個人情報保護委員会年次報告」
- 個人情報保護委員会「令和5年度個人情報保護委員会年次報告」
- 個人情報保護委員会「令和6年度個人情報保護委員会年次報告」
- 個人情報保護委員会「漏えい等報告・本人への通知の義務化について」
- 情報処理推進機構「情報セキュリティ10大脅威 2026」組織編
- 総務省「平成30年通信利用動向調査」
- 総務省「令和3年通信利用動向調査」
- 総務省「令和4年通信利用動向調査」
- 総務省「令和6年通信利用動向調査報告書(企業編)」
- 総務省「令和7年通信利用動向調査」(企業のICT利活用)
- 総務省「令和7年通信利用動向調査」(セキュリティ)
- JPCERT/CC「インシデント報告対応レポート」2024年第1四半期
- JPCERT/CC「インシデント報告対応レポート」2024年第2四半期
- JPCERT/CC「インシデント報告対応レポート」2024年第3四半期
- JPCERT/CC「インシデント報告対応レポート」2024年第4四半期