

【IPA・総務省データ】セキュリティバイデザインとは|2025年の暗号化実施率27.4%が示す設計段階の課題
委託先から「セキュリティ・バイ・デザインで進めます」と言われて、意味が分からないまま打ち合わせが終わってしまった経験はありませんか。情シスの現場では、こんな声をよく聞きます。
- 言葉は聞いたことがあるが、自社で何をすればいいのか分からない
- 「後から対応すればいい」と上長に言われて、うまく返せない
- 自社で開発をしていないので、自分には関係がない話に思える
先に結論です。セキュリティ・バイ・デザインは、システムの企画・設計の段階からセキュリティを組み込む考え方です。自社で開発をしない情シスでも、委託先やSaaSに出す要件の中で実践できます。
そして設計段階で決めないと入りにくい対策ほど、実施率が低いまま止まっています。データやネットワークの暗号化は、2025年調査時点で27.4%です。
この記事のポイント
- 何らかのセキュリティ対策を実施している企業は、2025年調査時点で98.3%です(出典: 総務省「令和7年通信利用動向調査」)
- 一方、データやネットワークの暗号化の実施率は2025年調査時点で27.4%にとどまります。対策の有無ではなく、対策の中身に差が出ています(出典: 同上)
- IPAが公開する「セキュリティ・バイ・デザイン導入指南書」が示す目安では、運用段階で対策する場合のコストは設計段階の100倍とされています(出典: IPA「セキュリティ・バイ・デザイン導入指南書」2022年8月)

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
セキュリティ・バイ・デザインは企画・設計段階からセキュリティを組み込む考え方
まず言葉の意味から整理します。セキュリティ・バイ・デザインは、システムができあがってから守りを足すのではなく、企画と設計の段階でセキュリティを組み込んでおく進め方を指します。
後付けでセキュリティ機能を追加したり、出荷直前にセキュリティツールを動かしたりすると、手戻りが増えて開発コストがふくらみやすい、というのがIPAが公開する「セキュリティ・バイ・デザイン導入指南書」の整理です。早い段階で対策を決めておけば、手戻りが減り、保守もしやすくなります。
ポイント
- NISCは「情報セキュリティを企画・設計段階から確保するための方策」として整理している
- IPAの導入指南書は、開発プロセスの早い段階からセキュリティを考慮する考え方だと補足している
- ねらいは、手戻りの削減・コストの削減・保守性の向上の3点
NISCは情報セキュリティを企画・設計段階から確保するための方策と定義している
セキュリティ・バイ・デザインは、内閣サイバーセキュリティセンター(NISC)が定義した言葉です。NISCは「情報セキュリティを企画・設計段階から確保するための方策」という表現を用いており、同名の検討会報告書(2011年)を起点に、政府調達のセキュリティ要件策定マニュアルなどで使われてきました。
IPA「セキュリティ・バイ・デザイン導入指南書」(2022年8月公開)はこの定義を「情報セキュリティを企画、設計段階から組み込むための方策」と表記しています。資料によって「確保する」「組み込む」と言い回しに幅がある点は、社内資料に引用するときに気をつけてください。同書の説明は、開発プロセスの早い段階からセキュリティを考慮してシステムの安全性を確保する考え方、というものです。
抽象的に聞こえますが、情シスの仕事に置き換えると分かりやすくなります。たとえば新しい業務システムを入れるとき、要件定義の時点で決めておくべきことがあります。「誰にどの権限を与えるか」「どの操作のログを残すか」といった項目です。
逆に、稼働してから権限の持たせ方を整理し直したり、ログの取得項目を追加したりするのは大変ですよね。設計段階で決めておくかどうかで、後の負担が大きく変わります。
導入指南書が挙げる実施事項は脅威分析・セキュリティ要件・セキュリティアーキテクチャの3つ
では具体的に何をするのか。IPAの導入指南書は、OWASP SAMM 2.0(ソフトウェア保証成熟度モデル)をベースに、設計フェーズで実施すべき事項として次の3つを挙げています。
- 脅威分析: 守るべき情報と、想定される攻撃や不正利用を洗い出す
- セキュリティ要件: 洗い出した脅威に対して、システムが満たすべき条件を決める
- セキュリティアーキテクチャ: 決めた要件を、実際の構成や仕組みとして設計に落とす
この3つは、OWASP SAMMが定める5つのビジネス機能(ガバナンス・設計・実装・検証・運用)のうち「設計」で推奨されている取り組みにあたります。順番に見ると、対象を決めて、条件を書いて、構成に落とすという流れです。この3つは、情シスが委託先とやり取りする場面にもそのまま置き換えられます。記事の後半で、実務の手順として具体化します。
セキュア・バイ・デザイン、プライバシー・バイ・デザインとの違いは対象範囲にある
似た言葉が複数あるため、対象範囲で整理しておくと混乱しにくいでしょう。ただし用語の使い分けは資料によって幅があるため、ここでは大枠にとどめます。
- セキュア・バイ・デザイン: セキュリティ・バイ・デザインとほぼ同じ意味で使われる場面があります。米国CISAなど各国のサイバーセキュリティ機関が共同で公表するガイダンス「Secure by Design」(2023年4月公表、同年10月更新)では、この表記が使われます。同ガイダンスには日本のNISCとJPCERT/CCも共同署名しており、「海外だけの用語」ではありません
- プライバシー・バイ・デザイン: 個人情報の保護を対象とする考え方です。守る対象が個人情報に寄っている点が違いになります
なお政府側の指針としては、デジタル庁の「政府情報システムにおけるセキュリティ・バイ・デザインガイドライン」(デジタル社会推進実践ガイドブック DS-200)があります。同庁が2022年6月30日に策定し、2024年1月31日に改定しました。デジタル庁はその後もセキュリティ関連ガイドラインの改定を行っているため、参照するときは最新版を確認してください。民間企業が直接従うものではありませんが、公共調達に関わる場合は存在を押さえておくとよいでしょう。
出典: IPA「セキュリティ・バイ・デザイン導入指南書」(2022年8月)/NISC「情報システムに係る政府調達におけるセキュリティ要件策定マニュアル」/CISA「Updated Secure by Design Principles Joint Guide」(2023年10月)/デジタル庁「政府情報システムにおけるセキュリティ・バイ・デザインガイドライン」(DS-200、2024年1月31日改定)
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
対策実施率が98.3%に達しても、設計段階で決まる対策は2割台にとどまる
ここからは、なぜ設計段階なのかを公的データで確認します。結論から言うと、企業のセキュリティ対策は「やっているか」ではなく「何をやっているか」で差がついている状態です。
総務省の通信利用動向調査を見ると、対策の実施率そのものはすでに頭打ちです。一方で、後から足しにくい対策ほど実施率が低いという偏りが残っています。
ポイント
- 何らかの対策を実施している企業は2025年調査時点で98.3%
- 端末へのウイルス対策プログラム導入は82.0%、認証技術の導入による利用者確認は22.2%(いずれも2025年調査)
- この記事で取り上げる6項目の前年差は最大1.8ポイントで、1年では内訳が大きく動かない
何らかの対策を実施している企業は2025年時点で98.3%
まず全体像です。総務省の通信利用動向調査によると、何らかの情報セキュリティ対策を実施している企業の割合は、2025年調査時点で98.3%でした。前年の2024年調査でも97.7%です。
個別の項目でも、導入しやすい対策は高い水準にあります。パソコンなどの端末にウイルス対策プログラムを導入している企業は、2025年調査時点で82.0%です。
つまり「対策をしているかどうか」を社内で議論する段階は、すでに終わっています。論点は、その中身がどこまで作り込まれているかに移っています。なおこの調査の対象は、インターネットを利用している企業です(2025年調査 n=2,480、2024年調査 n=2,314)。
暗号化27.4%・認証技術22.2%・IDS20.7%と、後から足しにくい対策ほど実施率が低い
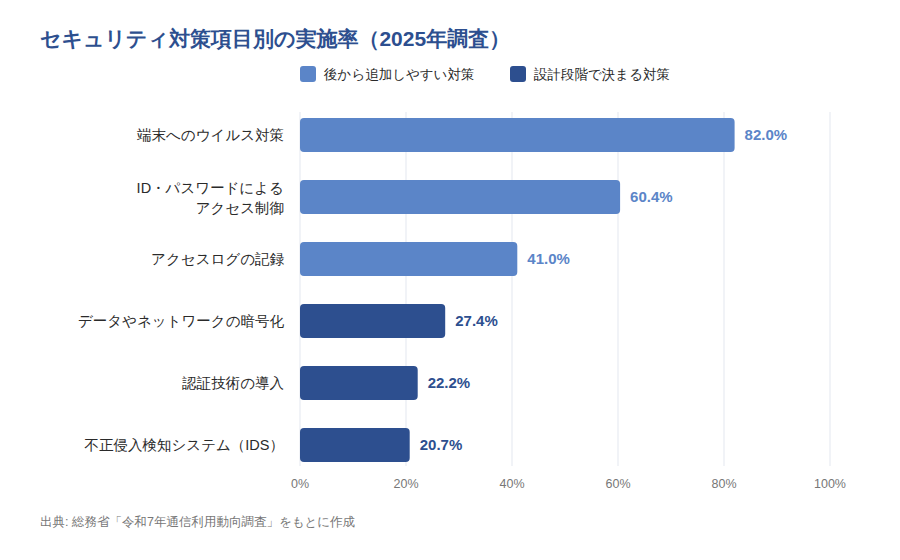
内訳を見ると、対策の種類によって実施率が大きく違います。2025年調査時点で、データやネットワークの暗号化は27.4%、認証技術の導入による利用者確認は22.2%です。不正侵入検知システム(IDS)の設置・導入も、20.7%にとどまります。
一方、稼働中のシステムにも後から足しやすい対策は高めに出ます。ID、パスワードによるアクセス制御は60.4%、アクセスログの記録は41.0%、端末へのウイルス対策プログラム導入は82.0%でした。
出典: 総務省「令和7年通信利用動向調査」をもとに作成
この数値から読み取れるのは、対策をしていない企業が多いのではなく、対策済みの企業でも「後から足せる層」に偏っているという点です。端末へのウイルス対策82.0%と認証技術22.2%の差は、約60ポイントに達します。暗号化や認証方式は、システムの構造側で決まる部分が大きく、稼働後に差し替えるのは簡単ではありません。
注意
この調査は複数回答式で、各項目の定義は回答者の解釈に委ねられています。クラウドやSaaSが標準機能として提供する暗号化・多要素認証を、回答者が「自社の対策」として数えていない可能性があります。実施率の低さがそのまま防御力の低さを意味するとは限らない点にご注意ください。
取り上げた6つの対策項目の前年差は最大1.8ポイントで、1年では内訳が大きく動かない
この偏りは、1年程度では動きません。同じ調査の2024年と2025年を並べると、次の6項目のいずれも前年との差は最大1.8ポイントにとどまります。最も差が大きかった項目は、社員教育です。
| 対策項目 | 2024年 | 2025年 |
|---|---|---|
| 何らかの対策を実施している | 97.7% | 98.3% |
| ID、パスワードによるアクセス制御 | 58.9% | 60.4% |
| 認証技術の導入による利用者確認 | 20.7% | 22.2% |
| データやネットワークの暗号化 | 27.8% | 27.4% |
| ファイアウォールの設置・導入 | 52.5% | 51.9% |
| 社員教育 | 52.9% | 54.7% |
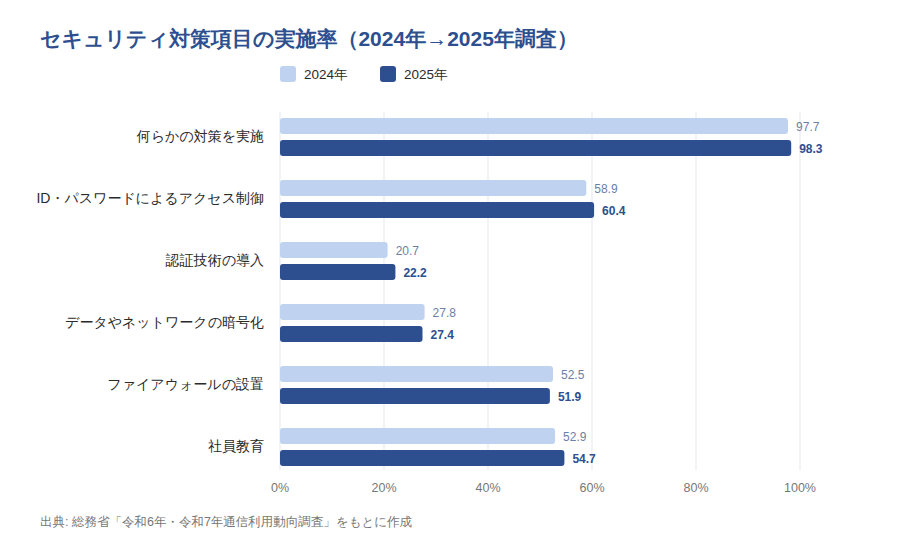
出典: 総務省「令和6年・令和7年通信利用動向調査」をもとに作成
ただし、これはここで取り上げた6項目に限った話です。同じ図表の別の項目には、アクセスログの記録が2024年調査の37.8%から2025年調査の41.0%へ、セキュリティポリシーの策定が44.2%から48.2%へと、3〜4ポイント動いたものもあります。回答企業は年ごとに入れ替わるため、増減の方向を傾向として断定はできません。ここで扱えるのは、暗号化や認証といった設計側の項目が1年では大きく動いていないという事実だけです。
この推移から読み取れるのは、各社の対策メニューが既存システムの構造に縛られているという点です。運用側の判断だけでは構成比を組み替えにくく、次に作る・更新するシステムの設計時点が、数少ない変更機会になります。
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」
脆弱性の届出は積み上がり続け、作ってから直す流れが常態化している
設計段階の作り込みが足りないと、その結果は脆弱性という形で表に出ます。IPAは、届出を受け付けた脆弱性関連情報の件数を四半期ごとに公表しています。
この件数が示すのは、作ってから見つけて直すという流れが毎年続いている実態です。以下では、その中身を件数で確認します。
注意
IPAへの脆弱性関連情報の届出は任意です。このため件数は「発生した脆弱性の数」ではなく「発見され、届け出られた数」を表します。件数の増減を、脆弱性そのものの増減として読むことはできません。
2023年の届出は年間821件、同年の修正完了は445件
まず年間の実績を見ます。IPAの集計では、2023年の脆弱性関連情報の届出件数は合計821件でした。同じ2023年に修正が完了した件数は、合計445件です。
| 2023年の集計 | 件数 |
|---|---|
| 脆弱性関連情報の届出件数(合計) | 821件 |
| 脆弱性の修正完了件数(合計) | 445件 |
出典: IPA「ソフトウェア等の脆弱性関連情報に関する届出状況[2023年第4四半期]」
この2つは対象案件が同じ集合ではありません。前年以前に届け出られたものが当年に修正完了するため、割り算をして修正率とは読めない点に注意してください。それでも、同じ年に完了した件数が届出件数の半分程度にとどまるという事実は残ります。
見つかった脆弱性をすべて即座に直せるわけではない、というのが現場の実態です。だからこそ、そもそも作り込まない設計が効いてきます。
直近半年の届出増分はソフトウェア製品が324件、ウェブサイトが132件
次に、集計区分が一貫している四半期末の累計で確認します。届出受付を開始した2004年7月8日からの累計で、ソフトウェア製品の届出件数は2025年第4四半期末で6,392件、2026年第2四半期末で6,716件でした。
ウェブサイトの累計は、2025年第4四半期末で13,467件、2026年第2四半期末で13,599件です。半年の増分は、ソフトウェア製品が324件、ウェブサイトが132件になります。
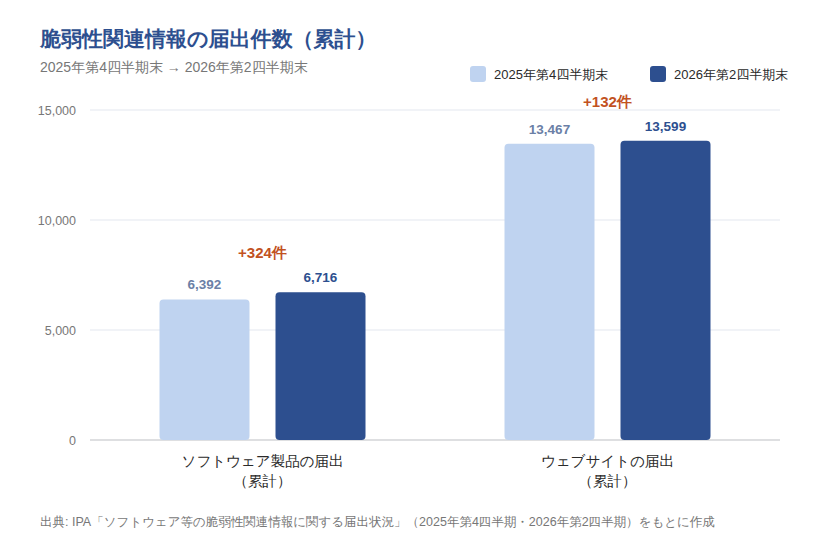
出典: IPA「ソフトウェア等の脆弱性関連情報に関する届出状況[2025年第4四半期]」/同[2026年第2四半期]をもとに作成
このデータから読み取れるのは、届出が止まらず積み上がり続けているという点です。届出は任意で、同じ届出者がまとめて届け出ると四半期単位で数字が振れます。そのため半年の増分をそのまま今後のペースとして一般化はできませんが、後追いでの修正が続いている状況は読み取れます。
中小企業の不正アクセス被害のうち48.0%は脆弱性を突かれたもの
脆弱性は、そのまま被害の入口になります。IPAの中小企業向け実態調査では、2023年度に不正アクセス被害を受けたと回答した中小企業等のうち、攻撃の手口が「脆弱性」だったものが48.0%を占めました。セキュリティパッチの未適用などに起因するものを含みます。
同じ調査で、2023年度に不正アクセス被害を受けたと回答した中小企業等の割合は10.0%でした。中小企業等の経営層や情報システム担当者を対象としたWebアンケート調査(有効回答4,191件)で、手口の割合は被害ありと回答した企業(n=419)を母数に集計されています。
そしてこれは一過性の話ではありません。IPA「情報セキュリティ10大脅威 2026」(組織編)では、「システムの脆弱性を悪用した攻撃」が6年連続9回目の選出となっています。設計段階で作り込まれた弱点は、長期にわたって攻撃対象であり続けます。
出典: IPA「脆弱性関連情報に関する届出状況」各四半期/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
設計段階で対策した場合のコストは運用段階の100分の1というのがIPAの導入指南書が示す目安
「後から対応すればいい」という判断が高くつく理由を、コストの面から見ていきます。IPAが公開する「セキュリティ・バイ・デザイン導入指南書」は、セキュリティ対策をどの工程で実施するかによって、かかるコストが変わることを目安として示しています。
設計段階で決めておけば安く済み、運用段階でやり直すと大きく膨らむ、というのがその内容です。ただし、この数値の扱いには前提があります。
設計を1とすると開発6.5倍、テスト15倍、運用100倍
IPA「セキュリティ・バイ・デザイン導入指南書」(2022年公開)は、セキュリティ対策の実施タイミング別のコスト比を示しています。設計段階のコストを1とすると、開発段階は6.5倍、テスト段階は15倍、運用段階は100倍です。
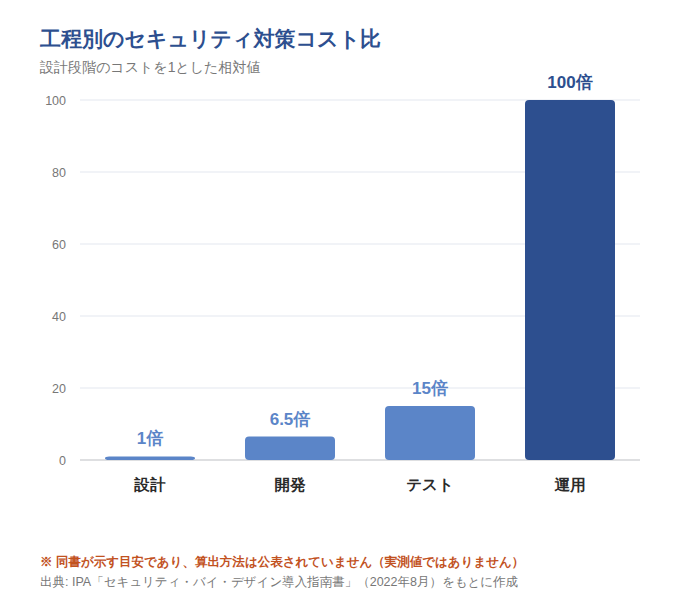
出典: IPA「セキュリティ・バイ・デザイン導入指南書」(2022年8月)をもとに作成。同書が示す目安であり、実測値ではありません
この4つは経年の推移ではなく、工程どうしを比べた相対値です。要件定義の段階で1日かけて決めておけば済むことが、稼働後の作り直しでは桁違いの負担になる、という関係を示しています。
注意
このコスト比は導入指南書が示す目安です。同書はIPAの「セキュリティ・バイ・デザイン入門」からの引用と明記していますが、誰がいつどのような方法で算出した数値かは記載がありません。実測値ではなく、工程間の相対的な目安として扱ってください。あわせて資料の位置づけにもご注意ください。同書はIPA産業サイバーセキュリティセンターの中核人材育成プログラム(第5期生)の卒業プロジェクト成果物として公開されたもので、免責事項に「独立行政法人情報処理推進機構および産業サイバーセキュリティセンターの意見を代表するものではなく、作成者の見解に基づいている」「本書の有効期限は、発行日から2年間とする」と明記されています。社内資料に転記する際も、この前提を添えることをおすすめします。
ランサムウェア被害の事故対応は平均2,386万円・27.7人月に達する
実際に被害が起きた場合の負担も、別のデータで確認できます。IPAの報告書が引用するJNSA調査の対象は、2017年1月から2022年6月までに公表・報道されたランサムウェア感染被害です。平均被害額は2,386万円でした。事故対応に要した内部工数は、平均27.7人月と報告されています。担当者1名なら2年を超える規模です。ランサムウェア対策を後回しにした場合の負担は、金額だけでは測れません。
なおランサム攻撃は、IPA「情報セキュリティ10大脅威 2026」(組織編)で11年連続11回目の選出です。1位のランサム攻撃と2位のサプライチェーンや委託先を狙った攻撃という並びは、2026年版で4年連続となりました。
ここで押さえておきたいのは、2つのデータが別々の対象を測っているという点です。コスト比は対策コストの相対値、被害額と工数は事故対応の実績です。100倍という目安が2,386万円を説明するわけではありません。なおJNSA調査は公表・報道された被害組織が対象のため、大規模な被害に偏りやすい点にご注意ください。引用元のIPA報告書も、この集計には中小企業だけでなく大企業や団体等の回答が含まれる点に留意が必要だと注記しています。
出典: IPA「セキュリティ・バイ・デザイン導入指南書」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」(JNSA調査の引用)/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
情シスがセキュリティ・バイ・デザインを実践する手順は3ステップに整理できる
ここからは実務に落とします。導入指南書が挙げる脅威分析・セキュリティ要件・セキュリティアーキテクチャの3つは、情シスの仕事の流れに置き換えられます。置き換えた先が、企画・要件定義・運用設計の3ステップです。
特別な開発スキルがなくても、要件定義書に書くべき項目を決めるところから始められます。前半で見た「実施率が低い項目」が、そのままチェックリストになります。
実践チェックリスト
- 企画段階: 扱う情報の種類・処理の流れ・外部連携の有無を書き出したか
- 要件定義: アクセス制御・暗号化・認証方式・ログ取得を文書に明記したか
- 運用設計: ログの確認担当と頻度、インシデント時の連絡経路を決めたか
企画段階で守る情報と想定される脅威を洗い出す
最初にやることは、守る対象をはっきりさせることです。専門的な脅威モデリングの手法に踏み込む必要はありません。扱う情報の種類、処理の流れ、外部システムとの連携の有無を書き出すところから始めてください。
そのうえで、書き出した各所に対して「ここが狙われたら何が起きるか」を考えます。IPA「情報セキュリティ10大脅威 2026」(組織編)では、「システムの脆弱性を悪用した攻撃」が6年連続9回目の選出です。公開されている脅威の一覧は、出発点として使えます。
この作業の成果物は、A4で1〜2枚の一覧で構いません。完璧な分析よりも、後の要件定義で参照できる形で残っていることのほうが重要です。
要件定義でアクセス制御・暗号化・ログ取得を文書に落とす
次が本題です。前半で見たとおり、実施率が低い項目は、稼働後に追加しづらい項目と重なっています。この数値から読み取れるのは、要件定義書に書かなければシステムに入らない項目があるという点です。
そこで、次の4項目を要件として明文化してください。あわせて示したのは、2025年調査時点の実施率です。
- アクセス制御: 誰にどの権限を与えるか。ID、パスワードによるアクセス制御は60.4%
- 暗号化: 保存データと通信経路のどちらを暗号化するか。データやネットワークの暗号化は27.4%
- 認証方式: 多要素認証やシングルサインオンを使うか。認証技術の導入による利用者確認は22.2%
- ログ取得: どの操作の記録を、どれだけの期間残すか。アクセスログの記録は41.0%
これらは後から足そうとすると、改修費用と停止時間が発生します。発注前の文書に1行書いておくかどうかで、後の負担が変わります。
運用開始後のルールも設計時点で決めておく
見落としやすいのが、稼働後の運用ルールです。ログを取る仕組みを入れても、誰がいつ確認するかを決めていなければ、記録は使われないまま溜まっていきます。アクセスログの記録を行っている企業は2025年調査時点で41.0%ですが、記録と確認は別の話です。
同じ調査で、ウイルス対策対応マニュアルを策定している企業は19.7%にとどまります。一方、社員教育を実施している企業は54.7%です。手順の文書化は、後回しにされやすい領域だと分かります。
そこで設計段階のうちに、ログの確認担当と頻度、異常を見つけたときの連絡経路、外部への報告が必要になる場合の判断基準を決めておいてください。運用が始まってからでは、決める時間そのものが取れなくなります。
出典: 総務省「令和7年通信利用動向調査」/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
委託とSaaS利用が中心の情シスは、選定と要件でセキュリティ・バイ・デザインを担保する
「自社で開発していないので関係ない」と感じた方もいるかもしれません。むしろ逆で、委託やSaaS利用が中心の情シスほど、選定と要件提示が設計段階そのものになります。
ただし現実には、そこに割ける工数が限られているのも事実です。ここでは規模の制約を数値で確認したうえで、現実的な進め方を整理します。
従業員100名以下では担当者が兼務の割合が37.6%と全体の1.8倍
体制の実態から見ていきます。IPAの中小企業向け実態調査は、情報セキュリティ対策の体制を尋ねています。「兼務だが、担当者が任命されている」と回答した割合は、2024年調査時点で全体21.0%でした。
これに対し、従業員100名以下の中小企業に限ると37.6%です。区分の定義は、商業・サービス業で6〜100名、製造業その他で21〜100名としています。
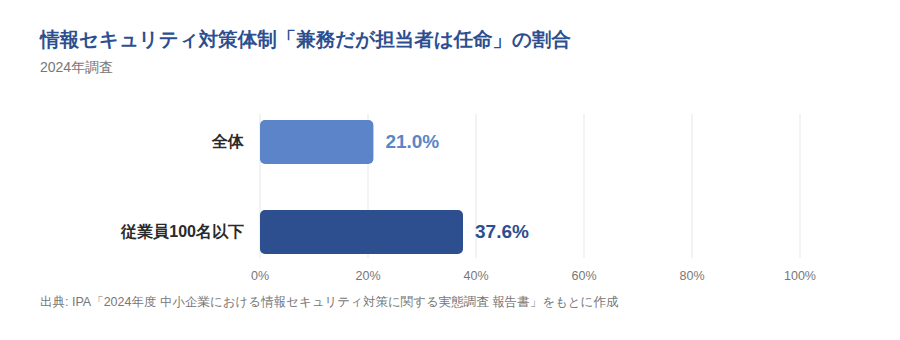
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」をもとに作成
この差から読み取れるのは、規模による違いが意識ではなく先払いできる工数に現れているという点です。セキュリティ・バイ・デザインは、作る前に時間を使う取り組みです。日々の運用対応と並行して、兼務担当者が確保しにくい種類の工数だと言えます。
注意
「兼務だが担当者は任命」は、専任と不在の中間にあたる区分です。全体21.0%の残りが専任であるとは限らないため、この数値だけで中小企業が不利だと結論づけることはできません。またこの調査はWebアンケートモニタ調査のため、回答者がセキュリティに関心のある層に偏りやすい点にもご注意ください。
投資額を把握していない企業が約7割、教育未実施が63.6%
体制だけでなく、投資と教育も追いついていません。同じ調査では、情報セキュリティ対策の投資額について「投資していない」または「わからない」と回答した中小企業等が、2024年調査時点で約7割を占めました。
また、従業員への情報セキュリティ教育を特に実施していないと回答した中小企業等は63.6%です。設計段階から作り込む以前に、体制と投資が追いついていない実態があります。
だからこそ、中小企業のセキュリティ対策は「全部やる」ではなく「次の案件で何を決めるか」に絞るほうが現実的です。投資額を把握するところから始めるだけでも、社内での議論の土台になります。
DX推進人材は質88.8%・量85.5%が不足しており、自前で完結させる前提に無理がある
人材面も同じ方向を示しています。IPAのDX動向調査では、DXを推進する人材の「質」が不足しているとの回答が、2025年調査時点で合計88.8%を占めました。「量」が不足しているとの回答も合計85.5%です。
ただし深刻度は和らいでいます。質が「大幅に不足している」との回答だけを見ると、2024年調査の58.9%から2025年調査では52.9%に下がりました。なおこの調査の対象は、DXに取組んでいると回答した企業に限られます。
つまり自前で完結させる前提に無理があります。設計段階の検討を委託先と一緒に進める前提に切り替え、次の項目を選定時と発注時に確認してください。
- 設計段階でリスク分析や脅威の洗い出しを実施しているか
- セキュリティ要件を仕様書や提案書に明文化してくれるか
- 責任分界点が文書で示されているか(どこまでが委託先の責任か)
- 脆弱性が見つかったときの連絡と修正の流れが決まっているか
確認項目を持って質問できれば、開発の知識がなくても設計段階に関与できます。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/同 概要版/IPA「DX動向2026」
公表されている件数の少なさは、被害が少ないことを意味しない
ここで、統計の読み方について補足しておきます。公表されている件数が小さいことを根拠に「自社には起きない」と判断するのは、統計の性質上できません。
国家公安委員会・総務省・経済産業省が公表した資料には、2025年の数値として複数の件数が並記されています。IPAが受理したコンピュータ不正アクセスの届出は109件、JPCERT/CCに報告された不正アクセス関連行為は68,853件でした。
同じ資料で、不正アクセス禁止法違反事件の検挙件数は431件、検挙人員は248人です。桁が大きく違いますが、これは実態の差ではなく数え方の差を反映しています。
数え方が違う3つの統計
- IPAへの届出: 任意の自己申告。届け出るかどうかは企業の判断による
- JPCERT/CCへの報告: 調整対応の依頼を受け付けた件数。スキャンやフィッシングサイトへの対応依頼など、企業システムへの侵入被害以外も幅広く含む
- 検挙件数・検挙人員: 捜査を経て立件に至ったもの
この違いから読み取れるのは、3つの数値が同じ事象を数えていないという点です。母集団も計上条件も違うため、大小を比べて被害の実態を推し量ることはできません。
別の調査では、2023年度に不正アクセス被害を受けたと回答した中小企業等の割合が10.0%でした。こちらは企業へのアンケートによる自己申告で、調査年も上の件数とは異なります。数え方の違う数値を並べて危機感をあおるのではなく、自社の設計と運用をどう決めるかに話を戻すほうが建設的です。
出典: 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(令和8年3月12日公表)/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
セキュリティ・バイ・デザインの実施率を測る公的指標は見当たらず、自社の開発プロセスが基準になる
最後に、社内で予算を通すときの考え方を整理します。セキュリティ・バイ・デザインの実施率を他社と比べられる公的な指標は、今回の調査範囲では確認できませんでした。
比較できる数字がないことは、実は情シスが上申しにくい理由そのものです。だからこそ、外部との比較ではなく自社の基準を作る発想に切り替える必要があります。
公的調査の設問は導入済み製品と運用ルールが中心で、設計工程を問う項目がない
総務省の通信利用動向調査で聞かれているのは、導入済みの製品と運用ルールです。2025年調査時点で、何らかの対策を実施している企業は98.3%でした。製品側では、端末へのウイルス対策プログラム導入が82.0%、不正侵入検知システム(IDS)の設置・導入が20.7%です。
運用ルール側では、アクセスログの記録が41.0%、ウイルス対策対応マニュアルの策定が19.7%です。いずれも「何を導入したか」「どんなルールを決めたか」を問う設問で、設計工程そのものを問う項目は見当たりません。
ここから読み取れるのは、設計工程に対応する設問が企業一般の調査には置かれていないという点です。導入指南書が挙げる脅威分析・セキュリティ要件・セキュリティアーキテクチャに対応する項目は、設問に含まれていません。今回の調査範囲では、セキュリティ・バイ・デザインの実施率を測る指標を確認できませんでした。別の調査に該当する設問が存在する可能性は残ります。
他社比較ではなく、直近の案件で決めた要件を基準にする
そこで提案です。他社との比較をあきらめて、自社の直近の案件を基準にしてください。前回の案件で要件定義書にセキュリティ要件を何項目書いたか、脅威の洗い出しをしたか、という記録を残せば、それが次回の比較対象になります。
体制の制約は数値で説明できます。情報セキュリティ対策の体制が「兼務だが、担当者が任命されている」割合は、2024年調査時点で全体21.0%、従業員100名以下の中小企業では37.6%です。兼務が前提の体制で設計段階の工数を確保するには、案件ごとの見積もりに最初から積むしかありません。
上申の材料は、他社の実施率ではなく自社の履歴です。「前回は要件に3項目しか書かず、稼働後に2回改修した」という記録のほうが、社内では通りやすいのではないでしょうか。
出典: 総務省「令和7年通信利用動向調査」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
まとめ
セキュリティ・バイ・デザインは、企画・設計の段階でセキュリティを組み込む考え方です。自社で開発しない情シスでも、委託先やSaaSへの要件提示という形で実践できます。
- 何らかの対策を実施している企業は2025年調査時点で98.3%に達しており、論点は対策の有無ではなく中身に移っています
- データやネットワークの暗号化は2025年調査時点で27.4%にとどまり、設計段階で決めなければ入りにくい対策が残されています
- IPAの導入指南書が示す目安では、運用段階での対策コストは設計段階の100倍です。実測値ではなく工程間の相対的な目安として扱ってください
- 次の案件の要件定義で、アクセス制御・暗号化・認証方式・ログ取得の4点を文書に書くところから始めてみてください
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
情シスの学習を仕組みにするなら「情シスカレッジ」

ここまで見てきたとおり、セキュリティ・バイ・デザインは作る前に時間を先払いする取り組みです。兼務や少人数の体制では、その時間を確保する前提として、担当者が基礎知識を短時間で身につけられる仕組みが必要になります。
情シスカレッジは、新人・ひとり情シスのためのマイクロラーニングLMSです。数分の動画と小テストで学べる形式のため、通常業務の合間でも学習を進められます。
情シスカレッジの特徴
- 数分の動画+小テストで、すきま時間に学習できる
- 必修の割り当て・期限設定・進捗ダッシュボードで、受講状況を管理できる
- 自社カリキュラムの編成とCSVでの教育記録出力に対応
導入は5名から可能で、請求書払いにも対応しています。初期設定にかかる時間は約10分です。
※出典
- 総務省「令和7年通信利用動向調査の結果(概要)別紙2」
- IPA「セキュリティ・バイ・デザイン導入指南書」(2022年8月)
- IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
- IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
- IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書(概要版)」
- IPA「ソフトウェア等の脆弱性関連情報に関する届出状況[2023年第4四半期]」
- IPA「ソフトウェア等の脆弱性関連情報に関する届出状況[2025年第4四半期]」
- IPA「ソフトウェア等の脆弱性関連情報に関する届出状況[2026年第2四半期]」
- IPA「DX動向2026」
- 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(令和8年3月12日公表)
- NISC「情報システムに係る政府調達におけるセキュリティ要件策定マニュアル」
- デジタル庁「デジタル社会推進実践ガイドブック DS-200 政府情報システムにおけるセキュリティ・バイ・デザインガイドライン」(2024年1月31日)
- CISA「CISA, U.S. and International Partners Announce Updated Secure by Design Principles Joint Guide」(2023年10月)