

【IPA 2026年版】情報セキュリティ10大脅威の組織1位はランサム攻撃で11年連続|個人編との違いと優先順位の付け方
- ニュースで見かける攻撃と、自社が本当に警戒すべき脅威が結びつかない
- 脅威の一覧を眺めても、どれから手を付ければいいのか決められない
- 経営層に説明するときに使える公的な裏づけが手元にない
セキュリティの脅威について調べている情シスの方は、こんな状態になりやすいですよね。脅威の種類を並べた記事は多いのですが、自社の優先順位に落とすところまで書かれたものは多くありません。
そこで本記事では、IPA(情報処理推進機構)の「情報セキュリティ10大脅威 2026」を起点に、組織編と個人編の全20項目を整理します。あわせて、順位表からは見えない侵入口の実態も解説します。順位をそのまま自社の優先順位にできない理由も、公的データで確認していきます。
この記事のポイント
- 組織編の1位はランサム攻撃による被害で、2016年の初選出から11年連続11回目の選出です(出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編])
- 1位と2位(サプライチェーンや委託先を狙った攻撃)の組み合わせは、2026年版で4年連続の固定です
- ランサムウェアの感染経路は2025年時点でVPN機器とリモートデスクトップが合計87.0%を占め、メール・添付ファイルは2.2%です(出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]、原データは警察庁「サイバー空間をめぐる脅威の情勢等」)

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
情報セキュリティ10大脅威2026の組織編1位はランサム攻撃、3位にAIリスクが初選出された
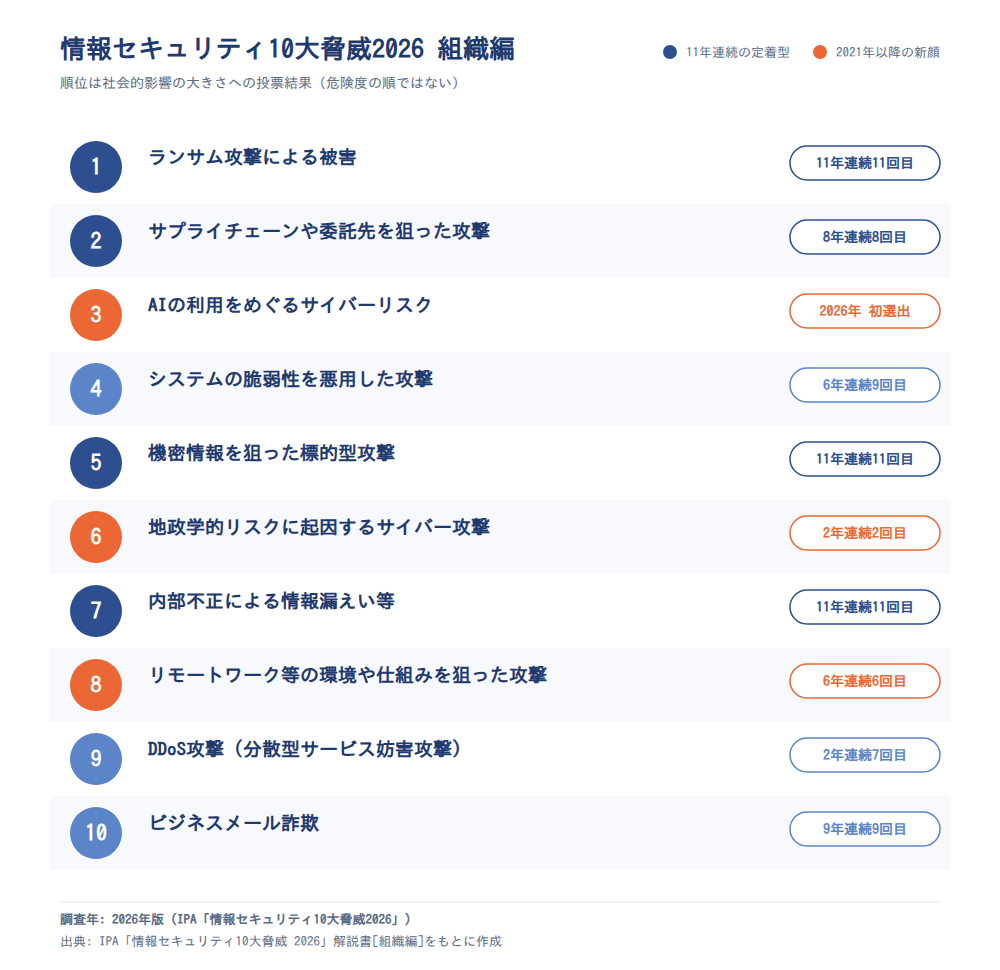
まず最新の一覧から確認します。IPAが公表した「情報セキュリティ10大脅威 2026」の組織編では、1位がランサム攻撃による被害でした。2位はサプライチェーンや委託先を狙った攻撃です。
3位には「AIの利用をめぐるサイバーリスク」が2026年版で初めて選ばれました。長く選ばれ続けている脅威と、ここ数年で加わった脅威が混ざっているのが2026年版の特徴です。
一覧はこのセクションで完結させます。以降は順位表の読み方と、実務でどう組み替えるかに絞って解説していきます。
組織編は10項目すべてに順位が付き、7項目が6年以上連続で選ばれている
組織編は10項目すべてに順位が付きます。そのうち7項目は、6年以上続けて選出されている脅威です。2026年版の全10項目は次のとおりです。
| 順位 | 組織向け脅威 | 初選出年 | 10大脅威での取り扱い |
|---|---|---|---|
| 1 | ランサム攻撃による被害 | 2016年 | 11年連続11回目 |
| 2 | サプライチェーンや委託先を狙った攻撃 | 2019年 | 8年連続8回目 |
| 3 | AIの利用をめぐるサイバーリスク | 2026年 | 初選出 |
| 4 | システムの脆弱性を悪用した攻撃 | 2016年 | 6年連続9回目 |
| 5 | 機密情報を狙った標的型攻撃 | 2016年 | 11年連続11回目 |
| 6 | 地政学的リスクに起因するサイバー攻撃(情報戦を含む) | 2025年 | 2年連続2回目 |
| 7 | 内部不正による情報漏えい等 | 2016年 | 11年連続11回目 |
| 8 | リモートワーク等の環境や仕組みを狙った攻撃 | 2021年 | 6年連続6回目 |
| 9 | DDoS攻撃(分散型サービス妨害攻撃) | 2016年 | 2年連続7回目 |
| 10 | ビジネスメール詐欺 | 2018年 | 9年連続9回目 |
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]をもとに作成
ここで「◯年連続◯回目」の読み方を押さえておきます。連続年数と回数が一致しない項目は、途中に選ばれなかった年があるという意味です。
たとえば4位のシステムの脆弱性を悪用した攻撃は、2016年の初選出で6年連続9回目です。9位のDDoS攻撃も2016年初選出の2年連続7回目で、どちらも途中に圏外の年があります。
順位は社会的影響の大きさを専門家が投票した結果で、危険度の順ではない
この順位は、危険度を測定した結果ではありません。情報セキュリティの専門家で構成する10大脅威選考会が、前年に起きた社会的影響の大きい事故や攻撃から候補を選びます。そのうえで、投票によって順位を決めています。
2026年版では1位と2位の組み合わせが4年連続で同じでした。一方で3位のAIの利用をめぐるサイバーリスクのように、その年の話題を受けて新しく入る項目もあります。
IPA自身も、順位表の読み方について次の2点を留意事項として明記しています。ここは記事全体の前提になるので、先に確認しておいてください。
注意
IPAは解説書の留意事項で、組織向けの10大脅威は「順位付けされているが、対策すべき優先順位ではない」「ランクインした脅威が全てではない」と明記しています。順位はあくまで社会的影響の大きさに対する投票結果です。自組織の環境に照らして優先すべき脅威を判断する必要があります。
脅威は攻撃の側、脆弱性は狙われる弱点で、中小企業の不正アクセス被害の48.0%は脆弱性を突かれたもの
脅威と脆弱性は、よく混同されますが指す対象が違います。脅威は損失をもたらしうる事象や行為の側、脆弱性はそれを成立させてしまう自組織側の弱点です。そしてリスクは、脅威が脆弱性を突いたときに生じる損失の大きさと起こりやすさを指します。
IPAのリスク分析でも、リスク値は情報資産の重要度・脅威の発生頻度・脆弱性の3つから算定されます。脆弱性はソフトウェアの不具合だけでなく、対策の実施状況(未実施・部分実施)としても評価されます。
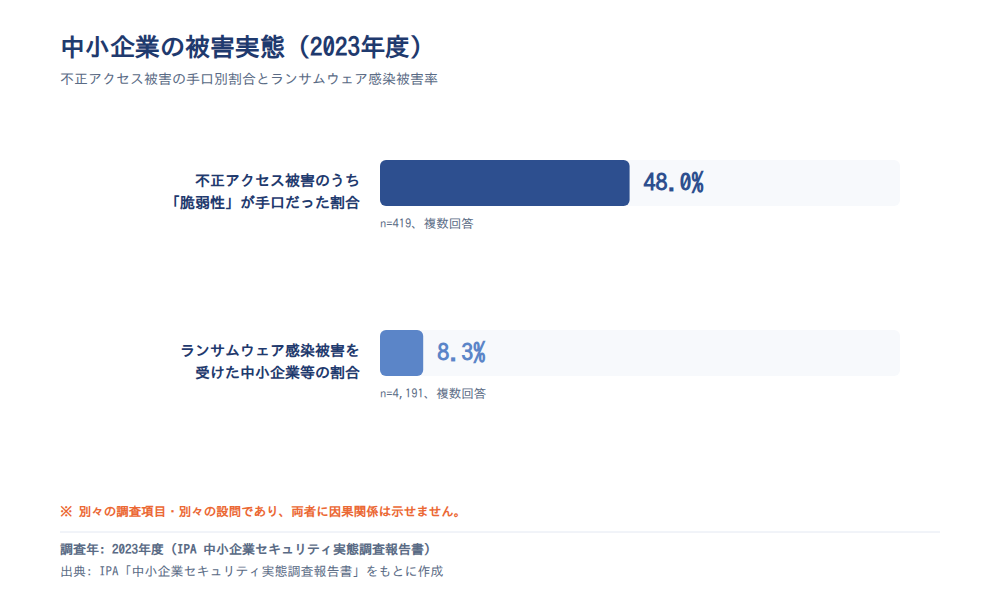
この関係は言葉の整理にとどまりません。IPAの中小企業セキュリティ実態調査によると、2023年度に不正アクセス被害を受けた中小企業等のうち48.0%は、脆弱性を突かれたものでした。母数は不正アクセス被害を受けたと回答した419社で、複数回答です。パッチの未適用などが該当します。
10大脅威2026の組織編でも、システムの脆弱性を悪用した攻撃は4位に入っています。攻撃という脅威そのものは減らせませんが、突かれる弱点の側は自社で減らせます。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/IPA「中小企業セキュリティ実態調査報告書」/IPA「中小企業の情報セキュリティ対策ガイドライン」付録7 リスク分析シート解説
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
組織編は上位2項目が4年連続で固定され、順位表は「変動を見る表」ではなくなっている
ここからは順位表の読み解きに入ります。2026年版では、1位のランサム攻撃による被害と2位のサプライチェーンや委託先を狙った攻撃の組み合わせが4年連続で同じでした。
1位のランサム攻撃は2016年の初選出から11年連続11回目、2位のサプライチェーン攻撃は8年連続8回目の選出です。なお、これは選ばれ続けた年数であって、同じ順位が続いた年数ではありません。
この年数から読み取れるのは、組織編の上位が「今年の変動を見る表」ではなくなっているという点です。毎年の順位を見比べて優先度を組み替える運用は、上位2項目に関しては意味が薄くなっています。
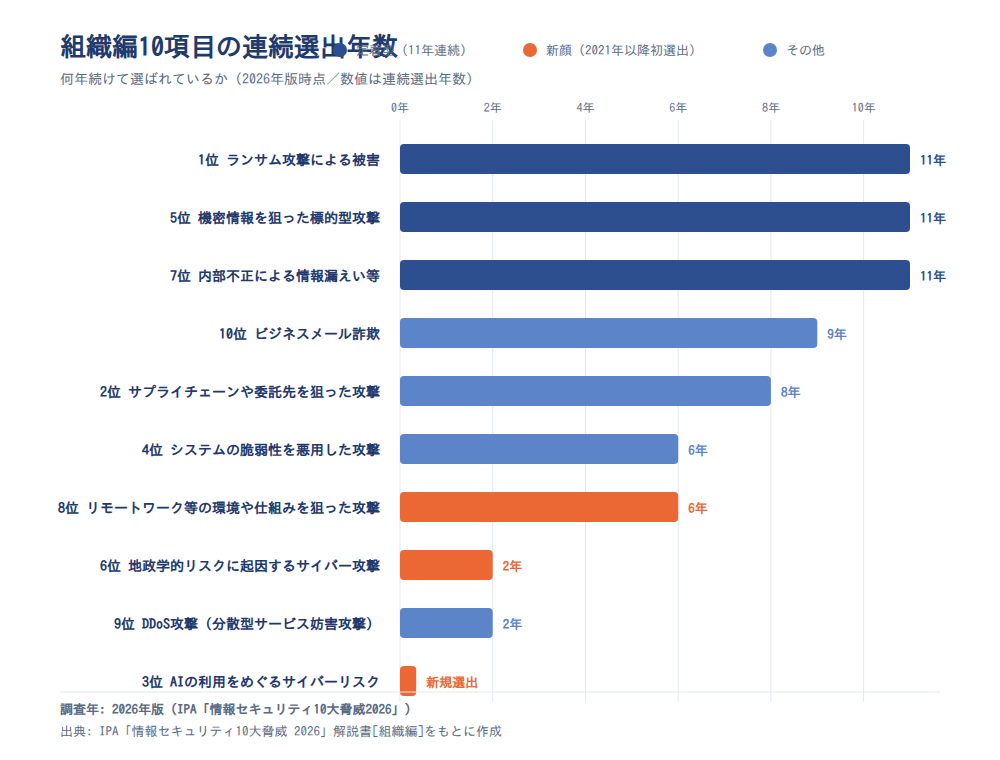
ランサム攻撃は2016年の初選出から11年連続で選ばれ、被害報告も高い水準で推移している
上位の固定は、投票の惰性だけでは説明しにくい状態です。ランサム攻撃による被害は2026年版で11年連続11回目の選出ですが、実際の被害報告も一定の水準で続いています。
IPA「情報セキュリティ白書2025」に、警察庁へ報告があった企業・団体等のランサムウェア被害件数が載っています。2024年は上半期が114件、下半期が108件でした。白書はこの水準について、高い状態での推移が続いていると説明しています。
ただし、この2つの数値の差を減少とは読めません。1年分の半期内訳にすぎず、母数も大きくないため、差は変動の範囲に収まる可能性があります。報告のなかった被害が含まれない点も押さえておいてください。
なお、ランサムウェアの被害状況そのものを詳しく確認したい方向けには、専用の記事も用意しています。
上位2項目は年ごとの見直しではなく複数年の体制づくりで扱う
以上を踏まえた見解として、上位2項目は単年の投資で片付く性質のものではないと考えています。サプライチェーンや委託先を狙った攻撃は8年連続の選出です。委託先の選定や契約の見直しを伴うため、着手から効果が出るまでに時間がかかります。
1位のランサム攻撃も、2026年版まで4年連続で2位とセットの状態が続いています。単年度の予算枠で判断するのではなく、複数年かけた体制づくりの対象として扱うほうが実態に合います。
一方で、10大脅威が前年の社会的影響をもとに投票で決まる以上、大型事例の報道が同じ項目を選ばせやすい構造的なバイアスはあります。上位の固定を、そのまま脅威の深刻化と同一視することはできません。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/IPA「情報セキュリティ白書2025」
2位のサプライチェーン攻撃は、委託先1社の被害が約100団体に波及する
2位のサプライチェーンや委託先を狙った攻撃が8年連続で選ばれている理由は、件数の多さではありません。1社の被害がそのまま多数の委託元へ波及する構造にあります。
IPA「情報セキュリティ白書2025」には、2024年の事例が掲載されています。印刷会社1社への攻撃で、委託元の民間事業者32団体と行政機関等9団体、さらに再委託元等約60団体が影響を受けました。
自社のセキュリティ水準が十分でも、委託先1件の事故で同等の被害を負う関係にあります。ここが情シスの実務に直結する論点です。
印刷会社1社への攻撃で民間32団体・行政機関等9団体に影響が及んだ
具体的な規模を見てみます。2024年5月に発覚した印刷会社(イセトー社)へのランサムウェア攻撃では、委託元である民間事業者32団体と行政機関等9団体に影響が及びました。さらに、その委託元へ業務を委託していた再委託元等約60団体にも影響が及び、合計では約100団体の規模になります。
漏えいした個人情報は、民間事業者から委託を受けて保管していた分だけで250万人分にのぼります。行政機関等から委託を受けていた分は56.6万人分でした。同じ2024年5月には、岡山県精神科医療センターで最大4万人分の個人情報が漏えいしたと推定される事例も起きています。
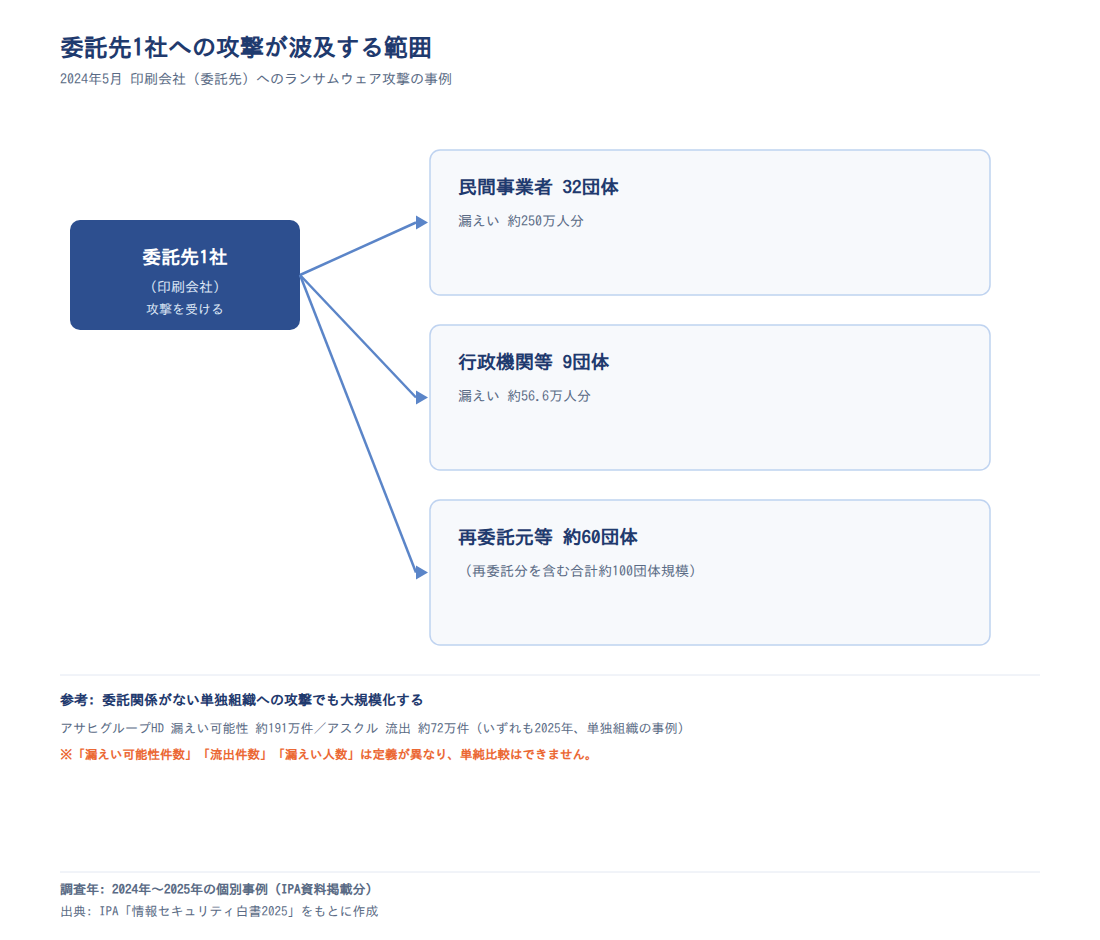
ただし、この事例をそのまま一般化はできません。印刷・発送を請け負う業態は多数の委託元を抱える構造で、一般的な委託関係より波及範囲が大きく出ます。
単独組織への攻撃でも約191万件の漏えい可能性と2ヶ月の受注停止が起きている
委託関係が絡まない単独組織への攻撃でも、被害は事業の停止まで及びます。2025年9月に発生したアサヒグループホールディングスの事例では、情報漏えいの可能性がある件数が約191万件と公表されました。
同社が電子受発注システムによる受注を再開したのは、感染から約2ヶ月後です。2025年10月に発生したアスクルの事例では、顧客情報を含む業務情報が約72万件流出しました。2024年6月のKADOKAWAグループの事例では、漏えい人数が合計254,241人と公表されています。
経営層への説明では、情報漏えいの件数よりも電子受発注システムによる受注が約2ヶ月止まったという事実のほうが伝わります。
注意
「漏えいの可能性がある件数」「流出件数」「漏えい人数」は、それぞれ定義が異なります。公表主体も公表時点も違うため、数値の大小をそのまま比較することはできません。規模感をつかむための参考値として読んでください。
委託先管理は契約書の確認だけでは露出が下がらない
ここまでの事例から読み取れるのは、委託先管理の深さで自社の露出量が変わるという点です。委託先1社への攻撃が約100団体の規模に波及し、単独組織でも電子受発注システムによる受注の再開まで約2ヶ月を要しています。
サプライチェーンや委託先を狙った攻撃が8年連続で選ばれ続けているのは、この波及構造が解消されていないためです。契約書に安全管理措置の条項を入れるだけでは、委託先の実際の運用状態は分かりません。
預けているデータの種類と量、委託先の再委託の有無、事故発生時の連絡経路までを実地で確認できると、露出の見積もりが変わります。個々の進め方は中小企業のセキュリティ対策の記事にまとめています。
出典: IPA「情報セキュリティ白書2025」/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
ランサム攻撃の侵入口は87.0%がVPN機器とリモートデスクトップで、メール経由は2.2%にとどまる
順位表からは読み取れない実態がひとつあります。2026年版の組織編で1位に選ばれたランサム攻撃ですが、その侵入口はVPN機器とリモートデスクトップで合計87.0%を占めます。
メール・添付ファイル経由は2.2%です。いずれも2025年時点で警察庁が把握した感染経路の構成比で、IPAの解説書に掲載されています。
つまり1位の脅威に対処する作業の大半は、順位では8位に置かれた項目の領域にあります。
ポイント
- 順位の上から予算を割ると、実際の侵入口である外部公開機器の管理が後回しになりやすい
- ランサム攻撃対策の入口は、メールフィルタよりもVPN機器とリモートデスクトップの設定にある
- IPA自身が組織向けの順位について「対策すべき優先順位ではない」と明記している
感染経路の構成比はVPN機器・リモートデスクトップが合計87.0%を占める
まず数値を確認します。2025年時点の感染経路は、VPN機器とリモートデスクトップの合計が87.0%でした。メール・添付ファイルは2.2%です。
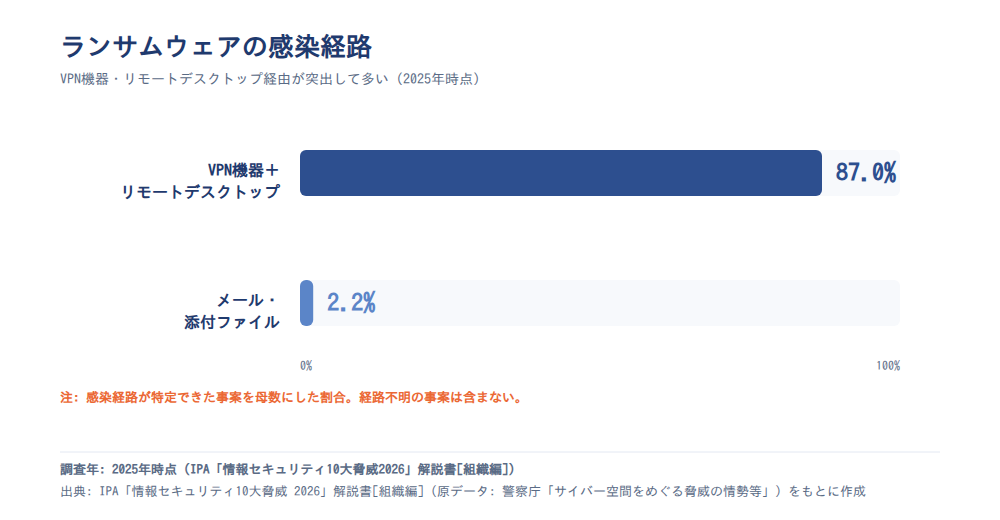
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編](原データ: 警察庁「サイバー空間をめぐる脅威の情勢等」)をもとに作成
この構成比は、被害を受けた企業・団体等から得られた有効回答を母数にした割合です。経路が分からなかった事案は含まれないため、母数の取り方が変われば比率も動きます。
それでも、外部に公開している機器が主要な侵入口であるという傾向は明確です。日々の運用では、メール訓練よりも機器の棚卸しのほうが優先度が高くなります。
注意
メール経由の比率が低いのは、ランサムウェアに限った話です。情報窃取型のマルウェアや、組織編10位のビジネスメール詐欺まで含めれば、メール対策の重要性は下がりません。ビジネスメール詐欺は2018年に初選出され、2026年版で9年連続9回目の選出です。「メール対策は不要」と読み替えないでください。
1位への対策の実体は、順位では8位の「リモートワーク等の環境や仕組みを狙った攻撃」にある
組織編では、1位のランサム攻撃による被害と、8位のリモートワーク等の環境や仕組みを狙った攻撃が別項目として並んでいます。8位の項目は2021年に初選出され、2026年版で6年連続6回目の選出です。
しかし感染経路の実測では、この2つはつながっています。侵入口の87.0%を占めるVPN機器とリモートデスクトップは、まさに8位の項目が扱う領域だからです。
ここから言えるのは、順位を降順に消化する読み方が実務と噛み合わないという点です。外部公開機器の棚卸しと、多要素認証やアカウント管理の見直しが先に来ます。IPA自身が順位は対策すべき優先順位ではないと明記していることとも整合します。
ランサムウェア被害組織の平均被害額は2,386万円、復旧の内部工数は27.7人月
経営層への説明では、被害の相場感を示せると話が早く進みます。JNSAの調査をIPAの報告書が引用した数値では、ランサムウェア感染被害を受けた組織の平均被害額は2,386万円でした。
事故対応に要した内部工数の平均は27.7人月です。同じ調査では、対象となった被害組織はすべて身代金を支払っていないと回答しています。
中小企業に目を向けると、2023年度にランサムウェア感染被害を受けた中小企業等の割合は8.3%でした(有効回答4,191社、複数回答)。27.7人月という内部工数は、少人数の情シスにとっては通常業務が止まる規模です。
注意
被害額・支払率・内部工数の3つは、2017年1月〜2022年6月に公表・報道された被害を対象とした調査によるものです。回答には中小企業だけでなく大企業や団体等も含まれます。10大脅威2026とは対象時点が離れており、公表された事案に限られます。経年比較や規模別の比較には使えないため、単独の参考値として扱ってください。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/IPA「中小企業セキュリティ実態調査報告書」
個人編は五十音順で順位が付かず、6年間新しい脅威が加わっていない
組織編と個人編は、選び方も並べ方も違います。個人編の10項目に順位は付いておらず、五十音順で並んでいます。「個人編の1位は」という書き方は、この時点で誤りになります。
内容の動き方も対照的です。個人編で最も新しいのは、2020年に初選出されたサポート詐欺とスマホ決済の不正利用です。2021年版以降の6年間で、新しい項目は加わっていません。
個人編は、従業員向けのセキュリティ教育の題材としてそのまま使えます。組織編ほど毎年の作り替えを必要としない点も、実務では扱いやすいところです。
個人編10項目は順位ではなく五十音順で示される
2026年版の個人編は、次の10項目です。順位ではなく五十音順であることを前提に見てください。
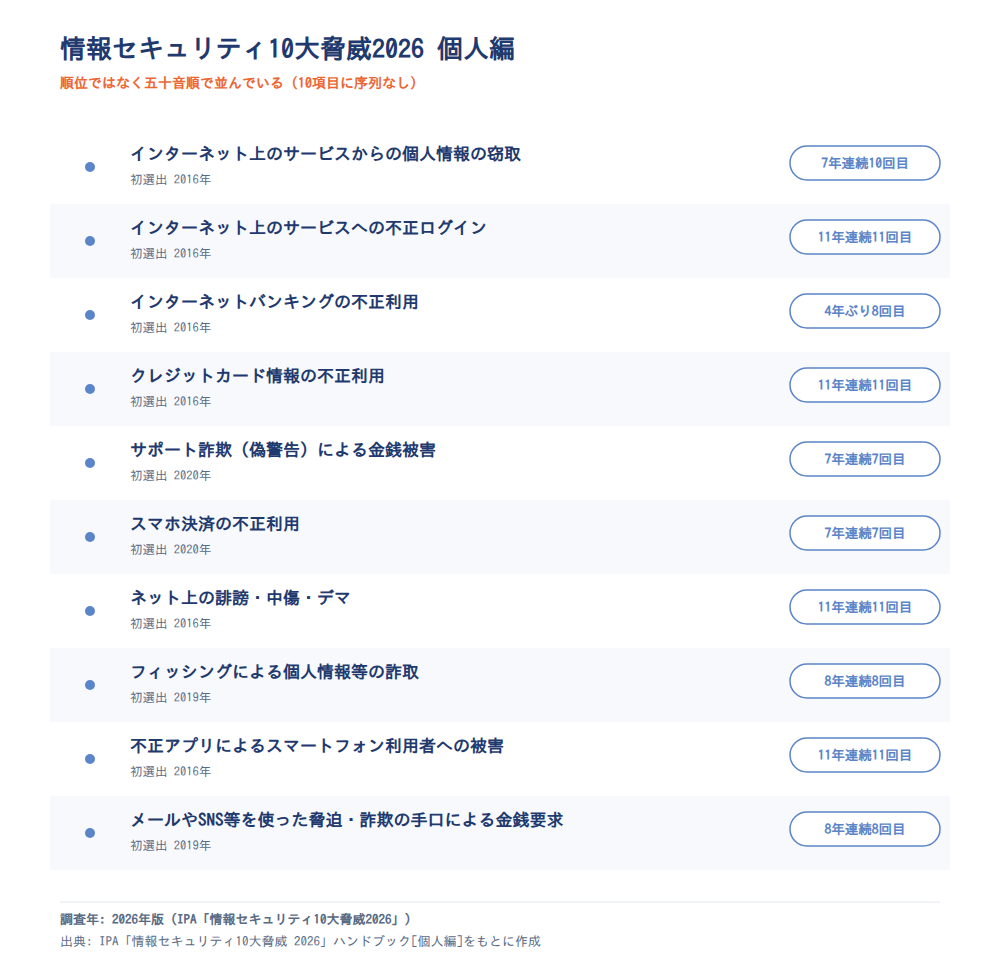
| 個人向け脅威(五十音順) | 初選出年 | 10大脅威での取り扱い |
|---|---|---|
| インターネット上のサービスからの個人情報の窃取 | 2016年 | 7年連続10回目 |
| インターネット上のサービスへの不正ログイン | 2016年 | 11年連続11回目 |
| インターネットバンキングの不正利用 | 2016年 | 4年ぶり8回目 |
| クレジットカード情報の不正利用 | 2016年 | 11年連続11回目 |
| サポート詐欺(偽警告)による金銭被害 | 2020年 | 7年連続7回目 |
| スマホ決済の不正利用 | 2020年 | 7年連続7回目 |
| ネット上の誹謗・中傷・デマ | 2016年 | 11年連続11回目 |
| フィッシングによる個人情報等の詐取 | 2019年 | 8年連続8回目 |
| 不正アプリによるスマートフォン利用者への被害 | 2016年 | 11年連続11回目 |
| メールやSNS等を使った脅迫・詐欺の手口による金銭要求 | 2019年 | 8年連続8回目 |
出典: IPA「情報セキュリティ10大脅威 2026」ハンドブック[個人編]をもとに作成
並んでいる項目は、業務用の端末やアカウントでも起こりうるものばかりです。フィッシングは2019年の初選出から8年連続8回目の選出で、社内の啓発資料でも定番の題材になっています。
11年連続選出が4項目を占め、最も新しい項目でも2020年初選出
個人編の顔ぶれは、組織編と比べて安定しています。不正ログイン、クレジットカード情報の不正利用、ネット上の誹謗・中傷・デマ、不正アプリによる被害の4項目は、いずれも11年連続11回目の選出です。
新しい項目も入っていません。2020年初選出のサポート詐欺とスマホ決済の不正利用が最も新しく、2021年版以降の6年間で追加はありません。一方の組織編は、10枠のうち3枠を2021年以降の初選出項目が占めています。
この差から読み取れるのは、個人が狙われる対象が認証情報と決済手段に収れんしているという点です。組織向けの対策は毎年の見直しが要りますが、従業員向け啓発の中身は毎年作り替える必要が小さいと考えられます。
インターネットバンキングの不正利用だけが4年ぶり8回目の再選出になっている
とはいえ、個人編がまったく動いていないわけではありません。インターネットバンキングの不正利用は、2026年版で4年ぶり8回目の選出でした。一度圏外に落ちてから戻った項目です。
インターネット上のサービスからの個人情報の窃取も、7年連続10回目という表記になっています。連続年数と回数が一致しないため、途中に選ばれなかった年があると分かります。
ただし個人編は五十音順で順位が付かないため、投票結果の細かい変動は表に現れません。項目名の粒度も粗く、新しい手口が既存のカテゴリに吸収されている可能性もあります。
出典: IPA「情報セキュリティ10大脅威 2026」ハンドブック[個人編]/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
順位の高さは発生件数の多さを意味しない
ニュースでよく見る脅威が、発生件数でも多いとは限りません。作り方の違う2つの公的データを突き合わせると、その差がはっきり出ます。
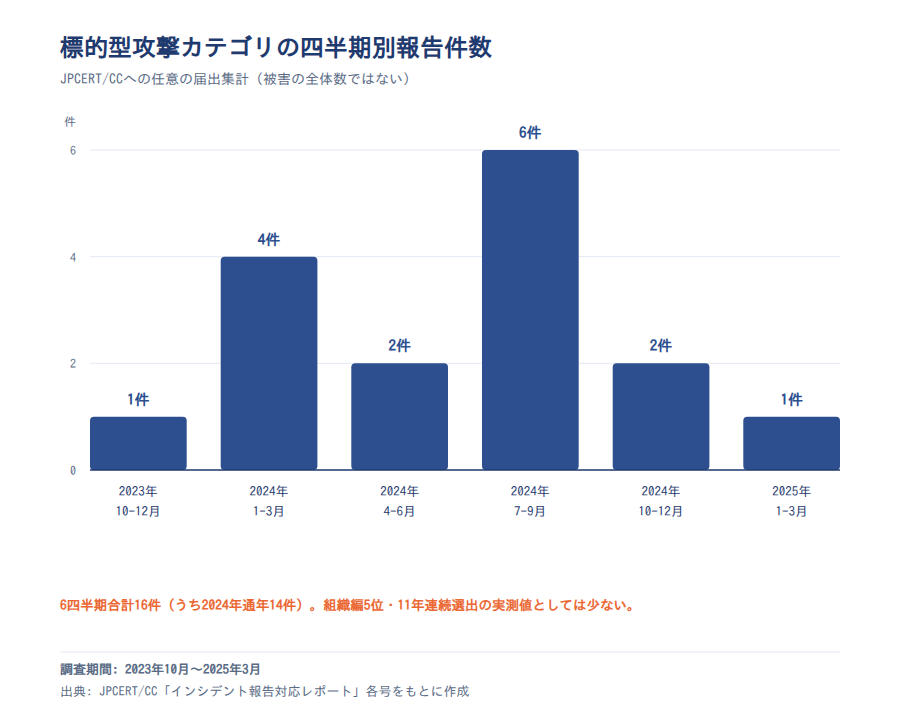
分かりやすいのが標的型攻撃です。組織編では5位に入り、2016年の初選出から11年連続11回目の選出になっています。一方でJPCERT/CCへの報告件数は、四半期あたり数件にとどまります。
このセクションでは、順位と実測件数のずれをどう読めばよいかを整理します。
標的型攻撃は組織編5位だがJPCERT/CCへの報告は直近6四半期で16件
まず実測値を見てみます。JPCERT/CCのインシデント報告のうち、標的型攻撃に分類された件数は次のとおりです。
| 期間 | 標的型攻撃の報告件数 |
|---|---|
| 2023年10〜12月 | 1件 |
| 2024年1〜3月 | 4件 |
| 2024年4〜6月 | 2件 |
| 2024年7〜9月 | 6件 |
| 2024年10〜12月 | 2件 |
| 2025年1〜3月 | 1件 |
出典: JPCERT/CC「インシデント報告対応レポート」各号をもとに作成
6四半期の合計は16件、2024年の通年では14件です。11年連続で組織編5位に入り続けている脅威の実測値としては、少なく見えますよね。
この差は、作り方の違いから生まれます。IPAは専門家が社会的影響の大きさを投票で評価し、JPCERT/CCは任意の届出を集計しています。件数の少なさを危険度の低さと読むのは誤りです。
もっとも、件数差の理由を検知漏れだけに求めることもできません。分類の基準が狭く、同種の攻撃が別カテゴリで計上されている可能性があります。大規模な組織が所管省庁や契約先の事業者に報告し、JPCERT/CCには届け出ないことも考えられます。
つまり届出先が分散しているだけでも、件数差はある程度説明できてしまいます。数字の大小ではなく、成り立ちの違いを踏まえて読むのが安全です。
ランクインしていない脅威も含めて自社の影響度で測り直す
IPAは、ランクインした脅威が全てではないとも明記しています。たとえば予期せぬIT基盤の障害に伴う業務停止のように、ランク外でも社会インフラが止まったときの影響が大きい脅威があります。
表の中でも同じことが起きています。9位のDDoS攻撃は2年連続7回目の選出で、途中に圏外の年がありました。圏外だった年にDDoS攻撃が消えていたわけではありませんよね。
圏外であることは、その脅威が自社に無関係であることを意味しません。順位表を眺めるのではなく、自社の業務が止まったときの影響から測り直す必要があります。標的型攻撃のように件数が少なく見える脅威も同様です。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/JPCERT/CC「インシデント報告対応レポート」各号
中小企業が最初に手を付けるべきは脆弱性の管理
限られた工数をどこに投下するかは、ひとり情シス・少人数情シスにとって切実な問題です。パッチ適用や機器の棚卸しは効果が見えにくく、後回しになりやすい作業ですよね。
それでも最初の投下先として脆弱性の管理を挙げるのは、複数の公的データが同じ向きを示しているからです。2023年度に不正アクセス被害を受けた中小企業等のうち48.0%は、脆弱性を突かれたものでした。
10大脅威2026の組織編でも、システムの脆弱性を悪用した攻撃は4位に入っています。外から見える弱点を減らす作業は、経営層への説明もしやすい部類の仕事です。
不正アクセス行為の認知件数は2025年に7,190件で前年比34.2%増
背景として、不正アクセスそのものの認知件数が増えています。国家公安委員会・総務省・経済産業省が公表した資料によると、2025年の不正アクセス行為の認知件数は7,190件で、前年比で約34.2%の増加でした。
この数値は、都道府県警察から警察庁に報告された件数の集計です。内訳ではインターネットバンキングでの不正送金等と、証券会社のインターネット取引サービスでの不正取引等が上位を占めており、組織のシステムへの侵入だけを表した数値ではありません。
また認知件数は、捜査や相談受理の体制、届出の広まりによっても増減します。34.2%増という数字を、そのまま攻撃自体の増加と同一視することはできません。増加の方向を示す材料として扱うのが妥当です。
中小企業の不正アクセス被害の48.0%は脆弱性が突かれ、8.3%がランサムウェアに感染している
中小企業に絞った実態も見ておきます。IPAの中小企業セキュリティ実態調査では、2023年度に不正アクセス被害を受けたと回答した中小企業等が対象になっています。このうち攻撃の手口が脆弱性だったものは48.0%でした(n=419、複数回答)。
出典: IPA「中小企業セキュリティ実態調査報告書」をもとに作成
同じ調査で、2023年度にランサムウェア感染被害を受けた中小企業等の割合は8.3%でした(有効回答4,191社、複数回答)。10大脅威2026で脆弱性を悪用した攻撃が4位に定着していることとも、方向が一致しています。
この3つは別々の調査で、対象時点も2023年度・2025年・2026年版とずれています。因果関係は示せず、方向が一致しているという以上のことは言えません。被害の原因も担当者の自己申告によるもので、特定精度には限界があります。
出典: IPA「中小企業セキュリティ実態調査報告書」/国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
10大脅威には企業規模の軸がなく、順位をそのまま自社の優先順位にはできない
最後に、公的資料の側の限界にも触れておきます。10大脅威2026の組織編は、大企業も中小企業も「組織」としてひとまとめに順位付けされています。
規模別の順位表は公開されていません。中小企業に限った実態は別の調査で被害率としては分かりますが、脅威の優先順位という形では示されていないのが現状です。
順位表は自社の優先順位表ではありません。突き合わせる作業は、各社の情シスが自分で行う必要があります。
組織編は大企業も中小企業も「組織」一括で順位付けされている
もう少し具体的に見てみます。組織編の順位は、業種も規模も問わない「組織」全体に対する投票結果です。従業員数十人の会社と数万人の会社が、同じ表を見ることになります。
一方で、中小企業向けの実態調査は2023年度の被害率という形で存在します。不正アクセス被害の手口のうち脆弱性が48.0%、ランサムウェア感染被害を受けた中小企業等の割合が8.3%といった数値です。
つまり中小企業の情シスは、全体向けの順位表と自社規模の被害率データを自分で突き合わせることになります。この接続を、公的資料は用意していません。
注意
「規模別の軸がない」ことと「規模別に差がない」ことは別です。後者は今回のデータからは判断できません。また、今回確認した公的資料の範囲では規模別の順位表が見つからなかったというだけで、他の調査が存在する可能性は残ります。
自社の優先順位は業務停止の影響と侵入口の実態から決める
では何を基準に決めればよいのでしょうか。ここまでのデータを踏まえると、順位を上から消化するのではなく、次の順で当たるのが現実的です。
- 止まると困る業務を洗い出す: 単独組織への攻撃でも、電子受発注システムによる受注の再開まで約2ヶ月を要した事例があります。売上が直接止まる業務から順に、停止時間の許容幅を決めます
- 外部公開機器を棚卸しする: ランサムウェアの侵入口は2025年時点でVPN機器とリモートデスクトップが合計87.0%です。社外から到達できる機器とアカウントを一覧にします
- 脆弱性を解消する: 2023年度に不正アクセス被害を受けた中小企業等の48.0%は脆弱性を突かれています。棚卸しした機器のパッチ適用状況から着手します
この順番なら、10大脅威の順位が自社の実態と違っていても判断がぶれません。特定の製品を入れる前に、まず自社の業務と機器の把握から始めてみてください。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/IPA「中小企業セキュリティ実態調査報告書」
まとめ
本記事では、IPA「情報セキュリティ10大脅威 2026」をもとに、組織編と個人編の全体像と読み方を整理しました。要点は次の4つです。
- 組織編の1位はランサム攻撃による被害で11年連続11回目の選出、1位と2位の組み合わせは4年連続で固定です
- 個人編は五十音順で順位が付かず、2020年初選出の項目を最後に、6年間新しい脅威が加わっていません
- 1位への対策の実体は侵入口にあり、VPN機器とリモートデスクトップが合計87.0%を占めます
- 順位は対策の優先順位ではなく規模別の軸もないため、業務停止の影響と侵入口の実態から自社で組み替える必要があります
順位表は、自社の状況を測るための物差しのひとつです。今年の順位に振り回されるより、上位に定着した脅威へ複数年で体制を作るほうが、少人数の情シスには合っています。
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
従業員教育の負荷を下げるなら「情シスカレッジ」

個人編に並ぶ不正ログインやフィッシング、サポート詐欺は、そのまま従業員教育の題材になります。とはいえ、少人数の情シスが教材を自前で作り、配信して、受講状況まで追いかけ続けるのは負荷が高い作業です。
情シスカレッジは、新人・ひとり情シスのためのマイクロラーニングLMSです。数分の動画と小テストで学べる教材をそろえており、教育の設計から実施までを1つの画面で回せます。
情シスカレッジの特徴
- 数分の動画+小テストで、業務の合間に学習できる
- 必修の割り当て・期限設定・進捗ダッシュボードで受講状況を管理できる
- 自社カリキュラムの編成とCSVでの教育記録出力に対応
導入は5名から可能で、請求書払いに対応しています。初期設定は約10分で完了します。教育の仕組みづくりから見直したい方は、以下から詳細をご確認ください。
※出典
- IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
- IPA「情報セキュリティ10大脅威 2026」ハンドブック[個人編]
- IPA「情報セキュリティ白書2025」
- IPA「中小企業セキュリティ実態調査報告書」
- IPA「中小企業の情報セキュリティ対策ガイドライン」付録7 リスク分析シート解説
- JPCERT/CC「インシデント報告対応レポート」(2023年10〜12月分)
- JPCERT/CC「インシデント報告対応レポート」(2024年1〜3月分)
- JPCERT/CC「インシデント報告対応レポート」(2024年4〜6月分)
- JPCERT/CC「インシデント報告対応レポート」(2024年7〜9月分)
- JPCERT/CC「インシデント報告対応レポート」(2024年10〜12月分)
- JPCERT/CC「インシデント報告対応レポート」(2025年1〜3月分)
- 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(令和8年3月公表)