

【総務省・警察庁データ】SaaSセキュリティ対策の優先順位|2025年時点でクラウド利用83.5%、認証技術の導入は22.2%
気づいたら部署ごとにSaaSが増えていて、全体像を持っている人が社内に誰もいません。情シスの現場では、よくある状況ではないでしょうか。
- 部署が個別に契約したSaaSが増え、全体像が分からない
- 退職者のアカウントが残っていないか、正直なところ自信がない
- 何から手を付ければいいのか、優先順位が決められない
結論から言うと、SaaSのセキュリティは対策を網羅することよりも、公的データで実施率が低い領域から順に潰すほうが現実的です。人も時間も限られている以上、着手の順番を決めることが最初の仕事になります。
この記事では、総務省・IPA・警察庁・個人情報保護委員会の公表データだけを使い、その順番を組み立てます。製品カテゴリの比較は扱いませんが、上長への説明にそのまま使える数値と出典を用意しました。
この記事のポイント
- 2025年調査時点で、クラウドサービスを利用している企業は83.5%です[1](総務省「通信利用動向調査」)
- 2025年の不正アクセス行為の検挙407件のうち、399件は認証情報の窃用でした[7](「不正アクセス行為の発生状況」国家公安委員会ほか)
- 一方で認証技術を導入している企業は、2025年調査時点で22.2%にとどまります[2](総務省「通信利用動向調査」)

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
SaaSを含むクラウドサービスの利用企業は2025年時点で83.5%
最初に言葉の整理をします。クラウドサービスには基盤を借りる形態や開発環境を借りる形態があり、そのうちソフトウェアを利用する形態がSaaSです。
グループウェア、会計、勤怠管理など、ブラウザから使う業務サービスの多くがここに含まれます。公的統計はこれらを分けず、「クラウドサービス」として一括で集計しています。
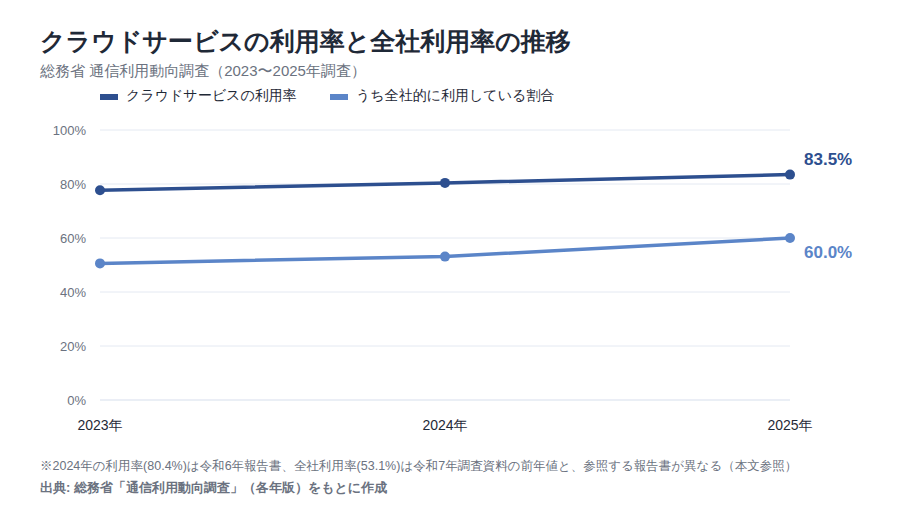
総務省の通信利用動向調査によると、クラウドサービスを利用している企業の割合は2023年調査で77.7%[5]、2024年調査で80.4%でした[4]。そして2025年調査では83.5%です[1]。この数値の母集団は、常用雇用者100人以上の企業です。
すでにクラウドの導入そのものを判断する段階ではなく、入っているものをどう管理するかを考える段階に入っています。
なお、利用していない企業が挙げる理由も見ておきます。「情報漏えいなどセキュリティに不安がある」は、2022年調査31.2%、2023年調査24.2%、2024年調査24.9%と推移しました[4]。
ただしこの設問の母集団はクラウドを利用していない企業だけで、回答数も年々小さくなっています。不安が解消されたとは読めません。
全社的に利用する企業は2年で53.1%から60.0%へ伸び、新規導入より全社展開が速い
利用の広がり方を見ると、社内での展開が進んでいることが分かります。クラウドサービスを全社的に利用している企業の割合は、2023年調査で50.6%[1]、2024年調査で53.1%、2025年調査で60.0%です[2]。同じ調査の利用率は、2024年調査80.4%[4]から2025年調査83.5%[1]でした。
この2つの数字を並べて読み取れるのは、新規に導入する企業が増える速度より、すでに使っている企業が全社へ広げる速度のほうが速いという点です。2024年調査から2025年調査への伸びは、利用率が3.1ポイント、全社利用が6.9ポイントです(本記事による計算値)。
情シスの立場に置き換えると、契約主体・アカウント管理・権限設計をまとめて引き受ける対象が増える局面にあたります。部門が個別に使っていたSaaSが全社のものになるほど、棚卸しの必要性は上がります。
注意
2025年調査では、利用率83.5%と全社利用60.0%は同じ集計(n=2,486)の内訳で、母数は一致しています。一方2024年は、利用率80.4%が令和6年報告書(n=2,330)、全社利用53.1%が令和7年調査資料の前年値(n=2,323)と、出典資料が異なります。したがって利用率の3.1ポイント増は資料をまたいだ差分であり、総務省が明記しているのは全社利用の6.9ポイント増のほうです。また「全社的に利用」は全社で1つでもサービスを使えば該当する設問であり、統制が全社に行き届いていることを意味しません。通信利用動向調査はパネル調査ではないため、個々の企業が部分利用から全社利用へ移ったことを示すデータでもありません。
SaaSで扱う業務データはファイル共有73.3%・社内ポータル61.4%・メール57.4%まで広がっている
守る対象がどこまで広がっているかは、用途別の内訳で確認できます。2025年調査で「利用しているクラウドサービスの内容」を見ると、上位は社内の中心的なデータを扱う用途で占められています。
| 利用しているクラウドサービスの内容(2025年調査) | 割合 |
|---|---|
| ファイル保管・データ共有 | 73.3% |
| 社内情報共有・ポータル | 61.4% |
| 電子メール | 57.4% |
| 給与、財務会計、人事 | 56.3% |
| スケジュール共有 | 53.6% |
| データバックアップ | 46.4% |
| 受注販売 | 16.8% |
| 購買 | 16.7% |
| 生産管理、物流管理、店舗管理 | 16.4% |
出典: 総務省「令和7年通信利用動向調査の結果」別紙2より作成。母数はクラウドサービスを利用している企業(n=2,133)で、全企業ではありません。
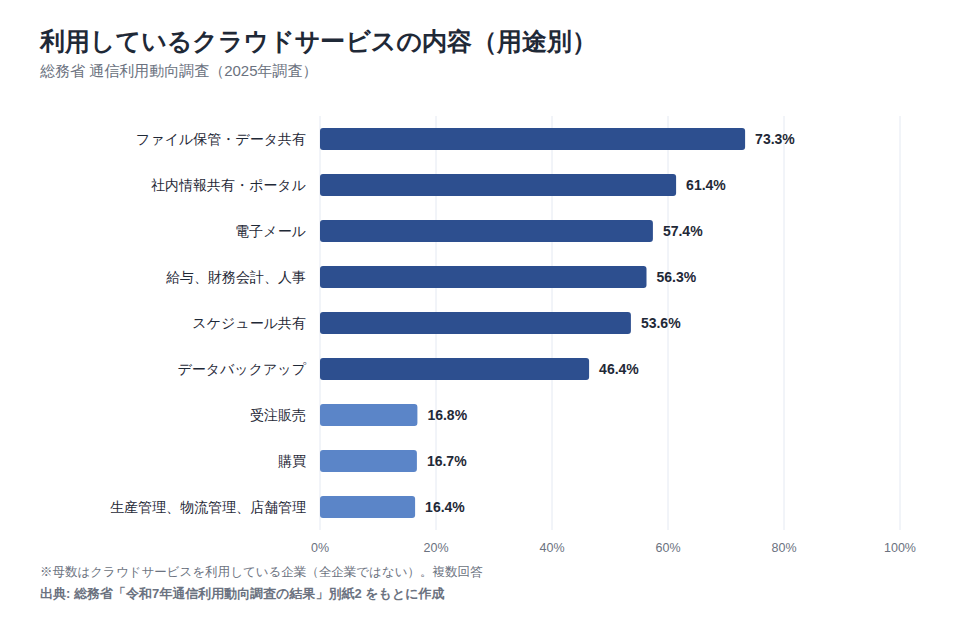
上位に並ぶのは、ファイル、社内ポータル、メール、給与・人事といった、社外に出ると影響が大きいデータを扱う用途です。 SaaSのセキュリティで守る範囲は、すでにここまで広がっていると考えてください。
ただしこの設問もSaaS・PaaS・IaaSを区別していないため、SaaSの用途そのものではなく近似として読む必要があります。
公的統計にSaaS単体の指標はなく、クラウド全体の数値を代理指標として読む必要がある
ここで前提を共有します。総務省はSaaS・PaaS・IaaSを一括で集計しており、SaaS単体の利用率や対策実施率を示す公的統計は見当たりません。2024年調査80.4%[4]、2025年調査83.5%[1]も、SaaSの普及度合いを測る代理指標という位置づけです。調査票を見ると、クラウドの利用状況を尋ねる設問には「ASPが提供するSaaSなども含まれます」という注記があり、SaaSは含めて聞かれてはいるものの、内訳としては集計されていません[3]。
未承認サービスの利用、多要素認証の導入状況、責任範囲の理解度も同じ状況です。最も近い代理指標は2025年調査の認証技術の導入22.2%[2]ですが、多要素認証に限定した設問ではありません。
中小企業側のIPA調査(2024年調査の専門部署9.3%、2023年度の不正アクセス被害10.0%)[9]も、クラウド利用の有無で切り分けた集計ではないのが実情です。
つまり自社のSaaS管理状況は、公的統計と直接比べられません。 対策パートも、自社での棚卸しが前提だと考えて読んでください。
注意
ここで「数値がない」と書いているのは、公的統計と本記事が参照するデータベースの範囲での話です。民間の調査会社やセキュリティ事業者の調査には該当する数値が存在する可能性があります。また通信利用動向調査の企業調査は常用雇用者100人以上が母集団で、それより小さい企業の実態は含まれていません。
出典: 総務省「令和7年通信利用動向調査の結果」別紙1/同 別紙2/総務省「令和7年通信利用動向調査報告書(企業編)」/総務省「令和6年通信利用動向調査報告書(企業編)」/総務省「令和5年通信利用動向調査の結果」/IPA「中小企業の情報セキュリティ対策実態調査」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
不正アクセスとして摘発された407件のうち、399件は認証情報の窃用だった
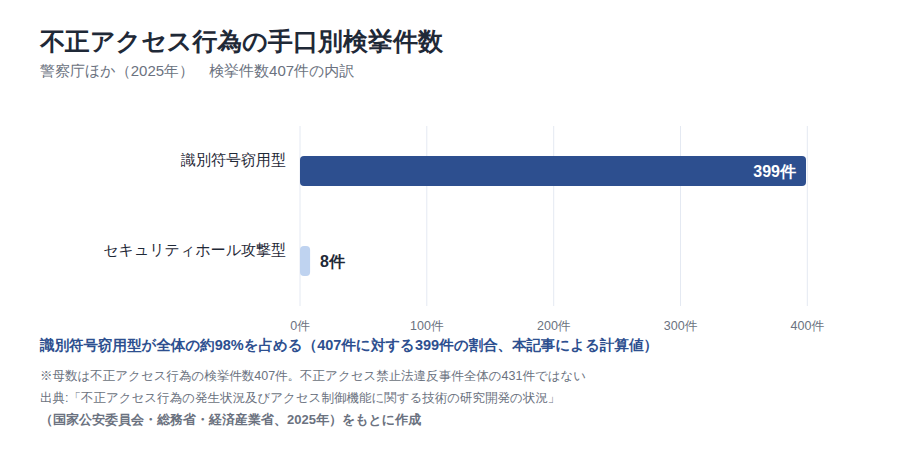
対策の順番を決める材料として、攻撃側の入口を確認します。2025年の不正アクセス行為(不正アクセス禁止法第3条違反)の検挙件数は407件です。その内訳は識別符号窃用型が399件、セキュリティホール攻撃型が8件でした[7]。
他人のIDとパスワードを使う識別符号窃用型が約98%を占めます(407件に対する399件の割合、本記事による計算値)。
SaaSに引きつけると、この偏りは無視できません。SaaSはIPアドレス制限などを設けない限りインターネット経由で到達できるため、パスワードの漏洩が起きた時点で、攻撃者と正規の利用者を画面上で区別できなくなります。
なお検挙件数は立件できた件数であり、発生した不正アクセスの実数ではありません。同じ資料では2025年の不正アクセス行為の認知件数が7,190件と報告されており、検挙はその一部にあたります[7]。件数の大小そのものより、手口の偏りを対策の優先順位に使うのが現実的な読み方です。
企業側の対策はID・パスワードによる制御が60.4%、認証技術の導入は22.2%にとどまる
攻撃の入口が分かったところで、企業側の守りを同じ年の統計で見ます。総務省の通信利用動向調査による対策の実施状況は次のとおりです。
| セキュリティ対策の実施状況 | 2024年調査 | 2025年調査 |
|---|---|---|
| 何らかの対策を実施している | 97.7% | 98.3% |
| ID、パスワードによるアクセス制御 | 58.9% | 60.4% |
| 認証技術の導入による利用者確認 | 20.7% | 22.2% |
出典: 総務省「令和7年通信利用動向調査の結果」別紙2より作成。母数は常用雇用者100人以上の企業のうちインターネットを利用している企業(2025年調査n=2,480、2024年調査n=2,314)です。
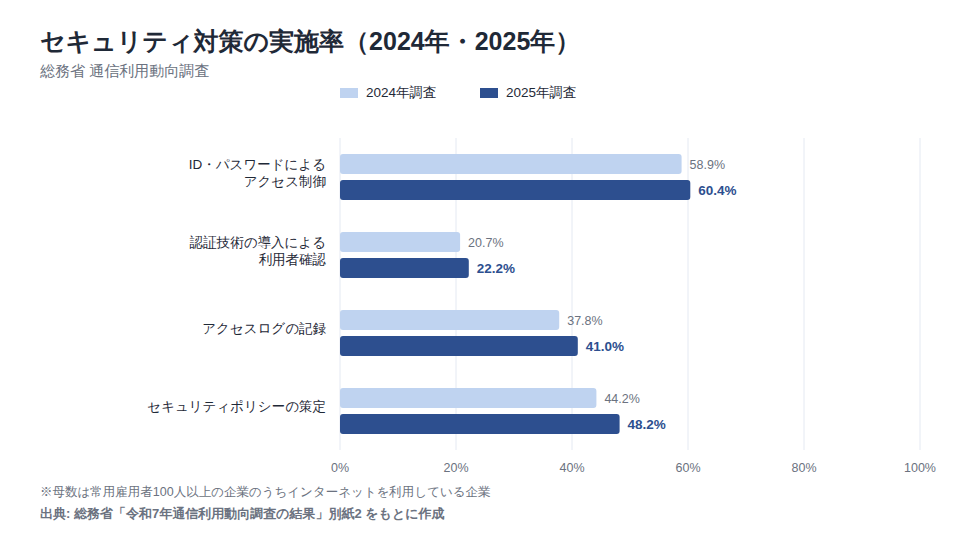
ここから読み取れるのは、攻撃側の主要ルートである認証情報の窃用と、認証を強化する対策の実施率の低さが正面から重なるという点です。何らかの対策を実施している企業が2025年調査で98.3%である一方、認証の強化まで進んでいる企業は22.2%です[2]。
ただし、これは因果関係を示すデータではありません。また「認証技術の導入による利用者確認」は多要素認証に限定した設問ではないため、MFAの導入率そのものではなく代理指標として扱ってください。
被害を受けた中小企業の48.0%は手口を「脆弱性」と答えており、認証対策だけでは足りない
認証の強化だけでは、対策として十分ではありません。IPAの調査では、2023年度に不正アクセス被害を受けた中小企業等は10.0%でした(有効回答4,191件)。そのうち手口が「脆弱性」だったという回答が48.0%(n=419、複数回答)を占めています[9]。
検挙統計とは逆向きの像に見えますが、どちらかが誤りというわけではありません。同じ設問では「ID・パスワードの不正利用によるなりすまし」も36.8%あり、認証情報の悪用が少ないという結果ではありません[9]。検挙統計は立件できた事案の内訳で、IPA調査は被害を受けた側の自己申告です。母集団も測り方も違うため、攻撃の主要な入口が認証情報なのか脆弱性なのかは、出典により見解が分かれます。
実務上の結論は単純で、認証強化と脆弱性管理は並べて進めるということです。 SaaSの場合、基盤やアプリケーションの脆弱性に対応する主体は事業者側にある部分が大きく、この点が次の責任範囲の話につながります。
なお、自己申告による手口の分類は回答者の理解度に左右されます。48.0%という数字も、被害側の認識としての比率だと捉えてください。
事業者と自社の責任範囲を分けないと、設定と権限の抜けが自社側に残る
SaaSでは、事業者が守る範囲と自社が守る範囲が分かれます。総務省の調査で、クラウドを利用する理由に「サービスの信頼性が高いから(情報漏えいなど対策)」を挙げた企業を見てみます。2024年調査で32.3%、2025年調査で35.0%と、3社に1社ほどです[2]。この2つはいずれも無回答を除いた再集計値で、母数はクラウドサービスを利用している企業です。
事業者の信頼性を評価して選ぶこと自体は妥当です。ただし事業者が守るのは基盤やアプリケーションの脆弱性対応などであり、アカウント、権限設定、共有範囲、データの持ち出しは自社側に残ります。
IPAの「情報セキュリティ10大脅威 2026」解説書は、クラウド利用時に基本的な対策へ加えて行う対応として次の4点を挙げています[8]。
- 選定前の事前調査(ガイドラインに沿った運営をしている事業者を選ぶ)
- インシデント発生時の責任範囲を明確にしておく
- サービス停止時の代替案を準備する
- 仕様変更時に設定を見直す
とくに最後の1つは見落とされがちです。SaaSは事業者の都合で仕様や初期設定が変わるため、設定を一度決めて終わりにはできません。
内部不正はIPAの2026年版で組織7位に入り、持ち出し経路にクラウドストレージが挙げられている
外部からの攻撃だけが論点ではありません。IPAの「情報セキュリティ10大脅威 2026」(組織向け)では、内部不正による情報漏えい等が7位に入りました。2016年の初選出から11年連続の選出です[8]。
同解説書は、内部情報の持ち出し手段としてUSBメモリ、外付けHDD、メール、クラウドストレージ、スマートフォンのカメラ、紙媒体を挙げています。SaaSは業務基盤であると同時に、持ち出しの経路にもなり得ます。
同じ2026年版では、地政学的リスクに起因するサイバー攻撃が6位です[8]。ただし、把握できていない外部サービスの利用を可視化する対策が書かれているのは、この項目ではありません。
解説書が「IT資産管理および構成管理を行い、通信ログ・CASB等の活用により、管理されていないAIサービスの利用を把握」と記しているのは、AIの利用をめぐるサイバーリスクの項目です。内部不正の項目でも、CASBやDLPの導入、利用者IDの共用禁止、異動・離職に伴って不要になった利用者IDの速やかな削除が挙げられています。いずれも、把握できていない利用とアカウントを可視化するという点で、シャドーIT対策と重なります[8]。
なお、この順位は専門家の投票による選定結果であり、被害の実数ランキングではありません。順位の上下ではなく、挙げられている対策の中身を自社に当てはめてください。
出典: 「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(国家公安委員会・総務省・経済産業省)/総務省「令和7年通信利用動向調査の結果」別紙2/IPA「中小企業の情報セキュリティ対策実態調査」/IPA「情報セキュリティ10大脅威 2026」解説書(組織編)
小規模企業者の84.5%は情報セキュリティ対策を組織的に行っていない
ここまでは常用雇用者100人以上の企業を対象にした統計でした。中小企業の実態は、母集団の異なるIPAの調査で確認します。2024年調査で「組織的には行っていない(各自の対応)」と答えた中小企業等の割合は、規模によって大きく異なります。
| 企業規模(2024年調査) | 組織的には行っていない(各自の対応) |
|---|---|
| 小規模企業者(商業・サービス業1〜5名、製造業その他1〜20名) | 84.5% |
| 中小企業(100名以下) | 47.6% |
| 中小企業(101名以上) | 13.6% |
| 全体 | 69.7% |
出典: IPA「中小企業の情報セキュリティ対策実態調査」(2024年調査、有効回答4,191件)より作成。規模別の回答数は小規模企業者n=2,775、中小企業(100名以下)n=1,121、中小企業(101名以上)n=295です。
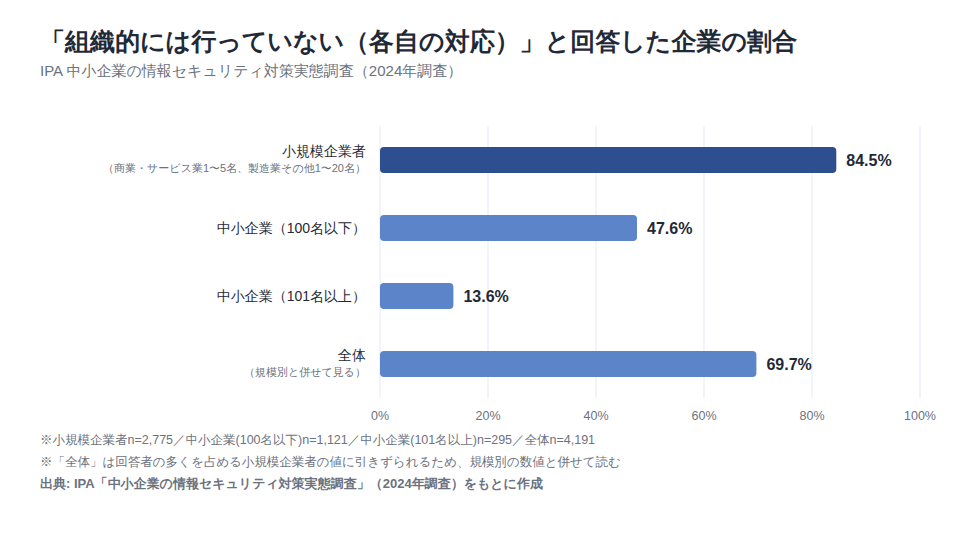
小規模企業者84.5%と101名以上13.6%の差は70.9ポイントです(本記事による計算値)。全体の69.7%という値は、回答者の多くを占める小規模企業者に引きずられているため、規模別と必ずセットで見てください[9]。
SaaSは規模にかかわらず同じ機能を同じ画面で使えるのに、それを管理する体制のハードルだけが規模で大きく変わります。 中小企業のセキュリティ対策を考えるときは、この非対称性が出発点になります。
注意
この調査はWebアンケートモニタによる自己申告(有効回答4,191件)で、「組織的に行っている」の解釈は回答者によって揺れます。小規模企業者では経営者本人が全アカウントを把握している場合もあり、「組織的でない=無管理」とは限りません。また規模区分の定義が業種によって異なるため、業種構成の偏りが差を広げている可能性もあります。前述の総務省調査とは母集団が違うので、同じ物差しでの比較や1つの推移としての接続はできません。
専門部署がある企業は小規模企業者で4.4%、101名以上で34.6%と30ポイント差がある
体制の差は担当者の有無にも表れています。2024年調査で情報セキュリティの「専門部署(担当者)がある」と答えた中小企業等は全体で9.3%です。小規模企業者では4.4%、中小企業(101名以上)では34.6%で、差は30.2ポイントあります(本記事による計算値)[9]。
小規模企業者では「兼務だが担当者が任命されている」も11.1%にとどまります[9]。専門部署も兼務担当者もいない状態で、SaaSの管理を回している企業が多いということです。
ここから導けるのは、体制が薄い企業ほど、SaaSの標準機能に寄せた設計が現実解になるという方針です。管理コンソール、監査ログ、既定の権限テンプレートは追加費用なしで使えることが多く、人手をかけずに状態を可視化できます。
自前でルールと仕組みを作り込む前に、契約済みのSaaSに何が備わっているかを確認してみてください。
従業員教育を実施していない中小企業は63.6%、対策投資をしていないか額がわからない企業は約7割
管理の前提となる教育や投資も、十分とは言えない状況です。2024年調査で従業員への情報セキュリティ教育を特に実施していないと答えた中小企業等は63.6%でした(有効回答4,191件)。対策投資額を「投資していない」または「わからない」と答えた企業を合わせると約7割です[10]。
一方、母集団の異なる総務省の調査(常用雇用者100人以上)では、社員教育を実施している企業が2025年調査時点で54.7%です[2]。規模帯の違う2つの調査で、いずれも教育の実施状況は半数前後にとどまっています。
この2つは母集団も設問も違うため、同じ物差しの比較や1つの推移として扱うことはできません。あくまで別々の調査結果として並べています。
SaaSでは、利用者本人の共有設定ひとつでファイルの公開範囲が変わります。教育の有無が設定ミスの起きやすさに影響すると考えるのは、無理のない見方だと思います。
出典: IPA「中小企業の情報セキュリティ対策実態調査」報告書/同 概要版/総務省「令和7年通信利用動向調査の結果」別紙2
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
SaaSの対策は、公的データで実施率が低い領域から順に着手する
ここからは着手の順番です。対策を網羅的に並べても人手が足りないので、同じ調査の中で実施率が低い領域から潰していくという決め方を提案します。
総務省の通信利用動向調査で実施率を並べてみます。認証技術の導入による利用者確認は22.2%、データやネットワークの暗号化は27.4%、アクセスログの記録は41.0%、セキュリティポリシーの策定は48.2%です(いずれも2025年調査)[2]。
ポイント
- まずアカウントと権限の棚卸し、次に認証の強化(実施率が最も低い領域)
- 次にアクセスログの有効化と確認手順の決定(SaaSの標準機能から始める)
- 選定・契約の時点で責任範囲と停止時の代替を確認する
- SaaSの追加と退職時の手順を1枚の文書にまとめる
前の章で見たとおり、自社の状況を公的統計と直接比べることはできません。他社と比べるのではなく、遅れが見えている領域から自社の棚卸しを始めるのが手堅い進め方です。
なお、この記事では特定の製品やベンダーを推奨せず、製品カテゴリ名もIPA資料に記載のある範囲にとどめます。
最優先はアカウントと権限の棚卸しで、実施率22.2%の認証強化が最も伸びしろが大きい
最初に手を付けるのはアカウントと権限です。具体的には次の順で進めます。
- 契約している全SaaSの管理者アカウントを洗い出す
- 退職者・異動者のアカウントが残っていないか棚卸しする
- 部署で使い回している共有アカウントを廃止する
- 多要素認証の適用範囲を確認し、管理者アカウントから適用する
この順番にする理由は、攻撃の主要ルートと重なるからです。2025年の不正アクセス行為の検挙のうち識別符号窃用型は399件である[7]一方、認証技術の導入による利用者確認は2025年調査で22.2%にとどまります[2]。
ID・パスワードによるアクセス制御は2024年調査58.9%から2025年調査60.4%へ動きました。認証技術の導入は2024年調査20.7%から2025年調査22.2%です[2]。認証技術は1年で1.5ポイントしか伸びておらず、多くの企業でIDとパスワードによる守りのままです(本記事による計算値)。
「他社もできていないから後回しでよい」という話ではありません。攻撃が集中している領域で、対策が最も薄いという意味です。
アクセスログの記録は41.0%で、SaaSの標準機能で始められる領域が残っている
次に着手したいのがログです。アクセスログの記録を行っている企業は2024年調査で37.8%、2025年調査で41.0%と、まだ半数に届いていません[2]。
ここは追加投資なしで進めやすい領域です。多くのSaaSは監査ログを標準機能として持っており、有効化、保存期間の確認、出力先の決定までは管理コンソールの設定で完結します。
体制が薄い企業ほど、こうした標準機能に寄せるほうが続きます。 前章で見たとおり、専門部署も兼務担当者もいない企業は少なくありません。
ただしログは取るだけでは意味がありません。誰がいつ確認するか、どの操作を異常とみなすかを先に決めておかないと、運用はすぐに止まります。
選定と契約の時点で、責任範囲・停止時の代替・設定変更時の見直しを確認する
新しいSaaSを増やすときは、契約前に決めておくことがあります。総務省の調査では、事業者の信頼性を利用理由に挙げた企業が2024年調査32.3%、2025年調査35.0%でした[2]。一方、利用していない企業では情報漏えいへの不安が2024年調査で24.9%残っています[4]。
つまり、選ぶ側の判断材料が「信頼できそうか」という印象に寄りがちです。契約の段階で次の点を文書として確認しておくと、印象頼みから抜けられます。
- 事業者と自社の責任範囲を文書で明確にする
- インシデント発生時の連絡経路と報告の期限を決める
- サービス停止時に業務をどう回すかを決める
- 仕様変更の通知方法と、設定を見直すタイミングを決める
とくに連絡経路は、あとから決めようとすると間に合いません。 事業者側で起きた事故でも自社に説明責任が生じる場面があるため、窓口は契約時に一本化しておいてください。
セキュリティポリシーの策定率は48.2%で、SaaSの利用ルールを文書にする企業は半数以下
最後は文書化です。セキュリティポリシーを策定している企業は2024年調査で44.2%、2025年調査で48.2%でした。社員教育の実施は2025年調査で54.7%です[2]。
2年分のデータしかないため、増加傾向と強く言い切ることはできません。ただし現時点で半数以下という水準は押さえておきたいところです。
分厚い規程を作る必要はありません。SaaSを追加するときに誰が承認するか、退職時に誰がアカウントを止めるか。この2つを1枚にまとめるだけでも、未承認のサービスと退職者アカウントはかなり減らせます。
まずは現状の運用を書き出して、抜けている工程を埋めるところから始めてみてください。
出典: 総務省「令和7年通信利用動向調査の結果」別紙2/総務省「令和6年通信利用動向調査報告書(企業編)」/「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(国家公安委員会・総務省・経済産業省)
個人データの漏えいが起きた場合、報告は法律上の義務になっている
事故が起きたあとの手続きも先に押さえておきます。個人情報保護法第26条により、個人データの漏えい等のうち、同法施行規則が定める事態(要配慮個人情報が含まれる、財産的被害が生じるおそれがある、不正の目的によるおそれがある、本人の数が1,000人を超える)が生じた場合に、個人情報保護委員会への報告と本人への通知が義務づけられています。すべての漏えいが報告対象になるわけではありません[15]。報告は速報と確報の2段階で、それぞれ提出期限があります。
SaaS利用時に迷いやすいのは、事業者側で起きた事故の扱いです。個人情報保護委員会は、クラウド事業者が契約とアクセス制御によって個人データを取り扱わないこととなっている場合、報告義務を負うのは利用する側の企業だという整理を示しています。事業者に報告を代行させることはできますが、義務の主体は自社に残ります。事業者が個人データを取り扱う、つまり委託にあたる場合も、委託先が委託元に通知したときは委託先の義務が免除され、委託元である自社が報告することになります。どちらの整理でも、自社が報告する側に立つ場面が多いということです[16]。前章で連絡経路を契約時に決めるとしたのは、このためです。
報告件数の推移は、経路によって動きが異なります。
| 個人データ漏えい等報告件数 | 委員会への直接報告 | 委任先省庁経由 |
|---|---|---|
| 2022年度 | 4,217件 | 3,468件 |
| 2023年度 | 7,075件 | 5,045件 |
| 2024年度 | 14,198件 | 4,858件 |
出典: 個人情報保護委員会 年次報告(令和4年度)/同(令和5年度)/同(令和6年度)より作成。
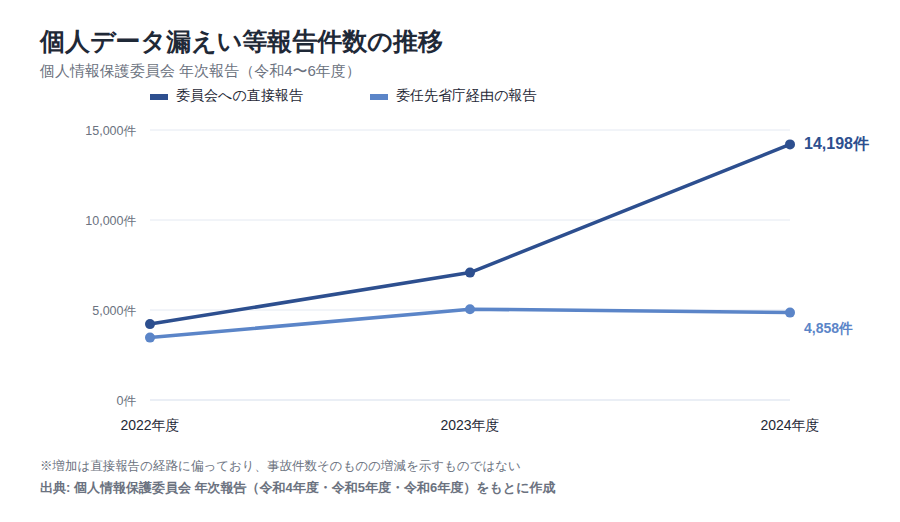
この推移から読み取れるのは、増加分が直接報告の経路に偏っているという点です。直接報告は2022年度4,217件から2024年度14,198件へ、約3.4倍になりました(本記事による計算値)[14]。
一方で委任先省庁経由は、2023年度5,045件から2024年度4,858件へ減少に転じています。つまり「事故がそれだけ増えた」とは読めません。報告経路の整理や報告義務化の浸透という制度側の要因を、切り離せないためです。
注意
報告件数は事故の件数と一致しません。1件の大規模なインシデントについて、委託元と委託先がそれぞれ報告する場合があるためです。また委任先省庁経由の減少は、権限の委任先の見直しなど制度変更で説明できる可能性があります。経路ごとの件数の変化を、事故の増減としては読まないでください。
被害を経験した企業の割合は2022年の62.4%から48.0%へ下がったが、法定報告と被害報告は高止まりしている
アンケート上の被害経験率は、近年下がっています。総務省の通信利用動向調査で、何らかのセキュリティ被害を受けたと答えた企業の割合は次のように推移しました。
| 調査年 | 何らかのセキュリティ被害を受けた企業 |
|---|---|
| 2022年 | 62.4% |
| 2023年 | 53.9% |
| 2024年 | 45.9% |
| 2025年 | 48.0% |
出典: 総務省「令和4年通信利用動向調査の結果」/同「令和5年」/同「令和6年報告書(企業編)」/同「令和7年報告書(企業編)」より作成。母数はいずれもインターネット利用企業です。2023年・2024年の値は、参照する資料によって小数点以下の表記が異なります。
ただし2024年調査から2025年調査にかけては2.1ポイント上昇しており、単調に下がり続けているわけではありません(本記事による計算値)。
一方、同じ2024年について、個人情報保護委員会への直接報告は14,198件でした[14]。警察庁へのランサムウェア被害報告も、2024年上半期114件、下半期108件と半期あたり100件を超えています[11]。
ここから言えるのは、アンケート上の被害率が下がったことを根拠に、自社のリスクを低く見積もる読み方は成立しないという点です。前者は自己申告のアンケート、後者は法定報告や被害届の実件数で、母集団も測り方も違います。
どちらかが誤りということではないので、2つを同じグラフや同じ推移としては扱えません。自己申告では、検知できていない被害が「被害なし」に計上される点も押さえておいてください。
不正アクセスを被害として挙げた企業は3.9%で、SaaS側で起きた事故は自社で検知しにくい
被害の種類別に見ると、数値は調査によって変わります。総務省の調査で「不正アクセス」を被害として挙げた企業は、2024年調査で3.9%です[2]。IPAの調査で不正アクセス被害を受けた中小企業等は、2023年度で10.0%でした[9]。
この差は母集団と設問の違いで説明できるため、推移として接続することはできません。ただし共通して言えるのは、自己申告の被害率は自社の検知能力に左右されるということです。
SaaS上での不正ログインは、監査ログを見ていなければ気づけません。アクセスログの記録を行っている企業は2025年調査で41.0%という水準です[2]。
検知の準備がなければ、被害を受けていても統計上は「被害なし」の側に入ります。対策の効果を測るためにも、まずログを見られる状態にしておいてください。
出典: 個人情報保護委員会 年次報告(令和6年度)/個人情報保護委員会「漏えい等報告・本人への通知の義務化について」/同「個人情報の保護に関する法律についてのガイドライン」に関するQ&A/総務省「令和7年通信利用動向調査報告書(企業編)」/総務省「令和7年通信利用動向調査の結果」別紙2/IPA「情報セキュリティ白書2025」(警察庁への被害報告件数)/IPA「中小企業の情報セキュリティ対策実態調査」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
まとめ
SaaSのセキュリティは、対策の数をそろえることよりも、着手の順番を決めることが先です。この記事で見てきた数値を、もう一度並べておきます。
- クラウドサービスを利用している企業は2025年調査時点で83.5%[1]で、SaaSはもはや例外的な選択肢ではありません
- 2025年の不正アクセス行為の検挙407件のうち399件は認証情報の窃用で[7]、認証まわりが最優先の領域です
- その認証技術の導入は2025年調査で22.2%[2]、小規模企業者の84.5%は2024年調査時点で組織的な対策を持っていません[9]
最初にやることは、対策の導入ではありません。どのSaaSで誰が何をできる状態なのかを、一覧にすることです。 そこが見えて初めて、認証の強化もログの確認も順番に置けます。
なお、この記事で使った利用率はクラウドサービス全体の数値で、SaaSに限定した公的統計は現時点で見当たりません。自社に当てはめるときは、代理指標として読んでください。
情シス担当者の学び直しには「情シスカレッジ」

SaaSの管理は、担当者個人の知識に依存させると引き継ぎで崩れます。設定や棚卸しの手順を残すだけでなく、担当者が同じ基準で判断できるように教育の型を作っておくと、運用が安定します。
「情シスカレッジ」は、新人・ひとり情シスのためのマイクロラーニングLMSです。短い動画で学べるため、日々の対応の合間でも学習を進められます。
情シスカレッジの特徴
- 数分の動画と小テストで、短時間でも学習を進められます
- 必修の割り当て・期限設定・進捗ダッシュボードで、受講状況を把握できます
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応しています
導入は5名から可能で、請求書払いに対応しています。初期設定は約10分で完了します。
※出典
- 総務省「令和7年通信利用動向調査の結果」別紙1
- 総務省「令和7年通信利用動向調査の結果」別紙2
- 総務省「令和7年通信利用動向調査報告書(企業編)」
- 総務省「令和6年通信利用動向調査報告書(企業編)」
- 総務省「令和5年通信利用動向調査の結果」
- 総務省「令和4年通信利用動向調査の結果」
- 「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(国家公安委員会・総務省・経済産業省)
- IPA「情報セキュリティ10大脅威 2026」解説書(組織編)
- IPA「中小企業の情報セキュリティ対策実態調査」報告書(2024年調査)
- IPA「中小企業の情報セキュリティ対策実態調査」概要版(2024年調査)
- IPA「情報セキュリティ白書2025」
- 個人情報保護委員会 年次報告(令和4年度)
- 個人情報保護委員会 年次報告(令和5年度)
- 個人情報保護委員会 年次報告(令和6年度)
- 個人情報保護委員会「漏えい等報告・本人への通知の義務化について」
- 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン」に関するQ&A