

【総務省2025年調査】MDM(モバイルデバイス管理)とは|対策実施率98.3%でも被害48.1%、端末を統制する仕組みが要る理由
社員にスマートフォンやタブレットを配ったものの、誰がどの端末を持っているか台帳が追いつかない。新任やひとり情シスの方からよく聞く悩みです。
- ウイルス対策ソフトとMDMの違いを説明できない
- 自社の規模や業種で必要なのか判断できない
- 上司に必要性を説明する材料がない
結論から言うと、MDMは会社が配った端末を一元管理し、設定と使い方を遠隔から統制する仕組みです。端末に何かを入れる対策とは守備範囲が違います。
この記事のポイント
- 2025年のセキュリティ対策の実施率は98.3%、被害を受けた企業も48.1%
- ウイルス対策プログラムの導入は2024年・2025年とも82.0%、アクセスログの記録は37.8%→41.0%
- 2025年のテレワーク導入率は情報通信業92.8%、運輸業・郵便業32.5%、全体50.1%
出典: 総務省「令和7年通信利用動向調査(別紙2)」、同(別紙1)
なお「MDM」はマスタデータ管理の略でもあります。この記事で扱うのは、モバイルデバイス管理(Mobile Device Management)です。

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
MDMはモバイル端末を一元管理し、設定と利用を遠隔から統制する仕組み
MDM(Mobile Device Management)とは、業務で使う端末を一元管理し、設定と利用を遠隔から統制する仕組みです。日本語ではモバイルデバイス管理と呼び、対象は主にスマートフォンやタブレットです。管理者はパスワード強度や画面ロックを全端末にそろえ、紛失時は遠隔からロックや初期化を実行できます。
IPA「情報セキュリティ10大脅威 2026」では、リモートワーク等の環境や仕組みを狙った攻撃が組織向けの8位で、6年連続の選出です。個人向けでは、不正アプリによるスマートフォン利用者への被害が11年連続で選ばれています。端末の安全は、利用者個人の設定に任せきりにできません。
ポイント:この記事での用語
- MDM=モバイルデバイス管理。業務用端末を一元管理し、設定と利用を遠隔から統制する仕組み
- 統合運用管理ツール=IPAの資料で社内のIT機器の一元管理を指す表現
MDMが担うのは端末の台帳管理・設定の強制・遠隔操作の3系統
MDMの機能は、役割で分けると台帳管理・設定の強制・遠隔操作の3系統に整理できます。
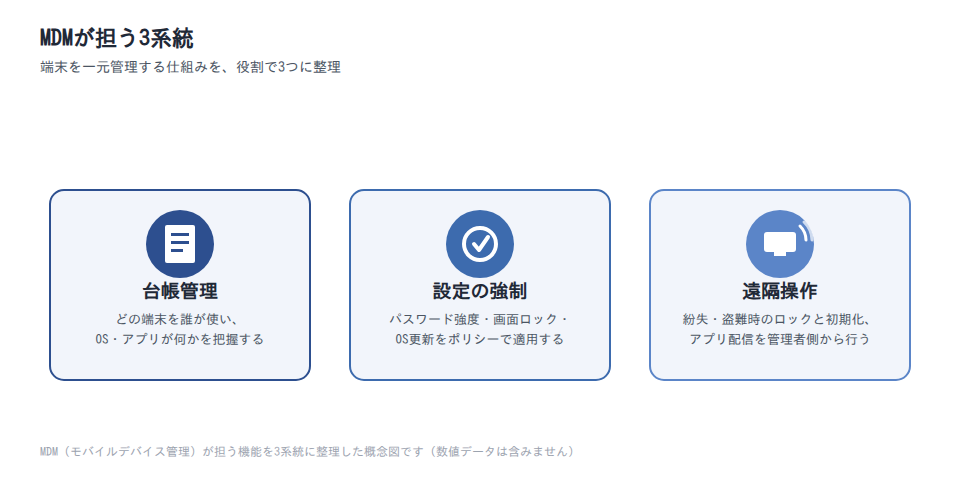
- 台帳管理:どの端末を誰が使い、OSやアプリが何かを把握する
- 設定の強制:パスワード強度、画面ロック、OS更新、機能制限をポリシーで適用する
- 遠隔操作:紛失・盗難時のロックと初期化、業務アプリの配信を管理者側から行う
このうち設定の強制は、総務省調査の対策項目と重なります。2025年時点の実施率は、OSへのセキュリティパッチの導入43.5%、ID・パスワードによるアクセス制御60.4%でした。認証技術の導入による利用者確認は22.2%です。台帳管理は、キッティングの作業ともつながります。
総務省はMDMを用語として定義し、IPAは統合運用管理ツールという表現で一元管理を説明している
総務省は「テレワークセキュリティガイドライン(第5版)」の用語集で、MDM(Mobile Device Management)を「スマートフォン等のセキュリティ設定を統合的に管理するためのツール」と定義しています。同省の「国民のためのサイバーセキュリティサイト」でも、ソフトウェア更新の一元管理、機能制限、位置情報の検索、遠隔でのロックとデータ消去がMDMの機能として挙げられています。
一方、この記事で数値の根拠にした総務省「通信利用動向調査」とIPAの2資料には、MDMという語での定義や統計は出てきません。IPAは社内のIT機器を一元管理する仕組みを「統合運用管理ツール」と呼び、アクセス権限の管理やファイアウォールの設定、暗号化を担うものとして説明しています。
同じIPAの10大脅威2026では、内部不正による情報漏えい等が組織向けの7位で、2016年の初選出から11年連続です。対策としては、IT資産の把握と管理体制の整備、利用者IDやアクセス権の手順整備が挙げられます。
ここから読み取れるのは、呼び名が違っても求められている管理の中身はMDMの守備範囲と重なるという点です。
MDM・EMM・UEMは管理する対象の広さで区別される
MDM・EMM・UEMの違いは、管理する対象の広さにあります。MDMは端末そのものの管理が中心です。EMM(Enterprise Mobility Management)は、アプリやコンテンツ、利用者IDまで含む点が特徴です。UEM(Unified Endpoint Management)はさらに広く、PCを含むエンドポイント全体を同じ仕組みで管理します。
ただし、MDMが総務省の資料で定義されているのに対し、EMMとUEMは公的機関による定義を確認できませんでした。ベンダーや調査会社が使う製品区分であり、どこまでを含むかは提供元によって幅があります。名称の違いより「どこまでを一つの仕組みで管理したいか」から考えると、迷いにくくなります。
出典: 総務省「テレワークセキュリティガイドライン(第5版)」/総務省「国民のためのサイバーセキュリティサイト」テレワーク端末の保護/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/同 ハンドブック[個人編]/総務省「令和7年通信利用動向調査(別紙2)」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
テレワークを導入している企業は2025年時点で50.1%で、社外に出る端末の管理が前提になった
MDMが必要とされる背景は、端末が社外に出る前提に変わった点です。総務省の通信利用動向調査によると、テレワークを導入している企業の割合は2025年時点で50.1%でした。公務を除く産業の常用雇用者100人以上の企業が対象で、この設問に回答した企業は2,488社です。
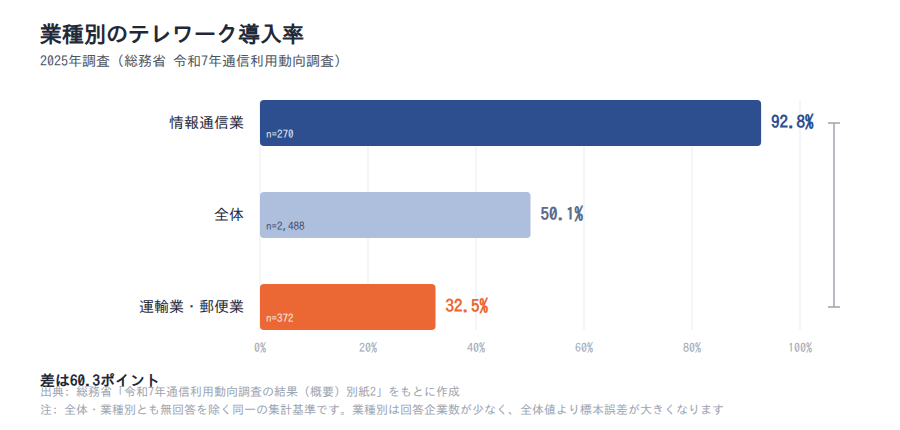
出典: 総務省「令和7年通信利用動向調査(別紙2)」、同(別紙1)をもとに作成。業種別・全体とも無回答を除いた集計です(別紙2 冒頭の注記)。
ただし、この50.1%をそのまま自社の前提にはできません。
全体の50.1%に対し、従業者2,000人以上の企業では81.2%と大きく開く
導入状況は、企業の規模によって大きく違います。総務省の通信利用動向調査によると、2025年調査で従業者規模2,000人以上の企業の導入率は81.2%で、同じ調査の全体値50.1%との差は31.1ポイントでした。
前年の2024年調査でも2,000人以上の企業は82.1%で、2カ年とも8割台です。規模の大きい企業ほど導入が進んだ状態が続いています。
社員数も拠点も多い会社では社外で使う端末が早く増え、管理の仕組みを先に必要としました。
業種別では情報通信業92.8%と運輸業・郵便業32.5%で60.3ポイント開く
業種別に見ると、差はさらに広がります。2025年調査で最も高いのは情報通信業の92.8%、最も低い運輸業・郵便業は32.5%で、差は60.3ポイントです。情報通信業は2024年調査でも94.3%でした。全体値50.1%は、この両極を含んだ平均にすぎません。
この差から読み取れるのは、導入率が低い業種だからMDMは不要とは言えない点です。3割台の業種では社外に出る端末が例外扱いになり、管理が個人の裁量に委ねられて台帳から漏れやすくなります。
注意
業種別の値と全体値50.1%は、同じ図表で同じ集計基準(無回答を除く)により算出されたものです。集計基準の違いによる差ではありません。ただし業種別は回答企業数が少なく、情報通信業は270社、運輸業・郵便業は372社です。全体値より標本誤差が大きくなる点に注意してください。
IPAの10大脅威2026では、リモートワークを狙った攻撃が組織の8位に入っている
働く場所が広がったことは、攻撃側の統計にも表れています。IPA「情報セキュリティ10大脅威 2026」では、リモートワーク等の環境や仕組みを狙った攻撃が組織向けの8位に入りました。6年連続の選出です。
IPAの解説では、リモートワークの定着で攻撃を受けうる範囲が広がり、端末やVPN機器が狙われやすくなったとされています。守る対象は、社内ネットワークの内側では収まりません。
出典: 総務省「令和7年通信利用動向調査(別紙1)」/同(別紙2)/総務省「令和7年通信利用動向調査報告書」/総務省「令和6年通信利用動向調査報告書」/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
セキュリティ対策を実施している企業は98.3%に達したが、被害を受けた企業も48.1%ある
「ウイルス対策ソフトは全台に入れている」という説明はよく聞きます。ですが総務省の通信利用動向調査によると、2025年時点で何らかのセキュリティ対策を実施している企業は98.3%です。一方、同じ調査で何らかのセキュリティ被害を受けた企業は48.1%でした。対策の実施と、被害が起きないことは別の話だと分かります。
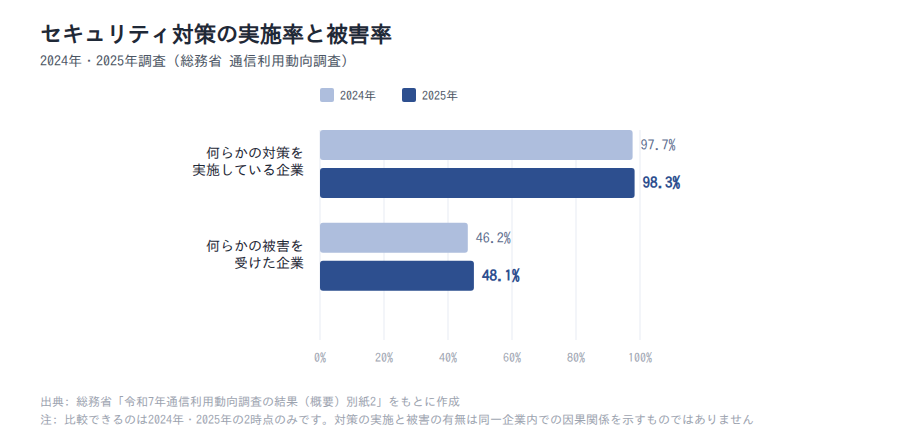
出典: 総務省「令和7年通信利用動向調査(別紙2)」をもとに作成。2024年と2025年の2時点のみの比較です。
対策実施率は97.7%→98.3%、被害率は46.2%→48.1%でそろって上がっている
2カ年で並べると、対策と被害の数値が同じ向きに動いています。何らかの対策を実施している企業は2024年97.7%から2025年98.3%へ増えました。特に実施していない企業は、2.3%から1.7%へ減っています。それでも被害を受けた企業は、2024年46.2%から2025年48.1%へ1.9ポイント増えています。
ここから読み取れるのは、対策の数を増やせば被害が減るという前提が数字では裏づかない点です。言えるのは因果関係ではなく、両方が同時に上がった併存の事実だけです。
被害の内訳ではウイルスの発見・感染が22.8%へ減り、不正アクセスは4.1%へ増えている
被害の中身を見ると、動きは一様ではありません。被害内容で最も多いのは標的型メールの送付で、「ウイルスを発見または感染」はそれに次ぐ類型です。この項目は2024年23.5%から2025年22.8%へ減りました。なお、この0.7ポイント減は標本調査の誤差に収まる幅とみられます。
一方、不正アクセスは2024年3.9%から2025年4.1%へ微増しています。
この内訳から読み取れるのは、従来のウイルス対策ソフトが守備範囲としない経路の被害が相対的に増えているという点です。全体の被害率が上がる一方で、ウイルスの発見・感染は減っているためです。端末の設定と利用をどう統制するかが、ここで問われてきます。
被害率の上昇は、アクセスログの記録が37.8%→41.0%へ広がった結果とも読める
ここまでの読み方には、有力な対抗説明があります。被害が増えたのではなく、被害に気づける企業が増えたという説明です。同じ調査でアクセスログの記録を行う企業は、2024年37.8%から2025年41.0%へ3.2ポイント増えました。記録して確認する企業が増えれば、発覚する件数も増えます。
被害率の上昇は、実態の悪化ではなく可視化が進んだ結果という読み方も可能です。上司に説明するときは、両方の読み方を添えると話がかみ合います。
注意
この調査の「何らかの対策を実施している」は、選択肢を一つでも選べば該当する緩い定義です。実施率98.3%は対策の質を示しません。被害率48.1%も自己申告で、気づいていない企業は「被害なし」に含まれます。なお、被害率は速報値(別紙2)と報告書の確定値で0.1ポイント前後ずれることがあります。
出典: 総務省「令和7年通信利用動向調査(別紙2)」/総務省「令和7年通信利用動向調査報告書」/総務省「令和6年通信利用動向調査報告書」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
ウイルス対策プログラムの導入は82.0%で頭打ち、伸びているのは端末を統制する対策
企業のセキュリティ対策は、どの項目も同じように広がってはいません。
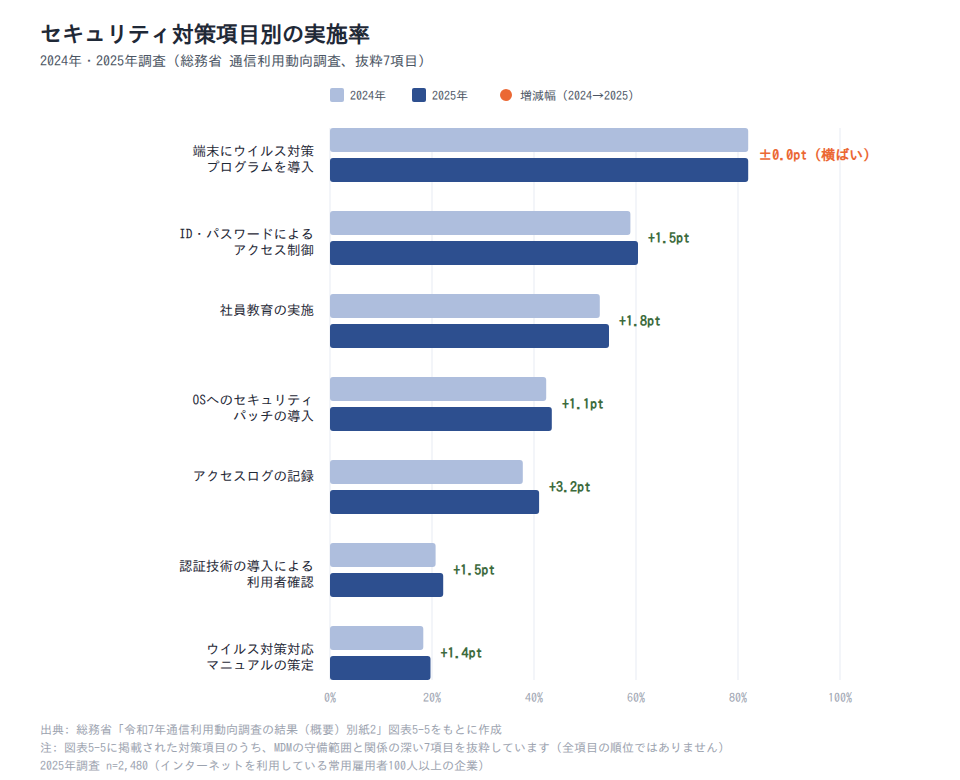
出典: 総務省「令和7年通信利用動向調査(別紙2)」図表5-5をもとに作成。同図表の対策項目から7項目を抜粋しています。
対策は端末に何かを「入れる」ものと、端末や利用者を「統制する」ものに分かれます。7項目の2カ年比較から、MDMがどちらの系統に属するのかを整理します。
ウイルス対策プログラムの導入は82.0%で2年連続横ばい
端末にウイルス対策プログラムを導入している企業の割合は、2024年・2025年とも82.0%で横ばいでした。総務省調査の対策項目のなかで、実施率が最も高い項目です。
ここから読み取れるのは、端末にソフトを入れる対策がひととおり行き渡った段階にあるという点です。ただし82.0%という水準はすでに高く、伸びしろが小さいだけという説明も成り立ちます。
アクセスログの記録は+3.2ポイント、ID管理・認証技術・OS更新もそろって上向いている
統制する側の項目は、そろって上向きました。2024年から2025年にかけての変化は次のとおりです。
- アクセスログの記録:37.8% → 41.0%(+3.2ポイント)
- ID・パスワードによるアクセス制御:58.9% → 60.4%(+1.5ポイント)
- 認証技術の導入による利用者確認:20.7% → 22.2%(+1.5ポイント)
- OSへのセキュリティパッチの導入:42.4% → 43.5%(+1.1ポイント)
伸びた項目に共通するのは、「誰が、どの端末で、何をしたか」を記録して制御する系統だという点です。MDMが担う機能は、この系統に属します。
注意
比較できるのは2カ年のみで、変化幅はいずれも数ポイントです。毎年サンプルが入れ替わる標本調査のため、標本誤差の範囲に収まる可能性があります。また、上の4項目以外にも実施率が上がった項目はあります。
主な対策項目の実施率は82.0%から19.7%まで開いている
実施率は項目によって大きく違います。図表5-5には他にも多くの対策項目が並びますが、ここではMDMの守備範囲と関係の深い7項目を抜き出し、2025年調査の値が高い順に並べます。
| 対策項目 | 2024年 | 2025年 |
|---|---|---|
| 端末にウイルス対策プログラムを導入 | 82.0% | 82.0% |
| ID・パスワードによるアクセス制御 | 58.9% | 60.4% |
| 社員教育の実施 | 52.9% | 54.7% |
| OSへのセキュリティパッチの導入 | 42.4% | 43.5% |
| アクセスログの記録 | 37.8% | 41.0% |
| 認証技術の導入による利用者確認 | 20.7% | 22.2% |
| ウイルス対策対応マニュアルの策定 | 18.3% | 19.7% |
出典: 総務省「令和7年通信利用動向調査(別紙2)」図表5-5(2025年調査、全体n=2,480)から7項目を抜粋
この並びから読み取れるのは、7項目のうち実施率が低いのは、端末を横断して記録・制御する系統の項目だという点です。端末を一元的に管理する仕組みが入れば、下位の項目はまとめて底上げしやすくなります。
出典: 総務省「令和7年通信利用動向調査(別紙2)」図表5-5
中小企業の不正アクセス被害の手口は、実施率が低い対策項目と対応している
「うちは規模が小さいから狙われない」という声も聞きますが、中小企業を対象にした調査を見るとその前提は成り立ちません。ここではIPAの中小企業向け調査の被害手口と、総務省調査の対策実施率を突き合わせます。調査主体も母集団も違うため、1対1では結びつけません。なお、規模に応じた体制づくりは中小企業のセキュリティ対策で整理しています。
2023年度に不正アクセス被害を受けた中小企業等は10.0%、手口は脆弱性48.0%となりすまし36.8%
IPA「中小企業の情報セキュリティ対策に関する実態調査」(2024年度版)を見てみましょう。2023年度に不正アクセス被害を受けた中小企業等は10.0%でした。有効回答4,191件のWebアンケートです。
被害企業(n=419)に手口を尋ねた結果では、脆弱性が48.0%、ID・パスワードの不正利用によるなりすましが36.8%でした。この2つは被害企業内の構成比で、中小企業全体を分母にした発生確率ではありません。
脆弱性に対応するOS更新は43.5%、なりすましに対応する認証技術は22.2%にとどまる
総務省の2025年調査で企業側の実施率を見てみましょう。脆弱性への対応にあたるOSへのセキュリティパッチの導入は43.5%です。なりすましへの対応にあたる認証技術の導入による利用者確認は22.2%でした。ID・パスワードによるアクセス制御は60.4%で、いずれもウイルス対策プログラムの導入82.0%を下回ります。
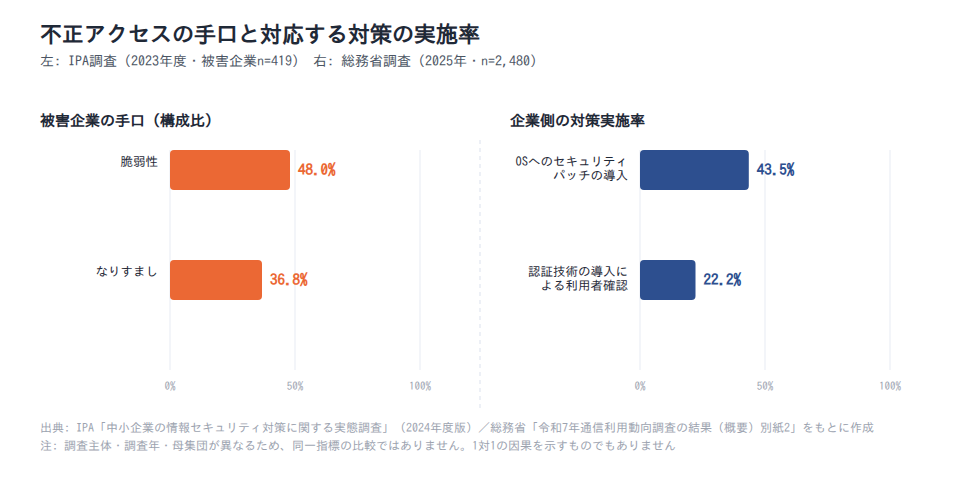
出典: IPA「中小企業の情報セキュリティ対策に関する実態調査」(2024年度版)、総務省「令和7年通信利用動向調査(別紙2)」をもとに作成。調査主体・調査年・母集団が異なるため、同一指標の比較ではありません。
この対比から読み取れるのは、実際に使われている侵入経路と、企業側で手薄になっている対策項目が対応しているという仮説です。
注意
手口の割合はIPAの2023年度調査(中小企業等、被害企業n=419)の値です。実施率は総務省の2025年調査(インターネットを利用している常用雇用者100人以上の企業、n=2,480)で、同じ企業群ではありません。「OSへのセキュリティパッチの導入」はOSに限った項目で、被害原因の脆弱性にはサーバやネットワーク機器のものが含まれる可能性もあります。
不正アクセスの被害率は調査によって2倍以上開き、規模の小ささは安全を意味しない
不正アクセスの被害率は、調査によって数値が大きく違います。IPA調査では中小企業等の10.0%が2023年度に被害を受けたと回答しました。総務省調査で不正アクセスを被害として挙げた企業は、2025年で4.1%、2024年で3.9%です。
この差は実態の違いというより、調査設計の違いで説明できます。両調査とも複数回答形式のため、他の被害類型を選んだせいで不正アクセスが数値から漏れるわけではありません。効いているのは母集団と調査方法の違いです。
総務省調査は常用雇用者100人以上の企業を対象に、過去1年間の被害を尋ねた統計調査です。一方のIPA調査は中小企業等を対象に、セキュリティを主題として2023年度の被害を尋ねたモニタ型のWebアンケートで、関心の高い企業ほど回答しやすい構造だと考えられます。
規模の小さい企業を対象にした調査のほうが高い被害率を示している以上、少人数体制なら被害を免れるという前提は支持できません。
出典: IPA「中小企業の情報セキュリティ対策に関する実態調査」(2024年度版)/総務省「令和7年通信利用動向調査(別紙2)」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
MDMで実際に埋められるのは、OS更新の遅れ・弱いパスワード・紛失時の情報流出
機能の一覧を眺めるより、自社で不足している点のほうから考えると判断が早くなります。まず次の4点を確認してみてください。
ポイント:自社の端末を確認するチェックリスト
- OSやアプリの更新が、端末ごとに放置されていないか
- パスワードの強度と画面ロックが、全端末で同じ基準になっているか
- 紛失・盗難のときに、管理者側からロックと初期化ができるか
- 退職者・異動者の端末とアカウントが、確実に回収・停止されているか
OS更新とパスワードポリシーを端末ごとの裁量から外せる
OSへのセキュリティパッチの導入は、2024年42.4%から2025年43.5%と5割に届きません。2025年のID・パスワードによるアクセス制御は60.4%、認証技術の導入による利用者確認は22.2%です。
これらの数値から読み取れるのは、更新やパスワードの管理を利用者本人に任せている限り実施率は上がりにくい点です。MDMは更新の適用状況を一覧で確認し、パスワードの条件を全端末に適用します。対策をやるかどうかを端末ごとの裁量から外すのが、その役割です。
紛失・盗難時の遠隔ロックとワイプは、OS標準の個人向け機能とは前提が異なる
「iPhoneを探す」「デバイスを探す」で足りるのでは、と考える方もいるはずです。IPAも個人向けの紛失対策として、この2つの事前設定を挙げています。ですが、OS標準の機能は利用者本人が設定し、本人が操作することが前提で、設定していない端末が混ざっていても会社側からは分かりません。MDMなら、管理者が全端末で設定漏れなく一括して有効化し、遠隔からロックや初期化を実行できます。
個人任せの限界は、IPAの10大脅威の顔ぶれにも表れています。不正アプリによるスマートフォン利用者への被害は、個人向けで11年続けて取り上げられてきました。
端末台帳とアクセス権の管理は、内部不正への対策としても位置づけられる
MDMは外部からの攻撃対策として語られがちですが、内部不正への備えでもあります。IPA「情報セキュリティ10大脅威 2026」では、内部不正による情報漏えい等が組織向けの7位で、11年連続の選出です。
IPAがシステム管理者向けに挙げる対策は、IT資産の把握と管理体制の整備、利用者IDやアクセス権の登録・変更・削除の手順整備です。異動や離職で不要になった利用者IDを直ちに削除することも、明記されています。MDMの端末台帳とアクセス権の管理は、この領域と重なります。分かりやすいのが退職者の端末で、台帳が最新でなければ未返却にもアカウントの残存にも気づけません。
出典: 総務省「令和7年通信利用動向調査(別紙2)」/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/同 ハンドブック[個人編]
自社にMDMが必要かは、端末の持ち出し実態と管理範囲の線引きで判断する
導入を検討する段階では、製品を比べる前に「自社に要るか」と「どこまで管理するか」を決めるほうが先です。判断材料は他社の導入率ではなく、社外に出る端末の量、私物端末の業務利用、既存のID管理との連携という3点にあります。
業種の導入率が低い会社ほど、例外的な持ち出し端末が台帳から漏れやすい
2025年調査のテレワーク導入率は、運輸業・郵便業で32.5%、情報通信業で92.8%、全体で50.1%でした。従業者規模2,000人以上では81.2%です(いずれも2025年調査)。
ここから言えるのは、導入率が低い業種だからMDMが不要になるわけではない点です。むしろ社外に出る端末が例外扱いされ、管理が担当者個人の裁量に委ねられやすくなります。これは仮説であり、直接裏づける統計は今回参照した資料にはありません。
私物端末を業務に使わせるなら、管理する範囲を先に決めて社員に説明する
私物端末の業務利用(BYOD)を認めるなら、管理する範囲を先に決めて社員に説明することが出発点です。決めるのは、業務領域だけを分離するのか端末全体を管理するのかという線引きです。位置情報や閲覧履歴のように、従業員が抵抗を感じやすい項目の扱いも含みます。
私物端末では、アプリを入れる判断が個人に委ねられます。IPAの10大脅威2026でも、不正アプリによるスマートフォン利用者への被害は個人向けの常連で、11年連続の選出です。IPAは組織向けの解説でも、リモートワークの規程を整えるときは組織支給端末と私有端末の違いを考慮するよう求めています。なお、BYODの実施率を示す公的統計は、今回参照した資料の範囲では見当たりませんでした。
選定時に見るのは対応OS・管理項目・既存の認証基盤との整合
選定の観点は、機能名を並べるより実施率の低い項目を自社で埋められるかに置き換えると判断しやすくなります。2025年調査で認証技術の導入による利用者確認は22.2%、ID・パスワードによるアクセス制御は60.4%でした。すでに多要素認証を運用している会社と、IDとパスワードだけの会社では、求める連携の形が変わります。
ポイント:選定時に確認する3点
- 管理したい端末のOSとバージョンに対応しているか
- 台帳管理・設定の強制・遠隔操作のうち、自社はどこまでを必要とするか
- 既存のID管理や多要素認証の仕組みと連携できるか
運用開始後の手間まで含めるなら、情シスの効率化の観点で棚卸ししてみてください。
出典: 総務省「令和7年通信利用動向調査(別紙2)」/同(別紙1)/総務省「令和7年通信利用動向調査報告書」/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/同 ハンドブック[個人編]
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
MDMの導入率を示す公的統計は、今回参照した範囲では見当たらない
最後に、この記事で書けなかったことをお伝えします。総務省はガイドラインでMDMの導入を推奨していますが、導入率そのものを示す統計は、今回参照した総務省・IPAの資料の範囲では見当たりませんでした。出所の曖昧な導入率を根拠に稟議を通すより、自社の状況を根拠にしたほうが説明は通ります。
スマートフォンのリスクは個人向けに11年連続で測定され、組織向けには独立項目がない
IPAの10大脅威では、スマートフォンを主題にした項目が個人向けに11年続けて選ばれています。一方、組織向けには単独の項目として現れません。リモートワーク等の環境や仕組みを狙った攻撃(8位)と、内部不正による情報漏えい等(7位)に分散しています。総務省の企業向け対策の選択肢もPC中心です。2025年調査はウイルス対策プログラムの導入82.0%や、認証技術の導入による利用者確認22.2%といった構成でした。
ここから読み取れるのは、スマートフォンのリスクが統計としては個人の問題としてしか測られていない点です。MDM導入率やBYOD実施率の公的統計が無いのは、この測定設計上の空白の帰結だと考えられます。ただし今回参照した資料範囲での不在であり、公的統計全体での不在を証明したものではありません。
上司への説明は導入率ではなく、被害の手口と自社の対策実施状況で組み立てる
他社の導入率が使えない以上、説明のロジックを組み替える必要があります。「他社も入れているから」ではなく「自社の端末が主要な侵入経路の類型に当てはまるから」という組み立てにしてください。次の順に並べると、稟議の場でも議論が具体的になります。
ポイント:上司への説明の組み立て方
- 被害の手口を示す:脆弱性48.0%、なりすまし36.8%(IPA・2023年度・被害企業n=419)
- 被害の広がりを示す:不正アクセス被害を受けた中小企業等は10.0%(IPA・2023年度)
- 対応する対策の実施率を示す:OS更新43.5%、認証技術22.2%(総務省・2025年)
- 自社の端末台帳で更新状況とアカウントの棚卸し状況を確認し、上の数値と並べる
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/同 ハンドブック[個人編]/IPA「中小企業の情報セキュリティ対策に関する実態調査」(2024年度版)/総務省「令和7年通信利用動向調査(別紙2)」/総務省「テレワークセキュリティガイドライン(第5版)」
まとめ
MDMは、業務で使う端末を一元管理し、設定と利用を遠隔から統制する仕組みです。実施率82.0%で2年連続横ばいのウイルス対策プログラムとは、守備範囲が違います。
対策を実施している企業が98.3%でも、被害を受けた企業は48.1%あります。問われるのは対策の数ではなく、端末を統制できているかどうかです。2025年のOSへのセキュリティパッチの導入は43.5%、認証技術の導入による利用者確認は22.2%。まだ埋められる余地があります。
MDMの導入率を示す公的統計は、今回参照した範囲では見当たりませんでした。テレワーク導入率が情報通信業92.8%と運輸業・郵便業32.5%(2025年調査)で開くように、前提は会社ごとに違います。まずは端末台帳を作り、OSのバージョンと持ち出しの状況を確認してみてください。
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
情シスカレッジのご案内

端末台帳の作り方、OS更新の運用、BYODの線引き。どれも個人の経験に頼りやすく、少人数の体制ほど体系的に学ぶ機会を持ちにくい領域です。情シスカレッジは、新人・ひとり情シスのためのマイクロラーニングLMSです。
情シスカレッジの特徴
- 数分の動画と小テストで、すきま時間に学習を進められます
- 必修の割り当て・期限設定・進捗ダッシュボードで、受講状況を管理できます
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応しています
5名からご利用いただけます。請求書払いにも対応しており、初期設定は約10分です。