

【総務省・IPAデータ】ソフトウェアのセキュリティ対策と脆弱性管理|2025年時点でOSパッチ適用は43.5%にとどまる
ソフトウェアのセキュリティについて、こんな悩みはありませんか。
- ウイルス対策ソフトは入れたけれど、次に何をすべきか分からない
- 毎月のWindows Update、社内のどこまで適用できているか正直あやしい
- パッチ運用の工数を、経営層に説明する材料がほしい
対策が「何もできていない」会社はほとんどありません。それでも不安が消えないのは、対策の有無と、脆弱性を管理できているかは別の話だからです。
この記事では、総務省・IPA・警察庁の公的データをもとに、何が手薄になりやすいのかと、実務で回すパッチ運用の手順を解説します。
この記事のポイント
- 2025年調査時点で、何らかのセキュリティ対策を実施している企業は98.3%(出典: 総務省「令和7年通信利用動向調査」、常用雇用者100人以上のインターネット利用企業、無回答を除く集計)
- 一方で、OSへのセキュリティパッチの導入は43.5%にとどまります(同調査)
- 2023年度に不正アクセス被害を受けた中小企業等では、手口として「脆弱性」が48.0%で最多です(出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」)

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
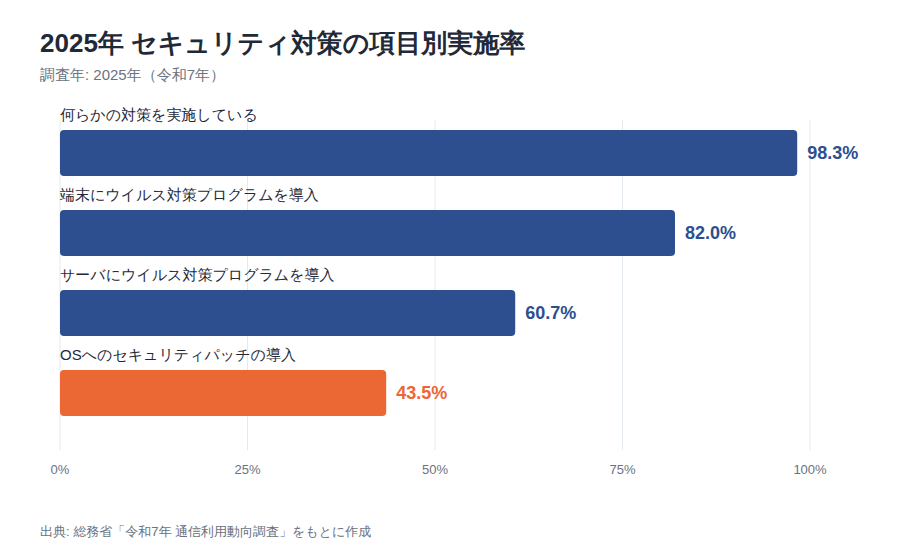
セキュリティ対策の実施率98.3%に対し、OSへのパッチ適用は43.5%にとどまる
企業のセキュリティ対策で最も手薄なのは、ソフトウェアの脆弱性管理です。総務省の令和7年通信利用動向調査によると、2025年調査時点で何らかの対策を実施している企業は98.3%でした(常用雇用者100人以上の企業のうち、インターネットを利用している企業が母数です)。
一方、同じ調査でもOSへのセキュリティパッチの導入は43.5%にとどまります。
| 対策項目(2025年調査) | 実施率 |
|---|---|
| 何らかの対策を実施している | 98.3% |
| パソコンなどの端末(OS・ソフト等)にウイルス対策プログラムを導入 | 82.0% |
| サーバにウイルス対策プログラムを導入 | 60.7% |
| OSへのセキュリティパッチの導入 | 43.5% |
前年の2024年調査では、何らかの対策の実施が97.7%、特に実施していない企業が2.3%でした。
この並びから読み取れるのは、一度入れれば形が残る対策ほど普及し、毎月の作業が発生する対策ほど実施率が低いという順序です。
注意
この設問は実施している対策を選ぶ複数回答形式です。OSの自動更新などで適用を自動化している企業が選ばなかった場合、実際の適用率は43.5%より高くなります。
ソフトウェアの脆弱性は20年で2万件以上が届け出られている
ソフトウェアのセキュリティとは、プログラムの不具合や設計上のミスに起因するセキュリティ上の欠陥を放置しない運用のことです。この欠陥を脆弱性と呼びます。攻撃者はこの脆弱性を突いて、システムへの侵入や情報の窃取を試みます。
規模を数字で見てみましょう。IPAとJPCERT/CCへの脆弱性関連情報の届出(情報セキュリティ早期警戒パートナーシップに基づく届出)は、2004年7月から2026年6月末までの累計でソフトウェア製品が6,716件、ウェブサイトが13,599件です。2024年単年の届出は、製品とウェブサイトの合計で632件でした。
脆弱性の悪用は一過性の話題ではありません。IPA「情報セキュリティ10大脅威 2026」の組織編では、「システムの脆弱性を悪用した攻撃」が6年連続9回目の選出となっています。
なお同資料は攻撃の手口を、対策情報の公表前を狙うゼロデイ攻撃と、公表後で適用前の期間を狙うNデイ攻撃に分けています。この2つの違いは後半で改めて整理します。
実施率は1年で最大1.2ポイントしか動いていない
企業全体の対策実施率は、1年ではほとんど動きません。総務省の通信利用動向調査で、同一項目の2024年と2025年を並べます。
| 対策項目 | 2024年 | 2025年 | 増減 |
|---|---|---|---|
| OSへのセキュリティパッチの導入 | 42.4% | 43.5% | +1.1pt |
| 端末にウイルス対策プログラムを導入 | 82.0% | 82.0% | 増減なし |
| サーバにウイルス対策プログラムを導入 | 59.5% | 60.7% | +1.2pt |
対して脅威の側は、脆弱性を悪用した攻撃が10大脅威に6年連続で選出されています。
この対比から言えるのは、業界全体の底上げを待たず、自社単位で先に動かすしかないということです。
注意
比較できるのは2024年と2025年の2時点だけで、有効回答数もn=2,314とn=2,480で異なります。単年の変動は誤差の範囲に収まる可能性があります。
出典: IPA「情報セキュリティ10大脅威 2026 解説書[組織編]」/IPA/JPCERT/CC「ソフトウェア等の脆弱性関連情報に関する届出状況」2026年第2四半期/同 2024年第4四半期
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
中小企業の不正アクセス被害では、手口として「脆弱性」を挙げた割合が48.0%で最多
脆弱性を放置したときに何が起きるかは、被害企業の回答から確認できます。IPAの2024年度 中小企業における情報セキュリティ対策に関する実態調査によると、2023年度に不正アクセス被害を受けた中小企業等は10.0%でした。
被害を受けたと回答した企業(n=419、複数回答)に手口を尋ねると、「脆弱性」(セキュリティパッチ未適用など)が48.0%で最多でした。次いで「ID・パスワードの不正利用によるなりすまし」が36.8%です。
つまり被害企業の認識では、パッチが当たっていないソフトウェアが最も多い侵入のきっかけです。中小企業のセキュリティ対策で脆弱性管理を後回しにできない理由がここにあります。
注意
この調査は中小企業等の経営層・情報システム担当者へのWebアンケートモニタ調査です(有効回答4,191件、2024年10〜11月実施)。回答は自己申告で、原因の技術的な特定を伴わない回答も含まれ得ます。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査報告書」
警察庁の検挙統計では脆弱性悪用は407件中8件で、被害企業の認識と逆転している
同じ「不正アクセス」でも、警察庁の統計を見ると構図が逆になります。国家公安委員会・総務省・経済産業省が共同で公表した資料(対象期間は2025年1月から12月)によると、2025年の不正アクセス禁止法違反事件のうち「不正アクセス行為」の検挙件数は407件でした。
その手口別の内訳は、ID・パスワード等を盗んで使う識別符号窃用型が399件、脆弱性を突くセキュリティホール攻撃型が8件です。なお、IPAに届出のあったコンピュータ不正アクセスの届出件数は2025年で109件でした。
この2つの統計から読み取れるのは、被害企業の自己申告と検挙統計では、主要な手口がほぼ逆に見えるという点です。
どちらか一方だけを見て自社の対策優先度を決めると、判断を誤ります。脆弱性対策とID管理は、片方だけでは足りないと考えてください。
注意
警察庁の数値は検挙に至った事件の内訳であり、被害の発生件数の分布ではありません。脆弱性悪用型は攻撃者の特定が難しく、検挙に至りにくい偏りがあります。また両者は排他ではありません。VPN機器の脆弱性を突かれて認証情報を盗まれ、その後は正規のIDでログインされた場合、被害側の認識は「脆弱性」、検挙上の分類は「識別符号窃用型」になり得ます。
出典: 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(2026年3月公表)
被害経験率は従業員2,000人以上で64.9%、100〜299人で45.6%と開く
被害を受けたと答える企業の割合は、企業規模が大きいほど高くなります。総務省の通信利用動向調査による従業者規模別・業種別の数値です。
| 区分 | 被害経験率 |
|---|---|
| 2,000人以上(2025年調査) | 64.9% |
| 100〜299人(2025年調査) | 45.6% |
| 5,000人以上(2024年調査) | 72.9% |
| 300人以上計(2024年調査) | 50.2% |
| 100〜299人(2024年調査) | 44.2% |
| 製造業(2024年調査) | 52.8% |
| 運輸業・郵便業(2024年調査) | 39.1% |
出典: 総務省「令和7年通信利用動向調査報告書」/総務省「令和6年通信利用動向調査報告書」
この差を「小規模な企業ほど安全」と読むのは危険です。大企業ほど検知・報告の体制が整っているという解釈も、攻撃を受ける回数が多いという解釈も成り立ちます。自社に被害がないことは、脆弱性管理が足りている証拠にはなりません。
注意
総務省の通信利用動向調査は常用雇用者100人以上が対象です。この数値を「中小企業の被害率」として引用しないでください。各区分の母数はインターネットを利用している企業で、規模の大きい区分ほど標本数が少なくなります(2,000人以上計は100件台)。区分間の差は幅を持って読んでください。
出典: 総務省「令和7年通信利用動向調査報告書」/総務省「令和6年通信利用動向調査報告書」
ランサムウェアの侵入口の87.0%はVPN機器・リモートデスクトップに集中している
どのソフトウェアから先にパッチを当てるか迷ったら、侵入口の統計が判断材料になります。IPA「情報セキュリティ10大脅威 2026」解説書は、警察庁のデータを引用しています。それによると、2025年のランサムウェアの感染経路はVPN機器・リモートデスクトップ経由が87.0%を占めました。この割合は、警察庁が把握した被害のうち、感染経路について有効回答が得られた事案を母数としています。
前年の2024年も86.0%で、2年続けて高い水準です。一方、メール・添付ファイル経由は2.2%にとどまります。
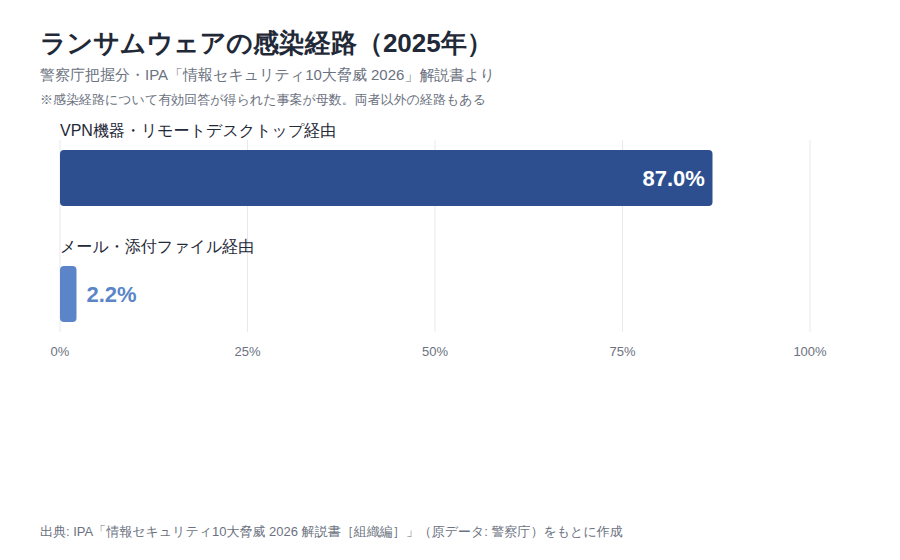
ランサムウェアの被害に限って言えば、侵入口はインターネットに面した機器にはっきり偏っています。社内の全ソフトウェアを同時に管理できないなら、ここから手を付けるのが合理的です。
注意
この87.0%は侵入経路の分類であって、原因の内訳ではありません。機器の脆弱性を悪用されたケースと、認証情報を盗まれて正規の手順でログインされたケースの双方を含みます。統計は警察庁が把握した事案のうち、感染経路について有効回答が得られたものに限られます。
出典: IPA「情報セキュリティ10大脅威 2026 解説書[組織編]」(原データ: 警察庁)
企業が体感する脅威は標的型メール31.7%で、実際の侵入口とは一致していない
日常的に目にする脅威と、深刻な被害につながる侵入口は一致していません。総務省の令和7年通信利用動向調査によると、2025年調査時点で被害として「標的型メールが送られてきた」を挙げた企業は31.7%でした。
これに対し「不正アクセス」を挙げた企業は4.1%です。一方で、前述のランサムウェアの感染経路はメール・添付ファイル2.2%、VPN機器・リモートデスクトップ87.0%でした。
ここから読み取れるのは、目にする頻度が高い事象と、実際に大きな被害へつながる侵入口がずれているという関係です。因果を主張するものではありませんが、実務では無視できないずれだと考えています。
体感を基準にしてメール対策ばかりを強化すると、境界に置いた機器のパッチが後回しになります。両方に対応する前提で、順番を決めてください。
注意
「標的型メールが送られてきた」はメールが到達した事実であり、被害が成立したことを意味しません。ランサムウェアの感染経路統計とは事象の粒度が異なるため、31.7%と2.2%を同じ基準で比較することはできません。
出典: 総務省「令和7年通信利用動向調査報告書」/IPA「情報セキュリティ10大脅威 2026 解説書[組織編]」(原データ: 警察庁)
VPN機器やCMSは「サーバでもPCでもない」ため資産管理から漏れやすい
インターネットから直接アクセスできる製品は、攻撃プログラムが公開されると多数の企業に一斉に被害が及びます。VPN機器やファイアウォール、CMSとそのプラグインが典型です。
これらはサーバでもPCでもないため、資産台帳にも更新の仕組みにも入れ忘れやすい領域です。感染経路が2024年86.0%から2025年87.0%と高止まりしていることや、脆弱性を悪用した攻撃が10大脅威に6年連続で選出されている状況とも整合します。
パッチ適用の優先順位は、インターネットとの距離で決めるのが現実的です。
- ①インターネットに面した機器・システム(VPN機器、ファイアウォール、公開Webサーバ、CMSとプラグイン)
- ②全社員が使うOS・ブラウザ
- ③社内ネットワーク内の業務サーバ
- ④外部と通信しないスタンドアロン端末
ひとり情シスであれば、全部を同じ月に回すのは無理があります。①だけは当月中に、という区切りで運用するほうが結果的に続きます。
出典: IPA「情報セキュリティ10大脅威 2026 解説書[組織編]」(原データ: 警察庁)/総務省「令和7年通信利用動向調査報告書」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
脆弱性の届出は2025年に432件へ増える一方、修正完了は204件で追いついていない
パッチは、当てようと思った時点で必ず存在するとは限りません。IPAとJPCERT/CCが集計するソフトウェア製品の届出件数と修正完了件数を3年分並べます。
| 年 | 届出件数(ソフトウェア製品) | 修正完了件数(ソフトウェア製品) |
|---|---|---|
| 2023年 | 316件 | 203件 |
| 2024年 | 296件 | 221件 |
| 2025年 | 432件 | 204件 |
出典: IPA/JPCERT/CC「ソフトウェア等の脆弱性関連情報に関する届出状況」2023年第4四半期/同 2024年第4四半期/同 2025年第4四半期
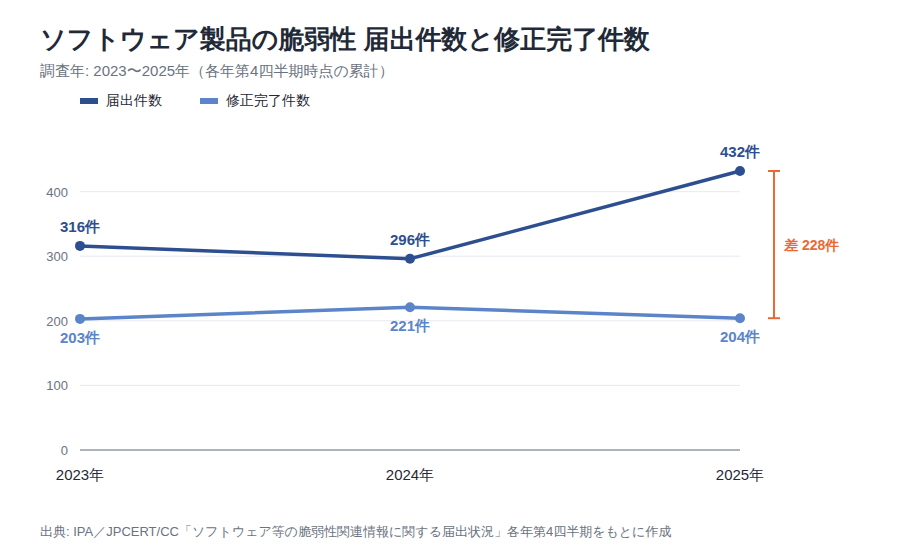
ここから読み取れるのは、報告される脆弱性の量と修正が完了する量が同じペースでは動いていないということです。2025年は届出432件に対し修正完了204件で、228件の開きがあります。
注意
届出件数と修正完了件数は同一案件を対応づけた数字ではなく、年をまたぐ案件や不受理・取扱い対象外も含みます。修正完了件数は、JVN(Japan Vulnerability Notes)で公表されたソフトウェア製品分の集計です。差の228件がそのまま放置されているとは読めません。なお、この傾向はソフトウェア製品分に限った話で、ウェブサイト分の届出は減少しています。
出典: IPA/JPCERT/CC「ソフトウェア等の脆弱性関連情報に関する届出状況」2025年第4四半期
ベンダーの修正を待つ前提の運用では守れない期間が生まれる
脆弱性が公表されてから安全になるまでには、2つの空白期間があります。IPAの10大脅威解説書は、攻撃の手口をゼロデイ攻撃とNデイ攻撃に分けて説明しています。
ゼロデイ攻撃は、対策情報が公表される前に脆弱性が悪用されるものです。Nデイ攻撃は、パッチや回避策が公表された後、企業が適用するまでの期間を狙うものを指します。
ここで見落とされがちなのが、Nデイの前に「そもそも修正版が出るまでの期間」があるという点です。2025年の届出432件に対して修正完了204件という数字は、その期間が珍しいものではないことを示しています。
つまり、ベンダーの修正を待つだけの運用では、守れない期間がどうしても残ります。
修正版が出るまでの期間は回避策と緩和策で埋める
修正版が出るまでの間も、利用者側でできることはあります。脆弱性情報が公表された時点で、次のような手を検討してください。
- 影響を受ける機能を一時的に停止する
- インターネットからのアクセスを遮断する、または接続元IPを制限する
- 代替の経路やサービスへ一時的に切り替える
- 該当機器のログ監視を強化し、不審な認証やアクセスを早期に見つける
対象がVPN機器の場合、遮断すると業務への影響が大きくなります。影響とリスクを並べて、経営層と一緒に判断する場を作っておくと迷いません。
IPAの解説書は組織向けの対策として、サポートが充実した製品の利用とパッチマネジメントの実施を挙げています。あわせて、SBOMによるソフトウェア構成管理と資産管理体制の整備も示されています。回避策は応急処置であり、恒久対応は修正版の適用だという順序は崩さないでください。
出典: IPA「情報セキュリティ10大脅威 2026 解説書[組織編]」/IPA/JPCERT/CC「ソフトウェア等の脆弱性関連情報に関する届出状況」2025年第4四半期
パッチ適用状況は自己申告ではなく資産台帳で実測する
パッチ運用の管理は、担当者の感覚ではなく実測値で行うべきです。公的調査を並べると、自己申告と実施率が一致しないからです。
総務省の2025年調査では、OSへのセキュリティパッチの導入は43.5%でした(常用雇用者100人以上、n=2,480)。一方、IPAの2024年調査で「OSやソフトウェアを常に最新の状態にしている」は73.0%です(中小企業等、有効回答4,191件、「一部実施している」を含む)。同じ調査の「ウイルス定義ファイルを最新の状態にしている」は71.4%でした。
この2つから言えるのは、「更新しています」という自己申告は実際のパッチ適用状況の代わりにならないということです。資産台帳と適用状況の実測に置き換えてください。
注意
この2つは母集団・調査年・調査手法・設問の粒度がすべて異なり、同一指標の比較にも経年変化にもなりません。
出典: 総務省「令和7年通信利用動向調査」(企業編)/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査報告書(概要)」
30ポイント差の大半は調査の性格差で説明できる
規模の大きい企業ほど専任担当者がいるはずなのに、数値は逆に低く出ています。総務省調査の43.5%に対し、中小企業を対象としたIPA調査の73.0%は約30ポイント高い値です。
この並びは直感に反しますが、調査の性格を見ると説明がつきます。
| 項目 | 総務省 通信利用動向調査 | IPA 中小企業実態調査 |
|---|---|---|
| 対象 | 常用雇用者100人以上の企業 | 中小企業等の経営層・情シス担当者 |
| 調査年 | 2025年 | 2024年 |
| 手法 | 郵送・オンラインによる標本調査 | Webアンケートモニタ調査 |
| 有効回答 | n=2,480 | 4,191件 |
| 設問形式 | 実施している対策項目を選ぶ複数回答 | 「実施している」「一部実施している」を含む自己評価 |
| 該当値 | OSへのセキュリティパッチの導入 43.5% | OSやソフトウェアを常に最新の状態にしている 73.0% |
出典: 総務省「令和7年通信利用動向調査」(企業編)/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査報告書(概要)」
この差を「中小企業の自己評価が甘い」とだけ解釈するのは行き過ぎです。差の大部分は、母集団と設問設計の違いで説明できる可能性があります。
実務への示唆はひとつです。自己評価の数値は、自社のパッチ運用のKPIには使えません。
パッチ運用は「資産の棚卸し→情報収集→検証→適用→適用確認」で回す
パッチ運用は、手順を固定すると判断に迷わなくなります。IPAの解説書も組織向けの対策として、資産管理体制の整備とパッチマネジメント、SBOMによるソフトウェア構成管理を挙げています。
次の5ステップで回してください。
- ①資産の棚卸し: 製品名とバージョンを一覧化します。初回は時間がかかりますが、2回目以降は差分の更新で済みます
- ②情報収集: 使っている製品のセキュリティ情報を購読します。①の一覧があれば対象を絞り込めます
- ③検証: 業務影響が大きい端末・サーバから先に、代表機で動作を確認します
- ④適用: 前章の優先順位にしたがい、インターネットに面した機器から適用します
- ⑤適用確認: 端末側のバージョンで適用済みかを確認します
棚卸しの対象には、OSやサーバだけでなく業務アプリやSaaSも含めてください。SaaSはベンダーが自動で更新する範囲と、自社で設定やプラグインを管理する範囲に分かれます。
ポイント
配信したことと、適用されたことは別です。⑤適用確認まで含めて1サイクルと考えてください。
出典: IPA「情報セキュリティ10大脅威 2026 解説書[組織編]」/総務省「令和7年通信利用動向調査」(企業編)
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
サポート期限はパッチ適用状況とは別に管理する
パッチを当てる運用ができていても、サポート期限の管理は別に必要です。更新プログラムの提供が終わった製品は、そもそも当てるパッチが配信されなくなるからです。
身近な例がWindows 10です。対象はHome/Pro/Enterprise/Educationのバージョン22H2にあたります。Microsoftの製品ライフサイクル情報によると、月例セキュリティ更新プログラムの提供は2025年10月14日に終了しました。ただし、有償の拡張セキュリティ更新プログラム(ESU)に登録した端末には、期間を限って重要度の高いセキュリティ更新だけが提供されます。機能改善や技術サポートは含まれません。
ESUに登録していない端末をサポート終了後も使い続けると、新たに見つかった脆弱性に対する修正が提供されない状態が続きます。IPAの解説書も、組織向けの対策としてサポート切れのソフトウェア・ハードウェアの使用を避けることを挙げています。
EOL(サポート終了)は、日付が事前に公表されます。計画的に置き換えられる数少ないリスクです。
出典: Microsoft「Windows 10 Home and Pro ライフサイクル情報」/Microsoft「Windows 10 拡張セキュリティ更新プログラム(ESU)」/IPA「情報セキュリティ10大脅威 2026 解説書[組織編]」
「最新の状態にしている」と答えた企業にも、更新が配信されない製品が含まれうる
ここには統計の空白があります。総務省調査の「OSへのセキュリティパッチの導入」43.5%も、IPA調査の「常に最新の状態にしている」73.0%も同じです。いずれも設問は、パッチ適用や更新の実施有無にとどまっています。
今回参照した調査の範囲では、サポートが終了した製品を使い続けている企業の割合を測る設問は見当たりませんでした。つまり「最新の状態にしている」と答えた企業の中に、そもそも更新が配信されない製品を使っている企業が含まれていても、統計上は区別されません。
Windows 10の月例更新が2025年10月14日に終了したことを踏まえると、この区別は実務上かなり重要です。統計に空白がある以上、自社の状況は自社で棚卸しするしかありません。
注意
これは今回参照した調査票・報告書の範囲で該当する設問を確認できなかった、という事実にとどまります。他の公的調査や業界団体の調査に同種の設問が存在する可能性は否定できません。「日本に統計が存在しない」という意味ではありません。
サポート期限は資産台帳に列として持ち、更新状況とは別に追う
サポート期限は、資産台帳の列として持つのが最も確実です。更新の適用状況とは別の情報なので、同じ欄で管理すると必ず見落とします。
台帳には次の項目を持たせてください。
- 製品名
- バージョン(エディションやビルドまで)
- サポート終了日
- 更新の配信元(ベンダーの自動更新か、自社配信か)
- インターネットへの公開有無
Windows 10の2025年10月14日のような期限は、半年前から予算と入れ替え計画に反映できます。IPAが挙げるSBOMによる構成管理はこの列管理の発展形ですが、まずは製品単位の台帳で十分です。
出典: Microsoft「Windows 10 Home and Pro ライフサイクル情報」/IPA「情報セキュリティ10大脅威 2026 解説書[組織編]」/総務省「令和7年通信利用動向調査」(企業編)
脆弱性対応は後回しにするほどコストが膨らむという考え方がある
パッチ運用の工数を経営層に説明するときの参考になる考え方です。IPA「セキュリティ・バイ・デザイン導入指南書」(2022年)は、対策のコストは実施が遅いほど増えるという試算を紹介しています。
同書がIPA「セキュリティ・バイ・デザイン入門」から引用した図では、設計段階の対策コストを1とした場合、開発段階は6.5倍、テスト段階は15倍、運用開始後は100倍とされています。
事後対応の実額も見てみます。JNSA「インシデント損害額調査レポート」が2017年1月から2022年6月までの公表事例を集計した結果では、ランサムウェア被害を受けた組織の被害額は平均2,386万円でした。
パッチ運用の工数を費用として見るときの比較対象になるのが、こうした事後対応の費用です。
注意
1/6.5/15/100倍というコスト比はソフトウェア開発工程の試算であり、自社のパッチ運用の費用対効果を裏づける根拠にはなりません。被害額2,386万円も平均値で集計対象が限定的なため、両者の合算や直接比較はできません。
出典: IPA「セキュリティ・バイ・デザイン導入指南書」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査報告書」(原データ: JNSA)
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
まとめ
ソフトウェアのセキュリティ対策は、何かを導入した時点では終わりません。脆弱性を管理し続ける運用が必要です。明日から着手できる順に要点を整理します。
- インターネットに面した機器を棚卸しし、パッチを当てる: 2025年の警察庁把握分では、ランサムウェアの侵入口の87.0%がVPN機器・リモートデスクトップ経由でした
- 資産台帳にサポート終了日の列を追加する: Windows 10の月例更新は2025年10月14日に終了しました(ESUに登録した端末を除く)
- パッチ適用率の実測をKPIにする: 自己申告ではなく、台帳と適用確認の結果で測ります
冒頭で見たとおり、2025年調査時点で何らかの対策を実施している企業は98.3%、OSへのパッチ導入は43.5%でした。自社がこの98.3%に含まれていても、脆弱性管理の実態は別に確認してください。
被害企業が挙げた手口は、脆弱性が48.0%で最多です(2023年度、中小企業等)。体感と実際の侵入口はずれることがあるという前提で、優先順位を決めていきましょう。
情シスの学習と育成には「情シスカレッジ」

パッチ運用は、担当者ひとりの頑張りだけでは回りません。棚卸しや適用確認を続けるには担当者のスキルが要りますし、業務影響のある再起動を受け入れてもらうには社内の理解も必要です。
情シスカレッジは、新人・ひとり情シスのためのマイクロラーニングLMSです。数分の動画と小テストで、業務の合間に少しずつ知識を積み上げられます。
情シスカレッジの特徴
- 数分の動画と小テストで学べるマイクロラーニング形式
- 必修の割り当て・期限設定・進捗ダッシュボードで受講状況を管理できる
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応
導入は5名から、請求書払いにも対応しています。初期設定は約10分で完了します。
※出典
– 総務省「令和7年通信利用動向調査」(企業編)
– 総務省「令和7年通信利用動向調査報告書(企業編)」
– 総務省「令和6年通信利用動向調査報告書(企業編)」
– IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査報告書」
– IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査報告書(概要)」
– IPA「情報セキュリティ10大脅威 2026 解説書[組織編]」
– IPA/JPCERT/CC「ソフトウェア等の脆弱性関連情報に関する届出状況」2023年第4四半期
– IPA/JPCERT/CC「ソフトウェア等の脆弱性関連情報に関する届出状況」2024年第4四半期
– IPA/JPCERT/CC「ソフトウェア等の脆弱性関連情報に関する届出状況」2025年第4四半期
– IPA/JPCERT/CC「ソフトウェア等の脆弱性関連情報に関する届出状況」2026年第2四半期
– IPA「セキュリティ・バイ・デザイン導入指南書」
– 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(2026年3月公表)
– Microsoft「Windows 10 Home and Pro ライフサイクル情報」
– Microsoft「Windows 10 拡張セキュリティ更新プログラム(ESU)」