

【2024年IPA調査】組織的対策なし69.7%|社内ヘルプデスクのSLAサンプルと受付時間・優先度の決め方
利用部門から「あの件、まだですか」と聞かれて、返事に困ったことはありませんか。兼務でヘルプデスクを回す情シス担当者によくある悩みです。
- SLAのひな形が大企業向けで重すぎる
- 兼務なので、問い合わせにすぐ答えられない
- 何時間以内に対応すべきか、決める根拠がない
結論として、社内ヘルプデスクのSLAは今の人員で守れる対応水準を決め、利用部門と共有する取り決めです。この記事では、公的データで中小企業の体制を確認したうえで、SLAの設計例と作り方を紹介します。
この記事のポイント
- IPAの2024年度調査では、情報セキュリティ対策を組織的には行っていない中小企業等が69.7%でした。SLAは担当者が常にはいない前提で作ります(出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」)
- 総務省の2025年調査では、ウイルス対策の対応マニュアルを策定している企業は19.7%です(出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」)
- 受付時間や対応目標時間の公的統計はなく、本記事のSLAサンプルは設計例です

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
中小企業のヘルプデスクにSLAが必要なのは、担当者の多くが兼務で人も増やしにくいから
SLA(Service Level Agreement)は、サービスを提供する側と利用する側が、提供する水準をあらかじめ取り決めたものです。社内ヘルプデスクでは、情シス担当者と利用部門のあいだで、受付時間や回答までの目安を決めます。
似た言葉にSLOとKPIがあります。SLOはSLAの中で掲げる個々の目標値、KPIは運用の状況を測る指標のことです。本記事では、利用部門と合意する取り決め全体をSLAと呼びます。
SLAはツール導入だけでは埋まらない「対応ルールの明文化」を担う
SLAの役割は、ツールを入れるだけでは決まらない「誰がどう対応するか」を文書にすることです。この部分は、多くの企業でまだ手が付いていません。
総務省の通信利用動向調査によると、2025年時点で端末にウイルス対策プログラムを導入している企業は82.0%です。一方、ウイルス対策の対応マニュアルを策定している企業は19.7%にとどまります。
この調査は公務を除く産業に属する、常用雇用者100人以上の企業を対象としており、数値はインターネットを利用している企業の回答です(調査時点は2025年8月末)。従業員100人未満の企業は含まれていない点に注意してください。
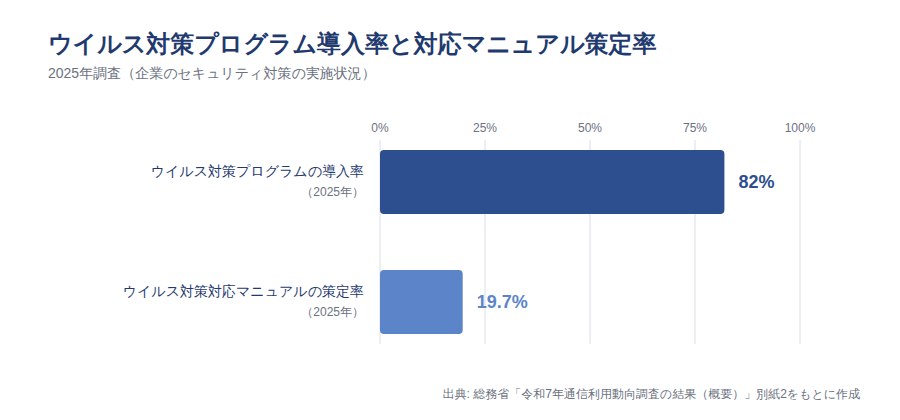
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」をもとに作成
この2つの数値から読み取れるのは、「ツールを入れること」と「誰がどう動くかを決めること」は別の取り組みだという点です。両者の差は約62ポイントあります(82.0%−19.7%で算出)。SLAは後者に当たり、対応のルールは自社で書き出す必要があります。
セキュリティ対策を組織的に行っていない中小企業は2024年時点で69.7%
中小企業では、担当者がいないか、いても兼務という企業が大半を占めます。IPAが2024年度に実施した実態調査で、情報セキュリティ対策の体制を尋ねた結果を下の表にまとめました。
| 情報セキュリティ対策の体制(2024年) | 割合 |
|---|---|
| 専門部署(担当者)がある | 9.3% |
| 兼務だが、担当者が任命されている | 21.0% |
| 組織的には行っていない(各自の対応) | 69.7% |
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」をもとに作成
担当者がいる企業に絞ると、兼務の割合は約69%になります。21.0%÷(9.3%+21.0%)で算出しました。
この結果から、担当者がいてもヘルプデスクに使える時間は限られると読み取れます。SLAは「担当者が常にはいない」前提で作る必要があります。
注意
この設問はセキュリティ対策の体制を尋ねたもので、ヘルプデスクの体制を直接測ったものではありません。兼務の割合(約69%)は本記事による算出値です。
2019年公表の推計ではIT人材の需給ギャップは2025年に36万人へ広がり、増員を前提にした目標は立てにくい
増員で対応を速くする計画は立てにくい状況です。経済産業省が2019年に公表した推計(標準ケース)では、IT人材の需給ギャップは次のように広がる見通しです。
- 2018年時点:22万人
- 2020年時点:30万人
- 2025年時点:36万人
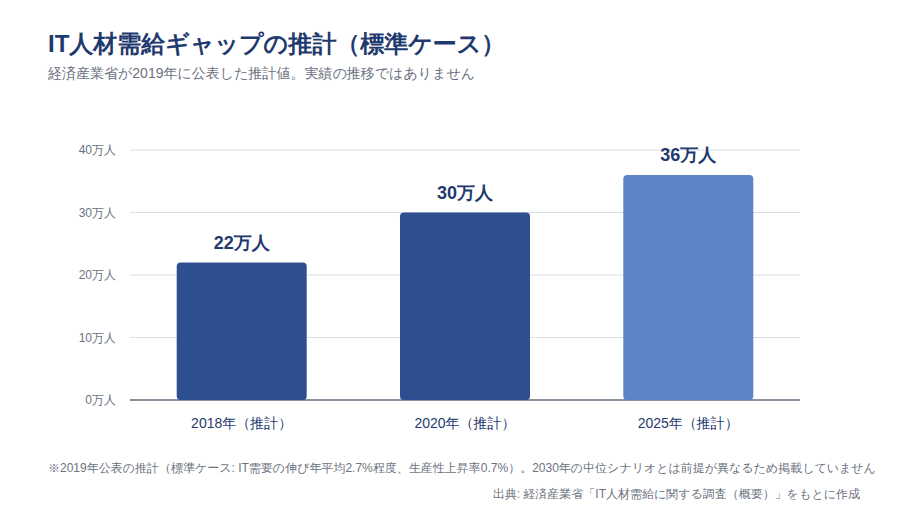
出典: 経済産業省「IT人材需給に関する調査(概要)」をもとに作成。いずれも2019年時点の推計値です。
この推計はIT企業とユーザー企業を合わせた全体の数値です。現場の人手については、IPAの2016年調査があります。従業員300人以上の企業で、情報システム・セキュリティ部門の責任者・担当者の54.9%が、セキュリティ要員は不足していると答えました。ただし、中小企業とは母集団が異なります。
そのため本記事では、SLAを「速くする約束」ではなく「今の人員で守れる水準の合意」と位置づけます。
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/経済産業省「IT人材需給に関する調査(概要)」/IPA「企業のCISOやCSIRTに関する実態調査2017」プレスリリース別紙
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
公的統計に受付時間や目標時間の基準はなく、SLAの数値は自社で決める
社内ヘルプデスクの受付時間や対応目標時間には、本記事で確認した範囲では、公的統計にもとづく基準がありません。SLAの数値は、自社の実態に合わせて決めることになります。
公的調査で分かるのは、体制・ツール・文書化の状況です。2024年時点で専門部署がある中小企業等は9.3%、組織的には行っていない企業は69.7%です。同じく2024年時点で、IT資産管理製品の導入率は10.3%、クライアントPC管理製品は8.7%でした(いずれも対策の必要性を感じたことがない企業を除く集計)。
文書化では、対応マニュアルの策定率が2025年時点で19.7%です。一方、「何時まで受け付け、何時間で回答するか」という水準は、本記事で確認した総務省・IPAの調査では測られていません。
経済産業省「SaaS向けSLAガイドライン」(2008年)はSaaSの提供者と利用者のあいだの取り決めを、総務省の「SLA参考例」(2020年)は医療情報システムの提供事業者と医療機関のあいだの取り決めを想定した資料です。項目名の参考にはなりますが、社内ヘルプデスクの数値の根拠にはなりません。
そこで本記事では、次の4項目を自社で調整する前提の設計例として示します。以降の表の時間は統計値ではありません。
- 受付時間:いつ、どの手段で受け付けるか
- 優先度:どの基準で区分するか
- 対応目標時間:一次回答と解決までの目安
- エスカレーション:誰に、どの順番で引き継ぐか
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/総務省「令和7年通信利用動向調査の結果(概要)別紙2」/経済産業省「SaaS向けSLAガイドライン」/総務省「ガイドラインに基づくサービス仕様適合開示書及びサービス・レベル合意書(SLA)参考例」
社内ヘルプデスクのSLAサンプルは受付時間・優先度・対応目標時間の3表で作る
ここからは、SLAのサンプルを受付時間・優先度・対応目標時間の3つの表で紹介します。どの表も、少人数の兼務担当者で運用する場面を想定した設計例です。
注意
この章の表に出てくる時間の数値は、すべて本記事による設計例です。公的統計や業界の平均値ではありません。自社の勤務時間や人員に合わせて調整してから使ってください。
受付時間は兼務担当者の稼働時間に合わせ、平日の業務時間内に限定する
受付時間は、担当者が実際に対応できる時間と一致させるのが基本です。誰も見ていない時間帯に受け付けると、利用部門の不満につながります。
IPAの2024年度調査では、担当者を兼務で任命している中小企業等は21.0%でした。規模別では、小規模企業者11.1%、100名以下37.6%、101名以上51.9%です。
この結果から、担当者がいても本業とかけ持ちの企業が多いと読み取れます。そこで設計例では、受付を勤務時間内に限り、時間外は翌営業日の扱いとしました。
表: 受付時間の設計例(本記事による設計例。統計値ではありません)
| 受付手段 | 受付時間 | 時間外の扱い |
|---|---|---|
| チャット | 平日 9:00〜17:00 | 翌営業日の受付として扱う |
| 問い合わせフォーム | 24時間送信可(確認は平日 9:00〜17:00) | 翌営業日の午前中に確認する |
| 電話 | 平日 9:00〜17:00 | 業務が止まる緊急時のみ、指定の番号で受け付ける |
※本記事による設計例です。時間は自社の勤務時間に置き換えてください。
時間外の窓口を電話に絞れば、担当者の負担を抑えつつ、緊急の連絡は受けられます。
優先度は業務への影響範囲とセキュリティリスクで3段階に分ける
優先度は業務への影響範囲とセキュリティリスクで3段階に分け、セキュリティ関連は最上位に置きます。
前述のとおり、総務省の2025年調査ではウイルス対策プログラムの導入率82.0%に対し、対応マニュアルの策定率は19.7%でした。
感染が疑われたときの動き方を決めていない企業が多いと考えられます。そこで設計例では、感染の疑いや不審メールを「高」に入れました。
表: 優先度区分の設計例(本記事による設計例。統計値ではありません)
| 優先度 | 判定基準 | 問い合わせの例 |
|---|---|---|
| 高 | 全社や複数部署の業務が止まっている/セキュリティ事故の疑いがある | 社内ネットワークの障害、ウイルス感染の疑い、不審なメールの添付ファイルを開いた |
| 中 | 部署や個人の業務が止まっている | 特定のPCが起動しない、業務システムにログインできない |
| 低 | 業務は続けられる質問・依頼 | ソフトの使い方、アカウント追加の依頼、備品の申請 |
※本記事による設計例です。判定基準は自社の業務に合わせて調整してください。
「高」には「ネットワークから外して連絡を待つ」などの初動も書き添えます。このとき、パソコンの電源は切らずにおくよう書いておきます。電源を切ると、原因を調べるための記録が消えるおそれがあるためです。そうすれば、担当者が不在でも利用者が最初の対応を取れます。
対応目標時間は一次回答と解決に分け、端末を調べる時間を見込んで決める
対応目標時間は一次回答と解決に分け、一次回答には端末の調査時間を含めます。
IPA調査による中小企業のIT資産管理製品導入率は、2016年5.5%、2021年6.7%、2024年10.3%です。クライアントPC管理製品は同じ年の順に4.1%、4.0%、8.7%でした。
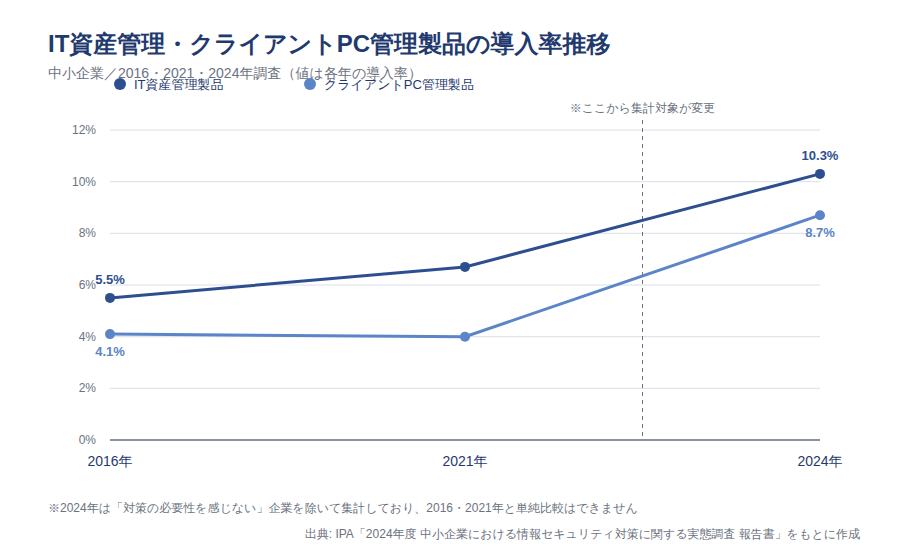
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」をもとに作成。2024年は対策の必要性を感じない企業を除く集計です。2016年・2021年とは集計の対象が異なるため、年ごとの値は単純には比べられません。
2024年でも約9割が未導入と読み取れます(100%から10.3%・8.7%を引いた値)。
表: 対応目標時間の設計例(本記事による設計例。統計値ではありません)
| 優先度 | 一次回答の目標 | 解決の目標 |
|---|---|---|
| 高 | 受付から30分以内 | 当日中に暫定対応し、見通しを連絡 |
| 中 | 受付から4営業時間以内 | 3営業日以内 |
| 低 | 翌営業日中 | 5営業日以内(内容により調整) |
※本記事による設計例です。自社の実態に合わせて調整してください。
台帳で端末を把握できれば、一次回答は早められます。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/総務省「令和7年通信利用動向調査の結果(概要)別紙2」/IPA「中小企業のためのセキュリティインシデント対応の手引き」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
エスカレーションのルートは役職ではなく担当者の名前で決める
エスカレーションとは、一次担当で解決できない問い合わせを、判断できる人や外部に引き継ぐことです。よくあるひな形は「一次窓口→二次窓口→ベンダー」と役職や組織名で書かれていますが、中小企業では該当する役職がいないことも多くあります。そこで本記事では、担当者の名前と代理者で決める方法を紹介します。
日本では従業員300人以上の企業でもCISO等の専任設置は2016年時点で27.9%
従業員300人以上の企業であっても、日本ではセキュリティの専任責任者を置いている企業は少数派です。IPAが2016年に実施した調査で、従業員300人以上の企業を対象にCISO等の専任設置状況を比べた結果は次のとおりです。
| 国・地域(2016年、従業員300人以上) | CISO等を専任で設置している割合 |
|---|---|
| 日本 | 27.9% |
| 米国 | 78.7% |
| 欧州 | 67.1% |
出典: IPA「企業のCISOやCSIRTに関する実態調査2017」報告書をもとに作成
日本と米国の差は約51ポイントです(78.7%−27.9%で算出)。なお、この調査は2016年時点のもので、対象は従業員300人以上の企業です。中小企業とは母集団が異なります。
この結果から考えられるのは、専任の責任者をエスカレーションの上位に置くひな形は、日本の企業にそのまま当てはめにくい場合があるという点です。とくに中小企業では、役職ではなく、実在する担当者に置き換えて考える必要があります。
報告ルートは利用者・一次担当・判断者・外部委託先の順に、代理者とあわせて書き出す
ルートは4段階に分け、各段階に担当者の名前と代理者を書きます。不在時も案件を止めないためです。
前述のIPAの2016年調査では、300人以上の企業の責任者・担当者のうち54.9%が、セキュリティ要員は不足していると回答しました。2024年度も、101名以上の中小企業の51.9%は、担当者を兼務で任命しています。
担当者が手を離せない場面は起こりうると考えられます。次の例は、IPAの10大脅威2026解説書にある「報告/連絡/相談先の例」を参考にした、本記事による設計例です。
- 利用者:チャットかフォームで連絡。感染の疑いは電話
- 一次担当:例 総務部〇〇さん(代理:経理部△△さん)。切り分けて上げる
- 判断者:例 管理部長□□さん(代理:社長)。停止や外部依頼を判断
- 外部委託先:保守ベンダーなど。判断者の指示で対応
一覧は社内で共有しておきます。
出典: IPA「企業のCISOやCSIRTに関する実態調査2017」報告書/IPA「企業のCISOやCSIRTに関する実態調査2017」プレスリリース別紙/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/IPA「情報セキュリティ10大脅威 2026 解説書[組織編]」
SLAは企業規模によって最初に決める項目が変わる
SLAの項目を一度にすべて決める必要はありません。会社の規模によって、体制の整い方が大きく違うためです。ここでは企業規模別のデータをもとに、どこから手を付ければよいかを整理します。
「組織的には行っていない」割合は小規模企業者84.5%、101名以上13.6%で約71ポイント差がある
企業規模が小さいほど、各自で対応している企業が多くなります。IPAの2024年度調査で、情報セキュリティ対策の体制を企業規模別に見た結果は次のとおりです。
| 企業規模(2024年) | 専門部署(担当者)がある | 組織的には行っていない |
|---|---|---|
| 小規模企業者 | 4.4% | 84.5% |
| 中小企業(100名以下) | 14.8% | 47.6% |
| 中小企業(101名以上) | 34.6% | 13.6% |
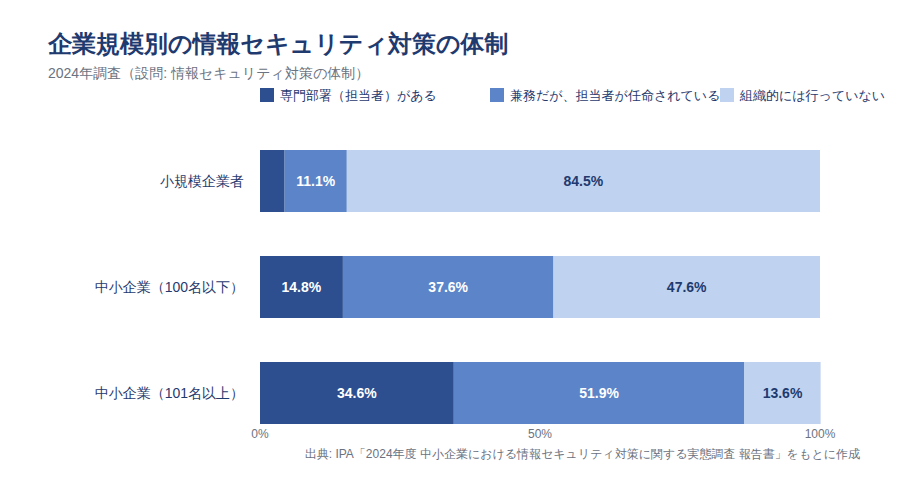
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」をもとに作成(表・グラフとも)。グラフには「兼務だが、担当者が任命されている」の割合も含みます。
小規模企業者と101名以上の差は約71ポイントです(84.5%−13.6%で算出)。小規模企業者は、商業・サービス業で1〜5名、製造業その他で1〜20名の企業を指します。
この差から、小規模企業では担当者がいない状態が多数派だと読み取れます。守る人が決まっていなければ、目標時間を決めてもSLAは機能しません。
小規模企業は受付窓口の指名から、101名以上は優先度と目標時間の設計から始める
SLAづくりの出発点は企業規模で変わります。
根拠は前述の2024年度の兼務任命率で、小規模企業者11.1%、100名以下37.6%、101名以上51.9%です。これをもとに最初に決める項目を整理しました(本記事の見解)。
| 企業規模 | 兼務で担当者を任命している割合(2024年) | 最初に決める項目 | 使う設計例の範囲 |
|---|---|---|---|
| 小規模企業者 | 11.1% | 受付窓口の担当者と受付手段 | 受付時間の表 |
| 中小企業(100名以下) | 37.6% | 受付時間と優先度の区分 | 受付時間・優先度の表 |
| 中小企業(101名以上) | 51.9% | 優先度と対応目標時間 | 3つの表とエスカレーション |
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」(割合の列)。他の列は本記事による整理です。
小規模な会社は「IT関連は〇〇さんへ」と伝えるだけでも第一歩です。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
SLAの作り方は現状把握・案の作成・合意・見直しの4ステップで進める
SLAは、現状を把握してから数値を置く次の4ステップで作ると、手戻りが少なくなります。
- ステップ1 現状把握:対象の端末と問い合わせの件数・内容を記録する
- ステップ2 案の作成:設計例をもとに各項目を決める
- ステップ3 合意:経営層と利用部門に説明し、文書で共有する
- ステップ4 見直し:守れなかった案件の原因を確認し、改定する
日々の問い合わせ対応の効率化は別の記事で解説しています。ここではステップ1と3・4を掘り下げます。
最初に対象端末と問い合わせの内容を台帳で把握してから目標値を決める
SLAの数値を決める前に、対象の端末と問い合わせの実態を台帳で把握することから始めます。現状が分からないまま目標時間を置くと、守れない約束になりやすいためです。
IPAの調査によると、2024年時点で中小企業のIT資産管理製品の導入率は10.3%、クライアントPC管理製品は8.7%です(対策の必要性を感じたことがない企業を除く集計)。多くの企業では、端末の情報をツールで一覧にできる状態にはありません。
この結果から考えると、多くの中小企業では表計算ソフトの台帳で代用するのが現実的です。台帳には、端末ごとの利用者、OS、主なソフトを記録します。あわせて、一定期間の問い合わせを「日時・内容・対応時間」の形で記録してみてください。
件数と内容が見えると、多い優先度や一次回答にかかる時間が分かります。そのうえで設計例の時間を調整すれば、無理のない目標値になります。
決めたSLAは文書にして利用部門と合意し、半年ごとに見直す
SLAは、文書にして利用部門と合意し、定期的に見直すところまでが一連の作業です。共有されていなければ、利用部門の期待と実際の対応はずれたままになります。
総務省の2025年調査では、ウイルス対策の対応マニュアルを策定している企業は19.7%でした。IPAの2024年度調査でも、対策を組織的には行っていない中小企業等が69.7%です。
2つの調査は母集団と設問が異なるため、直接は比べられません。それでも、手順や役割を文書にしていない状態が広く見られると読み取れます。
合意の相手は、経営層と利用部門の代表者です。見直しは本記事の設計例として半年ごとを想定し、目標時間を守れなかった案件の原因を確認します。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/総務省「令和7年通信利用動向調査の結果(概要)別紙2」
まとめ: SLAは今の人員で守れる対応水準を決めて共有するための取り決め
社内ヘルプデスクのSLAは、今の人員で守れる水準を利用部門と共有する取り決めです。
この記事のまとめ
- IPAの2024年度調査では、情報セキュリティ対策を組織的には行っていない中小企業等が69.7%でした。SLAは担当者が常にはいない前提で作ります
- 経済産業省が2019年に公表した推計では、IT人材の需給ギャップは2025年時点で36万人とされていました。増員ではなく、今の人員で守れる水準を合意することが大切です
- 2024年時点で、中小企業のIT資産管理製品の導入率は10.3%です(対策の必要性を感じたことがない企業を除く集計)。一次回答の目標には、端末を調べる時間を含めておきます
- 受付時間や対応目標時間を測った公的統計はありません。本記事のサンプルは設計例なので、自社の実態に合わせて調整してください
まずは窓口の担当者と受付時間を決め、見直しながら運用を続けてください。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/経済産業省「IT人材需給に関する調査(概要)」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
情シスカレッジのご案内

SLAや対応手順を文書にしておくと、兼務の担当者を新しく任命するときや、業務を引き継ぐときにも役立ちます。とはいえ、日々の問い合わせに追われながら、担当者の教育まで整えるのは大変ですよね。
情シスカレッジは、新人・ひとり情シスのためのマイクロラーニングLMSです。情シス業務に必要な知識を、短い動画で学べる形にまとめています。
情シスカレッジの特徴
- 数分の動画と小テストで、すきま時間に学習を進められます
- 必修の割り当て・期限設定・進捗ダッシュボードで受講状況を管理できます
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応しています
5名からご利用いただけます。請求書払いにも対応しており、初期設定にかかる時間は約10分です。
出典一覧
※出典
– IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
– 総務省「令和7年通信利用動向調査の結果(概要)別紙2」
– 経済産業省「IT人材需給に関する調査(概要)」
– IPA「企業のCISOやCSIRTに関する実態調査2017」報告書
– IPA「企業のCISOやCSIRTに関する実態調査2017」プレスリリース別紙
– IPA「情報セキュリティ10大脅威 2026 解説書[組織編]」
– 経済産業省「SaaS向けSLAガイドライン」
– 総務省「ガイドラインに基づくサービス仕様適合開示書及びサービス・レベル合意書(SLA)参考例」
– IPA「中小企業のためのセキュリティインシデント対応の手引き」