

【IPA調査】アカウント管理台帳の作り方|必要項目・記入例・更新ルール(2024年・導入率1割)
社内で使うクラウドサービスが増えるにつれ、アカウントの把握が追いつかなくなっていませんか。情シスを兼務している方や、ひとりで社内ITを見ている方から、次のような声をよく聞きます。
- SaaSが増えて、誰にどのサービスのアカウントがあるのか分からない
- 退職した人のアカウントが残っていないか、正直なところ不安
- 台帳を作ってはみたものの、更新が止まってしまった
結論から言うと、アカウント管理台帳は表計算ソフトで十分に作れます。大事なのは項目の多さよりも、発行後の更新ルールと、更新する責任者を決めておくことです。
この記事では、台帳に必要な項目、記入例、更新ルールを順に解説します。あわせて、IPAなどの公的な調査データから、台帳が必要な理由と中小企業の現状も紹介します。
この記事のポイント
- 2024年のIPA調査で、IT資産管理製品を導入している中小企業は10.3%でした。「対策の必要性を感じたことがない」と答えた企業を除いた集計です(出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」)
- 2023年度に不正アクセス被害を受けた中小企業のうち、36.8%が手口としてID・パスワードの不正利用によるなりすましを挙げました。複数回答の設問で、最も多い手口は脆弱性の悪用でした(出典: 同上)
- 台帳は「基本情報・権限・日付・管理者」の4区分で項目を作り、「発生時の即時更新」と「定期的な棚卸し」の2本立てで運用するのがおすすめです(この記事の見解)

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
アカウント管理台帳は、誰にどのIDと権限があるかを一覧にする管理表
アカウント管理台帳とは、従業員ごとに「どのサービスの、どのIDを、どの権限で持っているか」を1行ずつ記録する管理表です。発行した日や削除した日もあわせて残し、アカウントの状態をいつでも確認できるようにします。
似た言葉に「IT資産管理台帳」があります。こちらはPCや周辺機器、ソフトウェアのライセンスなど、IT資産管理の対象となるモノや契約を記録する台帳です。アカウント管理台帳は「人とIDと権限」を管理する点が異なります。
両方を作る場合は、社員番号など共通の列を持たせておくと突き合わせが楽になります。
IDを発行するだけでは管理にならず、発行後の見直しと削除まで台帳で追う
IDは、発行後の見直しと削除まで台帳で追うことが大切です。発行後の管理まで手が回っていない企業が多いとみられるためです。
総務省の通信利用動向調査では、ID・パスワードによるアクセス制御の実施企業は、2018年の51.6%から2025年の60.4%へ増えました。2021年は57.0%、2022年は57.2%、2024年は58.9%です。
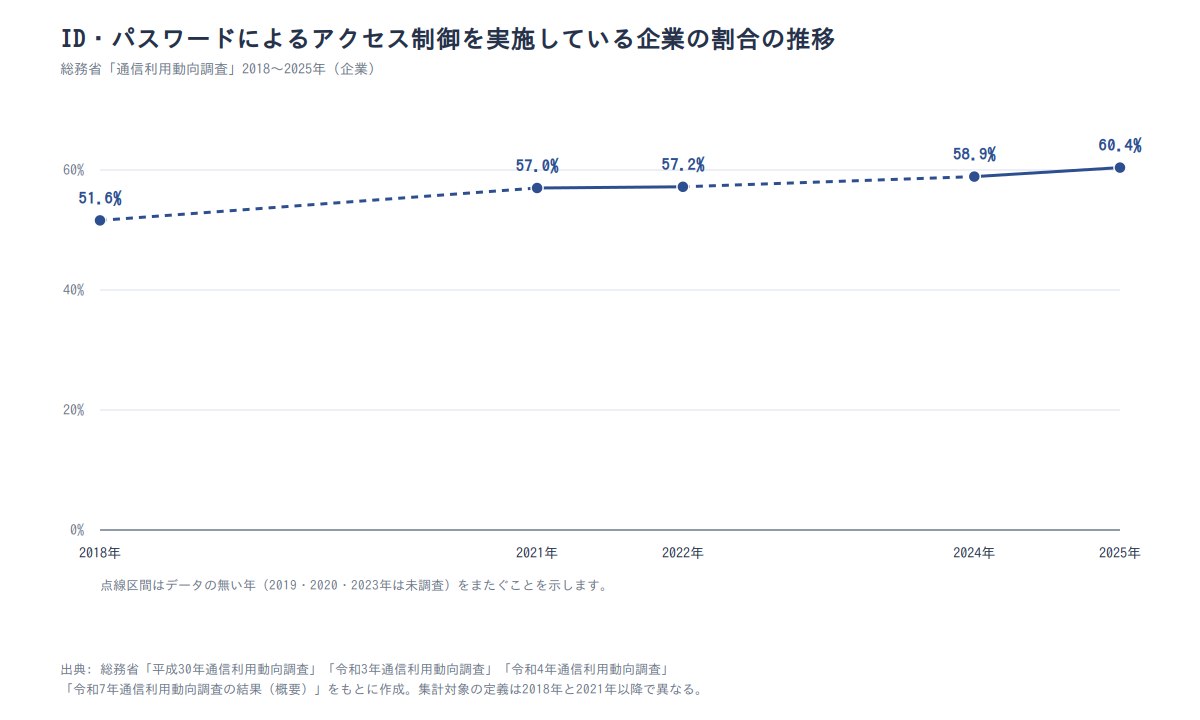
出典: 総務省「平成30年通信利用動向調査」、同「令和3年通信利用動向調査」、同「令和4年通信利用動向調査」、同「令和7年通信利用動向調査の結果(概要)別紙2」をもとに作成。2019年・2020年・2023年はデータを登録していないため表示していません。集計対象の定義は、2018年が「情報通信ネットワーク利用企業」、2021年以降が「インターネット利用企業」で、年によって異なります。
一方、IPAは2022年に、企業の内部不正防止体制に関する調査を行っています。市場調査会社のパネルモニター1,179名が、所属企業の状況をWebアンケートで回答したものです。この調査で「ID管理と本人確認(認証)を強化している」という回答は35.5%でした。総務省の調査とは対象も設問も異なるため、同じ指標として比べることはできません。
この2つの調査から筆者が考えるのは、IDでログインする仕組みは広がった一方、発行後の管理まで進めている企業はまだ多くないという点です。だからこそ、IDの見直しと削除を台帳で追う意味があります。
内部不正は10大脅威に11年連続で選ばれ、IDの登録から削除までの手順化が求められている
IDの登録から削除までを手順として決め、その記録を残すことは、公的機関も求めている対策です。内部不正への備えとして、IPAが具体的な管理策を示しているためです。
IPAの「情報セキュリティ10大脅威2026」では、「内部不正による情報漏えい等」が組織編の7位に選ばれました。2016年に初めて選ばれてから、11年連続での選出です。
同じ資料の解説書では、システム管理者向けの対策として次のような内容が挙げられています(筆者による要約)。
- 利用者IDと権限の登録・変更・削除の手順を決めて運用する
- 権限は部署や職位、業務に応じて必要最小限にする
- 異動や退職で不要になったIDはすぐに削除し、定期的に監査する
- 利用者IDの共用を禁止することを検討する
これらの手順を実際に回した記録を残す道具が、アカウント管理台帳です。内部不正が実際にどのように起きているかは、内部不正の事例と実態もあわせて読んでみてください。
ポイント
- アカウント管理台帳は「人・サービス・ID・権限・状態」を1行ずつ記録する表です
- 発行だけでなく、見直しと削除までを追えるようにします
- IPAの解説書が示す「登録・変更・削除の手順化」を実際に回した記録になります
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」/総務省「令和4年通信利用動向調査」/総務省「令和3年通信利用動向調査」/総務省「平成30年通信利用動向調査」/IPA「企業の内部不正防止体制に関する実態調査 報告書」/IPA「情報セキュリティ10大脅威2026 解説書(組織編)」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
不正アクセスの手口や被害原因の3割台にID・パスワードが関係しており、権限の把握が対策の出発点になる
アカウント管理台帳が必要な理由は、被害のデータを見るとよく分かります。公的な調査では、不正アクセスの手口や被害原因の3割台に、IDやパスワードが関係していました。
ここでは、被害側と対策側のデータを順に紹介します。ただし、それぞれ別の調査であるため、「対策をしていないから被害に遭った」という因果関係までは示せない点に注意してください。
2023年度に不正アクセス被害を受けた中小企業の36.8%で、ID・パスワードのなりすましが手口の一つだった
中小企業の不正アクセス被害では、ID・パスワードの悪用も一定の割合を占めています。IPAの中小企業向け調査で、被害企業の3分の1以上がなりすましを手口に挙げたためです。
IPAの「2024年度 中小企業における情報セキュリティ対策に関する実態調査」では、2023年度の被害状況を次のように集計しています。母集団が段階的に絞られている点に注意して見てください。
| 対象 | 項目 | 割合 |
|---|---|---|
| 回答した中小企業等(4,191社) | 2023年度にサイバーインシデントを経験した | 23.3% |
| 同上 | 2023年度に不正アクセス被害を受けた | 10.0% |
| 不正アクセス被害を受けた企業(419社) | 手口にID・パスワードの不正利用によるなりすましが含まれる(複数回答) | 36.8% |
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」をもとに作成
つまり、2023年度に不正アクセス被害を受けた中小企業のうち、36.8%は他人のID・パスワードを使ったなりすましが手口でした。この設問は複数回答で、手口として最も多かったのは脆弱性を突かれたケースでした。誰がどのIDを持っているかを把握することは、この入り口を狭める基本の対策になります。
国の公表資料でも、IPAへの届出にもとづく被害原因(延べ89件)の約3分の1がID・パスワード管理の不備
別の公表資料でも、被害原因の約3分の1がID・パスワードの管理に関係していました。調査主体が異なる資料でも、同じような傾向が見られます。
国家公安委員会・総務省・経済産業省が公表した「不正アクセス行為の発生状況」によると、2025年にIPAへ届出があり、実際に被害に遭った届出は85件でした。この85件を原因別に分類すると、原因の延べ件数は89件です。1件の届出に複数の原因がある場合があるため、届出の件数とは一致しません。延べ89件のうち、30件、約33.7%が「ID・パスワード管理の不備」でした。
| 資料での扱い(2025年) | 件数・割合 |
|---|---|
| IPAへの届出のうち、実際に被害に遭った届出 | 85件 |
| 上記85件の届出を原因別に分類した延べ件数 | 89件 |
| 延べ89件のうち「ID・パスワード管理の不備」 | 30件、89件に対して約33.7% |
出典: 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」をもとに作成。件数はIPAが受理した届出の数で、実際の発生数や被害数を推し量れる数値ではありません。
注意
33.7%は、届出の件数ではなく、原因の延べ件数(89件)を分母にした割合です。また「ID・パスワード管理の不備」には推測されやすいパスワードの設定なども含まれ、退職者のアカウントの放置だけを指すものではありません。なお、これらはIPAが受理した届出の件数であり、国内で実際に起きた不正アクセスの件数や被害件数を推し量れる数値ではありません。
退職者IDの削除や権限の最小化は、IPAの2022年調査で実施企業が3割台にとどまる
アカウントの発行後の管理にあたる対策は、実施している企業がまだ少数派とみられます。IPAの2022年の調査で、関連する対策を実施しているという回答がいずれも3割台だったためです。
この調査は、市場調査会社のパネルモニター1,179名が、所属企業の状況をWebアンケートで回答したものです。数値は企業数ではなく回答者数にもとづき、同じ企業の複数の回答者も除いていません。無作為に選んだ企業の統計でもありません。その前提で、被害側のデータと並べると次のようになります。
| 区分 | 調査・年 | 項目 | 割合 |
|---|---|---|---|
| 被害 | IPA中小企業調査(2023年度) | 不正アクセス被害の手口にID・パスワードのなりすましが含まれる(複数回答、最多の手口ではない) | 36.8% |
| 被害 | 国の公表資料(2025年) | 被害原因(延べ89件)のうち「ID・パスワード管理の不備」 | 33.7% |
| 対策 | IPA内部不正調査(2022年) | ID管理と本人確認(認証)を強化している | 35.5% |
| 対策 | IPA内部不正調査(2022年) | 退職後すみやかに退職者のIDや権限を削除している | 32.7% |
| 対策 | IPA内部不正調査(2022年) | 重要情報に必要最小限の従業員しかアクセスできないよう管理している | 30.4% |
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」、国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況」、IPA「企業の内部不正防止体制に関する実態調査 報告書」をもとに作成。調査主体・年・対象がそれぞれ異なります。IPA内部不正調査の値は、パネルモニター1,179名の回答にもとづきます。
この表から読み取れるのは、ID・パスワードが被害の手口や原因の一定の割合を占める一方で、それを管理する対策が手薄なことです。調査が別々なので因果までは言えませんが、「誰に何の権限があるか」を把握する台帳は、被害に関係する領域に直接かかわる対策だと筆者は考えています。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/IPA「企業の内部不正防止体制に関する実態調査 報告書」
対策の必要性を感じている中小企業でも、IT資産管理製品の導入は2024年時点で10.3%にとどまり、台帳は表計算ソフトでも始められる
アカウント管理というと、専用ツールが必要だと思うかもしれません。ですが、中小企業で専用の管理製品を入れている企業は、まだ少数です。
ここでは、専用製品の導入状況と、セキュリティ対策の体制を公的データで確認します。そのうえで、自社に合った台帳の始め方を考えていきましょう。
IT資産管理製品の導入率は2024年に10.3%で、集計対象の企業でも約9割は未導入
中小企業で専用の管理製品を使っている企業は、増えてはいるもののまだ1割前後です。IPAの中小企業向け調査で、3回分の導入率が確認できます。ただし2024年の値は「対策の必要性を感じたことがない」と答えた企業を除いた2,203社が分母で、2016年・2021年の値とは分母の条件が異なります。
| 製品の種類 | 2016年 | 2021年 | 2024年 |
|---|---|---|---|
| ソフトウェアライセンス管理/IT資産管理製品 | 5.5% | 6.7% | 10.3% |
| クライアントPCの設定・接続などを管理する製品 | 4.1% | 4.0% | 8.7% |
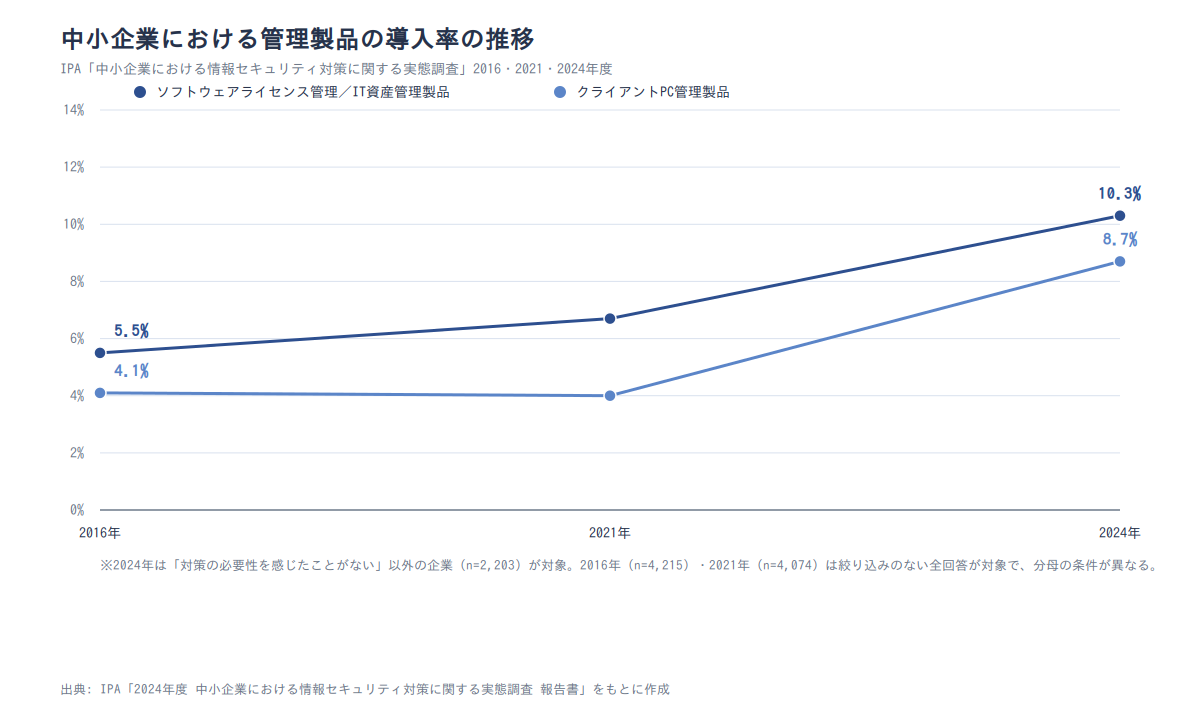
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」をもとに作成。2024年は「対策の必要性を感じたことがない」以外と回答した企業(2,203社)が集計対象です。2021年(4,074社)と2016年(4,215社)は、絞り込みのない全回答が集計対象です。
2021年から2024年にかけて値は大きく上がりましたが、分母の条件が違うため、伸び幅は目安として見てください。2024年時点でも、集計対象の企業の約9割は専用製品を導入していません。なお、未導入の企業がみな台帳を使っているとは限らず、一覧そのものが無い企業も含まれます。
この数値から読み取れるのは、ツール導入を前提にせず、表計算ソフトの台帳から始めるほうが多くの中小企業の実情に合っているという点です。ツールの比較はIT資産管理ツールの選び方で解説しています。
小規模企業者の84.5%はセキュリティ対策を組織として行っておらず、台帳は1人でも回せる形にする
規模の小さい会社ほど、セキュリティ対策の担当者が決まっていない傾向があります。IPAの2024年の調査で、体制の差が企業規模別に示されているためです。
| 企業規模 | 専門部署(担当者)がある | 兼務だが担当者が任命されている | 組織的には行っていない(各自の対応) |
|---|---|---|---|
| 小規模企業者 | 4.4% | 11.1% | 84.5% |
| 中小企業(100名以下) | 14.8% | 37.6% | 47.6% |
| 中小企業(101名以上、295社) | 34.6% | 51.9% | 13.6% |
| 全体 | 9.3% | 21.0% | 69.7% |
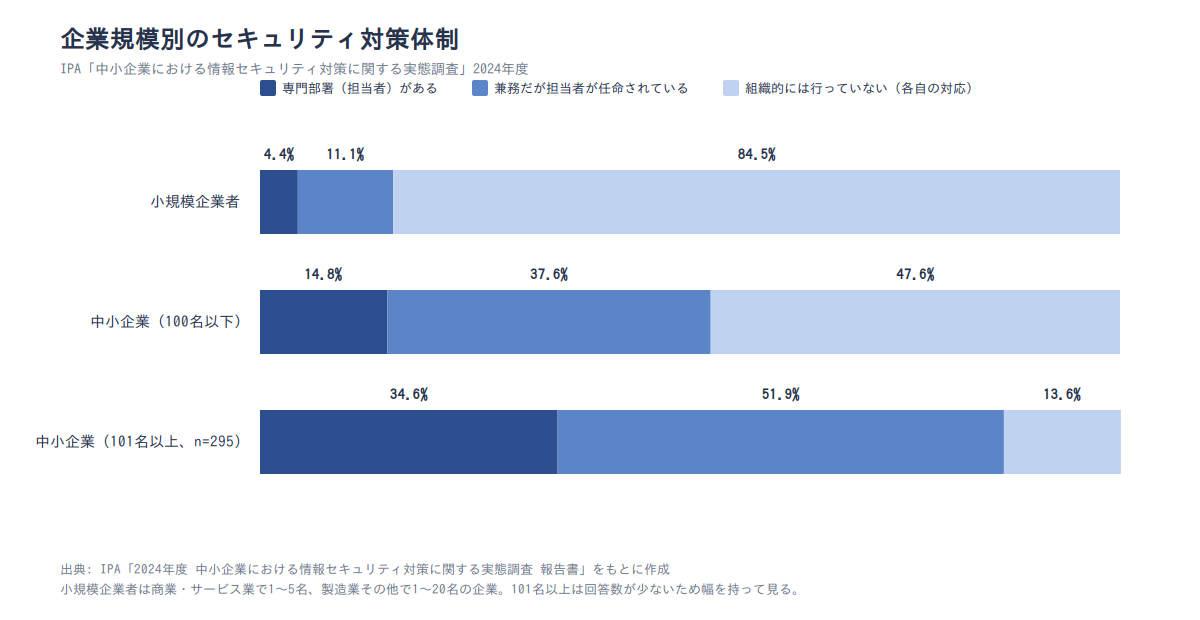
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」をもとに作成。小規模企業者は商業・サービス業で1〜5名、製造業その他で1〜20名の企業です。101名以上は回答数が少ないため、幅を持って見てください。
2024年の調査では、小規模企業者の84.5%が、対策を組織として行わず各自に任せていると答えました。全体でも専門部署があるのは9.3%です。
この結果から筆者が考えるのは、台帳は専任者がいなくても1人で更新できる形にすべきだということです。項目を絞り、更新の手間を小さくしておくと続けやすくなります。
注意
「表計算ソフトの台帳で管理している企業が多い」ことを直接示す公的統計はありません。この記事で示しているのは「対策の必要性を感じている中小企業でも、専用製品の導入企業が約1割」という事実までで、台帳から始めることを勧めるのは筆者の見解です。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
アカウント管理台帳の必要項目は「基本情報・権限・日付・管理者」の4区分で整理する
台帳の項目は、「基本情報・権限・日付・管理者」の4区分で考えると整理しやすくなります。まずは全体像を表で確認してください。
| 区分 | 項目名 | 書く内容 | 置く理由 |
|---|---|---|---|
| 基本情報 | 管理番号、氏名、社員番号、所属、雇用区分 | 利用者を特定する情報 | 人事情報と突き合わせるため |
| 基本情報 | サービス名、アカウントID | 利用するサービスとログインID | どのサービスのIDかを特定するため |
| 権限 | 権限区分、認証方式、パスワードの保管場所 | 一般・管理者・共有などの区分、多要素認証の有無 | 権限の付けすぎや認証の弱さに気づくため |
| 日付 | 発行日、異動日、退職日、削除日 | 各イベントの日付 | 発行後の変化と削除漏れを追うため |
| 管理者 | 承認者、管理責任者、削除実施者、備考 | 対応した人の名前 | 誰が更新するかをはっきりさせるため |
表計算ソフトで作る場合は、1行を「1人×1サービス」にするのが基本です。以降で、特に理由の説明が必要な項目を詳しく見ていきます。
基本情報と権限の欄で、利用者・サービス・付与した権限を1行で特定できるようにする
基本情報と権限の欄は、1行を見れば「誰が・どのサービスで・どの権限を持つか」が分かるように作ります。これが台帳のいちばん基本的な役割だからです。
IPAの10大脅威2026の解説書では、権限は業務に必要な最小限にする考え方が示されています。一方、IPAの2022年の調査で、重要情報に必要最小限の従業員しかアクセスできないよう管理しているという回答は30.4%でした。
そこで、権限欄はプルダウンで入力値を固定するのがおすすめです。選択肢の例は次のとおりです。
| 権限区分 | 使う場面 |
|---|---|
| 一般 | 通常の利用者 |
| 管理者 | 設定変更やユーザー追加ができる権限 |
| 共有 | 複数人で使うアカウント(利用者全員の氏名を備考欄に書く)。IPAの解説書は利用者IDの共用禁止の検討を求めているため、やむを得ない場合に限る |
管理者の行だけ色を付ける条件付き書式を入れておくと、権限の付けすぎに気づきやすくなります。
発行日・異動日・退職日・削除日の4つの日付欄で、発行後の管理を追えるようにする
台帳には、発行日・異動日・退職日・削除日の4つの日付欄を置きます。退職者のアカウント削除が徹底されていない企業は、規模を問わず多いとみられるためです。
IPAの2022年の調査では、退職後すみやかに退職者のIDや権限を削除しているという回答の割合は次のとおりでした。
| 所属企業の規模(常用雇用者数) | 実施しているという回答の割合 |
|---|---|
| 全体(n=1,179) | 32.7% |
| 300人以下(n=543) | 28.5% |
| 301人以上(n=636) | 36.3% |
出典: IPA「企業の内部不正防止体制に関する実態調査 報告書」をもとに作成。市場調査会社のパネルモニターが所属企業の状況をWebアンケートで回答したもので、nは回答者数(名)です。同じ企業の複数の回答者を除いておらず、無作為抽出でもありません。
この結果から読み取れるのは、規模の差よりも、301人以上の区分でも6割以上の回答が「すみやかな削除」に当てはまらないことのほうが大きな問題だという点です。設問は「退職後すみやかに」削除しているかを聞いているため、時間がたってから削除している企業は含まれず、実際の削除率はもっと高い可能性があります。
だからこそ、退職日と削除日を隣の列に並べて、空欄や日付の開きが一目で分かる形にしておきましょう。
アカウントごとに管理責任者と削除実施者の欄を置き、対応する人をはっきりさせる
台帳には、アカウントごとの管理責任者と削除実施者の欄を置きます。担当者が決まっていない会社では、アカウントを消す人が決まらないまま放置されやすいからです。
IPAの2024年の調査で「兼務だが担当者が任命されている」割合は、企業規模によって次のように違いました。
| 企業規模 | 兼務だが担当者が任命されている | 組織的には行っていない |
|---|---|---|
| 小規模企業者 | 11.1% | 84.5% |
| 中小企業(100名以下) | 37.6% | ― |
| 中小企業(101名以上) | 51.9% | ― |
| 全体 | 21.0% | ― |
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」をもとに作成
また別の調査ですが、IPAの2022年の調査でも、退職後すみやかに退職者IDを削除しているという回答は300人以下で28.5%、301人以上で36.3%と、規模の小さい側で低めでした。2つの調査は年も規模の区切りも違うため、体制と削除率の因果関係までは言えません。
そのうえで筆者が考えるのは、担当者が決まっていないと、誰も削除の責任を持たないまま退職者のアカウントが放置されやすいということです。責任者欄と実施者欄に名前を書くだけでも、削除漏れを防ぐ助けになります。
パスワードそのものは台帳に書かず、保管場所と認証方式の欄にとどめる
台帳にはパスワードの欄を作らず、「保管場所」と「認証方式」の欄にとどめます。台帳が漏れたとき、すべてのアカウントが一度に危険にさらされるのを防ぐためです。
テンプレート配布サイトには、パスワード列を含む様式もあります。ですが、ID・パスワードに起因する被害は、公的データでも大きな割合を占めています。
| 調査・年 | 内容 | 割合 |
|---|---|---|
| IPA中小企業調査(2023年度) | 不正アクセス被害の手口にID・パスワードのなりすましが含まれる(複数回答、最多の手口ではない) | 36.8% |
| 国の公表資料(2025年) | 被害原因(延べ89件)のうち「ID・パスワード管理の不備」 | 33.7% |
| 総務省 通信利用動向調査(2025年) | ID・パスワードによるアクセス制御を実施している企業 | 60.4% |
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」、国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況」、総務省「令和7年通信利用動向調査の結果(概要)別紙2」をもとに作成
保管場所の欄には「パスワード管理ツール」など置き場所の名前だけを書き、認証方式の欄には多要素認証の有無を書きます。台帳は「パスワードをどこで管理しているか」を記録する場所と考えてください。
出典: IPA「情報セキュリティ10大脅威2026 解説書(組織編)」/IPA「企業の内部不正防止体制に関する実態調査 報告書」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/総務省「令和7年通信利用動向調査の結果(概要)別紙2」
記入例は1アカウント1行とし、入社から退職までの変化を同じ行に書き足していく
記入は1アカウントにつき1行とし、入社から退職までの変化を同じ行に書き足していきます。こうしておくと、1つのアカウントの経緯を横に追って確認できます。
以下の記入例に出てくる人名・日付・サービス名はすべて架空のものです。自社の台帳を作るときの参考にしてください。
入社・異動時の記入例では、発行日と承認者を必ず埋める
入社や異動のときは、発行日と承認者の欄を必ず埋めます。誰の承認でいつ発行したかが分からないと、あとで権限が正しいか確認できないためです。
IPAの10大脅威2026の解説書でも、IDと権限の登録・変更は手順を決めて運用することが求められています。承認者の欄は、その手順どおりに進めたことを示す記録になります。
| 管理番号 | 氏名 | 所属 | サービス名 | 権限 | 発行日 | 異動日 | 承認者 | 備考 |
|---|---|---|---|---|---|---|---|---|
| A-001 | 山田 一郎 | 営業部 | 営業支援システム | 一般 | 2026/04/01 | ― | 営業部長 | 入社時発行 |
| A-002 | 佐藤 花子 | 営業部 | 営業支援システム | 一般 | 2025/04/01 | 2026/07/01 | 営業部長 | 経理部へ異動のため権限を削除 |
| A-003 | 佐藤 花子 | 経理部 | 会計システム | 一般 | 2026/07/01 | ― | 経理部長 | 異動に伴い新規発行 |
記入例は架空のデータです。
異動のときは、旧部署の権限を消した行と、新部署の権限を付けた行の両方を残すのがポイントです。元の権限を残したまま新しい権限を足すと、権限が増え続けてしまいます。
退職時の記入例では、退職日と削除日を並べて差を確認できるようにする
退職者の行では、退職日と削除日を隣の列に並べて記入します。削除が漏れている行や、削除までに時間がかかった行をすぐに見つけられるからです。
| 管理番号 | 氏名 | サービス名 | 退職日 | 削除日 | 削除実施者 | 判定 |
|---|---|---|---|---|---|---|
| A-010 | 鈴木 次郎 | メール | 2026/06/30 | 2026/06/30 | 情シス 田中 | 良い例:退職日当日に削除済み |
| A-011 | 鈴木 次郎 | ファイル共有 | 2026/06/30 | (空欄) | (空欄) | 悪い例:削除漏れ |
記入例は架空のデータです。
前の見出しで紹介したとおり、退職後すみやかにIDを削除しているという回答は多くありませんでした。同じ人でもサービスごとに行が分かれるため、1つだけ消し忘れることが起こりがちです。
なお、退職日から何日以内に削除すべきかを示す公的統計はありません。この記事では「退職日当日」または「最終出社日の翌営業日まで」を運用上の目安としておすすめします。
出典: IPA「情報セキュリティ10大脅威2026 解説書(組織編)」/IPA「企業の内部不正防止体制に関する実態調査 報告書」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
更新ルールは「発生時の即時更新」と「定期的な棚卸し」の2本立てで決める
台帳は作っただけでは古くなっていきます。更新ルールは、入社・異動・退職などが起きたときの「発生時の更新」と、「定期的な棚卸し」の2本立てで決めておきましょう。
発生時の更新だけでは、連絡漏れや管理画面での直接変更を拾えません。定期的な棚卸しで、台帳と実際のアカウントのずれを見つけて直します。
注意
このセクションで示す削除の期限や棚卸しの頻度は、公的統計にもとづく数値ではありません。IPAの解説書が示す対策の考え方をもとにした、この記事からの運用上の目安です。
入社・異動・退職が発生したら、人事の連絡を受けたその日に台帳と実アカウントを更新する
入社・異動・退職が起きたら、人事や総務から連絡を受けたその日に、実際のアカウントと台帳の両方を更新します。IPAの10大脅威2026の解説書でも、異動や退職で不要になったIDはすぐに削除することが求められています。
更新の流れは、次の4段階にしておくと抜けが出にくくなります。
- 人事・総務から情シスへ、入社・異動・退職の予定を連絡する
- 情シスが各サービスでアカウントを発行・変更・削除する
- 台帳に日付と実施者を記入する
- 管理責任者が台帳を見て、対応が済んだことを確認する
「その日のうちに」はこの記事の推奨であり、公的な基準ではありません。
なお、IPAの2022年の調査では、退職後すみやかにIDを削除しているという回答は全体で32.7%、301人以上の区分でも36.3%でした。300人以下では28.5%です。この結果から筆者が考えるのは、退職者の削除漏れは中小企業だけの課題ではないということです。
定期的な棚卸しは実施頻度と担当者を先に決め、予定に組み込む
棚卸しは、実施する頻度と担当者を先に決め、年間の予定に組み込んでおきます。発生時の更新だけでは、どうしても漏れが出るためです。
棚卸しは次の手順で進めます。
- 各サービスの管理画面から、ユーザー一覧を出力する
- 出力した一覧と台帳を突き合わせる
- 台帳に無いアカウントや、退職者のアカウントが残っていないか確認し、不要なものは削除する
- 実施日と実施者、見つかった差分を台帳の別シートに記録する
参考として、IPAの2022年の調査で「重要情報を定期的に棚卸しし、不要なものを消去している」という回答は19.8%でした。ただしこれは情報の棚卸しの数値で、アカウント権限の棚卸しの実施率ではありません。
頻度は、四半期に1回や半年に1回などを目安にしてください。大事なのは頻度そのものより、担当者と時期を決めて確実に実施することです。
削除までの日数や棚卸し頻度を示す公的統計は無く、自社で基準を決めて台帳に書いておく
削除までの日数や棚卸しの頻度は、自社で基準を決めて台帳に書いておく必要があります。こうした点を測った公的統計が見当たらないためです。
今回確認した公的統計は、どれも対策を「実施しているか」を聞く形式でした。
- 退職後すみやかな退職者IDの削除(IPA、2022年、回答者ベース): 実施しているという回答は32.7%
- 重要情報の定期的な棚卸し(IPA、2022年、回答者ベース): 実施しているという回答は19.8%
- ID・パスワードによるアクセス制御(総務省、2025年): 実施率は60.4%
- IT資産管理製品の導入(IPA、2024年、対策の必要性を感じたことがない企業を除く): 導入率は10.3%
この状況から筆者が考えるのは、削除までの日数や台帳の運用方法、共有アカウントの実態、権限の棚卸し頻度は、公的統計ではまだ測られていないということです。民間の調査などに該当するデータがある可能性はあります。
そのため、「退職日当日に削除」「半年に1回棚卸し」「担当は情シスの〇〇」といった自社ルールを、台帳の冒頭や別シートに書いておきましょう。担当者が替わっても、同じ基準で運用を続けられます。
出典: IPA「情報セキュリティ10大脅威2026 解説書(組織編)」/IPA「企業の内部不正防止体制に関する実態調査 報告書」/総務省「令和7年通信利用動向調査の結果(概要)別紙2」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
台帳の更新が追いつかなくなったら、IDaaSや管理ツールへの移行を検討する
台帳での運用が回らなくなってきたら、IDaaS(クラウド型のID管理サービス)や管理ツールへの移行を考えるタイミングです。手作業の更新には、どうしても限界があるためです。
たとえば、次のような状態が続くなら移行を検討してみてください。
- 利用するサービスや従業員が増え、台帳の更新が毎回遅れる
- 棚卸しで、台帳に無いアカウントが繰り返し見つかる
- 棚卸しの作業に時間がかかり、予定どおり実施できない
とはいえ、IPAの2024年の調査では、対策の必要性を感じている中小企業に限っても、IT資産管理製品の導入は10.3%、PC管理製品は8.7%でした。専門部署がある中小企業も9.3%にとどまり、69.7%は対策を組織として行っていません。
この状況から筆者が考えるのは、ツールを入れる場合でも、台帳で整理した項目とルールがそのまま移行の土台になるということです。まず台帳で「誰に何の権限があるか」を整理しておけば、ツールの設定もスムーズに進みます。
ポイント
- 更新の遅れや台帳に無いアカウントの発見が続いたら、移行を考えるタイミングです
- ツールに移っても、台帳で決めた項目・責任者・更新ルールはそのまま使えます
- 特定の製品にこだわらず、自社の規模と運用体制に合うものを選びましょう
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
まとめ:アカウント管理台帳は項目よりも更新ルールと責任者を決めることが大切
アカウント管理台帳は、専用ツールが無くても表計算ソフトで作れます。大事なのは、項目の細かさよりも、更新ルールと責任者を決めて続けることです。
IPAの2024年の調査では、対策の必要性を感じている中小企業に限っても、IT資産管理製品の導入は10.3%でした。また2023年度に不正アクセス被害を受けた中小企業のうち、36.8%がID・パスワードのなりすましを手口に挙げました。複数回答で、最も多い手口ではありません。
さらにIPAの2022年の調査では、退職後すみやかにIDを削除しているという回答は32.7%にとどまっていました。
これらのデータから筆者が考えるのは、ツールの有無にかかわらず、台帳で発行後の管理を追う仕組みづくりが多くの企業に必要だということです。この記事のポイントを振り返っておきましょう。
この記事のまとめ
- 項目は「基本情報・権限・日付・管理者」の4区分で整理する
- 1アカウント1行で、入社から退職までの変化を同じ行に書き足す
- パスワードそのものは書かず、保管場所と認証方式の欄にとどめる
- 更新は「発生時の即時更新」と「定期的な棚卸し」の2本立てにする
- 管理責任者と削除実施者を決め、自社ルールを台帳に明記する
まずは、今使っているサービスを書き出すところから始めてみてください。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/IPA「企業の内部不正防止体制に関する実態調査 報告書」
情シスカレッジのご案内

アカウント管理台帳を続けるには、入社・異動・退職の対応手順を、担当者が替わっても同じように回せることが大切です。とはいえ、兼務やひとり情シスの体制で、手順の引き継ぎや教育まで整えるのは簡単ではありません。
情シスカレッジは、新人・ひとり情シスのためのマイクロラーニングLMSです。情シス業務に必要な知識を、短い動画で少しずつ学べます。
情シスカレッジの特徴
- 数分の動画と小テストで、すきま時間に学べます
- 必修の割り当て・期限設定・進捗ダッシュボードで、受講状況を管理できます
- 自社カリキュラムの編成や、CSVでの教育記録の出力に対応しています
5名から利用でき、請求書払いにも対応しています。初期設定は約10分で完了します。
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
出典一覧
※出典
– IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
– IPA「企業の内部不正防止体制に関する実態調査 報告書」
– IPA「情報セキュリティ10大脅威2026 解説書(組織編)」
– 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」
– 総務省「令和7年通信利用動向調査の結果(概要)別紙2」
– 総務省「令和4年通信利用動向調査」
– 総務省「令和3年通信利用動向調査」
– 総務省「平成30年通信利用動向調査」