

【IPA調査】バックアップ復元テストの手順|2023年度被害企業の過去3期最長復旧は平均5.8日・最大360日
- バックアップは毎日取っているけれど、本当に戻せるのか確かめたことがない
- 復元テストでは、何をどこまで確認すればよいのか分からない
- ひとり情シスでも続けられるやり方と、記録の残し方を知りたい
こうした悩みを持つ情シス担当者の方は多いですよね。バックアップは、取得しているだけでは安心できません。
結論から言うと、バックアップは「戻せること」を確かめて初めて役に立ちます。復元テストは、業務を再開できる状態まで戻し、かかった時間を測って記録するところまでを1セットとして行います。
JNSAの集計(2022年)では、2017年1月〜2022年6月に公表・報道されたランサムウェア被害の範囲で、身代金を支払った組織は0%でした。身代金に頼らない以上、データを取り戻す手段は自社のバックアップです。
この記事のポイント
- IPAの調査(2023年度に被害を経験した中小企業等が対象)では、過去3期で最も長くかかった復旧期間の平均が5.8日、最長は360日でした(出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」)
- 2025年のランサムウェア感染経路の87.0%はVPN機器・リモートデスクトップ経由で、バックアップも隔離して保管する必要があります(出典: IPA「情報セキュリティ10大脅威 2026 解説書(組織編)」、原データ: 警察庁)
- 復元テストは「計画→環境準備→リストア→動作確認→時間計測→記録と見直し」の6ステップで進め、結果をテンプレートで残します

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
バックアップは戻せることを確かめて初めて役に立つ
復元テスト(リストアテスト)とは、バックアップから実際にデータを戻し、業務で使える状態になるかを確かめる作業です。バックアップジョブが成功したかを見る確認とは、確かめる範囲が違います。
ジョブの成功は「データを保存できたこと」しか示しません。復元テストでは「そのデータで業務を再開できること」まで確認します。
IPAの「情報セキュリティ10大脅威2026」では、ランサム攻撃による被害が組織編の1位です。ここでは、ランサムウェアの被害の実態をデータで確認し、復元テストが必要な理由を整理します。
2023年度に被害を受けた中小企業の35.7%が「データの破壊」を経験している
IPAの中小企業向け調査を見ると、サイバー被害を受けた企業の3社に1社以上がデータの破壊を経験しています。主な数値は次のとおりです。
| 項目(2023年度・中小企業等) | 値 |
|---|---|
| サイバーインシデントを経験した割合 | 23.3% |
| ランサムウェア感染被害を受けた割合 | 8.3% |
| 経験企業の影響「データの破壊」 | 35.7% |
| 経験企業の影響「個人情報の漏えい」 | 35.1% |
| 経験企業の過去3期の被害総額(平均) | 73万円(最大1億円) |
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
この数値から読み取れるのは、データ破壊とランサムウェア被害が重なっている可能性です。ランサムウェア被害の8.3%を経験企業の23.3%で割ると、経験企業のうちランサムウェア被害は計算上約36%になります。これは、データ破壊の35.7%とほぼ同じ水準といえます。
ただし「データの破壊」は複数回答で、クロス集計も公表されていません。内数としての計算も推定であり、あくまで仮説として捉えてください。
身代金を支払った組織は0%で、復旧の手段は自社のバックアップになる
公表された被害事例を見ると、身代金を支払わずに復旧する前提で備える必要があります。JNSAが2017年1月〜2022年6月に公表・報道された被害を集計した結果(2022年)では、身代金を支払った組織は0%でした。
同じ集計では、被害額は平均2,386万円、事故対応の内部工数は平均27.7人月でした。IPAの解説書も、身代金は原則として支払わずに復旧するよう求めています。支払っても復元される保証はなく、再び狙われるおそれもあるためです。
この集計から読み取れるのは、実務上の復旧手段がバックアップからのリカバリーに限られるという点です。
なお、JNSAの集計は公表された事案に限られます。IPA調査とは母集団も期間も違うため、両者の数値を直接比べないようにしてください。
セキュリティ対策の実施は98.3%でも、ウイルス対策の対応マニュアルの策定は19.7%にとどまる
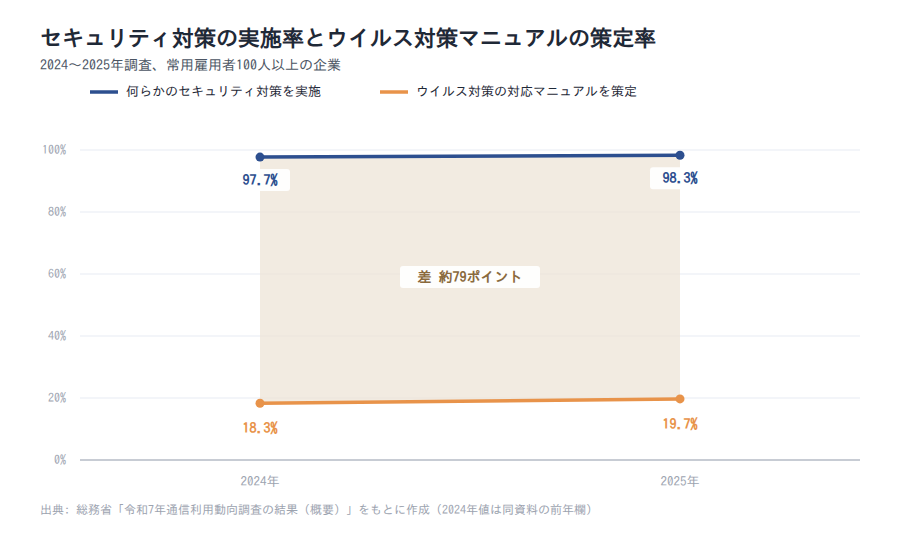
総務省の通信利用動向調査を見ると、対策は広く行われていても、被害後の手順を文書にしている企業は少数です。対象は常用雇用者100人以上の企業です。
何らかのセキュリティ対策を実施している企業は、2024年の97.7%から2025年は98.3%になりました。一方、ウイルス対策の対応マニュアルを策定している企業は、2024年の18.3%から2025年も19.7%にとどまります。
出典: 総務省「令和7年通信利用動向調査の結果(概要)」(2024年値は同資料の前年欄)
この推移から読み取れるのは、検知・対応・復旧に関わる対策が1年でほとんど増えていない点です。ウイルス対策の対応マニュアルさえ約2割にとどまることから、被害後にデータを戻す手順書まで整っている企業はさらに限られる可能性があります。なお、この調査はリストア手順書の有無を直接尋ねてはいません。
復元テストは、この手順書を作り、実際に使えるかを検証するよい機会になります。
ポイント
復元テストは、バックアップから業務を再開できるかまで確かめる作業です。身代金に頼らない以上、復旧の手段は自社のバックアップになります。対策の実施率は高くても、復旧に関わる手順の文書化も十分とはいえません。テストを手順書づくりの機会にしましょう。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/IPA「情報セキュリティ10大脅威 2026 解説書(組織編)」/総務省「令和7年通信利用動向調査の結果(概要)」(JNSAの集計はIPA実態調査報告書による引用)
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
復元テストの前に保管方法と実施体制を決めておく
復元テストを始める前に、2つの前提をそろえておきましょう。1つはバックアップの保管方法、もう1つはテストを誰がいつ行うかという実施体制です。
保管方法が攻撃に耐えられない形だと、テストでは戻せても、本番の被害時には戻せません。また、担当と時期が決まっていないと、テストは続きません。
感染経路の87.0%がVPN・リモートデスクトップ経由のため、バックアップは隔離して複数世代を残す
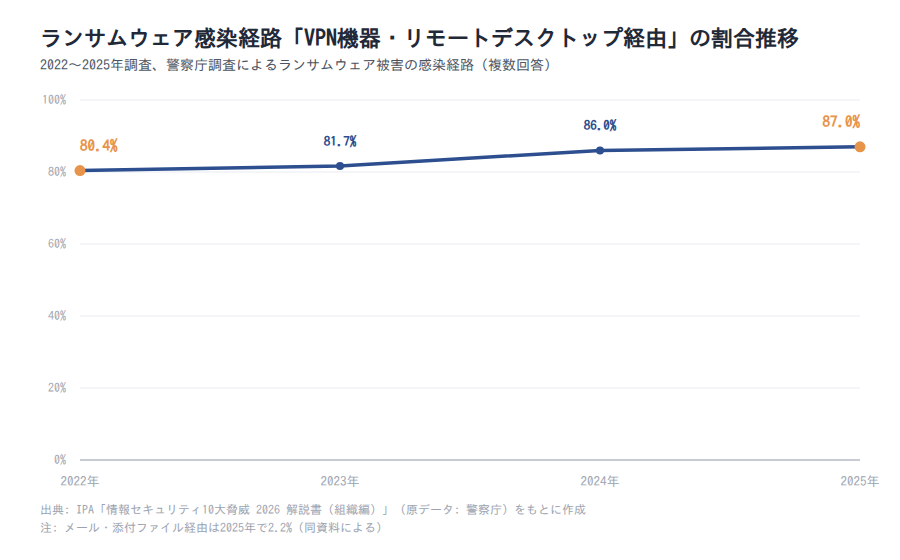
IPAの解説書が紹介する警察庁のデータでは、ランサムウェアの感染経路はVPN機器・リモートデスクトップ経由が2025年に87.0%でした。2022年の80.4%、2023年の81.7%、2024年の86.0%と、2022年から3年連続で上昇しています。一方、メール・添付ファイル経由は2025年で2.2%です。
出典: IPA「情報セキュリティ10大脅威 2026 解説書(組織編)」(原データ: 警察庁)
この推移から読み取れるのは、リモート接続機器を突いた侵入が主な経路として定着している点です。侵入されると、社内ネットワーク上のバックアップも暗号化の対象になり得ます。入口の対策と保管先の隔離は、セットで考える必要があります。
保管方法の考え方として、IPAの解説書は次のルールを紹介しています。3-2-1ルールは、IPAが米国CISAの資料を出典として示している実務上の指針です。3-2-1-1-0ルールは、IPAがその拡張として紹介しているものです。どちらも国内の統計ではありません。
- 3-2-1ルール: データを合計3つ持ち、2種類の媒体に保存し、1つは別の拠点に置く
- 3-2-1-1-0ルール: 上記に、書き換えできない(イミュータブル)コピーまたはオフラインのコピーを1つ加え、定期的な検証でエラーを0にする
- 世代管理: 破損の発覚が遅れると最新のバックアップも壊れている恐れがあるため、複数の時点に戻せるようにする
どの時点まで戻せればよいかという目標をRPO(目標復旧時点)と呼びます。バックアップを取得する頻度はこのRPOを基準に決めます。世代をいくつ、どのくらいの期間残すかは、破損に気づくまでにかかる時間と自社の方針を踏まえて決めましょう。
専任部署がある中小企業は9.3%のため、担当者と実施時期を先に決める
復元テストを続けるには、担当者と実施するタイミングを先に決めておくことが大切です。IPAの調査(2024年)では、セキュリティ対策の専門部署(担当者)がある中小企業等は9.3%でした。「組織的には行っていない(各自の対応)」は69.7%です。
このデータから読み取れるのは、多くの中小企業で対応が個人任せになっている点です。一方、ランサムウェア被害の事故対応には平均27.7人月かかるという集計があります(JNSA、2022年、公表事案が対象)。被害が起きてから手順を考える余裕はありません。
実施するタイミングは、IPAの解説書の推奨に沿って次の3つで決めるとよいでしょう。
- 初めてバックアップを取得したとき
- 計画に基づく定期的なタイミング
- システムの導入時や大規模な更改時
定期テストの具体的な頻度は、公的な統計がありません。自社のシステム変更の多さに合わせて決めてください。
注意
社内ネットワークに常時つながったバックアップは、侵入されると一緒に暗号化される恐れがあります。復元テストで戻せたとしても、保管先が隔離されていなければ本番の被害時には使えない可能性があります。
出典: IPA「情報セキュリティ10大脅威 2026 解説書(組織編)」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」(感染経路の原データ: 警察庁)
バックアップ復元テストの手順は6ステップで進める
ここからは、復元テストの具体的な手順を解説します。IPAの解説書は、リストアまで含めてバックアップを設計し、定期的に復旧を確認して手順を見直すことを求めています。この考え方を、実務の手順に落とし込みました。
手順は「計画→環境準備→リストア→動作確認→時間計測→記録と見直し」の6段階
復元テストは、6つのステップを順に進め、最後に手順書を更新するところまで行います。総務省の調査では、ウイルス対策の対応マニュアルを策定している企業は2025年時点で19.7%です。テストの手順そのものを文書にしておくと、担当者が変わっても同じ品質で実施できます。
| ステップ | やること | ポイント |
|---|---|---|
| 1. 計画 | 対象システム、戻す時点、完了基準、担当者を決める | 完了基準は業務単位で決める |
| 2. 環境準備 | 本番と切り離した検証環境を用意する | 本番データを上書きしないようにする |
| 3. リストア実行 | バックアップからデータを戻す | 業務データに加え、設定ファイルやプログラムも対象にする |
| 4. 動作確認 | システムが起動し、業務データを使えるか確かめる | ファイルが開けるかではなく、業務ができるかで判定する |
| 5. 時間計測 | リストア開始から業務再開までの時間を測る | 許容できる停止時間と比べる |
| 6. 記録と見直し | 結果を記録し、手順書を更新する | うまくいかなかった箇所を次回に反映する |
特に見落としやすいのは、ステップ3の対象範囲です。業務データだけを戻しても、設定ファイルがなければシステムは動きません。
動作確認はファイルが開けるかではなく、業務を再開できるかで判定する
動作確認では、どのシステムがどの状態まで戻れば完了かを先に決めておきます。公表された事例を見ると、復旧の区切りは組織ごとに違います。
| 事例(発生年) | 復旧の区切り | 要した期間 |
|---|---|---|
| アサヒグループHD(2025年) | 電子受発注システム(EOS)での受注再開 | 約2ヶ月 |
| 岡山県精神科医療センター(2024年) | 電子カルテシステムの完全復旧 | 約3ヵ月 |
| KADOKAWAグループ(2024年) | 基幹ID「KADOKAWA-ID」の復旧 | 約6ヵ月 |
出典: IPA「情報セキュリティ10大脅威 2026 解説書(組織編)」/IPA「情報セキュリティ白書2025 第1章」
この3件から読み取れるのは、復旧の完了点が「受注の再開」「電子カルテ」「ID基盤」と業務単位で決まっている点です。復元テストでも、完了基準を業務単位で決めておくと判定がぶれません。
なお、これらは大企業や医療機関の事例で、中小企業の調査とは母集団が違います。
所要時間は平均5.8日ではなく、最長360日の側を想定して測る
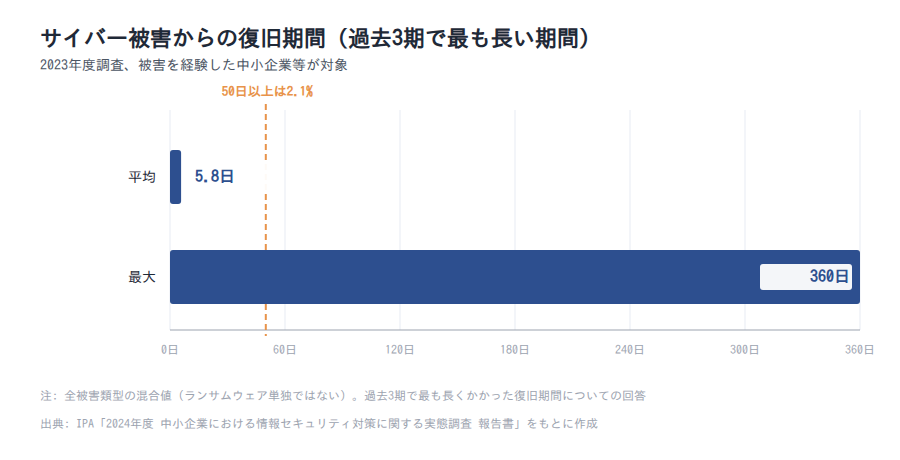
復旧にかかる時間は、平均ではなく長くかかる側を想定して見積もることが大切です。IPAの調査は、2023年度に被害を経験した中小企業等が対象です。過去3期で最も長くかかった復旧期間の平均は5.8日、最長は360日でした。この最長の復旧期間が50日以上だった企業は2.1%です。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
この値は、ランサムウェアだけでなく全被害類型をまとめた数値です。すぐに収束する被害も含まれている点に注意してください。
このデータから読み取れるのは、平均だけを見ると実態を小さく見積もってしまう点です。前の見出しで紹介した公表事例は、日数に直すといずれも50日以上です。これは、過去3期の最長の復旧期間が50日以上だった企業が2.1%にとどまる区分に当たります。
そこで、復元テストでは「リストア開始から業務再開までの実測時間」を必ず記録しましょう。その時間を、自社が許容できる停止時間であるRTO(目標復旧時間)と比べて、足りない点を洗い出します。
ポイント
計画で対象・戻す時点・完了基準・担当者を決め、環境準備で本番と切り離した検証環境を用意します。リストア実行では設定ファイルやプログラムも戻し、動作確認では業務を再開できる状態か確かめます。時間計測では業務再開までの実測時間をRTOと比べ、記録と見直しで結果を残して手順書を更新します。
出典: IPA「情報セキュリティ10大脅威 2026 解説書(組織編)」/IPA「情報セキュリティ白書2025 第1章」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/総務省「令和7年通信利用動向調査の結果(概要)」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
確認項目と結果記録のテンプレートで、テストの結果を積み上げる
復元テストは、1回で終わりにせず、結果を記録して次回に生かすことで効果が高まります。ここでは、テストで確認する項目と、結果を残すテンプレートを紹介します。
確認項目はデータの完全性・世代・権限・所要時間・手順の誤りの5分野で見る
復元テストでは、戻したデータで業務ができるかを、次のチェックリストで確かめます。
- データの完全性: ファイル数や容量が元と一致し、アプリケーションから業務データを参照できるか
- 世代: 想定した日時のバックアップから戻せたか
- 権限: アクセス権が元どおりに設定されているか
- 所要時間: リストアから業務再開までの時間が許容範囲に収まったか
- 手順の誤り: 手順書どおりに進まなかった箇所はないか
これらの確認は、社内サーバーだけでなくクラウドバックアップも対象に含めてください。総務省の調査では、クラウドサービスを利用している企業のうち、データバックアップに使っている企業は2025年時点で46.4%です。この値はクラウド利用企業に限った集計で、無回答も含みます。
クラウドに預けていても、必要なときに戻せるとは限りません。クラウド側からの復元も、手順に含めてテストしましょう。
結果記録テンプレートには完了判定基準と実測時間の欄を設ける
結果を記録するテンプレートには、業務単位の完了判定基準と、実測した所要時間の欄を必ず設けます。次の表を、自社用に調整して使ってみてください。
| 項目 | 記入例 |
|---|---|
| 実施日 | 〇年〇月〇日 |
| 担当者 | 情シス担当 〇〇 |
| 対象システム・データ | 販売管理システム(データベース、設定ファイル) |
| 使用したバックアップの世代 | 〇月〇日 23時取得分 |
| 検証環境 | 本番と切り離した検証用サーバー |
| 完了判定基準(業務単位) | 受注データを登録・検索できること |
| リストア開始・完了時刻と実測時間 | 開始〇時〇分、業務再開〇時〇分、実測〇時間 |
| 確認項目の結果 | 完全性OK、世代OK、権限NG など |
| 発生した問題と対応 | アクセス権の再設定が必要だった |
| 手順書の修正箇所 | 権限の復元手順を追記 |
| 次回実施予定 | 〇年〇月 |
完了判定基準の欄は、公表事例で復旧の区切りが業務単位だったことを踏まえています。
この記録の意味について、1つ見解を述べます。今回確認した公的資料には、復元テストの実施率や、テストの有無で復旧期間がどう変わるかを示す統計は見当たりませんでした。他社と比べる基準がないため、自社の記録を積み上げ、前回との比較で改善を測る方法が現実的です。
記録した結果は、手順書の更新につなげましょう。ウイルス対策の対応マニュアルの策定率さえ2025年時点で19.7%にとどまるため、記録の積み上げがそのまま手順書づくりになります。
注意
復元テストの実施率や、バックアップの有無によって復旧結果がどう変わるかを測った公的統計は、今回確認した公的資料には見当たりません。IPAの調査は、2023年度に被害を経験した中小企業等に、過去3期で最も長くかかった復旧期間を尋ねています(平均5.8日)。ただし、テストの有無別の内訳は示していません。自社の結果を他社と比べるのではなく、自社の前回の記録と比べて改善を確認してください。
出典: 総務省「令和7年通信利用動向調査の結果(概要)」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
まとめ:復元テストは初回・定期・システム更改時に行い、結果を記録して手順を見直す
バックアップは、実際に戻して業務を再開できることを確かめて初めて役に立ちます。この記事の要点を振り返ります。
- 復旧の手段は自社のバックアップです。JNSAの集計(2022年)では、2017年1月〜2022年6月に公表・報道された被害組織のうち、身代金を支払った組織は0%でした
- 2025年のランサムウェア感染経路の87.0%はVPN機器・リモートデスクトップ経由です。バックアップは隔離して保管し、複数の世代を残しましょう
- 復元テストは「計画→環境準備→リストア→動作確認→時間計測→記録と見直し」の6ステップで進めます
- 2023年度に被害を経験した中小企業等が過去3期で最も長くかかった復旧期間は、平均5.8日、最長360日でした。実測時間と完了判定基準をテンプレートに記録し、手順書を更新しましょう
まずは初回のテストとして、重要なシステムを1つ選んで戻してみてください。そこで見つかった課題が、自社の手順書を改善する出発点になります。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/IPA「情報セキュリティ10大脅威 2026 解説書(組織編)」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
新人・ひとり情シスの教育には情シスカレッジが役立ちます

復元テストは、担当者が変わっても同じ手順で続けられることが大切です。そのためには、手順書を整えるだけでなく、担当者が必要な知識を身につけておく必要があります。
情シスカレッジは、新人・ひとり情シスのためのマイクロラーニングLMSです。情シス業務に必要な知識を、短い時間で少しずつ学べます。
情シスカレッジの特徴
- 数分の動画と小テストで、業務の合間に学べます
- 必修講座の割り当て、期限の設定、進捗ダッシュボードで学習状況を管理できます
- 自社に合わせたカリキュラムを編成でき、教育記録をCSVで出力できます
導入は5名から可能で、請求書払いにも対応しています。初期設定は約10分で完了します。
※出典
– IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
– IPA「情報セキュリティ10大脅威 2026 解説書(組織編)」
– IPA「情報セキュリティ白書2025 第1章」
– 総務省「令和7年通信利用動向調査の結果(概要)」