

【IPA・総務省データ】情報資産とは|定義と分類、重要情報を定期的に棚卸ししていると回答した割合は19.8%(2022年)という管理実態
セキュリティ対策の見直しや規程づくりを任されると、まず「情報資産」という言葉に向き合うことになりますよね。ところが、いざ自社に当てはめようとすると、次のような点で手が止まりがちです。
- 情報資産とIT資産、何が違うのか説明できない
- 「まず洗い出しを」と言われても、どこまでを対象にすればいいのか分からない
- 他社がどこまで管理できているのか、比べる材料がない
結論から言うと、情報資産は「情報そのもの」と「その保存先」の両方を含む言葉です。PCやサーバーの管理より範囲が広くなります。
そして公的な調査を見ると、管理の入り口である重要情報の棚卸しは十分に進んでいません。IPAの2022年調査では、勤務先で定期的に棚卸ししていると回答した人は19.8%でした。この記事では、定義と分類から管理の実態、進め方までを公的データで整理します。
この記事のポイント
- 重要情報を定期的に棚卸ししていると回答した人は、2022年調査で回答者の19.8%(出典: IPA「企業の内部不正防止体制に関する実態調査 報告書」)
- 2025年調査でセキュリティ被害を受けた企業は48.1%(常用雇用者100人以上)(出典: 総務省「令和7年通信利用動向調査」)
- 対策を組織として行っていない中小企業等は2024年調査で69.7%(出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」)

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
情報資産とは企業が守るべき情報と、その保存先となる機器やサービスの総称
情報資産とは、企業が業務で扱う情報と、その情報を保存・処理している機器やサービスをまとめて指す言葉です。顧客の名簿のようなデータだけでなく、それが入っているPCやサーバーも含まれます。
IPAの「情報セキュリティ10大脅威 2026」解説書[組織編]も、同様の説明をしています。PCやサーバー、ネットワーク機器、Webサイトには、重要な情報が保存されているという説明です。そのうえで、これらは事業を支える存在であるため攻撃者に狙われやすいとしています。
情報資産には顧客情報などのデータと、紙の書類やPC・クラウドサービスなどの保管先が含まれる
形式を問わず、業務で扱う情報とその保存先は、すべて情報資産になります。 電子データだけを思い浮かべがちですが、紙の書類や、データを置いている外部サービスも対象です。
情報が漏れたり失われたりする経路は、保存先ごとに違います。そのため、情報そのものと保存先を分けて把握しておくと、守り方を考えやすくなります。代表的な例を形態別に整理すると、次のとおりです。
| 形態 | 具体例 |
|---|---|
| 電子データ | 顧客名簿、取引履歴、人事・給与データ、設計図面、ソースコード |
| 紙の書類 | 契約書、申込書、印刷した会議資料、手書きのメモ |
| ソフトウェア | 業務システム、購入したソフトウェアのライセンス |
| 機器 | PC、スマートフォン、サーバー、ネットワーク機器、USBメモリ |
| 外部サービス | クラウドストレージ、SaaS、自社のWebサイト |
このように、情報資産は社内のあらゆる場所に散らばっています。まずは「どの情報が、どこに置かれているか」を対で捉えることが出発点です。
なお、情報資産の範囲の捉え方は資料によって多少分かれます。IPAのリスク分析の手引きのように、保存先を情報資産そのものではなく、情報ごとに記録する属性として扱う考え方もあります。本記事では、保存先を含めて広く捉える立場で説明します。
情報資産はIT資産より範囲が広く、どちらも管理の実施率は低い水準にとどまる
情報資産は、IT資産より範囲の広い言葉です。IT資産はPCやサーバー、ソフトウェアなどの機器やソフトを指します。情報資産は、そこに保存されたデータも含みます。
公的調査で管理の状況を見ると、データ側も機器側も数値は高くありません。IPAの2022年調査では、重要情報を定期的に棚卸ししていると答えた人は回答者の19.8%でした。IT資産管理製品の導入率は、IPAの2024年調査で10.3%、101名以上の中小企業でも22.9%です。この2つは、対策の必要性を感じている中小企業等2,203社に限った値です。
この数値から読み取れるのは、対象がデータか機器かを問わず、資産の把握は十分に進んでいないという点です。情報資産の管理には、機器だけでなく中のデータの把握も必要です。
注意
2つの調査は調査年・母集団・設問が異なり、同じ指標の比較ではありません。棚卸しの値は個人が勤務先の状況を答えた割合、製品導入率は企業単位の回答に基づく割合です。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/IPA「企業の内部不正防止体制に関する実態調査 報告書」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
情報資産は機密性・完全性・可用性の観点で重要度を格付けして分類する
情報資産を洗い出したら、次はそれぞれの重要度を決めて分類します。すべてを同じ強さで守るのは現実的ではないためです。ここでは分類の考え方と、それがどこまで実施されているかを見ていきます。
重要度は「漏れたら困るか・誤っていたら困るか・使えないと困るか」の3つで判断する
情報資産の重要度は、機密性・完全性・可用性の3つの観点で判断します。 それぞれ「どんな事態を防ぎたいか」に置き換えると、判断しやすくなります。
IPAの「情報セキュリティ10大脅威 2026」解説書[組織編]も、この格付けを対策の一つに挙げています。情報資産を把握して重要度を決め、そのうえで管理者を定めるという流れです。3つの観点の意味と例は次のとおりです。
| 観点 | 防ぎたい事態 | 重視する情報資産の例 |
|---|---|---|
| 機密性 | 許可のない人に見られる、漏れる | 顧客の個人情報、人事評価、未公開の決算情報 |
| 完全性 | 内容が書き換えられる、誤ったまま使われる | 会計データ、受発注データ、製品の設計図面 |
| 可用性 | 必要なときに使えない | 基幹システム、受注サイト、業務で使うクラウドサービス |
実務では、観点ごとに「高・中・低」のような段階を付ける方法が一般的です。この3つの観点は、ISMS(情報セキュリティマネジメントシステム)の土台でもあります。ISMSの要求事項は、国際規格ISO/IEC 27001(日本ではJIS Q 27001)に定められています。まずは3つの問いで自社の情報を仕分けてみてください。
格付けの実施率を測った公的統計は本記事の調査範囲では見当たらず、近い指標の重要情報の棚卸しは2022年時点で19.8%
格付けの重要性はよく語られますが、本記事で確認した範囲では、その実施状況を示す公的統計は見当たりませんでした。 総務省・IPAの調査で、「重要度の格付け」や「3つの観点による分類」の実施率を確認できなかったのです。
近い指標として、IPAの2022年調査があります。この調査は、パネルモニター1,179名が勤務先の状況を個人として答えたものです。重要情報を定期的に棚卸しし、不要なものを消していると答えた人は19.8%でした。必要最小限の従業員しかアクセスできないよう管理していると答えた人も30.4%です。
この状況から読み取れるのは、推奨される手順と、その実施状況を測るデータとの間に空白があるという点です。他社と比べる材料が少ない以上、まずは自社でどこまでできているかを確かめることが大切です。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/IPA「企業の内部不正防止体制に関する実態調査 報告書」
情報資産の管理が必要なのは、企業の約半数が毎年セキュリティ被害を受けているため
情報資産を管理する理由は、被害がごく一部の企業の話ではないからです。ここで使う総務省「通信利用動向調査」は、常用雇用者100人以上の企業を対象にしています。この条件のもとで、被害の推移と規模による差、内部の人に関わるリスクを順に見ていきます。
セキュリティ被害を受けた企業の割合は2017年から2025年まで一度も45%を下回っていない
情報通信ネットワークの利用で何らかのセキュリティ被害を受けた企業の割合は、2025年調査で48.1%でした。9年間を通じて、およそ半数の企業が毎年被害を経験しています。
推移を見ると、2017年は50.9%で、2018年から2021年は55.6%、55.2%、54.1%、52.4%と推移しました。2022年に62.4%まで上がり、2023年は53.9%です。2024年は46.2%と初めて5割を下回りましたが、2025年は再び上がっています。
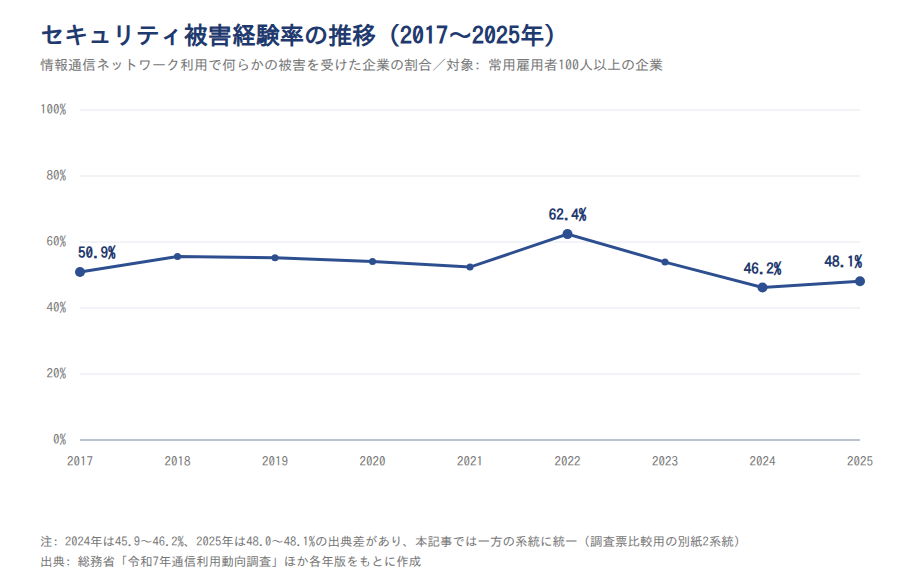
出典: 総務省「令和7年通信利用動向調査」ほか各年版(常用雇用者100人以上の企業)
この推移から読み取れるのは、年ごとの増減はあっても「約半数が被害を経験する」水準は動いていないという点です。なお、2022年の突出は調査票の変更などによる可能性もあり、原因は分かっていません。「何らかの被害」には軽微な事象も含まれうる点にも注意してください。
被害経験率は企業規模が大きいほど高く、2025年は従業者2,000人以上で64.9%
被害を受けた企業の割合は、企業規模が大きいほど高くなっています。 2025年調査では、従業者100〜299人の企業が45.6%に対し、2,000人以上の企業は64.9%でした。2024年調査でも同じ傾向です。
| 従業者規模 | 2024年 | 2025年 |
|---|---|---|
| 100〜299人 | 44.2% | 45.6% |
| 300人以上計 | 50.2% | – |
| 2,000人以上 | 69.5% | 64.9% |
| 5,000人以上 | 72.9% | – |
出典: 総務省「令和6年通信利用動向調査報告書(企業編)」/総務省「令和7年通信利用動向調査報告書(企業編)」(「-」はデータなし)
一方、IPAの2022年調査(個人の回答)では、退職者のアクセス権限を削除していると答えた人は、勤務先が300人以下で28.5%、301人以上で36.3%でした。退職者の権限削除では、規模が大きい方が実施率が高くなっています。
この2つを合わせると、管理が進んだ企業ほど被害に気付けている可能性がある、という仮説が立ちます。ただし、2つの調査は主体・年・母集団がすべて異なります。大企業が単に狙われやすいだけ、という説明も同じように成り立ちます。被害の割合が低いからといって、中小企業が安全だとは言えません。
守るべき相手は外部の攻撃者だけでなく、退職者を含む内部の人も対象になる
情報資産を脅かすのは、外部からの攻撃だけではありません。 社内の人による持ち出しや紛失にも対策が必要です。主な脅威は次の3つです。
- 外部からの攻撃: 不正アクセス、ランサムウェア、標的型メールなど
- 内部の人による不正: 従業員や退職者による情報の持ち出し、権限の悪用
- 紛失・誤操作: PCや書類の置き忘れ、メールの誤送信、設定ミス
特に見落とされやすいのが退職者の扱いです。IPAの2022年調査では、勤務先で退職後にIDや権限を削除していると答えた人は、回答者の32.7%でした。個人の回答に基づく割合ですが、退職者のアクセスが残る企業は少なくないと考えられます。外部・内部の両面から、守る相手を整理しておきましょう。
出典: 総務省「令和7年通信利用動向調査」/総務省「令和7年通信利用動向調査報告書(企業編)」/総務省「令和6年通信利用動向調査報告書(企業編)」ほか各年版/IPA「企業の内部不正防止体制に関する実態調査 報告書」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
情報資産を守る基本的な対策は、2025年時点でもまだ普及の途中にある
情報資産を「誰が使えるか」「どう扱うか」を決める基本のルールは、まだ普及の途中です。ここでは総務省の調査から、アクセス制御とセキュリティポリシーの普及度を確認します。対象は常用雇用者100人以上の企業です。
ID・パスワードによるアクセス制御の実施率は2025年時点で60.4%にとどまる
IDとパスワードによるアクセス制御を実施している企業は、2025年調査で60.4%でした。最も基本的なアクセス管理でも、約4割の企業は対策として挙げていません。
推移を見ると、2018年の51.6%から2020年には63.1%まで上がりました。その後は2021年に57.0%へ下がり、2022年57.2%、2023年58.0%、2024年58.9%と毎年少しずつ伸びています。
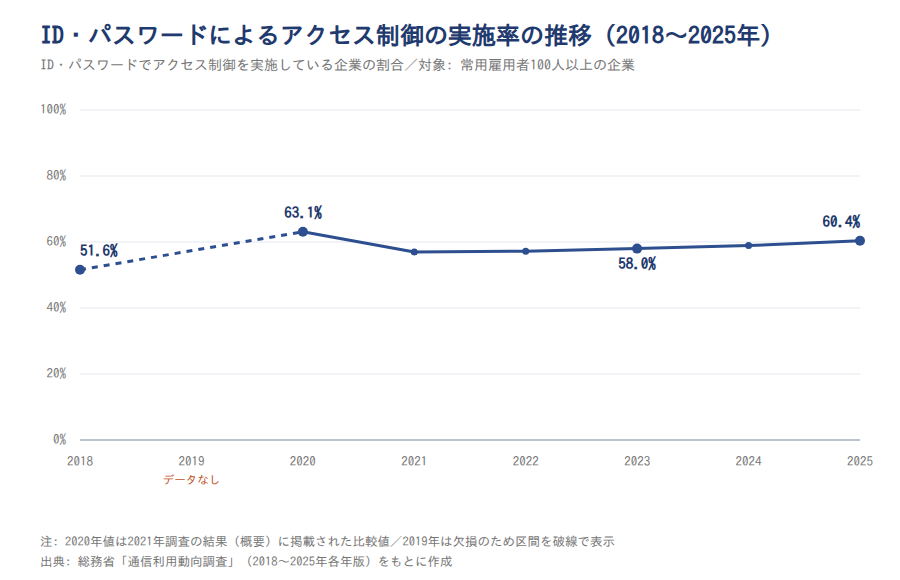
出典: 総務省「令和7年通信利用動向調査」ほか各年版(常用雇用者100人以上の企業)
この推移から読み取れるのは、2021年以降は毎年伸びているものの、2020年の水準にはまだ戻っていない点です。2021年から2025年にかけて3.4ポイント伸びましたが、2020年の63.1%には届いていません。なお、2020年の値は2021年調査の結果(概要)に載った比較値です。2019年の値は確認できておらず、設問は実施している対策を複数選ぶ形式です。
情報セキュリティポリシーを策定している企業は2025年時点で48.2%と半数に届かない
情報セキュリティポリシーは、情報資産をどう扱うかを文書にした社内ルールです。どの情報を誰が使えるか、持ち出しをどう扱うかといった内容を定めます。ポリシーのうち、情報の扱い方を具体的に定める対策基準を作るには、守るべき情報資産が分類・格付けされていることが前提になります。
総務省の調査によると、セキュリティポリシーを策定している企業は2024年調査で44.2%、2025年調査で48.2%でした。いずれも常用雇用者100人以上の企業での値です。
つまり、100人以上の企業でも、情報資産の扱い方を文書で定めている企業は半数に届いていません。まだポリシーが無い場合は、その前段として、自社の情報資産を洗い出して重要度を決めるところから始めると進めやすくなります。
アクセス制御の普及と被害経験率は同じ方向に動いておらず、基本対策だけでは被害を説明できない
同じ総務省の調査で、アクセス制御の実施率と被害経験率を並べます。2021年から2022年は、アクセス制御が0.2ポイント増、被害経験率は10.0ポイント増でした。2021年から2025年では、アクセス制御が3.4ポイント増、被害経験率は4.3ポイント減です。2023年は、アクセス制御が58.0%、被害経験率が53.9%でした。
この数値から読み取れるのは、基本対策の普及と被害の増減が同じ方向に動いていない点です。ただし仮説であり、因果関係を示すものではありません。集計値どうしの比較で、データ点も多くありません。
個別の対策だけでは情報資産は守りきれません。 まず「何を守るか」、つまり情報資産の把握から始める必要があります。
出典: 総務省「令和7年通信利用動向調査」/総務省「令和5年通信利用動向調査」/総務省「令和4年通信利用動向調査」/総務省「令和3年通信利用動向調査」/総務省「平成30年通信利用動向調査」
情報資産の管理は洗い出し・格付け・アクセス管理・見直しの順に進める
情報資産の管理は、次の4つの工程で進めます。順番には意味があり、前の工程ができていないと次の工程の対象が定まりません。IPAの2022年調査で比べた3項目(棚卸し・アクセス管理・退職者対応)の中では、最初の工程にあたる棚卸しの実施率が最も低くなっています。
ポイント
- 洗い出し: どの情報が、どこに保存されているかを一覧にする
- 格付け: 機密性・完全性・可用性の観点で重要度を決める
- アクセス管理: 重要度に応じて、使える人を必要最小限に絞る
- 見直し: 担当者を決め、定期的に一覧と権限を更新する
最初の工程である重要情報の棚卸しは2022年時点で19.8%と、本記事で比べた3つの管理策の中で最も実施率が低い
本記事で比較した3項目(棚卸し・アクセス管理・退職者対応)の中では、最初の工程である棚卸しの実施率が最も低くなっています。 IPAの2022年調査で、回答者1,179名の答えを項目ごとに比べると、その差が分かります。
勤務先で重要情報を定期的に棚卸しし、不要なものを消していると答えた人は19.8%でした。必要最小限のアクセス管理は30.4%、退職者のIDや権限の削除は32.7%です。
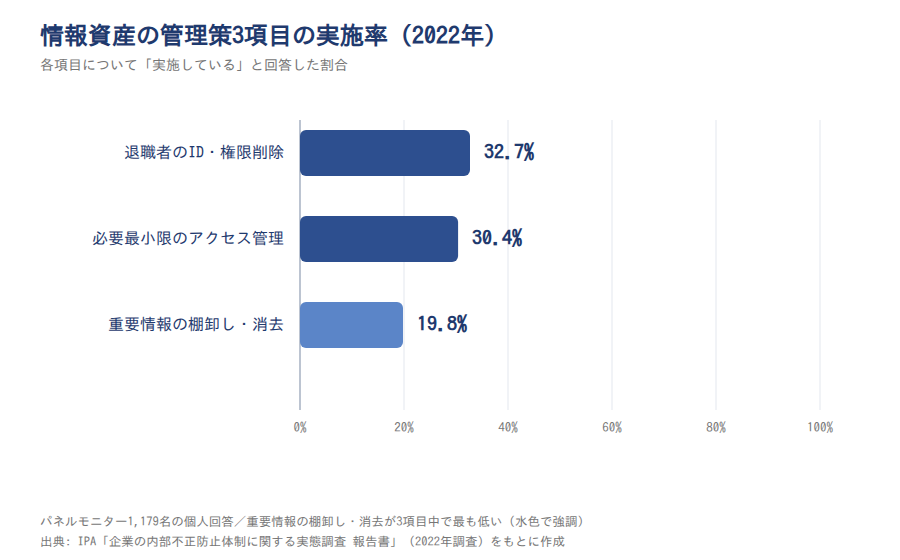
出典: IPA「企業の内部不正防止体制に関する実態調査 報告書」
この数値から読み取れるのは、企業規模による差より、工程による差の方が大きいという点です。退職者の権限削除での勤務先の規模による差は7.8ポイントですが、棚卸しと退職者対応の差は12.9ポイントあります。ここでの比較の軸は企業規模ではなく、対策の項目です。
アクセス権限の管理は、どの情報が重要かが分かっていることが前提です。棚卸しが2割に届かないということは、後の権限管理も対象を絞り切れていない可能性があります。なお、回答者は勤務先の状況をすべて知っているとは限らず、実際より低く出ている可能性もあります。
アクセス権限は必要最小限に絞り、退職時に確実に削除する
格付けした情報資産ごとに、使える人を必要最小限に絞ることが基本です。 権限が広いままだと、内部不正や誤操作が起きたときの影響が大きくなるためです。
ところが実施率は高くありません。IPAの2022年調査の回答者のうち、必要最小限のアクセス管理が30.4%、退職者の権限削除が32.7%と、どちらも3割前後です。権限の管理は、作業の手順として決めておかないと漏れやすい工程です。実務では、次の点を確認してみてください。
- 入社・異動・退職のたびに、権限の追加と削除を行う手続きが決まっているか
- 共有フォルダやクラウドストレージに、不要な人が閲覧できる設定が残っていないか
- 退職者のアカウントを、退職日に止める担当者が決まっているか
- 管理者権限を持つアカウントの数と持ち主を把握しているか
こうした確認を定期的に繰り返すことで、権限は必要最小限の状態に保てます。
洗い出した情報資産は一覧にまとめ、担当者を決めて定期的に見直す
洗い出した情報資産は一覧にまとめ、担当者を決めて定期的に見直すことで管理が続きます。 情報資産は日々増え、置き場所も変わるためです。一覧の作り方はIT資産管理台帳の作り方、機器の設定の管理は構成管理の記事で解説しています。
見直しが回っていないと、不要になった権限も残りやすくなります。先に見たIPAの2022年調査では、勤務先で退職者のIDや権限を削除していると答えた人は、回答者の32.7%でした。
一覧を作るときは、更新の担当者と見直す時期も決めておきましょう。 入社・異動・退職のたびに一覧と権限を更新する手順にしておくと、削除の漏れを防ぎやすくなります。
出典: IPA「企業の内部不正防止体制に関する実態調査 報告書」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
中小企業では情報資産を管理する体制とツールの両方が不足している
ここまで見てきた総務省の数値は、常用雇用者100人以上の企業が対象でした。ここでは、それより小さい企業を含むIPAの2024年調査から、中小企業の実態を確認します。自社の規模に近い数値と見比べてみてください。
中小企業等の69.7%は情報セキュリティ対策を組織として行っていない
IPAの2024年調査によると、情報セキュリティ対策を組織として行わず、各自の対応に任せている中小企業等は69.7%でした。小規模企業者に限ると84.5%に上ります。
予算の面でも状況は同じです。情報セキュリティ対策への投資について「投資していない」または「わからない」と答えた中小企業等は約7割でした。
先に見た総務省の調査では、ポリシーを策定している企業は2024年調査で44.2%、2025年調査で48.2%でした。ただし、これは常用雇用者100人以上の企業での値です。
この2つの調査から読み取れるのは、「約半数がポリシーを持つ」という数字は、100人未満の企業の実態を表していないという点です。情報資産の管理ルールを文書にする段階まで届いていない企業が、総務省の統計の外側に多く残っていると考えられます。なお「ポリシーの策定」と「組織的な対策の有無」は別の設問で、裏返しの関係ではありません。
IT資産管理製品の導入率は小規模企業者で5.5%、101名以上の中小企業でも22.9%にとどまる
中小企業では、情報資産を把握するためのツールもあまり使われていません。 IPAの2024年調査では、ソフトウェアライセンス管理やIT資産管理の製品の導入率を調べています。対策の必要性を感じている中小企業等2,203社に限ると、導入率は10.3%でした。
規模別では、小規模企業者が5.5%、100名以下の中小企業が12.6%、101名以上の中小企業が22.9%です。いずれも同じ2,203社に限った値です。
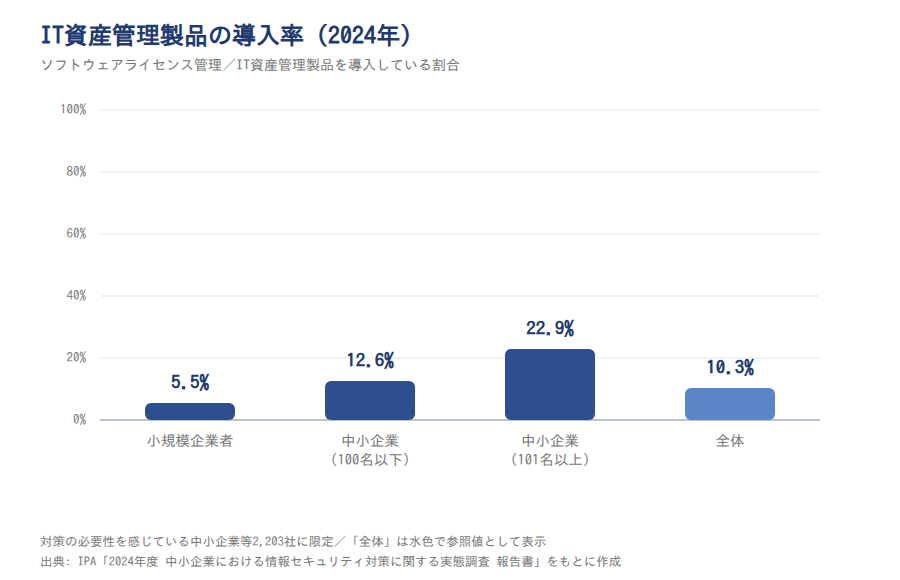
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
一方、兼務でも情報セキュリティの担当者を任命している割合は、100名以下で37.6%、101名以上で51.9%でした。
この数値から読み取れるのは、規模による差が体制よりツールの方で大きいという点です。100名以下と101名以上を比べると、製品の導入率は約1.8倍、担当者の任命率は約1.4倍の開きです。ただし、製品の導入率には表計算ソフトでの管理は含まれず、管理そのものの実施率ではありません。
規模の小さい企業は、ツールより先に情報資産の管理担当者を決めることから始める
規模の小さい企業は、ツールを選ぶ前に情報資産の管理担当者を決めましょう。 管理する人がいなければ、ツールを入れても一覧は更新されないためです。
先に見たIPAの2024年調査では、小規模企業者の84.5%が組織的な対策をしていません。担当者の任命率も100名以下は37.6%で、101名以上の51.9%を下回ります。
この数値から、規模が小さい企業ほど、まず担当者を決める段階にあると考えられます(仮説)。担当者を決めたら、次の順で進めてください。
ポイント
- 兼務でもよいので、情報資産の管理担当者を1人決める
- 重要な情報と、その保存先を洗い出して一覧にする
- 重要度を決め、使える人を必要最小限に絞る
- 一覧と権限を見直す時期を決めておく
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 概要版」/総務省「令和7年通信利用動向調査」
まとめ
情報資産は、情報そのものと、それを保存している機器やサービスをまとめた言葉です。公的調査を見ると、管理は最初の工程から十分に進んでいるとは言えません。この記事の要点を3つに整理します。
ポイント
- 情報資産はデータそのものと保存先を含む言葉で、IT資産より範囲が広い(捉え方は資料により幅がある)。データか機器かを問わず、資産の把握は十分に進んでいないと読み取れる
- 重要情報を定期的に棚卸ししていると回答した人は2022年時点で19.8%と、本記事で比べた3つの管理策の中で最も低かった。格付けの実施率を測った公的統計は、本記事で確認した範囲では見当たらない
- 中小企業等の69.7%(2024年)は対策を組織として行っておらず、体制とツールの両方が不足している
被害の面では、常用雇用者100人以上の企業の48.1%(2025年)が何らかのセキュリティ被害を受けています。どの規模の企業でも、情報資産の管理は「何を持っているか」を知るところから始まります。
まずは担当者を決め、自社の重要な情報と、その置き場所を書き出すところから始めてみてください。
出典: IPA「企業の内部不正防止体制に関する実態調査 報告書」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/総務省「令和7年通信利用動向調査」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
情報資産の管理を担う担当者の学習には「情シスカレッジ」

情報資産の分類や権限管理の知識は、担当者個人に頼りがちです。兼務の担当者ほど、体系的に学ぶ時間を取りにくくなります。
「情シスカレッジ」は、新人・ひとり情シス向けのマイクロラーニングLMSです。数分の動画と小テストで、業務の合間に学べます。
情シスカレッジの特徴
- 必修の割り当て・期限設定・進捗ダッシュボードで受講状況を管理
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応
導入は5名から可能で、請求書払いに対応しています。初期設定はおよそ10分です。
※出典
- 総務省「令和7年 通信利用動向調査」
- 総務省「令和7年 通信利用動向調査報告書(企業編)」
- 総務省「令和6年 通信利用動向調査報告書(企業編)」
- 総務省「令和5年 通信利用動向調査」
- 総務省「令和4年 通信利用動向調査」
- 総務省「令和3年 通信利用動向調査」
- 総務省「平成30年 通信利用動向調査」
- 総務省「平成29年 通信利用動向調査」
- 情報処理推進機構「情報セキュリティ10大脅威 2026」解説書[組織編]
- 情報処理推進機構「企業の内部不正防止体制に関する実態調査 報告書」
- 情報処理推進機構「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
- 情報処理推進機構「2024年度 中小企業における情報セキュリティ対策に関する実態調査 概要版」