

【総務省・IPAデータ】サーバー保守運用の基本と優先順位|OSパッチ導入は2025年で43.5%止まり
社内サーバーの面倒を見ていると、やるべきことが多すぎて手が回らないと感じる場面がありますよね。特にひとり情シスや兼任の担当者は、日々の問い合わせ対応の合間にサーバーを見ているのが実情ではないでしょうか。
- サーバーの保守って、何をどこまでやればいいのか分からない
- パッチ適用がいつも後回しになっている
- 保守期限やサポートが切れたサーバーが残っている気がする
結論から言うと、優先すべきなのは「継続して当てる対策」であるパッチ適用と、OSのサポート終了日・保守期限の棚卸しです。総務省の調査は、常用雇用者100人以上の企業を対象にしています(出典: 総務省「令和7年通信利用動向調査の結果」)。この規模の企業でも、OSへのセキュリティパッチを導入している割合は2025年で43.5%にとどまります。
この記事では、運用と保守の違いから、パッチ適用、EOL対応、障害への備え、少人数での体制づくりまでを公的データに沿って整理します。自社でどこから手を付けるかを決める材料にしてみてください。
この記事のポイント
- OSへのセキュリティパッチを導入している企業は、2025年調査で43.5%です(総務省 通信利用動向調査、常用雇用者100人以上の企業)
- Windows Server 2012/2012 R2 では、サポート終了前の1年間だけで428件の脆弱性関連情報が登録されました(IPA)。対象期間は2022年7月〜2023年6月です。パッチ適用は月次の定例作業にする必要があります
- IT資産管理製品の導入率は、小規模企業者で5.5%です(IPA、2024年)。まずは自社のサーバー台帳と保守期限の一覧づくりから始めましょう

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
サーバーの保守運用は「日常の運用」と「障害・更新に備える保守」の2本立て
サーバーの保守運用は、性格の違う2つの業務に分けて考えると整理しやすくなります。運用はサーバーを止めないための定常業務、保守は止まったときや古くなったときの対処です。
両者を分けておくと、毎月の作業として回すものと、計画を立てて備えるものを区別できます。ここでは、それぞれの中身を順に見ていきます。
運用は監視・バックアップ・パッチ適用を日次から月次で回す定常業務
運用の中心は、決まった作業を決まった頻度で繰り返すことです。日次・週次・月次の作業を決めておくと、抜け漏れを減らせます。
| 頻度 | 主な作業 | 確認すること |
|---|---|---|
| 日次 | 死活監視・リソース監視 | サーバーが応答しているか、CPU・メモリに異常がないか |
| 日次 | ログ確認 | エラーや不審なログインの記録がないか |
| 日次 | バックアップの成否確認 | 前日のバックアップが正常に終わっているか |
| 週次 | ディスク容量の確認 | 空き容量が不足しそうなドライブがないか |
| 月次 | パッチ適用 | 公開された更新プログラムを検証し、適用したか |
| 月次 | アカウントの棚卸し | 不要な管理者アカウントや退職者のアカウントが残っていないか |
表の作業はどれも地味ですが、他社でも実施できていない項目が含まれています。 総務省の2025年の調査(常用雇用者100人以上の企業)では、OSパッチの導入率は43.5%でした。サーバーへのウイルス対策プログラムの導入率は60.7%です。
保守は障害対応に加え、OSと機器のサポート期限に合わせた更新計画を担う
保守の役割は、障害からの復旧と、サーバーを使える状態に保つための更新です。運用が「日々回す作業」なら、保守は「止まったときと、古くなったときに備える作業」です。
具体的には、障害時の原因の切り分けと復旧、故障部品の交換手配が含まれます。OSやハードウェアのサポート期限を把握し、期限までに入れ替える計画を立てることも保守の仕事です。
例えば Windows Server 2012/2012 R2 のサポートは、2023年10月10日(米国時間)に終了しました。サポートが終わると、脆弱性を修正する更新プログラムは提供されません(有償の拡張セキュリティ更新プログラム(ESU)を契約した場合を除きます。ESUにも提供期限があり、恒久的な対策にはなりません)。
ひとり情シスは運用と保守を一人で兼ねることが多いため、何を優先するかを先に決めておく必要があります。
ポイント
- 運用は、監視・バックアップ確認・パッチ適用など、日次から月次で繰り返す定常業務
- 保守は、障害の切り分けと復旧、部品交換、OSと機器のサポート期限に合わせた更新計画
- ひとり情シスは両方を一人で担うため、作業の頻度と優先順位を先に決めておく
出典: 総務省「令和7年通信利用動向調査の結果」別紙2/IPA「Windows Server 2012 および 2012 R2 のサポート終了に伴う注意喚起」/Microsoft「Windows Server 2012 R2 – Microsoft Lifecycle」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
サーバーの対策は端末より手薄で、OSパッチを導入している企業は2025年で43.5%
他社のサーバー対策がどこまで進んでいるかを公的データで見ると、端末に比べてサーバー周りの対策が後回しになっている様子が分かります。特に、OSパッチのように継続して当て続ける対策の実施率が低い点に注目してください。
注意
このセクションで使う総務省「通信利用動向調査」の数値は、常用雇用者100人以上の企業を対象にしたものです。ひとり情シスが多い100人未満の企業の実態をそのまま表した値ではありません。自社と比べるときは、この前提を踏まえてください。
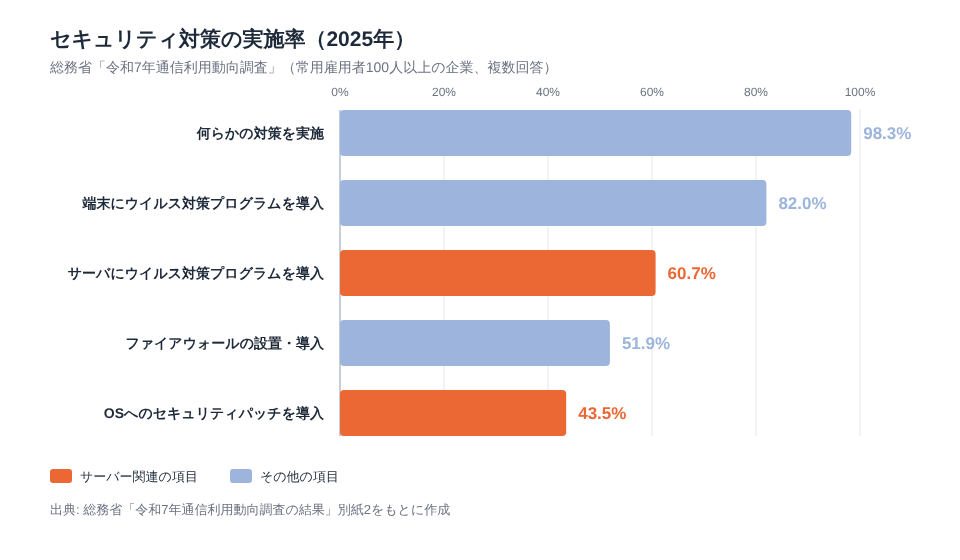
端末のウイルス対策82.0%に対し、サーバーは60.7%で約21ポイント低い
同じ年の同じ調査で比べると、サーバーの対策は端末より明らかに低い水準です。2025年の総務省調査の値を並べると、次のようになります。
| セキュリティ対策の項目(2025年) | 実施している企業の割合 |
|---|---|
| 何らかの対策を実施 | 98.3% |
| パソコンなどの端末にウイルス対策プログラムを導入 | 82.0% |
| サーバにウイルス対策プログラムを導入 | 60.7% |
| ファイアウォールの設置・導入 | 51.9% |
出典: 総務省「令和7年通信利用動向調査の結果」別紙2より作成(常用雇用者100人以上の企業、複数回答)
端末(82.0%)とサーバー(60.7%)の差は21.3ポイントです(本記事による計算値)。
この並びから読み取れるのは、サーバーやネットワーク機器の層に近づくほど実施率が下がるという点です。ただし、サーバーの項目は自社サーバーを持たない企業も母数に含むため、低めに出ている可能性があります。
OSパッチの導入率は2024年42.4%から1.1ポイントしか伸びていない
OSパッチの導入率は、1年でほとんど変わっていません。総務省調査では、2024年の42.4%から2025年は43.5%へ、1.1ポイントの伸びでした。サーバーのウイルス対策も、59.5%から60.7%への小幅な伸びです。両項目の差は2年とも17ポイント台で、ほぼ変わっていません(いずれも本記事による計算値)。
この数値から読み取れるのは、一度入れれば済む対策より、当て続ける対策のほうが手薄なままだという点です。ウイルス対策ソフトは導入すれば自動で動きますが、パッチは毎月の確認と適用が必要です。ただし比較できるのは2時点だけで、回答企業も入れ替わるため、1ポイント程度の増減に意味を持たせるべきではありません。
出典: 総務省「令和7年通信利用動向調査の結果」別紙2より作成(2024年・2025年の値、常用雇用者100人以上の企業、複数回答)
サーバーのパッチ適用は毎月の定例作業として組み込む
サーバーの保守運用で最初に固めたいのが、パッチ適用です。パッチ適用は「気づいたときにやる作業」ではなく、毎月の定例作業として予定に組み込むべきです。
その理由は、サーバーOSの脆弱性情報が毎月のように積み上がることと、実際の被害でも脆弱性を突かれる例が多いことにあります。ここでは、製品側と被害側の2つのデータで確認します。
Windows Server 2012はサポート終了前の1年間で428件、約8割が深刻度の高い脆弱性だった
サーバーOSの脆弱性は、まれにしか見つからないものではありません。IPAの注意喚起は、Windows Server 2012/2012 R2 の件数を示しています。サポート終了前の2022年7月〜2023年6月の1年間に、428件の脆弱性関連情報がJVN iPediaに登録されました。
このうち約8割は、深刻度の大きい脆弱性でした。サポート終了日は2023年10月10日(米国時間)で、サポート期間中でもこれだけの件数が出ています。月平均では約36件です(428件÷12か月、本記事による計算値)。
一方、OSへのセキュリティパッチを導入している企業は、2025年で43.5%でした(総務省、常用雇用者100人以上の企業)。
この2つから読み取れるのは、パッチを当てる運用が無い状態は、サポート終了製品を使い続ける状態と同じく修正が適用されないということです。ただし428件は単一製品の登録件数で悪用件数ではなく、総務省調査とは調査主体も異なります。また、総務省調査の「OSへのセキュリティパッチの導入」は、サーバーOSとクライアントOSを区別していません。
中小企業の不正アクセス被害では48.0%が脆弱性を突かれている
被害の側から見ても、脆弱性への対処は優先度の高い作業です。IPAは、100人未満の企業を含む中小企業等を対象に調査を行っています。2023年度に不正アクセス被害を受けた企業は10.0%でした。2023年度の被害企業が挙げた手口は、「脆弱性」が48.0%で最も多くなっています(複数回答)。「ID・パスワードの不正利用によるなりすまし」も36.8%でした。
この数値から読み取れるのは、被害で最も多い侵入経路と、実施率の低いパッチ適用が重なっていることです。ただし「脆弱性」には、VPN機器やWebアプリケーションなどOS以外のものも含まれます。また、IPA調査(中小企業等)と総務省調査(常用雇用者100人以上の企業)は対象が異なるため、同じ企業での因果関係を示すものではありません。ID・パスワードの不正利用に備え、サーバーの管理者アカウントも定期的に棚卸ししましょう。
ポイント:月次のパッチ運用の流れ
- 情報確認:OSやミドルウェアの更新プログラムと脆弱性情報の公開状況を確認する
- 影響確認:自社のサーバーのうち、どれが対象になるかを洗い出す
- 検証:可能であれば検証環境や重要度の低いサーバーで先に適用し、業務への影響を確かめる
- 適用:業務への影響が少ない時間帯を決めて本番サーバーに適用する
- 記録:適用日、対象サーバー、適用できなかったものとその理由を残す
出典: IPA「Windows Server 2012 および 2012 R2 のサポート終了に伴う注意喚起」/総務省「令和7年通信利用動向調査の結果」別紙2/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
サポート終了と保守期限は、自社のサーバー台帳で把握するしかない
パッチ適用と並んで欠かせないのが、OSのサポート終了日と機器の保守期限の把握です。この情報は他社の統計からは分からないため、自社のサーバー台帳で管理するしかありません。
ここでは、公的統計で何が測られていないのかを確認したうえで、中小企業での管理ツールの導入状況を見ていきます。
サーバーの稼働年数やEOL製品の稼働状況を測った公的統計は見当たらない
今回確認した範囲では、企業のサーバー運用を直接尋ねた公的統計はほとんど見つかりませんでした。総務省の調査(常用雇用者100人以上の企業)でも、サーバー固有の項目は「サーバにウイルス対策プログラムを導入」程度です。この項目は2024年が59.5%、2025年が60.7%でした。サーバーの使用年数や保守契約切れ、サポート終了OSの稼働割合を測った項目は見当たりません。
例えばWindows 10は、2025年10月14日に通常のセキュリティ更新プログラムの提供が終了しました(有償の拡張セキュリティ更新プログラム(ESU)を除く)。総務省の調査は、OSパッチを導入しているか(2025年43.5%)は尋ねています。しかし、そのOSがまだパッチを受け取れるかは尋ねていません。
このため、サーバーの保守状況は「他社と比べる」のではなく、「自社で棚卸しする」ことが出発点になります。まずは次の項目を一覧にしてみてください。
ポイント:サーバー台帳に載せる項目
- 機器名(ホスト名)と用途
- OSの種類とバージョン
- OSのサポート終了日
- ハードウェア保守契約の期限
- 設置場所(社内・データセンター・クラウド)
- 担当者と委託先の連絡先
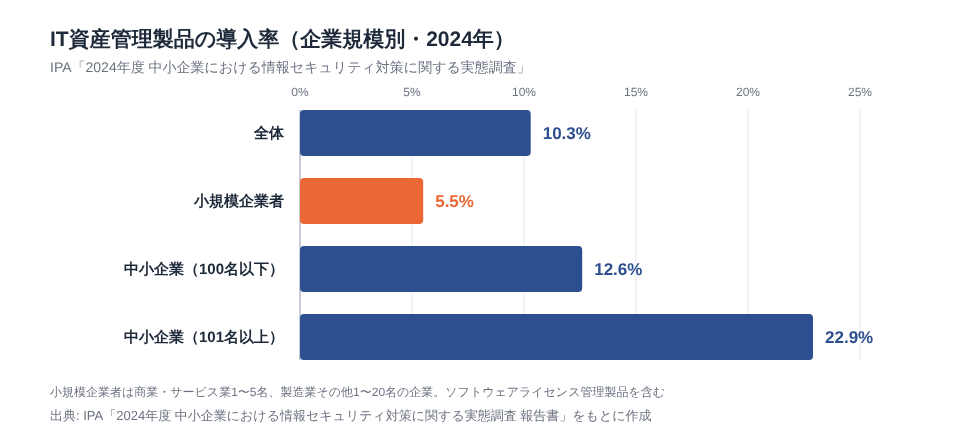
IT資産管理製品の導入率は小規模企業者で5.5%、101名以上の中小企業でも22.9%
中小企業では、IT資産を製品で一覧管理している企業はまだ少数派です。IPAの2024年度の中小企業等を対象にした調査では、IT資産管理製品の導入率は次のとおりでした。
| 企業規模(2024年) | IT資産管理製品の導入率 |
|---|---|
| 全体 | 10.3% |
| 小規模企業者 | 5.5% |
| 中小企業(100名以下) | 12.6% |
| 中小企業(101名以上) | 22.9% |
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」より作成。小規模企業者は商業・サービス業で1〜5名、製造業その他で1〜20名の企業。ソフトウェアライセンス管理製品を含む。「対策の必要性を感じたことがない」と回答した企業を除いた集計
この表から読み取れるのは、規模が小さいほど、IT資産を製品で一覧管理している企業が少ないということです。なお、この調査は製品でサーバーのEOL日や保守期限まで管理しているかは尋ねていません。ただし台数が少なければ表計算ソフトでも足り、大切なのは一覧があるかどうかです。台帳の作り方はIT資産管理台帳の記事で解説しています。
出典: 総務省「令和7年通信利用動向調査の結果」別紙2/Microsoft「Windows 10 Home and Pro – Microsoft Lifecycle」/Microsoft「Extended Security Updates (ESU) program for Windows 10」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
サーバー障害やセキュリティ被害は毎年起きる前提で対応手順を用意する
サーバーの障害やセキュリティ被害は、いつか起きるかもしれない特別な事故ではありません。毎年起きるものとして、対応手順を先に用意しておくことが保守の重要な役割です。
ここでは総務省の調査(常用雇用者100人以上の企業が対象)から、被害を受けた企業の割合の推移と、被害の内訳を確認します。
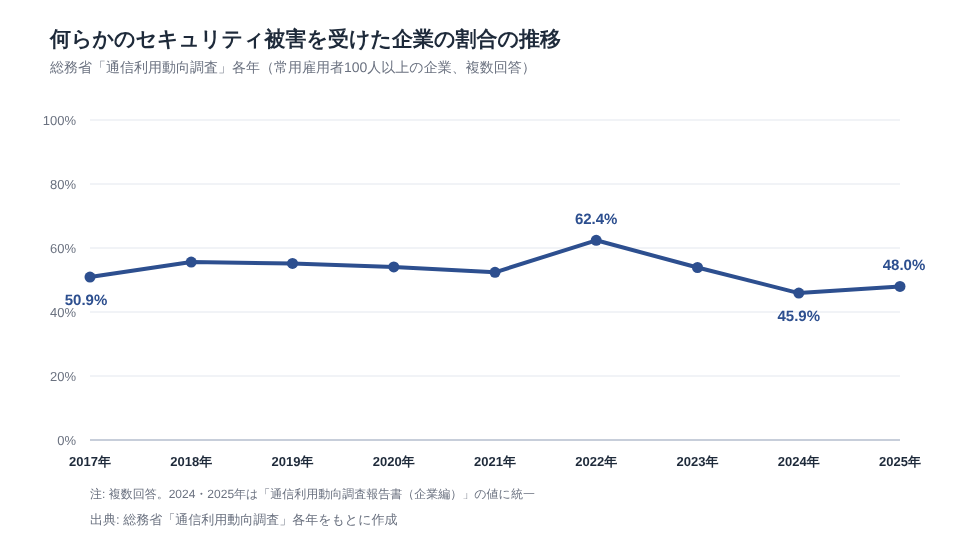
何らかのセキュリティ被害を受けた企業は2017年以降45〜62%で推移している
総務省の調査で、情報通信ネットワークの利用時に何らかのセキュリティ被害を受けた企業の割合は、2017年が50.9%でした。その後は2018年55.6%、2019年55.2%、2020年54.1%、2021年52.4%と推移しています。
2022年には62.4%まで上がり、2023年は53.9%、2024年は45.9%、2025年は48.0%でした。増えたり減ったりしており、「年々増えている」とも「減っている」とも言えない動きです。
この推移から読み取れるのは、9回の調査を通じて45〜62%の範囲で上下し、約半数の企業が毎年何らかの被害を報告しているという点です。障害やインシデントへの対応は、まれな事故ではなく、毎年想定しておく業務だと考えられます。
なお、この設問は複数回答で、標的型メールを受信しただけのような実害の無い項目も含みます。すべてがサーバーの停止や情報漏えいにつながったわけではない点に注意してください。
被害の内訳では「ウイルスを発見又は感染」を挙げた企業が2025年で22.9%
被害の中身を見ると、ウイルスに関するものが一定の割合を占めています。総務省の2025年の調査では、「ウイルスを発見又は感染」を挙げた企業は22.9%でした。
サーバーが影響を受ける被害はどの企業でも起こり得るため、気づいた直後の動きを決めておきましょう。最初の1時間で行う作業の例は次のとおりです。
- 影響範囲を確認する(どのサーバー・サービス・利用者に影響が出ているか)
- 感染や不正アクセスが疑われる場合は、ネットワークから切り離すかどうかを判断する
- 上司や関係部署、保守を委託している業者に連絡する
- 発生時刻、気づいたきっかけ、実施した操作を時系列で記録する
これは一般的な対応の流れです。自社に合わせた手順は、インシデント対応の流れの記事を参考に整えてください。
出典: 総務省「通信利用動向調査」各年(平成29年/平成30年/令和元年・令和2年(令和7年調査結果 別紙2)/令和3年/令和4年/令和5年/令和6年報告書(企業編)/令和7年報告書(企業編))より作成。常用雇用者100人以上の企業、複数回答
出典: 上記の総務省「通信利用動向調査」各年/総務省「令和7年通信利用動向調査の結果」別紙2
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
ひとり情シスのサーバー運用は、人に頼らない仕組みと外部委託を組み合わせる
ひとり情シスや兼任の担当者がサーバー運用を続けるには、担当者の頑張りに頼らない仕組みが必要です。自動化できる作業は自動化し、自社で抱えきれない作業は外部に委託する組み合わせが現実的です。
ここでは、人材不足に関する公的データの範囲と、古いサーバーで起きやすい属人化の問題を確認します。
運用・管理の人材不足を挙げた企業は2018年に44.4%で、その後を追える公的データは無い
総務省の2018年の調査では、情報通信ネットワークを利用する上での問題点として「運用・管理の人材が不足」を挙げた企業が44.4%でした。前年から7.1ポイント上がっています。
ただし、この調査の母集団は常用雇用者100人以上の企業で、100人未満の企業は含まれていません。また、今回参照したデータでは2018年より後の値を確認できませんでした。
さらに古いデータとして、従業員100人以上の企業を対象にしたIPAの推計があります。2011年時点で、社内向けの情報セキュリティ業務の専任人材は約23万人、不足数は約2.2万人とされました。これは約15年前の値です(本記事による計算値)。調査主体も定義も異なるため、総務省の2018年の値とつないで読むことはできません。
この状況から言えるのは、今回確認した範囲では、人手不足を公的な一次統計で示せるのは、2018年時点の100人以上の企業までだということです。データが無いことは人手が足りている根拠にもならないため、少人数でも回る前提で運用を組むのが安全です。
古いサーバーほどブラックボックス化しやすく、引き継げる人の確保が難しい
長く使っているサーバーほど、中身を分かる人が限られていきます。IPAの2022年の調査(日本企業の回答)は、レガシーシステムの刷新・移行の課題を尋ねています。「ブラックボックス化により解析が困難」が31.8%、「古い技術を理解した技術者を確保できない」が19.5%でした。
この調査はシステム全体が対象で、サーバー保守の実態を直接測ったものではありません。それでも、構築した人しか設定を知らないサーバーは、担当者の異動や退職で手が付けられなくなります。
対策として、サーバーの構成や設定、復旧の手順を手順書や構成図に残しておきましょう。ハードウェア保守契約や外部委託で、特定の人だけが分かる状態を減らすことも有効です。古いシステム全般の進め方は、レガシーシステムの記事で解説しています。
ポイント:自動化・外部委託を検討したい作業の例
- 監視:死活監視やリソース監視のアラートを自動で通知する
- パッチ配布:更新プログラムの配布と適用状況の確認を管理ツールで自動化する
- ハードウェア保守:故障時の部品交換や修理をメーカーや販売店の保守契約でカバーする
- バックアップ:取得を自動化し、復元テストを定期的に行う
出典: 総務省「平成30年通信利用動向調査の結果」/IPA「情報セキュリティ人材の育成に関する基礎調査」調査報告書/IPA「DX白書2023」
まとめ:サーバー保守運用はパッチ適用と台帳づくりを最優先にする
サーバーの保守運用は、毎月の定常業務である運用と、障害や更新に備える保守の2本立てです。優先順位を決めれば、一人でも続けられる形にできます。最初に取り組みたいのは次の3点です。
- パッチ適用を月次の定例作業にする:Windows Server 2012/2012 R2 では、サポート終了前の1年間に脆弱性情報が428件登録されました。OSパッチを導入している企業は、2025年で43.5%です(常用雇用者100人以上の企業)
- サーバー台帳でOSのサポート終了日と保守期限を一覧にする:IT資産管理製品の導入率は、小規模企業者で5.5%です(2024年)。製品が無くても、表計算の一覧で始められます
- 障害対応の手順と外部委託を組み合わせる:被害は毎年起きる前提で初動の手順を決めます。抱えきれない監視やハードウェア保守は、委託や自動化に回します
まずは自社のサーバーを一覧にし、それぞれのOSがいつまでサポートされるかを確認するところから始めてみてください。
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
情シスカレッジのご紹介

サーバーの保守運用は、手順や判断の基準を人に伝えにくい業務です。ひとり情シスでも、パッチ適用や障害対応の基本を新人や後任に引き継げる形で学べる環境があると、属人化を減らせます。
情シスカレッジは、新人・ひとり情シスのためのマイクロラーニングLMSです。情シス業務に必要な知識を、短い単位で学べる教材と学習管理の仕組みで提供しています。
情シスカレッジの特徴
- 数分の動画と小テストで、業務の合間に学べる
- 必修の割り当て、期限設定、進捗ダッシュボードで学習状況を管理できる
- 自社に合わせたカリキュラムを編成でき、教育記録をCSVで出力できる
導入は5名から可能で、請求書払いにも対応しています。初期設定は約10分で完了します。
※出典
- 総務省「令和7年通信利用動向調査の結果」別紙2
- 総務省「令和7年通信利用動向調査報告書(企業編)」
- 総務省「令和6年通信利用動向調査報告書(企業編)」
- 総務省「令和5年通信利用動向調査の結果」
- 総務省「令和4年通信利用動向調査の結果」
- 総務省「令和3年通信利用動向調査の結果」
- 総務省「平成30年通信利用動向調査の結果」
- 総務省「平成29年通信利用動向調査の結果」
- IPA「Windows Server 2012 および 2012 R2 のサポート終了に伴う注意喚起」
- IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
- IPA「DX白書2023」
- IPA「情報セキュリティ人材の育成に関する基礎調査」調査報告書(アーカイブ)
- Microsoft「Windows 10 Home and Pro – Microsoft Lifecycle」
- Microsoft「Windows Server 2012 R2 – Microsoft Lifecycle」
- Microsoft「Extended Security Updates (ESU) program for Windows 10」