

【IPA・JPCERT/CC調査】XDRとは|EDR・SIEMとの違い、訓練形式の教育は中小企業の7.3%(2024年度)
セキュリティベンダーとの打ち合わせや社内の会議で、「XDR」という言葉を聞く機会が増えていますよね。ただ、いざ自社で検討しようとすると、次のような疑問が出てくるのではないでしょうか。
- XDRってEDRと何が違うの?
- ベンダーに勧められたけど、うちの規模で必要なの?
- 入れたとして、アラートに誰が対応するの?
先に結論をお伝えします。XDRは複数の領域の検知をまとめて扱う仕組みです。ただし効果を出すには、アラートを受けて動く人と手順が欠かせません。
この記事では、XDRの意味とEDR・SIEMとの違いを整理したうえで、IPAやJPCERT/CCの公的調査から、導入前に確認したい体制を解説します。
この記事のポイント
- XDRは端末・ネットワーク・メールなどの検知データを横断して分析する仕組み。端末中心のEDR、ログ集約中心のSIEMとは監視の範囲が違う
- 2016年の調査では、従業員300人以上の企業の情報システム部門・セキュリティ担当部門の責任者・担当者の54.9%が「セキュリティ要員が不足している」と回答している(出典: IPA「企業のCISOやCSIRTに関する実態調査2017」)
- 2024年度の調査で、訓練形式のセキュリティ教育を行う中小企業等は7.3%にとどまる。XDRの前に、対応手順の準備が課題になる(出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」)

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
XDRとは複数の領域の検知データをまとめて分析し、対応までつなぐ仕組み
XDRはExtended Detection and Responseの略で、日本語では「拡張された検知と対応」と訳されます。端末やネットワーク、メールなどの検知データをまとめて分析し、対応までつなぐ仕組みを指します。
先にお断りしておくと、XDRは製品カテゴリの名前であり、今回確認した範囲では、公的機関が定めた定義は見当たりません。ここでは一般的な技術用語としての意味を整理します。
ポイント
- XDR: 端末・ネットワーク・メール・クラウドなど複数の領域の検知データを横断して分析する
- EDR: パソコンやサーバーなどの端末を対象に、不審な動きを検知して対応する
- SIEM: さまざまな機器のログを集めて保管し、横断的に検索・分析する
XDRは端末・ネットワーク・メール・クラウドを横断して「収集・相関分析・対応」を行う
XDRの役割は、ばらばらに出ていたアラートを1つの事案としてまとめ、対応までを支援することです。仕組みは大きく3つの段階に分けられます。
- 収集: 端末、ネットワーク、メール、クラウドサービスなど、複数の領域から検知データを集める
- 相関分析: 別々の場所で出たアラートを関連付け、「同じ攻撃の一部かどうか」を判断して1つの事案にまとめる
- 対応: 端末の隔離やアカウントの停止など、被害を広げないための操作を支援する
たとえば、不審なメールの受信、端末での不審な実行、外部への通信が別々に検知されたとします。XDRはこれらをつなげ、1つの侵入の流れとして担当者に示します。
XDRの中心にあるのは、個々の検知を増やすことより、検知同士をつなげて全体像を示すことです。
EDR・SIEMとの違いは監視する範囲と分析の進め方にある
XDRと、よく比較されるEDR・SIEMとの違いは、監視する範囲と分析の進め方にあります。どれも「攻撃を見つける」ための仕組みですが、得意な領域が違います。
EDRは端末に絞って深く監視する仕組みです。SIEMは多くの機器のログを集め、相関分析のルールや検索条件を使って調べる仕組みです。ルールの設計や調整は利用者側が担うことが多くなります。XDRはその間に位置し、複数の領域のデータを製品側があらかじめ用意した分析で関連付けて示します。
| 項目 | EDR | SIEM | XDR |
|---|---|---|---|
| 主な監視対象 | パソコン・サーバーなどの端末 | ネットワーク機器・サーバー・アプリケーションなど多くの機器のログ | 端末・ネットワーク・メール・クラウドなど複数の領域 |
| データの集め方 | 端末に入れたエージェントから集める | 各機器からログを送ってもらい、まとめて保管する | 対応する製品・センサーから検知データを集める |
| 分析の進め方 | 端末の中の動きを追って原因を調べる | 集めたログを相関分析のルールや検索条件で調べる(ルールの作成・調整は利用者側が担うことが多い) | 製品が複数のアラートを関連付け、1つの事案として示す |
| 運用の前提 | 端末のアラートを確認し、隔離などを判断する人が要る | ログの設計や分析ルールの作成・調整を担う人が要る | まとめられた事案を確認し、対応を判断する人が要る |
なお、NDRはネットワークの通信を監視して不審な動きを検知する仕組みです。SOARは、アラート対応の手順を自動化する仕組みを指します。
どの仕組みを選んでも、最後に判断して動くのは人である点は共通しています。
XDRの導入率を示す公的統計は無く、今回確認したIPA・JPCERT/CCの資料にもXDRの記述は無い
今回確認した範囲では、XDRの導入率などを示す公的な統計は見つかりませんでした。IPAやJPCERT/CCの公開資料を確認しても、XDRを定義した記述は見当たりませんでした。
IPA「情報セキュリティ10大脅威 2026」の解説書では、対策としてEDR・NDR・SIEMなどの製品がそれぞれ個別に説明されています。XDRという言葉は使われていません。このうちSIEMは、アンチウイルスやEDRなどから出るログを一か所に集め、相互の関係をふまえて分析する仕組みとして説明されています。複数の検知をつなげて見るという点で、XDRの考え方に近いのはこの説明です。
監視や検知に関係する公的な数値も限られます。たとえば総務省の調査があります。インターネットを利用している企業のうち、不正侵入検知システム(IDS)を導入している企業は2025年調査時点で20.7%です。
この状況から読み取れるのは、XDRの効果を示す数値として出回っているものは、ベンダーの自社調査が中心だという点です。製品資料の数値を見るときは、誰がどのように測った値かを確かめてください。
注意
XDRの導入率や、侵入から検知までの時間を示す公的統計は確認できませんでした。「検知時間が短くなる」といった効果の数値は、多くは製品ベンダーの自社調査によるものと考えられます。比較するときは、調査の対象や測り方をあわせて確認してください。
出典: IPA「情報セキュリティ10大脅威 2026」組織編 解説書/総務省「令和7年通信利用動向調査」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
XDRが注目される背景には長く続く標的型攻撃とセキュリティ要員の不足がある
XDRが話題になる背景は、攻撃する側と守る側の両方にあります。侵入後に潜伏するタイプの攻撃が続いている一方で、それを見張る人が足りていないという事情です。ここでは公的データで両面を確認し、あわせてデータの限界にも触れます。
標的型攻撃は2026年版の10大脅威(組織)で5位に入り、2016年から11年連続で選ばれている
侵入後に潜伏して情報を探す攻撃は、今も組織にとって主要な脅威です。IPAが毎年公表している「情報セキュリティ10大脅威」で、継続して上位に入っています。
IPAの「情報セキュリティ10大脅威 2026」組織編では、「機密情報を狙った標的型攻撃」が5位でした。この脅威は2016年に初めて選ばれてから、11年連続で選出されています。
標的型攻撃は、メールなどで侵入したあと、時間をかけて社内のネットワークを移動することがあります。端末1台の記録だけでは、こうした動きの全体像はつかみにくくなります。
複数の領域の検知をつなげて見るXDRの考え方は、こうした潜伏型の攻撃を前提にしたものです。
2016年調査では従業員300人以上の企業の責任者・担当者の54.9%が「セキュリティ要員が不足している」と回答した
守る側の課題は、セキュリティを担う人の不足です。比較的規模の大きい企業の担当者でも、半数以上が人数の不足を感じていました。
IPAは2016年に、従業員300人以上の企業で情報システム部門やセキュリティ担当部門の責任者・担当者を調査しました。その結果、54.9%が「セキュリティ要員が不足している」と回答しています。別の調査として、IPAの2011年度の推計も参考になります。
| 調査年 | 調査名 | 対象 | 指標 | 値 |
|---|---|---|---|---|
| 2011年度 | IPA「情報セキュリティ人材の育成に関する基礎調査」 | 従業員100人以上の企業(全国推計) | 専任のセキュリティ人材数 | 約23万人 |
| 2011年度 | 同上 | 同上 | 専任のセキュリティ人材の不足数 | 約2.2万人 |
| 2016年 | IPA「企業のCISOやCSIRTに関する実態調査2017」 | 従業員300人以上の企業の責任者・担当者 | 要員が不足していると回答した割合 | 54.9% |
表の出典: IPA「情報セキュリティ人材の育成に関する基礎調査」/IPA「企業のCISOやCSIRTに関する実態調査2017」
2つの調査は対象も指標も違うため、増減としては読めません。そのうえで見えてくるのは、推計と現場の感覚の差です。推計上の不足は専任人材数の1割前後(約2.2万人÷約23万人)です。一方で、現場の不足感は5割を超えています。少ない人数で監視を回したいという現場の声が、XDRが選ばれる背景にあるという見方ができます。
セキュリティ人材の不足を示す公的データは2016年が最新で、2020年代の値は確認できない
XDRの説明では人材不足がよく挙げられますが、公的データで確かめられるのは2016年までです。脅威の側と人員の側で、データの更新状況に大きな差があります。
脅威の側では、10大脅威が2026年版まで毎年公表されています。一方、人員の側で今回確認できたのは、2011年度の推計と2016年の回答割合だけでした。
この差から読み取れるのは、「人手不足だからXDR」という説明の前提になる最新の人員データが、公的統計には無いという点です。ベンダーの説明を聞くときは、自社の実際の人数と業務量に当てはめて考えてみてください。
注意
ここで紹介した人材不足のデータは、2011年度と2016年に実施された調査のものです。2020年代の状況を示す公的データは、今回の調査では確認できませんでした。また、2つの調査は対象とする企業規模も指標も違うため、不足が広がったか縮んだかを比べることはできません。
出典: IPA「情報セキュリティ10大脅威 2026」組織編 解説書/IPA「情報セキュリティ人材の育成に関する基礎調査」/IPA「企業のCISOやCSIRTに関する実態調査2017」
XDRを生かすには監視(SOC)と対応(CSIRT)の役割分担を前提にする
XDRで監視を一元化しても、アラートを判断して対応する担い手は別に必要です。その実態を知る手がかりが、JPCERT/CCが実施した「2015年度 CSIRT構築および運用における実態調査」です。
CSIRTは、セキュリティ事故に対応する組織です。この調査では、CSIRTと、監視を担うSOCの関係を調べています。対象は日本シーサート協議会(NCA)に加盟するCSIRTで、回答は66組織でした。
注意
この調査は2015年度に実施されたもので、対象はすでにCSIRTを持つ組織に限られます。回答数も少ないため、日本企業全体の姿ではありません。体制の考え方を知る参考として読んでください。
2015年度調査ではCSIRTの69.7%がSOCによる監視体制を持ち、そのうち78.3%が24時間365日で運用していた
体制が整った組織では、SOCによる常時監視が多数派でした。ただし、2つの割合は分母が違う点に注意が必要です。
JPCERT/CCの2015年度調査では、回答したCSIRT66組織のうち69.7%が、SOCによる監視体制を構築・運用していました。さらに、SOCを構築している46組織に限ると、78.3%が24時間365日の体制で運用していました。
つまり、69.7%はCSIRT全体に対する割合で、78.3%はSOCを持つ組織に対する割合です。両者を同じ分母の数字として読まないようにしてください。
この結果からは、体制のある組織でも常時監視には専用の仕組みを用意していたことが分かります。24時間の監視を自社だけで組むのは、多くの組織にとって大きな負担になるという見方ができます。
SOCを持つ組織の67.4%は監視と対応を別々の部署で分担している
SOCを持つ組織の多くは、監視と対応を1つの部署にまとめず、別々の部署で分担していました。
同じ2015年度調査で、SOCを構築している組織の体制を見ると、内訳は次のとおりです。
| 体制の形 | 割合(SOCを構築している組織のうち) |
|---|---|
| SOCとCSIRTを別々の部署として運用し、連携している | 67.4% |
| CSIRTがSOCの機能を兼ねている | 21.7% |
| SOCの中にCSIRTを置いている | 8.7% |
表の出典: JPCERT/CC「2015年度 CSIRT構築および運用における実態調査」
※報告書には回答した組織の数だけが載っています。表の割合は、SOCを構築していると答えた46組織(未回答1組織を含む)を分母にして計算した値です。
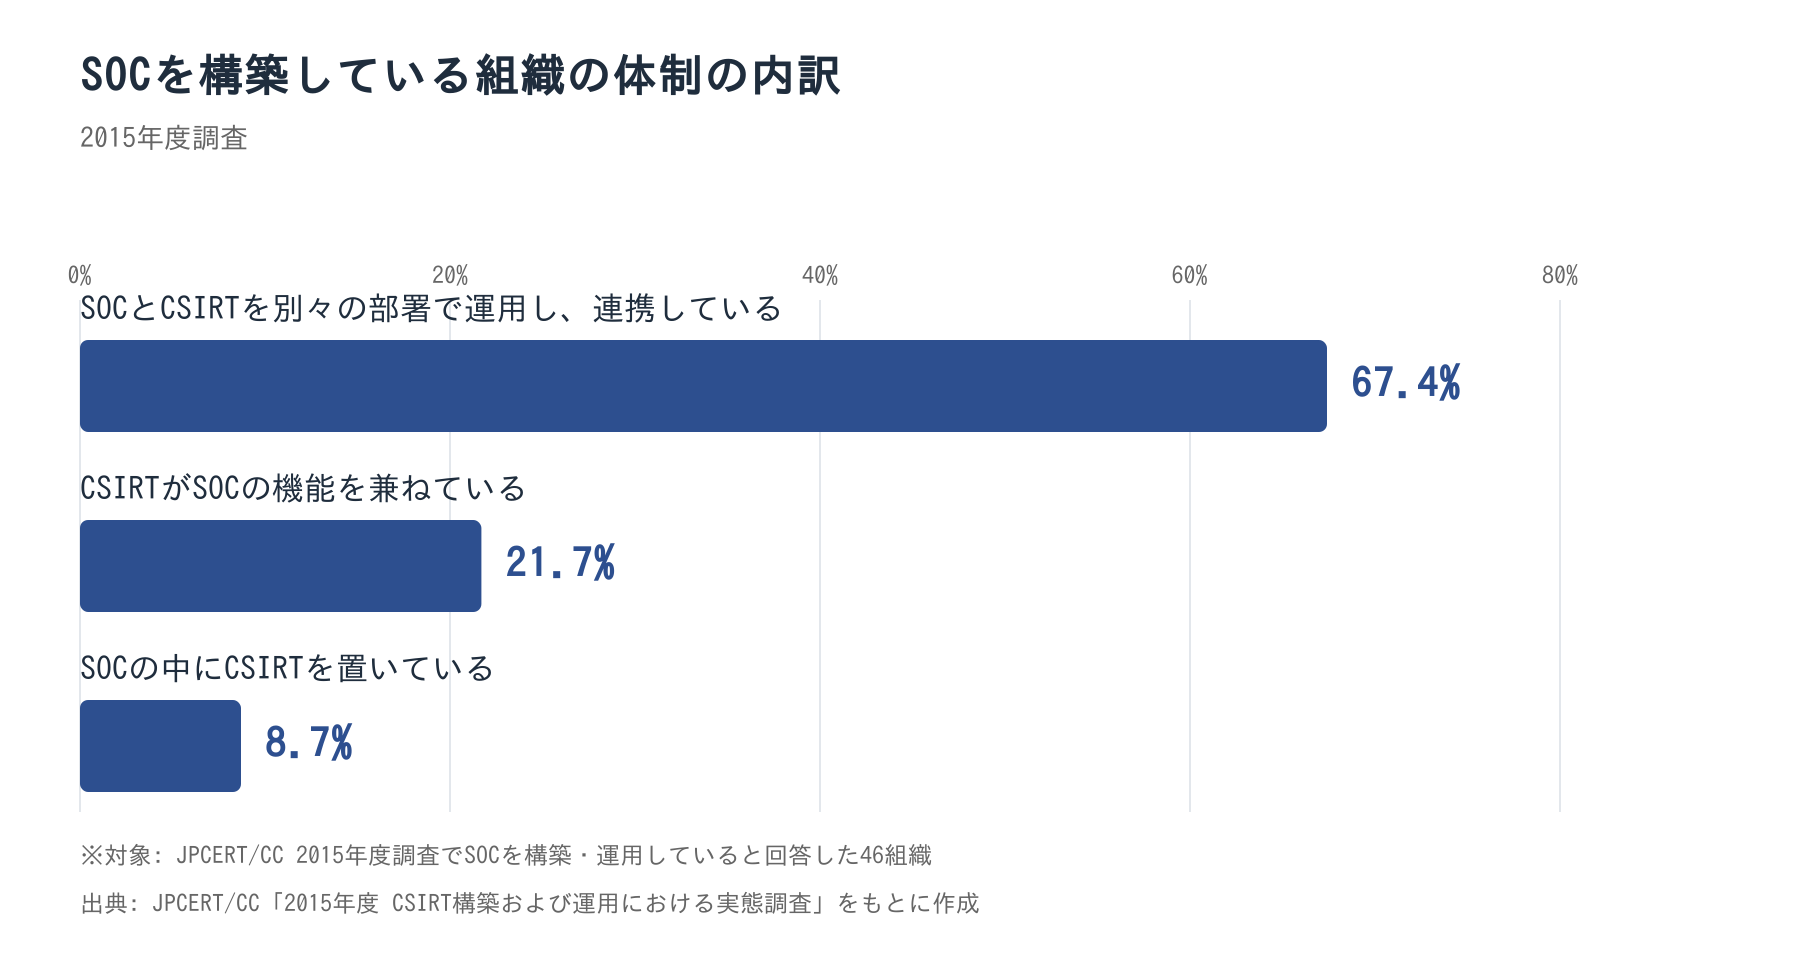
監視と対応を1つにまとめている形は、合計しても30.4%(21.7%+8.7%の計算値)です。これは別部署で連携する67.4%の半分以下でした。
この分担から読み取れることがあります。XDRの一元化が効果を出しやすいのは、組織を1つにまとめる場面ではないという点です。SOCからCSIRTへアラートと調査材料を渡す場面をつなぐ仕組みとして捉えるほうが、実態に合っていると考えられます。
CSIRTの77.3%は調整役を担っており、XDRのアラートを判断する人は別に必要になる
インシデントが起きたときのCSIRTの役割としては、調整役を挙げる組織が最も多く、現場での対応作業を挙げる組織も7割を超えます。監視そのものはSOCが担う形が多いため、XDRが出したアラートを誰が判断するかは、別途決めておく必要があります。
同じ2015年度調査では、インシデント発生時のCSIRTの位置づけを複数回答で尋ねています。「コーディネーター(調整役)」と答えたのは77.3%でした。「現場で対応作業を実施または支援」は71.2%です。いずれも回答66組織に対する割合です。選択肢は、この2つと「技術的アドバイザー」などで、「監視」は選択肢に含まれていません。
この結果からは、CSIRTは調整役と現場での対応の両方を担っており、なかでも社内外への連絡や判断の取りまとめが重視されていると読めます。ただし、調整役と現場対応の差は6.1ポイント(77.3%−71.2%の計算値)で、どちらが主な役割とまでは言い切れません。XDRを導入する場合も、アラートを「誰が判断し、誰に連絡するか」を先に決めておくことが欠かせません。
出典: JPCERT/CC「2015年度 CSIRT構築および運用における実態調査」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
中小企業では訓練形式のセキュリティ教育が広がっておらず、XDRの前に対応手順の準備が課題になる
前の章では、体制が整った組織の姿を見てきました。では、中小企業やひとり情シスの職場ではどうでしょうか。IPAの2024年度の調査からは、アラートを受けて動くための練習がまだ広がっていない様子が見えてきます。
2024年度調査で訓練形式のセキュリティ教育を行う中小企業等は7.3%にとどまる
中小企業では、訓練の形でセキュリティ教育を行っている企業はごく一部です。手順を実際に試す機会が少ない状態だといえます。
IPAの「2024年度 中小企業における情報セキュリティ対策に関する実態調査」の結果を見てみます。教育の方法として「訓練」を実施している中小企業等は、中小企業等全体の7.3%でした。ここでの訓練には、標的型攻撃メールの訓練やインシデント対応訓練などが含まれます。
参考として、国の行政機関では、2020年時点で標的型攻撃メールの模擬訓練を実施済みの府省庁が87.5%でした。
この2つは調査年も対象も設問も違うため、何倍の差かは計算できません。読み取れるのは、訓練の実施状況に桁が違うほどの開きがあるという点だけです。
教育を実施している中小企業等でもインシデント対応訓練を選んだのは9.8%で、アラートを受けて動く準備に大きな差がある
セキュリティ教育に取り組んでいる中小企業でも、インシデント対応の訓練まで行っている企業は少数です。
同じIPAの2024年度調査では、情報セキュリティ教育を実施している中小企業等に絞った設問もあります。教育の内容として「インシデント対応訓練」を選んだのは9.8%でした。全中小企業ではなく、すでに教育を行っている企業の中での割合です。
ここで、2015年度のJPCERT/CC調査と並べてみます。対象はNCA加盟CSIRTの回答組織です。このうち24時間365日のSOCを持つ組織は、計算上約55%でした(69.7%×78.3%の計算値)。
調査年も調査主体も母集団も違うため、倍率では比べられません。それでも、アラートを受けて動く側の準備には大きな差があると読めます。なお、外部の委託先が対応する企業もあるため、訓練率の低さだけで対応力が無いとは言い切れません。
ポイント
- XDRはアラートを出す仕組みであり、封じ込めや復旧の判断は人が行う
- 中小企業では、対応手順を練習する機会がまだ限られている
- 製品選びの前に、手順書づくりと簡単な訓練から始めるのが現実的
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/総務省「国の行政機関における情報セキュリティ対策に関する実態調査―職員の情報セキュリティ教育の取組状況―」/JPCERT/CC「2015年度 CSIRT構築および運用における実態調査」
XDRの導入を検討するときは、製品の機能より先に監視時間・対応手順・外部支援を確認する
XDRのメリットは、複数の製品から出るアラートを1か所で確認できることです。関連するアラートがまとめて示されるため、担当者が複数の画面を行き来して調べる手間も減らせます。
一方で、ここまで見てきたとおり、アラートを受けて動く人と手順が無ければ効果は出ません。ここでは、導入前に確認したい点を3つに分けて整理します。
導入前に「誰が・いつ・どの手順で」アラートに対応するかを決めておく
XDRを検討するときに最初に決めたいのは、アラートへの対応のしかたです。製品の機能比較は、その後でも遅くありません。
体制が整った組織でも、2015年度の調査でSOCを24時間365日で運用していたのは、SOCを持つ組織の78.3%でした。中小企業では、2024年度の調査で教育の内容にインシデント対応訓練を選んだのは、教育を実施する企業の9.8%です。
導入前には、少なくとも次の項目を確認しておくと安心です。
導入前のチェックリスト
- 夜間・休日に出たアラートを誰が確認するか決まっている
- アラートの一次判断をする担当者が決まっている
- 端末の隔離などの封じ込めを誰が承認するか決まっている
- 対応手順書があり、一度は訓練で試している
この4点が決まっていれば、XDRのアラートを実際の対応につなげやすくなります。
自社で常時監視を組めない場合は、MDRなど外部の監視サービスとの組み合わせを検討する
自社だけで常時監視を組めない場合は、外部の監視サービスと組み合わせる方法があります。その代表がMDRです。
MDR(Managed Detection and Response)は、監視と対応を外部の専門チームに任せるサービスです。XDRが仕組みや製品を指すのに対し、MDRは人による運用まで含めたサービスを指します。XDRの製品をMDRの事業者が運用する形もあります。
人員の面では、2016年の調査が参考になります。対象は従業員300人以上の企業の、情報システム部門・セキュリティ担当部門の責任者と担当者です。その54.9%が「セキュリティ要員が不足している」と回答していました。なお、従業員300人未満の企業は、この調査の対象に含まれていません。
こうした状況を踏まえると、人員の限られる組織では、XDR単体よりも外部の監視サービスとの組み合わせが現実的な選択肢になります。費用や対応範囲はサービスごとに違うため、自社の体制に合わせて比べてみてください。
AIによる検知をセキュリティ監視に毎日使う人は2026年調査で8.2%で、継続して使われる運用まで含めて比較する
XDR製品の多くは、AIによる検知を特長として打ち出しています。ただ、AIをセキュリティ監視に使い続けている人は、まだ多くありません。
IPAの「2026年度AIの説明に関する意識調査」は、AIを業務で使う従業員等2,000人が対象です。この調査で、セキュリティ監視・検知の用途でAIを使う頻度が尋ねられています。結果は次のとおりです。
| 利用頻度 | 割合 |
|---|---|
| 毎日使う | 8.2% |
| 週数日使う | 12.2% |
| 月数日使う | 13.3% |
| 過去に使ったことがある | 9.6% |
| 使ったことがない | 56.8% |
表の出典: IPA「2026年度AIの説明に関する意識調査」単純集計データ
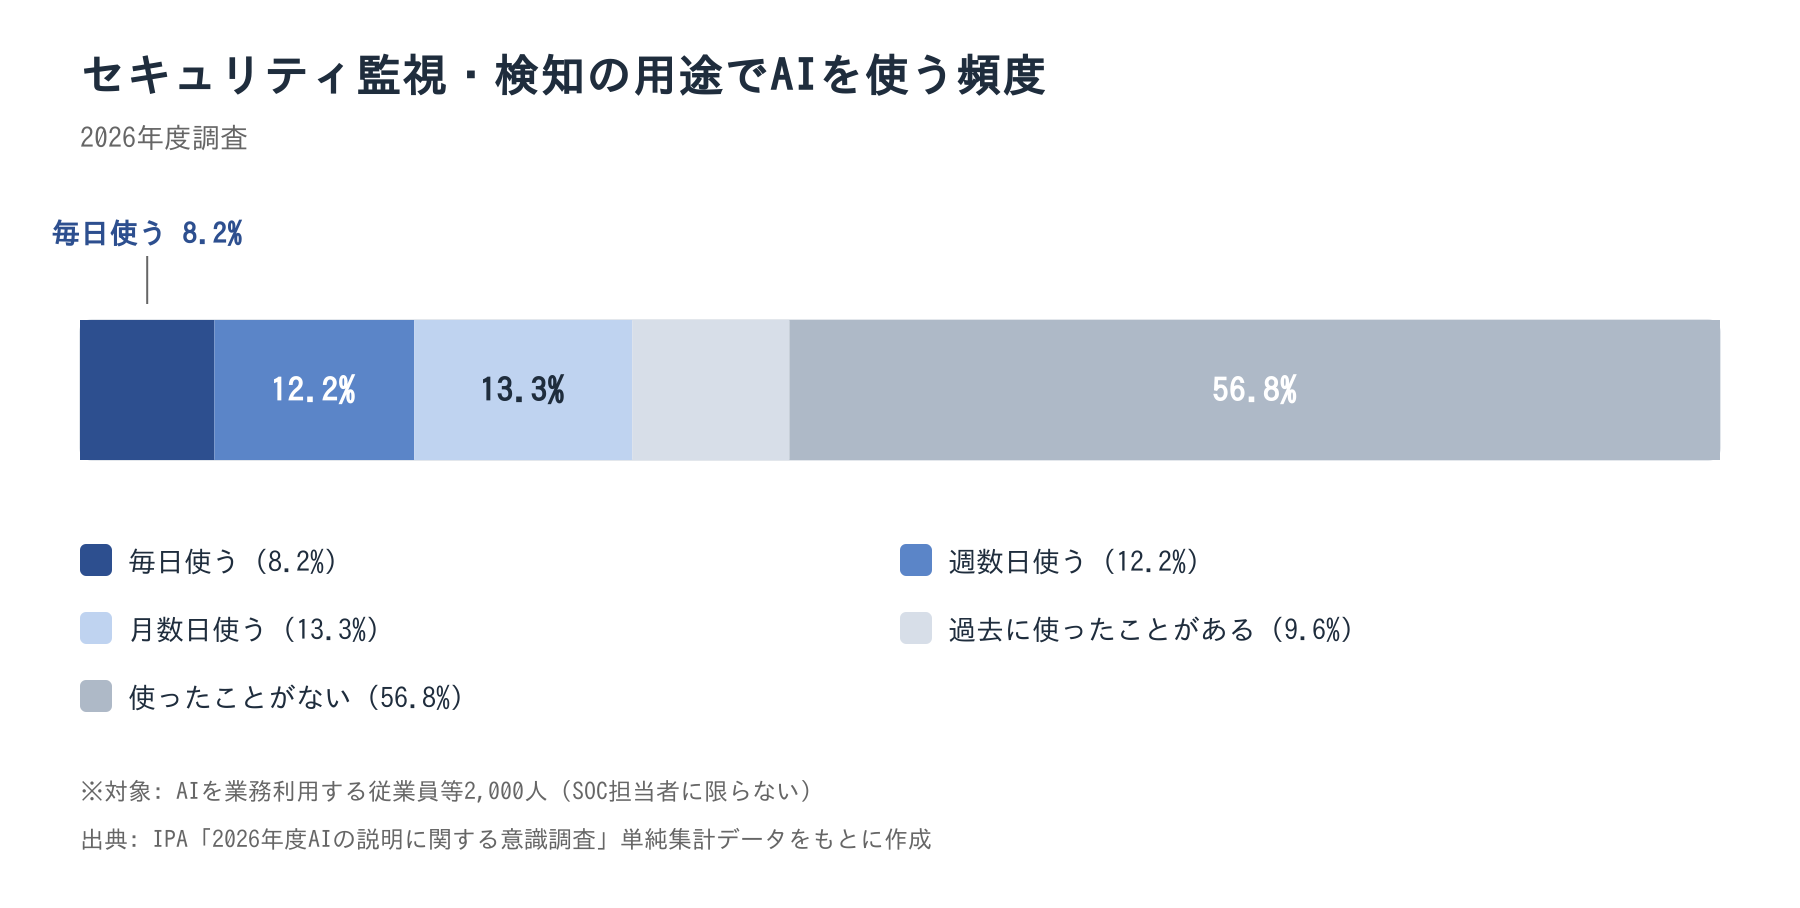
現在使っている人は計算値で33.7%(8.2%+12.2%+13.3%)です。過去の利用を含めた経験者は計算値で43.3%(33.7%+9.6%)です。経験者のうち約22%(9.6%÷43.3%の計算値)は、今は使っていないことになります。
この調査はSOC担当者やXDR利用者に限ったものではないため、参考程度の数字です。それでも、AI検知は導入後に使われ続けるとは限らないという見方ができます。製品を比べるときは、継続して使える運用まで含めて確認してみてください。
出典: IPA「2026年度AIの説明に関する意識調査」/JPCERT/CC「2015年度 CSIRT構築および運用における実態調査」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/IPA「企業のCISOやCSIRTに関する実態調査2017」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
まとめ:XDRは検知を一元化する仕組みで、効果は受け止める人と手順の準備で決まる
XDRを検討するときに押さえておきたい点を振り返ります。
- XDRは端末・ネットワーク・メールなどの検知データを横断して分析し、対応までつなぐ仕組みで、今回確認した範囲では公的な定義は見当たらない
- 背景には人材不足があり、2016年の調査では従業員300人以上の企業の責任者・担当者の54.9%が要員不足と回答した
- 2015年度の調査では、CSIRTの69.7%がSOCによる監視体制を持っていたが、監視と対応は別部署で分担する形が中心だった
- 中小企業では、2024年度の調査で訓練形式の教育を行う企業等が7.3%にとどまる
- 導入前に、アラートへの対応手順と訓練、外部の監視サービスの活用を検討しておく
XDRは便利な仕組みですが、アラートを受けて動く人と手順があってはじめて効果が出ます。まずは自社で、夜間や休日のアラートに誰が対応するかを確認するところから始めてみてください。
出典: IPA「企業のCISOやCSIRTに関する実態調査2017」/JPCERT/CC「2015年度 CSIRT構築および運用における実態調査」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」
XDRを生かせる担当者を育てるなら「情シスカレッジ」

この記事で見てきたとおり、XDRのような仕組みを生かすには、アラートを受けて動ける担当者と、手順の練習が欠かせません。中小企業では訓練形式のセキュリティ教育がまだ広がっておらず、担当者の育成が導入の前提になります。
「情シスカレッジ」は、新人・ひとり情シスのためのマイクロラーニングLMSです。数分の動画と小テストで、日々の業務の合間に少しずつ学べます。
情シスカレッジの特徴
- 数分の動画と小テストで進めるマイクロラーニング形式
- 必修の割り当て・期限設定・進捗ダッシュボードで受講状況を管理できる
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応
導入は5名から可能で、請求書払いにも対応しています。初期設定はおよそ10分で完了します。
※出典
- 情報処理推進機構「情報セキュリティ10大脅威 2026」組織編 解説書
- 情報処理推進機構「企業のCISOやCSIRTに関する実態調査2017」報告書
- 情報処理推進機構「情報セキュリティ人材の育成に関する基礎調査」調査報告書
- JPCERT/CC「2015年度 CSIRT構築および運用における実態調査」
- 情報処理推進機構「2024年度 中小企業における情報セキュリティ対策に関する実態調査」報告書
- 総務省「国の行政機関における情報セキュリティ対策に関する実態調査―職員の情報セキュリティ教育の取組状況―」
- 総務省「令和7年 通信利用動向調査」
- 情報処理推進機構「2026年度AIの説明に関する意識調査」単純集計データ