

【IPA・総務省データ】EDRとEPPの違い|ウイルス対策は8割導入済み、侵入後の検知は次の一手(2024-2025年調査)
エンドポイント対策の見直しを任されると、ベンダーの資料に「EPP」と「EDR」が並んで出てきますよね。名前が似ているうえに、どちらも端末を守る製品なので、違いをすぐに説明するのは意外と難しいものです。
- ベンダーの資料にEPPとEDRが並んでいて、違いがよく分からない
- ウイルス対策ソフトを入れていれば、EDRはいらないのでは
- うちの規模でEDRまで入れている会社はどれくらいあるのか
結論から言うと、EPPは侵入を入口で防ぐ対策、EDRは侵入後の不審な動きを見つけて対応につなげる対策です。どちらか一方を選ぶものではなく、EPPを土台にしてEDRを重ねるのが基本の考え方です。
この記事では、両者の違いを比較表で整理したうえで、総務省とIPAの公的データから導入の実態を確認します。さらに、企業規模別のデータをもとに、EDRに進むかどうかの判断軸も紹介します。
この記事のポイント
- EPPは侵入を入口で防ぐ対策、EDRは侵入後の不審な動きを検知して対応につなげる対策で、役割が異なります。EDRの定義はIPA「情報セキュリティ10大脅威2026」組織編 解説書、EPPの定義はIPA「ゼロトラスト導入指南書」によります
- ウイルス対策ソフトの導入率は、総務省の2025年調査で82.0%です(出典: 総務省「令和7年通信利用動向調査」)。対象は常用雇用者100人以上の企業です。IPAの2024年調査では、対策の必要性を感じている中小企業で80.0%でした(出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」)。EPPはすでに普及しています
- 一方、ネットワークの不正侵入検知(IDS)の導入率は、総務省の2025年調査で20.7%にとどまります(出典: 総務省「令和7年通信利用動向調査」)。EDR単体の導入率は、確認した範囲の公的統計には見当たりません

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
EDRとEPPの違いは、侵入を防ぐか、侵入後に見つけて対応するかにある
EDRとEPPの大きな違いは、守るタイミングです。EPPは侵入を入口で止め、EDRは侵入後の動きを見張ります。IPAの解説書をもとに、違いを表にまとめました。
| 比較項目 | EPP(Endpoint Protection Platform) | EDR(Endpoint Detection and Response) |
|---|---|---|
| 目的 | 端末への侵入やマルウェアの実行を防ぐ | 侵入後の不審な動きを見つけ、被害の拡大を抑える |
| 働くタイミング | 侵入する前・実行される前 | 侵入したあと・実行されたあと |
| 主な検知方法 | 既知のマルウェアの照合、機械学習などによる予防(NGAV) | 端末内の処理や外部との通信を記録し、不審な振る舞いを検知 |
| 対応できる範囲 | 検知したファイルの隔離・削除 | 原因の調査、端末の隔離、影響範囲の特定 |
| 運用の負荷 | 定期スキャンと定義ファイルの更新が中心で、比較的軽い | アラートの確認と対応の判断が必要で、負荷が大きい |
表の出典: IPA「情報セキュリティ10大脅威 2026」組織編 解説書(EDRの定義)・IPA「ゼロトラスト導入指南書」(EPPの定義)をもとに整理。NGAVと運用の負荷は、一般的な製品の特徴を編集部でまとめたもの
注意
「EPP」は主に業界やベンダーの呼び方です。IPAの資料はEPPを「アンチウイルスソフトとも呼ばれる」ものと説明しており、総務省やIPAの統計調査では「ウイルス対策ソフト」などと表現されます。この記事では、その導入率をEPPの普及度の目安とします。
EPPは端末への侵入を入口で防ぐ対策で、ウイルス対策ソフトがその中心
EPPは、マルウェアが端末で動き出す前に止めるための対策です。一般的に「ウイルス対策ソフト」と呼ばれる製品が、その中心にあたります。
従来のウイルス対策ソフトは、定義ファイルと照らし合わせて既知のマルウェアを見つける仕組みです。最近は、ファイルの振る舞いや機械学習で未知のマルウェアも予防するNGAV(次世代アンチウイルス)も、一般にEPPに含めて扱われます。ただし、NGAVを定義した公的資料は確認できず、製品の区分はベンダーによって異なります。IPAの解説書は、アンチウイルスは入れて終わりではないとしており、定期的なスキャンと定義ファイルの更新を続ける必要があります。
普及の度合いを見ると、総務省の調査では、端末にウイルス対策プログラムを入れている企業は2024年・2025年とも82.0%です。対象は常用雇用者100人以上の企業です。IPAの2024年調査でも、中小企業(対策の必要性を感じている企業)のウイルス対策ソフト導入率は80.0%でした。
EPPは、すでに多くの企業で導入済みの対策と言えます。調査ごとの詳しい条件は、後半の「公的統計で見ると…」の見出しで説明します。
EDRは侵入後の不審な振る舞いを検知し、調査・封じ込めにつなげる対策
EDRは、侵入されたあとに素早く気づき、対応するための対策です。侵入を未然に防ぐEPPとは異なり、サーバーやPCの処理や外部との通信から不審な振る舞いを検知し、原因調査や端末の隔離につなげます。仕組みの詳細は「EDRとは」の記事で解説しています。
IPAの2024年度調査では、2023年度にインシデントを経験した中小企業の復旧期間は平均5.8日、最大360日でした(対象975件)。この数値から読み取れるのは、EDRが短くしようとしているのは「気づいて対応するまで」の時間だという点です。ただし侵入から検知までにかかった時間は確認した範囲の公的調査では測られておらず、EDRの効果を公的データで直接比べることは、現時点ではできません。
出典: IPA「情報セキュリティ10大脅威 2026」組織編 解説書/IPA「ゼロトラスト導入指南書」/総務省「令和7年通信利用動向調査」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
EPPだけでは防ぎきれない侵入があるため、侵入後に備える対策が必要になる
EPPを入れていても、すべての侵入を入口で止められるわけではありません。正規の経路を使った侵入や、実際に被害を経験している企業の割合を見ると、侵入後に備える対策の役割が見えてきます。ここでは、公的データを2つ紹介します。
ランサムウェアの感染経路は2025年に87.0%がVPN機器・リモートデスクトップ経由
ランサムウェアの多くは、ファイルを開かせる手口ではなく、リモート接続の入口から入り込んでいます。そのため、ファイルを入口で調べるEPPだけでは防ぎきれない場面があります。
IPAの「情報セキュリティ10大脅威2026」組織編 解説書で、ランサムウェアの感染経路を見てみましょう。VPN機器とリモートデスクトップ経由の合計は、2022年に80.4%でした。この割合は2025年には**87.0%**まで高まっています。元のデータは警察庁の集計です。
この数値から読み取れるのは、攻撃者がVPN機器などの脆弱性や、盗まれた・推測されやすい認証情報を悪用して、リモート接続の入口から入ってくる経路が主流だという点です。一方で、企業の対策は端末のウイルス対策に寄っています。VPN機器そのものへの侵入や、正規の認証情報を使ったログインは、端末上のファイルを調べるEPPでは検知しにくいものです。だからこそ、侵入後の振る舞いを見るEDRに役割があると考えられます。ただし、EDRはVPN機器そのものには導入できません。VPN機器の脆弱性対策や多要素認証といった入口の対策も欠かせません。
2023年度は中小企業の23.3%がサイバーインシデントを経験している
EPPが広く入っている今でも、被害や被害の兆候を経験する企業は少なくありません。
IPAの2024年度調査(有効回答4,191件)では、2023年度にサイバーインシデントを経験した中小企業は**23.3%**でした。この数値には、インシデントが発生した可能性があるケースも含まれます。
注意
この調査は、ウイルス対策ソフトの導入の有無とインシデント経験を掛け合わせて集計していません。そのため「ウイルス対策ソフトを入れていた企業が被害に遭った」とまでは言えません。
同じ2024年度調査で、ウイルス対策ソフトの導入率は80.0%です(母数は対策の必要性を感じている企業2,203件で、23.3%の母数とは異なります)。それでもこれだけの企業がインシデントを経験している点は、見過ごせません。EDRは「防御はいつか破られる」という前提で、破られたあとに早く気づくための対策です。
出典: IPA「情報セキュリティ10大脅威 2026」組織編 解説書(原データは警察庁)/JPCERT/CC「侵入型ランサムウェア攻撃を受けたら読むFAQ」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」
公的統計で見ると、防ぐ対策は約8割、検知・管理系の対策は1〜2割にとどまる
公的統計を見ると、入口で防ぐ対策と、侵入を見張ったり端末を管理したりする対策では、普及の度合いに大きな差があります。ここでは総務省とIPAの調査から、その差を確認します。
2つの調査は対象とする企業が違うため、数値を読む前に条件を押さえておいてください。
注意
総務省「通信利用動向調査」の対象は、常用雇用者100人以上の企業のうちインターネットを利用している企業です(2025年調査はn=2,480)。小規模な企業は含まれていません。
IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」は、製品導入の設問で母数を絞り込んでいます。有効回答4,191件から「対策の必要性を感じたことがない」企業を除いた2,203件が母数です。規模別に見ると、小規模企業者は有効回答2,775件のうち1,103件、約40%しか母数に含まれていません。
ウイルス対策ソフトの導入率は、IPA・総務省のどちらの調査でも8割前後で推移している
ウイルス対策ソフトの導入率は、IPAの2024年調査で80.0%、総務省の2025年調査で82.0%と、どちらも8割前後です。調査主体も対象も違いますが、同じような水準が続いています。それぞれ別の表にまとめました。2つは別の調査なので、1本の推移としてはつなげずに見てください。
| IPA 中小企業実態調査 | 調査年 | ウイルス対策ソフト・サービスの導入率 | 母数 |
|---|---|---|---|
| 2016年度調査 | 2016年 | 82.3% | n=4,215 |
| 2021年度調査 | 2021年 | 77.2% | n=4,074 |
| 2024年度調査 | 2024年 | 80.0% | n=2,203 |
| 総務省 通信利用動向調査 | 調査年 | 導入率 |
|---|---|---|
| 端末にウイルス対策プログラムを導入 | 2024年 | 82.0% |
| 端末にウイルス対策プログラムを導入 | 2025年 | 82.0% |
| サーバにウイルス対策プログラムを導入 | 2024年 | 59.5% |
| サーバにウイルス対策プログラムを導入 | 2025年 | 60.7% |
表の出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」図3-183/総務省「令和7年通信利用動向調査」図表5-5(常用雇用者100人以上の企業)
IPAの2024年度調査の母数2,203件は、「対策の必要性を感じたことがない」企業を除いた件数です。過去の調査と条件が同じとは限らないため、各回とも8割前後という読み方にとどめてください。この2つの調査から読み取れるのは、EPPにあたる対策が「入れるかどうか」で差がつく段階を過ぎているという点です。EDRとEPPを比べる論点は、EPPの上に何を足すかに移っていると考えられます。
ネットワークの不正侵入検知(IDS)を導入している企業は2025年で20.7%
侵入を見張る対策は、入口で防ぐ対策に比べて少数派です。総務省の調査で、ネットワークへの不正な侵入を検知するIDSの導入率を見ると、その差がはっきりします。
総務省の調査(常用雇用者100人以上の企業)では、IDSの導入率は2024年が19.5%、2025年が**20.7%**でした。1年で1.2ポイントの変化にとどまり、ほぼ横ばいと見てよい水準です。なお、総務省の集計項目名は「不正侵入検知システム(IDS)の設置・導入」で、IPS(不正侵入防止システム)を含むかどうかは図表からは確認できません。
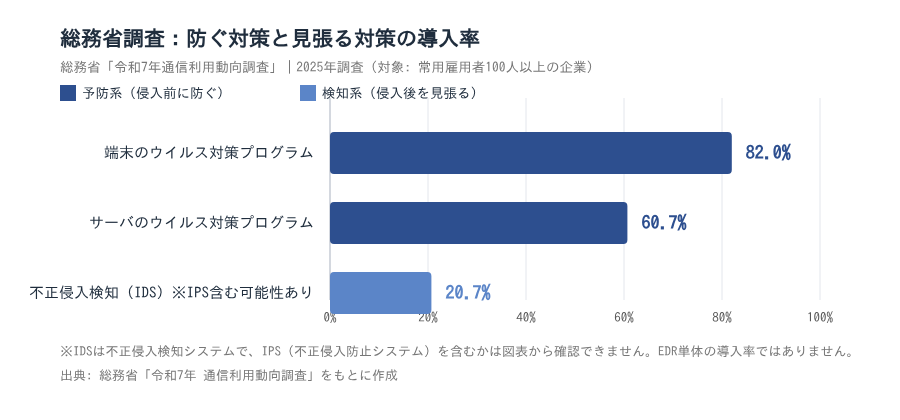
この数値から読み取れるのは、予防と検知の普及の差です。端末のウイルス対策の82.0%に比べると、侵入を見張る対策はその約4分の1にとどまっています。IDSはネットワーク側の製品で、IDSの導入率は、EDRの導入率ではありません。
EDR単体の導入率は、確認した範囲の公的統計には見当たらない
EDRだけの導入率を示す数値は、確認した範囲の公的統計には見当たりません。総務省とIPAのどちらの集計項目にも、EDRという独立した項目がないためです。
近い項目は、IPAの2024年調査にある「クライアントPCの設定・動作・ネットワーク接続等を管理する製品(検疫ネットワークを含む)」です。導入率は8.7%でした。ただし、この区分には端末管理(MDM)や検疫ネットワークも含まれます。そのため、この8.7%をEDRの導入率と言い換えることはできません。
総務省のIDS 20.7%とIPAの8.7%は、倍以上の差があります。IPAで101名以上の企業だけを取り出すと、ウイルス対策ソフトは83.8%、端末管理製品は17.3%です。総務省の82.0%・20.7%に近い値になります。
この比較から読み取れるのは、2つの調査の差の多くが、対象企業の規模の違いで説明できるという点です。ただし、IDSと端末管理製品は別の製品で、調査年も1年ずれています。2つが同じものを測っているわけではありません。
注意
インターネット上で「検知系の対策は2割」「1割」といった数値を見かけても、それをEDRの普及率と読み替えないようにしてください。公的統計で分かるのは、予防と検知・管理の普及に差があるところまでです。
出典: 総務省「令和7年通信利用動向調査」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
企業規模が大きいほど、端末を管理・監視する対策と専門の体制が広がる
自社の規模だと、どこまで対策している企業が多いのかは気になるところですよね。IPAの2024年度調査には企業規模別のデータがあり、規模による差の出方を確認できます。
この調査では、企業を3つの規模に分けています。小規模企業者は商業・サービス業で1〜5名、製造業その他で1〜20名の企業です。中小企業(100名以下)はそれより大きく100名以下の企業、中小企業(101名以上)は全業種で101名以上の企業を指します。
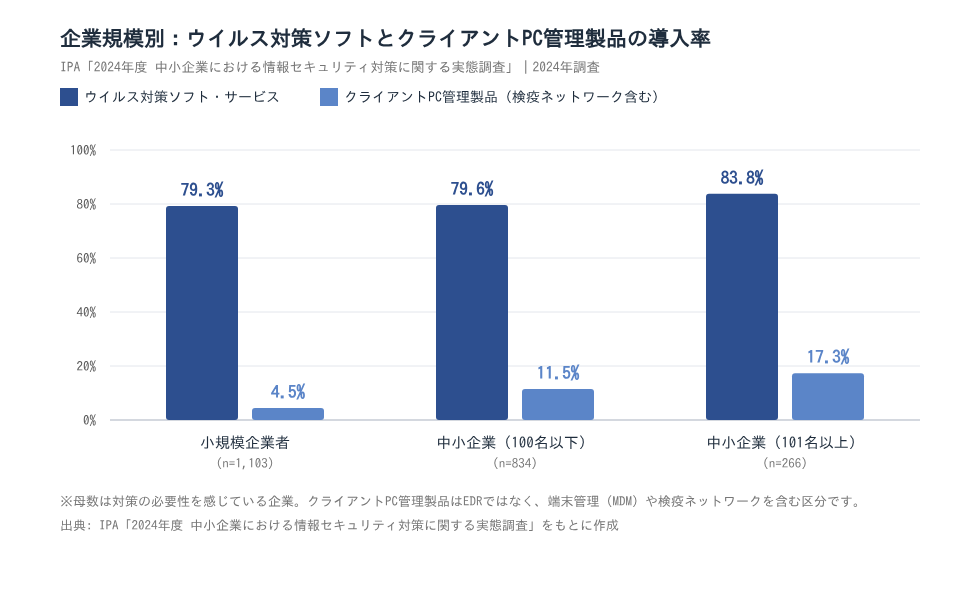
ウイルス対策ソフトは規模による差が4.5ポイントだが、端末管理製品は4.5%から17.3%まで約3.8倍の差がある
規模によって大きく差がつくのは、ウイルス対策ソフトではなく、端末を管理する製品のほうです。2つの指標を規模別に並べると、その違いが分かります。
| 企業規模 | ウイルス対策ソフト・サービス | クライアントPC管理製品(検疫ネットワークを含む) |
|---|---|---|
| 小規模企業者(n=1,103) | 79.3% | 4.5% |
| 中小企業(100名以下)(n=834) | 79.6% | 11.5% |
| 中小企業(101名以上)(n=266) | 83.8% | 17.3% |
表の出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」図3-128(2024年調査)
注意
表の母数は、対策の必要性を感じている企業に限られます。母数に含まれるのは、小規模企業者で有効回答の約40%(2,775件中1,103件)、101名以上で約90%(295件中266件)です。また、101名以上はn=266と少ないため、数ポイントの差は誤差の範囲として扱ってください。クライアントPC管理製品はEDRではありません。
ウイルス対策ソフトは、最も低い小規模企業者と最も高い101名以上の差が4.5ポイントにとどまります。101名以上の母数が266件と小さいことを考えると、大きな差とは言えません。一方、クライアントPC管理製品は4.5%から17.3%まで、約3.8倍の差があります。
この違いから読み取れるのは、規模で差がつくのは「防御ソフトを入れるか」ではなく「入れた端末の状態を継続的に見るか」の部分だという点です。EPPとEDRの役割の違いが、導入率の出方の違いにも表れていると考えられます。
専門部署を持つ企業の割合も、4.4%・14.8%・34.6%と同じ順序で上がっている
セキュリティの専門部署を持つ企業の割合も、端末管理製品と同じく、規模が大きいほど高くなります。IPAの2024年度調査から、体制に関する数値を規模別に整理しました。
- 専門部署(担当者)がある: 小規模企業者4.4%、中小企業(100名以下)14.8%、中小企業(101名以上)34.6%
- 組織的には行っておらず各自の対応: 小規模企業者84.5%、中小企業(100名以下)47.6%、中小企業(101名以上)13.6%
体制の設問は有効回答4,191件が母数で、製品の設問の2,203件とは母数が違い、同じ企業の回答を突き合わせた集計ではありません。
この並びから読み取れるのは、体制がある規模ほど、端末を見る系統の製品も入っているという順序の一致です。体制の規模差そのものは、ほかの対策でも同じ傾向が見られます。ただし、体制があるから製品を導入している、という因果まではこのデータからは言えません。
規模に合った基本対策の進め方は「中小企業のセキュリティ対策」の記事も参考にしてください。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」
EDRとEPPは併用が基本で、EDRに進むかどうかは運用体制で判断する
EDRとEPPは、どちらか一方を選ぶものではありません。EPPを全端末の土台にして、その上にEDRを重ねるのが基本です。ただし、EDRは運用する人がいて初めて機能するため、導入するかどうかは体制から判断します。
EPPを全端末の土台にして、その上にEDRを重ねる構成が基本になる
EDRはEPPの置き換えではなく、上乗せする対策です。EPPだけでは侵入後の動きが見えず、EDRだけでは侵入を未然に防げないためです。
ウイルス対策ソフトの導入率は、総務省の2025年調査で82.0%、IPAの2024年調査(対策の必要性を感じている中小企業)で80.0%でした。多くの企業では、EPPはすでに入っています。そのうえで、足りない「侵入後に気づく仕組み」を足す順序で考えると整理しやすくなります。
EPPとEDRの機能を1つの製品にまとめて提供するものもあります。さらに、端末だけでなくネットワーク・クラウド・メールまで検知の範囲を広げた考え方がXDRです。
この記事で見てきたデータから考えると、比較の論点は「EPPを入れるか」ではなく「EPPの上に何を足すか」にあります。まずは全端末のEPPを確実にしたうえで、EDRを検討するのが現実的な進め方です。
EDRはアラートを確認して対応する担当者がいて初めて機能する
EDRは、入れただけでは効果を発揮しません。アラートを確認し、調べて、対応を判断する担当者が必要です。
IPAの2024年度調査(有効回答4,191件)では、セキュリティの専門部署(担当者)がある中小企業は9.3%でした。対策を組織的に行わず、各自の対応としている企業は69.7%です。さらに、セキュリティ対策への投資を「していない」「わからない」と答えた企業は約7割にのぼります。
体制が無いままEDRを入れると、アラートが確認されずに放置されるおそれがあります。規模が大きいほど体制と端末管理製品の導入が同じ順序で増えていたことも、運用する人の確保が先になることを示しています。
担当者を確保できない場合は、監視と初動を外部に任せるMDR(Managed Detection and Response。EDRなどによる監視と初動対応を専門事業者が代行するサービス)が選択肢になります。中小企業向けには、経済産業省とIPAが推進する「サイバーセキュリティお助け隊サービス」にも、EDRなどで端末を監視する類型があります。EPP側の機能を強化したNGAVから始める方法もありますが、NGAVは侵入前の防御を強める対策で、侵入後の検知と対応を代わりに担うものではありません。
導入前には「端末の把握」「基本対策の徹底」「初動の担当」の3点を確認する
EDRを検討する前に、確認しておきたい点が3つあります。どれも製品選びより先に整えておくべき前提です。
EDR導入前のチェックリスト
- 端末の把握: 社内の端末をすべて把握できているか。EDRは対象の端末すべてに入れて初めて死角が減ります
- 基本対策の徹底: OSやソフトの更新、ウイルス対策ソフトがすべての端末にそろっているか
- 初動の担当: アラートを誰が見て、端末の隔離を誰が判断するかが決まっているか
1つ目の端末の把握について、IPAの2024年調査では、ソフトウェアライセンス管理/IT資産管理製品を導入している中小企業は10.3%でした(母数は対策の必要性を感じている2,203件)。
2つ目の基本対策について、SECURITY ACTION一つ星の5項目をすべて実施している中小企業は、2024年調査で29.8%です(有効回答4,191件)。
3点がそろっていればEDRの導入を検討できます。そろっていなければ、全端末のEPPと更新の徹底を先に進め、あわせてMDRを検討するのが目安です。
出典: 総務省「令和7年通信利用動向調査」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」概要説明資料/IPA「サイバーセキュリティお助け隊サービス」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
まとめ: EPPは導入済みを前提に、侵入後の検知をどう足すかを体制から考える
EDRとEPPの違いと、公的データから見た導入の実態を振り返ります。
- EPPは侵入を入口で防ぐ対策、EDRは侵入後の不審な動きを見つけて対応につなげる対策で、役割が違います
- ウイルス対策ソフトの導入率は、総務省の2025年調査で82.0%です。対象は常用雇用者100人以上の企業です。IPAの2024年調査(対策の必要性を感じている中小企業)では80.0%で、すでに約8割に普及しています
- 侵入を見張るIDSの導入率は2025年調査で20.7%にとどまり、EDR単体の導入率は確認した範囲の公的統計には見当たりません
- 判断の順序は、全端末のEPPを確実にする、運用体制を確認する、EDRまたはMDRを選ぶ、の3段階です
EPPを入れるかどうかではなく、EPPの上に侵入後の検知をどう足すかが、これからの論点です。まずは自社の端末がすべて把握できているか、アラートを見る担当者を決められるかを確認してみてください。
出典: 総務省「令和7年通信利用動向調査」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」
EDRの運用を支える人材育成なら「情シスカレッジ」

この記事で見てきたとおり、EDRを生かせるかどうかは、アラートを読んで初動を判断できる担当者がいるかで決まります。製品を入れるだけでは、その力は身につきません。
「情シスカレッジ」は、新人・ひとり情シスのためのマイクロラーニングLMSです。数分の動画と小テストで、日々の業務の合間に少しずつ学べる形になっています。
情シスカレッジの特徴
- 数分の動画と小テストで進めるマイクロラーニング形式
- 必修の割り当て・期限設定・進捗ダッシュボードで受講状況を管理できる
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応
導入は5名から可能で、請求書払いにも対応しています。初期設定はおよそ10分で完了します。
※出典