

【JPCERT/CCデータ】ボットネットとは|2026年7〜9月のスキャン報告264件と踏み台対策
ボットネットという言葉は、セキュリティのニュースでよく目にしますよね。ただ、社内で説明を求められると、うまく答えられないこともあると思います。
- ボットネットという言葉は聞くが、仕組みを説明できない
- 社内のルーターやカメラが乗っ取られていないか分からない
- 自社の機器が攻撃に使われたら、どう対応すればよいか不安
先に結論をお伝えします。ボットネットとは、攻撃者に乗っ取られた多数の機器の集まりです。
自社の機器も、知らないうちに他社への攻撃に使われるおそれがあります。
対策の中心は、社内の機器を点検して踏み台にさせないことです。この記事では、ボットネットの仕組みと国内の公的データ、情シス担当者が進めたい対策を順に解説します。
この記事のポイント
- IPAは2026年版「情報セキュリティ10大脅威」(組織編)で9位のDDoS攻撃について、主な手口の一つにボットネットを挙げている(出典: IPA「情報セキュリティ10大脅威 2026」解説書)
- JPCERT/CCへのスキャン報告は2026年7〜9月で264件。2023年10〜12月以降の12四半期では156件から1,393件の間を大きく上下しており、件数だけで脅威の増減は判断できない(出典: JPCERT/CC「インシデント報告対応レポート」「四半期レポート」)
- NOTICEは2024年度から、脆弱性のある機器と感染済みの端末も調査対象に加えた。企業もパスワード変更に加え、更新と感染確認まで進めたい(出典: 総務省「情報通信白書(令和7年版)」)

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
ボットネットは乗っ取られた多数の機器の集まりで、DDoS攻撃などに悪用される
ボットネットは、攻撃者が遠隔から操る機器の集まりです。乗っ取られた機器は、持ち主の知らないところで攻撃に加わります。
IPAは2026年版「情報セキュリティ10大脅威」(組織編)で、DDoS攻撃を9位に挙げています。ボットネットは、その主な手口の一つとして説明されています。まずは定義と、どのような攻撃に使われるのかを確認しましょう。
ボットネットは攻撃者が遠隔操作する、乗っ取られた機器のネットワーク
ボットネットとは、攻撃者に乗っ取られた複数の機器が、ひとつのネットワークとしてまとめて操られている状態です。
IPAは2026年版の10大脅威で9位に入ったDDoS攻撃の解説の中で、ボットネットをこのような仕組みとして説明しています。機器を乗っ取るために使われる不正なプログラムは「ボット」と呼ばれ、マルウェアの一種にあたります。
ボットネットは、次の3者の関係で成り立っています。
ポイント
- 攻撃者: ボットネット全体を操り、攻撃の内容や標的を決める
- C&Cサーバ: 攻撃者の命令を、乗っ取った機器にまとめて伝える
- 感染した機器: PCやルーター、カメラなど。命令を受けて実際に攻撃を行う
つまり、感染した機器は1台ずつ操られるのではなく、まとめて動かされます。この点が、ボットネットを使った攻撃の規模が大きくなりやすい理由です。
主な悪用先はDDoS攻撃で、乗っ取られた機器が攻撃の発信元になる
ボットネットの代表的な使われ方は、DDoS攻撃です。 自社の機器が乗っ取られると、知らないうちに攻撃する側に加わることになります。
IPAは、2026年版の10大脅威で9位のDDoS攻撃の手口として、ボットネットを使う方法を挙げています。IoT機器などで作られたボットネットに攻撃の命令を出し、標的のWebサイトやDNSサーバーに大量のアクセスを送らせる方法です。
IPAは、IoT機器が不正アクセスやマルウェア感染で乗っ取られ、ボットネットとして悪用されるとも説明しています。命令を受けて標的にアクセスを送るのは、乗っ取られた機器そのものです。
攻撃を受けた側の被害や防ぎ方は、DDoS攻撃の記事で解説しています。この記事では、自社の機器を攻撃に使わせないことに絞って話を進めます。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
ボットネットはC&Cサーバの指令で動き、指令元を止めると多くの場合機能しなくなる
ボットネットは、C&Cサーバから届く指令によって動きます。 そのため、指令元のサーバを止めると、多くの場合ボットネット全体が働かなくなります。ただし、C&Cサーバを複数用意している場合や、P2P型のように指令の仕組みを感染した機器どうしに分散させている場合は、1か所を止めても機能が残ることがあります。
総務省の「情報通信白書(令和7年版)」は、DDoS攻撃の典型的な流れを2つの段階に分けて整理しています。1つ目は、多数のIoT機器をマルウェアに感染させ、攻撃者の支配下に置く段階です。2つ目は、支配した機器を使って実際に攻撃を行う段階です。
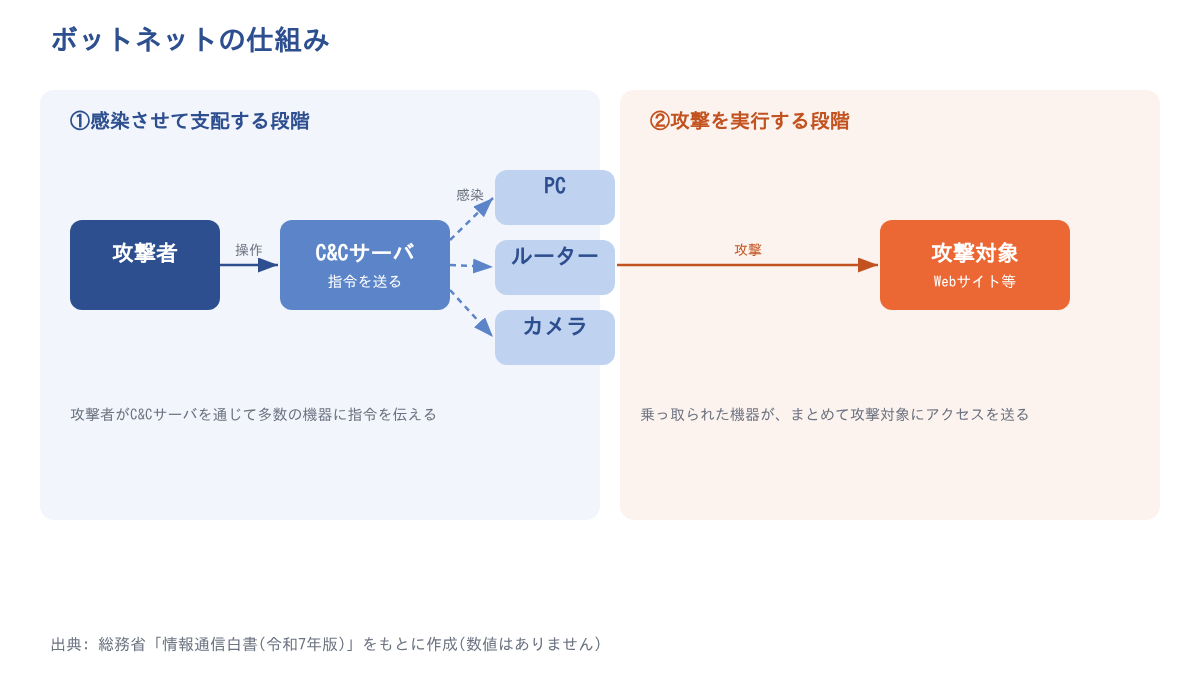
C&Cサーバは、この2つの段階をつなぐ役割を持ちます。実際に、2023年には国際的なテイクダウン作戦で、マルウェア「Qakbot」の指令用サーバが停止されました。あわせて、感染した端末からQakbotが削除されています。
なお、Qakbotは主にPCに感染するマルウェアです。IoT機器のボットネットとは感染の経路が異なる点に注意してください。
国内で提供された感染端末情報は4万件で、その大半は研究用端末と推定されている
テイクダウン作戦のあと、2023年に国内の感染端末の情報が4万件分、JPCERT/CCに提供されました。 この情報は、2019年から2023年8月までに感染したとされる端末を対象にしています。
ただし、この中には研究者が試験のために用意した端末が多く含まれます。JPCERT/CCは、4万件のうち約80%が研究用の端末だと考えられるとしています。この割合は推定値であり、実際に被害を受けた端末の正確な数は資料からは分かりません。
研究用の端末を除いた感染端末の数を年ごとに見ると、最も多かったのは2021年でした。その後は減少しています。
減少した理由は、元の資料には書かれていません。4万件の大半は研究用で、実際に感染していた端末はその一部と押さえておくのが正確です。
指令元を止めた後も、感染した端末の確認と駆除は利用者側に残る
この事例から読み取れるのは、C&Cサーバを止めても、感染した端末への対応は利用者の側に残るという点です。
JPCERT/CCは、2023年に提供された感染端末情報をもとに通知を行っています。レポートの公表時点で感染しているおそれがあった端末の利用者に、ネットワーク事業者を通じて知らせる仕組みです。指令用サーバの停止は国際的な捜査機関が行いますが、通知を受けた端末を調べて駆除するのは利用者です。
また、指令元を止めても、それで攻撃が終わるとは限りません。IPAは、国際的な作戦で攻撃基盤が停止されたマルウェア「Emotet」について、その後に攻撃活動の再開の兆候が確認されたとして注意を呼びかけています。
さらに、感染端末の数が最も多かったのは2021年で、テイクダウン作戦より前でした。そのため、作戦の効果を件数の減り方で測ることはできないと考えられます。
情シス担当者にとっては、プロバイダなどから通知を受けたときの対応手順を決めておくことが、具体的な備えになります。手順の決め方は、後半の対策の章で解説します。
出典: 総務省「情報通信白書(令和7年版)」サイバーセキュリティ政策の動向/JPCERT/CC「インシデント報告対応レポート[2023年7月1日〜2023年9月30日]」/JPCERT/CC「ボットネットの概要 ~報告書~」/IPA「Emotetのテイクダウン(停止措置)について」/IPA「Emotetの攻撃活動再開について」
感染の試みを含むスキャンの報告は2026年7〜9月時点で264件で、四半期ごとに大きく上下している
ボットネットに機器を取り込もうとする動きは、今も続いています。国内では、JPCERT/CCに寄せられる「スキャン」の報告件数が手がかりになります。
2026年7〜9月にJPCERT/CCへ報告されたスキャンは264件でした。 ただし、件数は四半期ごとに大きく上下しています。ここでは、この件数が何を数えているのか、どう推移してきたのかを順に見ていきます。
JPCERT/CCのスキャンには、弱点探しとマルウェア感染の未遂が含まれる
JPCERT/CCの「スキャン」には、機器をボットネットに取り込もうとして失敗したアクセスも含まれています。
JPCERT/CCは、スキャンを次のようなアクセスとして扱っています。攻撃の対象となるサーバーやPCがあるかを確かめるアクセスや、侵入するための弱点を探すアクセスです。さらに、ボットやワームなどのマルウェアが感染を試み、未遂に終わったものも含めています。SSHやTelnetなどに対するブルートフォース攻撃(パスワードの総当たり)のうち、未遂に終わったものもスキャンに分類されます。
この定義に沿うと、スキャンの件数は、機器を乗っ取ろうとするアクセスを含んだ指標として読めます。執筆時点で公表されている最新の値は、2026年7〜9月の264件です。
ただし、この件数は観測網で測った通信の量ではありません。利用者や組織がJPCERT/CCに報告した件数である点を押さえておきましょう。
報告件数は4四半期続けて減ったあと、2025年7〜9月に再び増え、その後も上下している
12四半期で見ると、スキャンの報告件数は156件から1,393件の間を上下しています。 対象は2023年10〜12月から2026年7〜9月までで、推移は次のとおりです。
| 期間 | スキャンの報告件数 |
|---|---|
| 2023年10〜12月 | 1,393件 |
| 2024年1〜3月 | 697件 |
| 2024年4〜6月 | 689件 |
| 2024年7〜9月 | 374件 |
| 2024年10〜12月 | 233件 |
| 2025年1〜3月 | 256件 |
| 2025年4〜6月 | 240件 |
| 2025年7〜9月 | 452件 |
| 2025年10〜12月 | 469件 |
| 2026年1〜3月 | 156件 |
| 2026年4〜6月 | 190件 |
| 2026年7〜9月 | 264件 |
出典: JPCERT/CC「インシデント報告対応レポート」(2023年10〜12月〜2025年1〜3月の各四半期)/JPCERT/CC「四半期レポート」(2025年4〜6月〜2026年7〜9月の各四半期)
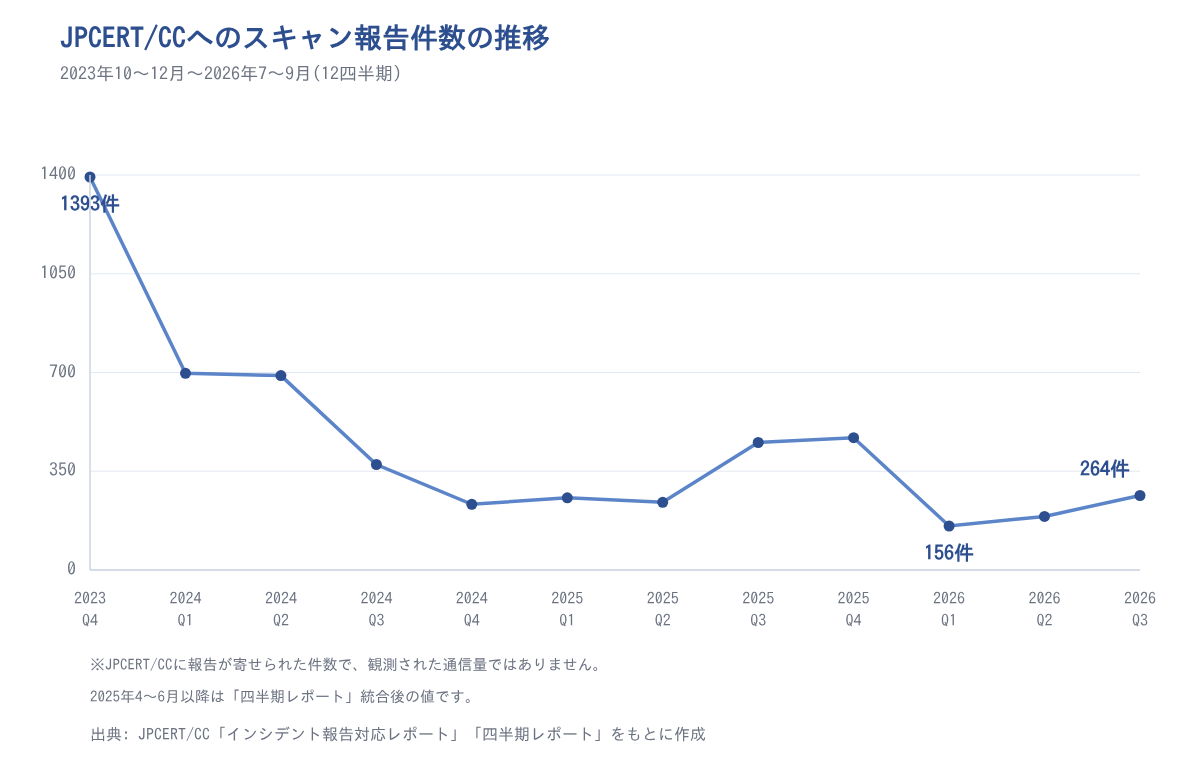
2023年10〜12月の1,393件から2024年10〜12月の233件までは、4四半期続けて減りました。最も大きく減ったのは2024年1〜3月で、前の期のほぼ半分の697件でした。
その後は、一方向には動いていません。4四半期続けて減ったあと、2025年1〜3月は256件で、いったん増えました。2025年4〜6月は240件で、大きな変化はありませんでした。2025年7〜9月は452件で、前の期の240件の約1.9倍になりました。2026年1〜3月は156件で、前の期の469件の約3分の1に下がりました。直近の2026年7〜9月は264件です。
報告件数の上下だけでは、感染を狙うアクセスの増減は判断できない
報告件数の上下は、脅威の大きさをそのまま表すものではありません。
注意
この推移から読み取れるのは、件数の増減だけで、感染の試みが増えた・減ったと断定することはできないという点です。理由は3つあります。1つ目に、報告件数は報告する人の数や習慣に左右される可能性があります。2つ目に、減少が続いたあとに再び増えるなど、ある時点の動きが次の四半期で覆っています。3つ目に、件数が減っていた時期と重なる2024年度に、NOTICEは調査対象を広げました。2026年版の10大脅威(組織編)でも、ボットネットを主な手口とするDDoS攻撃が9位です。件数が減った時期にも、国の対策や脅威の評価は弱まっていません。
総務省の白書も、NICTの観測網が観測した攻撃関連の通信について記しています。2024年はIoT機器を狙ったものが最も多く(令和7年版)、2025年も引き続きIoT機器を対象とする通信が上位を占めました(令和8年版)。ただし、この記述には数値は示されていません。
なお、2025年4〜6月以降は「四半期レポート」統合後の値で、2023年10〜12月より前は確認範囲外です。2026年7〜9月の264件は、大きく上下する推移の中のひとつの値として読むのが適切だと考えられます。
出典: JPCERT/CC「インシデント報告対応レポート」(2023年10〜12月〜2025年1〜3月の各四半期)/JPCERT/CC「四半期レポート」(2025年4〜6月〜2026年7〜9月の各四半期)/総務省「情報通信白書(令和7年版)」/総務省「情報通信白書(令和8年版)」サイバーセキュリティ政策の動向/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
IoT機器はTelnetの開放やサポート切れのまま使われることで踏み台にされる
IoT機器は、設定の弱さや古いまま放置された状態を突かれて、ボットネットに取り込まれます。
IPAの「情報セキュリティ10大脅威 2026」解説書は、IoT機器が不正アクセスやマルウェア感染によって乗っ取られ、ボットネットとして使われると説明しています。ネットワークカメラなどは、出荷時に共通の初期パスワードが設定され、それが広く知られている場合もあります。IPAは、サポートが切れた機器を使わないことも求めています。
では、国内ではどのような入口が探られているのでしょうか。JPCERT/CCのポート別のデータから確認します。
2024年7〜9月のポート別スキャンでは、Telnetが277件で最も多かった
2024年7〜9月の1四半期では、ポート別のスキャン件数で23/tcp(Telnet)が277件となり、最も多くなりました。
2位は22/tcp(SSH)の45件でした。Telnetの件数は、SSHの約6倍にあたります。TelnetとSSHは、どちらも機器を遠隔から操作するときに使われる仕組みです。
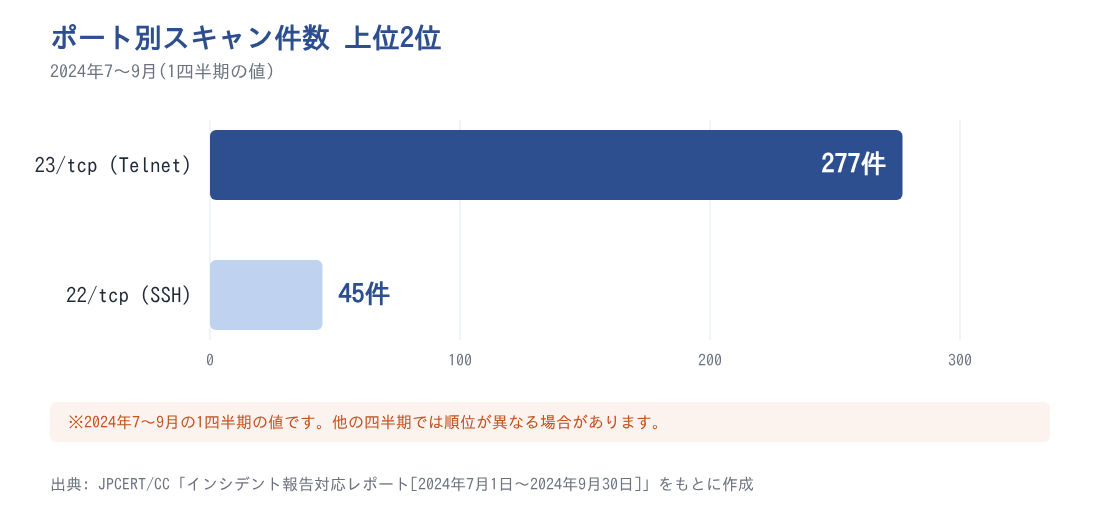
ただし、この順位は2024年7〜9月という1四半期だけの結果です。ほかの四半期でも同じ順位になるとは限りません。
TelnetとSSHという遠隔操作用の入口が上位に並んでいた、という事実として受け止めておきましょう。
Telnetへのスキャンの多さは、IoT機器の点検で遠隔管理機能を確認する理由になる
ここで、2つの事実を分けて整理します。
1つ目は、2024年7〜9月のポート別スキャンでTelnetが277件と最も多かったことです。2つ目は、JPCERT/CCのスキャンにはマルウェアによる感染の試みが含まれ、同じ四半期の報告件数が374件だったことです。なお、JPCERT/CCのレポートは、Telnetへのスキャンと、IoT機器への感染の試みを直接結び付けてはいません。
この2つの事実から読み取れるのは、社内の機器でTelnetが有効になっていないかを確認する理由があるという点です。外部から遠隔操作用の入口を探すアクセスが一定数あることは、データから確かめられるためです。
ルーターやネットワークカメラ、複合機などで、使っていない遠隔管理機能が外部に開いていないか、一度確かめてみてください。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/JPCERT/CC「インシデント報告対応レポート[2024年7月1日〜2024年9月30日]」
国のNOTICEは2024年度から、感染済みのIoT機器も調査対象に加えた
IoT機器が踏み台にされる問題には、国も対策を進めています。その中心が、総務省とNICT(情報通信研究機構)、インターネット接続事業者(ISP)が連携する「NOTICE」という取り組みです。
NOTICEは2019年2月に始まり、2024年度からは調査の対象が広がりました。 ここでは、取り組みの内容と、対象がどう変わったのかを見ていきます。
NOTICEは2019年2月から、推測されやすいパスワードの機器を調べて利用者に知らせている
NOTICEは、推測されやすいパスワードのまま使われているIoT機器を見つけ、利用者に注意を促す取り組みです。 総務省の「情報通信白書(令和7年版)」によると、2019年2月に始まりました。
正式な名称は「National Operation Towards IoT Clean Environment」です。インターネットにつながっているIoT機器のうち、「password」や「123456」のような簡単なパスワードが設定されたものを調べます。見つかった機器の利用者には、ISPを通じて注意喚起が届きます。
白書は、この取り組みが一定の成果をあげたと記しています。ただし、通知した件数や、改善された機器の数は示されていません。
自社が契約しているISPから、ある日このような通知が届く可能性があります。 届いたときの対応は、次の章の対策で整理します。
2024年度からは脆弱性のある機器と感染済みの端末も調べる取り組みに広がった
2024年度から、NOTICEの調査はパスワードの問題だけでなく、脆弱性と感染の有無にまで広がりました。
総務省の白書によると、2024年度から、次の業務がNICTに新たに位置付けられました。ソフトウェアに脆弱性があるIoT機器や、すでにマルウェアに感染した端末を調べる業務です。あわせて、機器の利用者やメーカーなどへの助言も行います。
なお、すでにマルウェアに感染したIoT機器の利用者への注意喚起は、2024年度より前から行われていました。総務省、NICT、ICT-ISAC、ISPが連携し、NICTの観測で感染が疑われる機器を見つけ、ISPが利用者に知らせる取り組みです。2024年度の変更は、こうした調査をNICTの業務として位置付け、脆弱性のある機器の調査を新たに加えたものです。
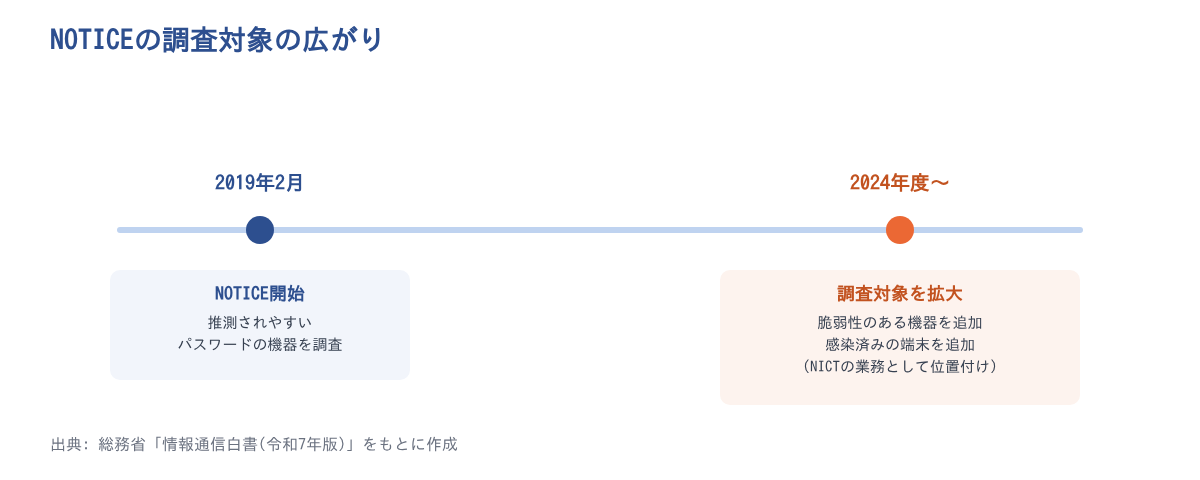
NOTICEの調査対象の広がりは、企業が自社の機器を点検する3つの段階と重なる
NOTICEの調査対象の広がりは、企業が自社の機器を点検する順序を考える手がかりになります。
この変化から読み取れるのは、NOTICEの調査の重点が、初期パスワードの問題に加えて、脆弱性の放置にも広がっているという点です。令和7年版の白書も、IoT機器のソフトウェアの脆弱性を狙う攻撃が増えていることを、この拡大の背景に挙げています。
2019年2月の開始時は、推測されやすいパスワードの機器が調査の中心でした。2024年度からは、調べる対象が「設定の弱さ」から「脆弱性の放置」「感染した状態」へと広がりました。
この3つは、企業が自社の機器を点検するときの項目とそのまま重なります。次の章では、この3段階に沿って対策を整理します。
出典: 総務省「情報通信白書(令和7年版)」サイバーセキュリティ政策の動向/総務省「脆弱なIoT機器及びマルウェアに感染しているIoT機器の利用者への注意喚起の実施状況」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
踏み台にされない対策は、パスワード変更・ファームウェア更新・感染確認の3段階に分けて整理できる
自社の機器を踏み台にさせないための対策は、パスワード変更、ファームウェア更新、感染確認の3段階に分けて進めると整理しやすくなります。
この3段階は、NOTICEの調査対象が2019年2月のパスワード中心から、2024年度に脆弱性と感染まで広がった流れに対応しています。なお、企業がIoT機器の対策をどの程度実施しているかを示す数値は、今回確認した公的資料では示されていませんでした。そのため、ここではIPAや総務省の推奨事項に沿って対策を整理します。
初期パスワードを変更し、Telnetなど使っていない遠隔管理機能を止める
最初に取り組みたいのは、初期パスワードの変更と、使っていない遠隔管理機能の停止です。
IPAは、IoT機器に出荷時の共通パスワードが設定されている場合、必ず変更するよう求めています。共通のパスワードが知られていると、第三者に悪用されやすくなるためです。NOTICEも2019年2月から、推測されやすいパスワードの機器を調べてきました。
進め方としては、まず社内のルーターやネットワークカメラ、複合機などを洗い出すことから始めます。機器ごとに、初期パスワードのままになっていないかを確認してください。
あわせて、Telnetなどの遠隔管理機能が不要に有効になっていないかも確かめます。2024年7〜9月の1四半期では、ポート別のスキャン件数でTelnetが277件と最も多くなっていました。使っていない入口は閉じておくのが基本です。
ファームウェアを更新し、サポートが切れた機器は使い続けない
パスワードを変えるだけでは、踏み台化を防ぐ対策として十分ではありません。 ファームウェアの更新と、サポートが切れた機器の入れ替えも必要です。
IPAは、サポートが切れたIoT機器を使わないこと、IoT機器のセキュリティ対策を強めることを求めています。サポートが切れると、脆弱性が見つかっても修正されないためです。
NOTICEも、2024年度から脆弱性のあるIoT機器を調査対象に加えました。この流れから、NOTICEの調査もパスワードの問題に加えて脆弱性の放置を重く見るようになったと考えられます。
具体的には、機器ごとにメーカーのサポート期限と、最新のファームウェアが適用されているかを確認します。サポート期限が過ぎた機器は、使い続けずに入れ替えを計画しましょう。
機器を選ぶときは、開発者向けのガイドやJC-STARの適合ラベルを確認材料にする
新しく機器を選ぶときにも、セキュリティを確かめるための材料があります。 開発者向けのガイドと、JC-STARの適合ラベルです。
IPAは解説書の中で、2つの資料を参照先に挙げています。IPAの「IoT開発におけるセキュリティ設計の手引き」と、経済産業省の「IoT機器を開発する中小企業向け製品セキュリティ対策ガイド」です。どちらも機器を開発する側に向けた資料ですが、メーカーにどのような対策を求めるかを考える参考になります。
あわせて、IPAが運営する「JC-STAR」(セキュリティ要件適合評価及びラベリング制度)の適合ラベルも確認材料になります。IoT製品のセキュリティ機能を共通の基準で評価し、基準を満たした製品にラベルを付ける制度です。ただし、ラベルは基準への適合を示すもので、製品の安全を完全に保証するものではありません。
購入や入れ替えの際は、サポート期限とあわせてこれらの情報も確かめておくと、機器を選ぶ判断がしやすくなります。
プロバイダなどから感染の通知を受けたときの対応手順を決めておく
3段階目として、感染の通知を受けたときの社内の対応手順を、あらかじめ決めておきましょう。
Qakbotの事例では、2023年に提供された国内の感染端末情報をもとに、JPCERT/CCがネットワーク事業者を通じて利用者に通知しています。NOTICEも2024年度から、感染済みの端末を調査対象に加えました。
この2つの事実から読み取れるのは、企業にも外部から感染の通知が届く可能性があるという点です。通知を受けたあとの調査と駆除は、利用者である企業が行うことになります。
対象がPCの場合は、端末側で不審な動きを検知する仕組みを入れておくことも有効です。最後に、3段階の点検項目をまとめます。
踏み台にさせないための点検チェックリスト
- 社内のルーター・カメラ・複合機などの一覧を作っている
- どの機器も初期パスワードのままになっていない
- Telnetなど使っていない遠隔管理機能を止めている
- ファームウェアが最新で、サポート期限内の機器だけを使っている
- 通知を受ける担当者と、機器の特定・ネットワークからの切り離し・調査の手順を決めている
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/IPA「セキュリティ要件適合評価及びラベリング制度(JC-STAR)」/総務省「情報通信白書(令和7年版)」/JPCERT/CC「インシデント報告対応レポート[2023年7月1日〜2023年9月30日]」/JPCERT/CC「インシデント報告対応レポート[2024年7月1日〜2024年9月30日]」
企業のIoT機器管理の実態は、今回確認した公的データでは示されていない
ここまで公的データを見てきましたが、分からないこともあります。企業がIoT機器をどこまで管理できているかを示す数値は、今回確認した公的資料では示されていませんでした。
パスワードに関する公的統計はありますが、対象は個人の端末や不正アクセスの検挙件数です。ここでは、データで分かることと分からないことを整理します。
総務省の世帯のパスワード設定率は、2021年以降ほぼ横ばいで推移している
総務省の調査では、端末にパスワードを設定している世帯の割合は、2021年以降ほぼ横ばいです。 なお、これはIoT機器を調べたものではありません。似た課題を示すデータとして紹介します。
データの出どころは、総務省の通信利用動向調査です。対象は過去1年間に少なくとも1人がインターネットを利用した世帯で、端末はPCやスマートフォンなどです。
| 調査年 | 端末にパスワードを設定している世帯の割合 |
|---|---|
| 2018年 | 19.6%(選択肢の文言が2021年以降と異なる) |
| 2021年 | 55.8% |
| 2022年 | 53.3% |
| 2023年 | 54.9% |
| 2024年 | 55.9% |
| 2025年 | 56.6% |
出典: 総務省「平成30年通信利用動向調査の結果」/総務省「令和3年通信利用動向調査の結果」/総務省「令和4年通信利用動向調査の結果」/総務省「令和5年通信利用動向調査の結果」/総務省「令和7年通信利用動向調査の結果(概要)」(いずれも図表5-1)
2018年調査の選択肢は「端末にパスワードを設定している」で、2021年以降は「端末にパスワードなどを設定する」です。ほかの選択肢の構成も変わっているため、2018年から2021年への上昇を、設定する世帯が増えた結果とそのまま読むことはできません。選択肢の文言がそろう2021年以降で見ると、2021年の55.8%から2025年の56.6%まで、ほぼ同じ水準が続いています。
この推移から読み取れるのは、設定率の伸びが止まっているという点です。
警察庁の不正アクセス検挙件数は減っているが、パスワード管理の改善を示すものではない
警察庁の統計では、パスワード管理の甘さを突いた不正アクセスの検挙件数が減っています。 ただし、管理が改善したことを示す数値ではありません。
対象は、不正アクセスのうち「パスワードの設定・管理の甘さにつけ込んで入手」した手口の検挙件数です。こちらも、IoT機器に限った統計ではありません。
| 年 | 検挙件数 |
|---|---|
| 2021年 | 153件 |
| 2022年 | 230件 |
| 2023年 | 203件 |
| 2024年 | 174件 |
| 2025年 | 84件 |
出典: 国家公安委員会・総務大臣・経済産業大臣「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(2026年3月公表)
検挙件数は2022年の230件から、2025年の84件へ減りました。ただし、これは検挙できた件数で、発生した件数ではありません。
そのため、減少をパスワード管理の改善と読むことはできないと考えられます。また、前の見出しの世帯調査とは母集団も単位も異なるため、2つの統計を並べて比べることもできません。
自社の対策の水準は、統計ではなく公的機関の推奨事項と照らして確かめる
自社の対策が十分かどうかは、他社の統計と比べるのではなく、IPAや総務省の推奨事項と照らして確かめるのが現実的です。
NOTICEは2019年2月から続き、2024年度には調査対象も広がりました。一方で、今回確認した資料には、通知した件数や改善された機器の数は示されていませんでした。なお、NOTICEの注意喚起の実施状況は、総務省の報道資料などで別に公表されています。この記事では、その数値は扱っていません。
同じように、企業がIoT機器の初期パスワードを変えている割合や、ファームウェアを更新している割合も見当たりませんでした。自社の機器が踏み台にされた件数や、その被害額も、今回確認した公的資料では示されていません。
このことから、「他社と比べて自社の対策はどの程度か」を統計で確かめるのは、今のところ難しいと考えられます。前の章の点検チェックリストを、自社の確認表として使ってみてください。
出典: 総務省「平成30年通信利用動向調査の結果」/総務省「令和3年通信利用動向調査の結果」/総務省「令和4年通信利用動向調査の結果」/総務省「令和5年通信利用動向調査の結果」/総務省「令和7年通信利用動向調査の結果(概要)」/国家公安委員会・総務大臣・経済産業大臣「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(2026年3月公表)/総務省「情報通信白書(令和7年版)」/総務省「脆弱なIoT機器及びマルウェアに感染しているIoT機器の利用者への注意喚起の実施状況」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
まとめ: ボットネット対策は、自社の機器を踏み台にさせない点検から始める
ボットネット対策の出発点は、自社の機器を攻撃に使わせないための点検です。 乗っ取られた機器は、持ち主が気づかないうちに他社への攻撃に加わります。
公的データを見ると、2026年7〜9月にJPCERT/CCへ報告されたスキャンは264件でした。件数は四半期ごとに大きく上下しており、件数だけで脅威が増えた・減ったとは判断できないと考えられます。NOTICEの調査も2024年度から感染済みの端末まで広がっています。
ポイント
- ボットネットは、C&Cサーバの指令で乗っ取られた機器をまとめて動かす仕組み
- スキャン報告は2026年7〜9月で264件。件数は大きく上下しており、件数だけで脅威の増減は判断できない
- 2024年7〜9月の1四半期では、Telnetへのスキャンが277件で最も多かった
- NOTICEの調査も2024年度から感染端末まで拡大。企業もパスワード変更・ファームウェア更新・感染確認の3段階に分けて点検すると整理しやすい
まずは社内のIoT機器の一覧を作り、初期パスワードが残っていないかを確かめるところから始めてみてください。
情シス担当者の学び直しには「情シスカレッジ」

ボットネット対策では、社内の機器を把握し、設定や更新を継続して管理する力が求められます。ただ、新任の方やひとり情シスの方にとっては、セキュリティを体系立てて学ぶ時間を確保すること自体が難しいですよね。
「情シスカレッジ」は、新人・ひとり情シスのためのマイクロラーニングLMSです。業務の合間に少しずつ学べる形のため、まとまった研修時間を取りにくい職場でも進められます。
情シスカレッジの特徴
- 数分の動画と小テストで、すきま時間に学習を進められる
- 必修の割り当て・期限設定・進捗ダッシュボードで、受講状況を管理できる
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応
導入は5名から可能で、請求書払いにも対応しています。初期設定にかかる時間は約10分です。まずはサービスの内容を確認してみてください。
※出典
- IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
- IPA「セキュリティ要件適合評価及びラベリング制度(JC-STAR)」
- IPA「Emotetのテイクダウン(停止措置)について」
- IPA「Emotetの攻撃活動再開について」
- 総務省「情報通信白書(令和7年版)」サイバーセキュリティ政策の動向
- 総務省「情報通信白書(令和8年版)」サイバーセキュリティ政策の動向
- 総務省「脆弱なIoT機器及びマルウェアに感染しているIoT機器の利用者への注意喚起の実施状況」
- JPCERT/CC「ボットネットの概要 ~報告書~」
- JPCERT/CC「インシデント報告対応レポート[2023年7月1日〜2023年9月30日]」
- JPCERT/CC「インシデント報告対応レポート[2023年10月1日〜2023年12月31日]」
- JPCERT/CC「インシデント報告対応レポート[2024年1月1日〜2024年3月31日]」
- JPCERT/CC「インシデント報告対応レポート[2024年4月1日〜2024年6月30日]」
- JPCERT/CC「インシデント報告対応レポート[2024年7月1日〜2024年9月30日]」
- JPCERT/CC「インシデント報告対応レポート[2024年10月1日〜2024年12月31日]」
- JPCERT/CC「インシデント報告対応レポート[2025年1月1日〜2025年3月31日]」
- JPCERT/CC「四半期レポート[2025年4月1日〜2025年6月30日]」
- JPCERT/CC「四半期レポート[2025年7月1日〜2025年9月30日]」
- JPCERT/CC「四半期レポート[2025年10月1日〜2025年12月31日]」
- JPCERT/CC「四半期レポート[2026年1月1日〜2026年3月31日]」
- JPCERT/CC「四半期レポート[2026年4月1日〜2026年6月30日]」
- JPCERT/CC「四半期レポート[2026年7月1日〜2026年9月30日]」
- 総務省「平成30年通信利用動向調査の結果」
- 総務省「令和3年通信利用動向調査の結果」
- 総務省「令和4年通信利用動向調査の結果」
- 総務省「令和5年通信利用動向調査の結果」
- 総務省「令和7年通信利用動向調査の結果(概要)」
- 国家公安委員会・総務大臣・経済産業大臣「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(2026年3月公表)