

【IPA・警察庁データ】デジタルフォレンジックとは|侵入口の87.0%はVPN等(2025年)、調査の流れと証拠保全で情シスがやること
セキュリティの事故が起きたとき、調査会社やベンダーから「フォレンジック調査が必要です」と言われることがあります。情シス担当者としては、次のような悩みを抱えていないでしょうか。
- 「フォレンジック調査」と言われても、何をする調査なのか分からない
- 不審な動きを見つけたとき、端末の電源を切ってよいのか迷う
- 調査会社が来るまでの間に、自分が何を触ってよいのか分からない
結論から言うと、デジタルフォレンジックは、端末やログに残った記録から「いつ・どこから・何が起きたか」を証拠として確かめる調査です。情シスの役割は解析そのものではありません。調査会社が来るまで記録を消さないこと、特にVPN機器や認証のログを確保することにあります。
この記事では、調査の流れと証拠保全で情シスがやることを、IPA・警察庁・総務省などの公的データをもとに解説します。インシデント対応のうち「調査」の工程に絞った内容です。
この記事のポイント
- 2025年のランサムウェア感染経路は87.0%がVPN機器・リモートデスクトップ経由で、メールは2.2%だった
- 一方、アクセスログを記録している企業は2025年調査で41.0%(100人以上の企業)にとどまる
- 不正アクセス等による漏えいの確報期限は60日(2026年時点)で、調査は復旧と並行して始める

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
デジタルフォレンジックは、端末やログの記録から侵入経路と被害範囲を確かめる調査
デジタルフォレンジックとは、パソコンやサーバー、ネットワーク機器などに残った記録を調べ、事故の原因と範囲を確かめる調査です。ポイントは、記録を先に保全してから解析することです。こうすることで、調査結果を社内外に示す証拠として扱えるようになります。
調べる対象は端末だけではありません。主な対象と、そこに残る記録の例を表にまとめました。
| 対象 | 主な記録の例 |
|---|---|
| コンピュータ(PC・サーバー) | ディスク上のファイル、操作の履歴、OSのイベントログ |
| メモリ | 実行中のプログラム、通信先などの一時的な情報 |
| ネットワーク | VPN機器・ファイアウォールの接続記録、通信の記録 |
| モバイル端末 | 端末内のデータ、アプリの利用履歴 |
| クラウド・SaaS | 管理画面の監査ログ、サインインの記録 |
このうちメモリ上の情報は、電源を切ると消えてしまいます。この点は、後半の初動の解説で改めて取り上げます。
調査の目的は、漏えいの有無と範囲を社外に説明できる状態にすること
フォレンジック調査の結果は、個人情報保護委員会への報告や、取引先への説明の根拠になります。「何が起きたか分からない」状態では、報告も説明もできないためです。
個人情報保護委員会の年次報告によると、2024年度に委員会が処理した個人データの漏えい等報告は19,056件でした。このうち88.3%は、漏えいした人数が1,000人以下の事案です。
この内訳から読み取れるのは、報告の大半が小さな規模の事案だという点です。アカウント1つが乗っ取られた程度でも、原因と範囲の説明を求められる場合があります。調査は大企業や大事故だけのものではないと考えておきましょう。
ウイルスを発見した企業のうち実際に感染したのは2024年調査で3.2%で、調査が必要な事案は絞り込める
すべての検知がフォレンジック調査の対象になるわけではありません。感染や侵入、漏えいのおそれがある事案に絞って調べるのが現実的です。
総務省の2024年の調査では、インターネットを利用する企業の23.5%が「ウイルスを発見または感染」したと答えました。内訳を見ると、「発見したが感染しなかった」が20.3%、「少なくとも1回は感染した」が3.2%です。
この数値から読み取れるのは、検知の多くは感染の前に止まっているという点です。情シスが最初にやるのは、調査が必要な事案かどうかの見極めです。判断に迷う場合は、記録の保全だけを先に済ませておくと安心ですよ。
出典: 個人情報保護委員会「令和6年度 年次報告」/総務省「令和6年 通信利用動向調査報告書(企業編)」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
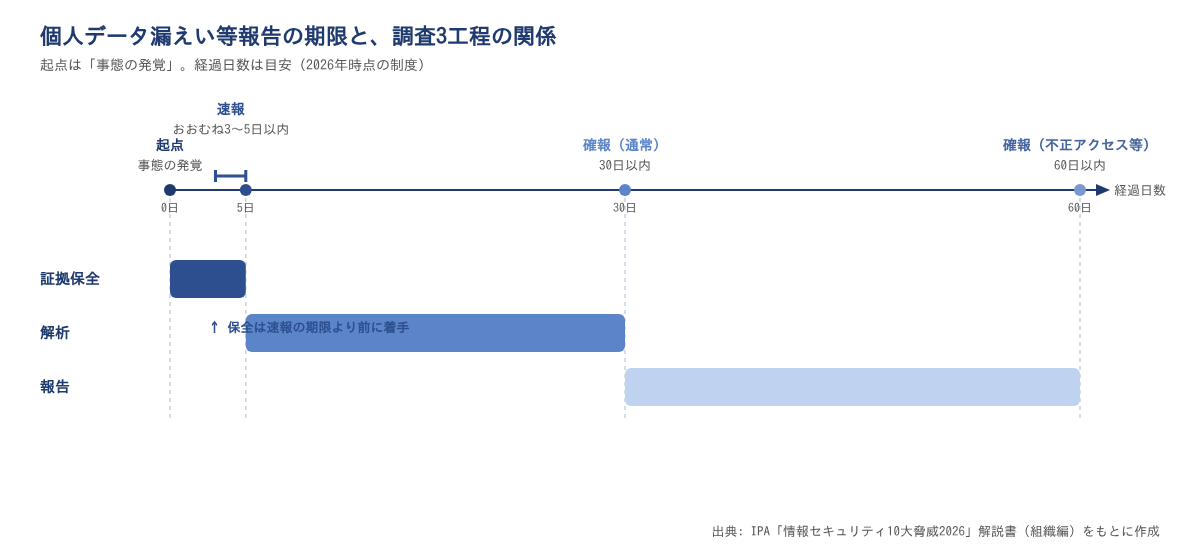
フォレンジック調査は証拠保全・解析・報告の3工程で進み、報告には速報3〜5日・確報30日(不正アクセス等は60日)の期限がある
事故の検知から再発防止までのインシデント対応の全体の流れは、別の記事で解説しています。この記事では、そのうち「調査」の工程を詳しく見ていきます。
フォレンジック調査は、大きく「証拠保全」「解析」「報告」の3つの工程で進みます。それぞれの作業と、情シスの関わり方を表にまとめました。報告期限は、2026年時点のIPAの解説資料に記載された個人情報保護法上の期限です。
| 工程 | 主な作業 | 情シスの関わり | 関係する報告期限 |
|---|---|---|---|
| 証拠保全 | ディスクやログを複製し、原本は変更しない。誰がいつ何を扱ったかを記録する | 端末の隔離、ログの確保、操作の記録 | 速報: 事態の発覚からおおむね3〜5日以内 |
| 解析 | 複製したデータを調べ、侵入経路・不正な操作の時刻・持ち出されたデータの範囲を特定する | 社内の構成や運用について、調査担当者の質問に答える | ― |
| 報告 | 調査結果を報告書にまとめ、社内の判断と外部への報告に使う | 報告書の内容を社内向けに整理する | 確報: 通常30日以内、不正アクセス等の場合60日以内 |
出典: IPA「情報セキュリティ10大脅威2026」解説書(組織編)(報告期限の列)
出典: 個人情報保護委員会「年次報告」をもとに作成
証拠保全で大切なのは、原本に手を加えず、複製を調べることです。複製が原本と同じものだと確認できる形で記録を残し、扱った人と日時も控えておきます。こうしておくと、あとから「調査の途中で記録が書き換わったのではないか」と疑われずに済みます。
表の期限を見ると分かるとおり、速報の期限までに保全を始めておかないと、その後の解析と報告が間に合わなくなります。解析そのものは専門の調査会社に任せることが多いですが、保全の第一歩は社内で踏み出す必要があります。
ポイント
情シスが主に担うのは、3工程のうち最初の「証拠保全」です。解析は専門家に任せても、保全が遅れると調べられる範囲が狭くなります。
出典: IPA「情報セキュリティ10大脅威2026」解説書(組織編)
初動で情シスが守るのは、端末の状態を変えないことと記録を消さないこと
不審な動きを見つけたとき、すぐに元の状態へ戻したくなりますよね。しかし初動で最も大切なのは、端末の状態を変えず、記録を消さないことです。復旧を急いだ操作が、調査の手がかりを消してしまうことがあるためです。
電源は切らず、LANケーブルやWi-Fiを外してネットワークから切り離す
不審な端末を見つけたら、電源は入れたままネットワークから切り離します。電源を切ると、メモリ上にある実行中のプログラムや通信先の情報が消えてしまうためです。LANケーブルを抜く、Wi-Fiをオフにするといった方法で隔離しましょう。IPAの手引きでも、隔離は行いつつ、電源を切るなどの不用意な操作で記録を消さないよう求めています。
ところが、対応の手順が決まっていない職場では、「とりあえず電源を切る」行動が取られがちです。総務省の調査では、2025年時点でウイルス対策の対応マニュアルを策定しているインターネット利用企業は19.7%でした。
多くの職場では、手順が決まらないまま有事を迎えることになります。まずは「異常に気づいたら電源を切らずに情シスへ連絡する」という一文を、社内に周知しておくことをおすすめします。
初期化やウイルススキャンは記録を書き換えるため、保全が終わるまで実行しない
端末の初期化やウイルススキャン、ファイルの削除は、記録の保全が終わるまで実行しないでください。こうした操作をすると、侵入の痕跡やファイルの時刻情報が上書きされたり、不審なファイルが自動で隔離・削除されて調査に使えなくなったりするためです。
このような判断は、事前に練習していないと難しいものです。IPAの調査によると、標的型攻撃メール訓練やインシデント対応訓練などを実施している中小企業等は、2024年度時点で7.3%でした。
この数値から読み取れるのは、多くの現場がこの判断を有事に初めて迫られるという点です。他社と比べるよりも、自社の手順に抜けが無いかを机上で確かめておくほうが役に立ちます。
また、第一報をくれた社員を責めない姿勢も大切です。報告をためらう空気があると、発見が遅れてしまいます。
ポイント: 保全が終わるまで、やってはいけない操作
- 電源を切る、再起動する
- 初期化やOSの再インストールをする
- ウイルススキャンを実行する
- ファイルを削除・移動する
- 本人に端末の操作を続けさせる
調査会社やベンダーから個別の指示がある場合は、その指示を優先してください。
出典: IPA「中小企業のためのセキュリティインシデント対応の手引き」/総務省「令和7年通信利用動向調査の結果(概要)別紙2」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
侵入の証拠は端末よりもVPN機器と認証のログに残りやすく、ログ保全が調査の成否を分ける
「電源を切らない」という注意は、広く知られるようになりました。一方で見落とされやすいのが、侵入経路の証拠がネットワーク機器や認証の仕組みの側に残るという点です。ここでは侵入の「入口」「手口」「記録の実態」を順に見ていきます。
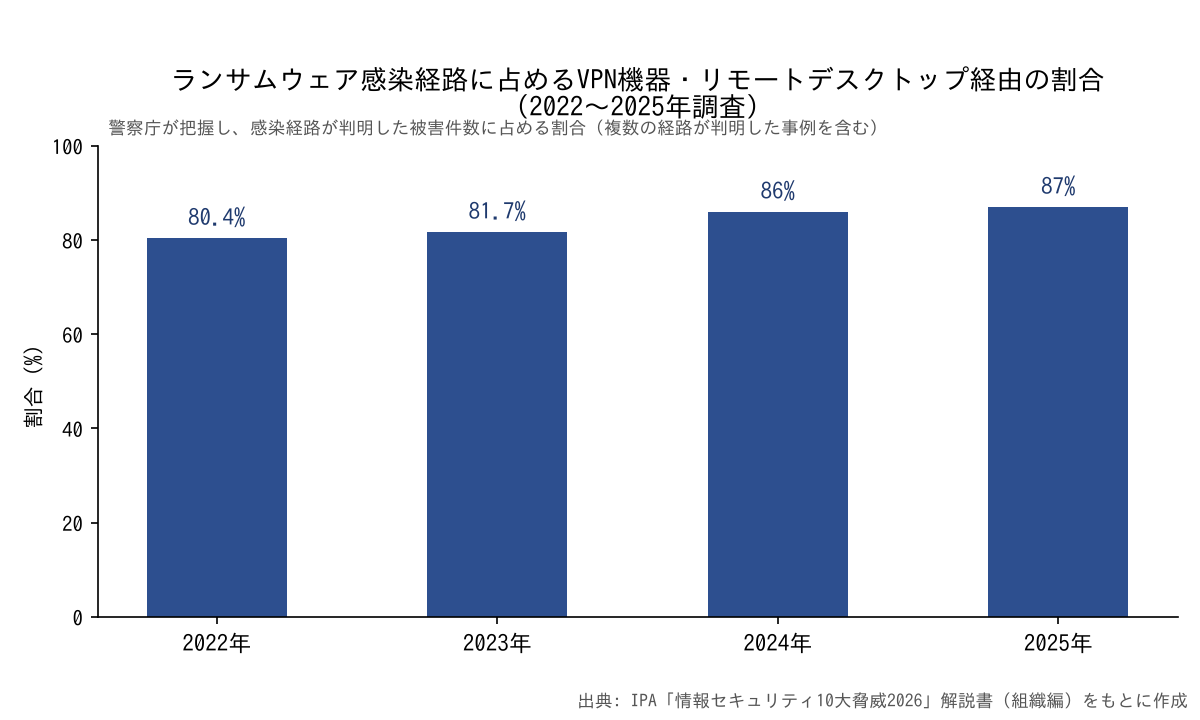
ランサムウェアの感染経路は2025年に87.0%がVPN機器・リモートデスクトップ経由だった
ランサムウェアの侵入口として最も多いのは、社外から社内につなぐための機器です。IPAの解説書が引用している警察庁の集計では、感染経路のうちVPN機器とリモートデスクトップが占める割合は次のとおりでした。
| 年 | VPN機器・リモートデスクトップ経由の割合 |
|---|---|
| 2022年 | 80.4% |
| 2023年 | 81.7% |
| 2024年 | 86.0% |
| 2025年 | 87.0% |
出典: IPA「情報セキュリティ10大脅威2026」解説書(組織編)(原データ: 警察庁)
出典: IPA「情報セキュリティ10大脅威2026」解説書(組織編)(原データ: 警察庁)をもとに作成
一方、2025年にメール・添付ファイルが占めた割合は2.2%でした。「ランサムウェアはメールから入る」というイメージとは、かなり差がありますよね。
なお、これらは警察庁が把握し、感染経路が判明した被害の内訳です。企業全体のうち何%が侵入されたかを示す数値ではありません。それでも4年続けて8割を超えており、侵入口の大半がVPN機器とリモートデスクトップだという傾向ははっきりしています。
不正アクセス行為の検挙407件のうち399件はID・パスワードの不正利用だった
警察庁などの資料によると、2025年の不正アクセス行為の検挙は407件でした。このうち、他人のIDやパスワードを使う「識別符号窃用型」が399件で、約98%を占めます。システムの弱点を突く「セキュリティホール攻撃型」は8件でした。
この数値から読み取れるのは、攻撃者の多くが正規の入口から、正規の利用者として入ってくるという点です。この場合、端末だけを調べても侵入経路の全体はつかみにくくなります。いつ・どのアカウントで・どこから接続したかは、主にVPN機器と認証基盤のログで追うことになります。
ただし、検挙統計は立件できた事案の手口です。IPAの中小企業調査(2023年度)では、不正アクセス被害の手口として「脆弱性」が48.0%で最も多くなっていました(複数回答)。脆弱性から入られた場合でも、侵入後の操作の記録は機器と認証のログに残ります。
アクセスログを記録している企業は2025年調査で41.0%にとどまる
接続や認証の記録が重要だと分かっても、記録そのものが無ければ調べられません。総務省の2025年の調査では、アクセスログを記録している企業は41.0%でした。対象は、常用雇用者100人以上でインターネットを利用している企業です。
有事に確保したいログは、主に4つあります。VPN機器、認証基盤(ディレクトリサービス)、ファイアウォール、クラウドサービスの監査ログです。機器によっては一定期間で古い記録が上書きされるため、保全の最初に、これらのログを書き出して別の場所に保管します。
ただ、ログを何日分残すべきかを示す公的な統計は見当たりません。自社の機器がどれくらいの期間ログを残す設定になっているかを、平時に確認しておきましょう。ログ管理の考え方は別の記事でまとめています。
ポイント: 有事に最初に確保したいログ
- VPN機器の接続記録
- 認証基盤(ディレクトリサービス)のサインイン記録
- ファイアウォールの通信記録
- クラウドサービス・SaaSの監査ログ
出典: IPA「情報セキュリティ10大脅威2026」解説書(組織編)/国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/総務省「令和7年通信利用動向調査の結果(概要)別紙2」
不正アクセス等の確報期限60日は、大規模事案の対応工数から見ると余裕のある期間ではない
不正アクセス等による漏えいの確報期限60日は、原因を調べる時間を見込んだ期限です。ただ、復旧と調査と報告を同じメンバーで回すと、時間が足りなくなるおそれがあります。だからこそ、調査は復旧が終わるのを待たず、並行して始めることが大切です。
ランサムウェア被害の対応に要した内部工数は平均27.7人月で、60日に当てはめると約14人分になる
公表・報道されるようなランサムウェア被害では、社内の対応にかなりの人手がかかります。IPAの報告書が引用しているJNSAの集計では、ランサムウェア被害への対応に要した内部工数は平均27.7人月でした。対象は、2017年1月〜2022年6月に公表・報道された被害です。
同じ集計で、被害額は平均2,386万円でした。また、調査対象の被害組織は、すべて身代金を支払っていないと答えています。
この数値から読み取れるのは、確報期限の60日(約2か月)に27.7人月を当てはめると、約14人を専従させる計算になるという点です。これは単純な割り算で、実際の人数ではありません。
また、調査会社に委託した分は内部工数に含まれていない可能性があります。それでも、社内だけで回すには重い負担だといえます。
復旧に50日以上かかった中小企業は2.1%あり、復旧後に調査を始めると確報期限を過ぎることがある
多くの事案は60日以内に復旧しますが、長引く事案もあります。IPAの調査では、2023年度にインシデントを経験した中小企業等の復旧期間は平均5.8日でした。一方で最大は360日、50日以上かかった企業は2.1%ありました。
この値は中小企業等の自己申告で、ランサムウェア以外の被害も含みます。また、原因の調査にかかった期間ではなく、復旧までの期間です。
この分布から読み取れるのは、「復旧が終わってから原因を調べる」順番では、長引く事案で確報期限の60日に間に合わないおそれがあるという点です。復旧作業に入る前に証拠保全を済ませ、調査と復旧を並行させる段取りにしておきましょう。
なお、確報の時点で合理的な努力を尽くしても分からない事項がある場合は、その時点で把握している内容を報告し、判明しだい追完する扱いになっています。期限までに分かっている事実を整理して示せるよう、調査の途中経過も記録しておきましょう。
注意
内部工数27.7人月は、公表・報道されたランサムウェア被害の平均です。自社で起きる事案にそのまま当てはまるわけではありません。復旧期間も、原因調査の期間とは別のものです。
出典: IPA「情報セキュリティ10大脅威2026」解説書(組織編)/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」(JNSAの集計を引用)/個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
外部調査会社に依頼する前に、情シスは事実関係の記録と保全範囲を整理しておく
解析は、外部の専門家に任せるのが一般的です。ただし、調査会社に何をどこまで調べてもらうかは、依頼する側が判断する必要があります。ここでは、依頼の前に情シスがやっておきたいことを3つ紹介します。
不正アクセス禁止法違反の検挙件数は2021〜2025年で429〜563件の範囲にとどまり、事実関係は自社側で固める必要がある
被害に遭ったら警察に相談することは大切です。ただ、原因や被害範囲の調査まで警察に任せられるとは限りません。
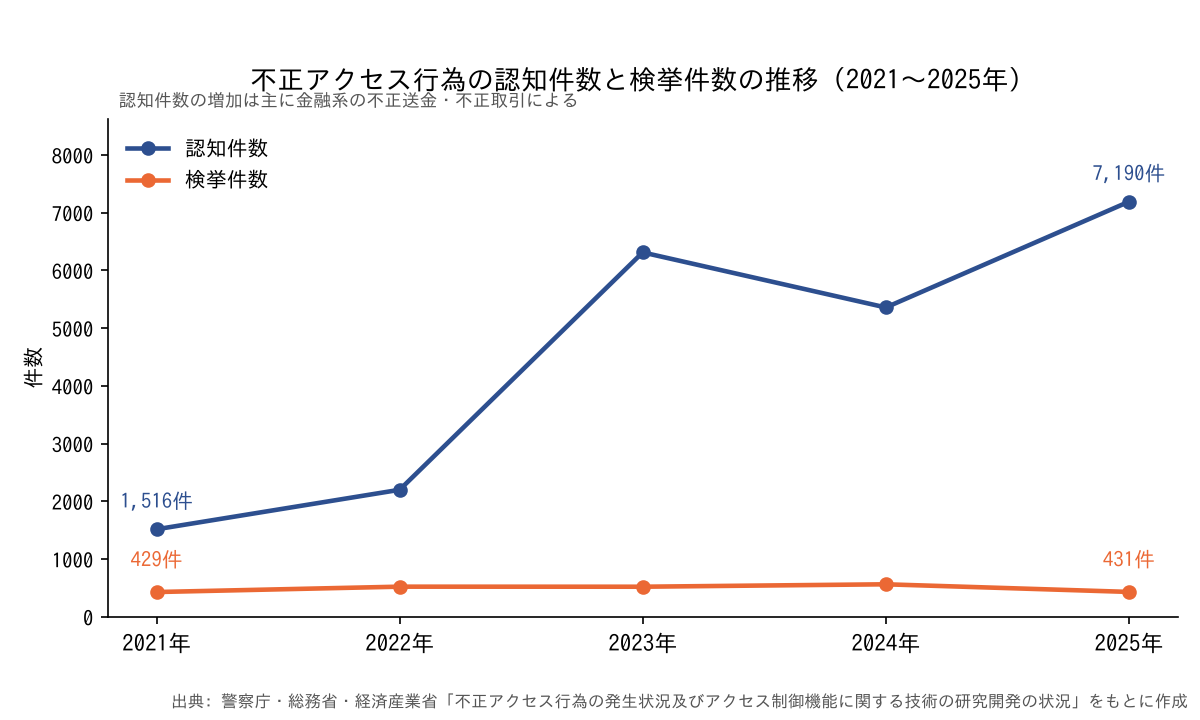
警察庁などの資料から、不正アクセス行為の認知件数と、不正アクセス禁止法違反の検挙件数を並べました。
| 年 | 認知件数 | 検挙件数 |
|---|---|---|
| 2021年 | 1,516件 | 429件 |
| 2022年 | 2,200件 | 522件 |
| 2023年 | 6,312件 | 521件 |
| 2024年 | 5,358件 | 563件 |
| 2025年 | 7,190件 | 431件 |
出典: 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」
2025年は、認知件数が前年より34.2%増えました。一方で検挙件数は132件、率にして23.4%減っています。
出典: 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」をもとに作成
この推移から読み取れるのは、検挙件数が認知件数の増減とは関係なく、ほぼ一定の幅で動いているという点です。警察に相談しても、立件まで進むとは限りません。 原因の特定や個人情報保護委員会への報告に必要な事実は、自社か委託先の調査会社で固める必要があります。
注意
認知件数の増加は、主にインターネットバンキングの不正送金や証券口座の不正取引によるものです。企業の業務システムへの攻撃が同じ割合で増えたわけではありません。また、検挙には時間がかかるため、ある年の検挙件数には前年以前に認知した事案が含まれる場合があります。
依頼前に、時系列のメモ・保全した対象・ログの保存状況を1枚にまとめておく
調査会社に依頼するときは、最初に聞かれる情報を1枚のメモにまとめておくと話が早く進みます。主な項目は次のとおりです。
- 異常に気づいた経緯と、その日時
- 気づいてから、誰がどの端末で何を操作したか
- 隔離した端末と、書き出したログの一覧
- 社内のネットワーク構成図
- 各機器のログが何日分残る設定になっているか
アクセスログを記録している企業は、2025年調査で41.0%にとどまります(常用雇用者100人以上の企業)。ログを取っていない場合は、「記録が無い」こと自体も正直に伝えましょう。調査できる範囲を決めるための大事な情報になります。
このメモは、速報の期限(2026年時点でおおむね3〜5日以内)までに、社内で報告の要否を判断する材料にもなります。こうした情報を集める窓口として、社内にCSIRTのような連絡体制を決めておくと安心です。
調査費用や期間の相場を示す公的統計は無く、見積もりは確報期限と調査範囲から判断する
調査会社の見積もりは、「何を・いつまでに調べるか」を基準に比べるのがおすすめです。費用や期間を比べるための公的な目安が無いためです。
2024年度に個人情報保護委員会が処理した漏えい等報告は19,056件でした。このうち不正アクセス等による事案には、60日の確報期限があります(2026年時点)。つまり制度は、原因の調査が行われることを前提にしています。
一方で、フォレンジック調査を実施した割合や費用、期間、原因を特定できた割合を示す公的統計は見当たりません。先ほどの内部工数27.7人月にも、調査・復旧・報告の内訳はありません。そのため見積もりは、「何台の端末と、どの期間のログを、いつまでに調べるか」という範囲と、確報期限から逆算した納期で比べてみてください。
出典: 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/総務省「令和7年通信利用動向調査の結果(概要)別紙2」/IPA「情報セキュリティ10大脅威2026」解説書(組織編)/個人情報保護委員会「令和6年度 年次報告」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
まとめ 情シスの役割は解析ではなく、状態を変えずにログを確保し、期限から逆算して依頼すること
デジタルフォレンジックは、端末やログの記録から侵入経路と被害範囲を確かめる調査です。解析は専門家に任せても、証拠保全は情シスの仕事です。要点は次のとおりです。
- 不審な端末は電源を切らずに隔離し、保全が終わるまで初期化やスキャンをしない
- 2025年のランサムウェア感染経路は87.0%がVPN機器等経由で、証拠は接続や認証のログに残りやすい
- アクセスログの記録企業は2025年調査で41.0%(常用雇用者100人以上)。ログの保存設定を平時に確かめる
- 不正アクセス等の確報期限は60日(2026年時点)。調査は復旧と並行して始める
まずは、自社のVPN機器や認証基盤のログが何日分残る設定かを確かめてみてください。あわせて「異常に気づいたら電源を切らずに情シスへ連絡する」というルールを社内に伝えておきましょう。
出典: IPA「情報セキュリティ10大脅威2026」解説書(組織編)/総務省「令和7年通信利用動向調査の結果(概要)別紙2」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
インシデント対応の基礎から学ぶなら「情シスカレッジ」

フォレンジック調査に備えるには、ログの扱い方や初動の判断など、インシデント対応の基礎知識が欠かせません。とはいえ、新任やひとり情シスの方ほど、体系的に学ぶ時間を取りにくいのではないでしょうか。
「情シスカレッジ」は、新人・ひとり情シスのためのマイクロラーニングLMSです。数分の動画と小テストで、業務の合間に学べます。
情シスカレッジの特徴
- 数分の動画と小テストで進めるマイクロラーニング形式
- 必修の割り当て・期限設定・進捗ダッシュボードで受講状況を管理できる
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応
導入は5名から可能で、請求書払いにも対応しています。初期設定にかかる時間はおよそ10分です。
※出典