

【2018年5月適用開始・制裁金は売上高4%】GDPRとは|日本企業が対象になるケースと個人情報保護法との違い
「EU向けに英語のサイトを出しているけど、GDPRって関係あるの?」と、社内で急に聞かれたことはありませんか。法律の話なので、情シスとしてどこまで把握すべきか迷いますよね。
- GDPRが自社に関係するのか判断できない
- 日本の個人情報保護法を守っていれば足りるのか分からない
- 違反したときのリスクを上司にどう説明すればよいか迷う
先に結論をお伝えします。GDPRは、2018年5月25日に適用が始まったEUの個人データ保護のルールです。EUに拠点が無い日本企業でも、EUにいる人の個人データを扱えば対象になる場合があります。
違反したときの制裁金には上限があり、重い違反では2,000万ユーロ又は全世界年間総売上高の4%のいずれか高い方です。
この記事では、日本企業が対象になるケース、個人情報保護法との違い、日EUの十分性認定、制裁金の仕組みを公的資料をもとに解説します。
この記事のポイント
- GDPRは2018年5月25日に適用開始。EU域内の個人のデータを扱えば、EUに拠点が無い日本企業も対象になり得る(出典: JETRO「EU一般データ保護規則(GDPR)実践編」)
- 制裁金の上限は2段階で、重い方は2,000万ユーロ又は全世界年間総売上高の4%の高い方。売上高5億ユーロを境に決まり方が変わる(出典: JETRO パリ事務所「GDPR(EU一般データ保護規則)セミナー資料」)
- 日EU間では2019年1月23日に相互の十分性認定が発効したが、これは移転のルールで、GDPRへの対応が不要になるわけではない(出典: 個人情報保護委員会 発表資料(日EU間の相互の円滑な個人データ移転の枠組み))

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
GDPRは2018年5月25日に適用が始まったEUの個人データ保護ルール
GDPRは、EU域内にいる個人の個人データをどう扱うかを定めたEUのルールです。正式には「EU一般データ保護規則」といい、2018年5月25日から適用が始まりました。
GDPRは「規則」という形式で定められています。そのため、加盟国がそれぞれ国内法を作るのを待たずに、EU域内でそのまま効力を持ちます。国ごとの運用に多少の差はありますが、基本のルールはEU全体で共通です。
守る必要があるのは、営利企業だけではありません。公的機関や非営利の団体も対象に含まれます。なお、GDPRはEU加盟国だけでなく、アイスランド・リヒテンシュタイン・ノルウェーを加えたEEA(欧州経済領域)で適用されます。
つまりGDPRは、個人データを扱う組織であれば、業種や形態を問わず関係し得るルールです。「自社は対象外」と決めつける前に、どんなデータを扱っているかを確認することが大切です。
ポイント
- GDPRはEUの「規則」で、加盟国の国内法を待たずに直接適用される
- 企業だけでなく、公的機関や非営利の団体も対象に含まれる
出典: JETRO「EU一般データ保護規則(GDPR)実践編」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
GDPRはEUに拠点が無い日本企業にも適用される場合がある
GDPRが適用されるかどうかは、会社の所在地だけでは決まりません。EU域内にいる個人のデータを扱うかどうかが判断の軸になります。日本にしか拠点が無い会社でも、対象になる場合があるのです。
適用の有無は「EU拠点」「EU居住者への提供」「EU居住者の行動の監視」の3点で判断する
GDPRの対象になるかは、次の3点で考えるのが基本です。EUに拠点が無くても、2つ目か3つ目に当てはまれば対象になり得ます。ここでいう「EU域内にいる個人」は、国籍や居住地を問いません。この記事で「EU居住者」と書いている箇所も、同じ意味で使っています。
- EU域内に拠点があり、その拠点の活動に関わって個人データを扱っている
- EU域内にいる個人に向けて、商品やサービスを提供している
- EU域内にいる個人の行動を、Webトラッキングなどで監視している
このような考え方になるのは、GDPRがEUの中にいる人のデータを守ることを目的にしているためです。データを扱う会社がどこにあるかより、誰のデータをどう扱うかが重視されます。
一方で、日本向けのサービスがたまたまEUから使われただけでは、直ちに対象になるとは限りません。EUの人に向けて提供していると言える事情があるかどうかが、判断の材料になります。
また、EUに拠点が無いまま2つ目か3つ目に当てはまる場合は、原則としてEU域内に代理人を書面で指定する義務も生じます。
個別の判断は事情によって変わるため、最終的には法務部門や専門家に確認してください。
日本企業が該当しやすいのはEU拠点・EU向けのEC・EU居住者の行動データの3パターン
日本企業がGDPRの対象になりやすいのは、次の3つのパターンです。情シスの目線で、確認しておきたいことも合わせて整理しました。
| パターン | 具体例 | 情シスが確認したいこと |
|---|---|---|
| EU域内に拠点がある | 現地法人、支店、駐在員事務所 | 現地従業員や駐在員の人事データ、現地顧客データの保存場所 |
| EU居住者向けにECやWebサービスを提供している | EU向けの通販サイト、多言語の会員サービス | 会員登録や決済で集めているデータの項目と保存先 |
| EU居住者の行動データを取っている | 自社サイトのアクセス解析、広告タグ | サイトに設置しているタグの一覧と、取得しているデータ |
ただし、アクセス解析や広告タグを置いているだけで、直ちに「行動の監視」に当たるわけではありません。EDPB(欧州データ保護会議)のガイドラインでは、取得したデータを使って行動の分析やプロファイリングを行うかどうかが判断の要素とされています。
見落としやすいのは、拠点で働く人のデータです。現地で採用した社員や、日本から派遣した駐在員の情報も、GDPRで守られる個人データに含まれます。
また、会社の規模が小さいことは、対象外の理由にはなりません。制裁金の上限も、重い違反では2,000万ユーロ又は全世界年間総売上高の4%のいずれか高い方とされています。売上高が小さくても固定額の上限があるため、規模で切り分けることはできません。
注意
JETROの資料では、中小企業や個人事業主も制裁の対象になり得ると説明されています。「小さな会社だから関係ない」と判断せず、扱っているデータの中身から確認してください。
出典: JETRO「EU一般データ保護規則(GDPR)実践編」/JETRO パリ事務所「GDPR(EU一般データ保護規則)セミナー資料」(2022年7月7日)/EDPB「Guidelines 3/2018 on the territorial scope of the GDPR」
個人情報保護法との違いは法的根拠・本人の権利・制裁金の決め方に表れる
GDPRと日本の個人情報保護法は、どちらも個人データを守るためのルールです。ただし、取り扱いを認める考え方や違反時の扱いには違いがあります。ここでは、一般に指摘される主な違いを表で整理します。
| 項目 | GDPR | 日本の個人情報保護法(一般的な整理) |
|---|---|---|
| 取り扱いの法的根拠 | 本人の同意のほか、契約の履行や正当な利益など、取り扱いを認める根拠をあらかじめ定めている | 利用目的を特定し、本人に通知・公表したうえで取り扱う考え方が基本(第三者への提供や要配慮個人情報の取得などには、原則として本人の同意が必要) |
| 本人の権利 | データポータビリティの権利など、本人が行使できる権利が幅広く定められている | 開示・訂正・利用停止などを請求できる |
| データ保護責任者(DPO) | 一定の条件に当てはまる場合、DPOを選任する義務がある | GDPRのDPOと同じ形の選任義務は定められていない(ただし、ガイドラインでは安全管理措置の一つとして、個人データの取扱いに関する責任者の設置などの体制整備が示されている) |
| 侵害時の当局への通知 | 原則として、個人データ侵害を把握してから72時間以内に監督機関へ通知する義務がある(個人の権利・自由へのリスクが生じるおそれが低い場合を除く) | 一定の漏えい等が起きた場合、個人情報保護委員会への報告と本人への通知が求められる |
| 違反時の制裁金 | 上限は2段階で、軽い違反は1,000万ユーロ又は全世界年間総売上高の2%、重い違反は2,000万ユーロ又は4%(いずれも高い方) | 委員会の命令に違反した場合などに罰則が定められている |
表の出典(GDPRの数値): JETRO「EU一般データ保護規則(GDPR)実践編」/JETRO パリ事務所「GDPR(EU一般データ保護規則)セミナー資料」(2022年7月7日)
表の右の列は、違いをつかむための大まかな整理です。自社が実際にどんな義務を負うかは、法務部門や専門家に確認してください。
国内の状況も少し見ておきましょう。個人情報保護委員会の年次報告では、委員会に直接届いた漏えい等の報告件数が示されています。2022年度は4,217件、2023年度は7,075件、2024年度は14,198件でした。
これは事業者から報告された事案の数で、処分や罰金の件数ではありません。国内の情報漏洩の事例と報告件数は、別の記事で詳しく紹介しています。漏えいは外部からの攻撃だけでなく、従業員などによる内部不正から起きることもあります。
注意
日本の個人情報保護法を守っていれば、GDPRの義務も満たせるとは限りません。通知の期限や本人の権利の範囲が違うため、EU居住者のデータを扱う場合は、GDPR側のルールを別に確認する必要があります。
出典: JETRO「EU一般データ保護規則(GDPR)実践編」/JETRO パリ事務所「GDPR(EU一般データ保護規則)セミナー資料」(2022年7月7日)/個人情報保護委員会「令和4年度年次報告」/個人情報保護委員会「令和5年度年次報告」/個人情報保護委員会「令和6年度年次報告」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
GDPRの制裁金の上限は重い違反で2,000万ユーロか全世界年間売上高の4%の高い方
GDPRの制裁金には、違反の内容に応じて2段階の上限があります。どちらの段階も、2018年の適用開始時から次のように定められています。
| 段階 | 固定額 | 全世界年間総売上高に対する比率 |
|---|---|---|
| 軽い方 | 1,000万ユーロ | 2% |
| 重い方 | 2,000万ユーロ | 4% |
表の出典: JETRO パリ事務所「GDPR(EU一般データ保護規則)セミナー資料」(2022年7月7日)
どちらの段階も、固定額と売上高に対する比率のうち、高い方が上限になります。どの違反がどちらの段階に当たるかは、GDPRの条文上の区分によるものです。以下では、重い方の段階を中心に見ていきます。
上限の決まり方は全世界年間売上高5億ユーロを境に変わる
重い方の段階では、全世界年間総売上高が5億ユーロを超えるかどうかで、上限の決まり方が変わります。2,000万ユーロを4%で割ると、5億ユーロになるためです。
売上高が5億ユーロ未満の企業では、売上高の4%が2,000万ユーロに届きません。そのため、上限は固定額の2,000万ユーロになります。一方、5億ユーロを超える企業では、売上高の4%の方が高くなり、売上高に比例して上限が上がります。
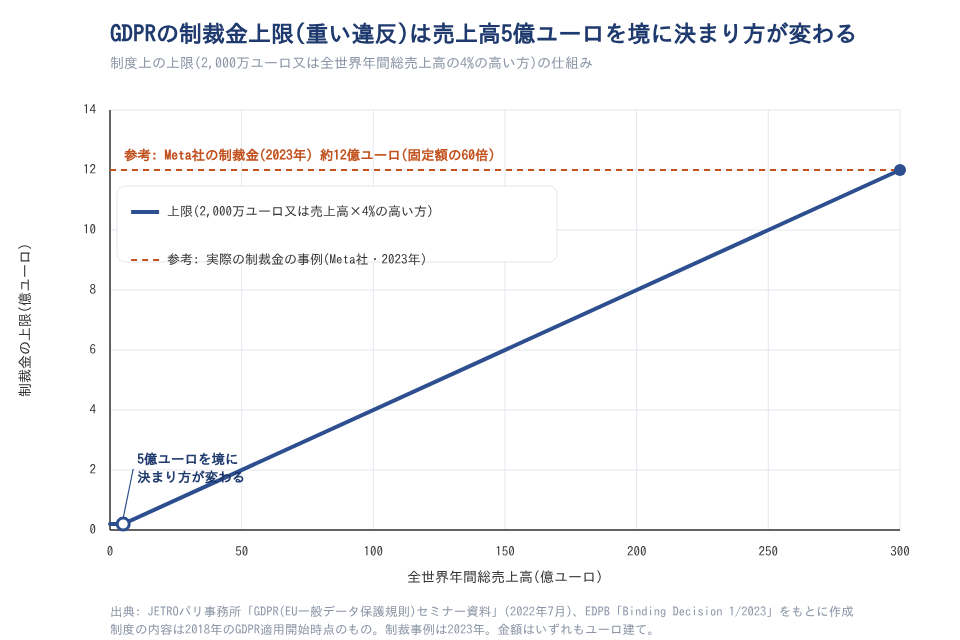
グラフの通り、売上高5億ユーロまでは上限が2,000万ユーロで横ばいになり、それを超えると売上高の4%に比例して上がります。破線は2023年のMeta社の制裁金の水準(約12億ユーロ)を参考として示したもので、同社の売上高をグラフ上に位置づけたものではありません。
この仕組みから読み取れるのは、「GDPRの制裁金は最大2,000万ユーロ」という理解は、売上高の大きい企業には当てはまらないという点です。グローバルに事業を広げている企業ほど、上限は固定額より大きくなります。なお、軽い方の段階でも、1,000万ユーロを2%で割ると同じ5億ユーロが境目です。
ただし、これはあくまで上限の話です。実際の金額は、この範囲の中で違反の性質や重さなどを踏まえて個別に決まります。売上高をグループ全体で数えるかどうかも、法務部門に確認してください。
2023年にMeta社へ科された約12億ユーロは固定額の上限の60倍にあたる
実際に科された制裁金の例も見てみましょう。2023年、アイルランドの監督機関がMeta Platforms Ireland社に約12億ユーロの制裁金を科しました。EDPB(欧州データ保護会議)の拘束的決定に基づく判断です。
これは、EUから米国への個人データの移転が問題になった事案です。GDPRの制裁金として、本記事の執筆時点でも過去最高額とされています。
この金額は、固定額の上限である2,000万ユーロの60倍にあたります。ここから読み取れるのは、上限が売上高の4%の側で決まったからこそ、この規模の金額になり得たという点です。
情シスが社内でリスクを説明するときも、この点は押さえておきたいところです。固定額の2,000万ユーロだけを示すと、売上高の大きい企業ではリスクを小さく見積もりすぎてしまいます。
注意
この事案は極端な1件の事例で、典型的な金額ではありません。また、日本企業に対する制裁でもありません。日本に本社がある企業への制裁事例や、EU全体の制裁総額の推移は、今回確認した公的な資料では確認できていません。確認できる大口の執行事例は、欧米の大手プラットフォーム事業者が中心です。
出典: JETRO パリ事務所「GDPR(EU一般データ保護規則)セミナー資料」(2022年7月7日)/EDPB「Binding Decision 1/2023」
日本とEUの間では2019年1月23日から相互の十分性認定が発効している
十分性認定とは、EUが「個人データの保護の水準がEUと同等だ」と認めた国や地域を対象にした仕組みです。認められた国や地域には、追加の手続きなしで個人データを移せます。
日本とEUは、2019年1月23日にお互いを認め合う形の枠組みを発効させました。相互に認め合う形は、世界で初めてとされています。
十分性認定によりEUから日本への移転は個別の同意や標準契約条項なしで行える
十分性認定によって、EUから日本へは、個別の手続きを重ねなくても個人データを移せるようになりました。現在の対象は、個人情報保護法が適用される民間の事業者への移転が中心です。学術研究分野や公的部門への対象拡大は、日EU間で協議が進められています。発効したのは、GDPRの適用開始(2018年5月25日)から約8か月後の2019年1月23日です。
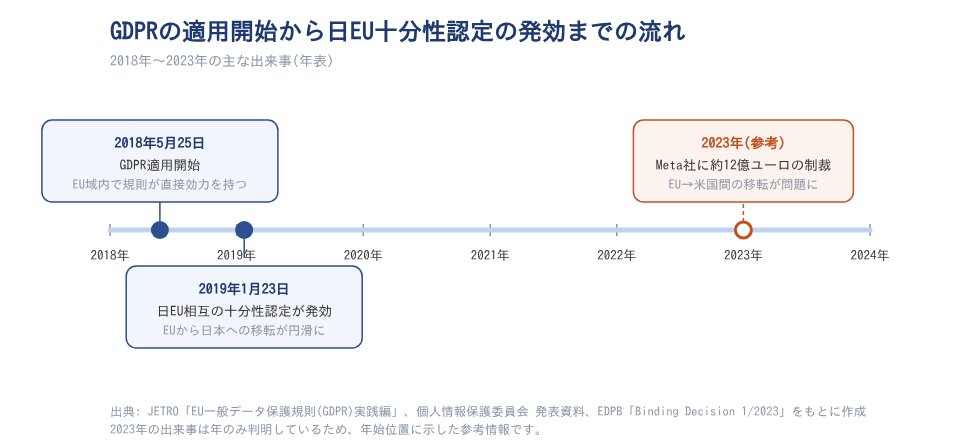
2018年5月25日のGDPR適用開始から約8か月後に、日EU相互の十分性認定が発効しました。右端のMeta社の制裁(2023年)は、十分性認定とは別の論点(EUから米国への移転)で生じた参考情報です。
発効する前は、EUから個人データを受け取る際に、本人の同意を取ったり、標準契約条項(SCC)を結んだりする必要がありました。発効した後は、こうした手続きが無くても移転できます。
ただし、EUから受け取ったデータには、日本の法律に上乗せする「補完的ルール」が適用されます。例えば、性生活・性的指向・労働組合に関する情報は、日本の要配慮個人情報と同じように扱う必要があります。
受け取りの手続きは軽くなった一方で、受け取った後の扱いには追加のルールがあると押さえておきましょう。
十分性認定は移転のルールで、GDPRが自社に適用されるかとは別に判断する
前の章で触れたMeta社の約12億ユーロの制裁は、EUから米国へ個人データを移す根拠が問われた事案でした。一方、日本はこの移転について、2019年から十分性認定の枠組みがあります。
この2つを並べて読み取れるのは、最高額の制裁につながった「移転の根拠」という論点では、日本企業の負担は制度上は軽いという点です。ただし、十分性認定はあくまで、EUから日本へのデータの移転に関するルールです。
EU居住者にサービスを提供したり、行動データを取ったりしてGDPRが適用されるかどうかは、別に判断しなければなりません。十分性認定があるからといって、GDPRへの対応が不要になるわけではありません。移転のルールと、GDPRそのものが適用されるかは、分けて考えてください。
注意
日本と米国では、データの移転をめぐる法的な前提が異なります。そのため「十分性認定があれば、同じような制裁は受けない」とは言えません。十分性認定そのものも、見直しの対象になり得ます。
出典: 個人情報保護委員会 発表資料(日EU間の相互の円滑な個人データ移転の枠組み)/JETRO「EU一般データ保護規則(GDPR)実践編」/EDPB「Binding Decision 1/2023」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
情シス担当者はEU居住者の個人データを扱っているかの確認から始める
GDPRへの対応を考えるとき、情シスが最初にやるべきことは、自社がEU居住者の個人データを扱っているかの確認です。対象かどうかが分からなければ、何を準備すべきかも決まりません。まずは次の4点を洗い出してみてください。
最初に確認したいこと
- EU域内に現地法人・支店・駐在員事務所や、駐在員がいるか
- EU居住者向けのECサイトやWebサービスを提供しているか
- アクセス解析や広告タグで、EU居住者の行動データを取っていないか
- EUから日本へ個人データを受け取っていないか(受け取っている場合は補完的ルールの確認)
この記事の要点をまとめます。GDPRは2018年5月25日に適用が始まり、日EU間では2019年1月23日に相互の十分性認定が発効しました。制裁金の上限は、重い違反で2,000万ユーロ又は全世界年間総売上高の4%の高い方で、売上高5億ユーロが境目になります。
十分性認定は移転のルールで、GDPRが適用されるかどうかとは別の話です。自社が対象かどうかの最終判断は、法務部門や専門家に確認してください。 情シスは、データの保存場所やタグの設置状況を整理して渡す役割を担うと、確認がスムーズに進みます。
個人データの管理には、国内の法令も関わります。例えば、他人のIDやパスワードを無断で使うことを禁じた不正アクセス禁止法も、情シスが押さえておきたい法令です。
出典: JETRO「EU一般データ保護規則(GDPR)実践編」/個人情報保護委員会 発表資料(日EU間の相互の円滑な個人データ移転の枠組み)/JETRO パリ事務所「GDPR(EU一般データ保護規則)セミナー資料」(2022年7月7日)
情報管理のルールを基礎から学ぶなら「情シスカレッジ」

GDPRや個人情報保護法のような法令の話は、情シスにとって避けて通れないテーマです。とはいえ、新任やひとり情シスの方ほど、まとまった学習の時間は取りにくいですよね。
「情シスカレッジ」は、新人・ひとり情シスのためのマイクロラーニングLMSです。数分の動画と小テストで、業務の合間に少しずつ学べます。
情シスカレッジの特徴
- 数分の動画と小テストで進めるマイクロラーニング形式
- 必修の割り当て・期限設定・進捗ダッシュボードで受講状況を管理できる
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応
導入は5名から可能で、請求書払いにも対応しています。初期設定はおよそ10分で完了します。
※出典