

【個人情報保護委員会・IPA資料】個人情報取扱事業者とは|該当範囲と義務、漏えい時は速報3〜5日・確報30日以内(2026年改正対応)
「個人情報取扱事業者」という言葉を見て、自社が当てはまるのか迷ったことはありませんか。ひとり情シスや総務と兼務の担当者からは、こんな声をよく聞きます。
- 社員数が少ないうちの会社も、個人情報取扱事業者に当たるの?
- 具体的にどんな義務があるのか、整理できていない
- 個人情報が漏れたら、いつまでにどこへ報告すればいいの?
先に結論です。顧客や従業員の個人情報を一覧や台帳にして業務で使っていれば、企業の規模を問わず個人情報取扱事業者に当たります。 義務は、取得・保管・提供・本人対応・漏えい時という場面ごとに整理すると見通しがよくなります。
この記事では、個人情報保護委員会とIPAの公表資料をもとに、該当範囲と義務を情シスの目線でまとめます。あわせて、漏えい時の報告期限と2026年の法改正のスケジュールも確認します。
この記事のポイント
- 個人情報をデータベースにして事業に使っていれば、規模を問わず個人情報取扱事業者に当たります。2024年度に個人情報保護委員会へ報告された漏えい等の88.3%は、漏えい人数1,000人以下の事案でした(出典: 個人情報保護委員会「令和6年度 年次報告」)
- 漏えい等が起きたら、速報はおおむね3〜5日以内、確報は原則30日以内、不正アクセス等の場合は60日以内に報告します(出典: IPA「情報セキュリティ10大脅威2026」解説書(組織編))
- 2026年7月17日に公布された改正法は、罰則関係の規定が2027年1月17日に先行して施行されます(出典: 個人情報保護委員会「令和8年 改正個人情報保護法について」)

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
個人情報取扱事業者は、個人情報をデータベースにして事業に使う者を指し、企業規模を問わない
個人情報取扱事業者とは、個人情報を検索できるように整理した集まり(個人情報データベース等)を、事業に使っている者のことです。国の機関や地方公共団体などは別の規律の対象になるため、ここには含まれません。
対象になるかどうかは、会社の規模や業種では決まりません。法人だけでなく個人事業主や法人格のない団体も含まれ、営利か非営利かも問われません。以前は取り扱う件数が少ない事業者を対象外とする規定がありましたが、現在は件数を問わず対象になります。
義務を整理するうえでは、法律が使い分けている3つの言葉を押さえておくと便利です。どの義務がどの範囲にかかるかの目安として、次の表にまとめました。
| 用語 | 指すもの | 主にかかる義務の例 |
|---|---|---|
| 個人情報 | 氏名や顔写真など、生存する特定の個人を識別できる情報(個人識別符号を含むものも該当します) | 利用目的の特定・通知、適正な取得 |
| 個人データ | 個人情報データベース等を構成する個人情報 | 安全管理措置、第三者提供の制限、漏えい等の報告 |
| 保有個人データ | 個人データのうち、事業者が開示・訂正・削除などを行う権限を持つもの | 本人からの開示・訂正・利用停止などの請求への対応 |
「うちは小さい会社だから関係ない」とは言えないことは、公表データからも読み取れます。個人情報保護委員会によると、2024年度に処理した漏えい等報告の件数は19,056件でした。
そのうち、漏えい人数が1,000人以下の事案は88.3%を占め、5万人超の事案は0.8%にとどまります。この割合は委員会に報告された事案の分布で、報告されなかった事案は含みません。
この分布から読み取れるのは、報告の義務が、報道されるような大規模流出だけの話ではないという点です。漏えいした人数が少なくても、要配慮個人情報が含まれる場合や不正アクセスによる場合など、委員会規則が定める類型に当たれば報告が求められます。 自社の規模にかかわらず、義務を前提に準備しておくことが大切です。
自社が該当するかの目安
顧客・取引先・従業員の情報を、表計算ファイルや顧客管理システム、人事台帳などで一覧にして業務に使っていないかを確認してください。当てはまれば、個人情報取扱事業者に当たると考えて準備を進めるのが安全です。
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
個人情報取扱事業者の義務は、取得・利用から本人対応まで場面ごとに定められている
個人情報取扱事業者の義務は、個人情報を扱う場面ごとに整理すると全体像がつかみやすくなります。 条文を順番に読むより、自社の業務のどこで何が求められるかを先に把握したほうが、担当者を決めやすいからです。主な義務を場面別にまとめると、次の表のとおりです。
| 場面 | 主な義務 |
|---|---|
| 取得・利用 | 利用目的を特定して本人に通知・公表する。不正な手段で取得しない。目的の範囲を超えて使わない |
| 保管 | 漏えいや紛失を防ぐ安全管理措置をとる。従業者と委託先を監督する |
| 提供 | 本人の同意なく第三者に提供しない(例外あり)。提供の記録を残す |
| 本人対応 | 開示・訂正・利用停止などの請求に対応する。苦情に適切に対応する |
| 漏えい時 | 個人情報保護委員会へ報告し、本人へ通知する(次の見出しで詳しく説明します) |
義務に違反した場合は、個人情報保護委員会による指導や勧告、命令の対象になります。命令に従わない場合などには罰則もあります。なお、罰則関係の規定は2026年の改正で先に施行されることが決まっており、後の見出しで取り上げます。
表の中でも、情シスが最も深く関わるのは「保管」の安全管理措置です。安全管理措置は、担当者ひとりの心がけではなく、ルールや担当を決めて組織として回すことが前提になります。
なお、個人情報保護委員会のガイドラインでは、一定規模以下の中小規模事業者向けに、負担を抑えた安全管理措置の手法の例も示されています。義務がなくなるわけではありませんが、取り組み方は規模に応じて選べます。
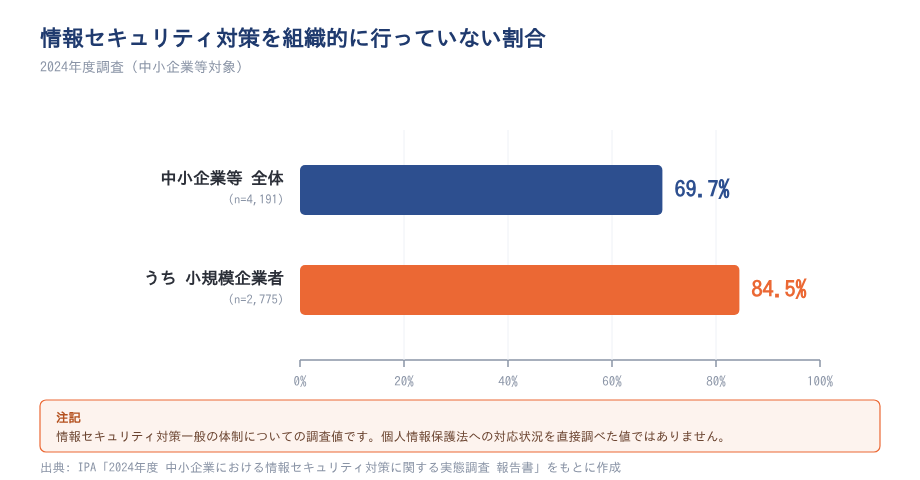
ところが、その土台は十分とは言えません。IPAが2024年度に中小企業等を対象に行った調査(回答4,191件)では、情報セキュリティ対策を組織として行わず、各自の対応に任せている企業が69.7%でした。
注意
69.7%は、情報セキュリティ対策一般の実施体制を調べた値です。個人情報保護法の義務への対応状況を直接測ったものではありません。また、回答企業が個人情報取扱事業者かどうかも問われていません。義務の土台となる体制の目安として読んでください。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
漏えい等が起きたら、速報はおおむね3〜5日以内、確報は30日以内に個人情報保護委員会へ報告する
個人データの漏えい等が起き、個人の権利利益を害するおそれが大きいとして個人情報保護委員会規則で定める事態に当たる場合、個人情報保護委員会への報告と本人への通知は事業者の法律上の義務です。「漏洩」と書かれることもありますが、この記事では法令の表記に合わせて「漏えい」と書きます。
この見出しでは、事故対応の手順そのものではなく、報告の期限と、期限を守るための社内体制に絞って説明します。
報告は速報と確報の2段階で、不正アクセス等が疑われる場合の確報は60日以内
漏えい等の報告は、速報と確報の2段階で行います。IPA「情報セキュリティ10大脅威2026」の解説書では、期限が次のように説明されています。
| 報告区分 | 期限 | 補足 |
|---|---|---|
| 速報 | 事態を知ってからおおむね3〜5日以内 | その時点で分かっている範囲で報告する |
| 確報(通常) | 原則30日以内 | 調査を終えて全体を報告する |
| 確報(不正アクセス等の場合) | 60日以内 | 悪意のある行為が疑われる場合 |
出典: IPA「情報セキュリティ10大脅威2026」解説書(組織編)
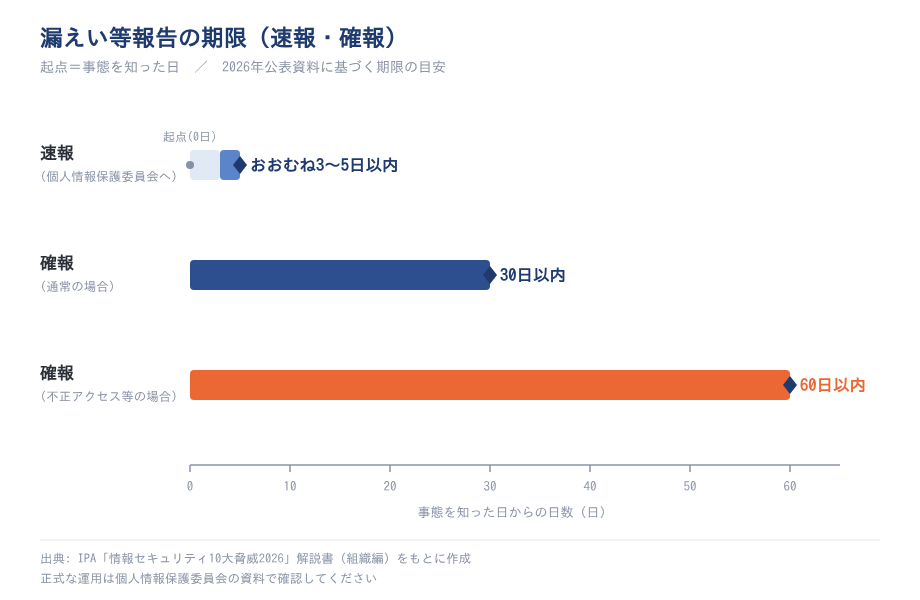
2段階に分かれているので、原因の調査がすべて終わっていなくても、速報の期限は来ます。速報ではその時点で分かっていることを報告し、確報で全体をまとめる流れになります。
外部からの不正アクセスなど、悪意のある行為が疑われる場合は、確報の期限が60日以内とされています。それでも速報の期限は同じなので、最初の数日の動きが大切なことに変わりはありません。
報告の期限に企業規模による違いは示されていないが、小規模企業者の84.5%は情報セキュリティ対策を組織として運用していない(2024年度)
前の見出しで見た報告期限には、企業規模による違いは示されていません。規模に関する記載がない以上、自社の規模にかかわらず、この期限を前提に準備しておくのが安全です。
一方で、情報セキュリティ対策を組織として行う体制には、規模による差があります。先ほどのIPAの2024年度調査では、対策を組織として行っていない割合が、中小企業等全体の69.7%に対し、小規模企業者(回答2,775件)では84.5%でした。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
この2つを並べて読み取れるのは、義務は規模を問わずかかる一方で、それを果たす体制には規模による大きな差があるという点です。規模が小さい会社ほど、報告の流れを組織として決めておく必要性が高いと言えます。
報告期限を基準に、自社の報告ルートを点検する
自社の準備が十分かどうかは、報告期限から逆算して、報告の流れが社内で決まっているかを確かめるのが実務的です。期限は企業の規模による違いが示されていない共通の基準なので、自社の体制にそのまま当てはめて点検できます。
特に急ぐのは速報です。速報はおおむね3〜5日以内、確報は原則30日以内、不正アクセス等の場合は60日以内です。気づいてから数日のうちに、判断と報告の準備を進める必要があります。
先ほどのIPAの2024年度調査では、情報セキュリティ対策を組織として行っていない割合が、小規模企業者で84.5%でした。この値は個人情報保護法への対応を直接測ったものではありません。それでも、担当や手順が決まっていないと数日の期限には間に合いにくいので、次の4点を確かめてみてください。
- 漏えいに気づいた人が、まず誰に伝えるかが決まっているか
- 委員会への報告が必要かどうかを、誰が判断するかが決まっているか
- 委員会への報告を、誰が作成して提出するかが決まっているか
- 上記の担当者が不在のとき、誰が代わりを務めるかが決まっているか
注意
この記事で示した期限は、IPA「情報セキュリティ10大脅威2026」解説書の記載にもとづいています。正式な運用や報告の方法は、個人情報保護委員会の資料で確認してください。
出典: IPA「情報セキュリティ10大脅威2026」解説書(組織編)/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
2026年7月17日に改正個人情報保護法が公布され、罰則関係の規定は2027年1月17日に先行施行される
個人情報保護法は、いわゆる「3年ごと見直し」の検討を経て改正されています。今回の見直しを経た改正法は2026年7月10日に成立し、2026年7月17日に公布されました。
この記事では、改正の時系列と、罰則関係の規定が先に施行される点に絞って説明します。改正の具体的な中身は、個人情報保護委員会の公表資料で確認してください。
注意
改正で新しく設けられる制度や、罰則の対象となる行為の変更点は、この記事では扱っていません。自社への影響は、個人情報保護委員会「令和8年 改正個人情報保護法について」のページで確認してください。
改正は2024年12月の検討会報告書の公表から2026年7月の公布まで、約1年7か月で進んだ
今回の改正は、検討会の報告書の公表から公布まで約1年7か月という期間で進みました。見直しの検討自体は、報告書よりも前から段階的に進められていました。主なできごとを時系列で並べると、次の表のとおりです。
| 時期 | できごと |
|---|---|
| 2019年12月13日 | 制度改正大綱を公表(前回の見直し) |
| 2024年12月25日 | 3年ごと見直しに関する検討会報告書を公表 |
| 2026年1月9日 | 制度改正方針を公表 |
| 2026年7月10日 | 改正法が成立 |
| 2026年7月17日 | 改正法を公布(令和8年法律第56号) |
出典: 個人情報保護委員会「令和8年 改正個人情報保護法について」/個人情報保護委員会 プレスリリース(2026年7月17日)/個人情報保護委員会「個人情報保護法 いわゆる3年ごと見直しに関する検討会報告書」/個人情報保護委員会「制度改正方針」/個人情報保護委員会「制度改正大綱」
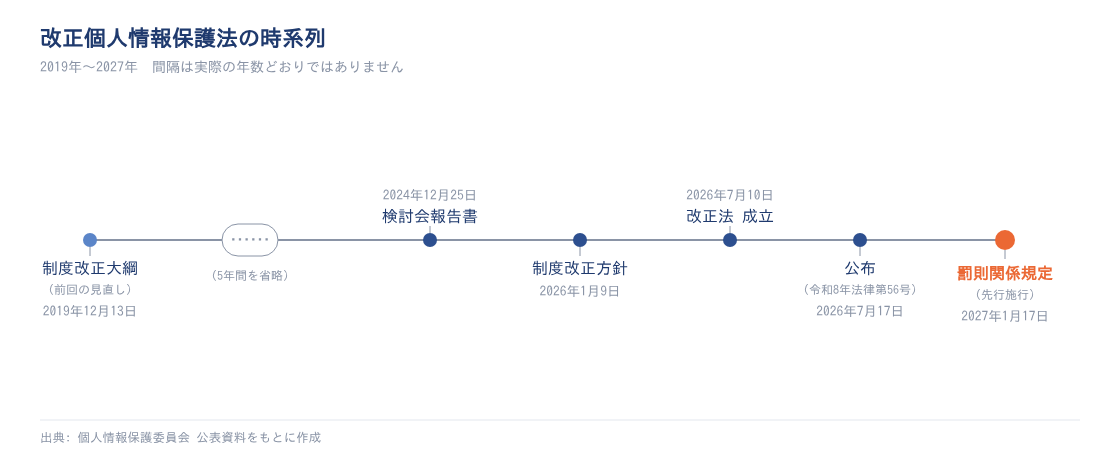
この時系列から読み取れるのは、各段階がおおむね半年から1年の間隔で進んでいることです。制度改正方針の公表から最初の規定の施行までは、約1年しかありません。
報告書の段階では先の話に見えても、方針が出てから実務に影響が出るまでの期間は短いと言えます。改正の動きは、方針が公表された時点から追っておくのが安心です。
罰則関係の規定は公布から6か月で施行されるため、体制が整っていない企業ほど早めの準備が必要
改正法のうち罰則関係の規定は、公布の日から6か月後の2027年1月17日に、ほかの規定より先に施行されます。この記事を公開した2026年秋の時点から見ると、施行までは数か月しかありません。
ここで、前の見出しで紹介したIPAの2024年度調査を思い出してください。対策を組織として運用していない割合は、中小企業等全体で69.7%、小規模企業者で84.5%でした。
2つの事実を並べると、体制が整わないまま罰則関係規定の施行を迎える企業は少なくないと考えられます。ただし、これは同じ時期に並ぶ2つの事実を組み合わせた見方で、体制の不備が違反につながるという因果を示すものではありません。
また、IPAの調査は改正法が成立する前の2024年度の状態で、情報セキュリティ対策一般の体制を調べたものです。それでも、まず手を付けるべきことははっきりしています。前の見出しで挙げた報告ルートの4点と、場面別の義務の担当者を、施行前に確認しておいてください。
出典: 個人情報保護委員会「令和8年 改正個人情報保護法について」/個人情報保護委員会 プレスリリース(2026年7月17日)/個人情報保護委員会「個人情報保護法 いわゆる3年ごと見直しに関する検討会報告書」/個人情報保護委員会「制度改正方針」/個人情報保護委員会「制度改正大綱」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
まとめ: 個人情報取扱事業者の義務は規模を問わずかかるので、報告期限から逆算して体制を整える
個人情報取扱事業者の該当範囲と義務を、公表資料に沿って整理してきました。押さえておきたい点は次の4つです。
- 個人情報を一覧や台帳にして事業に使っていれば、規模を問わず該当します。2024年度の報告事案の88.3%は1,000人以下の事案でした
- 義務は、取得・利用、保管、提供、本人対応、漏えい時という場面ごとに整理できます
- 漏えい等の報告は、速報がおおむね3〜5日以内、確報が原則30日以内、不正アクセス等の場合は60日以内です
- 改正法の罰則関係の規定は、2027年1月17日に先行して施行されます
報告期限には、企業の規模による違いは示されていません。だからこそ、報告期限から逆算して、誰が気づき、誰が判断し、誰が報告するかを決めておくことが最初の一歩です。施行日を待たずに、自社の報告ルートを一度見直してみてください。
出典: 個人情報保護委員会「令和6年度 年次報告」/IPA「情報セキュリティ10大脅威2026」解説書(組織編)/個人情報保護委員会「令和8年 改正個人情報保護法について」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
新人・ひとり情シスの学習は情シスカレッジで

個人情報取扱事業者としての義務を果たす体制づくりには、担当者の知識の底上げが欠かせません。
情シスカレッジは、新人・ひとり情シスのためのマイクロラーニングLMSです。 業務の合間に、必要な知識を少しずつ身につけられます。
情シスカレッジの特徴
- 数分の動画と小テストで学べます
- 必修の割り当て・期限設定・進捗ダッシュボードを利用できます
- 自社カリキュラムの編成とCSVでの教育記録出力に対応しています
導入は5名からです。請求書払いに対応し、初期設定は約10分で完了します。
※出典