

【総務省調査】クラウド利用企業の46.4%がバックアップ用途|2025年データで見る必要性と運用の要点
バックアップは取っているけれど、いざというときに本当に戻せるのか。そう聞かれて即答できる方は、実はそれほど多くないのではないでしょうか。
- バックアップは取っているが、本当に元に戻せるか自信がない
- クラウドに置けばランサムウェア対策になると言われるが、その根拠が分からない
- 予算を通すために、他社がどれくらい取り組んでいるのかを知りたい
結論から言うと、クラウドへのバックアップはすでに珍しい取り組みではありません。総務省の通信利用動向調査によると、2025年調査時点でクラウド利用企業の46.4%が「データバックアップ」を利用内容に挙げています。分母はクラウドサービスを利用している企業です(出典: 総務省「令和7年通信利用動向調査の結果」別紙2)。
この記事では、総務省・IPA・警察庁・JNSAの一次データだけを使って、利用実態と必要性、そして運用の要点を整理します。特定の製品は紹介しませんが、社内で判断するための数値と出典をそろえました。
この記事のポイント
- 2025年調査時点で、クラウドサービスを利用している企業の46.4%がデータバックアップ用途を挙げています(総務省「令和7年通信利用動向調査の結果」別紙2)
- 中小企業等のサイバーインシデント復旧期間は、2023年度で平均5.8日、最大360日です(IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」)
- ランサムウェアの感染経路は、2025年時点でVPN機器・リモートデスクトップ経由が87.0%です。保管先をどこに置くかが要点になります(IPA「情報セキュリティ10大脅威 2026」解説書(組織編))

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
クラウドバックアップはクラウド事業者の保管領域にデータの複製を置く方式
クラウドバックアップは、自社データの複製をクラウド事業者の保管領域に置く方式です。社内のNASや外付けHDDに複製を取る方法との違いは、保管先が社内の設備から離れる点にあります。
この使い方は、公的統計のうえでも指標として扱われています。総務省の通信利用動向調査では、クラウドサービスの利用内容(複数回答)の選択肢に「データバックアップ」が設けられています。
ただし、これはバックアップ専業サービスの普及率を示す統計ではありません。あくまで「クラウドを何に使っているか」を尋ねた設問の一項目です。この前提は、このあと数値を読むときに効いてきます。
総務省調査ではクラウド利用企業の46.4%が「データバックアップ」を利用目的に挙げている
まず全体像を押さえます。2025年調査時点で、クラウドサービスを利用している企業のうち46.4%が「データバックアップ」を利用内容に挙げました。
この割合は前年から上がっています。同じ資料の前年欄(令和6年、n=1,937)は43.7%で、1年で2.7ポイントの増加です(本記事による計算値)。令和6年の報告書の集計では43.6%でした。
クラウドの用途としては、業務システムの利用やファイル共有と並ぶ選択肢の一つという位置づけです。半数近くが選んでいる以上、クラウドにデータの複製を置くこと自体は、すでに標準的な選択肢に入っていると考えてよいでしょう。
注意
この46.4%は「全企業の46.4%」ではありません。分母は「クラウドサービスを利用している企業」です。クラウドを使っていない企業を含めた全企業ベースでは、この割合よりも低くなります。社内資料に引用するときは、必ず母集団を添えてください。
ローカル保管との違いは、保管先がオフィスのネットワークから分離される点
NASや外付けHDDへの保管とクラウドバックアップの違いは、機能の差というより保管場所の差です。保管先が物理的にもネットワーク的にも社内から離れるかどうかが、両者を分ける軸になります。
この違いは、企業がクラウドを選ぶ理由にも表れています。総務省の調査には、クラウドを利用する理由として「災害時のバックアップとして利用できるから」という選択肢があります。これを挙げた企業は2025年調査で38.7%でした(無回答を除く集計、n=2,131)。同じ資料の前年欄では40.2%です(令和6年、n=1,937)。
保管場所が分かれることで、実務上は次の点が変わります。
- オフィスが被災しても、複製が同じ建物にないため残る可能性がある
- 社内ネットワークが停止しても、別の回線から保管先に到達できる
- 保管先の機器の調達や更改を自社で抱えなくてよい
なお、この3点のうち数値の裏づけがあるのは災害時の備えについてだけです。残りは仕組み上の説明であり、統計として確認したものではありません。
出典: 総務省「令和7年通信利用動向調査の結果」別紙2/総務省「令和6年通信利用動向調査報告書(企業編)」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
バックアップ用途は2022年36.9%から2025年46.4%へ9.5ポイント増えた
次に、この用途がどう広がってきたかを見ていきます。総務省の通信利用動向調査は同じ設問を毎年続けているため、4年分を並べて傾向を確認できます。
いずれの数値も、クラウドサービスを利用している企業を分母とした割合です。全企業に対する割合ではない点は、前の章と同じです。
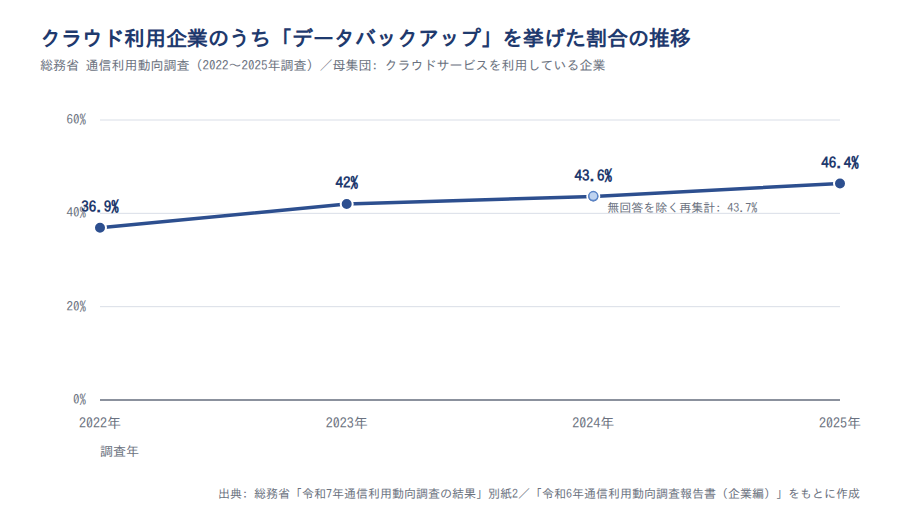
| 調査年 | データバックアップを利用内容に挙げた企業の割合 |
|---|---|
| 2022年 | 36.9% |
| 2023年 | 42.0% |
| 2024年 | 43.6%(無回答を除く再集計では43.7%) |
| 2025年 | 46.4% |
出典: 総務省「令和7年通信利用動向調査の結果」別紙2/総務省「令和6年通信利用動向調査報告書(企業編)」より作成。母集団はクラウドサービスを利用している企業です。
伸び方は一定ではなく、2024年調査でいったん鈍化している
4年間で9.5ポイント増えたという事実は、年ごとに分解すると見え方が変わります。2022年36.9%から2023年42.0%は5.1ポイント増です。 2024年43.6%までは1.6ポイント増、2025年46.4%までは同じ集計基準の前年値43.7%と比べて2.7ポイント増でした(いずれも本記事による計算値)。
つまり、毎年同じペースで増えているわけではありません。2024年調査でいったん伸びが小さくなり、翌年また持ち直した形です。
この推移から読み取れるのは、クラウドへのバックアップが単純な右肩上がりでは説明できないという点です。テレワーク対応が一巡した時期に伸びが落ち着き、その後に再び動いたという見方ができます。
ただし、この鈍化を要因まで断定するのは適切ではありません。同じ2024年でも、無回答を除いて再集計すると43.6%が43.7%に動きます。集計基準の違いで動く幅は0.1ポイント程度ですが、回答企業は毎年入れ替わるため、1〜2ポイント程度の差は誤差の範囲に収まります。傾向の指摘にとどめます。
用途としては増えている一方、「災害対策のため」という動機は増えていない
同じ調査の中に、少し食い違う動きがあります。利用内容としての「データバックアップ」は2023年42.0%から2025年46.4%へ増えました。
一方、利用理由としての「災害時のバックアップとして利用できるから」は、同じ集計基準で2024年40.2%から2025年38.7%へ1.5ポイントの微減です。用途は増えているのに、災害対策という動機は伸びていません。
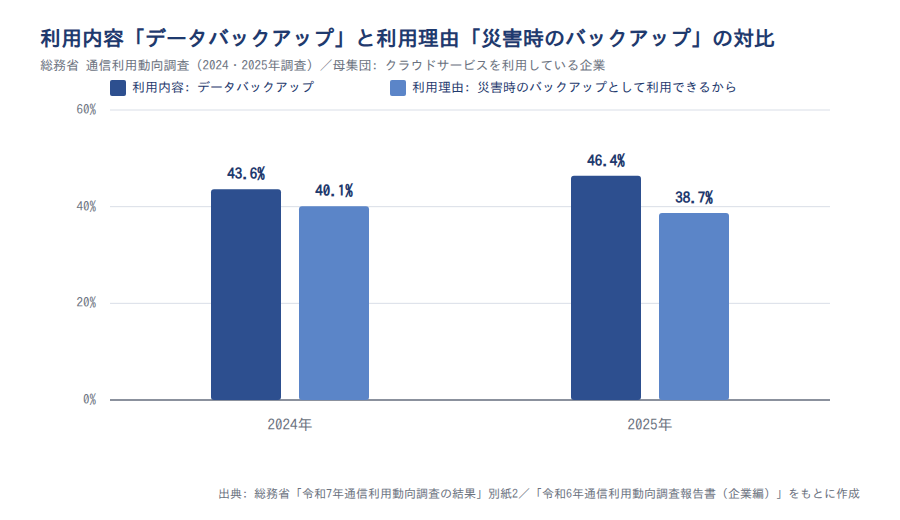
ここから読み取れるのは、クラウドへのバックアップがBCP施策としてよりも、日常の運用手段として選ばれている可能性です。地震や水害への備えというより、機器の故障や操作ミスへの備えとして使われている、という読み方になります。
なお、2024年の値は資料によって40.1%(令和6年報告書、無回答を含む集計、n=1,941)と40.2%(令和7年公表資料の前年欄、無回答を除く、n=1,937)に分かれます。集計基準の違いで動く幅は0.1ポイント程度で、1.5ポイントの低下を基準の違いだけで説明することはできません。 ただし回答企業は年ごとに入れ替わるため、この幅は微減として扱い、動機が大きく後退したとは書きません。設問自体も利用内容と利用理由で別々である点は押さえておいてください。
出典: 総務省「令和7年通信利用動向調査の結果」別紙2/総務省「令和6年通信利用動向調査報告書(企業編)」
利点と注意点は、総務省調査の「利用する理由」「利用しない理由」から読み取れる
クラウドバックアップのメリットとデメリットは、一般論としてならいくらでも書けます。ただ、それでは自社の判断材料になりません。
そこでこの章では、企業が実際に回答した内容から利点と注意点を整理します。総務省の通信利用動向調査には、クラウドを「利用する理由」と「利用しない理由」の両方を尋ねた設問があります。
書き手の感想ではなく、調査回答を起点に見ていきましょう。
利点は拠点の分離と初期投資の抑制で、災害時の備えを理由に挙げる企業は38.7%
クラウドバックアップの利点は、大きく3つに分けられます。このうち数値で確認できるのは、災害時の備えという点です。
2025年調査では、クラウド利用企業の38.7%が「災害時のバックアップとして利用できるから」を利用理由に挙げました。 これは無回答を除く集計で、分母はクラウドサービスを利用している企業です。2024年調査では同じ基準で40.2%でした。
実務上の利点は次の3点に整理できます。
- 保管先が社内から分離されるため、オフィス側の被災や機器故障の影響を受けにくい
- 保管用の機器を自社で調達・更改しなくてよく、初期投資を抑えられる
- 保管容量の増減に追随しやすく、データ量が増えても設備の入れ替えが不要になりやすい
このうち後の2点は仕組みから導かれる説明で、統計として確認した数値ではありません。
補足すると、クラウドを利用する理由の上位は「場所や機器を選ばずに利用できるから」であり、災害時のバックアップはそれに次ぐ位置づけです。バックアップは主目的というより、副次的な利点として選ばれていると考えられます。
注意点は回線とセキュリティで、未利用企業の24.9%が情報漏えいへの不安を挙げている
注意点も、企業の回答から確認できます。総務省の調査では、クラウドを利用しない理由として次のような項目が挙がっています。いずれもクラウドサービスを利用していない企業を分母とした割合です。
- 情報漏えいなどセキュリティに不安がある: 2024年調査で24.9%(未利用企業ベース、n=171)
- ネットワークの安定性に対する不安がある: 2023年調査で15.2%(未利用企業ベース、n=224)
- 既存システムの改修コストが大きい: 2022年調査で31.2%(未利用企業ベース、n=256)
この3つは調査年も選択肢も異なるため、経年の推移として並べないでください。それぞれ別の年の別の項目の割合です。
実務に落とすと、注意点は回線への依存、事業者への依存、移行時のコストの3つになります。回線が細ければ復元に時間がかかりますし、事業者側の障害時には自社で打てる手が限られます。この3点をどう埋めるかは、後半の選定の章で扱います。
出典: 総務省「令和7年通信利用動向調査の結果」別紙2/総務省「令和6年通信利用動向調査報告書(企業編)」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
バックアップが必要とされる背景には、ランサムウェアと日常的なデータ消失の両方がある
バックアップの必要性は、攻撃の話だけでは説明しきれません。IPAの「情報セキュリティ10大脅威 2026」解説書は、データが失われる原因として記憶装置の故障やランサムウェア攻撃を挙げています。
同時に、操作ミスによる消去や誤更新も原因として示されています。つまり、外部からの攻撃がなくてもデータは失われるということです。
この章では攻撃の実態を数値で確認しますが、前提として「攻撃対策だけの話ではない」という点を押さえておいてください。日常の運用事故に備える意味でも、複製の置き場所は考えておく必要があります。
ランサム攻撃はIPAの10大脅威で4年連続1位、2016年以降11年連続で選出されている
攻撃側の状況から見ていきます。IPAの「情報セキュリティ10大脅威 2026」では、「ランサム攻撃による被害」が1位、「サプライチェーンや委託先を狙った攻撃」が2位で、この並びは4年連続です。
さらに、この脅威は2016年以降11年連続で10大脅威に選出されています。特定の年に急に現れたものではなく、長く続いている脅威だと分かります。
ここから読み取れるのは、ランサムウェアが一過性の流行ではなく、恒常的な前提として扱うべき脅威になっているという点です。単年の対応ではなく、運用として組み込む必要があります。
注意
情報セキュリティ10大脅威の順位は、選考会による投票結果です。被害件数を集計した統計ではありません。「1位=最も件数が多い」という意味ではない点に注意してください。IPA自身も、順位は対策の優先順位を示すものではないと解説書で述べています。
被害の経験率は総務省調査46.2%とIPA調査23.3%で約2倍の開きがある
では、実際に被害を受けた企業はどれくらいあるのでしょうか。ここは数値を1つだけ引くと判断を誤ります。
総務省の調査では、2024年時点で何らかのセキュリティ被害を受けた企業は46.2%です。一方、IPAの中小企業実態調査では、2023年度にサイバーインシデントを経験した中小企業等は23.3%(有効回答4,191件)でした。同じ調査で、被害を受けていないと答えた企業は76.7%です。
約2倍の開きが生じる主な理由は、定義と母集団の違いにあります。総務省は常用雇用者100人以上のインターネット利用企業に「何らかのセキュリティ被害」を広く尋ねています。IPAは中小企業等を対象としたモニタ調査で、被害を類型別に尋ねています。
この差から読み取れるのは、どちらかが誤っているのではなく、見ている対象と質問の粒度が違うという点です。自社のリスクを見積もるときは、自社がどちらの母集団に近いかを先に確認してください。従業員規模が大きくログも取っている企業なら前者、少人数で検知の仕組みが薄い企業なら後者に近い見え方になります。
なお、小規模な企業ほど被害に気づけていないという解釈も成り立ちますが、このデータからは検知能力の差か発生率の差かを区別できません。
中小企業の2023年度の被害はウイルス感染14.8%、不正アクセス10.0%、ランサムウェア8.3%
被害の内訳も見ておきましょう。IPAの調査では、2023年度に中小企業等が経験したインシデントが類型別に集計されています。
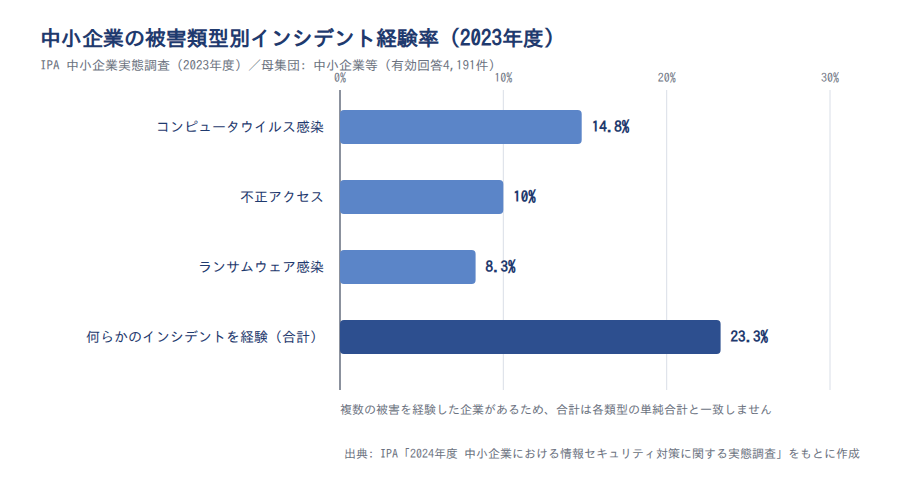
| 被害類型(2023年度・中小企業等) | 経験した企業の割合 |
|---|---|
| コンピュータウイルス感染 | 14.8% |
| 不正アクセス | 10.0% |
| ランサムウェア感染 | 8.3% |
| 何らかのインシデントを経験(合計) | 23.3% |
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」より作成。母集団は中小企業等(有効回答4,191件)で、複数の被害を経験した企業があるため合計は各類型の単純合計と一致しません。
注目したいのは、ランサムウェアだけが問題ではないという点です。 2023年度に最も多かったのはコンピュータウイルス感染の14.8%で、ランサムウェア感染の8.3%を上回っています。
バックアップは、この複数の類型に共通して効く備えです。どの原因でデータが失われても、戻せる複製があるかどうかが結果を左右します。
出典: 総務省「令和7年通信利用動向調査の結果」別紙2/IPA「情報セキュリティ10大脅威 2026」解説書(組織編)/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」
バックアップがない場合のコストは、身代金ではなく時間と内部工数として発生する
ランサムウェアの被害というと、身代金の金額が話題になりがちです。ただ、日本国内の公表事案を見る限り、支払いは実質的な選択肢になっていません。
JNSAが2017年1月から2022年6月までの公表・報道事案を調べた結果では、対象組織はすべて身代金を支払っていないと回答しています。この数値はIPAの中小企業実態調査の報告書で引用されています。
支払わないのであれば、コストは別の形で出てきます。復旧までの時間と、対応にかかる人の工数です。この章では、その大きさを数値で確認します。
復旧期間は平均5.8日だが最大360日で、平均値だけを見ると過小評価する
復旧までの時間から見ていきます。IPAの調査では、2023年度にサイバーインシデントを経験した中小企業等の復旧期間は平均5.8日、最大360日でした(有効回答975件)。この数値は、各社が過去3期に経験したインシデントのうち復旧までに要した最大の期間を集計し、その平均を取ったものです。
平均だけを見ると「1週間程度で戻る」という印象になります。ただ、実際には50日以上を要した企業が2.1%あり、分布は長い側に大きく伸びています。
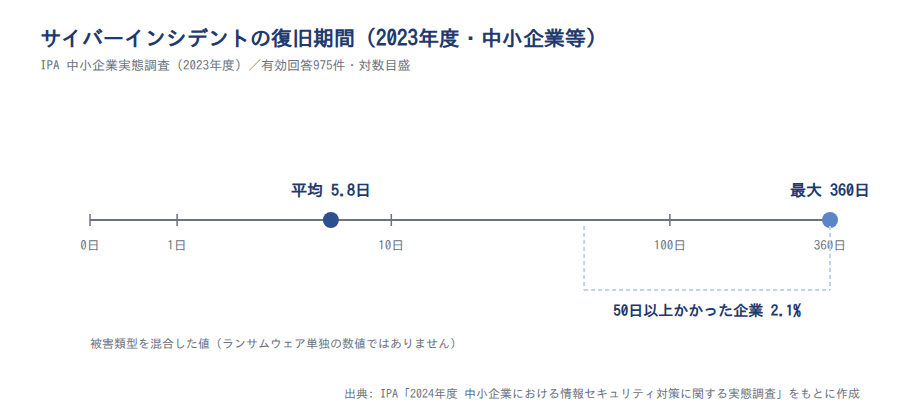
ここから読み取れるのは、平均値を前提に復旧計画を立てると備えが足りなくなるという点です。想定すべきは平均ではなく、長期化した場合に業務が何日止まるかです。
注意
この復旧期間は被害類型を混合した値で、ランサムウェア単独の数値ではありません。短期間で収束する事案が平均を下げている可能性があります。また最大360日は1社の回答でも成立する値のため、外れ値の可能性を排除できません。
被害額は平均2,386万円、事故対応の内部工数は平均27.7人月、身代金支払いは0%
次に金額と工数です。JNSAの調査(2017年1月〜2022年6月の公表・報道事案)では、ランサムウェア被害を受けた組織について次の結果が示されています。
- 被害額は平均2,386万円
- 事故対応に要した内部工数は平均27.7人月
- 身代金を支払った組織は0%(対象組織はすべて未払いと回答)
特に重いのが27.7人月という内部工数です。 単純に置き換えれば、1人が2年以上かかりきりになる規模の作業が発生したことになります。
ただし、この数値は公表・報道された事案が母集団です。公表に至らない小規模な被害は含まれないため、金額も工数も上振れしている可能性があります。一方でIPAの報告書は、この被害額に社内の従業員が対応に費やしたコストが計上されていないケースが多いとも注記しています。上振れ方向だけでなく、過小に出ている面もあります。 身代金の0%も回答ベースの数値であり、支払いが一切ないと断定できるものではありません。
専門部署や担当者を置く中小企業は9.3%で、対応工数を吸収する余力がない
では、その工数を誰が負担するのでしょうか。IPAの調査によると、情報セキュリティ対策の専門部署や担当者を置く中小企業等は、2024年時点で9.3%にとどまります。
同じ調査で、対策を「組織的には行っていない(各自の対応)」と答えた企業は69.7%でした。専任がいない状態が多数派だということです。
この2つの数値を並べて読み取れるのは、被害が起きたときの対応工数を通常業務と並行して吸収するのは難しいという点です。だからこそ、自力で早く戻せる状態を作っておくことが現実的な備えになります。
ひとり情シスや兼務で担当している方は、ここが一番の分かれ目になります。復旧に何十人月もかけられない前提なら、復旧の手数を減らす設計を先に用意しておいてください。なお、JNSAの被害組織とIPAの中小企業等は同じ集団ではないため、ここでは規模感の比較として扱っています。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」(JNSA調査の引用を含む)
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
感染経路の87.0%がVPN機器・リモートデスクトップである以上、置き場所の分離が要点になる
「クラウドに置いてあるから安全」という説明を聞くことがあります。ただ、この言い方は正確ではありません。
安全かどうかを決めるのは、クラウドかどうかではなく、攻撃者が到達できる場所かどうかです。ランサムウェアの感染経路のデータを見ると、その理由がはっきりします。
この章では、感染経路の構成比から保管先の設計を考えます。あわせて、IPAが示しているバックアップの原則も整理します。
感染経路はVPN機器・リモートデスクトップが87.0%、メール・添付ファイルは2.2%
まず経路の構成比です。IPAの解説書は、警察庁のデータを引用しています。2025年時点で、感染経路のうちVPN機器とリモートデスクトップ経由が合計87.0%を占めます。
一方、メールや添付ファイル経由は2.2%にとどまります。メール対策が中心という一般的なイメージとは、かなり違う構成です。
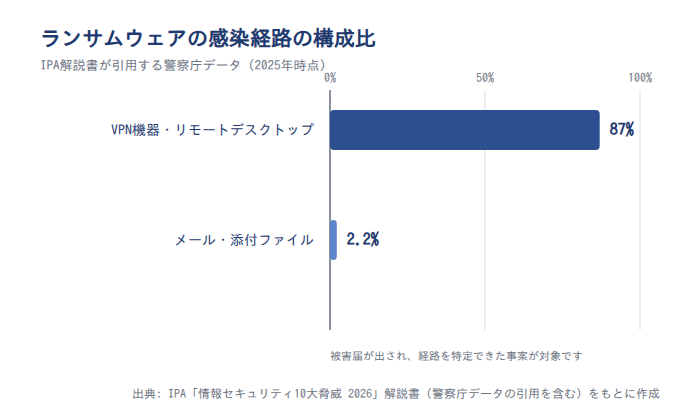
ここから読み取れるのは、攻撃者がネットワーク境界の機器から侵入し、内部を横断して被害を広げているという構図です。この場合、社内ネットワークから常時到達できる場所に置いたバックアップは、本体と一緒に暗号化される可能性があります。
つまり、複製を持っていること自体は防御になりません。複製が攻撃者の到達範囲の外にあるかどうかが要点です。 入口側の対策とあわせた設計については、ランサムウェア対策を扱った記事も参考にしてください。
なお、この構成比は被害届が出され、かつ経路を特定できた事案に限られます。メール経由の被害は検知や報告がされにくい可能性があります。またVPNを運用していない企業には、この比率がそのまま当てはまるわけではありません。
IPAは保管先を分ける3-2-1ルールと、これを拡張した3-2-1-1-0ルールを示している
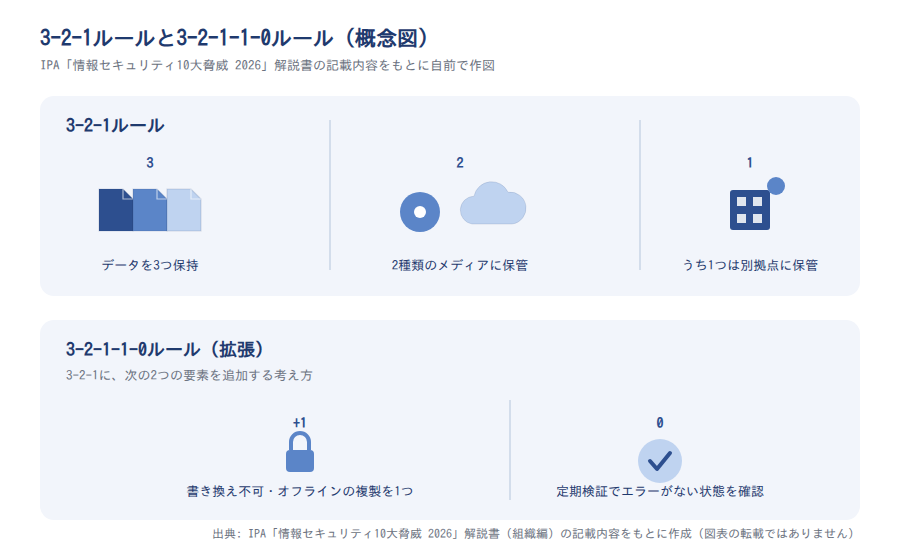
では、どこに置けばよいのでしょうか。ここで参照するのは、ランサム攻撃を4年連続で1位に挙げている「情報セキュリティ10大脅威 2026」の解説書です。IPAはこの解説書の中で、バックアップの保管について2つの原則を紹介しています。
- 3-2-1ルール: データを3つ保持し、2種類のメディアに保管し、うち1つは別拠点に置く
- 3-2-1-1-0ルール: 上記に加えて、書き換えできないコピーまたはオフラインのコピーを1つ持ち、定期的な検証でエラーがない状態を保つ
3-2-1ルールの要点は、同じ場所に複製をまとめないことです。クラウドバックアップは、このうち「別拠点に置く1つ」を実現しやすい選択肢になります。
3-2-1-1-0ルールは、ランサムウェアを前提に拡張された考え方です。書き換えを禁じるWORM機能を使えば、複製そのものを暗号化・削除されにくくできます。 末尾の0は、復元できる状態を定期的に確かめることを指します。
同解説書は、被害後の対応として適切に運用されたバックアップからの復旧を挙げ、身代金は原則支払わないとしています。あわせて、復旧訓練の実施も有効な対策として示されています。取得して終わりにせず、戻せるかどうかを確かめる工程まで含めて設計してください。
出典: IPA「情報セキュリティ10大脅威 2026」解説書(組織編)(警察庁データの引用を含む)
バックアップは「取得しているか」より「運用が回っているか」で差がつく
社内で「バックアップは取っています」と言われたとき、何を確認していますか。取得の有無と、運用として回っているかは別の問いです。
この違いは、セキュリティ対策全般の調査結果にも表れています。対策の有無を聞いた調査と、体制の有無を聞いた調査では、まったく違う姿が見えてきます。
この章では2つの調査を並べて、バックアップ運用に何が足りなくなりやすいかを整理します。
対策実施率は98%前後でも、中小企業の69.7%は組織的には行っていない
まず総務省の調査です。何らかのセキュリティ対策を実施している企業の割合は、2024年時点で97.7%、実施していない企業は2.3%でした。2022年調査でも98.4%で、近年は98%前後の水準で推移しています。
一方、前述のとおりIPAの中小企業実態調査では、2024年時点で69.7%が「組織的には行っていない(各自の対応)」と回答しています。専門部署や担当者があるのは9.3%でした。
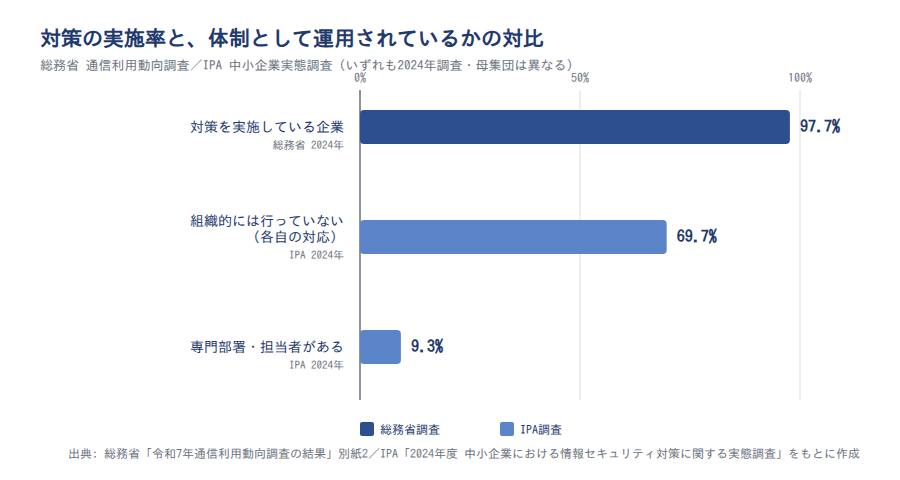
この2つは矛盾しているのではなく、同じ実態を別の解像度で見た結果です。 前者は対策の有無を、後者は体制として運用されているかを聞いています。
バックアップも同じ構図に置かれます。「取っている」と答えられる企業は多くても、担当が決まり手順が文書化されている企業はもっと少ないと考えられます。中小企業の体制については、中小企業のセキュリティ対策を扱った記事でも詳しく整理しています。
なお、総務省は常用雇用者100人以上、IPAは中小企業等が対象で母集団が重なりません。また97.7%と98.4%は集計の系列が異なるため、厳密な経年比較としては扱えません。
教育を実施していない企業が63.6%、対策投資が未実施または不明な企業が約7割
運用が回らない背景には、人と予算の問題があります。IPAの調査では、2024年時点で従業員への情報セキュリティ教育を特に実施していない中小企業等が63.6%でした。
対策への投資額についても、「投資していない」または「わからない」と答えた企業が約7割を占めます。教育も予算もない状態では、運用は個人の努力に依存します。
ここから読み取れるのは、バックアップが「取得して終わり」になりやすい構造的な理由です。復旧の速さが体制の有無で二極化しているという仮説も立ちますが、体制と復旧日数のクロス集計は確認できていません。
そのうえで、少人数でも実行できるアクションは次の3つです。いずれも統計ではなく、運用上の推奨として挙げています。
- 四半期に一度など頻度を決めて、実際にファイルを復元してみる
- 世代管理の保持期間を決め、いつ時点まで戻せるかを明文化する
- 復旧手順を担当者以外が読める形にまとめ、保管場所を共有しておく
出典: 総務省「令和7年通信利用動向調査の結果」別紙2/総務省「令和4年通信利用動向調査」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/同 調査報告書(概要)
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
導入検討の前に確認したいのは、自社がクラウドを使えている段階かどうか
サービスの比較に入る前に、一段手前を確認しておきましょう。クラウドバックアップは、業務データがすでにクラウドを前提に動いているかどうかで検討の深さが変わります。
クラウドの利用率には、業種や規模によって差があります。まず自社がどのあたりに立っているかを把握してください。
クラウド利用率は情報通信業96.0%に対し資本金1000万円未満は75.4%で20ポイント前後の差がある
クラウドサービスそのものの利用率には、はっきりした差があります。総務省の調査による値を並べます。
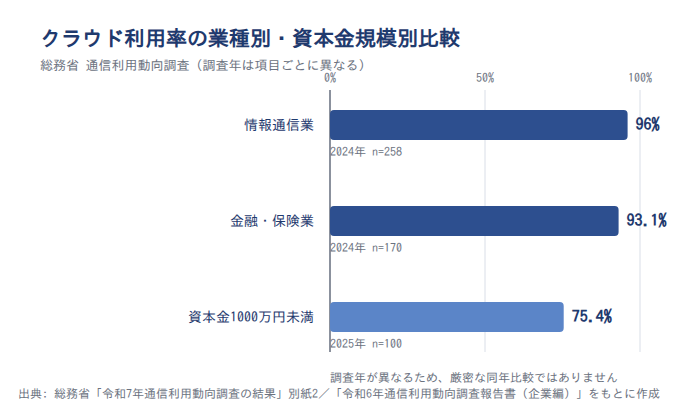
| 区分 | クラウドサービスを利用している企業の割合 | 調査年 |
|---|---|---|
| 情報通信業 | 96.0%(n=258) | 2024年 |
| 金融・保険業 | 93.1%(n=170) | 2024年 |
| 資本金1000万円未満 | 75.4%(n=100) | 2025年 |
出典: 総務省「令和6年通信利用動向調査報告書(企業編)」/総務省「令和7年通信利用動向調査の結果」別紙2より作成。調査年が異なるため、厳密な同年比較ではありません。
業種上位と資本金の小さい層では、20ポイント前後の開きがあります。 情報通信業96.0%と資本金1000万円未満75.4%の差は20.6ポイントです(本記事による計算値)。調査年をそろえて2025年どうしで比べると、情報通信業は94.8%(n=270)で、差は19.4ポイントになります。
ここから読み取れるのは、規模の小さい企業ではクラウドバックアップ以前に、クラウド利用そのものが選択肢になっていない場合があるという点です。
注意
資本金1000万円未満の75.4%はn=100と回答数が少ない値です。さらに通信利用動向調査の企業編は、常用雇用者100人以上の企業が対象です。つまりこれは「資本金1000万円未満かつ従業員100人以上」という限られた層の数値です。従業員数十人規模の実態とは異なる可能性があります。
バックアップ用途の46.4%はクラウド利用企業が母数のため、全企業への浸透度はさらに低い
ここが、この記事で最も誤読されやすい論点です。冒頭の46.4%は、クラウドサービスを利用している企業を母数とした割合です。
たとえば資本金1000万円未満の層では、2025年調査でクラウドを利用しているのが75.4%でした。この層でバックアップ用途の割合が全体と同じだと仮定すれば、全企業ベースの浸透度は46.4%よりさらに低くなります。
つまり「半分近くがやっている」という理解は、クラウドを使っている企業に限った話です。自社が遅れているかどうかを測るなら、次の2段階で確認してみてください。
- 第1段階: 業務で使う主要なデータが、すでにクラウド上またはクラウドと連携する形にあるか
- 第2段階: そのデータについて、複製の保管先と復元手順を設計しているか
第1段階を満たしていないなら、クラウドバックアップの検討はその後です。まずどの業務データをどこに置くかを決めるほうが先になります。
出典: 総務省「令和6年通信利用動向調査報告書(企業編)」/総務省「令和7年通信利用動向調査の結果」別紙2
サービス選定で確認するのは復旧速度・保管先・改ざん耐性・運用負荷の4点
サービス選定では、機能一覧を横に並べても判断がつきません。ここまで見てきたデータから、確認すべき軸を逆算するほうが早いです。
具体的には、復旧速度、保管先の分離、改ざん耐性、運用負荷の4点になります。この記事では特定の製品は挙げず、確認する項目だけを示します。
以下では、このうち判断が分かれやすい復旧速度とセキュリティの2つを取り上げます。
復旧目標(RTO・RPO)は平均5.8日・最大360日というデータから逆算する
復旧速度は、サービスの仕様からではなく自社の業務から決めます。前の章で被害の実態として示した平均5.8日・最大360日という数値を、ここでは選定の基準として使います。
まず決めるのはRTOとRPOです。RTOは業務を再開するまでの目標時間、RPOはどの時点まで戻せればよいかの目標です。「自社の業務が何日止まると事業に支障が出るか」から逆算してください。
そのうえで、候補サービスの復元にかかる時間がその範囲に収まるかを確認します。2023年度の調査では50日以上を要した企業も2.1%あり、長期化は例外ではありません。
見落としやすいのは回線です。保管したデータ量と回線帯域から、実際の復元にどれだけ時間がかかるかを試算しておいてください。契約上の復旧時間と、自社環境で戻し切るまでの時間は別物です。
未利用企業の24.9%が挙げるセキュリティ不安には、責任分界点と保管先の仕様で答える
「クラウドは不安だ」という声は社内でも出ます。総務省の2024年調査でも、クラウドを利用していない企業の24.9%が情報漏えいなどセキュリティへの不安を挙げています(未利用企業ベース)。
同じ調査では、ネットワークの安定性への不安を挙げた企業も2023年調査で15.2%あります(未利用企業ベース)。この懸念は否定するのではなく、確認項目に置き換えるのが実務的です。
選定時に確認したい仕様は次のとおりです。
- データを保管するリージョン(国内か国外か)と、法令上の取り扱い
- 保存時と通信時の暗号化方式、暗号鍵を誰が管理するか
- アクセス権限の設計と、管理者アカウントの多要素認証の可否
- 不変ストレージ(WORM)への対応と、削除・上書きを禁止できる期間
- 世代の保持期間と、どの時点まで遡って復元できるか
- 障害時やデータ消失時の責任分界点が契約でどう定められているか
IPAも、クラウドサービスを利用する際の基本対策として、契約時にインシデント発生時の責任範囲を明確にしておくことを挙げています。 この一覧をそのまま社内説明に使えば、「不安がある」という議論を「どの項目を満たすか」という議論に変えられます。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/IPA「情報セキュリティ10大脅威 2026」解説書(組織編)/総務省「令和6年通信利用動向調査報告書(企業編)」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
公的データで分かっていないのは、バックアップの有無が復旧結果をどう変えるかである
最後に、この記事で確認できなかったことを書いておきます。参照した一次情報の範囲では、バックアップの効果を直接示す統計は見つかりませんでした。
今回参照した公的調査では、バックアップはクラウドの利用目的の一項目としてしか集計されていません。復旧期間の平均5.8日も、インシデント経験率23.3%も、ランサムウェア被害率8.3%も全体値であり、バックアップ体制別の内訳がありません。
注意
今回参照した一次情報の範囲では、次の3点を確認できませんでした。①バックアップ専業サービスの利用率、②3-2-1ルールの実践率、③バックアップの有無別の復旧日数です。「公表されていない」と断定するものではなく、今回の調査範囲では見つからなかったという意味です。
したがって「バックアップがあれば復旧が早い」という説明は、統計で検証された事実ではありません。IPAが解説書で示す運用上の推奨と、復旧作業の性質から導かれる判断に依拠しています。
この点を踏まえると、社内提案では効果を数値で断言しないほうが安全です。代わりに、復旧期間が長期化した実例のばらつきと、対応工数の大きさを材料にしてください。数値で言える範囲とそうでない範囲を分けて書くと、かえって説得力が保てます。
出典: 総務省「令和7年通信利用動向調査の結果」別紙2/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」
まとめ:クラウドバックアップは導入の可否より運用設計で判断する
ここまでの内容を、実務で使う順に整理します。判断のポイントは、入れるかどうかではなく、どう設計して回すかにあります。
この記事のポイント
- 2025年調査時点で、クラウドサービスを利用している企業の46.4%がデータバックアップ用途を挙げています。伸び方は一定ではなく、2024年調査でいったん鈍化しました
- ランサムウェアの感染経路は2025年時点でVPN機器・リモートデスクトップが87.0%です。社内から常時到達できる場所に複製を置かない設計が要点になります
- 2023年度のサイバーインシデントの復旧期間は平均5.8日、最大360日です。平均ではなく長期化した場合を前提に備えてください
- バックアップ体制の有無と復旧結果の関係を示す公的統計は、今回参照した範囲では確認できませんでした
数値はあくまで判断材料であり、自社の答えは自社のデータの置き場所から決まります。
まず取りかかるなら、自社のバックアップの保管先を1枚の紙に書き出してみてください。どのデータが、どこに、いくつ複製されているか。社内ネットワークから到達できる場所しか書けなければ、そこが最初に手を入れる場所です。
出典: 総務省「令和7年通信利用動向調査の結果」別紙2/IPA「情報セキュリティ10大脅威 2026」解説書(組織編)/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
新人・ひとり情シスの学習環境をつくるなら「情シスカレッジ」

この記事で扱った「取得しているか」と「運用が回っているか」の違いは、独学だと気づきにくい論点です。周囲に相談できる先輩がいない環境では、事故が起きてから知ることになりがちです。
情シスカレッジは、新人・ひとり情シスのためのマイクロラーニングLMSです。数分の動画と小テストで、日々の業務の合間に必要な知識を積み上げられます。
情シスカレッジの特徴
- 数分の動画+小テストで、まとまった学習時間を取らずに進められます
- 必修の割り当て・期限設定・進捗ダッシュボードで、受講状況をまとめて管理できます
- 自社カリキュラムの編成とCSVでの教育記録に対応し、社内の教育履歴として残せます
5名から利用でき、請求書払いにも対応しています。初期設定はおよそ10分で、担当者が1人でも始められます。
※出典