

【警察庁データ】ASMとは?感染経路の87.0%が示す攻撃対象領域管理の必要性【2025年】
セキュリティの記事を読んでいると、最近よく「ASM」という言葉が出てきますよね。ただ、名前は知っていても、自社が何をすればいいのかまではつかみにくいところです。
- ASMという言葉は聞くけれど、脆弱性診断と何が違うのか分からない
- うちの規模で本当に必要なのか、判断できない
- そもそも自社が外部に何を公開しているのか、把握できていない
この記事では、こうした悩みに公的データで答えます。結論から言うと、ASMは新しい高度な防御技術ではありません。自社が外部に向けて開けている口を、攻撃者と同じ視点で数え直す作業です。
そして数え直す価値があることは、公的統計の数値がはっきり示しています。順番に見ていきましょう。
この記事のポイント
- ASMは、外部に公開しているIT資産を攻撃者と同じ視点で洗い出し、継続的に管理する取り組みです
- 警察庁のアンケートで感染経路について有効な回答が得られたランサムウェア被害のうち、VPN機器とリモートデスクトップ経由が2025年時点で87.0%を占めます(出典: 情報処理推進機構「情報セキュリティ10大脅威 2026」解説書、原データは警察庁)
- インターネットを利用している企業のうち、何らかのセキュリティ対策を実施している企業は2025年時点で98.3%ですが、セキュリティ監査まで行う企業は26.7%です(出典: 総務省「令和7年通信利用動向調査」)

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
ASMは外部に公開しているIT資産を攻撃者の視点で洗い出す取り組みです
ASM(Attack Surface Management)は日本語で「攻撃対象領域管理」と訳されます。経済産業省のガイダンスとIPAの解説書は、ASMを「組織の外部(インターネット)からアクセス可能なIT資産を発見し、それらに存在する脆弱性などのリスクを継続的に検出・評価する一連のプロセス」と定義しています。
実務に落とすと、外部に公開しているIPアドレスやホスト名を発見して一覧化し、そこにあるリスクを評価する流れになります。
前提となる「アタックサーフェス(攻撃対象領域)」とは、外部の攻撃者が接触できる入口の総称です。公開Webサーバー、VPN機器、クラウド上のサービス、テスト用に立てたまま残っているサブドメインなどが該当します。
国内では、経済産業省がASMの考え方を整理した資料を公表しています。2023年5月29日公表の「ASM(Attack Surface Management)導入ガイダンス~外部から把握出来る情報を用いて自組織のIT資産を発見し管理する~」です。このガイダンスは特定ツールの導入手引きではなく、ASMを「プロセス」として位置づけている点が特徴です。
つまりASMは、製品を買えば完了する対策ではありません。定義に「継続的に」が含まれているとおり、自社の外側から見える姿を定期的に確認し続ける運用そのものを指します。
ポイント
- ASM=外部(インターネット)からアクセス可能なIT資産を発見し、リスクを継続的に検出・評価するプロセス
- アタックサーフェス=外部の攻撃者が接触できる入口の総称
- 経済産業省のガイダンスは、ツール導入ではなくプロセス導入の手引きとして公表されている
リモートワーク環境を狙った攻撃は組織向け脅威の8位で、6年連続の選出です
ASMが注目される背景には、働き方の変化があります。情報処理推進機構(IPA)の「情報セキュリティ10大脅威 2026」を見てみましょう。「リモートワーク等の環境や仕組みを狙った攻撃」が、組織向け脅威の8位に選ばれています。
この脅威は2021年に初めて選出され、2026年版で6年連続6回目の選出です。一時的な話題ではなく、定着した脅威として扱われています。
注目したいのは、IPAの解説書がこの脅威を説明する際に「攻撃者にとって外部からの攻撃対象領域(アタックサーフェス)が増えたことを意味する」と書いている点です。リモートワーク用の環境を整えることは、外部から触れる入口を増やすことでもある、という整理です。ASMと同じ語彙が公的資料の側から出てきている、と考えてください。
なお、IPAは10大脅威の順位について「順位が危険度を表しているわけではない」と明記しています。10大脅威選考会の参加者が、社会的な影響が大きかったと判断した脅威の順であり、被害件数の多い順ではありません。
攻撃対象領域は自社の中だけで完結しません
もう一つ押さえておきたいのが、管理すべき範囲の広さです。同じ「情報セキュリティ10大脅威 2026」の組織向け上位は、次のようになっています。
- 1位: ランサム攻撃による被害。2016年以降、11年連続11回目の選出です
- 2位: サプライチェーンや委託先を狙った攻撃
- 8位: リモートワーク等の環境や仕組みを狙った攻撃
2位に委託先を狙った攻撃が入っている点が重要です。自社が直接管理していない子会社や委託先の公開資産も、自社への侵入経路になり得ます。
ASMで洗い出す範囲を考えるときは、自社ドメインだけでなく、グループ会社や外部に委託した環境まで視野に入れる必要があります。
出典: 情報処理推進機構「情報セキュリティ10大脅威 2026」解説書[組織編]/経済産業省「ASM(Attack Surface Management)導入ガイダンス」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
ランサムウェアの感染経路の87.0%はVPN機器とリモートデスクトップです(2025年)
ASMが「外部公開資産の発見」を最初の工程に置く理由は、侵入経路の統計を見ると分かります。
IPAの「情報セキュリティ10大脅威 2026」解説書には、警察庁がまとめたランサムウェア被害の感染経路データが引用されています。感染経路について有効な回答が得られた被害のうち、VPN機器経由とリモートデスクトップ経由を合計した割合は、2025年時点で87.0%です。
ランサム攻撃による被害は2026年版の組織向け脅威1位で、2016年以降11年連続11回目の選出です。組織向け脅威の1位に選ばれたランサム攻撃の入口が、外部に公開されたリモートアクセス機器に集まっているわけです。ランサムウェア被害への備えを考えるうえで、この偏りは見逃せません。
VPN機器もリモートデスクトップも、インターネット側から見える資産です。つまりASMが対象とする資産と、実際に侵入に使われている資産は、ほぼ同じものを指しています。
注意
この87.0%は、警察庁が被害企業・団体等に対して行ったアンケートで、感染経路について有効な回答が得られた事例だけを母数にした割合です。有効な回答が得られた件数は被害の報告件数より少なく、限られた回答数の上で計算された割合になります。VPNやリモートデスクトップ経由の侵入は、認証ログから経路をたどりやすい経路です。一方でメール添付やUSB経由は事後の特定が難しく、母数から抜け落ちている可能性があります。その場合、実態より高い割合として表れます。
VPN機器とリモートデスクトップの割合は2022年以降、上昇が続いています
この割合は単年の数字ではありません。同じ警察庁の集計をさかのぼると、2022年は80.4%、2023年は81.7%、2024年は86.0%、そして2025年が87.0%です。
4年間で一度も下がっておらず、上昇幅は合計6.6ポイントになります。特に2023年から2024年にかけての伸びが最も大きい区間です。
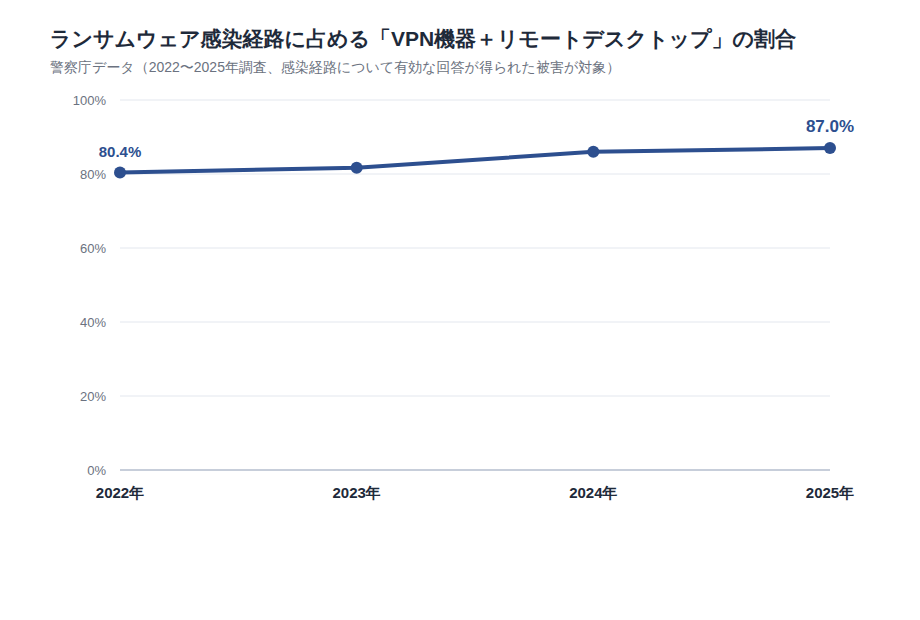
図の出典: 情報処理推進機構「情報セキュリティ10大脅威 2026」解説書[組織編](原データ: 警察庁)
この推移から読み取れるのは、侵入口が分散するどころか、1つのカテゴリに集中し続けているという点です。守るべき対象を絞り込めるという意味では、情シスにとって悪い話ではありません。
裏を返すと、外部に公開しているVPN機器やリモートデスクトップを1台でも把握し漏れていれば、そこが最も確率の高い侵入口になります。まず数えるべき資産がはっきりしている、ということです。
システムの脆弱性を悪用した攻撃は組織向け脅威の4位です
外部公開資産のリスクは、公開していること自体だけではありません。その機器が抱える欠陥も同時に問題になります。
「情報セキュリティ10大脅威 2026」では、「システムの脆弱性を悪用した攻撃」が組織向け脅威の4位に入りました。2016年の初選出から数えて、6年連続9回目の選出です。
VPN機器やリモートデスクトップは、外部に公開されたIT資産であると同時に、脆弱性を持つ製品でもあります。2つの脅威が重なる場所なので、管理対象として優先度を上げる根拠になります。
どこから手を付けるか迷ったら、この重なりから始めてみてください。
出典: 情報処理推進機構「情報セキュリティ10大脅威 2026」解説書[組織編](感染経路の原データ: 警察庁)
ASMが洗い出す対象はウェブサイトの一覧ではなく、外部に口を開けた機器とサービスです
ASMと聞くと、自社サイトのURL一覧を作る作業を思い浮かべるかもしれません。ただ、実際に注意が向いている先はもう少し広い範囲です。
IPAとJPCERT/CCが公表している脆弱性関連情報の届出状況を見ると、2025年の届出は合計610件でした。内訳はソフトウェア製品が432件、ウェブサイトが178件です。
届出の中心は、自社で作ったウェブサイトではなく、製品として導入されたソフトウェアの側にあります。VPN機器やリモートデスクトップも、この「導入した製品」に含まれます。
だからこそASMは、ドメイン名の一覧ではなくIPアドレスとホスト名から始まります。どの機器が、どのポートで、どのバージョンのソフトウェアを外部に見せているのか。そこまで降りないと、実際のリスクにはたどり着けません。
脆弱性の届出はウェブサイトから製品側へ重心が移っています
内訳の変化を3年分で並べると、方向がはっきりします。ウェブサイトの届出は2023年が505件、2024年が336件、2025年が178件と、3分の1近くまで減りました。
一方でソフトウェア製品の届出は、2023年が316件、2024年が296件、2025年が432件です。2025年に大きく増えています。
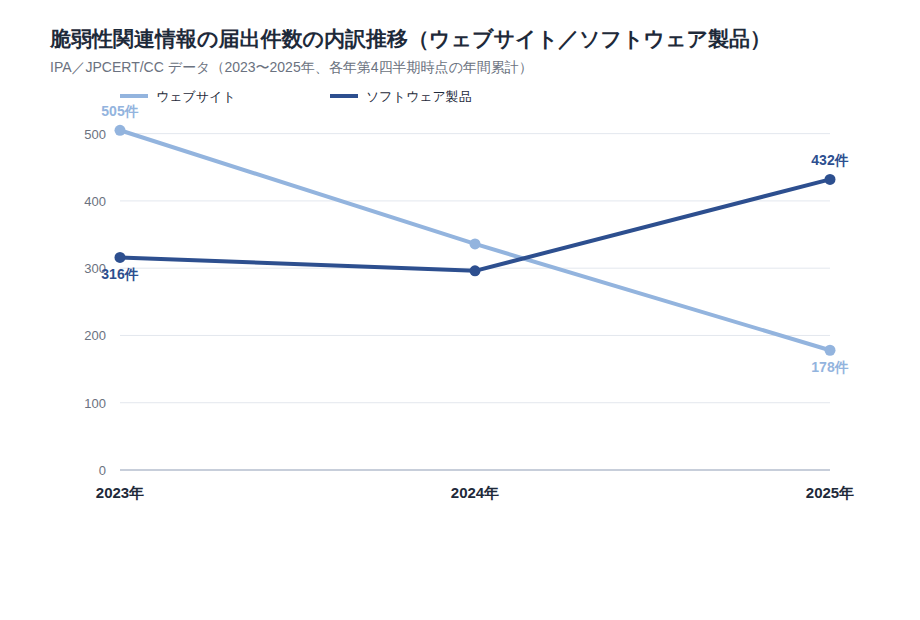
図の出典: 情報処理推進機構/JPCERT/CC「ソフトウェア等の脆弱性関連情報に関する届出状況」(2025年第4四半期)
ここから読み取れるのは、注意の重心が「自社で作ったもの」から「自社が導入して外部に置いたもの」へ移っているという傾向です。同じ時期に、ランサムウェアの侵入口も製品側であるVPN機器・リモートデスクトップに集中していました。
ただし、この2つは別々の調査です。因果関係ではなく、方向が一致しているという読み方にとどめてください。届出件数は届け出た人がいた数であり、脆弱性の実数ではありません。
2025年の脆弱性届出は610件、修正完了は302件です
年間の規模感もつかんでおきましょう。2025年の届出は合計610件、同じ年の修正完了は302件でした。
過去にはもっと多い年もあります。届出が最も多かったのは2008年の2,622件で、クロスサイト・スクリプティングとDNS設定不備の届出が集中した年でした。
この件数は「世の中に存在する脆弱性の数」ではなく「届け出があった数」です。制度の運用状況や届出者の関心によって、年ごとに大きく振れます。
注意
2025年の届出610件と修正完了302件を引き算して「半分が未修正」と読むことはできません。届出された年と修正が完了する年は一致しないため、この2つは別の集計です。また届出件数は制度運用や届出者の動向で振れる指標であり、脅威の増減を直接示すものではありません。
出典: 情報処理推進機構/JPCERT/CC「ソフトウェア等の脆弱性関連情報に関する届出状況」(2025年第4四半期)/同(2024年第4四半期)/同(2023年第4四半期)
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
ASM・脆弱性診断・ペネトレーションテストは対象範囲と頻度で使い分けます
ASMを検討すると、必ず「脆弱性診断とどう違うのか」という疑問が出てきます。結論から言うと、3つは置き換え合う関係ではなく、補い合う関係です。
違いは、対象範囲と調べる深さ、そして実施頻度の3点にあります。次の表で整理します。
| 項目 | ASM | 脆弱性診断 | ペネトレーションテスト |
|---|---|---|---|
| 対象範囲 | 外部から見える自社資産の全体(把握できていない資産を含む) | あらかじめ把握している指定した資産 | 指定した資産とシナリオ |
| 調べる深さ | 外部から把握できる情報に基づく評価。脆弱性の可能性を示すにとどまる | 既知の脆弱性を網羅的に検出 | 侵入の到達可能性を実証 |
| 実施頻度 | 継続的(定期スキャン) | 一時点(定期または変更時) | 一時点(目的に応じて実施) |
| 分かること | 把握できていない資産の存在 | 対象資産の欠陥の一覧 | 攻撃が成立するかどうか |
経済産業省のガイダンスは、ASMを脆弱性診断の代替ではなく、その前段に置く取り組みとして整理しています。ASMが扱うのは副題にもあるとおり「外部から把握出来る情報」であり、脆弱性の有無を確定させるものではありません。
だからこそ誤検知が起こりますし、確定させたい対象には脆弱性診断を重ねる必要があります。ASMは「診断すべき対象を決めるための工程」だと考えると位置づけがはっきりします。診断する対象が決まっていなければ、リストに載っていない資産は見えないままです。
表の出典: 経済産業省「ASM(Attack Surface Management)導入ガイダンス」の位置づけをもとに各手法を整理したもので、特定の統計に基づく数値は含みません。
脆弱性の届出は累計2万件を超え、一度調べて終わりにはできません
継続が必要な理由は、脆弱性が増え続けているからです。IPAとJPCERT/CCへの脆弱性関連情報の届出は、2025年第4四半期末の時点で累計19,859件でした。
そして2026年第2四半期末の時点では累計20,315件です。半年で456件積み上がった計算になります。
新しい欠陥は毎週のように公表されるので、点の診断だけでは追いつきません。だからこそ、面を継続的に見るASMと、深く掘る脆弱性診断を組み合わせる形になります。
EASMはほぼ同義で、外部公開資産に絞った呼び方です
ASMを調べていると「EASM」という語も出てきます。EASMはExternal Attack Surface Managementの略で、外部公開資産に限定した呼び方です。
経済産業省のガイダンスとIPAの解説書は、ASMそのものを「外部(インターネット)からアクセス可能なIT資産」を対象とする取り組みとして定義しています。この定義に沿う限り、ASMとEASMはほぼ同じ範囲を指すと考えて差し支えありません。
一方で、EASMやCAASM(Cyber Asset Attack Surface Management)は調査会社やベンダー由来の用語で、内部資産をどこまで含めるかは出典によって定義が分かれます。
実務上の優先度は外部側にあります。ランサムウェアの感染経路に占めるVPN機器・リモートデスクトップの割合は2024年で86.0%、2025年で87.0%です。用語の区別に時間をかけるより、外部から見える資産を先に数えるほうが効果は大きくなります。
出典: 情報処理推進機構/JPCERT/CC「ソフトウェア等の脆弱性関連情報に関する届出状況」(2025年第4四半期)/同(2026年第2四半期)/情報処理推進機構「情報セキュリティ10大脅威 2026」解説書[組織編]/経済産業省「ASM(Attack Surface Management)導入ガイダンス」
ASMは「資産の発見」「情報収集とリスク評価」「対応」の3段階で進めます
ASMの進め方は、大きく3つの段階に分けて考えます。特別な順序ではなく、資産を見つけて、状態を調べて、直すという素直な流れです。
なお、ガイダンスとIPAの定義では、ASMが指す範囲は資産の「発見」と、リスクの「検出・評価」までです。修正などの対応は、その結果を受けて行う活動にあたります。ここでは実務で回すときの流れとして、対応までを含めて3段階に整理しています。
重要なのは、3段階を一巡させてから範囲を広げることです。最初から全社の資産を対象にすると、発見の段階で止まってしまいます。
ASMの3ステップ
- ステップ1: 外部公開資産の発見(自社ドメイン・IPアドレスレンジを起点に洗い出す)
- ステップ2: 情報収集とリスク評価(稼働ソフトウェアとバージョンを調べ、既知の脆弱性と突き合わせる)
- ステップ3: 対応(優先順位を決めて修正・停止・アクセス制限を行う)
ステップ1は外部公開資産の発見で、優先すべきはリモートアクセス機器です
最初にやるのは、自社が外部に何を公開しているかの洗い出しです。自社ドメインと保有IPアドレスレンジを起点に、サブドメイン、公開サーバー、クラウド上に立てた環境をたどっていきます。
このとき全部を同時に見ようとしないでください。感染経路について有効な回答が得られたランサムウェア被害のうち、VPN機器とリモートデスクトップ経由は2024年で86.0%、2025年で87.0%を占めています。
つまりリモートアクセス関連の機器を先に数え切るだけで、確率の高い侵入口の大部分をカバーできます。使っていないVPNアカウント、退役したはずの機器、検証用に開けたリモートデスクトップのポートが残っていないかを確認しましょう。
台帳と実際の公開状況が一致しているか、この段階で必ず突き合わせてください。
ステップ2は情報収集とリスク評価です
発見した資産について、次は中身を調べます。IPアドレス、ホスト名、稼働しているソフトウェアとそのバージョン、公開ポート、証明書の有効期限などを集めていきます。
集めた情報は、既知の脆弱性情報と突き合わせます。2025年の脆弱性関連情報の届出は合計610件で、うちソフトウェア製品が432件でした。
この量を手作業で毎月突き合わせ続けるのは、現実的ではありません。ここがASMツールを検討する分かれ目になります。まずは対象を絞って手作業で回し、追いつかなくなった時点でツール導入を考える順序が安全です。
ステップ3は対応で、全件を直せない前提で優先順位を決めます
最後は対応です。ただし、見つかったものを全部すぐに直せるとは限りません。2025年の脆弱性修正完了は302件で、修正には相応の時間がかかることが分かります。
優先順位は「外部から到達できるか」「認証を経ずに悪用できるか」の2点で判断すると決めやすくなります。到達できない資産の欠陥より、インターネットに面した機器の欠陥が先です。
すぐに直せない場合は、公開を止める、アクセス元を限定する、といった回避策を先に打ちます。そのうえで、侵入されたあとに気づける仕組みとしてEDRのような検知手段を組み合わせます。
IPA「情報セキュリティ10大脅威 2026」でも、システムの脆弱性を悪用した攻撃は組織向け脅威の4位です。放置は選択肢になりません。
出典: 情報処理推進機構「情報セキュリティ10大脅威 2026」解説書[組織編]/情報処理推進機構/JPCERT/CC「ソフトウェア等の脆弱性関連情報に関する届出状況」(2025年第4四半期)
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
セキュリティ被害を経験した企業は48.1%で、規模による差は約20ポイントあります
ここまでの話を「大企業の課題」と感じた方もいるかもしれません。実際のところはどうなのか、企業側の調査で確認します。
総務省の通信利用動向調査によると、情報通信ネットワークの利用の際に何らかのセキュリティ被害を受けた企業の割合は、2025年時点で48.1%です。母集団はインターネットを利用している企業です。
およそ2社に1社が、何らかの被害を経験していることになります。被害はまれな出来事ではなく、起きる前提で備える対象です。
ただし、この48.1%は企業全体をならした数字です。規模や業種で分解すると、見え方がかなり変わります。
従業者2000人以上は64.9%、100〜299人は45.6%です(2025年)
企業規模で分けると差が出ます。2025年時点で、従業者2000人以上の企業では64.9%、100〜299人の企業では45.6%が被害を経験したと回答しています。
差は19.3ポイントです。2024年時点でも2000人以上が69.5%、100〜299人が44.2%で、25.3ポイントの差がありました。単年の偶然ではありません。
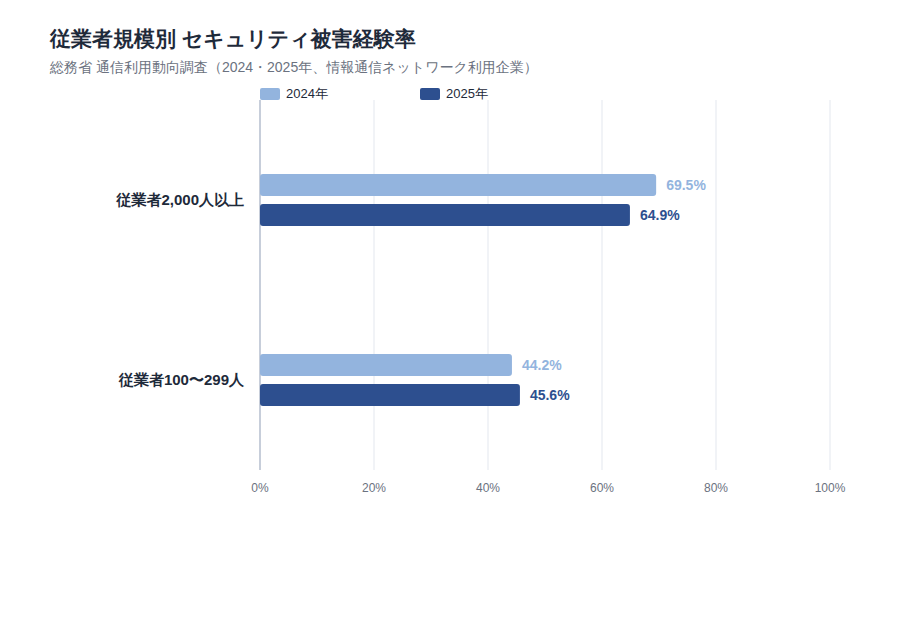
図の出典: 総務省「令和7年通信利用動向調査報告書(企業編)」/総務省「令和6年通信利用動向調査報告書(企業編)」
この差の読み方には注意が必要です。大企業は拠点や子会社、公開サービスが多く攻撃対象領域そのものが広い、という説明が成り立ちます。同時に、監視体制が整っているから被害に気づいて回答できている、という説明も成り立ちます。
どちらの説明を取るにしても、中堅企業の45.6%は「被害が少ない」ではなく「気づけた被害が45.6%」と読むのが安全です。規模が小さいから狙われない、という前提はこのデータからは出てきません。
なお、規模別・業種別の数値は「通信利用動向調査報告書(企業編)」の集計で、全体値の出典である「調査結果の概要 別紙2」とは集計対象企業数がわずかに異なります。48.1%を分解した厳密な内訳としてではなく、規模による傾向として読んでください。従業者2,000人以上の区分は集計企業数が小さく、単年の数ポイントの動きは誤差に含まれ得ます。
建設業57.0%が情報通信業51.4%を上回っています
業種で分けても、直感どおりにはなりません。2025年時点で建設業は57.0%、情報通信業は51.4%です。
2024年時点でも建設業57.5%、情報通信業53.3%で、順序は同じでした。
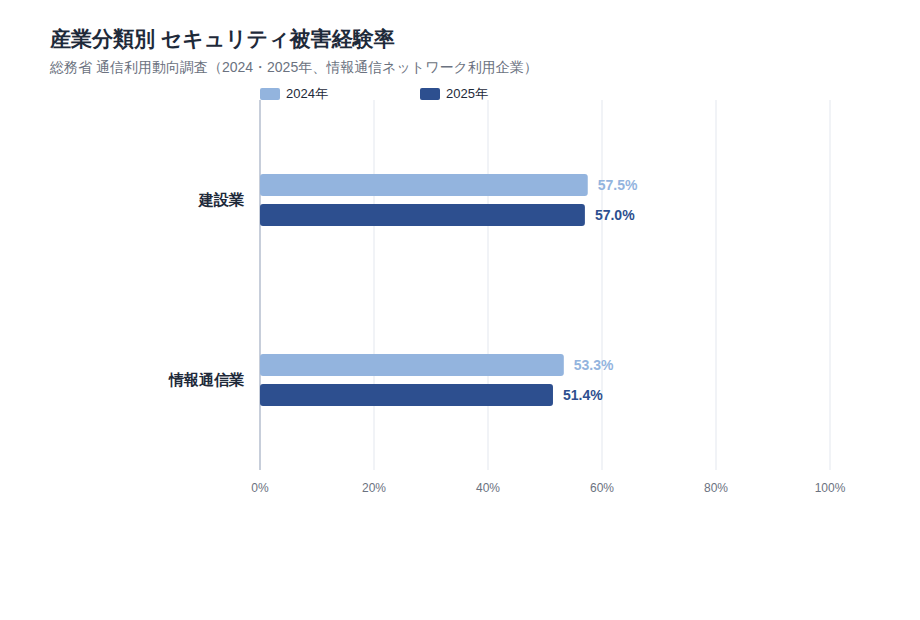
図の出典: 総務省「令和7年通信利用動向調査報告書(企業編)」/総務省「令和6年通信利用動向調査報告書(企業編)」
ここから言えるのは、業種の技術力から被害の多寡は予測できない、という点にとどまります。ITを本業とする業種のほうが被害が少ない、という直感は数値で支持されていません。
注意
業種別の集計は全体を産業分類で割ったものなので、業種単位のサンプルサイズは小さくなります。5ポイント程度の差は標本誤差で説明できる範囲に入る可能性があります。また「被害」の定義をどこまで厳密に取って回答するかは企業ごとに異なるため、「建設業のほうが脆弱だ」と読むことはできません。
企業アンケートの4.1%と警察の認知件数7,190件は逆方向に動いています
もう一つ、調査の性格の違いを見ておきましょう。同じ総務省調査で、被害の内容として「不正アクセス」を挙げた企業は2025年時点で4.1%にとどまります。被害項目の中では小さく見える数字です。
一方、警察が認知した不正アクセス行為は2025年に7,190件で、前年比34.2%増でした。企業アンケートの印象とは逆の方向です。
この2つは同じ指標ではありません。前者は企業が自ら気づいて回答した割合、後者は警察が事件として認知した件数です。後者には個人のSNSやオンラインサービスへの不正ログインも多く含まれます。
それでも、この対比には意味があります。気づかれなかった侵入は、アンケートには現れません。だからASMは、自己申告ではなく外部からの定期的なスキャンを前提に組み立てられています。
出典: 総務省「令和7年通信利用動向調査」/総務省「令和7年通信利用動向調査報告書(企業編)」/総務省「令和6年通信利用動向調査報告書(企業編)」/国家公安委員会・総務大臣・経済産業大臣「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(令和8年3月12日公表)
対策実施率98.3%に対し、セキュリティ監査の実施率は26.7%にとどまります
「対策はしているのに、なぜ被害が減らないのか」と感じたことはありませんか。同じ総務省調査の中に、その感覚を説明する数値があります。
何らかのセキュリティ対策を実施している企業は、2025年時点で98.3%です(インターネットを利用している企業の回答。複数回答の設問です)。ほぼ全社が何かしらの対策を持っている状態です。
一方で、対策の中身を点検する側の指標であるセキュリティ監査の実施率は、2025年時点で26.7%にとどまります。対策を導入する企業はほぼ全社なのに、それが効いているかを確かめる企業は4社に1社です。
ASMは、この点検側に位置する取り組みです。まだ多くの企業が手を付けていない領域だからこそ、着手すれば差がつきます。
対策をしていることと、対策が効いていることは別です
まず対策側の推移を確認します。何らかのセキュリティ対策を実施している企業の割合は、2024年時点で97.7%、2025年時点で98.3%でした。ほぼ横ばいの高水準です。
同じ2025年の調査で、何らかのセキュリティ被害を受けた企業は48.1%です。対策はほぼ全社が持っているのに、約半数が被害を経験しています。
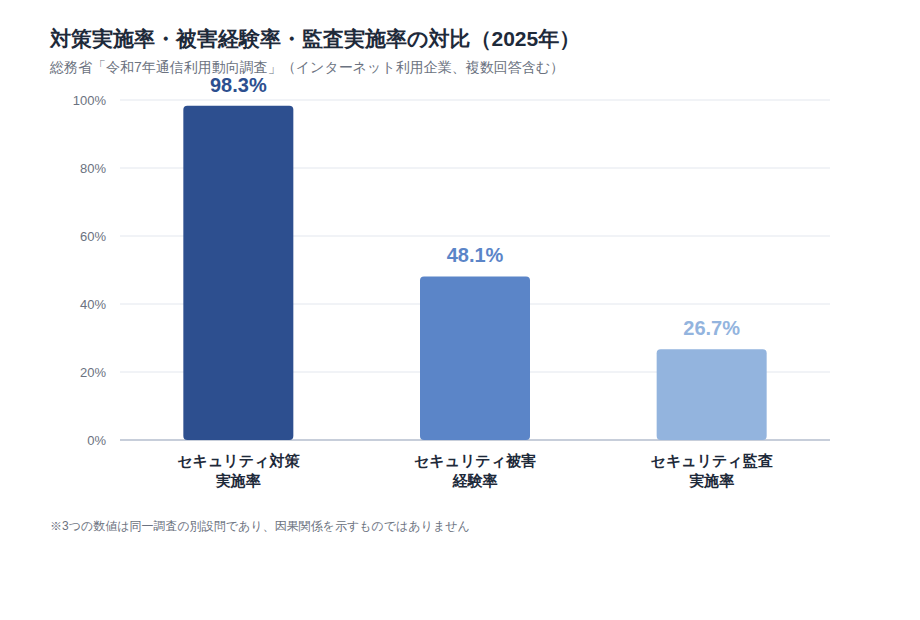
図の出典: 総務省「令和7年通信利用動向調査」(3つの数値は同一調査の別設問であり、因果関係を示すものではありません)
この2つの数値から読み取れるのは、実施の有無を尋ねる指標では防御の効き目を測れない、ということです。対策を「している」という回答には、ウイルス対策ソフトの導入から専任組織の設置まで、幅の広い実態が含まれます。
なお、これらは同一調査の別設問です。対策をしたから被害が増えた、という因果を示すものではありません。
外部から自社がどう見えているかを測る公的指標は見当たりません
点検側の指標も見ておきましょう。セキュリティ監査を実施している企業の割合は、2024年時点で26.2%、2025年時点で26.7%でした。1年で0.5ポイントしか動いていません。
さらに言うと、総務省の通信利用動向調査のセキュリティ対策の選択肢には、「外部公開資産の把握」に相当する項目が見当たりません。最も近いのがこの監査の項目です。
ASMの導入率や認知率を示す指標は、本記事の調査範囲では見つかりませんでした。統計の側でも、まだ整備が追いついていない領域だと考えられます。
ただし、設問にないことは実施されていないことを意味しません。企業がASM相当の取り組みを「脆弱性診断」など既存の選択肢の中で回答している可能性もあります。
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
ASMを始める前に、対応する体制と誤検知の扱いを決めておきます
ここまで読んで「すぐ始めよう」と思った方に、先に伝えておきたいことがあります。ASMで最も詰まりやすいのは、発見そのものではなく発見したあとです。
外部スキャンをかければ、把握していなかった資産はほぼ確実に出てきます。そのとき誰が判断し、誰が直すかを決めていないと、対応できないリストだけが積み上がります。
2025年の脆弱性修正完了は302件という規模で、修正には時間がかかります。自社でも同じことが起きる前提で、着手前に決めておくべきことがあります。
ひとり情シスの方は、対象範囲を最初から全社に広げないでください。外部公開しているリモートアクセス機器だけ、といった範囲から始めるスモールスタートが現実的です。
始める前に決める3つ
- 対応する担当者と、判断を仰ぐ相手(情シスだけで停止判断ができるか)
- 対応の期限(重大なものは何日以内に直すか、直せないときの回避策は何か)
- 誤検知だったときの扱い(自社の資産でないと判断する基準と、記録の残し方)
見つけた後に動ける体制を先に決めます
インシデント対応は、思っている以上に量が読めません。JPCERT/CCが2025年度に国内外の関連組織へ対応を依頼した(調整を行った)件数は、12,844件でした。前年度からは減少しています。
一方、同じJPCERT/CCへのインシデント報告件数は2025年7〜9月が23,857件、2025年10〜12月が20,336件です。四半期ごとの振れ幅が大きいことが分かります。
ただし、JPCERT/CCが受け付ける報告の大半はフィッシングサイトに関するものです。この件数はJPCERT/CCに寄せられた報告の量であり、個々の企業のインシデント対応の負荷をそのまま表すものではありません。調整件数と報告件数も集計対象が異なるため、同じ系列として並べることはできません。
それでも、対応の負荷が一定ではないことは読み取れます。だからこそ、発見した資産に誰が対応し、どの部署へ連携し、いつまでに直すかを先に決めておく必要があります。忙しい時期に体制を考え始めると、間に合いません。
誤検知と対応漏れは前提として織り込みます
ASMツールは機械的にドメインやIPアドレスをたどるため、自社と無関係な資産を拾うことがあります。よく似たドメイン名や、過去に使っていたIPアドレスの再割り当てが原因です。
誤検知はゼロにはならないので、除外の判断基準を決めて記録に残す運用が要ります。判断した人と理由を残さないと、翌年また同じ資産で悩みます。
見つかることと直ることの間にも距離があります。2025年の届出610件に対し、修正完了は302件でした(前述のとおり引き算はできません)。
なお、外部公開資産がごく少数で、台帳と実際の公開状況を定期的に確認できているなら、ツール導入を急ぐ必要はありません。その場合は棚卸しの頻度を決めるところまでで十分です。
出典: JPCERT/CC「インシデント報告対応レポート」(2026年1〜3月)/同(2025年7〜9月)/同(2025年10〜12月)/情報処理推進機構/JPCERT/CC「ソフトウェア等の脆弱性関連情報に関する届出状況」(2025年第4四半期)
まとめ|ASMは外部公開資産の棚卸しから始められます
ASM(攻撃対象領域管理)について、公的データを軸に整理してきました。要点は次の3つです。
- 警察庁のアンケートで感染経路について有効な回答が得られたランサムウェア被害のうち、VPN機器とリモートデスクトップ経由は2025年時点で87.0%。侵入口は外部公開されたリモートアクセス機器に集中し続けています
- 何らかのセキュリティ被害を受けた企業は2025年時点で48.1%。一方で点検側にあたるセキュリティ監査の実施率は26.7%にとどまります
- ASMはツールを買う前に、自社ドメインと外部公開機器の棚卸しから始められます。見つけたあとに動ける体制を先に決めておくことが前提です
まず今週やるなら、自社が保有するドメインとグローバルIPアドレスの一覧を作るところからです。そのうえで、外部からアクセスできるVPN機器とリモートデスクトップを数え、台帳と突き合わせてみてください。
把握できていない資産は、対策のしようがありません。ASMは、その当たり前を運用に落とし込む取り組みです。
出典: 情報処理推進機構「情報セキュリティ10大脅威 2026」解説書[組織編]/総務省「令和7年通信利用動向調査」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
情シス担当者の学び直しには「情シスカレッジ」

ASMのような新しい考え方を自社に取り入れるには、担当者側に判断の土台が必要です。公的データを読み、脅威と自社の運用を結び付ける力は、日々の問い合わせ対応だけではなかなか身に付きません。とくに新任やひとり情シスの方は、学ぶ時間の確保そのものが課題になりがちです。
「情シスカレッジ」は、新人・ひとり情シスのためのマイクロラーニングLMSです。業務の合間に少しずつ学べる形にしているため、まとまった研修時間を取れない現場でも進められます。
情シスカレッジの特徴
- 数分の動画と小テストで、すきま時間に学習を進められる
- 必修の割り当て・期限設定・進捗ダッシュボードで、受講状況を管理できる
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応
導入は5名から可能で、支払いは請求書払いに対応しています。初期設定にかかる時間は約10分です。まずはサービス内容を確認してみてください。
※出典
- 情報処理推進機構「情報セキュリティ10大脅威 2026」解説書[組織編]
- 経済産業省「ASM(Attack Surface Management)導入ガイダンス~外部から把握出来る情報を用いて自組織のIT資産を発見し管理する~」
- 情報処理推進機構/JPCERT/CC「ソフトウェア等の脆弱性関連情報に関する届出状況」(2023年第4四半期)
- 情報処理推進機構/JPCERT/CC「ソフトウェア等の脆弱性関連情報に関する届出状況」(2024年第4四半期)
- 情報処理推進機構/JPCERT/CC「ソフトウェア等の脆弱性関連情報に関する届出状況」(2025年第4四半期)
- 情報処理推進機構/JPCERT/CC「ソフトウェア等の脆弱性関連情報に関する届出状況」(2026年第2四半期)
- 総務省「令和7年通信利用動向調査」
- 総務省「令和7年通信利用動向調査報告書(企業編)」
- 総務省「令和6年通信利用動向調査報告書(企業編)」
- 国家公安委員会・総務大臣・経済産業大臣「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(令和8年3月12日公表)
- JPCERT/CC「インシデント報告対応レポート」(2025年7〜9月)
- JPCERT/CC「インシデント報告対応レポート」(2025年10〜12月)
- JPCERT/CC「インシデント報告対応レポート」(2026年1〜3月)