

【経産省・IPAデータ】セキュリティエンジニアとは|2030年に44.9万人不足のIT人材と、採用・育成・外部委託の判断軸
「セキュリティの専任を置きたいけれど、そもそも採用できるのだろうか」。情シスの現場では、こうした声をよく聞きます。
- セキュリティの専任を置きたいが、市場に人がいるのか分からない
- 今の兼任体制のままで大丈夫なのか、判断がつかない
- 経営層に体制強化を説明するための材料がほしい
先に結論をお伝えします。セキュリティエンジニアという職種に絞って人数や年収を示す最新の公的統計は、見当たりません。公的データで分かるのは、IT人材全体の需給と資格登録者の状況、そして企業の体制整備の実態までです。
そのうえで、答えられる範囲と答えられない範囲を、この記事ではっきり分けて整理します。
この記事のポイント
- 経済産業省が2019年に公表した推計では、2030年時点のIT人材の不足は44.9万人です(出典: 経済産業省「IT人材需給に関する調査 調査報告書」)
- 職種に近い実数として追えるのは、情報処理安全確保支援士の登録者26,453人(2026年4月1日時点)です(出典: IPA「情報処理安全確保支援士登録者について(2026年4月1日時点)」)
- 情報セキュリティの「専門部署(担当者)がある」と回答した中小企業等は、2024年時点で9.3%にとどまります(出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」)
この記事は、これから目指す個人向けのキャリア相談ではありません。企業が自社の体制を決めるための記事として書いています。

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
セキュリティエンジニアは企画から運用までを担当し、業務範囲は製品導入だけにとどまらない
セキュリティエンジニアは、企業の情報資産をサイバー攻撃や情報漏えいから守ることを専門にする技術者です。システムエンジニアやネットワークエンジニアが仕組みを作る役割だとすれば、セキュリティエンジニアはその仕組みを守る役割にあたります。
担当する範囲は、企画・提案から設計、実装、テスト、運用・保守までの一連の流れに及びます。製品を選んで導入したら終わり、という職種ではありません。
では、実際に企業は何をしているのでしょうか。総務省の2025年調査では、何らかのセキュリティ対策を実施している企業は98.3%でした。
内訳を見ると、端末へのウイルス対策プログラムの導入が82.0%、ID・パスワードによるアクセス制御が60.4%です。セキュリティポリシーの策定は48.2%でした。
この数値の母集団は、インターネットを利用している常用雇用者100人以上の企業です。 小規模な事業者は含まれていない点を押さえておいてください。
対策は製品導入に偏り、社員教育54.7%・セキュリティ監査26.7%は後回しになっている
同じ総務省の2025年調査で、対策の種類別に実施率を並べると偏りが見えてきます。製品を入れる対策と、人や運用を設計する対策とで差が開いています。
| セキュリティ対策の内容 | 実施企業の割合(2025年) |
|---|---|
| 端末へのウイルス対策プログラムの導入 | 82.0% |
| 社員教育の実施 | 54.7% |
| アクセスログの記録 | 41.0% |
| セキュリティ監査の実施 | 26.7% |
出典: 総務省「令和7年通信利用動向調査の結果(概要)」をもとに作成
この並びから読み取れるのは、製品の導入は進む一方で、人と運用のプロセス設計が後回しになっている構造です。社員教育は2024年の52.9%から2025年の54.7%へわずかに動きましたが、監査は3社に1社にも届いていません。
つまりセキュリティエンジニアに任せる仕事は、製品の選定だけではありません。教育の設計と監査の運用までが射程に入ります。
被害として最も多く認知されているのは標的型メールの31.7%で、技術的な侵入より人の運用が問われる
被害の内容を見ると、入口はメールに集中しています。総務省の2025年調査から、認知された被害の内訳を並べます。
| 被害の内容 | 該当した企業の割合(2025年) |
|---|---|
| 標的型メールが送られてきた | 31.7% |
| 不正アクセス | 4.1% |
| DoS(DDoS)攻撃 | 2.9% |
出典: 標的型メールは総務省「令和7年通信利用動向調査報告書」の確定値、不正アクセスとDoS(DDoS)攻撃は総務省「令和7年通信利用動向調査の結果(概要)」別紙2 図表5-4をもとに作成
ウイルス関連の被害は、2024年調査で細かい内訳が公表されています。ウイルスを発見したが感染しなかった企業は20.3%、少なくとも1回は感染した企業は3.2%です。いずれも総務省「令和6年通信利用動向調査報告書」の値で、上の表とは調査年が違います。
これらの数字から読み取れるのは、企業が最も多く気づいている被害が、技術的な侵入ではなくメールの受信だという点です。標的型メールへの備えは、フィルタリング製品だけでなく、受け取った社員の判断と報告の手順に依存します。
注意
「標的型メールが送られてきた」は受信した事実を指す選択肢で、実害の発生を意味しません。また複数回答であり、選択肢ごとに気づきやすさが違います。メールは受信者が認識できますが、不正アクセスは検知体制のない企業では計上されにくくなります。これらは実際の発生率ではなく、企業が気づいた範囲の認知率です。なお標的型メールは報告書の確定値、不正アクセスとDoS(DDoS)攻撃は概要(別紙2)の値で、集計の基になる資料が異なります。
2026年は「AIの利用をめぐるサイバーリスク」が組織の脅威3位に入り、担当範囲が広がっている
新しい論点も加わっています。IPAの「情報セキュリティ10大脅威 2026」では、「AIの利用をめぐるサイバーリスク」が組織向けの3位に入りました。
ただしこの順位は、実務家・有識者の投票による相対順位です。IPAは、複数の脅威にまたがる事案もあるため、自組織の環境に照らして選出された脅威に極力もれなく対策することを求めています。順位が上のものから順に手を付ければよい、という性質の資料ではありません。
あわせてIPAの2025年調査では、AIの導入・運用上の課題として「専門人材が不足している」を挙げた企業が50.1%でした。この調査の母集団は、日本標準産業分類の19業種(製造業・非製造業、公務を除く)に属する企業の経営層またはICT関連事業部門です。この2つは別々の調査ですが、生成AIの業務利用が広がれば、セキュリティ担当者が見るべき対象がそのぶん増えることは確かです。
出典: 総務省「令和7年通信利用動向調査の結果(概要)」/総務省「令和7年通信利用動向調査報告書」/総務省「令和6年通信利用動向調査報告書」/IPA「情報セキュリティ10大脅威 2026[組織編]解説書」/IPA「DX動向2026」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
セキュリティエンジニアの人数や年収を示す最新の公的統計はなく、追える実数は有資格者の2万6千人にとどまる
セキュリティエンジニアという職種の人数や平均年収を示す最新の公的な統計は、今回の調査では確認できませんでした。理由は職種区分にあります。
経済産業省の需給推計は「システムコンサルタント・設計者」など3つの区分で構成され、セキュリティ専門職は独立した区分として置かれていません。そのため同じ推計の不足数は、2025年時点の36万人も2030年時点の44.9万人も、IT人材全体の数字です。厚生労働省の賃金構造基本統計調査も職種区分の枠組みは同じで、情報セキュリティ技術者は「その他の情報処理・通信技術者」に含まれます。年収を職種として切り出すことはできません。
なお、まったく推計が無いわけではありません。経済産業省が2016年に公表した「IT人材の最新動向と将来推計に関する調査結果」には、情報セキュリティ人材の人数と不足数の推計が含まれています。ただし公表から年数が経っており、対象も「情報セキュリティ人材」であって職種名ではありません。本記事では現在の実態を示す数字としては採用していません。
実数として拾えるのは、情報処理安全確保支援士の登録者26,453人(2026年4月1日時点)です。転職メディアが示す年収レンジと突き合わせたい場合でも、公的データで裏づけられるのはここまでになります。
注意
登録者数は職種人口の代わりにはなりません。試験に合格しても登録していない人や、資格を持たずにセキュリティ実務に就いている人は含まれないため過小になります。一方で、登録者全員がセキュリティ業務に従事しているとは限らないため過大にもなります。どちらの方向へどれだけずれるかを判定する材料は、公表データにはありません。
情報処理安全確保支援士の登録者は2026年4月時点で26,453人、半年で1,516人増えた
IPAが公表している登録者データでは、登録者は2025年10月1日時点で24,937人、2026年4月1日時点で26,453人です。差は1,516人で、率にすると約6%の増加にあたります。
情報処理安全確保支援士は国家資格で、登録番号や登録年月日、試験の合格年月日はIPAの検索サービスで公開されます。氏名や連絡先は任意公開の項目で、本人の申請があった場合に限って公開されます。採用する側から見れば、情報セキュリティ関連の資格のなかでも保有を要件に置きやすい、数少ない指標です。
ただし観測点は2つの時点しかありません。この増加ペースをそのまま将来へ延ばして採用計画を立てるのは避けてください。
登録者の平均年齢は44.3歳で、半年経っても動いていない
登録者の平均年齢は、2025年10月1日時点で44.3歳、2026年4月1日時点でも44.3歳です。
この2つの数字から読み取れるのは、新規に登録した人が既存登録者の平均より下の年齢層に寄っていた可能性です。26,453人の登録者が全員半年ぶん加齢するなかで、平均が動いていないためです。
ただし平均が下がるほどの若年層の流入があったとまでは読めません。公表値は小数第1位までのため丸めの範囲に収まっただけかもしれませんし、登録を抹消した人の年齢構成によっても平均は動きます。
この資格を持つ層の中心は40代半ばにあり、若手を採って育てる想定とは狙う層が違います。 資格保有を要件にするなら、実務経験者の採用として設計するほうが実態に合います。
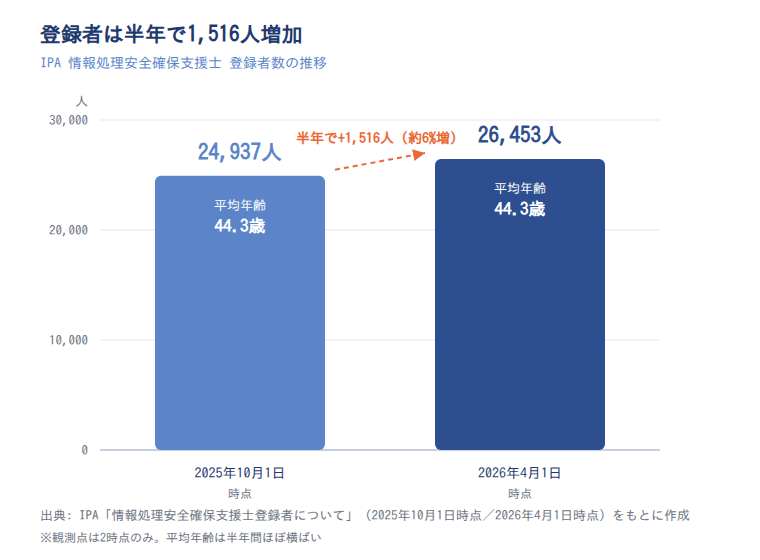
出典: IPA「情報処理安全確保支援士登録者について」(2025年10月1日時点/2026年4月1日時点)をもとに作成
試験の合格率は実施回によって15.1%から22.3%まで開く
情報処理安全確保支援士試験の合格率は、実施回によってばらつきます。単回の数値だけを引くと、難易度を誤って伝えることになります。
| 実施回 | 合格率 |
|---|---|
| 令和6年度春期(2024年) | 19.3% |
| 令和6年度秋期(2024年) | 15.1% |
| 令和7年度春期(2025年) | 19.0% |
| 令和7年度秋期(2025年) | 22.3% |
| 令和7年度 年度計(2025年) | 20.7% |
出典: IPA「令和6年度春期試験の合格発表について」/IPA「令和6年度秋期試験の合格発表について」/IPA「令和7年度春期試験の合格発表について」/IPA「令和7年度秋期試験の合格発表について」/IPA「情報処理技術者試験・情報処理安全確保支援士試験 推移表(令和7年度分)」をもとに作成
社内で資格取得を促す場合は、この変動幅を前提に計画を立ててください。特定の回の合格率だけを目標設定の根拠に使うと、翌回で前提が崩れます。
出典: 経済産業省「IT人材需給に関する調査(概要)」/経済産業省「IT人材需給に関する調査 調査報告書」/IPA「情報処理安全確保支援士登録者について(2026年4月1日時点)」/IPA「情報処理安全確保支援士登録者について(2025年10月1日時点)」/IPA「情報処理技術者試験・情報処理安全確保支援士試験 推移表(令和7年度分)」
2030年のIT人材不足は44.9万人と推計され、2018年の22万人から拡大が見込まれている
人材の需給については、経済産業省が2019年に公表した推計があります。標準ケースでの需給ギャップは、次のように拡大していく見通しです。
| 対象年 | 需給ギャップ(標準ケース) |
|---|---|
| 2018年 | 22万人 |
| 2020年 | 30万人 |
| 2025年 | 36万人 |
| 2030年 | 44.9万人 |
出典: 2018年・2020年・2025年は経済産業省「IT人材需給に関する調査(概要)」、2030年は経済産業省「IT人材需給に関する調査 調査報告書」本文をもとに作成(2019年公表の推計値)
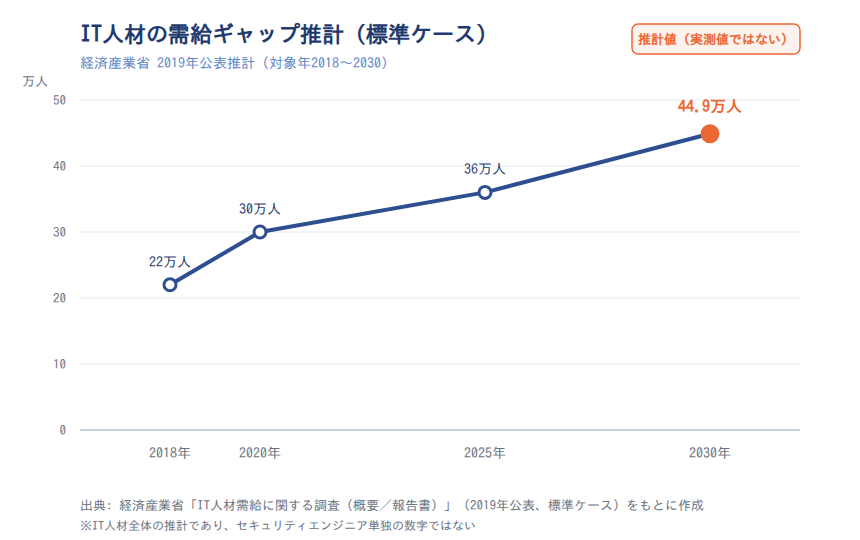
2030年の値は、概要の表1では45万人と丸めて表記されています。そのため概要だけを見ても44.9万人という数字は見つかりません。細かい値を確認する場合は、報告書本文をあわせて参照してください。
これらはIT需要の伸び率と生産性上昇率を置いて計算した試算であり、実測値ではありません。2018年の22万人も含め、すべて推計として公表されたものです。
そして先ほど述べたとおり、これはIT人材全体の推計であって、セキュリティエンジニア単独の数字ではありません。 経営層への説明でこの数字を使うときは、この前提を必ず添えてください。
不足しているのは先端IT人材の54.5万人で、従来型IT人材は9.7万人の供給超過と推計されている
同じ2019年公表の推計を区分別に見ると、内訳は一様ではありません。前提は、IT需要の伸びが「中位」(年2〜5%程度)、生産性上昇率0.7%、Reスキル率1.0%固定です。この前提のもとで、2030年時点の先端IT人材は54.5万人の不足、従来型IT人材は9.7万人の供給超過と推計されています。報告書では同じ前提の行に、IT人材全体の需給ギャップとして44.9万人が併記されています。表記上の丸めがあるため、2区分の単純な差し引きとはわずかにずれます。
この3つの数字から読み取れるのは、同じIT人材のなかに足りない領域と余る領域が同時に存在している構造です。IT人材の母数が増えれば不足が緩むという見通しは立てにくく、要点はスキル領域の移動が起きるかどうかにあります。
ただし「先端IT人材」は、AI・ビッグデータ・IoTなどに従事する人材としての定義です。報告書がセキュリティ専門職をこの区分に含むと明示しているわけではありません。コロナ禍以降の需要変化や生成AIの普及も、2019年推計の前提には入っていません。
同じ2030年の推計でも、前提の置き方で16.4万人から78.7万人まで幅がある
同じ報告書は、2030年時点の不足を複数のシナリオで示しています。低位シナリオで16.4万人、標準ケースで44.9万人、高位シナリオで78.7万人です。最小と最大では約4.8倍の幅があります。
この幅から読み取れるのは、数字の大小が実態の変化ではなく前提の置き方に由来しているという点です。IT需要の伸び率と生産性上昇率をどう設定するかで、結果はここまで動きます。
「◯万人不足」という数字を一つだけ引用すると、前提を隠したまま危機感だけを伝えることになります。
注意
2016年公表の前回調査は、2030年時点の需給ギャップを58.7万人と推計しています。この値は生産性上昇を考慮しない前提で算出されたもので、2019年推計とは計算の土台が違います。2つの推計を単純比較したり、経年変化として並べたりすることはできません。資料に数字を載せるときは、シナリオ名と公表年をセットで書いてください。
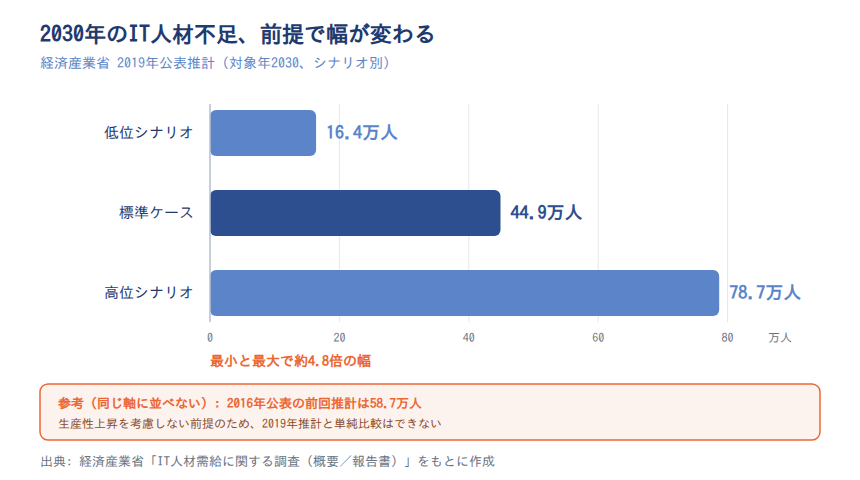
出典: 経済産業省「IT人材需給に関する調査(概要)」/経済産業省「IT人材需給に関する調査 調査報告書」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
専門部署(担当者)がある中小企業等は9.3%で、体制は企業規模でほぼ決まっている
体制の実態は、調査によって見え方が変わります。総務省の2025年調査では、何らかのセキュリティ対策を実施している企業は98.3%です。
一方、IPAが中小企業等を対象に行った2024年調査では、選択肢「専門部署(担当者)がある」を選んだ企業は9.3%でした。これとは別の選択肢である「兼務だが、担当者が任命されている」は21.0%です。従業員への情報セキュリティ教育を特に実施していない企業は63.6%にのぼります。
この差から読み取れるのは、2つの調査が別のものを測っている点です。98.3%の母集団は常用雇用者100人以上の企業で、小規模事業者を含みません。
「ほとんどの企業が対策済み」という理解のままでは、自社の体制を見誤ります。 中小企業のセキュリティ対策は、規模の近い企業のデータで考えてください。
注意
上の2つの数字は矛盾しているわけではありません。総務省の「何らかの対策」はウイルス対策ソフトの導入だけでも該当する広い定義で、専門部署の有無とは別の概念です。調査手法も異なり、総務省は郵送・オンライン併用の一般統計調査、IPAはWebアンケートモニタ調査です。定義と母集団の違いとして読んでください。
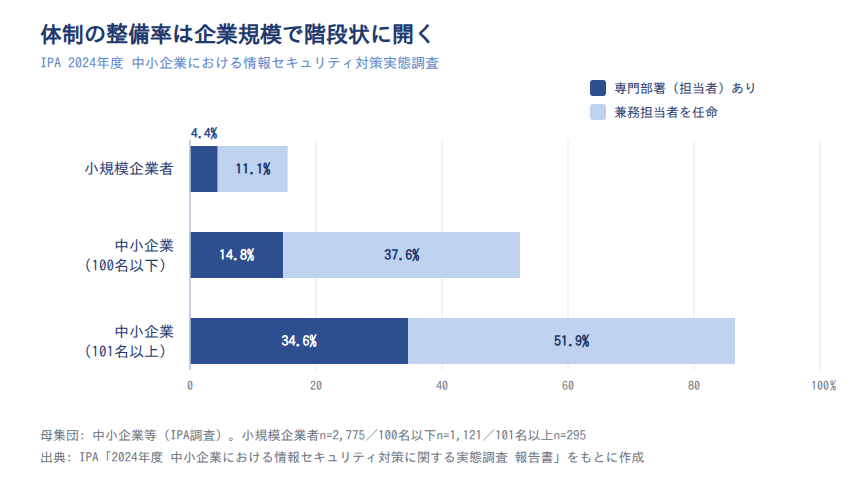
専門部署の設置率は小規模企業者4.4%、100名以下14.8%、101名以上34.6%と階段状に開く
IPAの2024年調査を企業規模別に見ると、体制の整備状況は規模に沿って階段状に開きます。
| 企業規模(中小企業等) | 専門部署(担当者)がある | 兼務だが担当者が任命されている |
|---|---|---|
| 小規模企業者 | 4.4% | 11.1% |
| 中小企業(100名以下) | 14.8% | 37.6% |
| 中小企業(101名以上) | 34.6% | 51.9% |
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」をもとに作成。区分は小規模企業者が商業・サービス業1〜5名/製造業その他1〜20名でn=2,775、中小企業(100名以下)が商業・サービス業6〜100名/製造業その他21〜100名でn=1,121、中小企業(101名以上)は全業種でn=295
この階段から読み取れるのは、専任体制を持てるかどうかが企業規模でほぼ決まっているという点です。101名以上でも専任を置けている企業は34.6%にとどまり、多くの企業では兼務の担当者が実務を担っています。
専任エンジニアの採用は、企業規模が一定を超えないと現実的な選択肢になりにくいということです。 ただし101名以上の区分は回答企業がn=295と少なく、他の区分より値が振れやすくなります。回答者の自己申告にもとづくデータである点もあわせて踏まえてください。
セキュリティ管理を外部委託している企業は2025年時点で20.2%
外部委託の実態も、同じ総務省調査から確認できます。セキュリティ管理のアウトソーシングを行っている企業は、2024年で18.3%、2025年で20.2%です。これは同一調査の同一指標なので、2時点を並べて読めます。
この委託率は、何らかの対策を実施している企業98.3%と同じ設問群から取った数値です。内製が難しい企業の受け皿として、外部委託に一定の利用があると読めます。
ただし母集団が違います。委託率は常用雇用者100人以上の企業が対象で、前の見出しで示した設置率はIPAの中小企業等調査です。「内製できない企業が委託している」と直接つなげることはできません。
出典: 総務省「令和7年通信利用動向調査の結果(概要)」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 調査概要」
人材の不足感は「大幅に不足」が3年間で低下する一方、「質」の不足感の合計は増えている
人材の不足感は、いま質的に変わってきています。IPAの「DX動向2026」から、DXを推進する人材の不足感を整理します。
| 回答内容 | 2023年 | 2024年 | 2025年 |
|---|---|---|---|
| 「量」が大幅に不足 | 62.1% | 58.5% | 50.1% |
| 「質」が大幅に不足 | - | 58.9% | 52.9% |
| 「質」が不足(やや+大幅) | - | 86.1% | 88.8% |
| 「量」が不足(やや+大幅) | - | - | 85.5% |
出典: IPA「DX動向2026」をもとに作成(「-」は該当年の公表値を確認できなかったもの)
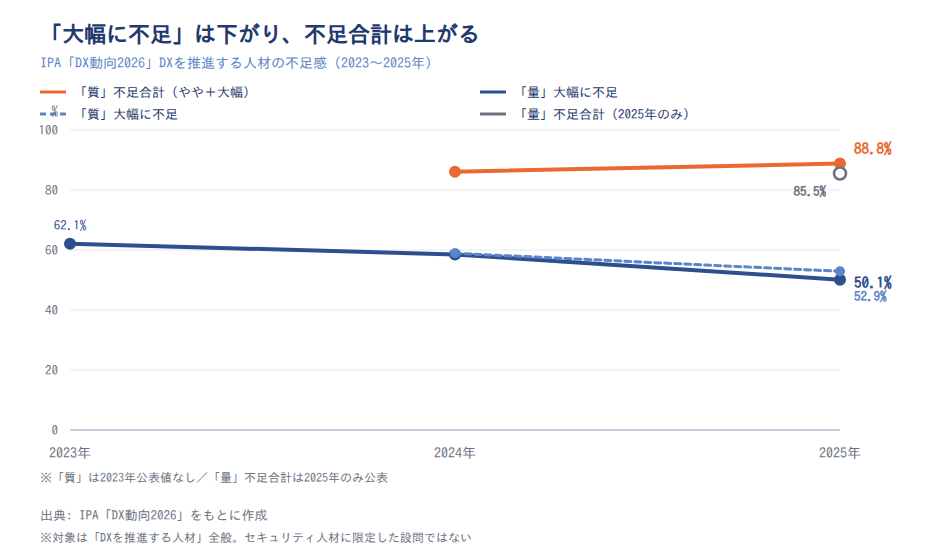
この表から読み取れるのは、深刻な欠員は減る一方で、「質」について何らかの不足を感じる企業は増えているという逆方向の動きです。危機的な欠員から、広く薄い慢性的な不足へと状態が移っていると読めます。
採用を急ぐ局面から、継続的な育成が課題になる局面に入っていると考えると、打ち手の優先順位も変わってきます。
注意
この設問の対象は「DXを推進する人材」全般であり、セキュリティ人材に限定されていません。また母集団は「DXに取り組んでいる」と回答した企業で、各年の回答企業は入れ替わります。取り組みの裾野が広がって初期段階の企業が増えれば、それだけで「大幅に不足」の比率は下がります。母集団の変化で説明がつく可能性を排除できない点に注意してください。
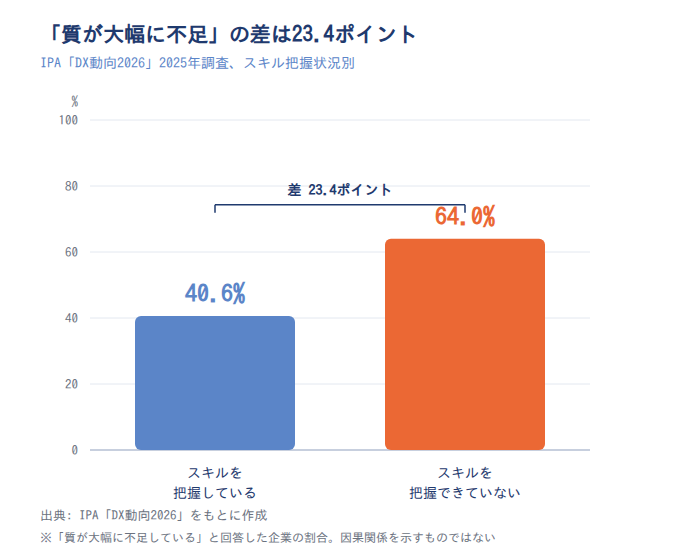
「質が大幅に不足」の回答は、必要なスキルを把握できていない企業で64.0%に達する
同じ2025年調査を、スキルの把握状況で分けると差が出ます。DX推進に必要なスキルを把握している企業では40.6%、把握できていない企業では64.0%が「質が大幅に不足」と回答しました。差は23.4ポイントです。
この差から読み取れるのは、不足感の一部が市場の人手ではなく、自社の要件を定義できていないことに由来している可能性です。求める人物像が定まらなければ、何人採っても足りないと感じ続けることになります。
ただし因果は断定できません。人材が足りている企業ほどスキルを棚卸しする余力がある、という逆の説明も成り立ちます。併存する関係として読んでください。
人材像を設定・周知している企業は16.2%、評価基準がない企業は76.1%
要件定義の状況そのものも、あまり進んでいません。DXを推進する人材像を設定し社内に周知している企業は、2024年の20.4%から2025年は16.2%へ下がりました。
人材の評価基準が「ない」と回答した企業は、2024年で75.7%、2025年で76.1%です。採用要件を書けないまま募集をかければ、応募してきた人を評価する基準も持てません。
セキュリティ専任を置く前に、まず「自社で何をどこまでやってもらうのか」を書き出してみてください。この記事の前半で見たとおり、その範囲には製品の運用だけでなく、教育の設計や監査の運用も含まれます。
出典: IPA「DX動向2026」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
採用・育成・外部委託は、自社の規模と要件を定義できているかで選び分ける
ここまでのデータを踏まえると、選択肢の絞り込みは3つの軸で整理できます。規模、要件を書けているか、委託に出せる範囲か、の3点です。
規模については、IPAの2024年調査で「専門部署(担当者)がある」と回答した中小企業等は、101名以上でも34.6%という現実があります。委託については、セキュリティ管理のアウトソーシング実施率が2025年時点で20.2%です。
一方で、育成予算を増やした企業は2025年時点で25.6%にとどまります。対策を網羅的に並べるより、公的データで遅れが見えている領域から着手するほうが現実的です。
判断のチェックリスト
- 自社の従業員規模は、専任を置いている企業層に届いているか
- 任せたい業務を、製品の運用・教育の設計・監査の運用に分けて書き出せているか
- 書き出した範囲のうち、社外に出せるものと社内に残すものを区別できているか
- 委託した場合に、発注して成果物を評価する担当者を社内に置けるか
採用は求人要件を定義してから動く
採用から入るなら、求人要件の定義が先です。評価基準が「ない」企業は2025年時点で76.1%、人材像を設定し社内に周知している企業は16.2%です。この状況のまま募集をかけても、応募者を評価できません。
要件を書く材料は、この記事の前半で示した業務範囲がそのまま使えます。製品の運用、社員教育の設計、監査の運用のうち、どれをどこまで任せるのかを先に決めてください。
必要なスキルを把握できていない企業ほど「質が大幅に不足」の回答が多い(2025年調査で64.0%)という結果も、要件定義を先に置く根拠になります。募集を出す前の1週間を、要件の言語化に使うほうが結果的に近道です。
育成予算を増やした企業は25.6%にとどまり、公的な演習も選択肢になる
育成から入る場合、まず予算の実態を知っておくと社内調整がしやすくなります。DXを推進する人材の育成予算を増やした企業は、2024年で23.8%、2025年で25.6%です。裏を返せば、7割超の企業は予算を増やしていません。
公的な演習を使う手もあります。総務省が情報通信研究機構(NICT)を通じて実施する実践的サイバー防御演習(CYDER)は、2024年度に4,225人が受講しました。演習の企画と運営はNICTのナショナルサイバートレーニングセンターが担当しており、申し込みもNICTの窓口で受け付けています。ただし対象は国の機関・地方公共団体・重要インフラ事業者等の情報システム担当者等であり、すべての民間企業が受講できる枠組みではありません。
中小企業等では、従業員への情報セキュリティ教育を特に実施していない企業が2024年時点で63.6%です。専門人材を育てる前に、全社員向けの基礎教育が空白になっている企業が多いということです。
「専任を育てる」と「全社員の底上げをする」は別の投資です。 後者から着手する選択肢も検討してみてください。
外部委託は2025年時点で20.2%が実施し、前年から1.9ポイント増えている
外部委託は少しずつ広がっています。総務省の調査では、セキュリティ管理のアウトソーシング実施率が2024年の18.3%から2025年の20.2%へ、1.9ポイント増えました。
24時間の監視や運用のように体制が要る領域は、委託と相性がよい部分です。一方で、社員教育(2025年の実施率54.7%)やセキュリティ監査(同26.7%)は事情が違います。社内の状況を知らないと設計できないため、社内に残る領域です。
情シス業務のアウトソーシングと同じで、委託しても、発注して成果物を評価する人は社内に必要です。 丸ごと外に出せる前提で計画を立てると、運用が始まってから詰まります。
出典: IPA「DX動向2026」/総務省「令和7年通信利用動向調査の結果(概要)」/総務省「令和7年版情報通信白書」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 調査概要」
まとめ
この記事で確認した数値を、あらためて整理します。
- 2030年時点のIT人材の不足は、経済産業省の2019年公表推計で44.9万人です。ただしIT人材全体の推計で、セキュリティエンジニア単独の数字ではありません
- 職種に近い実数として追えるのは、情報処理安全確保支援士の登録者26,453人(2026年4月1日時点)です
- 「専門部署(担当者)がある」と回答した中小企業等は、2024年時点で9.3%にとどまります。兼務の担当者を置く企業は別の選択肢で21.0%です
- セキュリティ管理を外部委託している企業は、2025年時点で20.2%です
公的統計で分かるのは、IT人材全体の需給と、資格登録者の状況、そして企業の体制整備や対策の実施状況までです。最新の公的統計で分からないのは、セキュリティエンジニアという職種の人数、求人倍率、給与水準です。
自社の体制を決めるときは、分かる範囲の数字を根拠に置いてください。残りの部分は、自社が何をどこまでやってもらうのかという要件定義で埋めていくことになります。
出典: 経済産業省「IT人材需給に関する調査(概要)」/経済産業省「IT人材需給に関する調査 調査報告書」/IPA「情報処理安全確保支援士登録者について(2026年4月1日時点)」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/総務省「令和7年通信利用動向調査の結果(概要)」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
全社員のセキュリティ基礎教育なら「情シスカレッジ」

この記事で見たとおり、中小企業等では従業員への情報セキュリティ教育が空白になっている企業が少なくありません。専任のセキュリティエンジニアを置く前に全社員の基礎を底上げしておくと、担当者が本来の業務に集中しやすくなります。
情シスカレッジは、新人・ひとり情シスのためのマイクロラーニングLMSです。数分の動画と小テストを組み合わせた形式なので、通常業務の合間に少しずつ学習を進められます。
情シスカレッジの特徴
- 数分の動画と小テストで学ぶマイクロラーニング形式
- 必修の割り当て・期限設定・進捗ダッシュボードで受講状況を管理できる
- 自社カリキュラムの編成とCSVでの教育記録の出力に対応
5名から導入でき、請求書払いにも対応しています。初期設定にかかる時間は約10分です。
※出典
- 経済産業省「IT人材需給に関する調査(概要)」
- 経済産業省「IT人材需給に関する調査 調査報告書」
- 経済産業省「IT人材の最新動向と将来推計に関する調査結果(報告書概要版)」
- 厚生労働省「令和7年賃金構造基本統計調査 業種別主な職種早見表」
- IPA「登録セキスペを探すなら『検索サービス』」
- IPA「情報セキュリティ10大脅威 2026」
- NICT「実践的サイバー防御演習 CYDER」
- IPA「情報処理安全確保支援士登録者について(2026年4月1日時点)」
- IPA「情報処理安全確保支援士登録者について(2025年10月1日時点)」
- IPA「令和6年度春期情報処理技術者試験及び情報処理安全確保支援士試験の合格発表について」
- IPA「令和6年度秋期情報処理技術者試験及び情報処理安全確保支援士試験の合格発表について」
- IPA「令和7年度春期情報処理技術者試験及び情報処理安全確保支援士試験の合格発表について」
- IPA「令和7年度秋期情報処理技術者試験及び情報処理安全確保支援士試験の合格発表について」
- IPA「情報処理技術者試験・情報処理安全確保支援士試験 推移表(令和7年度分)」
- IPA「DX動向2026」
- IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
- IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 調査概要」
- IPA「情報セキュリティ10大脅威 2026[組織編]解説書」
- 総務省「令和7年通信利用動向調査の結果(概要)」
- 総務省「令和7年通信利用動向調査報告書」
- 総務省「令和6年通信利用動向調査報告書」
- 総務省「令和7年版情報通信白書」