

【警察庁・総務省データ】多要素認証とは|不正アクセス検挙の98%がID・パスワードの悪用(2025年)
「多要素認証を入れたほうがいい」と聞く機会は増えましたよね。ただ、いざ社内で検討を始めると、次のようなところで手が止まりがちです。
- 多要素認証と二段階認証の違いを、はっきり説明できない
- 導入の必要性を、上長にどんな根拠で伝えればよいか分からない
- SMSや認証アプリなど方式が多く、どれを選べばよいか迷う
先に結論をお伝えします。警察庁の2025年の統計では、不正アクセスで検挙された事件の大半が、他人のIDとパスワードを使ったものでした。パスワードに別の要素を足す多要素認証は、この手口への有効な対策です。
一方で、パスワード以外の認証技術を導入している企業は、総務省の2025年調査で22.2%にとどまります。この記事では、仕組みと必要性、導入実態、方式の選び方を公的データにもとづいて整理します。
この記事のポイント
- 多要素認証は、知識・所持・生体のうち異なる要素を2つ以上組み合わせてログインを確認する方式です
- 2025年の不正アクセス行為の検挙407件のうち、399件がID・パスワードを悪用した型でした(出典: 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」)
- パスワード以外の認証技術を導入している企業は、2025年調査で22.2%です(常用雇用者100人以上の企業が対象)。多要素認証だけを対象にした公的統計は見当たりません(出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」)

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
多要素認証は、知識・所持・生体のうち異なる要素を2つ以上組み合わせる認証方式
多要素認証は、英語でMFA(Multi-Factor Authentication)と呼ばれます。種類の違う認証の要素を2つ以上使って、本人かどうかを確認する方式です。パスワードに加えて、スマートフォンに届くコードや指紋などを求めます。
IPAも、不正ログインを防ぐ手段として、ワンタイムパスワードや生体認証を含む多要素認証を挙げています。「インターネット上のサービスへの不正ログイン」は、IPAの10大脅威(個人編)2026年版で11年連続の選出となりました。
多要素認証は、長く続いている脅威への基本的な対策といえます。
認証の3要素は「知っているもの」「持っているもの」「本人の身体的特徴」
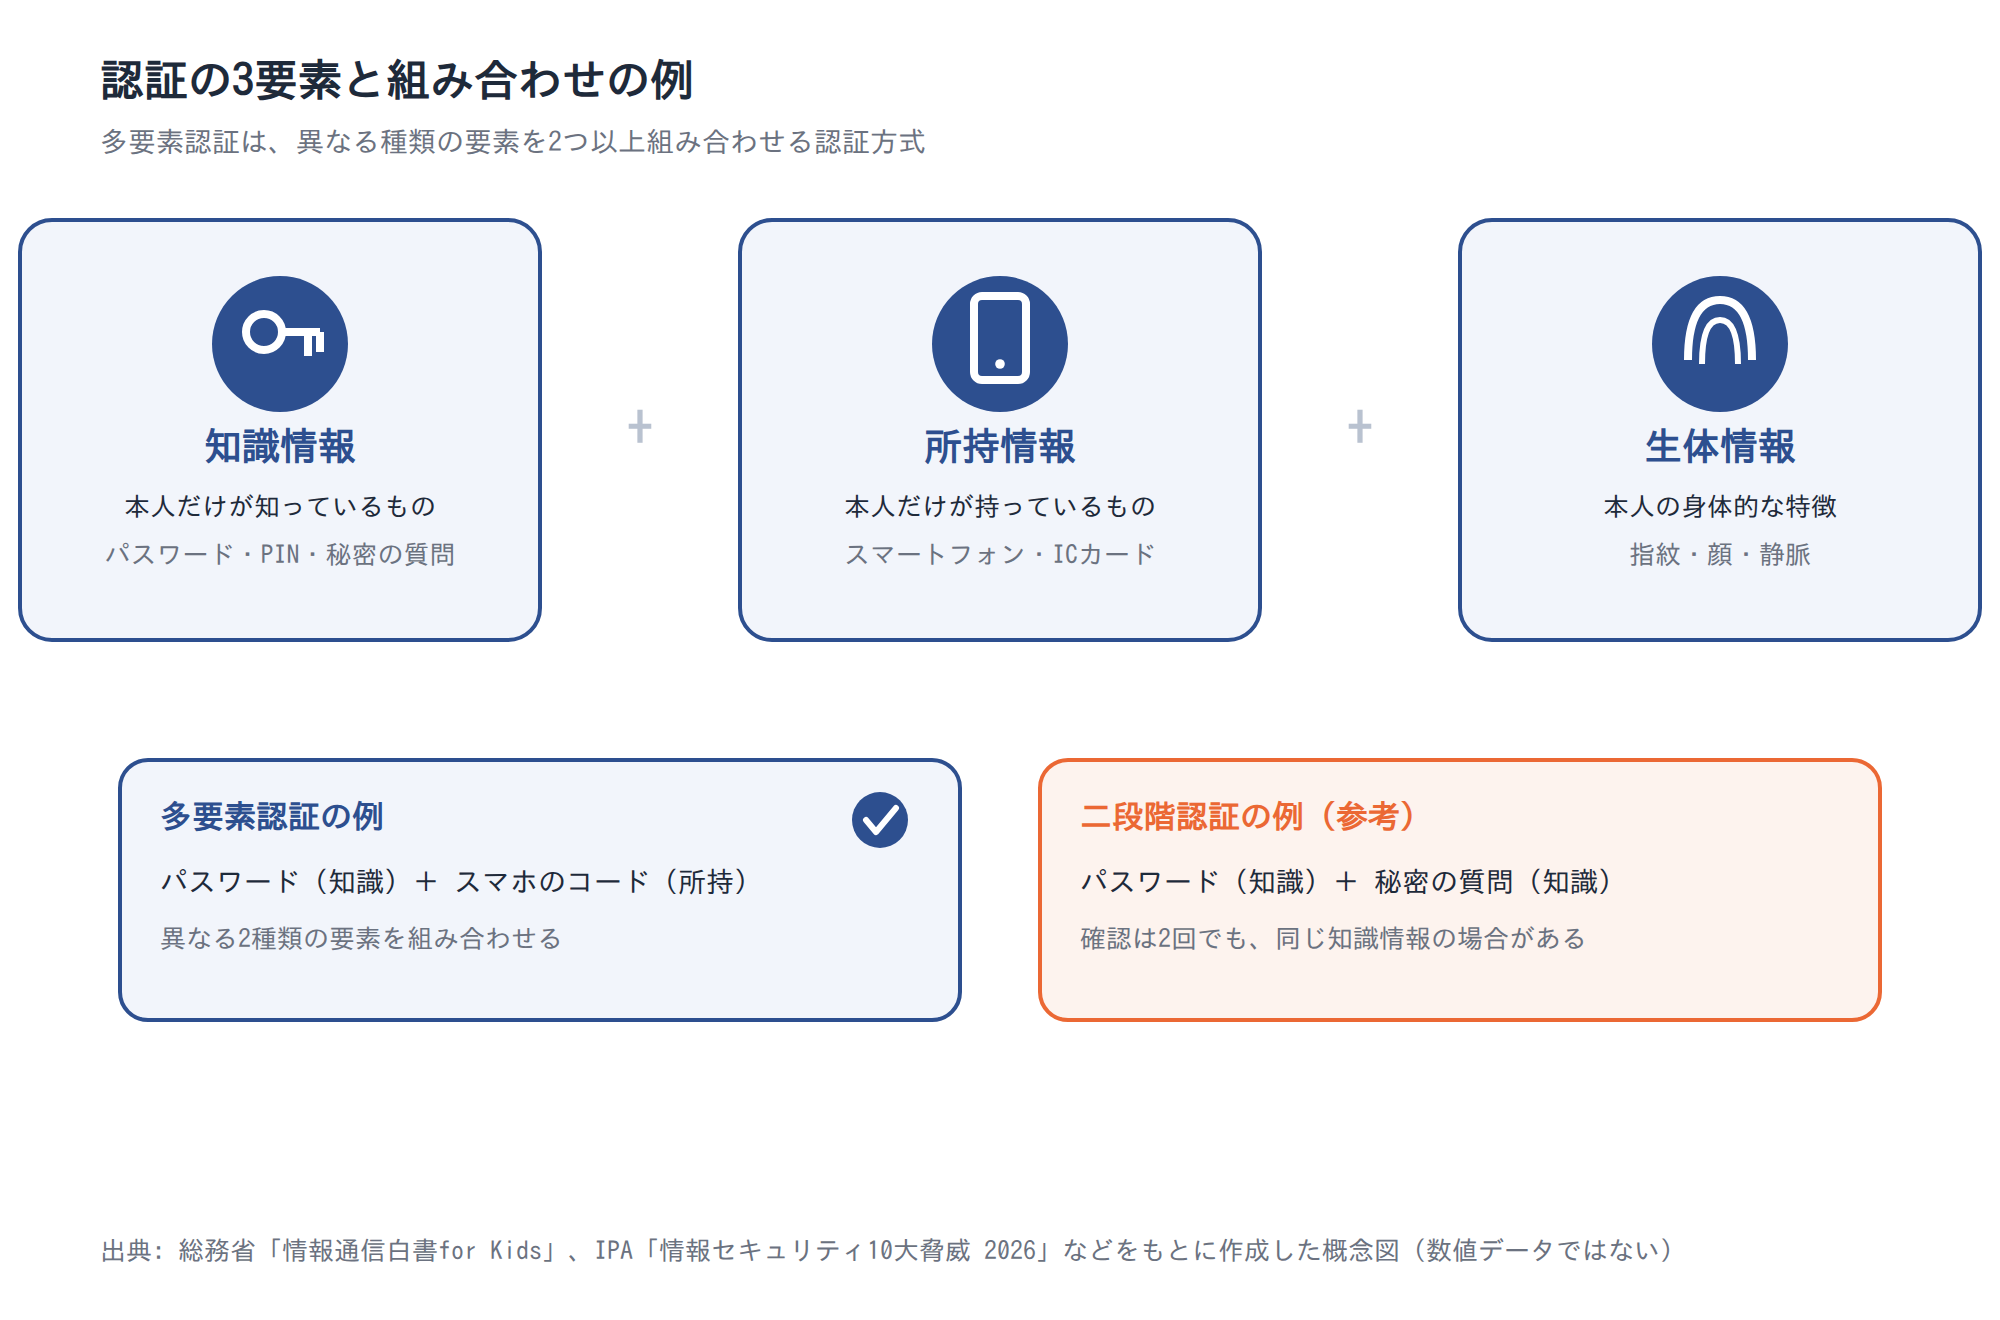
認証に使う要素は、大きく3つに分かれます。多要素認証では、この3つのうち異なる種類を組み合わせることが条件です。
| 要素 | 内容 | 主な例 |
|---|---|---|
| 知識情報 | 本人だけが知っているもの | パスワード、PIN、秘密の質問 |
| 所持情報 | 本人だけが持っているもの | スマートフォン、ハードウェアトークン、ICカード |
| 生体情報 | 本人の身体的な特徴 | 指紋、顔、静脈 |
ただ、企業のログイン管理は、今も知識情報が中心です。総務省の2025年調査では、「ID、パスワードによるアクセス制御」を行っている企業は60.4%でした。
パスワードは知識情報なので、他人に知られた時点で本人と区別できなくなります。そこで、所持情報や生体情報を組み合わせる必要が出てきます。
二段階認証は認証の回数、多要素認証は要素の種類で区別する
二段階認証と多要素認証は、似ていますが区別の基準が違います。二段階認証は「何回確認するか」、多要素認証は「何種類の要素を使うか」で決まります。
| 用語 | 区別の基準 | 例 |
|---|---|---|
| 二段階認証 | 確認の回数が2回 | パスワードの後に秘密の質問(知識+知識) |
| 二要素認証 | 要素の種類が2つ | パスワードの後にスマートフォンのコード(知識+所持) |
| 多要素認証 | 要素の種類が2つ以上 | 二要素認証を含む総称 |
二段階認証でも、2回目の確認にスマートフォンに届くコードなど所持情報を使う場合は、二要素認証にも当たります。サービスが「二段階認証」と呼んでいても、実際に使う要素の種類を確かめることが大切です。
同じ知識情報を2回求める二段階認証は、偽サイトでまとめて入力させられると両方とも盗まれます。警察庁の2025年の統計でも、ID・パスワードをフィッシングサイトから入手した検挙は77件ありました。導入を検討するときは、回数ではなく要素の種類を確認してください。ただし、要素の種類が違っても、ワンタイムパスワードのように偽サイトに入力できてしまう方式は突破されることがあります(後述)。
出典: IPA「情報セキュリティ10大脅威 2026」個人編ハンドブック/総務省「令和7年通信利用動向調査の結果(概要)別紙2」/国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/総務省「情報通信白書for Kids」2段階認証や多要素認証でセキュリティを高めよう
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
不正アクセスの大半はID・パスワードの悪用で、多要素認証が必要とされている
多要素認証が求められる理由は、統計を見るとはっきりします。警察が検挙した不正アクセスのほとんどは、他人のIDとパスワードでログインする手口でした。パスワードが知られたら入られてしまう仕組みそのものが、狙われているわけです。
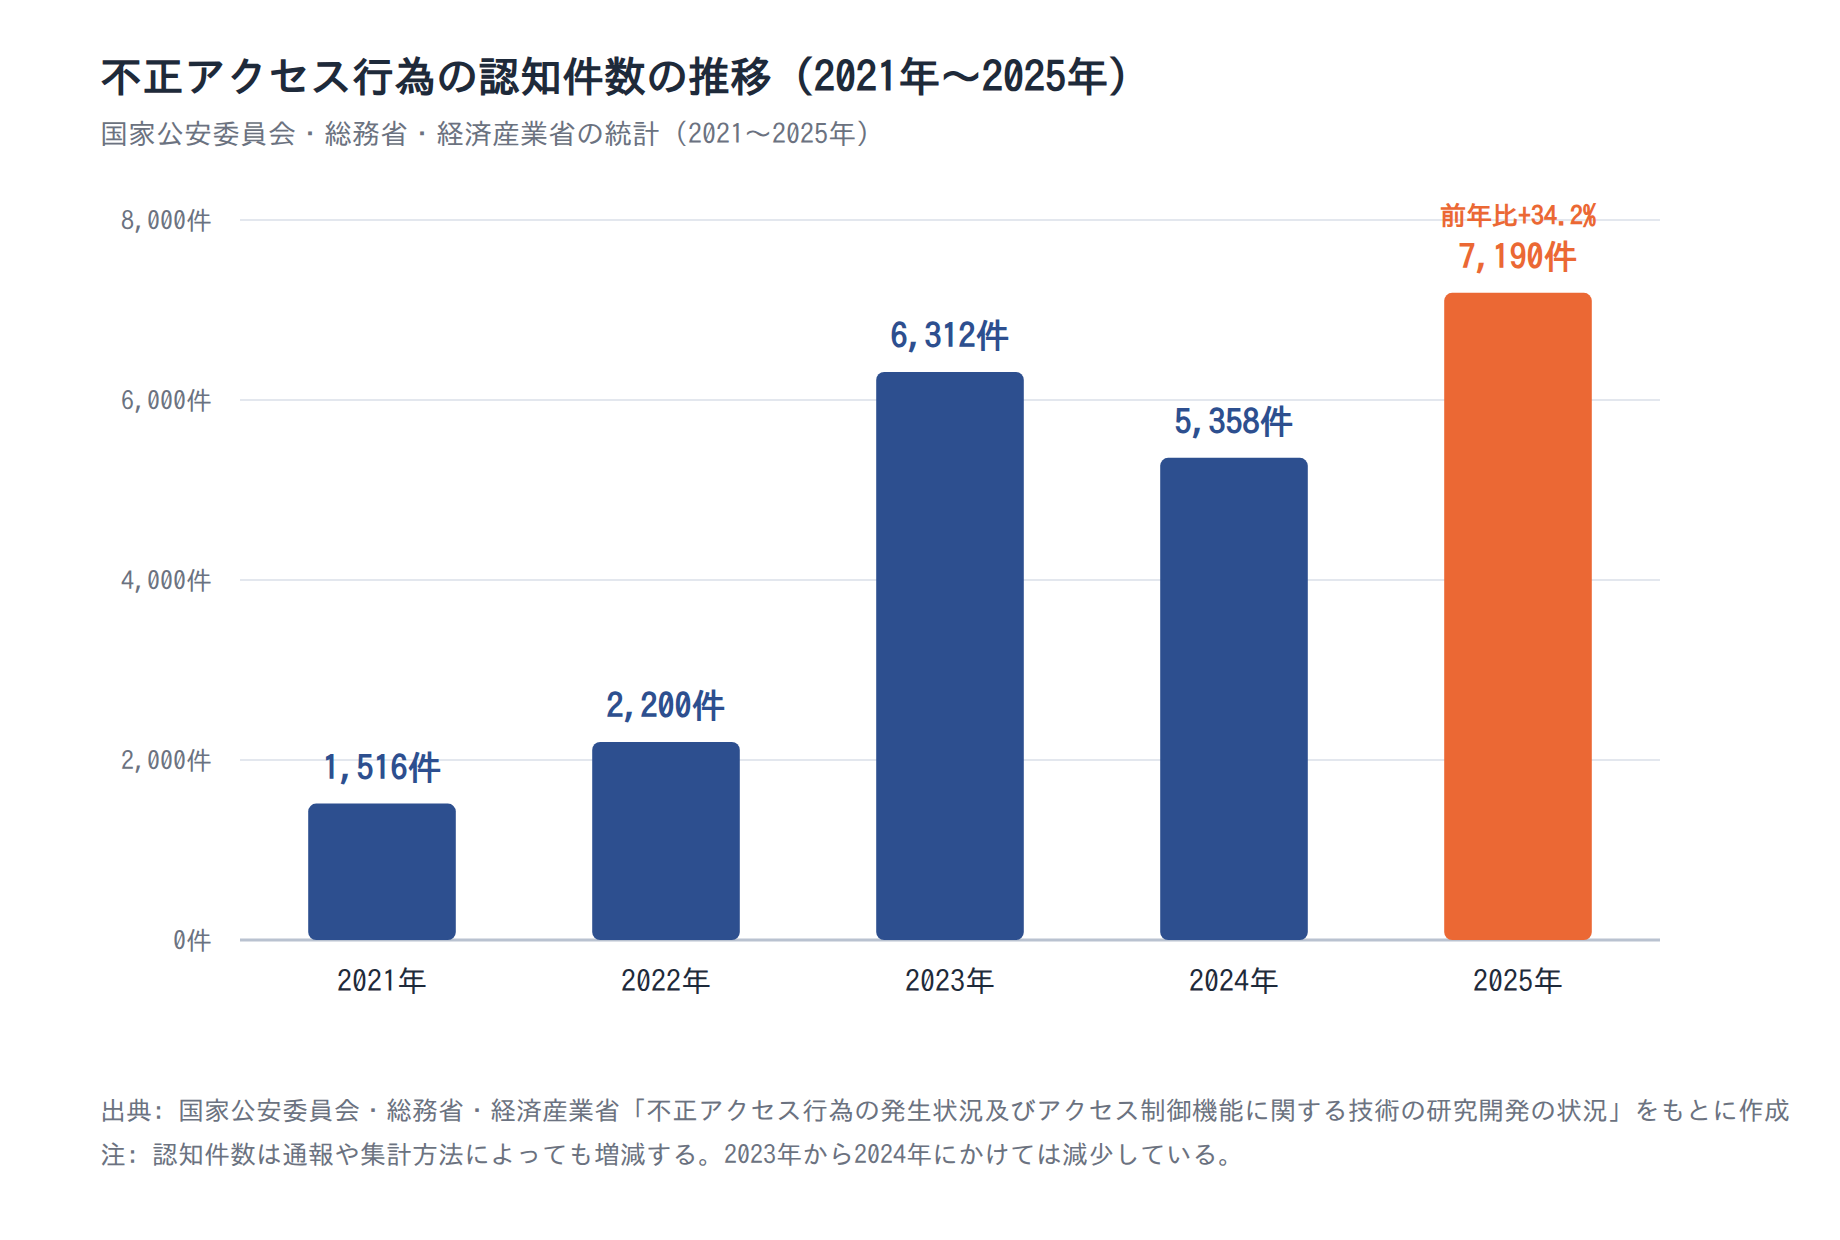
不正アクセスの認知件数は2025年に7,190件で、2021年の約4.7倍
警察が把握した不正アクセスの件数は、ここ数年で大きく増えています。2025年の認知件数は7,190件で、2021年の1,516件の約4.7倍でした。
出典: 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」をもとに作成
ただし、毎年増え続けているわけではありません。2022年は2,200件、2023年は6,312件で、2024年には5,358件へ一度減りました。2025年は前年から34.2%増えています。
認知件数は、通報の状況や集計のしかたでも増減する点に注意が必要です。件数の大きさよりも、次に見る「どんな手口で入られたか」のほうが、認証の対策を考える材料になります。
2025年の不正アクセス検挙407件のうち399件がID・パスワードの悪用
不正アクセスの手口を見ると、認証情報の悪用が中心です。2025年の不正アクセス行為の検挙407件のうち、399件(98.0%)が「識別符号窃用型」でした。
識別符号窃用型とは、他人のIDやパスワードを無断で使ってログインする手口です。脆弱性を突く「セキュリティホール攻撃型」は8件でした。
この内訳から読み取れるのは、攻撃者が「正しいパスワードさえ分かればログインできる」仕組みを主に狙っていることです。パスワードとは別の要素を求める多要素認証は、ちょうどこの弱点を補う対策になります。
ただし、この数字は検挙件数の内訳です。先述の認知件数全体の手口の分布ではありません。IDやパスワードの窃用は犯人を特定しやすく、検挙につながりやすい可能性があることも割り引いて読んでください。
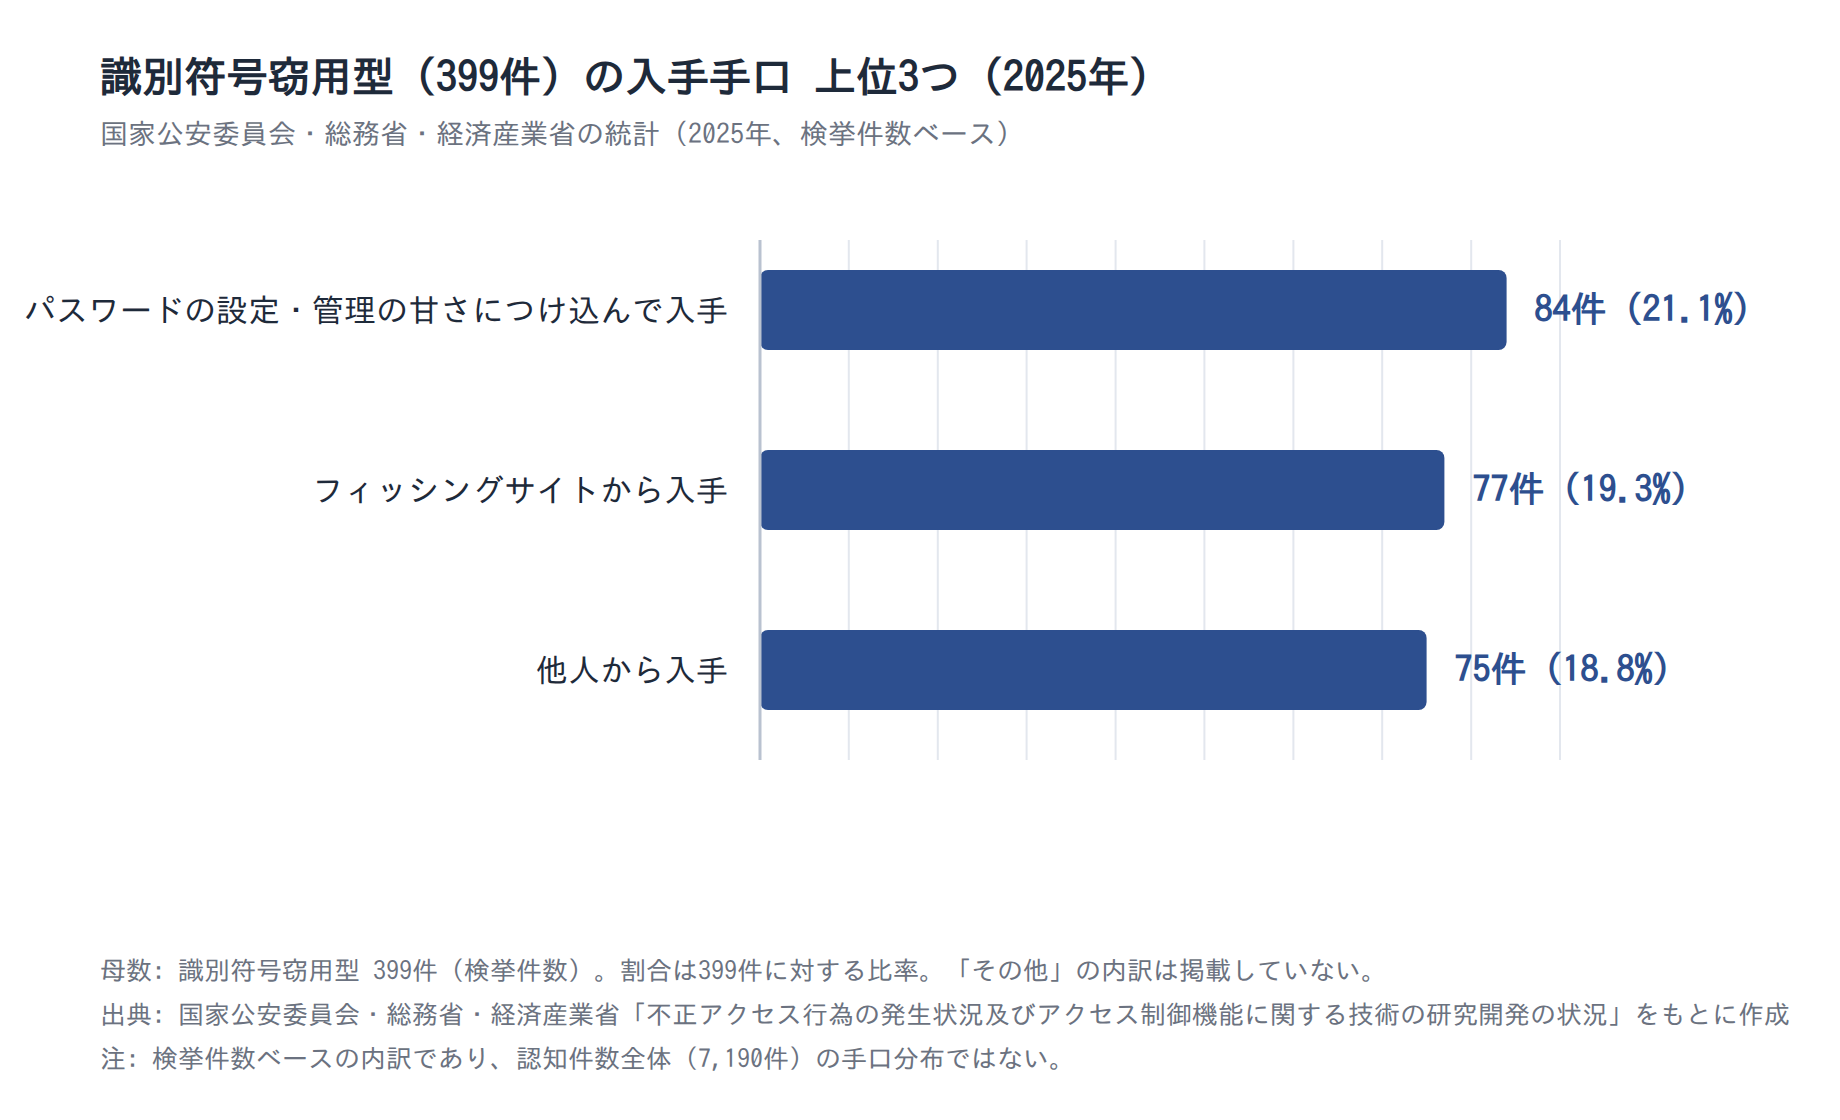
ID・パスワードの入手手口は「管理の甘さ」84件、「フィッシング」77件、「他人から入手」75件の順
では、攻撃者はIDとパスワードをどこで手に入れているのでしょうか。2025年の識別符号窃用型の入手手口は、次の3つが上位でした。
出典: 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」をもとに作成
最も多いのは「パスワードの設定・管理の甘さにつけ込んで入手」の84件(21.1%)です。次いで「フィッシングサイトから入手」が77件(19.3%)、「他人から入手」が75件(18.8%)でした。フィッシングは前年より36件増えています。
この内訳から考えられるのは、フィッシングと他人からの入手を合わせた152件(約38%)は、パスワードを複雑にしても防げないことです。正しいパスワードそのものが本人以外に渡っているためです。
こうした事案では、パスワードとは別の要素を求める多要素認証が有効な防御になると考えます。
中小企業の不正アクセス被害でも、ID・パスワードの不正利用が36.8%を占める
検挙の統計だけでなく、中小企業の被害調査でも同じ傾向が見られます。IPAの2024年度調査では、不正アクセス被害を受けた中小企業等の36.8%が「ID・パスワードの不正利用によるなりすまし」を手口に挙げました。
対象は、2023年度に不正アクセス被害を受けたと答えた中小企業等419社で、複数回答です。同じ調査で最も多かった手口は「脆弱性」でしたが、この点は後の見出しで詳しく扱います。
この結果から読み取れるのは、読者の皆さんに近い規模の企業でも、認証の弱さが被害につながっているということです。パスワードだけに頼る状態は、企業規模を問わず見直す価値があります。
注意
警察庁の手口の内訳は、検挙された事件の件数にもとづく数字です。警察が把握した不正アクセス全体(認知件数)の手口の分布ではありません。また、警察庁の統計(2025年、個人の被害を含む)とIPAの調査(2023年度の被害、中小企業等)は、対象も年も異なります。
出典: 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
パスワード以外の認証技術を導入している企業は、総務省の2025年調査で22.2%
ここからは、企業側の対策がどこまで進んでいるかを見ていきます。総務省の2025年調査で、パスワード以外の認証技術を導入している企業は22.2%でした。
この数字は、総務省・通信利用動向調査の設問「認証技術の導入による利用者確認」に「実施している」と答えた企業の割合です。多要素認証だけでなく、生体認証やシングルサインオンなども含みうる設問のため、多要素認証そのものの普及度を示す値ではありません。
注意
この数値は、総務省の設問「認証技術の導入による利用者確認」の実施率です。設問は多要素認証に限っていないため、「多要素認証を導入している企業の割合」と言い換えることはできません。調査票でも、この選択肢に定義や具体例は付いておらず、「ID、パスワードによるアクセス制御」とは別の選択肢として並んでいます。社内資料などで引用するときは、設問名と調査年を添えてください。
「認証技術の導入による利用者確認」は2024年の20.7%から2025年に22.2%へ増えた
同じ調査の同じ設問で比べると、実施率はわずかに上がっています。2024年の20.7%から、2025年は22.2%へ1.5ポイント増えました。
いずれも、インターネットを利用している企業に対策の実施状況を尋ねた複数回答の設問です。調査の対象は常用雇用者100人以上の企業で、それより小さい企業は含まれていません。
この伸びについては、控えめに読むのが妥当と考えます。観測できるのは2年分だけで、回答企業数も2024年の2,314社から2025年の2,480社へ変わっています。1.5ポイントの差は、回答企業の入れ替わりによる揺れの範囲に収まる可能性があります。
「着実に広がっている」とまでは言い切れず、2割強の水準にとどまっていると捉えておくのが安全です。
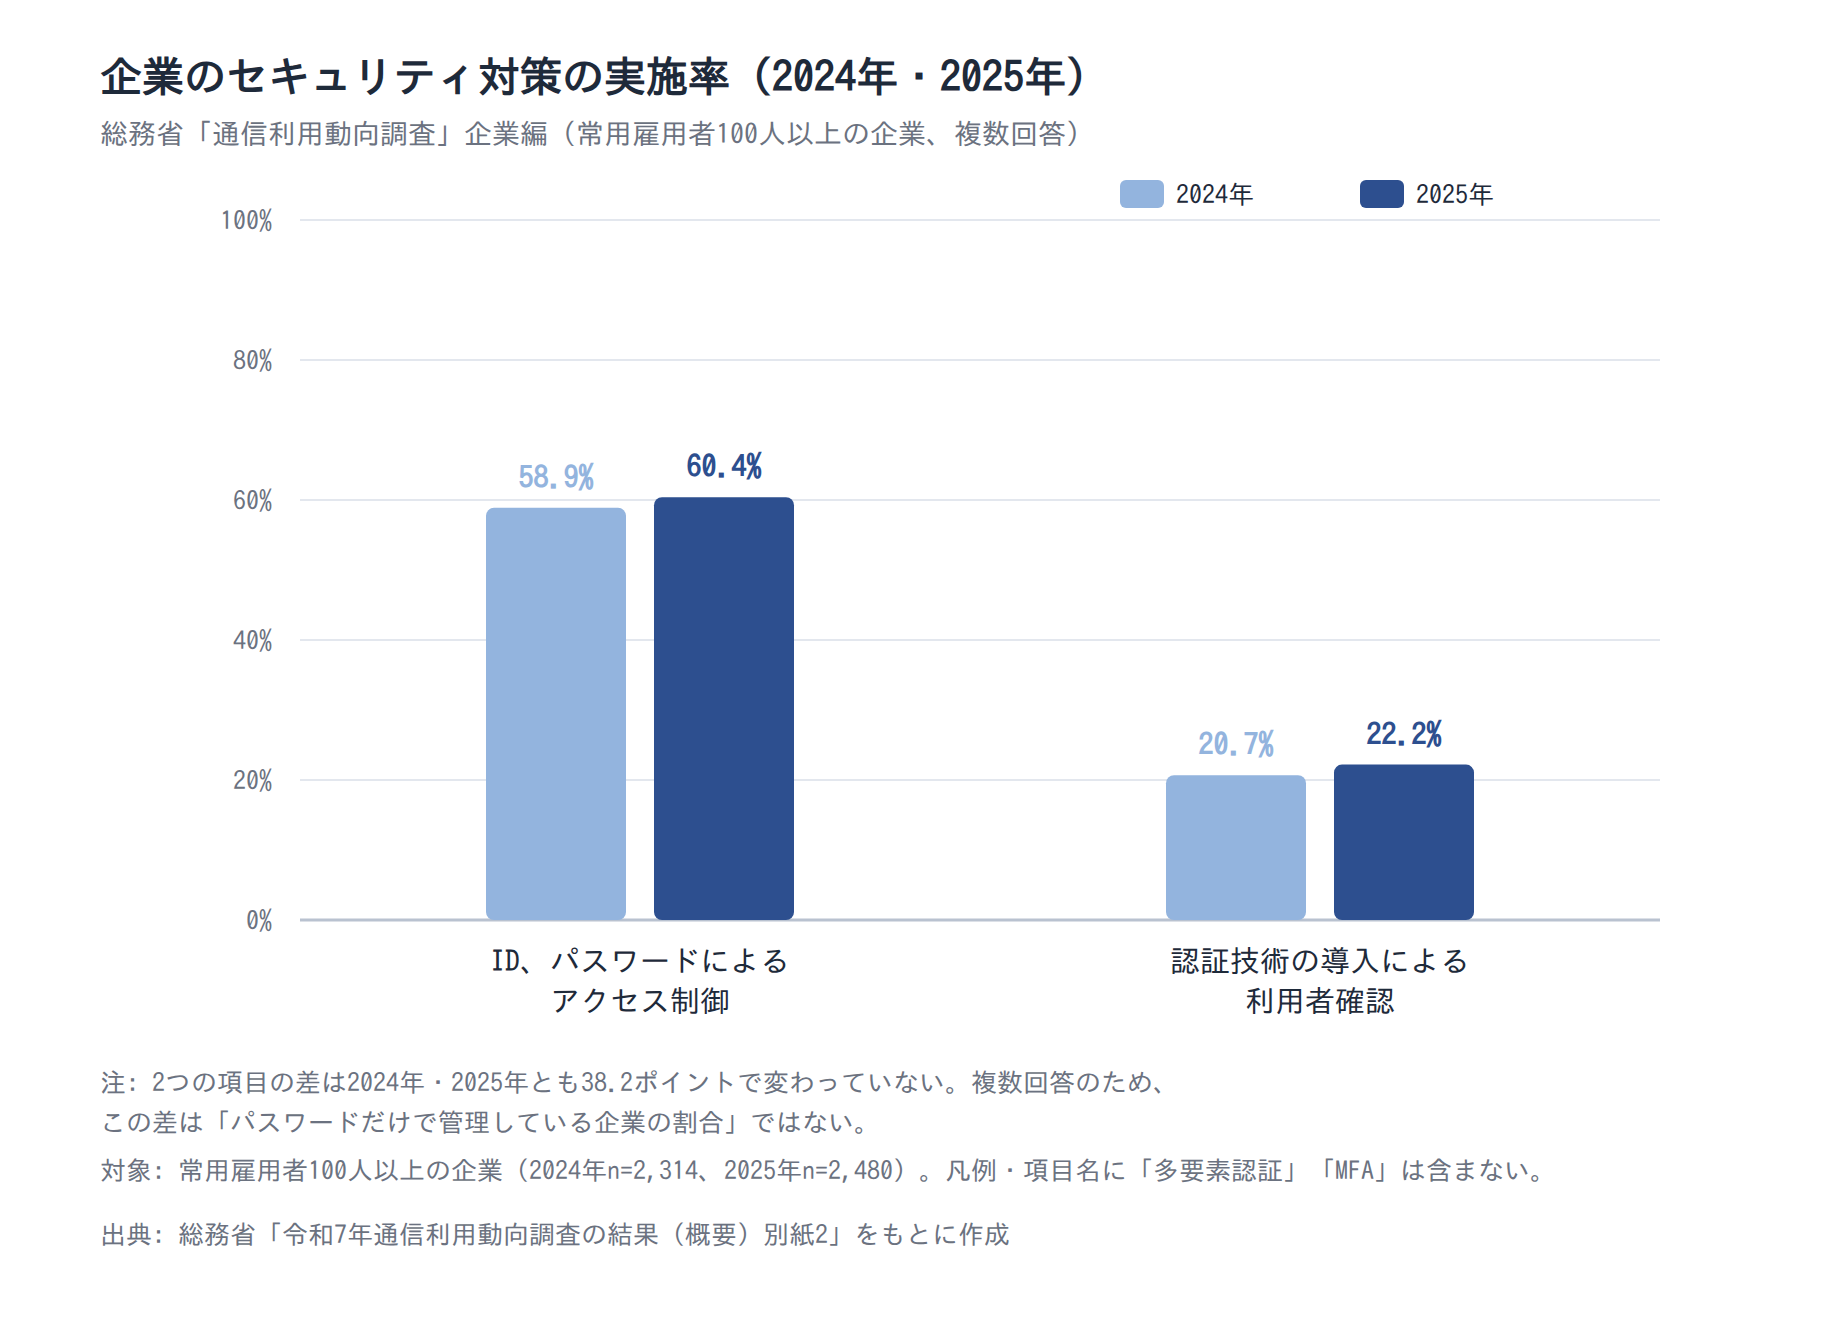
ID・パスワードによる制御は60.4%で、認証技術との差は38.2ポイントのまま縮まっていない
同じ調査の「ID、パスワードによるアクセス制御」と並べると、差の大きさが分かります。ID・パスワードによる制御は2025年に60.4%で、認証技術の22.2%との差は38.2ポイントでした。
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」をもとに作成
2024年もID・パスワードによる制御は58.9%で、両方が同じ幅で伸びたため差は変わっていません。なお複数回答のため、この差は「パスワードだけで管理している企業の割合」ではありません。
この推移から読み取れるのは、対策全体は底上げされているものの、認証の強化がほかの対策より優先して進んでいる様子は見られないことです。まだ手を付ける余地が大きい分野といえます。
多要素認証だけを対象にした導入状況や効果の公的統計は見当たらない
ここで押さえておきたいのは、多要素認証に絞った公的な導入統計が見当たらないことです。近い設問は2つありますが、どちらも多要素認証だけを尋ねたものではありません。
| 項目 | 総務省 | IPA |
|---|---|---|
| 調査名 | 通信利用動向調査 | 企業の内部不正防止体制に関する実態調査 |
| 設問 | 認証技術の導入による利用者確認 | ID管理と本人確認(認証)の強化 |
| 回答者 | インターネット利用企業2,480社(常用雇用者100人以上) | パネルモニター1,179名(所属企業の状況を個人が回答) |
| 調査年 | 2025年 | 2022年度 |
| 値 | 22.2% | 35.5% |
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」/IPA「企業の内部不正防止体制に関する実態調査 報告書」
2つの値は13.3ポイント離れていますが、設問・回答者・調査年がすべて違うため単純には比べられません。IPAの設問には、アカウントの発行や削除といったID管理も含まれます。
筆者の見解としては、多要素認証に近い指標でも、定義によって2割から3割台まで値が動くと捉えるのが適切です。さらに、多要素認証を入れていた企業と入れていなかった企業の被害を比べた公的な集計も見当たりません。「多要素認証の普及率は何%」「何%の攻撃を防げる」といった数字を見かけたら、出所と設問を確認してみてください。
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」/IPA「企業の内部不正防止体制に関する実態調査 報告書」/総務省「令和6年通信利用動向調査 調査票(企業用)」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
多要素認証で防げるのは認証情報を使った侵入で、脆弱性を突く攻撃には別の対策が要る
多要素認証は万能の対策ではありません。防げるのは、盗まれたIDとパスワードを使ったログインです。ソフトウェアの脆弱性を突く攻撃には、別の対策を組み合わせる必要があります。
パスワードが他人に知られても、別の要素が無ければログインされない
多要素認証の一番のメリットは、パスワードが漏れても、それだけではログインされなくなることです。パスワードだけを手に入れた攻撃者は、所持情報や生体情報がそろわない限り先に進めません。ただし、偽サイトでワンタイムパスワードまで入力させる手口など、方式によっては突破される場合があります(後述)。
先述した2025年の入手手口の上位3つ(管理の甘さ、フィッシング、他人から入手)は、いずれもパスワードを手に入れて本人になりすます手口です。
たとえば、使い回したパスワードが推測された場合や、偽サイトで入力してしまった場合を考えてみてください。スマートフォンでの承認や指紋が別に求められれば、パスワードだけでは入れません。
入手の経路が違っても、最後に「パスワードだけでログインできる」状態を突く点は共通しています。その最後の関門を増やせることが、多要素認証を入れる理由です。
中小企業の被害では脆弱性が48.0%で最多で、パッチ適用と組み合わせる必要がある
一方で、中小企業の被害調査では、ID・パスワードよりも脆弱性のほうが多く挙がっています。IPAの2024年度調査では、不正アクセス被害を受けた中小企業等の48.0%が「脆弱性」を手口に挙げ、最も多くなりました。ID・パスワードの不正利用は36.8%で、その次です。
先述の警察庁の2025年の検挙統計では、セキュリティホール攻撃型は8件にとどまり、2つの資料で主な原因の順位が逆になっています。
この違いは、脆弱性を突く攻撃が攻撃元をたどりにくく、検挙統計に残りにくいためと考えます。ただし両者は調査主体も対象も年も異なり、同じ基準では比べられません。いずれにしても、更新プログラム(パッチ)の適用と、多要素認証の両方が必要です。
ポイント
- 多要素認証が防ぐのは、盗まれたIDとパスワードを使ったログインです
- 脆弱性を突く攻撃は、パッチ適用など別の対策で防ぎます
- 警察庁の検挙統計とIPAの被害調査では、主な原因の順位が逆になっています
出典: 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
多要素認証は方式によってフィッシングへの強さが異なる
多要素認証と一口にいっても、方式はいくつもあります。どの方式を選ぶかで、偽サイトを使う攻撃への強さが変わります。ここでは特定の製品ではなく、方式ごとの違いを整理します。
主な方式はSMS・認証アプリのワンタイムパスワード、プッシュ通知、生体認証、FIDO2/パスキー
よく使われる方式は、次の5つです。方式選びでは、手間の少なさとあわせて、フィッシングへの強さを確認することが大切です。
| 方式 | 使う要素 | 利用者の操作 | フィッシングへの強さ |
|---|---|---|---|
| SMSのワンタイムパスワード | 所持(携帯電話番号) | 届いたコードを入力 | 偽サイトに入力すると盗まれる |
| 認証アプリのワンタイムパスワード | 所持(スマートフォン) | アプリのコードを入力 | 偽サイトに入力すると盗まれる |
| プッシュ通知 | 所持(スマートフォン) | 通知を見て承認 | 内容を確かめずに承認すると突破される |
| 生体認証 | 生体(指紋・顔) | 端末で指紋や顔を読み取る | 組み合わせる仕組みによって変わる |
| FIDO2/パスキー | 所持+生体またはPIN(知識) | 端末で指紋や顔、PINを使う | 正規サイトにだけ応答するため強い |
フィッシングへの強さを重視するのは、関連する脅威が長く続いているためです。IPAの10大脅威(個人編)2026年版では、「フィッシングによる個人情報等の詐取」が8年連続で選ばれました。「インターネット上のサービスへの不正ログイン」も11年連続です。
ワンタイムパスワード型は、偽サイトで入力させる手口に突破されることがある
ワンタイムパスワード型の多要素認証にも、弱点があります。攻撃者が偽サイトでパスワードとワンタイムパスワードを続けて入力させると、そのまま正規のサービスにログインできてしまうのです。
IPAは個人編ハンドブックで、インターネットバンキングの不正利用の事例として、この「リアルタイム型フィッシング」による二要素認証の突破が横行していると解説しています。組織編の解説書では、ビジネスメール詐欺の対策の中で、メールアカウントを狙うAiTM(中間者)攻撃への備えとして、FIDO2(パスキーなど)といった強固な方式の採用検討を挙げています。
先述のとおり、フィッシングサイトを経由した検挙は2025年も上位の手口でした。ここから考えられるのは、多要素認証は入れるかどうかだけでなく、どの方式を選ぶかも問われるということです。なお、ワンタイムパスワード型の突破件数を示す統計は見当たりません。
注意
ワンタイムパスワード型でも、パスワードだけの認証よりは攻撃者の手間が増えます。ただし、偽サイトに誘導されてコードまで入力すると防げません。利用者への注意喚起とあわせて、重要なシステムからフィッシングに強い方式を検討してください。
出典: IPA「情報セキュリティ10大脅威 2026」個人編ハンドブック/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
情シスが導入時に押さえる論点は、パスワード管理の見直しと方式・運用の設計
ここまでの内容を、情シスが導入を判断するときの論点にまとめます。多要素認証を入れるだけでなく、パスワードの管理と、方式・運用の設計をセットで考えることが大切です。
導入前のチェック項目
- パスワードの使い回しや、共有アカウントが残っていないか
- アカウントと権限の棚卸しを済ませているか
- 外部から入れるサービスを洗い出し、優先順位を付けたか
- フィッシングへの強さを考えて方式を選んだか
- スマートフォンの紛失や機種変更のときの手順を決めたか
手口で最多の「パスワード管理の甘さ」への対策と同時に進める
多要素認証を入れても、パスワードの管理を見直す必要はなくなりません。警察庁の2025年の統計では、ID・パスワードの入手手口で最多だったのは「パスワードの設定・管理の甘さ」につけ込むもので、84件でした。
推測されやすいパスワードや使い回し、共有アカウントの放置は、多要素認証の対象外のシステムでそのまま弱点になります。退職者のアカウントが残っていれば、そこから入られるおそれもあります。
総務省の2025年調査では、ID・パスワードでアクセスを制御している企業が60.4%でした。2024年の58.9%から見ても、パスワードは今後も多くの企業で使われ続けると考えられます。多要素認証の導入とあわせて、アクセス権の管理を見直し、アカウントと権限の棚卸しから進めてみてください。
方式の選定と、端末紛失時の対応を導入前に決めておく
導入前には、方式と運用のルールを決めておく必要があります。多要素認証の主なデメリットは、ログインの手間が増えることと、スマートフォンを紛失するとログインできなくなることです。
対象は、盗まれたパスワードで入られやすいクラウドサービスやリモートアクセスの入口から優先するのが現実的です。クラウドサービスのセキュリティの見直しとあわせ、方式はフィッシングへの強さで選んでください。
先述のとおり、パスワード以外の認証技術を入れている企業は2025年調査でまだ2割程度です。焦らず運用まで設計してから始めましょう。効果を数字で示す公的統計は見当たらないため、社内説明では手口の統計を根拠にするのが確実です。
出典: 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/総務省「令和7年通信利用動向調査の結果(概要)別紙2」
まとめ:多要素認証はパスワードが知られる前提の対策で、パスワード以外の認証技術を入れる企業はまだ2割程度
この記事の要点を振り返ります。
- 多要素認証は、知識・所持・生体のうち異なる要素を2つ以上組み合わせる方式です
- 警察庁の2025年の統計では、不正アクセス行為の検挙の98.0%がID・パスワードを悪用した型でした
- パスワード以外の認証技術の導入企業は、総務省の2025年調査で22.2%です。多要素認証に限った数字ではありません
- ワンタイムパスワード型は偽サイトで突破されうるため、方式の選び方も重要です
多要素認証は、パスワードが知られる前提で入れる対策です。まずは社外から入れるサービスの洗い出しと、パスワード管理の見直しから始めてみてください。
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
新人・ひとり情シスの学習は情シスカレッジで

多要素認証の方式選びやアカウント管理は、担当者の知識によって判断がぶれやすい分野です。社内で同じ理解を持つには、基礎から順に学べる仕組みがあると安心です。
情シスカレッジは、新人・ひとり情シスのためのマイクロラーニングLMSです。業務の合間に、情シスに必要な知識を少しずつ学べます。
情シスカレッジの特徴
- 数分の動画と小テストで学べます
- 必修の割り当て・期限設定・進捗ダッシュボードを利用できます
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応しています
導入は5名からです。請求書払いに対応し、初期設定は約10分で完了します。
※出典
- 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(2026年3月12日公表)
- 総務省「令和7年通信利用動向調査の結果(概要)別紙2」
- IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
- IPA「企業の内部不正防止体制に関する実態調査 報告書」
- IPA「情報セキュリティ10大脅威 2026」個人編ハンドブック
- IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
- 総務省「令和6年通信利用動向調査 調査票(企業用)」
- 総務省「情報通信白書for Kids」2段階認証や多要素認証でセキュリティを高めよう