

【権限の削除漏れを防ぐ】アクセス権管理│申請・承認・棚卸しの運用ルール
アクセス権管理について、次のような悩みを抱えていませんか。
- 異動のたびに、システムごとに手作業で権限を直している
- 権限の棚卸しを、いつ・どこまでやればよいか分からない
- 退職した人のIDが、どこかに残っていないか不安がある
アクセス権管理は、一度設定して終わりではありません。難しいのは設定よりも、申請から削除までの運用を続けることです。 公的な調査を見ると、IDで利用者を区別する入口の対策は広がっています。一方で、退職時の削除や点検といった後ろの工程ほど実施率が下がっています。
この記事では、アクセス権管理の5つの工程と、工程ごとに決めておくべきルールを解説します。あわせて、総務省やIPAのデータから「他社はどこまでできているか」を確認します。
この記事のポイント
- 2025年時点で、ID・パスワードによるアクセス制御を実施している企業は60.4%です(出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」)
- 一方で、セキュリティ監査の実施は2025年時点で26.7%です。300人以下の企業で退職者の権限を削除しているのは28.5%でした(2022年調査)。(出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」/IPA「企業の内部不正防止体制に関する実態調査 報告書」)
- 承認者や棚卸しの頻度には公的統計がありません。自社でルールを決めて文書にすることが出発点になります

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
アクセス権管理とは、申請から削除までの5工程で権限を管理し続ける運用のこと
アクセス権管理とは、社員などの利用者に「どのシステムの、どの情報に、どこまで触れてよいか」を割り当て、その状態を保ち続ける運用のことです。権限を一度設定するだけでなく、人の出入りや業務の変化に合わせて見直し続ける点が特徴です。
アクセス権管理は申請・承認・付与・棚卸し・削除の5工程で回す
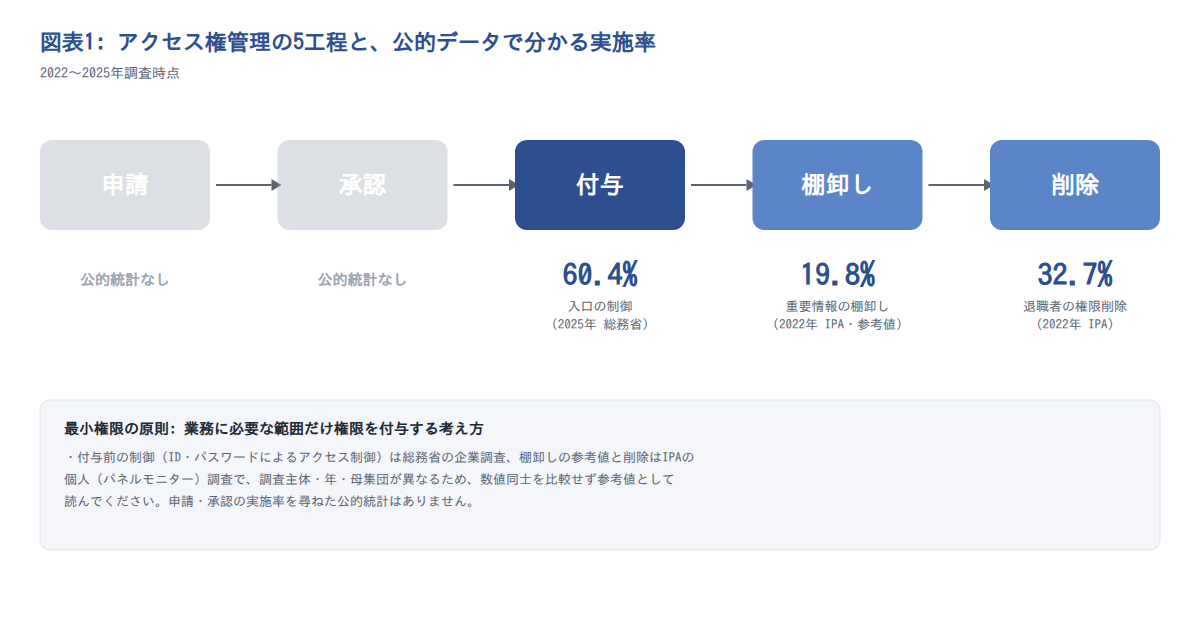
アクセス権管理は、申請・承認・付与・棚卸し・削除の5工程を繰り返す運用として整理できます。 背景にあるのは内部不正のリスクです。IPAの「情報セキュリティ10大脅威 2026」では、内部不正による情報漏えい等が組織編の7位です。2016年版以降の集計で、11年連続11回目の選出です。
同じ解説書は、システム管理者が行う内部不正対策の中で、アクセス権について次の点を挙げています。IDと権限の登録から削除までの手順を決めること、業務に必要な範囲だけ権限を与えること、不要なIDをすぐ消して定期的に監査することです。これを工程に当てはめると、次のようになります。
- 申請: 利用者が、使いたいシステムと権限の範囲を申し出る
- 承認: 業務の責任者が、その権限が本当に必要かを判断する
- 付与: 担当者が権限を設定し、その内容を記録する
- 棚卸し: 定期的に権限を見直し、不要な権限を外す
- 削除: 退職や異動のときに、不要になったIDと権限を消す
付与の考え方の土台になるのが「最小権限の原則」です。業務に必要な最小限の権限だけを与え、それ以上は与えないという考え方を指します。なお「アクセス管理」は、認証やログの監視まで含む、より広い意味で使われることが多い言葉です。
仕組みの導入率は約6割でも、退職時の削除まで運用している割合は約3割にとどまる
同じ2022年でも、入口の仕組みは約6割、退職時の削除は約3割と、実施率に大きな差があります。 総務省の調査では、2022年時点でID・パスワードによるアクセス制御を実施している企業は57.2%でした。
一方、IPAの2022年の調査では、退職者のIDやアクセス権限を削除していると答えた割合は32.7%でした。この調査はパネルモニター個人(1,179人)の回答をまとめたもので、企業を無作為に選んだ調査ではありません。
この2つの数値から読み取れるのは、仕組みを持っていることと、それを最後まで運用できていることは別物だという点です。2つの値から計算すると差は24.5ポイントです。ただし測っている工程が違うため、同じ指標の比較として受け取らないでください。
注意
総務省の調査は、企業単位で「IDとパスワードで利用を制限する仕組みがあるか」を尋ねています。IPAの調査は、個人の回答で「退職時に権限を消しているか」を尋ねています。調査主体も母集団も異なるため、「6割から3割に下がった」という読み方はできません。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/総務省「令和4年通信利用動向調査の結果」/IPA「企業の内部不正防止体制に関する実態調査 報告書」/総務省「令和7年通信利用動向調査の結果(概要)別紙2」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
アクセス権管理が必要な理由は、不正アクセスの主要な手口がIDとパスワードの悪用であるため
アクセス権管理が必要なのは、他人のIDとパスワードを使う手口が、不正アクセスの主要な入口になっているからです。ここでは、警察庁やIPA、総務省の統計から、その実態を確認します。
2025年の不正アクセス行為の検挙407件のうち399件がID・パスワードを悪用した手口
2025年に検挙された不正アクセス行為の大半は、他人のIDとパスワードを使う手口でした。 国家公安委員会・総務大臣・経済産業大臣が公表した資料(警察庁の検挙統計を含む)によると、2025年の不正アクセス禁止法違反の検挙件数は431件です。
このうち不正アクセス行為の検挙は407件でした。さらにその中で、他人の識別符号(IDやパスワード)を無断で使う「識別符号窃用型」が399件を占めています。2つの値から計算すると、不正アクセス行為の約98%にあたります。
退職者や異動者に残ったままのIDは、この「他人のIDを使う手口」の入口になりえます。使われていないIDは本人も気づきにくく、悪用されても発見が遅れがちです。不要なIDを残さないルールづくりは、この手口への直接の対策になります。
被害を受けた側の統計では、ID・パスワードの悪用は3割台で脆弱性と並ぶ主要な手口
被害を受けた側の統計でも、ID・パスワードの悪用は主要な手口の一つです。ただし割合は3割台で、検挙統計ほど高くはありません。統計ごとの値を表にまとめます。
| 統計 | 調査年 | 内容 | 値 |
|---|---|---|---|
| IPA 中小企業の実態調査 | 2023年度 | 不正アクセス被害を受けた中小企業等の割合 | 10.0% |
| 同上(被害を受けた419社が対象) | 2023年度 | 手口が「ID・パスワードの不正利用によるなりすまし」 | 36.8% |
| 同上(被害を受けた419社が対象) | 2023年度 | 手口が「脆弱性」 | 48.0% |
| IPAへの不正アクセス届出 | 2025年 | 届出件数 | 109件 |
| 同上 | 2025年 | 実際に被害があった届出の原因別分類(計89件)のうち「ID・パスワード管理の不備」 | 33.7% |
| 総務省 通信利用動向調査 | 2025年 | セキュリティ被害として「不正アクセス」を選んだ企業 | 4.1% |
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/国家公安委員会・総務大臣・経済産業大臣「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(2026年3月12日公表)/総務省「令和7年通信利用動向調査の結果(概要)別紙2」をもとに作成。調査の種類と年が異なるため、行どうしの比較はできません。
この表から読み取れるのは、検挙統計の約98%と、被害側の3割台はどちらも正しく、測り方が違うという点です。検挙統計は犯人を特定できた事件だけを数えるため、ログイン記録などの証拠が残りやすいID悪用型が多く出やすいと考えられます。
どちらの統計でも、ID・パスワードの悪用は主要な手口の一つです。 片方の数字だけで「ほとんどがID悪用」「3割程度にすぎない」と判断しないようにしましょう。
内部不正は10大脅威に11年連続で選ばれ、漏えい時は60日以内の確報が求められる
アクセス権を絞る目的は、外部からの攻撃を防ぐことだけではありません。過剰な権限は、内部不正や誤操作による情報漏えいのリスクも高めます。
前述のとおり、IPAの「情報セキュリティ10大脅威 2026」では、内部不正による情報漏えい等が組織編の7位です。2016年版以降、11年連続で選出されています。
また、不正の目的で行われたおそれがある行為によって個人データが漏えいした場合(漏えいのおそれがある場合を含む)などは、個人情報保護委員会への報告が法律上の義務です。この場合の確報の期限は、事態を知った日から60日以内とされています(個人情報保護法施行規則第7条第3号に該当する場合。それ以外の報告対象の事態では30日以内)。
期限内に報告するには、誰がどのデータに触れられたかを短期間で調べる必要があります。権限を必要な範囲に絞っておけば、事故が起きたときの影響範囲も、調べる範囲も小さくできます。
ポイント
- 不正アクセスの入口として、他人のIDとパスワードを使う手口が目立つ
- 統計の種類によって、ID悪用の割合は9割超とも3割台とも出る。どちらの場合も主要な手口の一つ
- 権限を絞っておくことは、内部不正への備えと、事故時の調査範囲の縮小にもつながる
出典: 国家公安委員会・総務大臣・経済産業大臣「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(2026年3月12日公表)/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/総務省「令和7年通信利用動向調査の結果(概要)別紙2」/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
ID・パスワードによるアクセス制御の実施率は2025年時点で60.4%、後ろの工程ほど実施率が下がる
「他社はどこまでアクセス権を管理できているのか」と気になりますよね。総務省の通信利用動向調査によると、2025年時点でID・パスワードによるアクセス制御を実施している企業は60.4%です。ここでは、その推移と、ログや監査といった後ろの工程の実施率を見ていきます。
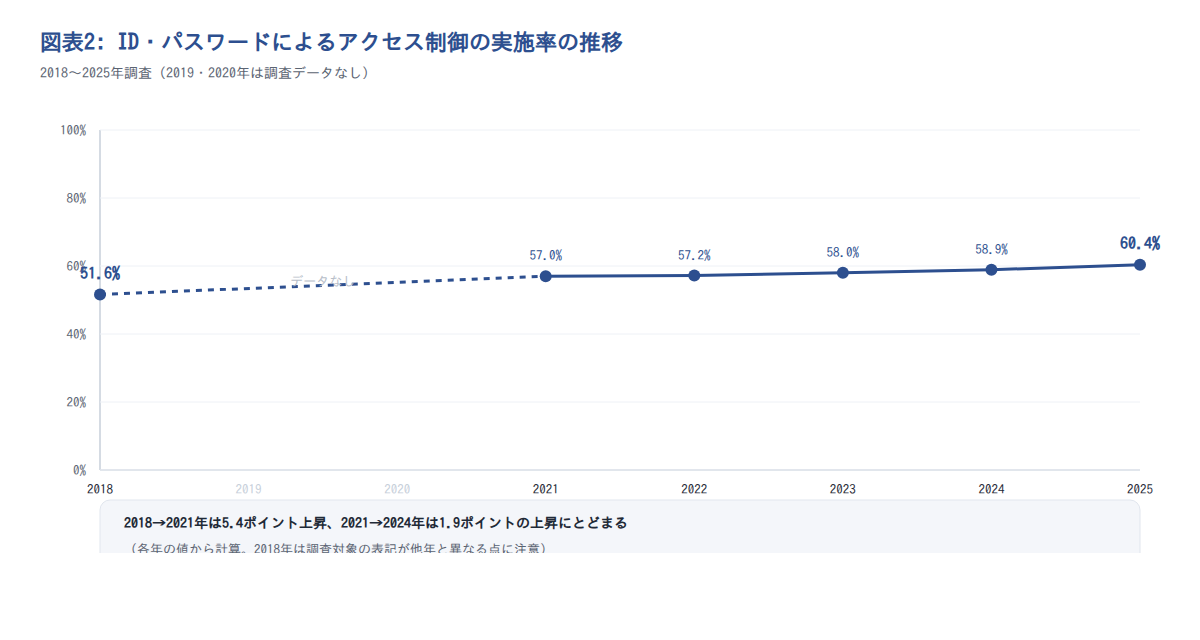
ID・パスワードによるアクセス制御は2018年の51.6%から2025年の60.4%へ上昇したが、約4割は未実施
ID・パスワードによるアクセス制御の実施率は上昇傾向にありますが、2025年時点でも約4割の企業は実施していません。 総務省の調査での推移は次のとおりです。
| 調査年 | 実施している企業の割合 |
|---|---|
| 2018年 | 51.6% |
| 2021年 | 57.0% |
| 2022年 | 57.2% |
| 2023年 | 58.0% |
| 2024年 | 58.9% |
| 2025年 | 60.4% |
出典: 総務省「平成30年通信利用動向調査の結果」/総務省「令和3年通信利用動向調査の結果」/総務省「令和4年通信利用動向調査の結果」/総務省「令和5年通信利用動向調査の結果」/総務省「令和7年通信利用動向調査の結果(概要)別紙2」をもとに作成
2018年から2025年にかけて、計算すると約9ポイント上がりました。ただし、100%から2025年の60.4%を引くと、約4割の企業は未実施のままです。
この推移から読み取れるのは、伸びが鈍くなっている点です。計算すると、2018年から2021年の3年間は5.4ポイント伸びたのに対し、2021年から2024年の3年間は1.9ポイントでした。アクセス権管理の出発点である入口の管理でさえ、自然に広がりきるわけではないと考えられます。
注意
2019年と2020年の値は掲載していないため、2018年から2021年の間でどの年に伸びたかは分かりません。また、調査対象の表記は2018年が「情報通信ネットワーク利用企業」、2021年以降が「インターネット利用企業」です。集計対象がわずかにずれている可能性があります。
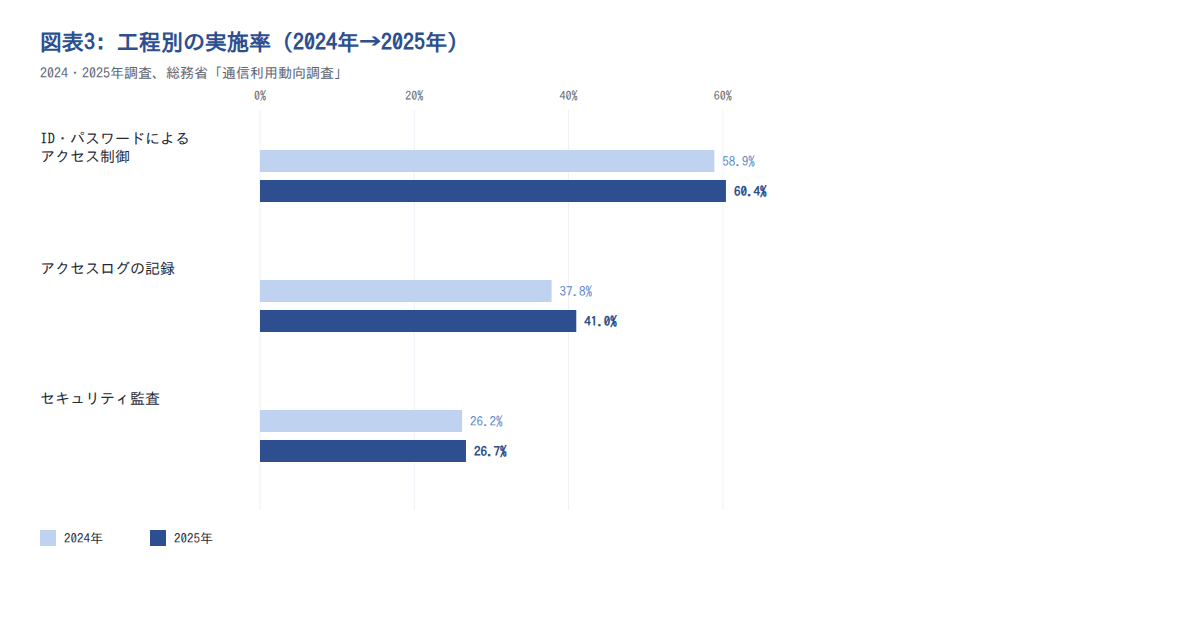
2025年の実施率は入口の制御60.4%、ログの記録41.0%、セキュリティ監査26.7%の順に下がる
2025年の実施率は、入口の制御、ログの記録、セキュリティ監査の順に下がります。 総務省の調査で、この3項目の2024年と2025年の値を比べると次のようになります。
| 対策(工程順) | 2024年 | 2025年 |
|---|---|---|
| ID・パスワードによるアクセス制御(入口) | 58.9% | 60.4% |
| アクセスログの記録(記録) | 37.8% | 41.0% |
| セキュリティ監査(点検) | 26.2% | 26.7% |
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」をもとに作成(2024年・2025年の値はいずれも同資料に掲載。複数回答の選択肢)
計算すると、1年間でログの記録は3.2ポイント増えましたが、監査は0.5ポイント増で横ばいです。このほか、認証技術の導入による利用者確認は2025年時点で22.2%でした。
この比較から読み取れるのは、記録を残す企業は増えた一方、記録を点検するところまで回している企業は増えていない点です。アクセス権の棚卸しは、この「点検」の工程に当たります。 なお3項目はネットワーク利用全般の対策の選択肢で、権限の棚卸しそのものを尋ねた設問ではありません。
出典: 総務省「平成30年通信利用動向調査の結果」/総務省「令和3年通信利用動向調査の結果」/総務省「令和4年通信利用動向調査の結果」/総務省「令和5年通信利用動向調査の結果」/総務省「令和7年通信利用動向調査の結果(概要)別紙2」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
申請と承認のルールは「誰が・どの範囲まで承認するか」を先に決めて文書にする
申請と承認は、アクセス権管理の中でも担当者が迷いやすい工程です。ここでは、公的データで分かることと分からないことを整理したうえで、申請と承認のルールの決め方を説明します。
承認者や付与の実態を示す公的統計は無く、自社の基準を文書にすることが出発点になる
申請・承認・付与の工程については、他社の実施率を示す公的統計がありません。 公的調査で実施率が分かるのは、入口の制御と退職時の削除という両端の工程です。たとえば入口の制御は、2025年時点で60.4%の企業が実施しています。
棚卸しに近い数値として、IPAの2022年の調査で「重要情報を定期的に棚卸しし、不要なものを消去している」と答えた割合は19.8%です。ただし、これはデータの棚卸しであり、利用者の権限を見直す棚卸しではありません。
この状況から言えるのは、承認の工程は他社と比べて決めることができない領域だという点です。だからこそ、自社で基準を決めて書き残しておくことが大切です。その文書が、そのまま監査への説明や担当者の引き継ぎの根拠になります。
ポイント
- 申請・承認・付与の実態を示す公的統計は無い
- 他社と比べられないため、自社の基準を文書にすることが出発点になる
- 書き残した基準は、監査や引き継ぎのときの説明材料になる
承認は業務の責任者、付与の実行は情シスと役割を分け、必要最小限・期限付きで付与する
承認は業務の責任者、付与の実行は情シスと、役割を分けるのが基本です。 IPAの「情報セキュリティ10大脅威 2026」の解説書も、内部不正の対策の一つとして、責任の明確化を挙げています。部門・職位・業務に応じて責任を明確にし、必要最小限の権限を与えるという考え方です。IPAの「組織における内部不正防止ガイドライン」も、重要情報へのアクセス権を登録・変更・削除する申請では、その情報の管理責任者の許諾を得ることを求めています。
ひとり情シスの場合、申請を受けた本人がそのまま権限を設定しがちです。せめて承認だけは、その業務を分かっている部門の責任者に任せましょう。申請書と役割分担は、次のように決めておくと運用しやすくなります。
| 決めること | 内容の例 |
|---|---|
| 申請書の項目 | 対象システム、権限の範囲、利用期間、必要な理由 |
| 承認者 | 申請者が所属する部門の責任者 |
| 付与の実行者 | 情シス担当者。設定した内容を記録に残す |
| 権限の単位 | 役職や部門ごとに権限のセットを決めておく(RBAC) |
| 管理者権限(特権ID) | 通常の権限とは別に承認をとり、利用者を限定する |
| 一時的な権限 | 申請の時点で終了日を決め、期限が来たら外す |
役職や部門ごとに権限のセットを決める方法は、RBAC(ロールベースアクセス制御)と呼ばれます。個別に権限を積み上げるより、付け外しの漏れを減らせます。付与した内容の残し方は、アカウント管理台帳の作り方で詳しく解説しています。
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」/IPA「企業の内部不正防止体制に関する実態調査 報告書」/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/IPA「組織における内部不正防止ガイドライン」(第5版)
権限の棚卸しは実施率が低い点検の工程で、頻度と方法を先に決めておく
権限の棚卸しとは、付与した権限が今も必要かどうかを定期的に確かめ、不要な権限を外す作業です。点検にあたる工程は実施率が低く、後回しになりがちです。ここでは、その実態と、棚卸しのルールの決め方を説明します。
重要情報を定期的に棚卸ししている割合は2022年時点で19.8%、セキュリティ監査は2025年時点で26.7%
点検にあたる2つの指標は、どちらも2〜3割にとどまっています。 IPAの2022年の調査では、重要情報を定期的に棚卸しし、不要なものを消去していると答えた割合は19.8%でした。総務省の調査では、セキュリティ監査を実施している企業は2025年時点で26.7%です。
2つは調査主体も年も違うため、比べることはできません。点検の工程がどの程度行われているかを知るための参考値として見てください。
この2つの値から読み取れるのは、棚卸しのような点検の工程が、ライフサイクルの中で最も後回しになりやすいという点です。しかも、権限の棚卸しの頻度を尋ねた公的統計は見当たりません。頻度は自社で決める必要があります。
注意
IPA調査の19.8%は「重要情報(データ)の棚卸し」の実施率で、利用者ごとの権限を見直す棚卸しの実施率ではありません。また、パネルモニター個人の回答をまとめた調査で、企業を無作為に選んだものではありません。
棚卸しは頻度・対象・確認者を決め、ログの記録と突き合わせて不要な権限を洗い出す
棚卸しを続けるには、頻度・対象・確認者・記録の4点を先に決めておくことが大切です。 決める内容は次のとおりです。
- 頻度: IPAの「組織における内部不正防止ガイドライン」は「定期的に」見直すこととし、人事異動の時期に一斉に見直す方法を例に挙げているが、頻度の数値は示していない。そのため頻度は自社で決める。たとえば「通常の権限は年1回以上、特権IDはそれより短い間隔」のように重要度で間隔を変えるのも一つの決め方で、統計や公的基準にもとづく数値ではない
- 対象: 棚卸しをするシステムの範囲。まずは重要な情報を扱うシステムから始める
- 確認者: 権限が今も必要かを判断するのは、業務の責任者にする
- 記録: 確認した日、確認者、外した権限を残す
アクセスログの記録を行っている企業は、2025年時点で41.0%です。ログが残っていれば、最後にログインした日を確認して、長く使われていない権限を見つけられます。棚卸しでは、特に次のものを確認しましょう。
- 退職者や異動者に残っている権限
- 期限が過ぎた一時的な権限
- 複数人で使っている共有アカウント
- テスト用に作ったまま残っているID
出典: IPA「企業の内部不正防止体制に関する実態調査 報告書」/総務省「令和7年通信利用動向調査の結果(概要)別紙2」/IPA「組織における内部不正防止ガイドライン」(第5版)
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
退職者の権限削除を行っている割合は、300人以下の企業で28.5%にとどまる
削除は、アクセス権管理の最後の工程です。IPAの2022年の調査では、常用雇用者300人以下の企業で退職者の権限を削除していると答えた割合は28.5%でした。ここでは企業規模別の実態と、削除のルールの決め方を説明します。
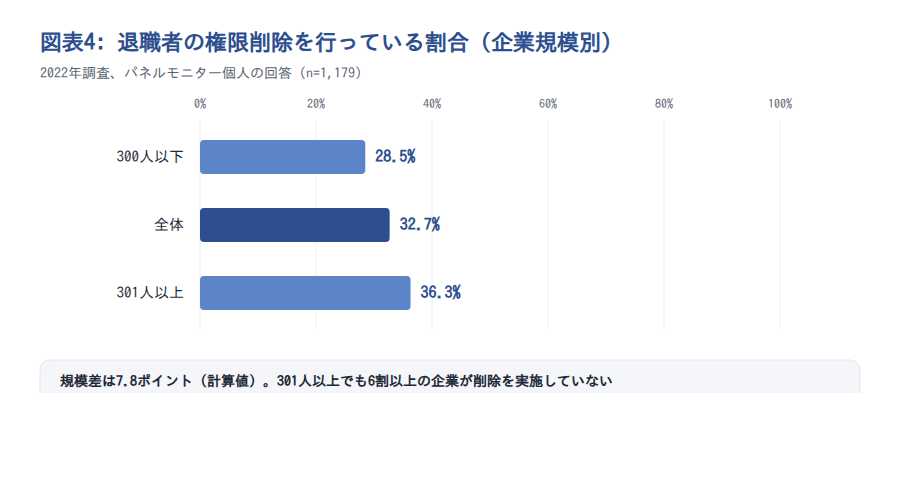
退職者の権限削除は300人以下で28.5%、301人以上で36.3%と、規模を問わず少数派
退職者の権限削除を行っている割合は、企業の規模にかかわらず半数に届いていません。 IPAの2022年の調査で、退職後に退職者のIDやアクセス権限を削除していると答えた割合は次のとおりです。
| 企業規模(常用雇用者数) | 削除していると答えた割合 |
|---|---|
| 300人以下 | 28.5% |
| 全体 | 32.7% |
| 301人以上 | 36.3% |
出典: IPA「企業の内部不正防止体制に関する実態調査 報告書」をもとに作成
この結果から読み取れるのは、規模の差よりも「どちらの規模でも少数派」という点の方が大きいことです。計算すると規模の差は7.8ポイントですが、301人以上でも6割以上が、削除を対策として挙げていません。
大企業並みを目指すだけでは十分ではありません。削除を工程の一つとしてルールに組み込む必要があります。
注意
この調査は、パネルモニター個人(1,179人)が勤務先の状況を答えたもので、企業を無作為に選んだ調査ではありません。また「実施している対策」を複数選ぶ形式のため、選ばれなかった企業がすべて削除していないとは限りません。
削除は人事の発令を起点にし、異動時は付け替えではなく「削除してから付与」にする
削除のルールは、人事からの連絡を起点に、期限と記録まで決めておくことが大切です。 残ったIDは悪用の入口になりえます。前述のとおり、2025年の不正アクセス行為の検挙では、他人のIDを使う識別符号窃用型が399件でした。2023年度に被害を受けた中小企業等でも、なりすましが36.8%を占めています。
削除について決めておくことを、表にまとめます。
| 決めること | 内容の例 |
|---|---|
| 起点となる情報 | 人事から退職・異動の発令を情シスへ連絡してもらう |
| 実施の期限 | 退職日や異動日を基準に、いつまでに削除するかを決める |
| 異動時の手順 | 旧部署の権限を先に外し、新部署の権限をあらためて付与する |
| 記録 | 削除した日、対象のシステム、実施者を残す |
異動のたびに権限を足すだけだと、1人の権限がどんどん増えていきます。「削除してから付与」を決まりにすると、この権限の肥大化を防げます。なお、IDを消すとアクセス記録まで消えてしまうシステムでは、IDを削除せずにロックして使えない状態にし、ログを残す方法がIPAの「組織における内部不正防止ガイドライン」で示されています。入社・退職時の手続き全体は、情シスの入退社チェックリストにまとめています。
出典: IPA「企業の内部不正防止体制に関する実態調査 報告書」/国家公安委員会・総務大臣・経済産業大臣「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(2026年3月12日公表)/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/IPA「組織における内部不正防止ガイドライン」(第5版)
ひとり情シスは、手作業のまま回せる範囲を見極めて仕組みを選ぶ
アクセス権管理を効率化するツールは数多くありますが、すぐに導入すべきとは限りません。ここでは中小企業の導入状況を確認したうえで、手作業で続けるか、仕組みを入れるかの判断の目安を説明します。
中小企業でIT資産管理製品を導入している割合は2024年時点で10.3%にとどまる
中小企業の多くは、専用の製品を使わずに管理しているのが実態です。 IPAの2024年度の中小企業の実態調査(有効回答4,191件)のうち、情報セキュリティ対策の必要性を感じたことがあると答えた2,203社を対象にした設問で、ソフトウェアライセンス管理・IT資産管理製品の導入率は10.3%でした。
多くの中小企業では、表計算ソフトや各サービスの管理画面で権限を管理していると考えられます。手作業でも、ルールと記録がそろっていれば運用は回せます。
大切なのは、ツールの有無よりも、前の章までで決めた申請・承認・棚卸し・削除のルールを続けることです。まずは手作業で回し、負担が大きくなった工程から仕組みを検討しましょう。
注意
IT資産管理製品は、パソコンやソフトウェアの台帳管理が主な役割です。アクセス権管理のためのツールと同じものではないため、この10.3%をアクセス権管理ツールの導入率として読まないでください。
認証技術による利用者確認は2025年時点で22.2%で、ID統合は利用サービスの数を基準に判断する
認証を1か所にまとめる仕組みは、利用しているサービスの数などを基準に導入を判断します。 総務省の調査では、認証技術の導入による利用者確認を行っている企業は、2025年時点で22.2%でした。
SSO(シングルサインオン)やID管理サービスのように認証を1か所に集める仕組みは、退職時の削除漏れを減らせます。ただし、SSOに連携していないサービスのIDや、各サービスに直接作ったIDは、個別に削除する必要があります。一方で、費用や設定の手間がかかります。導入を考えるときは、次の点を目安にしてください。
- 利用しているクラウドサービスの数が多く、サービスごとの削除作業に時間がかかっている
- 入社・退職・異動が多く、権限の付け外しの作業が頻繁に発生している
- 管理者権限(特権ID)を持つアカウントが多く、手作業では把握しきれない
これらはいずれも統計ではなく、判断の目安です。端末やソフトウェアを含めた管理の全体像は、IT資産管理の基本もあわせて確認してみてください。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/総務省「令和7年通信利用動向調査の結果(概要)別紙2」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
まとめ: アクセス権管理は工程ごとのルールを文書にし、棚卸しと削除を予定に組み込むことから始める
アクセス権管理で難しいのは、設定そのものよりも、申請から削除までの運用を続けることです。公的データを見ると、入口の対策は広がっている一方、点検や削除といった後ろの工程ほど実施率が下がっています。
2025年時点で、ID・パスワードによるアクセス制御を実施している企業は60.4%です。一方、セキュリティ監査の実施は2025年時点で26.7%でした。退職者の権限を削除している割合は、300人以下の企業で28.5%にとどまります(2022年調査)。
規模の大小にかかわらず、削除まで回せている企業は少数派です。まずは5つの工程それぞれで、次の点を決めて文書にすることから始めてみてください。
工程ごとに決めること
- 申請: 対象システム、権限の範囲、利用期間、理由を申請書の項目にする
- 承認: 承認者を業務の責任者に決める
- 付与: 必要最小限の範囲で付与し、一時的な権限には期限を付ける
- 棚卸し: 頻度と確認者を決め、結果を記録する
- 削除: 人事の発令を起点にし、実施の期限を決める
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」/IPA「企業の内部不正防止体制に関する実態調査 報告書」
情シスカレッジのご案内

アクセス権管理のルールは、決めるだけでなく、関わる人が理解して守れるかどうかで効果が変わります。新しく情シスを担当する人や、ひとりで運用を回す人が、基本を短時間で身につけられる仕組みがあると安心です。
情シスカレッジは、新人・ひとり情シスのためのマイクロラーニングLMSです。情シス業務に必要な知識を、短い動画で少しずつ学べる形にまとめています。
情シスカレッジの特徴
- 数分の動画と小テストで、すきま時間に学習を進められます
- 必修の割り当て・期限の設定・進捗ダッシュボードで受講状況を管理できます
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応しています
5名から利用でき、請求書払いにも対応しています。初期設定にかかる時間は約10分です。
※出典
- 総務省「令和7年通信利用動向調査の結果(概要)別紙2」
- 総務省「令和5年通信利用動向調査の結果」
- 総務省「令和4年通信利用動向調査の結果」
- 総務省「令和3年通信利用動向調査の結果」
- 総務省「平成30年通信利用動向調査の結果」
- 国家公安委員会・総務大臣・経済産業大臣「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(2026年3月12日公表)
- IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
- IPA「企業の内部不正防止体制に関する実態調査 報告書」
- IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
- IPA「組織における内部不正防止ガイドライン」(第5版)