

【IPAデータ】委託先管理とは|委託先を狙う攻撃は2026年版10大脅威で2位。進め方と中小委託先の注意点
システムの保守や発送業務を外部に任せていると、委託先のセキュリティがどこまで大丈夫なのか、気になることはありませんか。
委託先管理をやるように言われても、何から手をつければよいか分からない。そんな声は情シスの現場でよく聞きます。
- 委託先にチェックシートを送っても、ちゃんと回答が返ってこない
- 再委託先まで管理しろと言われても、どこまで見ればいいのか分からない
- 委託先管理に時間を割く理由を、上司にどう説明すればいいか悩んでいる
先に結論を書きます。委託先管理は、話題になったときだけ見直す作業ではなく、毎年続ける定常業務として組み込む必要があります。 そのうえで、委託先の体制が手薄な場合や、再委託が重なる場合を前提に、確認の方法を設計することが大切です。
この記事では、IPAなどの公的データをもとに、委託先を狙った攻撃の位置づけと、実際に起きた漏えい事例の広がり方を確認します。さらに、委託先になることが多い中小企業の体制と、選定から契約終了までの進め方を整理しました。
この記事のポイント
- 委託先を狙った攻撃は、IPA「情報セキュリティ10大脅威2026」で2位に入り、8年連続の選出です(出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編])
- 2024年のイセトー社の事案では、委託先1社への攻撃が民間32団体・行政機関等9団体に加え、再委託元等約60団体まで広がりました(出典: IPA「情報セキュリティ白書2025」)
- 2024年度の調査では、小規模企業者の84.5%が組織的なセキュリティ対策をしておらず、委託先の体制に合わせた管理が必要です(出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」)

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
委託先管理とは、委託先のセキュリティ対策を委託元が選定から契約終了まで確認し続ける取り組み
委託先管理とは、自社の情報やシステムを預ける外部の取引先について、セキュリティ対策の状況を委託元が確認し続ける取り組みです。確認は契約前の選定だけで終わらず、契約中の定期確認と契約終了時の後始末までが対象になります。
対象になるのは、SIerや保守ベンダー、クラウド事業者、BPO事業者、印刷・発送業者などです。自社の情報を渡す、またはシステムへの接続を許可している相手は、すべて含めて考えます。
この取り組みが必要とされる理由は、委託先経由の攻撃が独立した脅威として扱われているからです。IPAは「サプライチェーンや委託先を狙った攻撃」を、組織向けの10大脅威の1項目として2026年版でも選んでいます。
もう一つの理由は、委託先で起きた事故でも、公表や対応を担うのは委託元だという点です。2025年には、ソフトバンクの業務委託先で顧客情報が流出した可能性のある事案が公表されました。
法律の面でも、委託元の責任は明確です。個人情報保護法では、個人データの取り扱いを任せた場合、委託元に委託先を監督する義務があります。
委託先で漏えいが起きたときも、要配慮個人情報が含まれる場合や不正の目的によるおそれがある場合など、法令で定める事態に当たれば、委託元が個人情報保護委員会へ速報と確報の2段階で報告する必要があります。委託先にも原則として報告義務がありますが、委託先が委託元へ通知した場合は、委託先の報告義務は免除されます。
なお、2026年7月に公布された改正個人情報保護法では、漏えい等報告の仕組みも見直されています。施行に向けて政令・規則が整備される予定のため、最新の手続きは個人情報保護委員会の案内で確認してください。
つまり委託先管理は、「委託先の問題は委託先の責任」と切り離せない業務です。
ポイント
- 対象: 自社の情報やシステムへのアクセスを預けている、すべての外部の取引先
- 期間: 選定・契約・契約中の定期確認・契約終了時まで
- 責任: 委託先で事故が起きても、監督と報告の義務は委託元にある
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/個人情報保護委員会「委託先において個人データが漏えいしてしまった場合の対応(FAQ)」/個人情報保護委員会「令和8年 改正個人情報保護法について」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
委託先を狙った攻撃は2026年版の10大脅威で2位、8年連続で選ばれている
委託先管理に工数を割く理由を説明するとき、最も使いやすいのがIPAの「情報セキュリティ10大脅威」です。委託先を狙った攻撃は、2026年版の組織向けランキングで2位でした。
ここでは、この脅威がどれだけ長く上位に入っているかを確認します。あわせて、委託先がリスクの入り口になる背景として、ランサムウェア被害の件数も見ていきます。
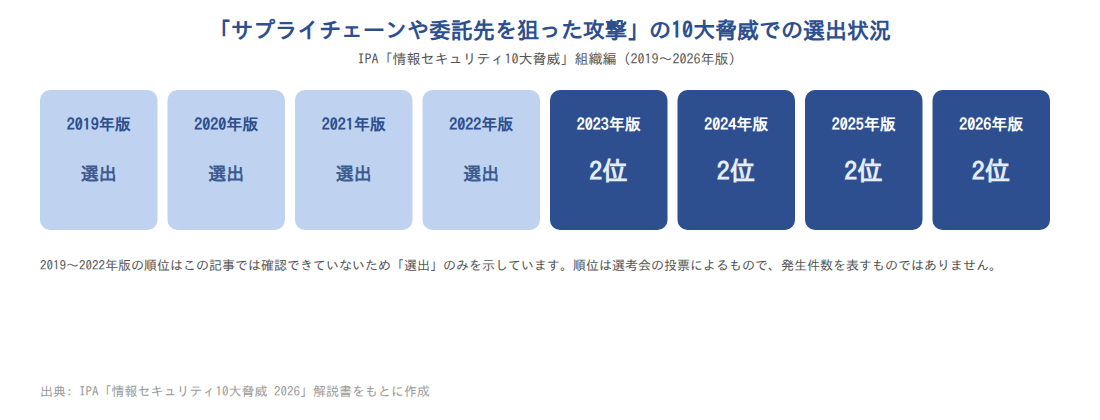
2019年の初選出から一度も外れず、直近4年は2位で固定している
IPAの10大脅威で、「サプライチェーンや委託先を狙った攻撃」は2019年に初めて選ばれました。その後、2026年版まで8年連続で選ばれています。
さらに直近の4年間は、1位が「ランサム攻撃による被害」、2位がこの脅威という組み合わせが続いています。一度も圏外に落ちず、順位も2位で動いていない点が特徴です。
なお、脅威の名称は版によって異なります。たとえば2024年版では、この脅威は「サプライチェーンの弱点を悪用した攻撃」、1位は「ランサムウェアによる被害」という名称でした。
この継続性から読み取れるのは、委託先経由の攻撃が一時的な流行ではなく、毎年見直すべき恒常的な脅威として扱われているという点です。委託先管理は、事件が報道されたときだけ見直す対象ではなく、定常業務に組み込む対象だと考えてください。
注意
10大脅威の順位は、IPAの選考会による投票で決まります。インシデントの発生件数を数えたものではないため、順位が高いことは被害が増えていることの証明にはなりません。また、2019〜2022年版の順位はこの記事では確認できていないため、「順位が上がった」とは言えません。
2024年に警察庁へ報告されたランサムウェア被害は上半期114件・下半期108件
委託先がリスクの入り口になる背景には、ランサムウェア被害の広がりがあります。業務を受けている委託先が被害を受ければ、預けている情報や業務も影響を受けるからです。
IPAの「情報セキュリティ白書2025」によると、警察庁に報告された企業・団体等のランサムウェア被害は、2024年上半期が114件でした。同じ年の下半期は108件です。
別の調査も見てみます。IPAの中小企業向け実態調査では、中小企業等の8.3%が、2023年度にランサムウェアの感染被害を受けたと回答しています。この調査の有効回答は4,191件です。
この2つの数値は、調査した組織も対象期間も異なります。 そのため、ここでは並べて比べず、別々の事実として示しています。両者の関係は次の見出しで扱います。
公的な報告件数は被害の一部にとどまり、委託先の被害は表に出にくい
前の見出しで示した2つの数値を並べると、規模に差があります。警察庁への報告は、2024年の上半期114件と下半期108件を合わせても200件余りです。
一方、IPAの中小企業調査では、有効回答4,191件のうち8.3%が2023年度に被害を受けたと答えています。この1つの調査の回答者だけで、警察庁への年間報告件数を上回る規模になります。
この差から読み取れるのは、被害を受けても警察に報告していない組織が少なくなく、公的な報告件数は実態の一部である可能性が高いという点です。委託元から見ると、委託先の被害は報道や統計に出る前に把握できる仕組みが必要です。 その具体策が、後半で説明する契約での事故報告義務です。
注意
警察庁の件数は2024年の暦年、IPA調査は2023年度の値で、対象期間が違います。IPA調査の「感染被害」は回答者の自己申告で、警察庁が集計する被害より範囲が広い可能性もあります。そのため、差の大きさではなく「報告件数は実態の一部である可能性が高い」という方向性として読んでください。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/IPA「情報セキュリティ白書2025」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/IPA「情報セキュリティ10大脅威 2024」
委託先1社の被害が、再委託先を通じて多数の組織に広がる事例が起きている
委託先の事故は、委託元1社だけの問題で終わるとは限りません。委託先が多くの組織から業務を受けていたり、さらに別の会社に再委託していたりすると、影響は委託の経路に沿って広がります。
ここでは、IPAの資料に掲載された実名の事例を2件取り上げます。そのうえで、ランサムウェア被害を受けた組織が負担した金額と工数も確認します。
イセトー社の事案では、民間32団体・行政機関等9団体に加え再委託元等約60団体に漏えいが及んだ
2024年5月、通知書などの印刷・発送を請け負うイセトー社がランサムウェア攻撃を受けました。IPAの「情報セキュリティ白書2025」に掲載された、委託先経由の漏えいの代表的な事例です。
影響を受けた組織と漏えい人数は、次のとおりです。
| 影響を受けた組織の区分 | 団体数 | 漏えい人数 |
|---|---|---|
| 民間事業者(直接の委託元) | 32団体 | 約250万人 |
| 行政機関等(直接の委託元) | 9団体 | 約56.6万人 |
| 再委託元等 | 約60団体 | 資料に内訳の記載なし |
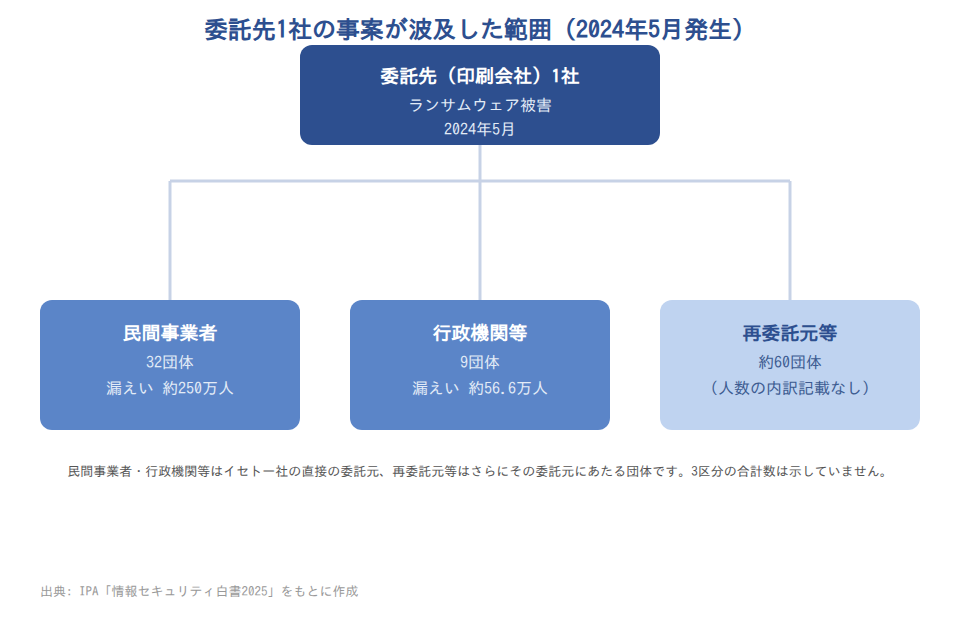
直接の委託元だけでなく、再委託の関係にある約60団体にまで漏えいが及んだ点が、この事案の特徴です。
ここでいう再委託元等とは、イセトー社の委託元に、さらに業務を委託していた団体です。これらの団体から見ると、イセトー社は再委託先にあたります。
この事例から読み取れるのは、委託元のリスクは委託先の数だけ積み上がる構造をもっているという点です。ただし1件の事例であり、委託先の被害がいつも同じ規模で広がるとは限りません。
UFジャパンの事案では、協力会社の元社員による持ち出しが疑われ、約14万件が流出した可能性がある
2025年6月、ソフトバンクは業務委託先のUFジャパンから、顧客情報が流出した可能性があると公表しました。対象は約14万件です。
この事案は、外部からの攻撃ではありません。委託先のさらに先にある協力会社の元社員が、情報を持ち出した疑いがある内部不正の事案です。
IPAの10大脅威2026の解説書でも、この事案は「内部不正による情報漏えい等」の事例として紹介されています。なお約14万件は流出の可能性がある総数で、元社員が持ち出した件数と一致するものではありません。
イセトー社の事案と合わせて読み取れるのは、どちらも1次委託先の管理だけでは届かない層で問題が起きているという点です。再委託元や協力会社といった2次以降の層まで、管理の範囲を広げる必要があります。
IPAの10大脅威2026の解説書では、東海ソフト開発社の事例も紹介されています。業務委託先がランサムウェア攻撃を受け、複数の委託元が順に被害を公表した事案です。委託先1社の事故が多くの委託元に影響する例は、他にもあります。
ランサムウェア被害1件あたりの被害額は平均2,386万円、対応の内部工数は平均27.7人月
委託先が被害を受けたときの負担の大きさも、数値で確認しておきます。JNSA(日本ネットワークセキュリティ協会)の調査を、IPAの2024年度中小企業実態調査が引用したものです。
対象は、2017年1月から2022年6月までに公表・報道されたランサムウェア被害の事案です。被害を受けた組織の被害額は平均2,386万円でした。事故対応に要した内部の工数は、平均27.7人月です。
この調査では、すべての被害組織が身代金を支払っていないと回答しています。身代金を払わなくても、金額と工数の両面で大きな負担が生じています。
委託先がこうした被害を受けると、委託先自身の事業継続が揺らぎます。その結果、委託元でも業務の停止や、問い合わせ対応などの工数が発生します。なお、ここで示した被害額は被害組織の負担で、委託元が負担する額ではありません。
出典: IPA「情報セキュリティ白書2025」/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
委託先になることが多い中小企業では、セキュリティの担当者がいない会社が多い
委託先管理のチェックシートは、委託先に回答できる担当者がいることを前提に作られがちです。しかし公的な調査を見ると、中小企業ではその前提が成り立たない場合が少なくありません。
ここでは、IPAの2024年度の中小企業実態調査をもとに、組織的な対策の有無と、セキュリティ担当の体制を規模別に確認します。委託先の多くは中小企業なので、管理の方法を考える前提になります。
2024年度の調査では中小企業等の69.7%が組織的な対策をしておらず、小規模企業者では84.5%
IPAの2024年度の調査によると、情報セキュリティ対策を組織として行わず、各自の対応に任せている中小企業等は69.7%でした。小規模企業者に限ると、この割合は84.5%に上がります。
投資の面でも状況は同じです。同じ調査では、セキュリティ対策への投資について「投資していない」「わからない」と答えた企業が約7割でした。
規模が小さいほど、セキュリティを組織として扱っていない企業が多いことが分かります。 ただし、この調査は中小企業等全般が対象です。委託先として他社の業務を受けている企業に限った数値ではない点に注意してください。
セキュリティの専門部署がある企業は、100名以下で14.8%、101名以上で34.6%にとどまる
同じ2024年度の調査では、セキュリティ対策の体制を規模別に集計しています。専門部署がある企業と、兼務の担当者を任命している企業の割合は次のとおりです。
| 企業規模(2024年度調査) | 専門部署(担当者)がある | 兼務だが担当者が任命されている |
|---|---|---|
| 全体 | 9.3% | 21.0% |
| 小規模企業者 | 4.4% | 11.1% |
| 中小企業(100名以下) | 14.8% | 37.6% |
| 中小企業(101名以上) | 34.6% | 51.9% |
企業規模の区分は、小規模企業者が商業・サービス業1〜5名・製造業その他1〜20名、中小企業(100名以下)が商業・サービス業6〜100名・製造業その他21〜100名、中小企業(101名以上)が全業種101名以上です。出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」
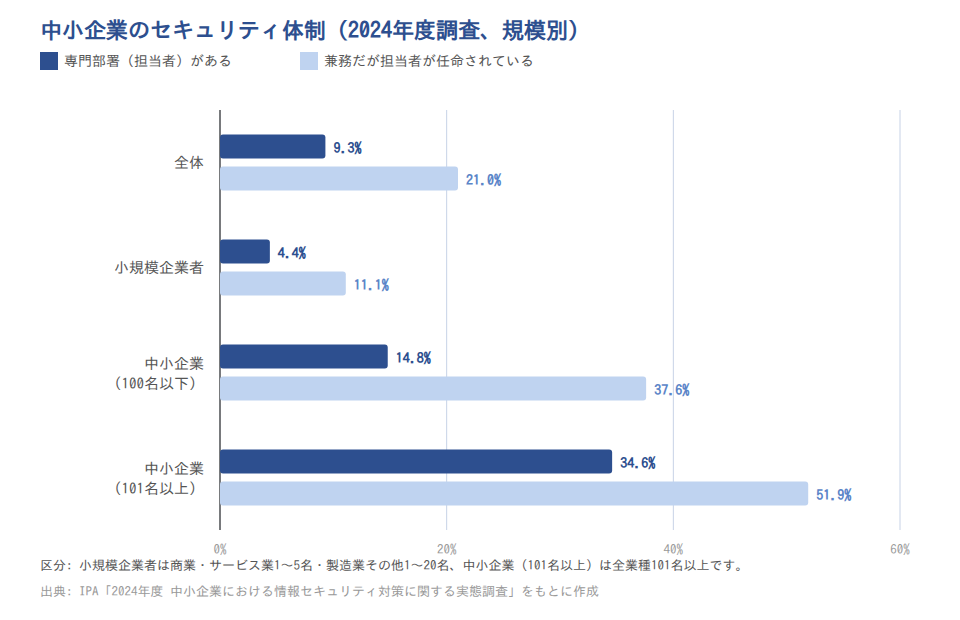
小規模企業者では、専門部署がある企業は4.4%、兼務の担当者を任命している企業も11.1%にとどまります。
この表から読み取れるのは、小規模な委託先では、委託元からの確認に応じる担当者自体がいない可能性が高いという点です。IPAは委託先の対策状況を定期的に確認できる契約を勧めていますが、その前提が成り立たない場合があります。なお、外部のIT事業者に運用を任せている企業もあるため、専門部署が無いことが直ちに対策の不備を意味するわけではありません。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」概要版
BYODのルール整備は、委託先より委託元のほうが遅れている
委託先管理というと、委託元が委託先をチェックする一方向の関係を思い浮かべますよね。ところが、委託元と委託先の両方に同じ質問をした公的調査では、委託元のほうが対策が遅れている項目がありました。
IPAは2020年度に、テレワークとITサプライチェーンのセキュリティ実態を調査しました。委託元(ユーザー企業)と委託先(IT企業)の双方に、同じ質問をしています。ここでは、私物端末を業務に使うBYODについての結果を見ていきます。
BYODのルールが無い組織は、中小規模の委託元で24.0%、委託先で11.1%
IPAの2020年度の調査で、BYODを利用して業務をしている組織に、端末利用時のセキュリティルールの有無を聞いた結果です。ルールが定められていない組織の割合は次のとおりでした。
| 立場 | 中小規模 | 大規模 |
|---|---|---|
| 委託元(ユーザー企業) | 24.0% | 17.2% |
| 委託先(IT企業) | 11.1% | 2.7% |
BYODを利用して業務を実施している組織が対象です。出典: IPA「ニューノーマルにおけるテレワークとITサプライチェーンのセキュリティ実態調査」
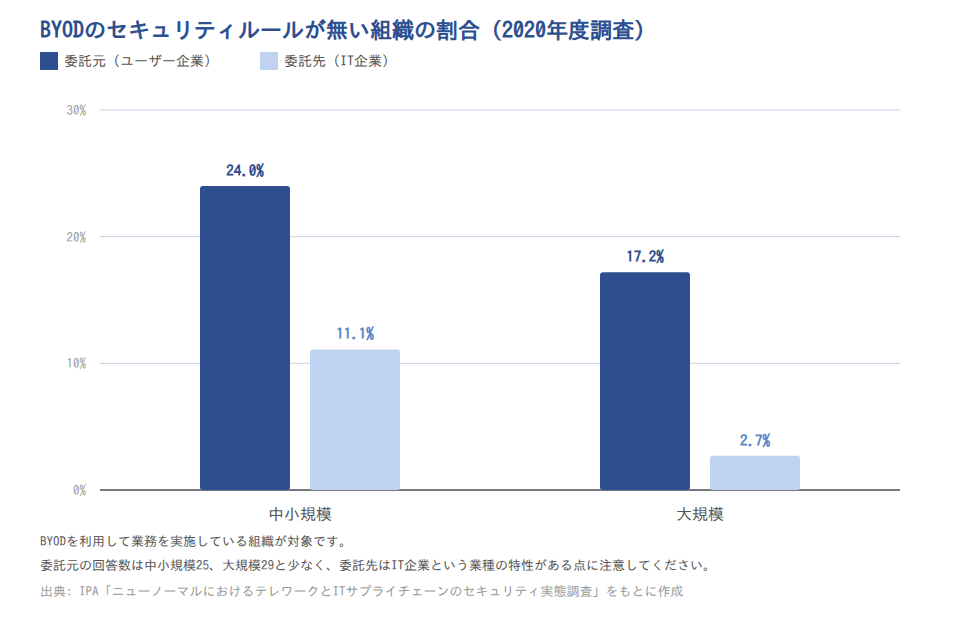
この結果から読み取れるのは、規模の差よりも、委託元か委託先かという立場の差のほうが大きいという点です。委託元の大規模組織(17.2%)でさえ、委託先の中小規模組織(11.1%)より未整備の割合が高くなっています。
委託先に対策を求める前に、自社が同じ水準を満たしているかを確認してみてください。
注意
この調査は2020年度の単年調査で、その後の状況は反映されていません。委託元の回答数は中小規模25、大規模29と少なく、1組織の回答で割合が数ポイント動きます。また、委託先はIT企業のため、本業としてIT管理に慣れているという業種の特性が結果に表れている可能性もあります。
課題に挙げる割合は、委託先が「端末からの情報漏えい」64.4%、委託元が「把握していない端末の利用」45.3%
同じ2020年度の調査では、BYODを利用するうえでの課題も聞いています。委託元と委託先で、課題として挙げる項目の割合に違いがありました。
| BYOD利用の課題(2020年度調査) | 委託先(IT企業) | 委託元(ユーザー企業) |
|---|---|---|
| テレワーク端末からの情報漏えい | 64.4% | 52.8% |
| 会社が把握していない端末の利用 | 39.0% | 45.3% |
BYODを利用して業務を実施している組織が対象の複数回答です。出典: IPA「ニューノーマルにおけるテレワークとITサプライチェーンのセキュリティ実態調査」
委託先は端末からの情報漏えいを、委託元は把握していない端末の利用を、相手より多く課題に挙げています。 ただし複数回答の設問で、委託元の回答数も少ないため、この程度の差は誤差の範囲に収まる可能性があります。
実務の面では、委託元はまず自社で使われている端末を把握するところから始めるのが確実です。そのうえで、委託先に求める端末ルールと同じ水準を自社でも満たしているかを確認してください。
出典: IPA「ニューノーマルにおけるテレワークとITサプライチェーンのセキュリティ実態調査」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
委託先管理は、選定・契約・定期確認・再委託と終了時の管理の4段階で進める
ここからは実務の進め方です。委託先管理は、次の4段階に分けて考えると漏れが出にくくなります。
- 選定: 委託する前に、委託先の体制と外部認証を確かめる
- 契約: 事故時の報告義務や再委託の条件を契約書に入れる
- 定期確認: 委託先を一覧にし、重要度に応じて確認の頻度を決める
- 再委託と終了時の管理: 再委託先と接続経路を把握し、契約終了時にIDとデータを確実に消す
各段階の項目は、IPAの10大脅威2026の解説書が挙げる対策をもとに整理しました。前半で見たデータが、それぞれの段階でなぜ必要かの根拠になります。
選定では外部認証の有無に加え、確認に応じる担当者がいるかを確かめる
委託先を選ぶときは、まず外部認証や評価制度を確認するのが基本です。ISMSやプライバシーマーク、SOC2などの認証の有無を確かめます。クラウドサービスであれば、ISMAPのような政府の評価制度に登録されているかも参考になります。
また、経済産業省と国家サイバー統括室は2026年3月に、取引先の対策状況を共通の基準で評価する「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」の構築方針を公表しました。制度の詳細は今後IPAから公開される予定のため、動向を確認しておくと選定基準を作る際に役立ちます。
ただし、認証だけでは足りない場合があります。2024年度の調査では、小規模企業者の84.5%が組織的な対策をしておらず、兼務の担当者を任命している企業も11.1%でした。中小企業等の全体でも、専門部署がある企業は9.3%です。
そこで、選定の段階で「セキュリティの窓口になる担当者」がいるかを確認項目に加えることをおすすめします。 確認に応じる人がいなければ、契約後の定期確認が機能しないからです。
選定時の確認項目
- ISMS・プライバシーマーク・SOC2などの外部認証の有無と、認証の対象範囲
- クラウドサービスの場合、ISMAPなどの評価制度への登録状況
- セキュリティの窓口担当者の氏名と連絡先
- 事故が起きたときの社内の連絡体制と、委託元への連絡方法
- 再委託を予定しているかどうかと、その相手先
委託契約には、事故発生時の報告義務と再委託の条件を必ず盛り込む
契約の段階では、事故が起きたときに委託元へ必ず連絡が届く条件を入れることが最も大切です。前半で見たとおり、警察庁への報告は2024年の上半期114件・下半期108件でした。一方、中小企業等の8.3%が2023年度に被害を受けたと答えた調査もあります。
公的な報告件数は被害の一部にとどまる可能性が高いと考えられます。委託先の被害は、契約で報告を義務付けておかないと委託元に届かないおそれがあります。 また、イセトー社の事案では再委託元等約60団体にまで漏えいが及びました。再委託の条件も契約で決めておく必要があります。
契約に入れる主な項目と、その理由は次のとおりです。
| 契約に入れる項目 | 入れる理由 |
|---|---|
| 責任範囲 | 事故が起きたときに、誰が何を負担するかを明確にするため |
| 事故発生時の報告期限と連絡先 | 委託先の被害を、公表や報道より前に把握するため |
| 再委託の事前承認 | 委託元が知らない会社に情報が渡ることを防ぐため |
| 委託元による確認・監査の権利 | 契約後も対策状況を確かめられるようにするため |
| 損害賠償 | 事故による損失の負担を事前に決めておくため |
| 契約終了時の返却・消去 | 委託した情報が委託先に残り続けることを防ぐため |
委託先を一覧にし、重要度に応じて確認の頻度と方法を分ける
契約中の管理は、委託先の一覧を作るところから始まります。どの委託先に何を預けているかが分からなければ、確認の優先順位も決められないからです。
一覧には、次のような項目を入れます。
- 委託先名と担当窓口
- 預けている情報の種類(個人情報、機密情報など)
- 委託先に付与しているアクセス権限と接続方法
- 再委託の有無と再委託先
- 契約期限と次回の確認予定日
イセトー社の事案のように、委託先1社の被害が多くの組織に広がる例があります。こうした事例から考えると、委託元のリスクは委託先の数だけ積み上がると捉えるのが現実的です。すべての委託先を同じ密度で見るのではなく、重要度に応じて濃淡をつけます。
- 個人情報や基幹システムにアクセスする委託先: 年1回の質問票と証跡の確認
- それ以外の委託先: 契約更新時の確認
また、2024年度の調査では中小企業等の69.7%が組織的な対策をしていませんでした。質問票は項目を絞り、選択式にするなど、担当者がいない委託先でも回答しやすい形にしてください。
再委託先と委託先のID・接続経路まで把握し、契約終了時に確実に削除する
最後の段階は、1次委託先の先にいる再委託先と、委託先に渡している接続手段の管理です。イセトー社の事案では再委託元等約60団体に漏えいが及び、UFジャパンの事案では協力会社の元社員による持ち出しが疑われています。
どちらも、1次委託先の管理だけでは届かない層で問題が起きた事例です。再委託先は、委託先から一覧の提出を受けて把握し、変更があれば報告してもらう取り決めにします。
あわせて、構成管理の考え方で、委託先に発行したIDやVPN、リモート接続の経路を記録しておきます。契約が終わったら、アカウントの削除と権限の取り消しを確実に行います。預けたデータについても、返却または消去されたことを証明書などで確認してください。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/IPA「情報セキュリティ白書2025」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/IPA「SCS評価制度の詳細情報」
委託先管理の実施率を示す公的データは見当たらず、自社の現状を記録することが出発点になる
委託先を狙った攻撃は、10大脅威で8年連続で選ばれ、2026年版では2位でした。これだけ重視されている脅威ですが、実施状況のデータは不足しています。委託先管理の実施率を示す公的データは、今回確認した公的資料の範囲では見当たりませんでした。
たとえば「委託先のセキュリティ評価を実施している企業の割合」や「再委託先まで把握している企業の割合」です。イセトー社の事案やUFジャパンの事案のように、2次以降の層で問題が起きた事例はあるのに、その層の管理状況を測った数値はありません。
なお、個人情報保護委員会の年次報告や経済産業省の資料は、今回は確認できていません。そこに該当するデータがある可能性は残ります。
他社の実施率と比べられない以上、現実的なのは自社の記録を作ることです。委託先の一覧と確認の記録を残し、年ごとの変化を自社で追ってみてください。進め方の参考になる資料としては、次のものがあります。
- 経済産業省「サイバーセキュリティ経営ガイドライン」
- 国家サイバー統括室「外部委託等における情報セキュリティ上のサプライチェーン・リスク対応のための仕様書策定手引書」
いずれもIPAの10大脅威2026の解説書で、参考資料として挙げられているものです。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/IPA「情報セキュリティ白書2025」/経済産業省「サイバーセキュリティ経営ガイドラインと支援ツール」/内閣官房国家サイバー統括室「外部委託等における情報セキュリティ上のサプライチェーン・リスク対応のための仕様書策定手引書」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
まとめ:委託先管理は、委託先の体制差と多段委託を前提に定常業務として続ける
委託先管理は、委託先の事故が委託元の事故になることを前提に、選定から契約終了まで確認を続ける取り組みです。この記事の要点を振り返ります。
- 委託先を狙った攻撃は、IPAの10大脅威で2026年版でも2位に選ばれており、恒常的な脅威として扱う必要があります
- 2024年のイセトー社の事案では、再委託元等約60団体まで漏えいが及びました。再委託先まで管理の範囲に入れます
- 2024年度の調査では、小規模企業者の84.5%が組織的な対策をしていません。回答できる担当者がいるかを選定時に確かめます
- 2020年度の調査では、BYODのルールが無い割合が中小規模の委託元で24.0%、委託先で11.1%でした。委託先に求める前に自社の足元も確認します
何から始めればよいか迷ったら、まずは委託先の一覧を作ることから始めてください。 預けている情報と接続経路が見えるようになれば、確認の優先順位も自然に決まります。
新人・ひとり情シスの学習は「情シスカレッジ」で

委託先管理のように、契約や法律、セキュリティの知識をまたぐ業務は、担当者が独学で身につけるしかない領域になりがちです。特に新人やひとり情シスの場合、社内に相談できる相手がいないまま実務を任されることも珍しくありません。
情シスカレッジは、新人・ひとり情シスのためのマイクロラーニングLMSです。短時間の学習を積み重ねる形式で、実務に必要な知識を無理なく身につけられます。
情シスカレッジの特徴
- 数分の動画と小テストで学べる
- 必修の割り当て・期限設定・進捗ダッシュボードに対応
- 自社カリキュラムの編成とCSVでの教育記録出力が可能
5名から利用でき、請求書払いにも対応しています。初期設定は約10分です。
※出典
- IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
- IPA「情報セキュリティ白書2025」第1章
- IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」報告書
- IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」概要版
- IPA「ニューノーマルにおけるテレワークとITサプライチェーンのセキュリティ実態調査」概要説明資料
- IPA「情報セキュリティ10大脅威 2024」
- IPA「SCS評価制度の詳細情報」
- 個人情報保護委員会「委託先において個人データが漏えいしてしまった場合の対応(FAQ)」
- 個人情報保護委員会「令和8年 改正個人情報保護法について」
- 経済産業省「サイバーセキュリティ経営ガイドラインと支援ツール」
- 内閣官房国家サイバー統括室「外部委託等における情報セキュリティ上のサプライチェーン・リスク対応のための仕様書策定手引書」