

【IPA・総務省データ】ゼロデイ攻撃とは|仕組み・2025年の国内事例と対策、OSパッチ導入率は43.5%(2025年)
「ゼロデイ攻撃に気をつけて」と言われても、何から手を付ければよいか迷いますよね。よく聞かれるのは、次のような悩みです。
- 「ゼロデイ攻撃」という言葉は知っているが、普通の脆弱性攻撃との違いを説明できない
- パッチが無いなら、結局どう防げばいいのか分からない
- 自社のような規模でも本当に気にするべきなのか判断できない
先に結論をお伝えします。ゼロデイ攻撃は、修正パッチが出る前の脆弱性を突く攻撃です。そのため、パッチを当てるだけでは防ぎきれません。
必要なのは、公開されたパッチを速く当てる運用と、パッチが無い前提で多層防御や異常検知を備えることの両方です。この記事では、ゼロデイ攻撃の定義と仕組み、2025年の関連事例、公的データから見た背景、対策と組織の備えを順に解説します。
この記事のポイント
- ゼロデイ攻撃を含む「システムの脆弱性を悪用した攻撃」は、IPA「情報セキュリティ10大脅威2026」組織編で4位です。6年連続の選出です(出典: IPA「情報セキュリティ10大脅威2026 解説書[組織編]」)
- 利用企業が自分では直せない「ソフトウェア製品」の脆弱性届出は、2024年の296件から2025年は432件に増えました(出典: IPA「脆弱性関連情報の届出状況[2024年第4四半期]」/[2025年第4四半期])
- 常用雇用者規模100人以上の企業のうち、インターネットを利用している企業では、OSにセキュリティパッチを導入している割合が2025年時点で43.5%です。中小企業全体の値ではありません(出典: 総務省「令和7年通信利用動向調査」)

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
ゼロデイ攻撃は修正パッチが提供される前の脆弱性を突く攻撃
ゼロデイ攻撃とは、ソフトウェアや機器の脆弱性が見つかってから、修正パッチが提供される前に、その脆弱性を悪用する攻撃です。パッチが出ていても、利用者の手元に届く前に狙われる場合も含めて呼ばれることがあります。ただし、IPAはパッチ公開後から適用までの期間を狙う攻撃を「Nデイ攻撃」として区別しています。
名前の由来は、一般に、修正パッチが公開された日を「1日目」と数える考え方で説明されます。それより前の「0日目」、つまり守る側に修正手段がまだ無い段階で攻撃が行われるため、ゼロデイと呼ばれます。
IPAは「情報セキュリティ10大脅威」で、ゼロデイ攻撃を「システムの脆弱性を悪用した攻撃」という脅威の一部として扱っています。この脅威は2026年版の組織編で4位に入り、2016年の初選出から6年連続、9回目の選出です。なお、この順位はゼロデイ攻撃単体のものではなく、上位カテゴリ全体の順位です。
ポイント
- ゼロデイ攻撃: 開発ベンダーが脆弱性の情報や修正パッチを公表する前に、その脆弱性を突く攻撃です。パッチだけでは防げません
- 一般的な脆弱性攻撃(Nデイ攻撃): 修正パッチが公開済みの脆弱性を、利用者が適用するまでの間に突く攻撃です。パッチを当てれば防げます
通常の脆弱性攻撃との一番の違いは、守る側に打てる手が無い期間がある点です。では、なぜその期間が生まれるのでしょうか。次の章で仕組みを見ていきます。
出典: IPA「情報セキュリティ10大脅威2026 解説書[組織編]」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
ゼロデイ攻撃が成立するのは、脆弱性の発見から修正パッチの適用までに空白期間があるため
ゼロデイ攻撃が成り立つのは、脆弱性が見つかってから修正パッチが当たるまでに空白期間があるからです。この空白は、ベンダーが修正を出すまでと、利用企業が適用するまでの二段階で生じます。ここでは、その根拠となる公的データを見ていきます。
2025年は脆弱性の届出610件に対し修正完了は302件で、パッチが出るまでの空白が続いている
IPAの統計では、3年続けて修正完了の件数が届出の件数を下回っています。ベンダーが修正を出すまでの空白は、制度の数字からも確認できます。
| 年 | 脆弱性関連情報の届出件数 | 修正が完了した件数 |
|---|---|---|
| 2023年 | 821件 | 445件 |
| 2024年 | 632件 | 353件 |
| 2025年 | 610件 | 302件 |
出典: IPA「脆弱性関連情報の届出状況[2023年第4四半期]」/[2024年第4四半期]/[2025年第4四半期]。各年に受け付けた件数と、各年に修正が完了した件数であり、同じ脆弱性を追跡した数ではありません。
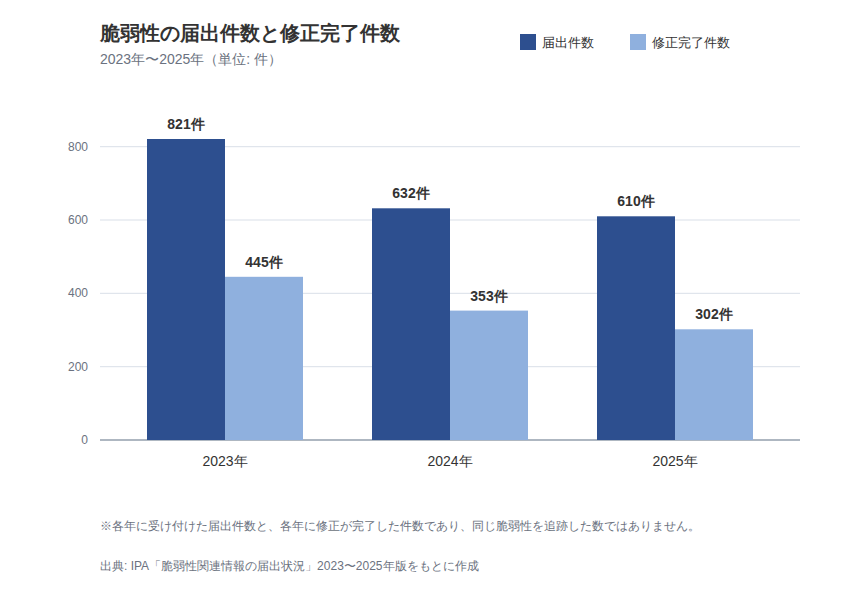
この2つの数字は、受け付けた件数と修正が終わった件数を年ごとに数えたものです。同じ脆弱性を追った数ではありませんが、修正が届出に追いついていない状態が続いていると読めます。
さらに、修正が出た後にも空白があります。総務省の調査では、常用雇用者規模100人以上の企業のうちインターネットを利用している企業で、OSにセキュリティパッチを導入している割合は2025年時点で43.5%です。企業側の適用の実態は、後半の対策の章で詳しく扱います。
利用企業が自分で直せないソフトウェア製品の脆弱性届出は、2025年に432件へ増えた
届出の合計は減っていますが、利用企業が自分では直せないソフトウェア製品の届出は増えています。合計は2023年の821件から2025年の610件へ、約26%減りました。
ただし、減ったのはウェブサイトの分だけです。ウェブサイトの届出は2023年505件、2024年336件、2025年178件と減り続けました。一方、ソフトウェア製品の届出は2023年316件、2024年296件のあと、2025年は432件に増えています。
その結果、合計に占めるソフトウェア製品の割合は、2023年の約4割から2025年の約7割に上がりました。推移は図表1のとおりです。
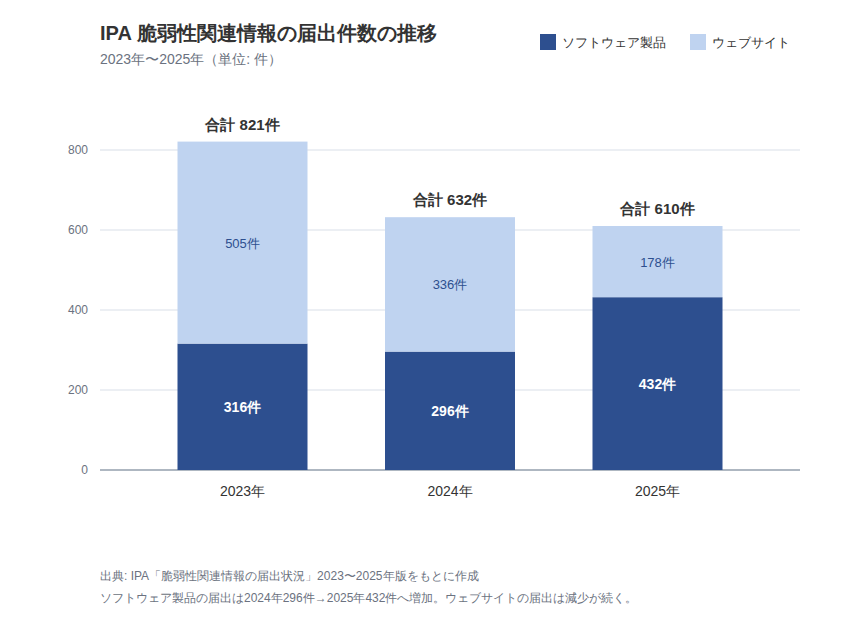
この数値から読み取れるのは、修正を待つしかない脆弱性が届出の中心になりつつあるという点です。製品の脆弱性は、ゼロデイ攻撃と同じく修正が出るまで利用企業が手を打てません。
ただし、届出件数は悪用された件数ではなく、3年分では2025年の増加が一時的かどうかも判断できません。
出典: IPA「脆弱性関連情報の届出状況[2023年第4四半期]」/[2024年第4四半期]/[2025年第4四半期]/総務省「令和7年通信利用動向調査」
国内でも2025年にゼロデイ攻撃による不正アクセスが起き、公表直後から悪用された脆弱性も確認されている
ゼロデイ攻撃は海外だけの話ではありません。IPAの解説書には、2025年に国内外で確認された関連事例が2件紹介されています。ここではその2件を取り上げたうえで、事例をどう受け止めればよいかを整理します。
日鉄ソリューションズではネットワーク機器の脆弱性を突いたゼロデイ攻撃で不正アクセスが発生した
日鉄ソリューションズは、自社のネットワーク機器の脆弱性を狙ったゼロデイ攻撃を受け、不正アクセスの被害が発生したと公表しました。個人情報などが漏えいした可能性がある、という内容です。
IPAの解説書によると、攻撃を受けたのは2025年3月で、公表は同年7月8日でした。発生から公表までは約4か月かかっています。
漏えいの可能性がある情報には、経済産業省が過去に委託した事業の情報も含まれていました。そのため、同省も注意喚起を出しています。
この事例から学べることは2つあります。1つ目は、社外とつながる境界のネットワーク機器が攻撃の入口になりうることです。2つ目は、被害が自社にとどまらず、委託元や取引先にも広がることです。
React Server Componentsの脆弱性は公表直後から攻撃に使われた
Webアプリの部品として広く使われるReact Server Componentsでは、脆弱性の公表直後から攻撃が始まりました。修正の公表から攻撃できる状態になるまでが非常に短かった例です。
この脆弱性(CVE-2025-55182)は2025年12月3日に公表され、翌日には概念実証コード(PoC)が公開されました。PoCとは、脆弱性を実際に突けることを示すためのコードで、攻撃に流用されることがあります。その後、米国CISAが公開する「既知の悪用された脆弱性(KEV)」のカタログに掲載され、国内外で攻撃が確認されています。
厳密には、これは脆弱性が公表された後の攻撃で、公表前に狙う狭い意味のゼロデイ攻撃とは区別されます(IPAの分類ではNデイ攻撃にあたります)。それでも、IPAが指摘する「脆弱性の発見から悪用までの時間が短くなっている」傾向をよく表す例です。パッチの公開から自社で適用するまでの日数が、そのまま攻撃にさらされる期間になると考えておきましょう。
ゼロデイ攻撃に限った被害件数や悪用までの日数を示す公的統計はまだ無い
事例を見ると不安になりますが、ここで押さえておきたいデータの限界があります。ゼロデイ攻撃だけの件数や日数を示す公的統計は、現時点で見当たりません。
注意
IPAは上位カテゴリの「システムの脆弱性を悪用した攻撃」を、2026年版で4位、6年連続で選んでいます。ただし、この順位は選考会による評価で、被害件数の順位ではありません。
ゼロデイ攻撃に限った件数、被害額、悪用までの平均日数は、公的資料では確認できませんでした。手元にあるのは上の2つの事例だけで、母集団を持たないため一般的な傾向としては読めません。
また、10大脅威は組織の規模を分けて評価していません。中小企業が優先度を決めるための公的データも、まだそろっていない状況です。
この限界から言えるのは、事例を見て過度に怖がる必要も、統計が無いからと軽視する理由も無いということです。判断の軸は、自社がどれだけ速く対応できるかに置くのが現実的です。この点は後半の「組織としての備え」の章で改めて扱います。
出典: IPA「情報セキュリティ10大脅威2026 解説書[組織編]」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
脆弱性を悪用した攻撃は10大脅威2026で4位となり、6年連続で選ばれている
ゼロデイ攻撃が注目される背景には、脆弱性を狙う攻撃が長く上位の脅威とされてきたことがあります。脆弱性の届出件数は減っても、脅威としての評価は高いままです。
総務省の「令和7年版情報通信白書」も、ランサムウェアやゼロデイ攻撃などによるセキュリティリスクが拡大傾向にあると整理しています。ここでは、IPAのデータを中心に3つの角度から背景を確認します。
IPAは「システムの脆弱性を悪用した攻撃」を2016年の初選出から9回選んでいる
「システムの脆弱性を悪用した攻撃」は、その年だけ話題になった脅威ではありません。長く上位に選ばれ続けている脅威です。
IPAの「情報セキュリティ10大脅威」は、前年に起きた事案をもとに、専門家などで構成する選考会が投票して選ぶものです。2026年版の組織編で、この脅威は4位に入りました。2016年に初めて選ばれてから、6年連続、9回目の選出です。
10大脅威は毎年選び直されるため、入れ替わりのある顔ぶれです。その中で選ばれ続けていることは、組織にとって継続的な課題と見なされている表れです。なお、過去の各年の順位はここでは扱っていません。
脆弱性の届出件数は2年で約26%減ったが、脅威としての評価は下がっていない
件数が減ったからといって、脅威が弱まったとは読めません。同じIPAの2つの指標が、一見すると逆の動きをしているためです。
先に見たとおり、脆弱性の届出合計は2023年の821件から2025年の610件へ、約26%減りました。一方、10大脅威2026では、脆弱性を悪用した攻撃が4位で、6年連続の選出です。
この食い違いから読み取れるのは、2つの指標が測っているものの違いです。届出は見つかって届け出られた脆弱性の量で、10大脅威は社会への影響の大きさを評価したものです。ゼロデイ攻撃のように、少数の脆弱性が大きな被害を生む攻撃では、件数と影響が一致しなくても不思議ではありません。
ただし、製品分の届出だけを見ると2025年は432件に増えており、2つの指標が同じ方向を向いているとも読めます。どちらにしても、実務で追うべきなのは件数の増減ではなく、自社で使っている製品に重大な脆弱性が出たかどうかです。
中小企業の不正アクセス被害では48.0%が脆弱性を入口にしている
脆弱性を狙う攻撃は、大企業だけの話ではありません。中小企業の被害でも、脆弱性が主な入口になっています。
IPAの中小企業実態調査は、2023年度に不正アクセスの被害を受けた中小企業等(n=419、複数回答)に手口を聞いています。そのうち「脆弱性」だった割合は48.0%でした。被害を受けた企業の約半数が、脆弱性を突かれていたことになります。
ここで注意したいのは、この「脆弱性」にはパッチを当てていない既知の脆弱性も含まれる点です。ゼロデイ攻撃だけの割合ではありません。それでも、脆弱性の管理が中小企業にとっても重要な課題であることは、この数字から読み取れます。
出典: IPA「情報セキュリティ10大脅威2026 解説書[組織編]」/IPA「脆弱性関連情報の届出状況」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/総務省「令和7年版 情報通信白書」
ゼロデイ攻撃への対策は、パッチを速く当てる運用と、パッチが無い前提の多層防御・異常検知の組み合わせ
ゼロデイ攻撃への対策は、2つを組み合わせて考えます。まず公開済みのパッチを速く当てる運用を固め、そのうえでパッチが無い期間の備えを重ねるという順番です。ここでは、企業側の実態データから優先順位を確認していきます。
OSにセキュリティパッチを導入している企業は2025年時点で43.5%にとどまる
ゼロデイ対策を考える前に、確認しておきたい数字があります。総務省の調査では、OSにセキュリティパッチを導入している企業は2025年時点で43.5%です。この調査の対象は常用雇用者規模100人以上の企業で、数値はそのうちインターネットを利用している企業の回答です。中小企業全体ではなく、比較的規模の大きい企業を含む調査対象での数値である点に注意してください。
2024年は42.4%だったため、1年で1.1ポイントの伸びにとどまっています。同調査の対象企業の半数を超える企業が、この対策を実施していると答えていない状況です。
この数値から読み取れるのは、パッチが出る前より、出た後に適用されないまま残る期間のほうが大きい可能性です。前の章で見たとおり、不正アクセス被害を受けた中小企業等の48.0%が脆弱性を入口にしていました。ただし、2つの調査は対象が違うため、パッチ未導入と被害を直接結び付けることはできません。
振り返ると、React Server Componentsの事例では公表の翌日にPoCが出ていました。なお、自動更新に任せている企業がこの選択肢を選ばなかった可能性もあり、実際の適用率はもう少し高いかもしれません。まずは、公開済みのパッチを速く当てる運用ができているかを確認してみてください。
何らかの対策は98.3%の企業が実施しているが、継続運用が要る対策は5割を切る
同調査の対象企業では、ほぼすべてが何らかの対策をしていますが、継続して運用する必要がある対策は5割を切っています。総務省の2025年の調査から、対策の種類別に実施率を見てみましょう。
| セキュリティ対策の種類 | 実施している企業の割合(2025年) |
|---|---|
| 何らかの対策を実施 | 98.3% |
| 端末へのウイルス対策 | 82.0% |
| OSへのセキュリティパッチの導入 | 43.5% |
| アクセスログの記録 | 41.0% |
出典: 総務省「令和7年通信利用動向調査」(対象: 常用雇用者規模100人以上の企業のうち、インターネットを利用している企業)
同調査の対象企業で何らかの対策を実施している割合は、2024年も97.7%で、ほぼ全数のまま横ばいです。
この表から読み取れるのは、一度入れれば動き続ける対策と、継続運用が要る対策の差です。ウイルス対策の82.0%とアクセスログの記録の41.0%では、41ポイントの開きがあります。定期的な適用が必要なパッチは運用型の対策で、後回しにされやすいと考えられます。
修正パッチが無い期間は、多層防御と異常を検知する仕組みで被害を抑える
公開済みパッチの運用を固めても、それだけでは足りません。修正パッチが無い期間は、多層防御と異常の検知で被害を抑える必要があります。
先に見たとおり、2025年は届出610件に対して修正完了は302件でした。ベンダーの修正が出るまでの空白はなくならないと考えるべきです。
IPAは解説書の中で、ゼロデイ攻撃への備えとして、パッチが無い前提で防御を何重にも重ねることと、異常を検知する仕組みや体制を整えることを挙げています。
ポイント(多層防御の考え方)
- 社外から接続できる機器と、自社で使っている製品を一覧で把握する
- 社内と社外の境界で、不要な通信を制限する
- 端末の不審な動きを検知できるようにする(EDRなど)
- パッチを当てるまでの暫定策として、仮想パッチで攻撃の通信を遮断する
仮想パッチは、ネットワーク上で攻撃の通信を止める一時的な手段です。根本的な解決ではないため、修正パッチが出たら速やかに適用します。
出典: 総務省「令和7年通信利用動向調査」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/IPA「脆弱性関連情報の届出状況[2025年第4四半期]」/IPA「情報セキュリティ10大脅威2026 解説書[組織編]」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
組織としての備えは、攻撃に気づいて初動を取れる体制を訓練で確かめること
修正パッチが無い期間は、攻撃を完全に防ぐことが難しくなります。そのため、攻撃に気づいて最初の対応を取れる体制を、訓練で確かめておくことが大切です。ここでは、訓練の実施状況と、自社で記録しておきたい項目を紹介します。
攻撃を想定した訓練の実施率は、府省庁と中小企業等で大きな開きがある
攻撃を想定した訓練は、府省庁ではほとんどの機関が実施している一方、中小企業等ではごく一部にとどまります。
総務省の実態調査によると、2020年時点で標的型攻撃メールの模擬訓練を実施済みの府省庁は87.5%でした(24府省庁が対象)。一方、IPAの2024年の調査では、情報セキュリティ教育の方法として「訓練」を挙げた中小企業等は7.3%です(n=4,191)。
注意
この2つの数値は、そのまま差を計算して比べられるものではありません。まず、調査年が2020年と2024年で4年離れています。
次に、設問が違います。府省庁は標的型攻撃メールの模擬訓練を実施したかどうか、中小企業等は教育の方法として訓練を挙げたかどうかを聞いています。
さらに、府省庁は24機関すべてを対象とした調査で、中小企業等は4,191社を抽出した調査です。読み取れるのは、実施率の桁が違うという点だけです。
中小企業の情シス担当者にとっては、規模が小さくても訓練を始めること自体に意味があります。
公的な目安が無いぶん、パッチ適用と初動にかかった日数を自社で記録しておく
公的な目安が無い以上、自社の対応にかかった日数を記録し、次の判断材料にすることをおすすめします。
先に触れたとおり、何日以内にパッチを当てればよいか、自社の規模でどれだけ狙われるかを判断する公的な目安はありません。一方で、脆弱性を入口にした被害は中小企業等の不正アクセス被害でも約半数を占めます(2023年度)。脆弱性を悪用した攻撃は、2026年版まで6年連続で10大脅威に選ばれています。
公表の翌日にPoCが出た事例もあったように、適用までの日数は攻撃にさらされる期間と重なります。自社の実績を残しておくと、次に重大な脆弱性が出たときの判断がしやすくなります。
ポイント(記録しておきたい項目)
- 主要な製品のパッチ公開日と、自社で適用した日
- 異常を検知した日時と、初動の対応を始めた日時
- 訓練を実施した日と、見つかった課題
出典: 総務省「国の行政機関における情報セキュリティ対策に関する実態調査―職員の情報セキュリティ教育の取組状況―」(2021年5月公表)/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/IPA「情報セキュリティ10大脅威2026 解説書[組織編]」
まとめ: ゼロデイ攻撃はパッチ公開後の素早い適用と、パッチが無い期間の備えの両方で防ぐ
ゼロデイ攻撃とは、修正パッチが出る前の脆弱性を突く攻撃です。この記事の要点を3つに整理します。
- ゼロデイ攻撃を含む「システムの脆弱性を悪用した攻撃」は、IPAの10大脅威2026で4位です
- 利用企業が自分で直せない製品の脆弱性届出は2025年に432件に増え、修正を待つしかない期間が生まれやすくなっています
- 常用雇用者規模100人以上の企業を対象とした総務省の調査では、OSパッチを導入している企業は2025年時点で43.5%です。まず公開済みパッチの適用運用を固め、そのうえで多層防御・異常検知と訓練で備えます
パッチを速く当てる運用と、パッチが無い期間の備えは、どちらか一方では足りません。まずは、自社で使っている製品の一覧と、直近のパッチ適用日を確認するところから始めてみてください。
出典: IPA「情報セキュリティ10大脅威2026 解説書[組織編]」/IPA「脆弱性関連情報の届出状況[2025年第4四半期]」/総務省「令和7年通信利用動向調査」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
新人・ひとり情シスのセキュリティ学習は情シスカレッジで

この記事で取り上げたパッチ運用や多層防御、異常に気づいたときの初動は、担当者個人の経験に頼りがちな分野です。日々の業務に追われる中で、体系立てて学ぶ時間を作るのは難しいですよね。
情シスカレッジは、新人・ひとり情シスのためのマイクロラーニングLMSです。業務の合間に少しずつ、情シスに必要な知識を学べます。
情シスカレッジの特徴
- 数分の動画と小テストで学べます
- 必修の割り当て・期限設定・進捗ダッシュボードを利用できます
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応しています
導入は5名からで、請求書払いにも対応しています。初期設定は約10分で完了します。
※出典
- IPA「情報セキュリティ10大脅威2026 解説書[組織編]」
- IPA「ソフトウェア等の脆弱性関連情報に関する届出状況[2023年第4四半期]」
- IPA「ソフトウェア等の脆弱性関連情報に関する届出状況[2024年第4四半期]」
- IPA「ソフトウェア等の脆弱性関連情報に関する届出状況[2025年第4四半期]」
- IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
- 総務省「令和7年通信利用動向調査」別紙2
- 総務省「国の行政機関における情報セキュリティ対策に関する実態調査―職員の情報セキュリティ教育の取組状況―」(2021年5月公表)
- 総務省「令和7年版 情報通信白書」