

【IPA 2026年版】情報セキュリティ10大脅威 組織編の全10項目|4年連続1位のランサム攻撃と優先順位のつけ方
毎年この時期になると、IPAの「情報セキュリティ10大脅威」が話題になりますよね。ただ、一覧を開いた瞬間に手が止まった経験はありませんか。
- 10項目もあるけれど、うちは何から手を付ければいいのか分からない
- 順位が高いものから順番に潰していけばいいのか、判断できない
- そもそも自社の体制では、10項目すべてに手を打つのは無理がある
先に結論です。10大脅威の順位は社会的影響の大きさについての投票結果であって、対策の優先順位ではありません。 順位を上から潰すより、攻撃の糸口ごとに束ね直すほうが打つ手を減らせます。
この記事では、2026年版・組織編の全10項目を一覧で整理し、順位の読み方と優先順位の決め方まで解説します。各順位の手口を逐一解説する記事ではありません。
この記事のポイント
- 2026年版の組織編1位は「ランサム攻撃による被害」で、1位は4年連続です(出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編])
- 3位には「AIの利用をめぐるサイバーリスク」が2026年版で初めて入りました
- 情報セキュリティ対策を組織的には行っていない中小企業等は69.7%です(2024年度調査)(出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」)

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
情報セキュリティ10大脅威2026の組織編は、ランサム攻撃が4年連続で1位
情報セキュリティ10大脅威は、IPAが毎年公表しているランキングです。10大脅威選考会の協力を得て、主に前年に発生した社会的影響の大きい事故や攻撃から脅威候補を選びます。そのうえで投票を行い、「個人」向けと「組織」向けの10項目を決めています。
2026年版の組織編で1位になったのは「ランサム攻撃による被害」です。2016年の初選出から11年連続で選ばれており、1位の座は4年連続です。
まずは全10項目を一覧で確認してみてください。順位だけでなく、初選出年と選出状況も並べています。
| 順位 | 脅威 | 初選出年 | 選出状況(2026年版時点) |
|---|---|---|---|
| 1 | ランサム攻撃による被害 | 2016年 | 11年連続11回目 |
| 2 | サプライチェーンや委託先を狙った攻撃 | 2019年 | 8年連続8回目 |
| 3 | AIの利用をめぐるサイバーリスク | 2026年 | 初選出 |
| 4 | システムの脆弱性を悪用した攻撃 | 2016年 | 6年連続9回目 |
| 5 | 機密情報を狙った標的型攻撃 | 2016年 | 11年連続11回目 |
| 6 | 地政学的リスクに起因するサイバー攻撃(情報戦を含む) | 2025年 | 2年連続2回目 |
| 7 | 内部不正による情報漏えい等 | 2016年 | 11年連続11回目 |
| 8 | リモートワーク等の環境や仕組みを狙った攻撃 | 2021年 | 6年連続6回目 |
| 9 | DDoS攻撃(分散型サービス妨害攻撃) | 2016年 | 2年連続7回目 |
| 10 | ビジネスメール詐欺 | 2018年 | 9年連続9回目 |
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]表1.1をもとに作成
この一覧は、順位の列だけを見ても半分しか読めません。右端の「選出状況」に、もうひとつの情報が入っているからです。
上位2項目は4年連続で同じ並びで、3位にAIの利用をめぐるサイバーリスクが初選出
2026年版の組織編で目を引くのは、上位の動かなさです。1位のランサム攻撃による被害と2位のサプライチェーンや委託先を狙った攻撃は、この並びが4年続いています。
2位のサプライチェーンや委託先を狙った攻撃は、2019年の初選出から8年連続8回目の選出です。上位2枠は、もはや入れ替わりを見る場所ではなくなりました。
その一方で、3位には「AIの利用をめぐるサイバーリスク」が2026年版で初めて入りました。生成AIの業務利用が広がったことを受けた項目で、本記事では深掘りしません。手口や事例はAIを悪用したサイバー攻撃の記事で個別に扱っています。
この並びから読み取れるのは、ランキングの役割が変わってきたことです。上位は変化を知るための表ではなく、定着した脅威を毎年確認するための表になっています。
順位は社会的影響の大きさについての投票結果で、対策の優先順位ではない
順位を対策の優先順位として読むのは避けてください。 IPAは解説書で、組織向けの10大脅威が「対策すべき優先順位」を示すものではないと明記しています。順位は、社会的影響の大きさをどう評価したかの投票結果です。
実際、順位は選考会の判断で動きます。2026年版では、初選出のAIの利用をめぐるサイバーリスクが3位に入りました。2025年に初選出された地政学的リスクに起因するサイバー攻撃は2年連続2回目で6位、11年で7回目の選出となるDDoS攻撃は9位です。
効く脅威は、自社が使うシステムや取引の形によって変わります。順位ではなく、自社の環境に当てはめて読んでみてください。
注意
IPAは解説書で3つの留意事項を挙げています。順位の高低ではなく自組織の立場や環境を踏まえて対策を検討すること、ランクインした10種がすべての脅威ではないこと、攻撃の糸口は使い回されるため基本的な対策の継続が被害の低減に効くこと、の3点です。
個人編は順位を付けず五十音順で、組織編とは読み方が異なる
10大脅威には組織編のほかに個人編があり、こちらは読み方が違います。個人編は脅威名を五十音順で並べる形式で、順位を付けていません。IPAは並び順の理由までは説明していませんが、順位が示されない以上、並び順から危険度を読み取ることはできません。
選出の履歴自体は個人編にも載っています。2026年版では「クレジットカード情報の不正利用」が11年連続11回目、「フィッシングによる個人情報等の詐取」が8年連続8回目でした。
組織編には順位が付きますが、それでも対策の優先順位ではない点は個人編と同じです。組織編を見るときも、順位は参考情報として扱ってください。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/IPA「情報セキュリティ10大脅威 2026」個人編ハンドブック
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
10大脅威は順位と選出継続年数の2つの軸で読む
ランキングをもう一段深く使うなら、「N年連続M回目」の列を縦に読んでみてください。順位とは別の軸が見えてきます。
読み方のルールは単純です。連続年数と通算回数が一致する項目は、初選出の年から一度も圏外に落ちていません。数が食い違う項目は、途中で圏外に出てから戻っています。
たとえば1位のランサム攻撃による被害は11年連続11回目で一致します。これに対し4位のシステムの脆弱性を悪用した攻撃は、9回選ばれているのに連続は6年です。
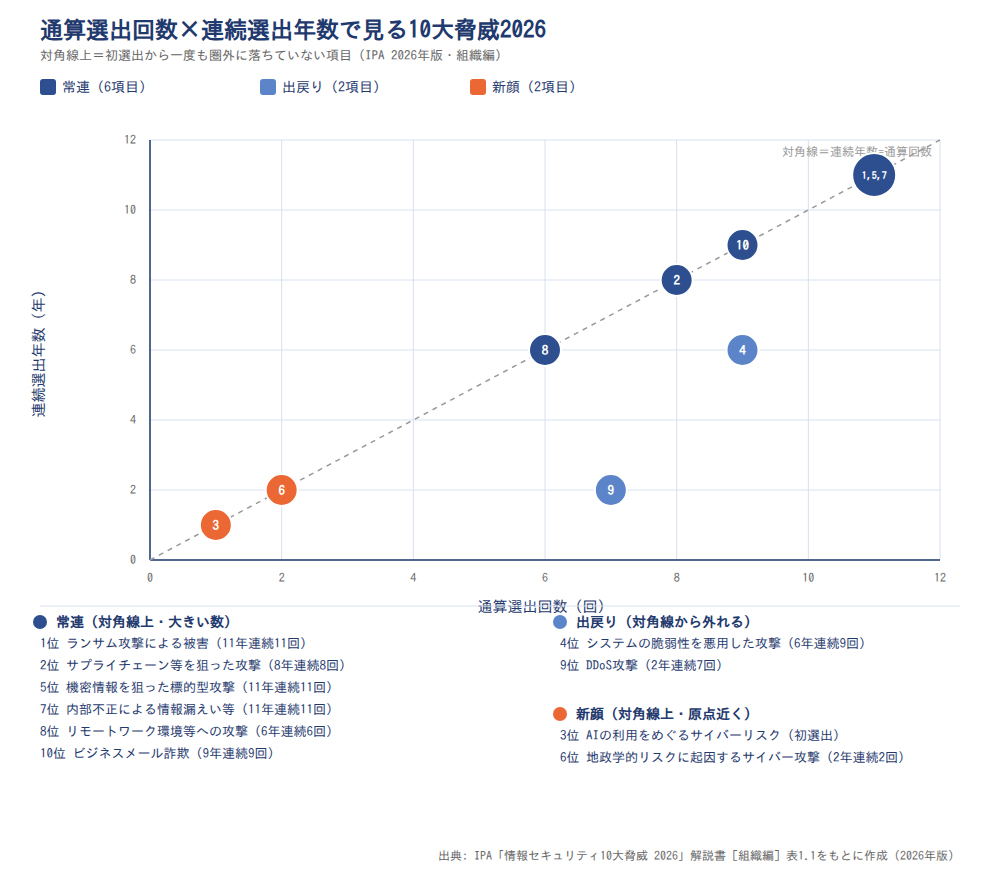
この表から読み取れるのは、10項目が「一度も落ちていない常連」「出戻り」「新顔」の3層に分かれることです。層ごとに打ち手の種類を変えると、対策の組み方が決めやすくなります。
注意
「N年連続M回目」はIPAが選出履歴として付した情報で、圏外だった年に脅威そのものが減った証拠ではありません。選考会の投票で11位以下になっただけの可能性もあります。IPA側で脅威カテゴリの統廃合があった年に連続が切れた可能性もありますが、本記事は2026年版の解説書を根拠にしており、過去年の変遷までは確認できていません。層分けは、対策の組み方を決める補助線として使ってください。
初選出から一度も落ちていない常連は6項目で、恒久的な運用として社内手順に埋め込む
連続年数と通算回数が一致する常連は、2026年版では次の6項目です。いずれも初選出の年から毎年ランクインしています。
- ランサム攻撃による被害(1位): 11年連続11回目
- サプライチェーンや委託先を狙った攻撃(2位): 8年連続8回目
- 機密情報を狙った標的型攻撃(5位): 11年連続11回目
- 内部不正による情報漏えい等(7位): 11年連続11回目
- リモートワーク等の環境や仕組みを狙った攻撃(8位): 6年連続6回目
- ビジネスメール詐欺(10位): 9年連続9回目
この6項目は、特定の流行に左右されずに毎年選ばれている構造的な脅威です。 そのため、年に一度見直す対象ではなく、社内の手順や運用に埋め込む対象になります。
具体的には、バックアップの取得と復旧テスト、退職者アカウントの停止、取引先からの請求書の確認手順などです。担当者が代わっても回る形にしておくと、毎年の見直し工数が減ります。
出戻り2項目と新顔2項目は、ウォッチと情報収集の対象として分けて扱う
残りの4項目は、常連とは扱いを変えたほうが効率的です。出戻り組と新顔組で、打つべき手の種類が違います。
出戻り組は2項目です。4位のシステムの脆弱性を悪用した攻撃は9回選ばれて連続は6年、9位のDDoS攻撃は7回選ばれて連続は2年です。どちらも途中で圏外に出て、また戻ってきています。
新顔組も2項目あります。3位のAIの利用をめぐるサイバーリスクは2026年版で初選出、6位の地政学的リスクに起因するサイバー攻撃は2年連続2回目です。
この違いを実務に翻訳すると、出戻り組は年次でウォッチする対象、新顔組は対策の前に情報収集と影響範囲の把握を置く対象になります。新顔だから後回しという話ではなく、最初に打つ手の種類が違うということです。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
順位が下の脅威を対策対象から外してはいけない。9位のDDoSは遭遇率も前年を上回っている
優先順位表を作ると、下位の項目に手を付けない判断をしたくなります。ただ、その判断は一度立ち止まってみてください。
下位は「やらない」欄ではなく「監視する」欄に置くのが実務的です。
事実を確認します。DDoS攻撃は2026年版の組織編で9位、総務省調査でも過去1年にDoS(DDoS)攻撃の被害を受けたインターネット利用企業は2025年で2.9%と、どちらの軸でも最下位圏にあります。
ただし選出履歴は2年連続7回目で、直近2年は返り咲いています。遭遇率も2024年の2.5%から2025年の2.9%へ前年を上回りました。
ここから読み取れるのは、投票と企業の自己申告という独立した2つの調査が同じ方向を向いている点です。もともと両者は測っている対象が違うため、方向の一致自体が指摘に値します。
ただし「DDoS攻撃が増えている」とは言い切れません。2つの指標が揃って上向いたという関係の提示にとどめます。
注意
遭遇率の上昇幅は0.4ポイントで、表章単位の四捨五入と標本誤差の範囲に収まります。何らかのセキュリティ被害を受けた企業の割合も2024年の46.2%から2025年の48.1%へ上がっており、全体の底上げの一部にすぎない可能性があります。**総務省の企業調査は、公務を除く産業に属する常用雇用者規模100人以上の企業を対象としています(令和7年通信利用動向調査の調査概要)。** そのうえでインターネット利用企業からの回答を集計した値のため、小規模事業者を含む中小企業のDDoS遭遇率を代表するものではありません。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/総務省「令和7年 通信利用動向調査の結果(概要)」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
1位のランサム攻撃は、被害件数・被害額・対応工数のいずれも公的データで確認できる
順位が投票結果である以上、1位の重さは別のデータで確かめたいところです。ランサムウェアについては、件数・金額・工数のいずれも公的資料から確認できます。
警察庁に報告された企業・団体等のランサムウェア被害は、2024年の上半期が114件、下半期が108件でした。金額と工数の目安は次のとおりで、いずれも母集団の条件が限られています。
| 指標 | 値 | 対象・条件 |
|---|---|---|
| 被害報告件数(企業・団体等) | 2024年上半期114件/下半期108件 | 警察庁に報告があった被害 |
| 被害額の平均 | 2,386万円 | JNSA調査。2017年1月〜2022年6月に公表・報道されたランサムウェア感染被害組織 |
| 事故対応に要した内部工数の平均 | 27.7人月 | 同上 |
出典: IPA「情報セキュリティ白書2025」第1章(警察庁データの引用)/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」(JNSA調査の引用)をもとに作成
被害額の2,386万円は公表・報道された事案の集計で、中小企業の平均値ではありません。規模の影響を受けにくいのは、むしろ27.7人月という内部工数のほうです。
近年の事例では、アサヒグループホールディングスが2025年の攻撃で約191万件の情報漏えいの可能性を、アスクルが同年の攻撃で顧客情報を含む約72万件の業務情報の流出を公表しています。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/IPA「情報セキュリティ白書2025」第1章/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
対策実施率の統計は、自社と同じ規模の企業を映しているとは限らない
「企業の98.3%が対策済み」という数字と、「中小企業等の69.7%が各自の対応」という数字を並べて、混乱したことはありませんか。
この2つは矛盾していません。測っている問いも、調査の対象も違うからです。
総務省の98.3%は、掲げられた対策項目を1つでも実施しているかを聞いた値です(2025年調査、インターネット利用企業)。ウイルス対策ソフトを入れていれば該当します。なお総務省の企業調査は常用雇用者規模100人以上の企業が対象で、小規模事業者は調査対象に含まれません。
これに対してIPAの69.7%は、組織として体制があるかを聞いた値です(2024年度調査、中小企業等)。同じ調査で専門部署(担当者)があるのは9.3%、兼務だが担当者が任命されているのは21.0%でした。
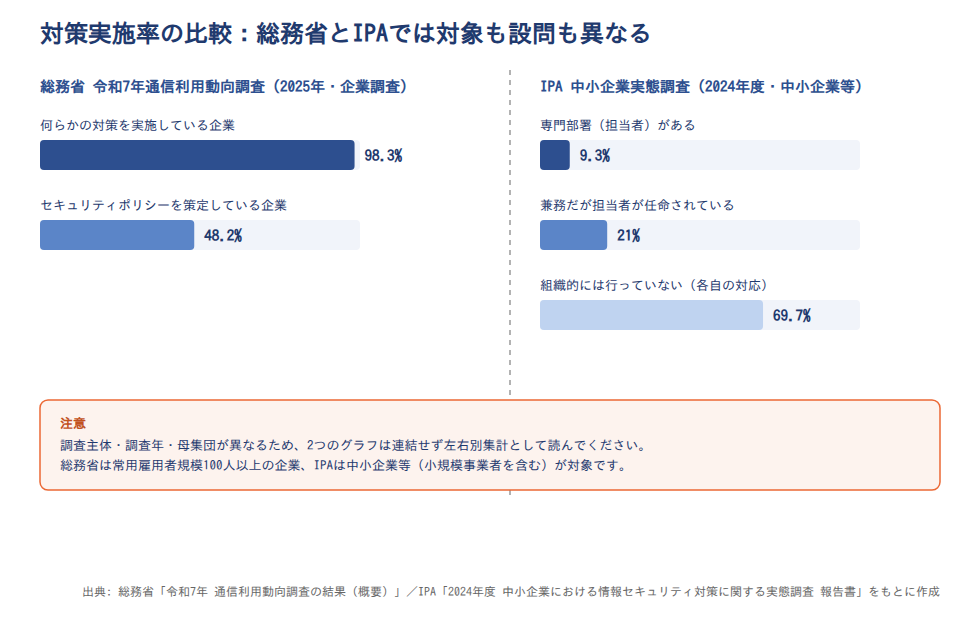
ここから言えるのは、見出しに使われる数字が自社の状況を映しているとは限らないことです。そもそも10大脅威のランキング自体にも企業規模の軸がなく、中小企業が優先順位を決めるための公的データは十分に揃っていません。
総務省調査では対策実施が98.3%でも、セキュリティポリシーの策定は48.2%にとどまる
同じ調査・同じ年の中でも、聞き方が変わると答えは大きく変わります。総務省の2025年調査では、何らかの対策を実施している企業が98.3%、セキュリティポリシーの策定を行っている企業が48.2%でした。
差は50.1ポイントです。どちらも常用雇用者規模100人以上のインターネット利用企業を対象にした同一の調査結果なので、母集団の違いでは説明できません。
この差から読み取れるのは、実施の有無を聞く設問とルール整備を聞く設問では、見える姿がまったく変わるということです。「何らかの対策」は入口の確認にすぎず、体制やルールの整備状況までは表しません。
自社の状況を他社と比べるときは、どちらのタイプの数字なのかを先に確かめてみてください。
IPA調査では専門部署がある中小企業は9.3%で、69.7%は各自の対応
中小企業側のデータを見ると、体制の姿がよりはっきりします。IPAの2024年度調査では、情報セキュリティ対策の体制は次の3区分に分かれました。
- 専門部署(担当者)がある: 9.3%
- 兼務だが、担当者が任命されている: 21.0%
- 組織的には行っていない(各自の対応): 69.7%
周辺の数字も同じ方向を向いています。同じ2024年度調査では、従業員向けの情報セキュリティ教育を特に実施していない企業が63.6%、SECURITY ACTION一つ星の診断項目5つすべてに「実施している」または「一部実施している」と答えた企業(IPAが「一つ星実施」と定義する層)が29.8%でした。
この結果を見て「世間並みにできていない」と焦る必要はありません。 自社がどちらの統計の世界にいるかを確認するほうが先で、そこから優先順位の起点が決まります。
注意
IPAの中小企業実態調査はWebアンケートのモニタ調査(有効回答4,191件)で、確率標本ではありません。回答者が体制の有無を厳しめに自己評価している可能性もあります。**総務省側は常用雇用者規模100人以上の企業が対象で、IPA調査の回答の大半を占める小規模企業者を含みません。** 総務省の98.3%と、IPAの専門部署9.3%+兼務21.0%を足した30.3%の差を、企業の実力差としてそのまま読むことはできません。
出典: 総務省「令和7年 通信利用動向調査の結果(概要)」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/IPA「同 調査結果概要」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
体制の有無を分けているのは企業規模で、各自対応の割合は最大70.9ポイント開く
体制があるかどうかを分けている最大の要因は、企業規模です。IPAの2024年度調査で「組織的には行っていない(各自の対応)」と答えた割合を規模別に見ると、差はかなりはっきりしています。
- 小規模企業者: 84.5%
- 中小企業(100名以下): 47.6%
- 中小企業(101名以上): 13.6%
最も離れた区分どうしでは、70.9ポイントの開きがあります。
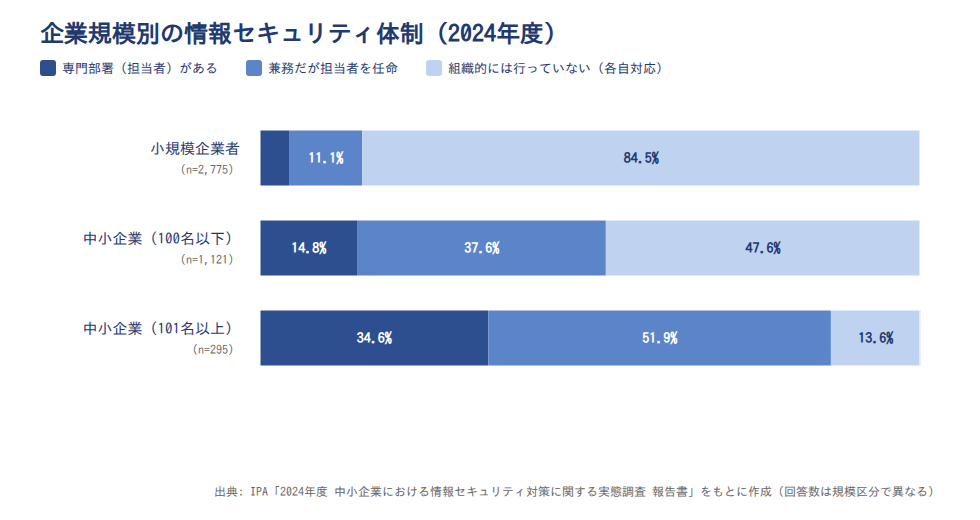
この並びから読み取れるのは、差が連続的ではないことです。小規模企業者と100名以下の間で36.9ポイントと最も大きく開いており、体制が生まれるかどうかの分かれ目がこのあたりにあると読めます。
なお、規模区分ごとの回答数には大きな差があります。小規模企業者はn=2,775、101名以上はn=295で、後者の値には数ポイントの標本誤差が乗る可能性があります。
まずは自社がどの区分に入るかを確認してみてください。そこが優先順位を考える出発点になります。
専門部署の設置率は小規模企業者4.4%に対し101名以上は34.6%で7.9倍
体制がある側の数字でも、同じ傾向が出ます。専門部署(担当者)がある割合を規模別に並べると、次のようになります。
| 企業規模の区分 | 専門部署(担当者)がある割合(2024年度) | 回答数 |
|---|---|---|
| 小規模企業者 | 4.4% | n=2,775 |
| 中小企業(100名以下) | 14.8% | n=1,121 |
| 中小企業(101名以上) | 34.6% | n=295 |
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」図3-121をもとに作成
小規模企業者の4.4%と101名以上の34.6%では、7.9倍の開きがあります。この記事の読者が属する層ほど、対応が属人的になりやすいということです。
実務に置き換えると、10大脅威の10項目を等しく担当できるという前提そのものが成り立ちません。だからこそ、順位どおりに並べる前に絞り込みが必要になります。
2位のサプライチェーン攻撃は、自社が踏み台にされる側の話として読む
規模別のデータを踏まえると、2位の読み方も変わります。サプライチェーンや委託先を狙った攻撃は2026年版で2位、2019年の初選出から8年連続の選出です。攻撃者が取引先や委託先を経由して本命に届く構図が、すでに定着しています。
ここからは見解です。各自の対応にとどまる企業は2024年度時点で小規模企業者84.5%、101名以上13.6%と大きく開きます。発注元が体制を固めるほど、体制を持たない小規模の委託先が相対的に通りやすい経路として残る、という仮説が立ちます。
そこで2位の項目は「自社が攻撃される話」ではなく「自社が踏み台にされる側の話」として読んでみてください。 取引先から届くセキュリティチェックシートへの回答や委託先の棚卸しが、優先順位表の上に移動します。
注意
これは因果関係ではありません。「体制がないほど経由されやすい」ことを裏づける直接のデータは、本記事の作成時点で確認できていません。またIPAの順位は選考会による社会的影響度の評価であり、中小企業の被害実態を集計したものではありません。2つの独立した調査を並べたときに立つ仮説として読んでください。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
10項目は攻撃の糸口ごとに束ねると、打つ手の数を減らせる
優先順位表を作るときは、10項目に対策を1つずつ割り当てないでください。攻撃の糸口の側に束ね直すと、必要な打ち手の数が減ります。
IPAは解説書の表1.2「情報セキュリティ対策の基本」で、攻撃の糸口を6つに整理しています。脅威の名前は違っても、入口は共通していることが多いからです。
- ソフトウェアの脆弱性
- マルウェアの利用
- パスワード窃取
- 設定不備
- データの暗号化
- ソーシャルエンジニアリング(罠にはめる)
この6分類はIPAの整理に沿ったもので、統計データから導いた分類ではありません。ただ、限られた工数で優先順位を決めるときの補助線としては使いやすい形です。
中小企業が突かれた手口は脆弱性48.0%とID・パスワードの不正利用36.8%に集中している
実際に中小企業が突かれている入口は、数が絞られています。IPAの調査では、2023年度に不正アクセス被害を受けた中小企業等は10.0%でした。
その被害企業に手口を聞くと、脆弱性が48.0%、ID・パスワードの不正利用によるなりすましが36.8%です。いずれも2023年度に不正アクセス被害を受けたと回答した企業(n=419)での割合で、複数回答のため単純に足し合わせることはできません。
それでも、2つの糸口に回答が集中している点ははっきりしています。裏を返せば、この2つを塞ぐだけで守れる範囲がかなり広いということです。
ただし、この内訳は被害企業の自己申告です。原因を正確に特定できていない事案が「脆弱性」に寄せられている可能性は残ります。
最も普及している対策はウイルス対策82.0%で、パッチ導入43.5%・認証技術22.2%と開きがある
対策側の普及度を見ると、様子が変わります。総務省の2025年調査によるインターネット利用企業の実施率は、次のとおりです。
| セキュリティ対策の項目 | 実施している企業の割合(2025年) |
|---|---|
| パソコンなどの端末にウイルス対策プログラムを導入 | 82.0% |
| ID、パスワードによるアクセス制御 | 60.4% |
| OSへのセキュリティパッチの導入 | 43.5% |
| 認証技術の導入による利用者確認 | 22.2% |
出典: 総務省「令和7年 通信利用動向調査の結果(概要)」図表5-5をもとに作成
ここから読み取れるのは、最も普及している対策と、最も多く使われている糸口がかみ合っていない可能性です。2025年時点で端末のウイルス対策は82.0%まで広がっている一方、脆弱性に直結するパッチ導入は43.5%、認証技術の導入は22.2%にとどまります。
これは関係の提示であって、因果の証明ではありません。ただ、自社の対策が「入れて終わり」の側に寄っていないかを点検する材料にはなります。
注意
対策実施率は総務省の調査、攻撃の手口はIPAの中小企業実態調査で、調査主体も母集団も異なります。**前者は常用雇用者規模100人以上の企業、後者は小規模企業者を多く含む中小企業等が対象です。**同じ企業群について「対策の穴」と「被害の原因」を突き合わせたものではないため、両者を直接つないで語ることはできません。また「OSへのセキュリティパッチの導入」は実施の有無を聞く設問で、適用の速さや網羅率は測っていません。43.5%という数値は運用の品質を表すものではない点に注意してください。
1位・2位・4位・8位は脆弱性と認証情報という同じ糸口を共有する
糸口で束ね直すと、複数の順位に同時に効く打ち手が見えてきます。脆弱性または認証情報という入口を共有しているのは、次の4項目です。
- 1位: ランサム攻撃による被害
- 2位: サプライチェーンや委託先を狙った攻撃
- 4位: システムの脆弱性を悪用した攻撃
- 8位: リモートワーク等の環境や仕組みを狙った攻撃
つまり、公開系の機器にパッチを当て、管理者アカウントの認証を強くするだけで、4つの順位に同時に手が届きます。順位を上から順に潰すより、糸口ごとに1つ打つほうが工数あたりの効果は大きくなります。
ただし2位だけは自社の対策で完結しません。IPAは2位の攻撃手口として、委託先経由の侵入に加えてソフトウェア開発元に仕込まれたマルウェアも挙げているため、委託先の棚卸しとソフトウェアの入手経路の確認が別途必要です。
まず着手する範囲を、次の3つに絞ってみてください。どれも新しい製品を買わずに始められます。
ひとり情シスが最初に着手する3項目
- IT資産の棚卸しと、外部公開されている機器・サービスのパッチ適用状況の確認
- 管理者アカウントの洗い出しと、多要素認証がどこまで適用されているかの確認
- 委託先・取引先リストの棚卸しと、預けているデータや権限の整理
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/総務省「令和7年 通信利用動向調査の結果(概要)」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
10項目のうち遭遇実態を公的統計で確認できるのは半分程度
経営層に優先順位を説明するときは、数値の裏づけがある項目とない項目を先に仕分けておいてください。10項目のうち、企業の遭遇実態を公的統計で確認できるのは半分程度です。
総務省とIPAの被害調査が持つ選択肢を、2026年版の10項目に当ててみます。調査主体も母集団も異なるため、2つの系列は同じ物差しではなく、それぞれの参考値として見てください。
| 順位・脅威 | 対応しそうな調査の選択肢と数値 |
|---|---|
| 1 ランサム攻撃による被害 | IPA: ランサムウェア感染被害 8.3%(2023年度)/参考: コンピュータウイルス感染 14.8%(2023年度)、総務省: ウイルスを発見又は感染 22.9%(2025年) |
| 2 サプライチェーンや委託先を狙った攻撃 | 該当する選択肢が見当たらない |
| 3 AIの利用をめぐるサイバーリスク | 該当する選択肢が見当たらない |
| 4 システムの脆弱性を悪用した攻撃 | 総務省: 不正アクセス 4.1%(2025年)/IPA: 不正アクセス被害 10.0%(2023年度) |
| 5 機密情報を狙った標的型攻撃 | 総務省: 標的型メールの送付 31.8%(2025年) |
| 6 地政学的リスクに起因するサイバー攻撃 | 該当する選択肢が見当たらない |
| 7 内部不正による情報漏えい等 | 総務省: 故意・過失による情報漏えい 1.4%(2025年) |
| 8 リモートワーク等の環境や仕組みを狙った攻撃 | 該当する選択肢が見当たらない |
| 9 DDoS攻撃 | 総務省: DoS(DDoS)攻撃 2.9%(2025年) |
| 10 ビジネスメール詐欺 | 該当する選択肢が見当たらない |
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/総務省「令和7年 通信利用動向調査の結果(概要)」/総務省「令和7年 通信利用動向調査報告書」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」をもとに作成
ここで注目したいのは、空白が下位に偏っていない点です。2位のサプライチェーンや委託先を狙った攻撃と3位のAIの利用をめぐるサイバーリスクという上位に、遭遇実態を数値で語れない項目が並んでいます。
経営層に説明する前に「数値で裏づけられる項目と、そうでない項目が混ざっている」と先に伝えてください。 これを省くと、数字がない項目は「まだ実害がない」と受け取られ、予算から外れやすくなります。
注意
調査票の選択肢と脅威のカテゴリは、1対1で対応する設計ではありません。ビジネスメール詐欺は「標的型メールの送付」に、リモートワークを狙う攻撃は「不正アクセス」に含めて回答されている可能性が高く、対応づけできないことが粒度の違いにすぎない場合もあります。この整理の射程は「公的統計に存在しない」ではなく「本記事の作成時点で一次確認できるデータを持っていない」までです。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/総務省「令和7年 通信利用動向調査の結果(概要)」/総務省「令和7年 通信利用動向調査報告書」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
まとめ
この記事の要点を整理します。
- 2026年版の組織編1位は「ランサム攻撃による被害」で1位は4年連続、3位には「AIの利用をめぐるサイバーリスク」が初選出されました
- 順位は社会的影響の大きさについての投票結果であり、対策の優先順位ではありません
- 選出継続年数で3層に分けると、常連は運用に埋め込む、出戻りは年次でウォッチする、新顔は情報収集から始める、と扱いを分けられます
- 実際に突かれている手口は脆弱性48.0%(2023年度、不正アクセス被害企業n=419)に集中しており、糸口で束ねると打つ手を減らせます
10項目を順位どおりに潰そうとすると、最初の2つで工数が尽きます。 糸口で束ね直して、自社の体制で回る数まで減らしてください。
情報セキュリティ対策を組織的には行っていない中小企業等は、2024年度時点で69.7%です。体制がないまま走っているのは、決して珍しい状態ではありません。できる範囲を決めて、動かせるところから順に手を付けていきましょう。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
新人・ひとり情シスの学び直しは「情シスカレッジ」で

優先順位を決めるには、脅威と対策の中身を判断できる知識が要ります。ところが新任やひとり情シスの場合、聞ける相手が社内にいないまま担当を任されることも珍しくありません。
情シスカレッジは、新人・ひとり情シスのためのマイクロラーニングLMSです。 短い学習を積み重ねる形式で、実務に必要な知識を無理なく身につけられます。
情シスカレッジの特徴
- 数分の動画と小テストで学べる
- 必修の割り当て・期限設定・進捗ダッシュボードに対応
- 自社カリキュラムの編成とCSVでの教育記録出力が可能
5名から利用でき、請求書払いにも対応しています。初期設定は約10分です。
※出典