

【IPA調査】脆弱性診断とは|中小企業の不正アクセス被害企業の48.0%が手口に「脆弱性」(2023年度)
取引先や経営層から「脆弱性診断はやっていますか」と聞かれて、返事に困ったことはありませんか。ひとり情シスや新人の担当者からは、次のような声をよく聞きます。
- 脆弱性診断が必要と言われたが、具体的に何をするのか分からない
- ペネトレーションテストとの違いを説明できない
- うちのような規模の会社でも、本当に必要なのか判断できない
先に結論をお伝えします。脆弱性診断とは、システムに残っている弱点を洗い出し、どれくらい危ないかを評価する点検のことです。
そして中小企業では、不正アクセスの入口として最も多く挙がっているのが、この「脆弱性」です。IPAの調査では、2023年度に不正アクセス被害を受けた中小企業の48.0%が、手口として「脆弱性」を挙げました。
この記事のポイント
- 脆弱性診断は弱点を広く洗い出す点検です。実際に侵入できるかを試すペネトレーションテストとは目的が違います
- 2023年度に不正アクセス被害を受けた中小企業のうち、48.0%が手口に「脆弱性」を挙げました(出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」報告書)
- 一方で、2024年調査時点で中小企業の69.7%は、対策を組織として行わず各自の対応に任せています(出典: 同報告書)

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
脆弱性診断とはシステムの弱点を洗い出して深刻度を評価する点検
脆弱性診断とは、Webサイトやサーバーなどに残っている弱点を調べ、その深刻度を評価する点検のことです。セキュリティ診断と呼ばれることもあります。
ここでいう脆弱性とは、ソフトウェアの設計ミスや設定の不備などによって生じた、攻撃に使われるおそれのある欠陥を指します。まずは目的と、診断の対象になる範囲から確認していきましょう。
脆弱性診断の目的は攻撃者より先に弱点を見つけて修正すること
脆弱性診断の目的は、攻撃者に見つかる前に自社の弱点を見つけ、修正することです。弱点が残ったままでは、どれだけ他の対策を重ねても入口が開いた状態になります。
IPAの解説によると、メーカーが脆弱性の修正情報を公表すると、攻撃者はその情報や検証用の攻撃コードを使い、まだ修正していないシステムを狙います。さらに、脆弱性が見つかってから実際に悪用されるまでの期間は短くなっています。
実際に、IPA「情報セキュリティ10大脅威 2026」の組織向けランキングでは、「システムの脆弱性を悪用した攻撃」が4位に入りました。修正が遅れた弱点は、それだけで狙われる理由になるということです。
だからこそ、定期的に弱点を洗い出し、攻撃者より先に手を打つ仕組みが必要になります。
ポイント
- 修正情報が公表されると、未対応のシステムが狙われやすくなります
- 脆弱性の発見から悪用までの期間は短くなっています
- 診断は「攻撃者より先に弱点を見つける」ための手段です
診断の対象はWebサイト・Webアプリケーションとサーバー・ネットワーク機器に分かれる
脆弱性診断の代表的な区分は「Webアプリケーション診断」と「プラットフォーム診断」の2つです。どちらを選ぶかで、調べる場所と見つかる弱点が変わります。
なお、経済産業省の「情報セキュリティサービス基準」では、この2つにスマートフォン・タブレット向けアプリの診断を加えた3つを脆弱性診断サービスの区分としています。自社でアプリを提供している場合は、その診断も検討対象になります。
| 種類 | 主な対象 | 主に確認すること |
|---|---|---|
| Webアプリケーション診断 | 自社のWebサイト、問い合わせフォーム、会員サイトなど | 入力欄からの不正な操作、ログイン処理や権限管理の不備 |
| プラットフォーム診断 | サーバー、OS、VPN機器などのネットワーク機器 | 古いバージョンの放置、不要なサービスの公開、設定の不備 |
表は脆弱性診断の一般的な区分を編集部で整理したものです。
この2つの領域では、実際に弱点が見つかり続けています。IPAとJPCERT/CCへの脆弱性の届出は、2025年に「ソフトウェア製品」が432件、「ウェブサイト」が178件ありました。
届出の分類と診断の種類は同じものではありません。それでも、製品とWebサイトの両方が届出の対象になっている点は押さえておきたいところです。自社が持っている資産に合わせて、診断の種類を選んでください。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/IPA・JPCERT/CC「ソフトウェア等の脆弱性関連情報に関する届出状況[2025年第4四半期]」/経済産業省「情報セキュリティサービス基準 第4.1版」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
脆弱性診断とペネトレーションテストは目的と確認する範囲が異なる
脆弱性診断とペネトレーションテストは、似た言葉ですが別の対策です。脆弱性診断は弱点を広く洗い出す点検、ペネトレーションテストは実際に侵入できるかを試す検証と考えると整理しやすくなります。
IPA「情報セキュリティ10大脅威 2026」の組織向け解説書でも、この2つは別々の対策として書き分けられています。脆弱性診断は、専門の事業者の診断サービスを使ってサーバーやネットワーク全体を調べ、改善のための助言をもらうものです。ペネトレーションテストは、攻撃者の動きを想定して侵入を試み、今の対策が実際に機能しているかを評価するものです。
違いを表にまとめると、次のとおりです。
| 比較項目 | 脆弱性診断 | ペネトレーションテスト |
|---|---|---|
| 目的 | システムに残る弱点を見つけ、深刻度を評価する | 攻撃者が目的を達成できるかを試し、対策の効果を確かめる |
| 範囲 | 対象のシステム全体を広く網羅的に調べる | 想定する攻撃シナリオに沿って、特定の経路を深く調べる |
| 主な手法 | ツール診断(自動で広く短時間に調べる)と手動診断(専門家が細かな不備まで確認する)を組み合わせる | 専門家が攻撃者の立場で、手作業を中心に侵入を試みる |
| 向いている場面 | 公開前の確認、定期的な点検、自社の弱点の全体像をつかみたいとき | 基本的な対策を終えたあとで、守りが実際に通用するかを確かめたいとき |
表はIPA「情報セキュリティ10大脅威 2026」解説書[組織編]の記述と一般的な区分をもとに、編集部で整理したものです。
解説書では、この2つは複数の脅威に共通する対策「PCやサーバー、ネットワーク機器、Webサイト等に適切なセキュリティ対策を行う」の一部として紹介されています。この共通対策は、「システムの脆弱性を悪用した攻撃」(2026年版の組織向け4位)や、5位の「機密情報を狙った標的型攻撃」など、複数の脅威の対策として参照されています。
どちらから始めるか迷ったら、まずは脆弱性診断で弱点の全体像をつかむのがおすすめです。ペネトレーションテストは、見つかった弱点を直したあとに、守りが通用するかを確かめる段階で検討するとよいでしょう。
ポイント
脆弱性診断は「どこに弱点があるか」を広く調べるもので、ペネトレーションテストは「本当に侵入できるか」を深く試すものです。初めて取り組む場合は、脆弱性診断から始めると進めやすくなります。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
脆弱性を悪用した攻撃はIPA「10大脅威2026」の組織向け4位で6年連続の選出
「脆弱性診断が大事なのは分かるけれど、本当にそこまで必要なの?」と感じる方もいるかもしれません。ここでは公的データを使い、脅威の評価、侵入経路、脆弱性の届出という3つの角度から必要性を確認します。
「システムの脆弱性を悪用した攻撃」は2026年版で4位に入り、6年連続で選ばれている
IPA「情報セキュリティ10大脅威 2026」の組織向けランキングで、「システムの脆弱性を悪用した攻撃」は4位でした。一時的に注目された脅威ではなく、長く上位に入り続けている点が特徴です。
この脅威は2016年に初めて選ばれ、2026年版で6年連続・通算9回目の選出になりました。参考までに、同じ組織向けの5位は「機密情報を狙った標的型攻撃」で、こちらは11年連続の選出です。
つまり、脆弱性を狙う攻撃は毎年のように組織の主要な脅威として挙げられています。毎年見直しが必要なテーマだと考えておくのが現実的です。
注意
10大脅威の順位は、IPAの選考会による投票で決まる評価です。攻撃の件数を数えた統計ではないため、「4位だから件数も4番目に多い」という意味ではありません。
ランサムウェアの感染経路は2025年にVPN機器とリモートデスクトップ経由が87.0%を占める
ランサムウェアの侵入口は、外部に公開している機器に集中しています。IPAの解説書が引用する警察庁の集計では、2025年の感染経路のうち、VPN機器とリモートデスクトップ経由が合わせて87.0%でした。
VPN機器やリモートデスクトップは、社外から社内に入るために、インターネット側へ公開されています。そのため、修正していない脆弱性や弱い設定が残っていると、攻撃者に見つかりやすくなります。
テレワークのために導入したVPN機器を、導入後そのままにしていませんか。リモートアクセスのセキュリティは、多くの中小企業にとって見直す価値の高い領域です。
外部に公開している機器が攻撃の入口になりやすい以上、脆弱性診断でもこれらの機器を優先して調べるのが合理的です。
脆弱性の届出件数は2025年に610件まで減ったが、脅威が小さくなったとは読めない
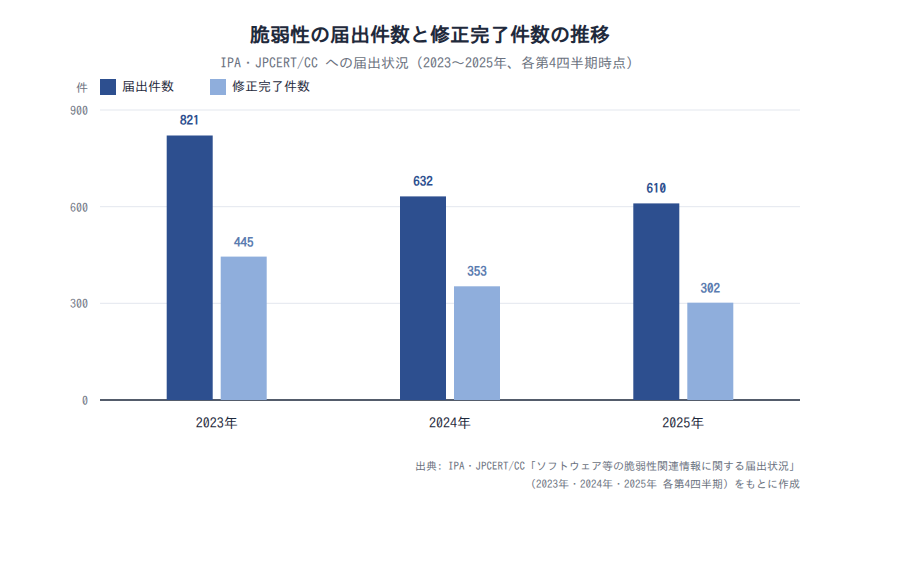
IPAとJPCERT/CCに届け出られた脆弱性の件数は、2023年の821件から2025年の610件まで減少しました。修正完了件数も同じ期間に減っています。
| 年 | 届出件数 | 修正完了件数 |
|---|---|---|
| 2023年 | 821件 | 445件 |
| 2024年 | 632件 | 353件 |
| 2025年 | 610件 | 302件 |
出典: IPA・JPCERT/CC「ソフトウェア等の脆弱性関連情報に関する届出状況」2023年第4四半期/2024年第4四半期/2025年第4四半期
この推移から読み取れるのは、届出が減っても脅威が小さくなったとは言えないという点です。届出件数は発見者が届け出た数であり、攻撃の多さを表す指標ではありません。実際に、同じ時期の10大脅威では脆弱性を悪用した攻撃が上位に入り続けています。
そのため、届出が減ったことを理由に「自社の診断は不要」と判断するのは避けてください。なお、修正完了件数はその年の届出に対するものとは限らないため、届出件数との比率で対応状況を測ることはできません。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編](感染経路の原データ: 警察庁の集計)/IPA・JPCERT/CC「ソフトウェア等の脆弱性関連情報に関する届出状況」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
中小企業の不正アクセス被害では被害企業の48.0%が手口に「脆弱性」を挙げ、最も多い
ここからは、読者のみなさんに近い中小企業のデータに絞って見ていきます。使うのはIPAの中小企業向け実態調査です。経営層や情報システム担当者へのWebアンケートで、2024年10〜11月に実施され、有効回答は4,191件でした。
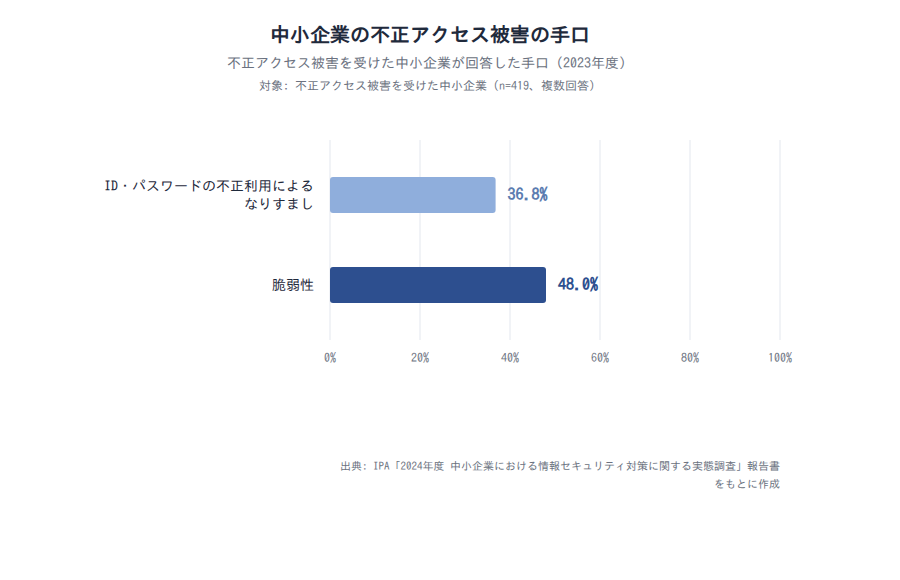
2023年度に不正アクセス被害を受けた中小企業の手口は脆弱性48.0%、なりすまし36.8%の順
中小企業の不正アクセス被害で、最も多く挙がった手口は「脆弱性」の48.0%でした。パスワードを盗んで本人になりすます手口よりも多い結果です。
同じ調査によると、2023年度に不正アクセス被害を受けた中小企業は全体の10.0%でした。この被害企業(419社、複数回答)に手口を尋ねたところ、「脆弱性」が48.0%、「ID・パスワードの不正利用によるなりすまし」が36.8%でした。
修正プログラムの適用漏れなどで残った弱点が、被害の大きな入口になっていると考えられます。ただし「脆弱性」かどうかは、回答した企業自身の認識にもとづく値です。
それでも、被害企業の約半数が脆弱性を挙げている事実は重く受け止めるべきです。自社の弱点を把握する点検は、中小企業にとっても後回しにできない対策だと言えます。
警察庁の検挙統計では2025年の不正アクセス行為407件のうち399件がパスワード悪用型
警察庁の統計を見ると、手口の見え方は逆になります。2025年に検挙された不正アクセス行為407件のうち、ID・パスワードを盗んで使う「識別符号窃用型」が399件でした。脆弱性を直接突く「セキュリティホール攻撃型」は8件です。
この2つの統計の違いから読み取れるのは、検挙統計だけで手口の多さを判断すべきではないという点です。検挙統計は、犯人を特定して検挙できた事件を数えたもので、被害の全体像ではありません。
脆弱性を突く攻撃は、犯人の特定や検挙に結びつきにくい可能性もあります。検挙件数が少ないことを理由に、脆弱性対策の優先度を下げるのは適切ではありません。
注意
IPAの調査(2023年度の被害、中小企業の回答割合)と警察庁の統計(2025年の検挙事件の件数)は、対象年・母集団・集計単位がすべて異なります。2つを直接比べることはできません。また「脆弱性を突く攻撃は検挙されにくい」という説明は仮説であり、データで確かめられたものではありません。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」報告書/国家公安委員会・総務大臣・経済産業大臣「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」
中小企業の約7割は対策を組織的に行っておらず、脆弱性を点検する仕組みが不足している
被害の入口として脆弱性が最も多く挙がる一方で、中小企業の対策体制はどうなっているのでしょうか。同じIPAの調査から、体制・教育・投資の3点を確認します。ここに、この記事で最も伝えたいズレがあります。
情報セキュリティ対策を組織として行っていない中小企業は69.7%、小規模企業者では84.5%
IPAの2024年調査では、中小企業の69.7%が、情報セキュリティ対策を組織として行わず各自の対応に任せています。小規模企業者に限ると、この割合は84.5%まで上がります。
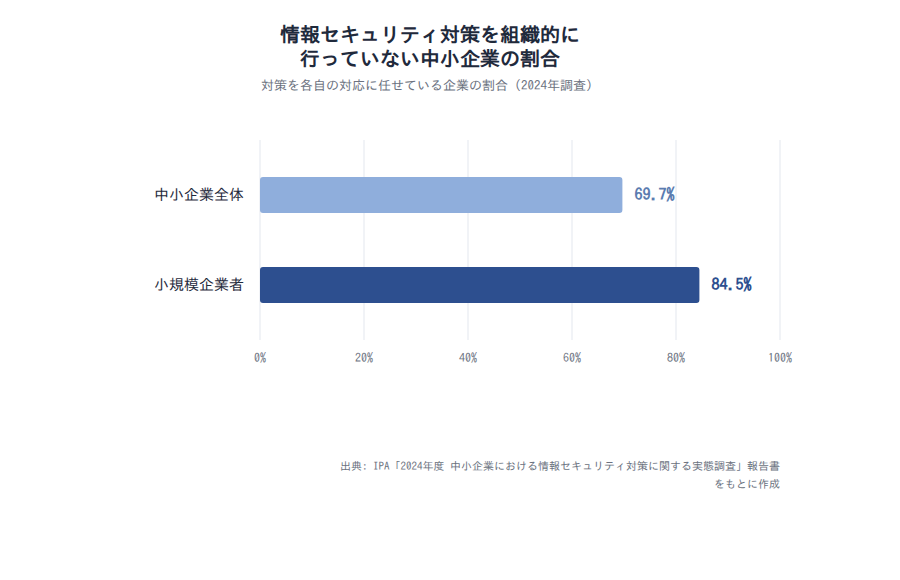
企業の規模が小さいほど、対策が担当者個人に任されやすいことが分かります。
前の章の数値と合わせて読み取れるのは、被害の主な入口は脆弱性なのに、それを定期的に洗い出す担当や仕組みを持つ企業は少ないという点です。社内だけで点検を回すのが難しいなら、外部の脆弱性診断がその不足を補う手段になりえます。
なお、手口に「脆弱性」を挙げた48.0%は2023年度に被害を受けた企業に限った値で、体制の69.7%は2024年調査の全回答企業の値です。同じ企業群を比べたものではないため、体制の不足が被害の原因だとまでは言い切れません。
訓練を実施している中小企業は7.3%にとどまり、セキュリティ対策に投資していない企業も約7割
体制だけでなく、教育と予算も限られています。IPAの2024年調査では、情報セキュリティ教育として「訓練」を実施している中小企業は7.3%でした。ここでいう訓練とは、標的型攻撃メールの訓練やインシデント対応の訓練などを指します。
対策への投資についても、「投資していない」または「わからない」と答えた中小企業が約7割にのぼりました。人手も予算も十分ではない、というのが多くの中小企業の実情です。
この状況から考えられるのは、すべてのシステムを一度に診断しようとしないことの大切さです。限られた人手と予算の中では、攻撃の入口になりやすい部分から対象を絞って始めるのが現実的です。具体的な進め方は、次の章で紹介します。
脆弱性診断の実施率は公的調査では測られておらず、他社と比べることはできない
「同じ規模の会社は、どれくらい脆弱性診断をしているのだろう」と気になる方も多いですよね。結論から言うと、脆弱性診断の実施率は公的データでは確認できません。
IPAの中小企業向け調査は、対策の中身まで細かく尋ねています。2024年調査では、対策を各自の対応に任せる企業が69.7%、訓練を実施している企業が7.3%でした。投資していない・わからないと答えた企業も約7割です。
被害の手口も別に尋ねており、2023年度に不正アクセス被害を受けた企業では「脆弱性」が48.0%でした。
この調査範囲から読み取れるのは、被害の手口は測られているのに、それに対応する点検の普及度は空白になっているという点です。今回確認した範囲では、脆弱性診断やペネトレーションテストの実施有無を尋ねた設問は見つかりませんでした。
注意
ここで述べているのは「公的調査では確認できなかった」という範囲の話です。民間の調査などで実施率が測られている可能性はあります。出典があいまいな普及率を見かけた場合は、調査主体と調査年を確かめてから参考にしてください。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」報告書/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」概要
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
脆弱性診断は対象の洗い出しから修正後の再診断までの順に進める
脆弱性診断は、一般的に次の5つの段階で進めます。初めての方でも、この順番を押さえておけば依頼先との相談がスムーズになります。
- 対象の洗い出し:診断するWebサイトや機器を決める
- 依頼先の選定と見積もり:複数の事業者に相談し、範囲と内容を比べる
- 診断の実施:ツール診断や手動診断で弱点を調べる
- 報告書の確認と修正:見つかった弱点を深刻度の高い順に直す
- 再診断:修正した箇所が直っているかを確かめる
依頼先を選ぶときは、金額だけで比べないことが大切です。見積もりの段階で、次の点を確認しておきましょう。
依頼先を選ぶときの確認点
- 診断の範囲(どのURL・どの機器までが対象か)
- ツール診断のみか、手動診断も含むか
- 報告書が専門知識のない担当者にも分かりやすいか
- 修正後の再診断が料金に含まれているか
- 経済産業省の「情報セキュリティサービス基準」に適合したサービスか(IPAの「情報セキュリティサービス基準適合サービスリスト」で確認できます)
最初に外部へ公開しているWebサイトとVPN機器を対象として洗い出す
人手が限られる場合は、インターネット側に公開している機器とWebサイトから診断の対象にするのがおすすめです。攻撃者が外から直接触れられる場所ほど、入口になりやすいからです。
実際に、2025年のランサムウェアの感染経路は、VPN機器とリモートデスクトップ経由が87.0%でした。また、2025年にはウェブサイトの脆弱性の届出も178件ありました。
まずは、自社で次のものを洗い出してみてください。
- 公開しているWebサイト(コーポレートサイト、採用サイトなど)
- 問い合わせフォームや会員ページなど、入力欄のあるページ
- VPN機器
- 社外から接続できるリモートデスクトップ
- 外部に公開しているサーバー(メールサーバー、ファイル共有など)
担当者が把握していない公開資産が見つかることも少なくありません。外部に公開している資産を継続的に把握する考え方もあわせて知っておくと、対象の洗い出しが進めやすくなります。
診断は公開前・大きな変更後・定期の3つのタイミングで実施し、修正後に再診断する
脆弱性診断は、一度実施して終わりにはできません。新しい脆弱性は、使っているソフトウェアにも後から見つかり続けるためです。
IPAとJPCERT/CCへの届出を見ても、2025年には「ソフトウェア製品」の脆弱性が432件届け出られています。また、組織向け4位の「システムの脆弱性を悪用した攻撃」の解説では、脆弱性の発見から悪用までの期間が短くなっていると指摘されています。
実施のタイミングは、次の3つに分けて考えると整理しやすくなります。
| タイミング | 実施する理由 | 対象の例 |
|---|---|---|
| 公開前 | 弱点を残したまま公開しないため | 新しいWebサイト、新しく導入するVPN機器 |
| 大きな変更後 | 機能追加や設定変更で新しい弱点が生まれることがあるため | フォームの追加、サーバーの移行、機器の設定変更 |
| 定期 | 運用中のソフトウェアに新しい脆弱性が見つかるため | 公開中のWebサイト、VPN機器、公開サーバー |
表は一般的な実施タイミングを編集部で整理したものです。
どのタイミングでも、修正後には再診断を行い、弱点が確実に直っているかを確認してください。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編](感染経路の原データ: 警察庁の集計)/IPA・JPCERT/CC「ソフトウェア等の脆弱性関連情報に関する届出状況[2025年第4四半期]」/IPA「情報セキュリティサービス基準適合サービスリスト」
まとめ: 脆弱性診断は中小企業こそ対象を絞って始める価値がある
脆弱性診断は、システムの弱点を攻撃者より先に見つけて直すための点検です。この記事の要点を振り返ります。
- 脆弱性診断は弱点を広く洗い出す点検で、侵入できるかを試すペネトレーションテストとは目的が違います
- 「システムの脆弱性を悪用した攻撃」は、IPA「情報セキュリティ10大脅威 2026」の組織向けで4位でした
- 2023年度に不正アクセス被害を受けた中小企業の48.0%が、手口に「脆弱性」を挙げています
- 一方で、2024年調査時点で中小企業の69.7%は対策を組織として行っていません
被害の入口として脆弱性が最も多いのに、それを点検する仕組みを持つ企業は少ないのが現状です。だからこそ、外部に公開しているWebサイトやVPN機器から対象を絞って診断を始めることに価値があります。
まずは自社が外部に公開しているものを一覧にするところから始めてみてください。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」報告書
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
新人・ひとり情シスの学習は情シスカレッジで

脆弱性診断を外部に依頼する場合でも、報告書を読んで修正の優先度を決めるのは社内の担当者です。自社の弱点を自分で判断できる担当者を育てることが、診断を役立てるための土台になります。
情シスカレッジは、新人・ひとり情シスのためのマイクロラーニングLMSです。情シス業務に必要な知識を、業務の合間に少しずつ学べます。
情シスカレッジの特徴
- 数分の動画と小テストで学べます
- 必修の割り当て、期限の設定、進捗ダッシュボードで学習状況を管理できます
- 自社に合わせたカリキュラムを編成でき、教育記録をCSVで出力できます
導入は5名から可能で、請求書払いにも対応しています。初期設定は約10分で完了します。
※出典
- IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
- IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」報告書
- IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」概要
- IPA・JPCERT/CC「ソフトウェア等の脆弱性関連情報に関する届出状況[2023年第4四半期]」
- IPA・JPCERT/CC「ソフトウェア等の脆弱性関連情報に関する届出状況[2024年第4四半期]」
- IPA・JPCERT/CC「ソフトウェア等の脆弱性関連情報に関する届出状況[2025年第4四半期]」
- 国家公安委員会・総務大臣・経済産業大臣「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(令和8年3月12日公表)
- 経済産業省「情報セキュリティサービス基準 第4.1版」
- IPA「情報セキュリティサービス基準適合サービスリスト」