

【警察庁・IPAデータ】リモートアクセス対策|侵入経路87.0%はVPN機器経由(2025年)
テレワークのために導入したVPN、そのあと見直しをしていない会社は多いですよね。次のような悩みを抱えていないでしょうか。
- テレワーク用のVPNを入れたきりで、機器も設定も見直していない
- リモートアクセスのリスクは何となく分かるけれど、何から手をつければいいのか分からない
- 自社の規模でどこまでやるべきか、判断の基準がほしい
先に結論をお伝えします。リモートアクセスの対策は、機器の更新・認証の強化・ログの記録の3点に絞れます。公的機関のデータを並べると、実際に使われている手口がこの3点の裏返しに集中しているからです。
この記事のポイント
- ランサムウェアの侵入経路のうち、VPN機器・リモートデスクトップ経由が2025年時点で87.0%(出典: IPA「情報セキュリティ10大脅威2026」解説書[組織編]、原データは警察庁)
- 不正アクセス被害を受けた中小企業が挙げた手口は「脆弱性」48.0%、「ID・パスワードの不正利用によるなりすまし」36.8%(2023年度)(出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」)
- リモートワーク環境を狙った攻撃は、IPA「情報セキュリティ10大脅威2026」で組織向け8位に6年連続で選ばれています
ひとつだけ先にお断りします。87.0%は、警察庁が把握したランサムウェア被害のうち、感染経路を特定できた事案を母数とした割合です。すべての被害件数を数えた割合ではありません。

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
リモートアクセスはテレワークの定着とともに常設の経路になり、攻撃対象領域が広がった
リモートアクセスとは、社外にある端末から社内のシステムやファイルへ接続する仕組みのことです。自宅や外出先から業務を続けるために、多くの企業が常設で用意しています。
この章では、なぜ今リスクが高まっているのかを、定着を示す数字と接続方式の違いから押さえていきます。
テレワーク導入率は2025年調査時点で50.1%、5年間50%前後で高止まりしている
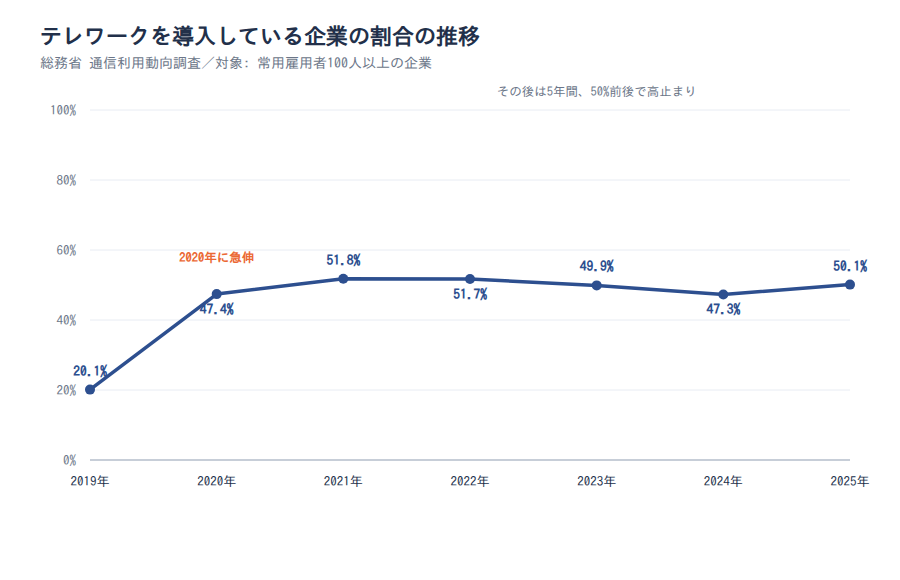
リモートアクセスは非常時の措置ではなく、常設の業務基盤になりました。総務省の通信利用動向調査によると、テレワークを導入している企業の割合は2025年調査時点で50.1%です。
推移を見ておきます。2019年調査20.1%、2020年調査47.4%、2021年調査51.8%、2022年調査51.7%という動きでした。
その後は2023年調査49.9%、2024年調査47.3%、2025年調査50.1%です。2020年に急伸したあと、5年間にわたって50%前後で高止まりしています。
この調査の母集団は常用雇用者100人以上の企業で、2025年調査の回答企業数は2,488社です。中小零細企業は含まれていません。
なお、テレワーク導入率はリモートアクセスの利用率そのものではありません。リモートアクセスやVPNの利用率を示す公的統計は、本稿執筆時点で当社が参照した範囲では見当たりませんでした。50.1%という数字は、社外から社内へつなぐ経路が常設化した背景として読んでください。
図表の出典: 総務省「令和6年 通信利用動向調査報告書(企業編)」/総務省「令和7年 通信利用動向調査」(対象: 常用雇用者100人以上の企業)
接続方式はVPN型・リモートデスクトップ型・クラウド型に大きく分かれ、守る箇所が変わる
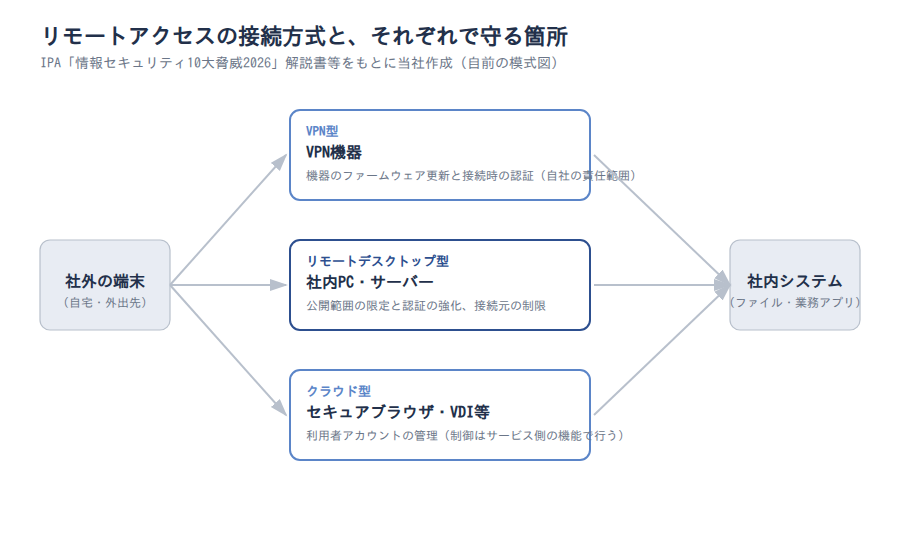
接続方式によって、誰が管理する機器が入口になるかが変わります。そのため、対策を当てる先も方式ごとに違ってきます。
| 接続方式 | 社外の端末が接続する先 | 主に守る箇所 |
|---|---|---|
| VPN型 | 社内に設置したVPN機器 | 機器のファームウェア更新と接続時の認証。自社の責任範囲になる |
| リモートデスクトップ型 | 社内に置いたPCやサーバー | 公開する範囲の限定と認証の強化。接続元の制限も要る |
| クラウド型(セキュアブラウザ、クラウド提供型デスクトップなど) | 事業者のサービス基盤 | 利用者アカウントの管理。接続元やデバイスを絞る制御は、サービス側が用意する機能を設定して行う |
なお、VDI(仮想デスクトップ)は自社の設備で構築する形もあります。その場合はクラウド型ではなく、自社の責任範囲として機器の更新と認証を見ることになります。
統計の上でも、VPN機器とリモートデスクトップは感染経路の集計区分として分けて数えられています。2025年の両者の合計が87.0%、メール・添付ファイル経由が2.2%です。
ただし警察庁の集計区分はVPN機器・リモートデスクトップ・メール/添付ファイル・その他の4つで、クラウド型にあたる区分は置かれていません。詳しい数字は次の章で扱います。
IPAの解説書も、外部ネットワークからVPN経由で社内リソースへの接続を許可する組織が増えたと指摘しています。その結果として攻撃対象領域が広がった、という説明です。
図表の出典: IPA「情報セキュリティ10大脅威2026」解説書[組織編](感染経路の原データ: 警察庁。2025年の感染経路の割合と、VPN経由の接続許可に関する記述をもとに当社作成)
リモートワーク環境を狙った攻撃はIPA「10大脅威2026」で組織向け8位、6年連続の選出
リモートアクセスを狙う攻撃は、単年の流行ではありません。IPA「情報セキュリティ10大脅威2026」で「リモートワーク等の環境や仕組みを狙った攻撃」は、組織向けの8位に選ばれています。
この脅威は2021年に初めて選出され、2026年版まで6年連続6回目の選出です。順位は年によって上下していますが、選ばれ続けている点は変わりません。
ここから読み取れるのは、リモートアクセスを狙う攻撃が定番の脅威として定着したという事実です。8位という順位を「優先度が低い」と読むのは適切ではありません。IPAは同じ解説書で、この順位は選考会の投票にもとづく「社会的に影響が大きかった」順であり、順位の高低は対策すべき優先順位ではないと明記しています。
ポイント
- VPN型は、社内に置いたVPN機器そのものが攻撃対象になる
- リモートデスクトップ型は、外部に開いた接続口と認証情報が攻撃対象になる
- クラウド型は、機器ではなく利用者のアカウントが攻撃対象になる
出典: 総務省「令和7年 通信利用動向調査」/総務省「令和6年 通信利用動向調査報告書(企業編)」/IPA「情報セキュリティ10大脅威2026」解説書[組織編]
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
ランサムウェアの侵入経路の87.0%はVPN機器・リモートデスクトップ経由(2025年)
ここからが本題です。リモートアクセスは、数ある侵入口のひとつではなく、すでに主要な入口になっています。
その根拠が、ランサムウェアの感染経路の集計です。以下の数字は、警察庁が把握したランサムウェア被害のうち、感染経路を特定できた事案を母数としています。
VPN機器・リモートデスクトップ経由の割合は2022年80.4%から2025年87.0%へ4年連続で上昇
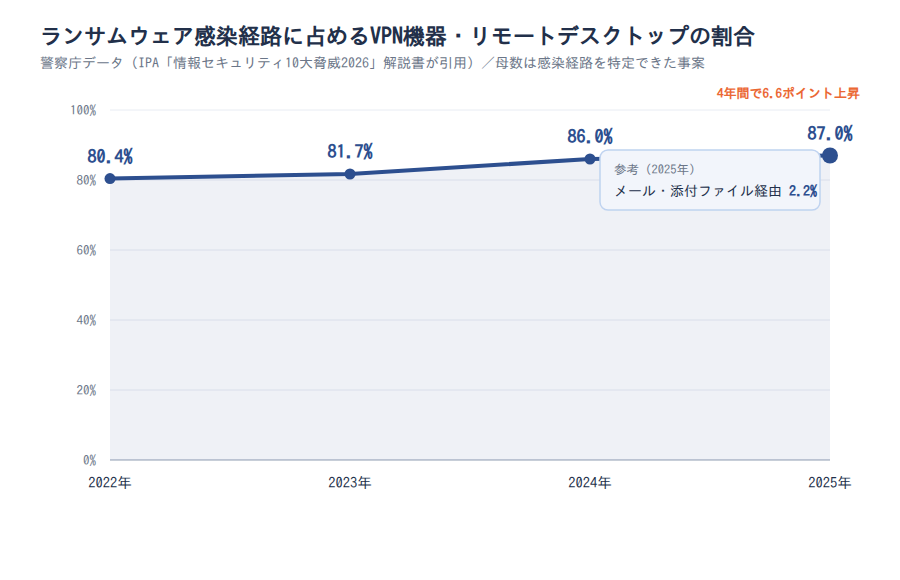
ランサムウェアの感染経路は、この4年で明確に一方向へ寄っています。VPN機器経由とリモートデスクトップ経由の合計は、2022年で80.4%でした。これが2025年には87.0%まで上昇しています。
途中の年も見ておきます。2023年は81.7%、2024年は86.0%で、4年間の上昇幅は6.6ポイントです。特に2023年から2024年にかけての4.3ポイントが最も大きく動いています。
この推移から読み取れるのは、侵入経路が分散しているという前提が成り立ちにくくなっている点です。どの経路にも薄く対策を配る設計は、この数字の下では合理性が下がります。
VPN機器とリモートデスクトップの管理品質が、そのまま被害に遭う確率へ直結する状態に近づいている、というのが率直な読み方です。なお、この数字は警察庁のデータを、IPA「情報セキュリティ10大脅威2026」解説書[組織編]が引用したものです。
図表の出典: IPA「情報セキュリティ10大脅威2026」解説書[組織編](原データ: 警察庁)/母数は感染経路を特定できた事案
メール・添付ファイル経由は2.2%にとどまり、標的型メールの被害率も12.6ポイント下がった
対策の重心は、メールからネットワーク機器側へ移っています。ランサムウェアの感染経路のうち、メールや添付ファイルを経由したものは2025年で2.2%でした。同じ年のVPN機器・リモートデスクトップ経由87.0%とは大きな差があります。
別の調査でも似た方向が出ています。総務省の通信利用動向調査で「標的型メールの送付」を被害として挙げた企業の割合を見てみましょう。2022年調査の44.4%から2025年調査では31.8%へ、12.6ポイント下がりました。
ただし、この2つはまったく別の調査です。前者は警察庁による感染経路の構成比、後者は総務省による被害類型の回答割合で、母集団も設問も一致しません。因果として結ぶのではなく、別々の統計が同じ方向を指している、という程度に受け取ってください。
メール対策が不要になったわけではありません。重心が移っただけで、メール経由の被害がゼロになった数字ではない点は押さえておきたいところです。
中小企業の8.3%が2023年度にランサムウェア感染を経験、企業・団体の被害報告は年間222件
中小企業の側から見ると、被害の広がりはまた違って見えます。IPAの中小企業実態調査(2023年度、n=4,191)では、次のような結果でした。
| 項目 | 割合・件数 | 調査年 |
|---|---|---|
| ランサムウェア感染被害を受けた中小企業等 | 8.3% | 2023年度 |
| 不正アクセス被害を受けた中小企業等 | 10.0% | 2023年度 |
| 何らかのサイバーインシデントを経験した中小企業等 | 23.3% | 2023年度 |
| サイバーインシデントの被害を受けていない中小企業等 | 76.7% | 2023年度 |
| 警察庁への企業・団体等のランサムウェア被害報告(上半期) | 114件 | 2024年 |
| 警察庁への企業・団体等のランサムウェア被害報告(下半期) | 108件 | 2024年 |
表の出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/IPA「情報セキュリティ白書2025」第1章
2024年の被害報告は上半期114件と下半期108件で、合計すると222件になります。これは警察庁へ報告があった件数であり、実際に起きた被害の総数ではありません。
同じ調査で、被害を受けていない中小企業が76.7%を占めている点も併せて見てください。被害が身近になっているのは確かですが、数字を大きく見せる読み方は避けたいところです。
被害額は集計の仕方で桁が変わり、中小企業の自己申告平均は73万円
被害額の数字は、どの集計を見るかで桁が変わります。IPAの中小企業実態調査では、過去3期のサイバーインシデント被害総額の平均が約73万円でした(2023年度、被害があったと回答した中小企業等 n=975の自己申告)。最大は1億円で、100万円以上と回答した企業は9.4%です。
一方、IPAはJNSA「インシデント損害額調査レポート」の値も引用しています。そこではランサムウェア被害を受けた1組織あたりの被害額の平均が2,386万円です。こちらは2017年1月から2022年6月までに公表・報道された被害を集計したものです。
この2つの数字の差が示すのは、数えている範囲の違いです。前者は自社で認識して金額に計上できた範囲、後者は公表を要する規模まで大きくなった事故に偏った集計です。どちらの数字も、自社の想定損害額としてそのまま使うことはおすすめしません。
注意
87.0%は、感染経路を特定できた事案を母数とした割合です。VPN機器やリモートデスクトップは接続ログが残りやすく事後に経路を特定しやすい一方、他の経路は特定が難しいため、母数の側に偏りが生じている可能性があります。また比率であるため、他の経路の件数が減っただけという読み方も否定できません。被害額の2つの数字も、対象期間・母集団・集計方法が異なり、本来は並べて比較できる指標ではありません。なお、2023年の81.7%はIPA解説書の本文の記載に基づく値です。同じ資料の内訳表からは合計が0.1ポイント高く算出されるため、この年だけ資料内に表記のゆれがあります。
出典: IPA「情報セキュリティ10大脅威2026」解説書[組織編](原データ: 警察庁)/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/IPA「情報セキュリティ白書2025」第1章/総務省「令和7年 通信利用動向調査」/総務省「令和4年 通信利用動向調査」
実際の侵入手口は「脆弱性」48.0%と「なりすまし」36.8%に集中している
リモートアクセスのリスクは、なりすまし・盗聴・マルウェア・端末の紛失など、いくらでも並べられます。ただ、実際に使われている手口は2つに寄っています。
ここでは手口の統計を見て、対策の優先順位を付ける材料にします。並列に列挙して終わりにしないための章です。
不正アクセス被害を受けた中小企業の48.0%が「脆弱性」、36.8%が「なりすまし」を手口に挙げた
被害を受けた企業が挙げた手口は、大きく2つに集中しています。IPAの中小企業実態調査で、2023年度に不正アクセス被害を受けた企業の回答を見てみましょう。
「脆弱性」を手口として挙げた割合は48.0%でした。「ID・パスワードの不正利用によるなりすまし」は36.8%です。
この設問の母集団は、不正アクセス被害を受けた中小企業等419社で、複数回答です。複数回答のため、選択肢の合計は100%になりません。なお、不正アクセス被害を受けた中小企業等は全体の10.0%です。
ここでの「脆弱性」には、セキュリティパッチの未適用などに起因するものが含まれます。単に製品側に欠陥があったという意味だけではありません。
読み取れるのは、この2つがリモートアクセスの入口でそのまま起きる話だという点です。「VPN機器のファームウェアを更新していない」「認証情報が使い回されている」と言い換えると、自社の状況に当てはめやすくなります。
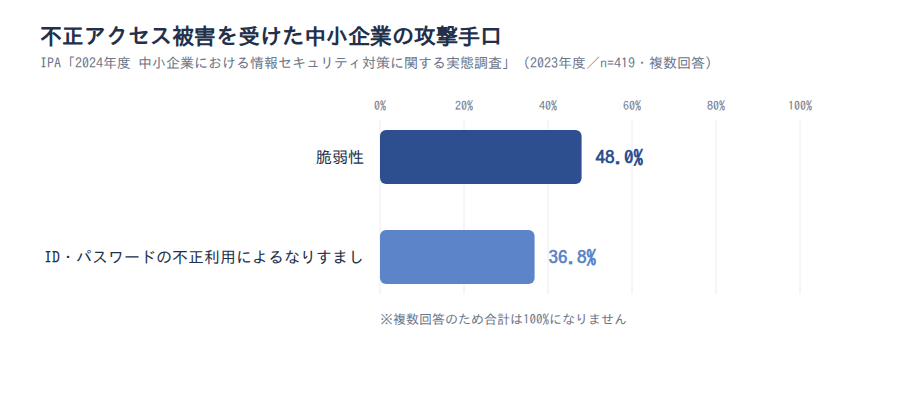
図表の出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」(不正アクセス被害企業 n=419、複数回答)
検挙統計でも識別符号窃用型が399件で大半を占め、うち84件がパスワード管理の甘さに起因
認証情報の管理不備は、警察庁の検挙統計からも裏づけが取れます。2025年の不正アクセス禁止法違反の検挙は431件で、うち不正アクセス行為は407件でした。
| 区分 | 件数 | 調査年 |
|---|---|---|
| 不正アクセス禁止法違反の検挙 | 431件 | 2025年 |
| うち不正アクセス行為 | 407件 | 2025年 |
| 手口別: 識別符号窃用型 | 399件 | 2025年 |
| 手口別: セキュリティホール攻撃型 | 8件 | 2025年 |
| 識別符号窃用型のうち「パスワードの設定・管理の甘さにつけ込んで入手」 | 84件 | 2025年 |
表の出典: 警察庁ほか「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」
この統計は、VPNやリモートアクセス経由に限定したものではありません。あくまで、認証情報の管理不備がリスク要因になっているという傍証として見てください。
ここから読み取れるのは、順位が逆に見える理由です。IPAの調査では脆弱性が最多、検挙統計では識別符号窃用型が大半と、印象が食い違います。これは立件しやすさの差で説明がつきます。
窃用型は被疑者を特定しやすい一方、脆弱性を突く攻撃は攻撃元が匿名化されていることが多く、検挙統計には残りにくいためです。どちらが正しいかは断定できません。調査主体も母集団も調査年(2025年と2023年度)も違うからです。
最も普及している対策は端末のウイルス対策82.0%で、パッチ適用43.5%・認証技術22.2%とは開きがある
では、企業が実際に実施している対策はどうなっているでしょうか。総務省の令和7年通信利用動向調査(インターネット利用企業 n=2,480、複数回答)の同一設問から、実施率を並べます。
| 対策項目 | 実施率(2025年調査) |
|---|---|
| 何らかの対策を実施している | 98.3% |
| 端末(PC等)へのウイルス対策 | 82.0% |
| サーバへのウイルス対策 | 60.7% |
| ID、パスワードによるアクセス制御 | 60.4% |
| ファイアウォールの設置・導入 | 51.9% |
| OSへのセキュリティパッチの導入 | 43.5% |
| アクセスログの記録 | 41.0% |
| 認証技術の導入による利用者確認 | 22.2% |
| 回線の監視 | 21.7% |
| 不正侵入検知システム(IDS)の設置・導入 | 20.7% |
| Webアプリケーションファイアウォール(WAF)の設置・導入 | 19.5% |
表の出典: 総務省「令和7年 通信利用動向調査」(インターネット利用企業 n=2,480、複数回答)
なお、ID、パスワードによるアクセス制御は2022年調査で57.2%、2025年調査で60.4%でした。3.2ポイントの差なので、増加傾向と呼ぶには弱い動きです。
この並びから読み取れるのは、対策と手口が対応していない構図です。端末のウイルス対策は8割を超えて普及しました。ただし、VPN機器のファームウェア更新や認証情報の窃取という主要手口には直接効きにくい層です。
手口の最多は脆弱性48.0%ですが、パッチ適用は43.5%です。なりすましが手口の3分の1を占める一方、認証技術の導入は22.2%にとどまります。対策の数を増やすより、パッチ適用と認証の2点に配分を寄せるほうが、手口との対応が取れます。
反対の見方も添えておきます。クラウドやSaaSへ移行して自社でのパッチ運用が不要になった企業が、「実施していない」側に含まれている可能性はあります。また「認証技術の導入による利用者確認」は調査票上の定義が広く、多要素認証だけを指す項目ではありません。
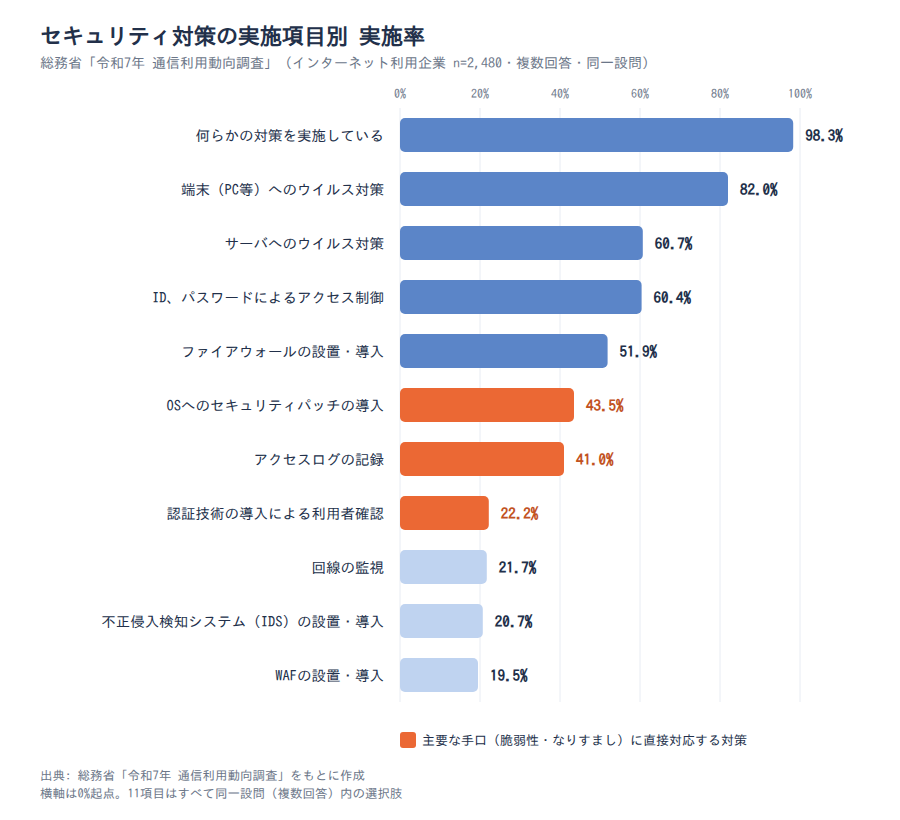
図表の出典: 総務省「令和7年 通信利用動向調査」(インターネット利用企業 n=2,480、複数回答)
注意
手口のデータはIPAの中小企業実態調査(Webアンケートモニタ調査)、対策の実施率は総務省の通信利用動向調査(常用雇用者100人以上の企業)で、母集団が一致しません。同一の集団の中で測ったギャップではなく、2つの調査を突き合わせた仮説として読んでください。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/警察庁ほか「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/総務省「令和7年 通信利用動向調査」/総務省「令和4年 通信利用動向調査」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
被害を受けた企業の割合は48.1%まで下がったが、不正アクセスだけはほぼ横ばい
セキュリティ被害は減っている、という話を聞いたことがあるかもしれません。総論の数字だけを見ると、確かにそう読めます。
ただ、下がったのは検知しやすい被害類型が中心です。内訳まで見ておかないと、減っていない領域の優先度を誤って下げてしまいます。
何らかのセキュリティ被害を受けた企業は2022年62.4%から2025年48.1%へ下がった
まず全体の推移です。総務省の通信利用動向調査で、情報通信ネットワークの利用の際に何らかのセキュリティ被害を受けた企業の割合は、次のように動いています。
| 調査年 | 何らかのセキュリティ被害を受けた企業の割合 |
|---|---|
| 2022年調査 | 62.4% |
| 2023年調査 | 53.9% |
| 2024年調査 | 46.2% |
| 2025年調査 | 48.1% |
表の出典: 総務省「令和4年 通信利用動向調査」/総務省「令和5年 通信利用動向調査」/総務省「令和7年 通信利用動向調査」(令和6年の数値を含む)
2022年調査の62.4%をピークに下がり、2025年調査ではやや反転して48.1%になっています。3年間で14.3ポイントの低下です。
2024年調査から2025年調査への1.9ポイントの動きは、増加に転じたとまでは言えません。この調査は設問や選択肢の見直しが行われた年があり、集計基準の変更が混ざっている可能性があるためです。
標的型メールは12.6ポイント減、ウイルス感染は9.7ポイント減、一方で不正アクセスは3.9%→4.1%
内訳を見ると、下がった類型がはっきりしています。標的型メールの送付を挙げた企業は2022年調査の44.4%から2025年調査の31.8%へ12.6ポイント減りました。ウイルスを発見または感染した企業も32.6%から22.9%へ9.7ポイント減っています。
一方で不正アクセスは、2024年調査3.9%から2025年調査4.1%です。0.2ポイントの差なので、ほぼ変わっていないと見るのが妥当です。なお、不正アクセスの数値は本稿で参照できたのがこの2年分のみで、経年比較としては弱い点をお断りしておきます。
ここから読み取れるのは、全体の低下が特定の類型に支えられているという構図です。全体の下げ幅14.3ポイントに対し、標的型メールが12.6ポイント、ウイルスが9.7ポイントを占めています。
総論の数字を見て対策の優先度を下げると、減っていない領域を放置することになります。リモートアクセスに関係が深いのは、まさに横ばいの側です。
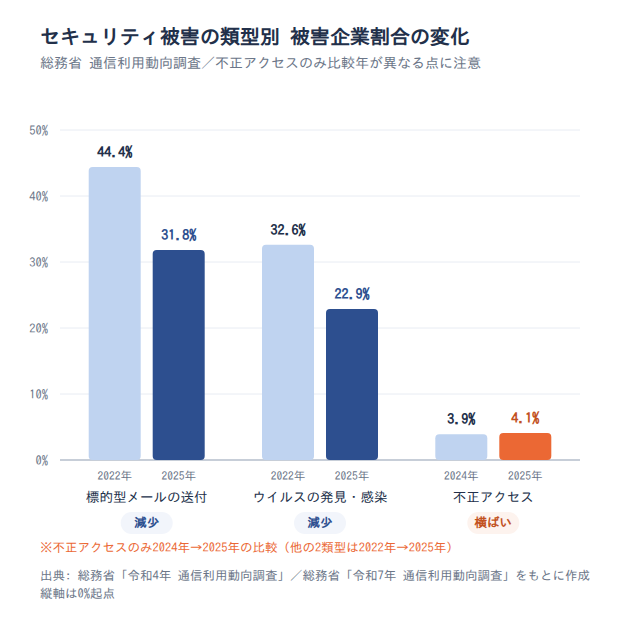
図表の出典: 総務省「令和4年 通信利用動向調査」/総務省「令和7年 通信利用動向調査」(令和6年の数値を含む)/総務省「令和7年 通信利用動向調査報告書(企業編)」(不正アクセスのみ2024年→2025年の比較)
同じ2025年の不正アクセスでも、届出109件と報告68,853件で桁が3つ違う
件数の統計を見るときは、どこが受理した数字かを必ず確認してください。同じ2025年の不正アクセスでも、IPAに届出のあったコンピュータ不正アクセスの届出件数は109件です。
これに対して、JPCERT/CCに報告のあった不正アクセス関連行為の報告件数は68,853件でした。桁が3つ違います(正確には約630倍の開きです)。
読み取れるのは、受理する機関も定義も、数えている対象も違うということです。届け出られたものと、観測されて報告されたものは別物です。この差は、実被害の規模の違いを示すものではありません。
実務での示唆はひとつです。ベンダー資料などで見かける被害件数は、どの機関が何を数えた値なのかを確認してから使ってください。
注意
通信利用動向調査は設問と選択肢の見直しが行われた年があり、経年の変化に集計基準の変更が混ざっている可能性があります。とくに2024年値と2025年値が同一の公表資料に紐づいており、確報と速報の版差を含みうる点は注意が必要です。また同調査の企業編は常用雇用者100人以上の企業が対象で、中小零細企業は含まれていません。
出典: 総務省「令和4年 通信利用動向調査」/総務省「令和5年 通信利用動向調査」/総務省「令和7年 通信利用動向調査」(令和6年の数値を含む)/総務省「令和7年 通信利用動向調査報告書(企業編)」/警察庁ほか「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」
中小企業では従業員100人前後を境に、リモートアクセスの管理が個人任せになる
対策の進み方は、企業規模に応じてなだらかに変わるわけではありません。IPAの調査を見ると、従業員100人前後にはっきりした段差があります。
自社がどちら側にいるかで、選ぶべき対策の形が変わります。ここは自分の会社を当てはめながら読んでみてください。
専門部署がある企業は小規模企業者4.4%、101名以上34.6%と約8倍の開きがある
情報セキュリティの担当を組織として置けているかどうかは、規模で大きく差が出ます。IPAの中小企業実態調査(2024年調査)で「専門部署(担当者)がある」と回答した中小企業等は、全体で9.3%でした。
規模別に見ると、小規模企業者で4.4%、中小企業(100名以下)で14.8%、中小企業(101名以上)で34.6%です。小規模企業者と101名以上の間には、約8倍の開きがあります。
ここでいう小規模企業者は、商業・サービス業で1〜5名、製造業その他で1〜20名の企業を指します。業種によって人数の区分が違う点に注意してください。
なお、101名以上の回答企業数は295社とサンプルが小さめです。また「専門部署(担当者)がある」は自己申告の回答です。兼任担当者を含めて答えた企業と、専任だけを指した企業が混在している可能性があります。
「組織的には行っていない」は101名以上13.6%に対し、100名以下では47.6%と3倍以上に開く
もう一方の設問を見ると、段差の位置がはっきりします。「組織的には行っていない(各自の対応)」と回答した中小企業等の割合は、次のとおりです。
| 区分 | 専門部署(担当者)がある | 組織的には行っていない(各自の対応) |
|---|---|---|
| 中小企業等 全体(n=4,191) | 9.3% | 69.7% |
| 小規模企業者(n=2,775) | 4.4% | 84.5% |
| 中小企業 100名以下(n=1,121) | 14.8% | 47.6% |
| 中小企業 101名以上(n=295) | 34.6% | 13.6% |
表の出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」(2024年調査)
読み取れるのは、体制化の分かれ目がここにあるという点です。101名以上の13.6%に対し、100名以下では47.6%と3倍以上に開きます。
100名以下の企業では、リモートアクセスの設定や運用が特定個人の判断に依存しやすくなります。ひとり情シスの体制だと、担当者が替わった時点で設定の意図が引き継がれなくなりがちです。
反対の見方もしておきます。規模区分の切り方を変えれば、段差の位置も動きます。またWebアンケートモニタ調査のため、セキュリティに関心の高い層が多く回答している可能性は残ります。
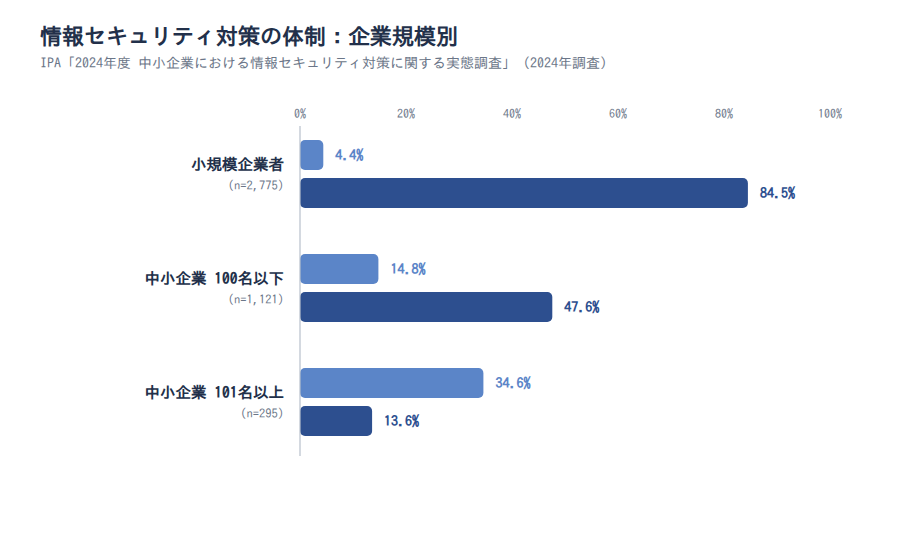
図表の出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」(小規模企業者 n=2,775/100名以下 n=1,121/101名以上 n=295)
従業員教育を実施していない企業は63.6%、投資額を「していない・わからない」は約7割
人手と予算の制約も、同じ調査から数字で見えます。従業員への情報セキュリティ教育を特に実施していない中小企業等は63.6%でした(2024年調査、n=4,191)。
セキュリティ対策の投資額についても、「投資していない」または「わからない」と回答した企業が約7割を占めます(同じ2024年調査)。
読み取れるのは、利用者の行動を前提にした対策がこの層では機能しにくいという点です。人手を前提にした運用ルールより、設定で強制できる仕組みを選ぶほうが現実的です。具体的な進め方は最後の章でまとめます。
補足を1つ。総務省の調査では、被害の経験率は規模が大きいほど高く出ます。2024年調査では100〜299人が44.2%、2,000人以上が69.5%でした。
2025年調査でも100〜299人45.6%、2,000人以上64.9%と同じ傾向です。ただし、これは検知能力と報告体制の差で説明がつく可能性が高く、中小企業のほうが安全だと読むことはできません。
ポイント: 自社がどの層かを判断する3つの問い
- リモートアクセスの設定を、担当者以外の誰かが説明できますか
- 設定の変更履歴や設定意図を残した文書がありますか
- 担当者が長期不在になったとき、機器の更新を止めずに続けられますか
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 概要」/総務省「令和6年 通信利用動向調査報告書(企業編)」/総務省「令和7年 通信利用動向調査報告書(企業編)」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
入口を塞ぐ対策は進んだが、アクセスログの記録41.0%・回線監視21.7%と検知側は遅れている
侵入を完全に防ぎ切るのは、現実には難しいことです。だからこそ、入られたときに気づける仕組みが必要になります。
ところが記録と監視の実施率は、入口側の対策に比べて明らかに低い水準です。ここではその差を確認します。
アクセスログを記録している企業は41.0%、回線監視は21.7%、IDSの導入は20.7%
検知側の対策は、いずれも2割から4割の水準にとどまります。総務省の令和7年通信利用動向調査(インターネット利用企業 n=2,480)では、次のような実施率でした。
- アクセスログの記録: 41.0%
- 回線の監視: 21.7%
- 不正侵入検知システム(IDS)の設置・導入: 20.7%
テレワークは2025年調査時点で50.1%の企業が導入し、5年間定着しています。読み取れるのは、経路の拡大と検知体制の整備が同じ速度で進んでいないという点です。侵入を検知するための記録と監視は、5社に1社から2社の水準で止まっています。
侵入そのものを完全に防ぐことが難しい以上、記録がなければ侵入から発覚までの時間が延びます。被害範囲の特定もできず、復旧の判断が遅れます。
ひとつ補足します。テレワーク導入率と対策の実施率は、それぞれ独立したマクロ集計値です。テレワークを導入した企業に限った監視の実施率ではないため、因果関係として読むことはできません。
セキュリティ管理を外部に委託している企業は20.2%にとどまる
自社にログを見続ける人手が無い場合、外部に委ねる選択肢があります。ただし、総務省の2025年調査でセキュリティ管理のアウトソーシングを行っている企業は20.2%で、まだ広く使われてはいません。
参考までに、同じ調査のIDS導入率20.7%とほぼ同じ水準です。両者は別の設問なので、関係があると読むことはできませんが、外部委託も検知の仕組みも同じくらいの普及度だという状況は見えます。
読み取れるのは、記録を取っていても見る人がいなければ効果が薄れるという点です。それでも、まずは記録が取れているかの確認から始めてください。記録が無ければ、後から見る選択肢そのものが失われます。
注意
監視をマネージドサービスや通信事業者に委ねている企業は、自社の実施項目として回答しない可能性があります。またクラウドサービス側の標準ログ機能を「アクセスログの記録」と認識していないケースも考えられます。実施率の数字は、実態よりも低めに出ている可能性を含んで読んでください。
出典: 総務省「令和7年 通信利用動向調査」/総務省「令和7年 通信利用動向調査(テレワーク)」
多要素認証とゼロトラストの導入率を示す公的統計は見当たらず、自社の遅れを数字で測れない
対策記事の多くは「多要素認証を導入しましょう」で締めくくられます。ただ、それがどれくらい普及しているのかを示す数字は、意外なほど見つかりません。
総務省の通信利用動向調査で近い項目は「認証技術の導入による利用者確認」で、2025年調査の実施率は22.2%です。「ID、パスワードによるアクセス制御」は2022年調査で57.2%、2025年調査で60.4%でした。
ただし、22.2%は多要素認証の導入率そのものではありません。調査票上の定義は広く、多要素認証だけを指す項目ではないためです。この数字を「自社と他社の多要素認証の差」として使うことはできません。
ここから読み取れるのは、判断材料の空白です。なりすましは不正アクセスの手口の36.8%を占めます。IPA「情報セキュリティ10大脅威2026」解説書も、対策として多要素認証やパスキーの利用を推奨しています。
にもかかわらず、その普及度を測る物差しが公的統計に見当たりません。結果として企業は自社が遅れているかどうかを数字で判断できず、導入の判断が担当者の危機感に左右されます。
ゼロトラストについても同じです。導入率や認知度を示す一次統計は、本稿執筆時点で当社が参照した公的統計には見当たりませんでした。デジタル庁のガイドラインなど、政府機関向けの文書に記述がある可能性は残ります。
この「見つからなかった」という事実は、日本にそうした統計が存在しないことの証明ではありません。参照した範囲での限界としてお伝えしています。
注意
22.2%は、総務省の調査で「認証技術の導入による利用者確認」を実施していると回答した企業の割合(2025年調査)です。多要素認証の導入率、パスキーの導入率、ゼロトラストの導入率のいずれでもありません。
出典: 総務省「令和7年 通信利用動向調査」/総務省「令和4年 通信利用動向調査」/IPA「情報セキュリティ10大脅威2026」解説書[組織編]/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
今日から見直せるのは、VPN機器の更新・認証の強化・ログの確認の3点
リモートアクセスの対策は、挙げようと思えばいくらでも挙げられます。ただ、ここまで見てきた手口の統計に沿えば、優先すべきものは3点に絞れます。
機器の更新、認証の強化、ログの確認です。順に、何をどこまで確認すればよいかを見ていきます。
最優先はVPN機器・リモートアクセス製品のファームウェア更新
最初に当てるべきは、機器の更新です。不正アクセス被害を受けた中小企業が挙げた手口の最多は「脆弱性」48.0%(2023年度)でした。ランサムウェアの侵入経路も、VPN機器・リモートデスクトップ経由が87.0%(2025年)を占めます。
一方、OSへのセキュリティパッチを導入している企業は43.5%(2025年調査)にとどまります。手口の順位と対策の実施率が対応していない、というのがここでの読み取りです。
具体的な行動はひとつだけです。自社のVPN機器・リモートアクセス製品の型番と、現在のファームウェア版数を書き出してください。そのうえで、ベンダーの脆弱性情報ページを確認します。
JPCERT/CCは、リモートアクセス関連製品の脆弱性について繰り返し注意喚起を出しています。CVE-2024-3400(Palo Alto Networks製PAN-OS GlobalProtect)、CVE-2024-21762(Fortinet製FortiOS)、CVE-2025-0282(Ivanti Connect Secure)などが該当します。
一般論として、サポートが終了した機器は修正プログラムの提供が止まるため、更新の可否も併せて確認しておきたいところです。
次に認証の強化。なりすましが手口の36.8%を占める
2つ目は認証です。IDとパスワードだけの認証は、手口の3分の1に対して無防備なまま残ります。
不正アクセスの手口のうち「ID・パスワードの不正利用によるなりすまし」は36.8%(2023年度)でした。警察庁の検挙統計でも、識別符号窃用型のうち「パスワードの設定・管理の甘さにつけ込んで入手」は84件(2025年)です。
対策の側も見ておきます。ID、パスワードによるアクセス制御は60.4%まで普及した一方、認証技術の導入による利用者確認は22.2%です(2025年調査)。繰り返しになりますが、この22.2%は多要素認証の導入率ではありません。
具体的な行動としては、リモートアクセスの入口だけでもパスワード以外の要素を1つ足せないかを確認してください。ワンタイムパスワードのように、既存の機器やサービスの機能で追加できる場合もあります。
3つ目はアクセスログの確認。記録している企業は41.0%にとどまる
3つ目は記録です。防ぎきれなかったときに、いつ・どこから入られたかを追えるかどうかで、被害の範囲と復旧の速さが変わります。
総務省の2025年調査では、アクセスログの記録が41.0%、回線の監視が21.7%、IDSの設置・導入が20.7%でした。記録の段階でつまずいている企業が半数以上ある計算になります。
具体的な行動は、VPN機器の接続ログが何日分残っているかを確認することです。取れているつもりでも、保存期間が数日しかないケースがあります。
ここで常時監視の導入まで求めるつもりはありません。担当者が1人か2人の体制なら、まずは記録の有無と保存期間の確認という段階で十分です。
担当者が1人の企業は、運用ルールより設定で強制できる仕組みを選ぶ
最後は、体制を踏まえた選び方です。「組織的には行っていない(各自の対応)」と回答した企業は、中小企業(100名以下)で47.6%、小規模企業者で84.5%でした。従業員教育を特に実施していない企業も63.6%です(いずれも2024年調査)。
読み取れるのは、周知と教育を前提とした対策が成り立ちにくい状況です。利用者に守らせるルールを増やしても、周知と教育の手が足りなければ守られません。
接続元の制限、パスワード以外の要素の必須化、更新の自動化を検討してください。設定で強制できる仕組みへ寄せるほうが、少ない人手で効果が出ます。
ただし、設定で縛りすぎると業務が止まる場面も出てきます。例外を認めるかどうかを判断する窓口を1つ決めておくと、運用が回りやすくなります。
ポイント: 今日から着手できる3つのチェック
- VPN機器・リモートアクセス製品の型番とファームウェア版数を書き出し、ベンダーの脆弱性情報を確認する
- リモートアクセスの入口に、パスワード以外の認証要素を1つ足せるかを確認する
- VPN機器の接続ログが取れているか、何日分保存されているかを確認する
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/IPA「情報セキュリティ10大脅威2026」解説書[組織編]/総務省「令和7年 通信利用動向調査」/警察庁ほか「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/JPCERT/CC「注意喚起」
まとめ|リモートアクセスのセキュリティは、機器の更新・認証・記録の3点に集約される
ここまでの内容を振り返ります。
- ランサムウェアの侵入経路のうち、VPN機器・リモートデスクトップ経由が87.0%(2025年)を占め、経路が一点に寄っている
- 実際の手口は「脆弱性」48.0%と「なりすまし」36.8%(2023年度)に集中している
- 一方でOSへのパッチ導入は43.5%、認証技術の導入は22.2%、アクセスログの記録は41.0%(2025年調査)と、手口に対応していない
- 従業員100名以下の中小企業では47.6%(2024年調査)が組織的な対策を行っておらず、運用が個人任せになりやすい
- 多要素認証やゼロトラストの導入率を示す公的統計は見当たらず、自社の遅れを数字で測ることはできない
次の一歩として、自社のVPN機器の型番とファームウェア版数、そして接続ログの保存期間を書き出すところから始めてみてください。この3つが分かれば、優先順位の判断ができます。
出典: IPA「情報セキュリティ10大脅威2026」解説書[組織編]/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/総務省「令和7年 通信利用動向調査」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
リモートアクセスの運用を支える人材育成なら「情シスカレッジ」

リモートアクセスの対策は、最後には利用者の行動と担当者の運用に戻ってきます。設定で強制できる部分を増やしても、利用者が仕組みの意味を理解していなければ、例外の申請や運用の抜け道が増えていきます。
「情シスカレッジ」は、新人・ひとり情シスのためのマイクロラーニングLMSです。数分の動画と小テストで、日々の業務の合間に少しずつ学べる形になっています。
情シスカレッジの特徴
- 数分の動画と小テストで進めるマイクロラーニング形式
- 必修の割り当て・期限設定・進捗ダッシュボードで受講状況を管理できる
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応
導入は5名から可能で、請求書払いにも対応しています。初期設定はおよそ10分で完了します。
※出典
- 情報処理推進機構「情報セキュリティ10大脅威 2026」解説書[組織編](感染経路の原データ: 警察庁)
- 情報処理推進機構「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」(JNSA「インシデント損害額調査レポート」の引用を含む)
- 情報処理推進機構「2024年度 中小企業における情報セキュリティ対策に関する実態調査 概要」
- 情報処理推進機構「情報セキュリティ白書2025」第1章
- 総務省「令和7年 通信利用動向調査」
- 総務省「令和7年 通信利用動向調査(テレワーク)」
- 総務省「令和7年 通信利用動向調査報告書(企業編)」
- 総務省「令和6年 通信利用動向調査報告書(企業編)」
- 総務省「令和5年 通信利用動向調査」
- 総務省「令和4年 通信利用動向調査」
- 警察庁ほか「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」
- JPCERT/CC「注意喚起」一覧