

【IPA調査で検証】社内SEはやめとけと言われる理由|2024年は101名以上の中小企業でも51.9%がセキュリティ対策を兼務の担当者に任せている
社内SEに興味がある人や、いま社内SEとして働いている人の中には、こんな悩みを持つ人も多いのではないでしょうか。
- 社内SEは「やめとけ」と言われるけど、本当なのか
- 激務なのに評価されない、という話は自分の職場にも当てはまるのか
- SIerやSESから社内SEに転職して、後悔しないか
ネットで見かける「やめとけ」の声は体験談が中心で、どこまで一般的な話なのか判断しにくいですよね。結論から言うと、「やめとけ」と言われる理由の一部は公的データで裏付けられますが、職種全体に当てはまる話ではなく、職場の体制によって大きく変わります。
この記事では、社内SEの仕事内容をひととおり知っている人に向けて、IPA(情報処理推進機構)の調査データから「やめとけ」の理由を検証します。データで確認できる理由と確認できない理由を分け、入社前に確認したいポイントも紹介します。
この記事のポイント
- 2024年のIPA調査では、101名以上の中小企業でも情報セキュリティ対策の体制は「兼務だが担当者を任命」が51.9%で最も多い結果です。(出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」)
- 2025年度はDX人材の「質」が不足とする企業が88.8%にのぼる一方、DX人材の評価基準が「ない」企業が76.1%ある(出典: IPA「DX動向2026」)
- 「激務・残業が多い」を直接示す公的データは見つかっておらず、負荷の大きさは職場の体制によって大きく変わる
「やめとけ」という言葉に振り回されず、自分が入る職場、いまいる職場を見極める材料にしてみてください。

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
社内SEがやめとけと言われる理由は兼務体制・評価のしにくさ・保守とDXの掛け持ちの3つ
ネットでよく見る「やめとけ」の理由は、「業務範囲が広い」「評価されにくい」「技術が伸びにくい」の3つにまとまります。この記事では、公的データで裏付けを確認できる形に置き換えて、兼務体制・評価のしにくさ・保守とDXの掛け持ちの3つとして順に見ていきます。
101名以上の中小企業でも情報セキュリティ対策は兼務の担当者を任命する企業が51.9%で最も多い
社内SEの「業務範囲が広い」という声の背景には、情報セキュリティ対策のような重要な領域でも、他の業務と兼ねた担当者が担う体制が、従業員101名以上の中小企業では最も多いことがあります。
IPAが2024年に行った中小企業の実態調査では、情報セキュリティ対策の体制を3つの区分で尋ねています。従業員101名以上の中小企業に絞っても、「兼務だが担当者を任命」が51.9%で最も多い結果でした。
| 情報セキュリティ対策の体制 | 中小企業等全体 | 101名以上の中小企業 |
|---|---|---|
| 専門部署(担当者)がある | 9.3% | 34.6% |
| 兼務だが、担当者が任命されている | 21.0% | 51.9% |
| 組織的には行っていない(各自の対応) | 69.7% | 13.6% |
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」(2024年調査)
なお、この数値が測っているのは「情報セキュリティ対策の体制」です。社内SEの業務全体の兼務率ではない点に注意してください。また、数値は企業単位の割合で、担当者のうち何割が兼務かを示すものではありません。
それでも、セキュリティという重要な領域でさえ兼務が最多である点は見逃せません。入社する個人の側から見ると、少なくとも情報セキュリティ対策では、担当者を置く企業の多くが兼務で回しています。ITの他の業務でも、本業と掛け持ちしながら幅広く担う働き方になっている可能性は高いと考えておくのが現実的です。
DX人材の評価基準がない企業は2025年度で76.1%にのぼる
社内SEの「頑張っても評価されにくい」という声は、企業側に評価の物差しが整っていないというデータと方向が一致します。
IPA「DX動向2026」によると、2025年度にDX人材の評価基準が「ない」と答えた企業は76.1%でした。求める人材像を設定して社内に周知している企業も、2025年度で16.2%にとどまります。
ここでの評価基準は「DX人材」に対するもので、一般的な人事評価制度とは別の話です。また、この調査はDXに取り組む企業を対象にしています。
この2つの数値から読み取れるのは、DXを担う人材(社内SEが含まれる場合もあります)に期待される役割がはっきり言葉になっていない企業が多い、という点です。役割が曖昧だと、何を達成すれば評価されるのかも分かりにくくなります。
ただし、評価基準がないことと「評価されない」ことの因果関係までは、このデータからは言えません。待遇面が気になる人は、社内SEの年収もあわせて確認してみてください。
DXなど他の案件で手一杯になりレガシー刷新に要員を割けない企業は日本20.1%・米国18.7%で同水準
「既存システムの保守とDXを両方任されて手が回らない」という悩みは、日本だけの問題ではなく、米国でもほぼ同じ割合で起きています。
IPA「DX白書2023」(2022年度調査)では、古いシステムを刷新するときの課題を日米で比べています(複数回答)。「DXなど他の案件に手一杯で、移行に十分な要員を割けない」を選んだ企業は、日本で20.1%、米国で18.7%でした。「古い技術を理解した技術者を確保できない」も、日本19.5%、米国17.9%と近い水準です。
なお、回答者の層は日米で異なります。日本は経営層やICT・DX部門の責任者・担当者、米国はマネージャー以上が回答しています。
この結果から読み取れるのは、DXなどの新規案件と既存システムの刷新・移行を同じ人員で回す苦しさは、日米で大きな差がないという点です。古い技術を扱える人が足りない状況では、その維持に人が張り付きやすくなります。「技術が伸びにくい」と言われる背景の一つは、ここにあると考えられます。
ポイント
- 兼務体制: 101名以上の中小企業でも、情報セキュリティ対策は兼務の担当者を任命する企業が最多(2024年)
- 評価のしにくさ: DX人材の評価基準がない企業が大半で、求める人材像を周知している企業は少数(2025年度)
- 保守とDXの掛け持ち: 要員を移行に割けない悩みは日米でほぼ同水準(2022年度)
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/IPA「DX動向2026」/IPA「DX白書2023」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
激務や残業の多さを直接示す公的データは見つかっていない
「社内SEは激務」という話もよく聞きますよね。ただ、社内SEの激務や残業の多さを直接示す公的データは、今回の調査では見つかりませんでした。
ここでは、データで言えることと言えないことを分けて整理します。
公的データで分かるのは企業側の不足感と体制の有無に限られる
公的データで確認できるのは、企業から見た人材の不足感と、企業単位の体制の有無までです。社内SE個人の働き方を直接測った数値は見当たりません。
たとえばIPA「DX動向2026」では、2025年度にDX人材の「量」が不足とする企業が85.5%、「質」が不足とする企業が88.8%でした。IPAの2024年の中小企業調査でも、情報セキュリティ対策に専門部署がある企業は9.3%、組織的に行っていない企業は69.7%です。
業界全体で人が足りないという背景もあります。経済産業省が2019年に公表した推計では、2030年のIT人材の不足は44.9万人(中位シナリオ、生産性上昇率0.7%の場合)です。
ただし、これらはいずれも企業単位の認識や推計です。社内SE個人の残業時間や離職率、ストレスの度合いは、数値では確認できませんでした。なお、厚生労働省「賃金構造基本統計調査」のように、職種別の労働時間を集計した公的統計はあります。ただし職種の区分は「ソフトウェア作成者」「システムコンサルタント・設計者」などで、社内SEとSIerなどに所属するSEを分けていないため、社内SEだけの残業の実態は読み取れません。
そのため、この記事では「激務かどうか」は公的データでは確認できない論点として扱います。体験談を否定するのではなく、データで裏付けられる範囲を超えている、という意味です。
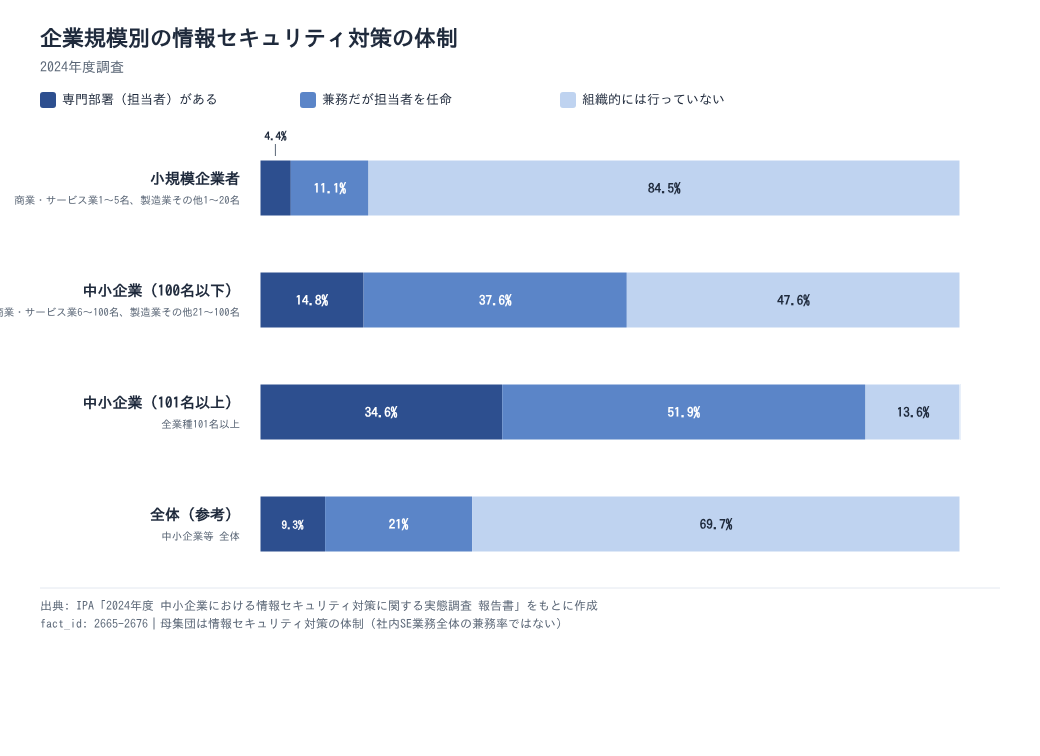
小規模企業者の84.5%は情報セキュリティ対策を組織的に行っておらず体制は会社の規模で大きく変わる
激務かどうかは確認できない一方で、体制は会社の規模によって大きく異なることがデータから分かります。負荷の大きさも、規模によって変わる可能性が高いと考えられます。
IPAの2024年の調査では、小規模企業者で情報セキュリティ対策を「組織的には行っていない」企業が84.5%でした。小規模企業者とは、商業・サービス業1〜5名、製造業その他1〜20名の企業です。
専門部署がある企業は4.4%、兼務の担当者を任命している企業は11.1%です。
100名以下の中小企業では、専門部署あり14.8%、兼務の担当者を任命37.6%、組織的には行っていない47.6%でした。101名以上では、組織的に行っていない企業は13.6%まで下がります。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」(2024年調査)
規模が小さい会社ほど、情報セキュリティ対策を担当する体制そのものが整っていないことが分かります。いわゆる「ひとり情シス」は民間発の言葉で、公的統計の用語ではありません。
それでも小規模な会社ほど、限られた担当者に業務が集中しやすい構造だと読めます。ただし、この調査は担当者の人数を測っていないため、「1人で対応している」とまでは言えません。
注意
ここで紹介した数値は、いずれも企業単位の回答です。社内SE個人の残業時間・離職率・ストレスを示すものではありません。また、体制の数値は「情報セキュリティ対策の体制」を尋ねたもので、社内SEの業務全体の体制とは一致しない場合があります。
出典: IPA「DX動向2026」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/経済産業省「IT人材需給に関する調査」報告書
人手が増えても楽になるとは限らないのは求められる水準が上がっているから
「人手不足だから大変なだけで、人が増えれば楽になる」と考える人もいるかもしれません。しかしIPAの調査の推移を見ると、**人数の不足感は和らぐ一方で、求められる水準への不足感は強まっています。**ただし、「質」の不足感の受け止め方は資料のなかでも分かれます(次の見出しで説明します)。量と質に分けて見ていきます。
人材の量が大幅に不足とする企業は2年で62.1%から50.1%に下がった
人数の面では、**「大幅に不足」とする企業の割合は2023年度から2年続けて下がっています。**ただし、不足そのものが解消したわけではありません。
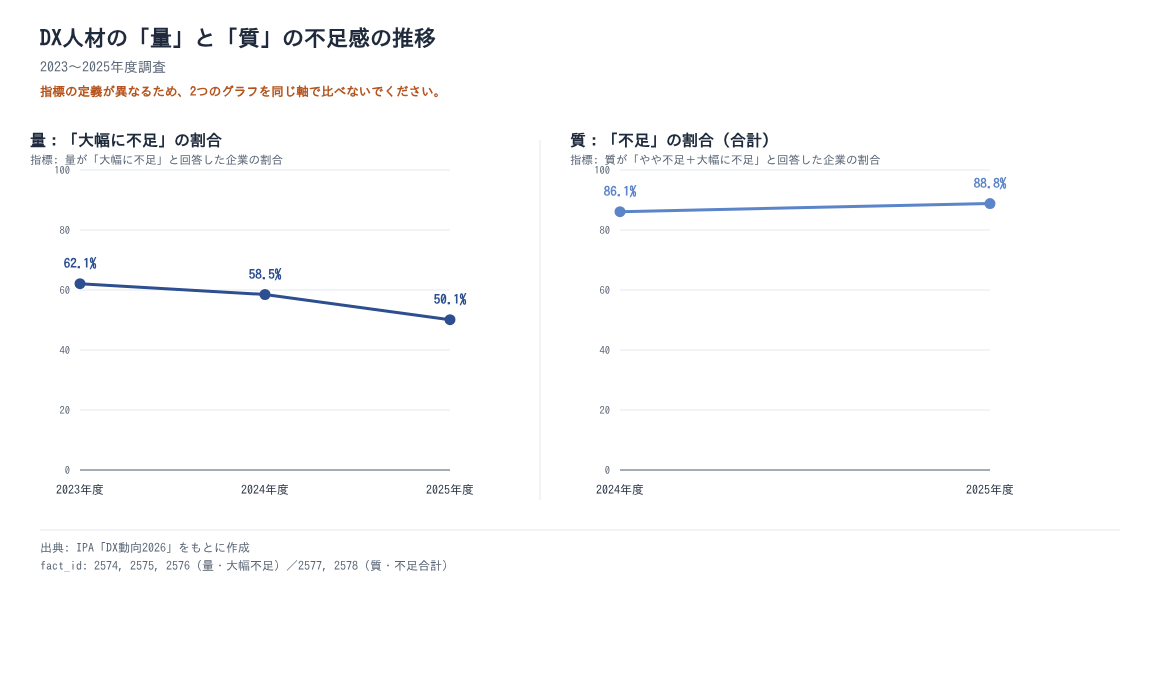
IPAのDX動向調査で、DX人材の「量」が「大幅に不足」と答えた企業は、2023年度62.1%、2024年度58.5%、2025年度50.1%でした。同じ調査の同じ指標で、2023年度から2025年度までに12.0ポイント下がっています。
一方で、「やや不足」を含めた「量」の不足は、2025年度でも85.5%あります。
つまり、人数の逼迫は「大幅に不足」から「やや不足」へ移った程度です。採用が進んで人数の面は少し落ち着いてきたものの、足りない状態は続いていると考えておくのが妥当です。なお、この調査の対象は各年度にDXに取り組んでいる企業で、対象企業の顔ぶれは年度ごとに変わります。そのため、変化には対象企業の入れ替わりによる影響も含まれます。
出典: IPA「DX動向2026」
人材の質が不足とする企業は2025年度に88.8%へ増えている
量とは反対に、**人材の「質」が不足とする企業は増えています。**社内SEにとっては、一人ひとりに求められる水準が上がっていることを意味します。
同じIPAの調査で、DX人材の「質」が不足(やや不足+大幅に不足)とする企業は、2024年度86.1%から2025年度88.8%に増えました。「大幅に不足」だけを見ると58.9%から52.9%に下がっており、強い不足感はやや和らいでいます。IPA自身は、この「大幅に不足」の減少を重く見て、「質」の不足も「量」と同様に一服感がみられると整理しています。合計で見るか「大幅に不足」で見るかで、読み取り方が分かれる点に注意してください。
企業規模別では、2025年度に従業員301人以上の企業で9割超、100人以下の企業でも7割超が「質」の不足を感じています。なお、この調査の対象はDXに取り組む企業です。
この推移から読み取れるのは、企業が感じている不足が「人数」から「水準」へ移っている可能性がある点です。採用で人が増えても、一人ひとりに求められるスキルの水準が上がり続ければ、負荷は下がるとは限りません。「人が入れば楽になる」とは言い切れないことも、「やめとけ」と言われる背景の一つだと考えられます。
ポイント
- DX人材の量が「大幅に不足」とする企業は、2023年度から2025年度にかけて下がった
- 「やや不足」を含めると、量の不足は2025年度でも8割を超えている
- DX人材の質が不足とする企業は、2024年度から2025年度にかけて増えた
- 人が増えても、求められる水準が上がれば負荷は下がるとは限らない
出典: IPA「DX動向2026」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
社内SEに向いているのは推進役を担いたい人で専門特化を望む人には合いにくい
「やめとけ」と言われる職場の特徴が分かると、どんな人に社内SEが向いているかも見えてきます。データから導くと、プロジェクトを動かす推進役を担いたい人には向いており、一つの技術分野だけを深めたい人には合いにくいと言えます。
刷新を率いるリーダーがいない企業は日本で33.5%と米国の14.0%の2倍以上
日本の企業で特に足りていないのは、手を動かす人数よりも計画を立てて進めるリーダー役です。この役割を担いたい人にとって、社内SEは経験を積む余地の大きい仕事です。
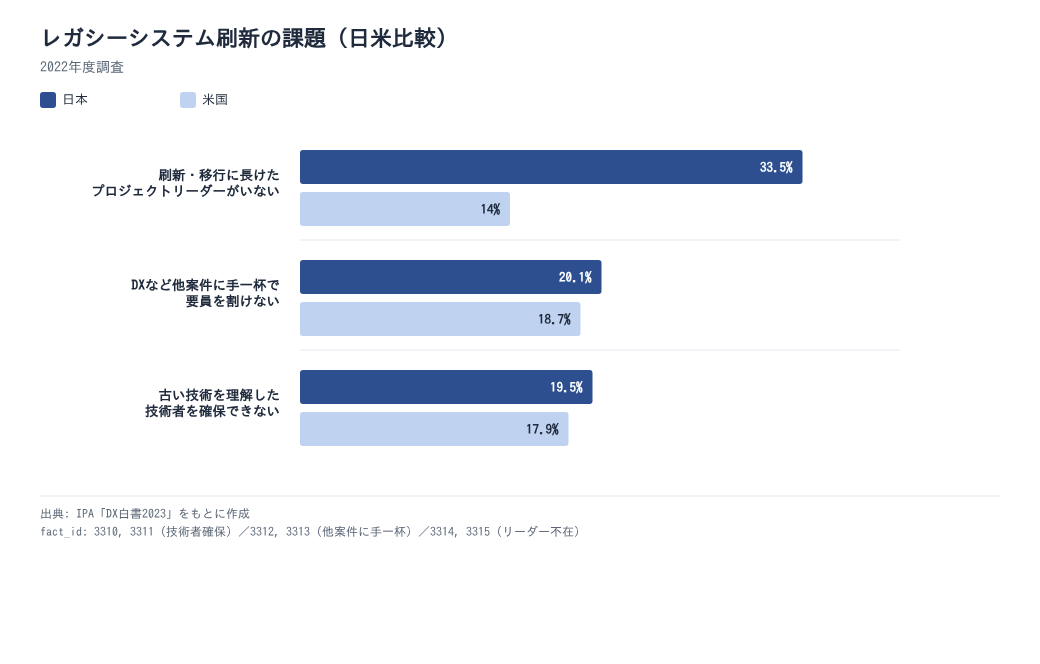
IPA「DX白書2023」(2022年度調査)では、古いシステムを刷新するときの課題を尋ねています(複数回答)。「刷新・移行に長けたプロジェクトリーダーがいない」を選んだ日本企業は33.5%でした。米国は14.0%で、日本は米国の2倍以上、差は19.5ポイントです。
日本では、この課題が選択肢の中で最も高い割合でした。
出典: IPA「DX白書2023」(2022年度調査)
前の章で見たとおり、要員不足の悩みは日米でほぼ同じ水準でした。それと比べると、日本で際立って欠けているのは、刷新を計画して進める役割の担い手だと読めます。社内調整やベンダー管理を通じてプロジェクトを動かしたい人には、こうした役割の担い手が不足している分、経験を積む余地があり、向いていると考えられます。ただし、日本側の回答者には現場の担当者も含まれるため、「リーダーがいない」を選びやすかった可能性もあります。
2016年調査ではセキュリティ責任者でも兼任が34.7%あり特定分野だけを深めたい人には合いにくい
一方で、一つの技術分野を突き詰めたい人には、社内SEの働き方は合いにくい面があります。2016年の調査では、責任者クラスでさえ兼任で置く企業が専任で置く企業より多かったためです。
IPAの「企業のCISOやCSIRTに関する実態調査2017」は、2016年に従業員300人以上の日本企業を対象に行われました。セキュリティの責任者であるCISO等の設置状況は、次のとおりです。
- 専任で設置している: 27.9%
- 兼任で設置している: 34.7%
- 設置していない: 29.0%
このデータは2016年のもので、現在とは状況が変わっている可能性があります。ここでは、2016年時点で責任者でさえ兼任が専任を上回っていたことを示す参照点として扱います。現在も同じ傾向が続いているかどうかは、このデータだけでは判断できません。
責任者クラスでも兼任が多いなら、担当者が幅広い業務を受け持つ流れになりやすいと考えられます。特定の技術を深く掘り下げたい人は、社内SEよりも専門職として働ける環境のほうが合う場合があります。なお、コミュニケーションが好きかどうかといった性格面の向き不向きは、データでは確認できない点です。
ポイント
- 向いている人: 社内調整やベンダー管理を通じて、プロジェクトを計画し推進する役割を担いたい人
- 向いている人: 幅広い業務を経験しながら、会社全体のITを見渡したい人
- 合いにくい人: 一つの技術分野だけを専門的に深めたい人
- 合いにくい人: 担当範囲がはっきり決まった環境で働きたい人
出典: IPA「DX白書2023」/IPA「企業のCISOやCSIRTに関する実態調査2017」
社内SEへの転職で後悔しないために入社前に確認したいポイントは3つ
ここまで見てきたように、「やめとけ」に当てはまるかどうかは職場によって変わります。そのため、情シスへの転職を考えるときは、入社前に職場の体制と求められる役割を確認することが大切です。データをもとに、面接などで確認したい3つのポイントを紹介します。
求めるスキルを具体的に説明できる会社は人材の質の不足感が23.4ポイント低い
1つ目は、会社が求めるスキルを具体的に説明できるかどうかです。説明できない会社は、何をすれば評価されるのかが分かりにくい職場である可能性があります。
IPA「DX動向2026」によると、2025年度にDX推進に必要なスキルを把握している企業では、人材の質が「大幅に不足」とする割合が40.6%でした。把握できていない企業では64.0%で、23.4ポイントの差があります。さらに、スキルを把握できていない企業は52.8%と過半数です。
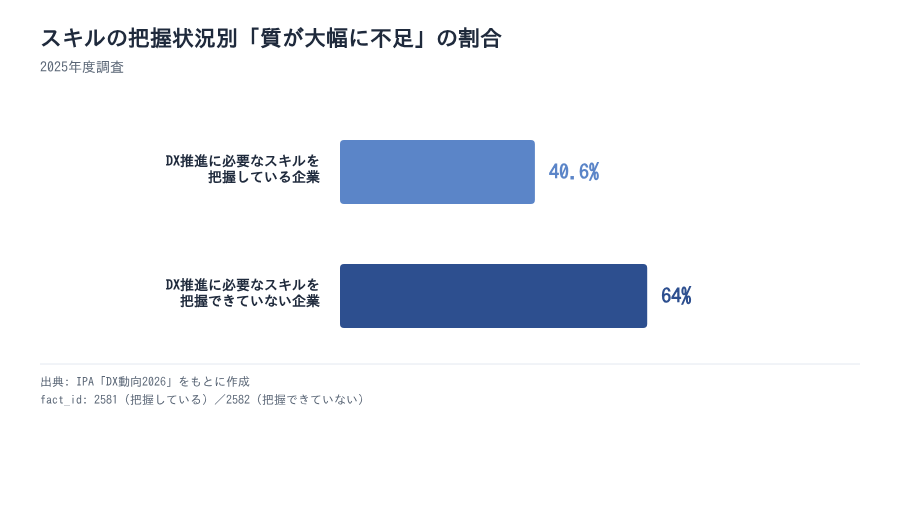
出典: IPA「DX動向2026」
この差から読み取れるのは、求めるスキルを言葉にできているかどうかが、職場を見分ける手がかりになるという点です。ただし、人材に余裕がある会社ほどスキルを整理しやすいという逆向きの説明も成り立ち、因果の向きは特定できません。面接では「入社後に期待する役割と、そのために必要なスキル」を具体的に聞いてみてください。
情シスの体制が専任か兼務かで任される業務の幅が変わる
2つ目は、情シスの体制が専任か兼務かです。兼務が前提の職場では、ITの業務と他部署の業務を掛け持ちする可能性が高くなります。
IPAの2024年の調査では、情報セキュリティ対策の担当者を決めている企業(専門部署あり+兼務で担当者を任命)のうち、兼務が占める割合を計算できます。100名以下の中小企業では、37.6%÷(14.8%+37.6%)で約7割です。101名以上の中小企業でも、51.9%÷(34.6%+51.9%)で約6割となります。
つまり、情報セキュリティ対策の担当者を置いている会社の中でも、兼務のほうが多数派だと言えます。入社後にどこまでの業務を任されるかを知るために、面接では次の点を確認してみてください。
- 情シスの担当者は何人いるか
- 他部署の業務との兼務があるか
- 前任者はいまも社内に在籍しているか
DXに取り組む企業は1,001人以上で98.7%と100人以下の41.6%を大きく上回る
3つ目は、会社がDXにどの程度取り組んでいるかです。取り組み状況によって、社内SEが任される仕事の中身が変わりやすくなります。
IPA「DX動向2026」によると、2025年度に何らかの形でDXに取り組んでいる企業の割合は、次のとおりです。
- 回答企業全体: 75.7%
- 従業員1,001人以上: 98.7%
- 従業員100人以下: 41.6%
規模の大きい会社ではDX推進を含む仕事を任されやすく、小さい会社では既存システムの維持が中心になりやすいと考えられます。どちらが良いということではありません。運用の安定に力を入れたいのか、推進役の経験を積みたいのかを考え、会社の取り組み状況と合っているかを確認してみてください。
入社前の確認チェックリスト
- 入社後に期待される役割と、必要なスキルを具体的に説明してもらえたか
- 情シスの人数と、他部署の業務との兼務の有無を確認したか
- 前任者が在籍しているか、引き継ぎを受けられるかを確認したか
- 会社のDXへの取り組み状況と、自分が積みたい経験が合っているか
出典: IPA「DX動向2026」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
社内SEがやめとけかどうかは配属先の体制と求められる役割で決まる
社内SEが「やめとけ」かどうかは、職種で一律に決まるものではありません。配属先の体制と、求められる役割によって決まります。
公的データで裏付けられた理由は、次の3つでした。2024年の調査では、101名以上の中小企業でも情報セキュリティ対策の体制は兼務が51.9%で最多です。2025年度にはDX人材の質が不足とする企業が88.8%ある一方、評価基準がない企業が76.1%ありました。
兼務で幅広い業務を担いながら、より高い水準を求められ、その達成を測る物差しがない。この組み合わせが、「やめとけ」と言われる構造の一つだと考えられます。ただし、兼務の数値と人材の質・評価基準の数値は対象の異なる別々の調査によるもので、同じ企業でこれらが同時に起きていることを示すものではありません。
一方で、「激務・残業が多い」を直接示す公的データは見つかりませんでした。また、2022年度の調査では刷新を率いるリーダーがいない日本企業が33.5%あり、推進役を担いたい人には活躍の余地があります。
「やめとけ」に当てはまる職場かどうかは、入社前の確認でかなり見分けられます。求めるスキルの説明、情シスの体制、DXへの取り組み状況の3点を確かめて、自分に合う職場を選んでみてください。
情シスカレッジのご紹介

この記事で見てきたように、情シスは兼務や少人数の体制で運営されることが多く、新しく入った人の育成まで手が回りにくいですよね。教える側も教わる側も日々の対応に追われる中で、育成を仕組みにできれば負担はぐっと軽くなります。
情シスカレッジは、新人・ひとり情シスのためのマイクロラーニングLMSです。数分の動画で学び、小テストで理解を確認する形式なので、業務の合間に少しずつ進められます。
情シスカレッジの特徴
- 数分の動画+小テスト: すきま時間で学べ、理解度をその場で確認できます
- 必修割り当て・期限・進捗ダッシュボード: 誰がどこまで進んだかを管理者がひと目で把握できます
- 自社カリキュラム編成・CSV教育記録: 自社に必要な講座を組み合わせ、教育記録をCSVで出力できます
導入は5名から可能で、請求書払いに対応しています。初期設定は約10分で完了します。
※出典