

【IPA調査】セキュリティチェックシートとは|取引先から要請を受けた中小企業は12.2%(2024年度)、回答と作成のポイント
取引先から突然「セキュリティチェックシートへの回答をお願いします」と届くと、戸惑いますよね。情シス担当者からは、次のような声をよく聞きます。
- 取引先からチェックシートが届いたけれど、何をどこまで書けばいいのか分からない
- 「いいえ」と答える項目が多くて、取引に響かないか心配
- ひとり情シスや兼務なので、回答に割ける時間がない
- 委託先を確認するために、自社でもチェックシートを用意したい
結論から言うと、セキュリティチェックシートは、取引先が自社の情報セキュリティ対策を質問形式で確認する書類です。回答は「書類を埋める作業」ではありません。根拠資料をそろえ、実際の対策と回答を一致させることが大切です。
IPAの2024年度調査では、販売先から情報セキュリティに関する要請を受けた経験がある中小企業等は12.2%でした。まだ一部ですが、サプライチェーンを狙った攻撃はIPA「情報セキュリティ10大脅威 2026」の組織編で4年連続の2位です。この2つを踏まえると、チェックシートで対策を確認される場面は今後増えていくと筆者は考えています。
この記事では、チェックシートの定義と項目の構成、求められる背景、SECURITY ACTIONとの関係を解説します。あわせて、中小企業の体制の実態、回答の進め方、自社での作り方も公的データをもとに整理します。
この記事のポイント
- セキュリティチェックシートは取引先の対策状況を質問形式で確認する書類です。業種共通の公的な標準様式は現時点で定められておらず、自動車業界には153項目(V2.1、2023年度時点)の業界標準があります(出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」が引用した日本自動車工業会・日本自動車部品工業会の集計)
- 2024年度調査で販売先から要請を受けた中小企業等は12.2%で、そのうち約55%は要請に対して対策を行っていません(出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」)
- 2024年度調査で小規模企業者の84.5%は対策を組織として行っていません(出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」)。回答の根拠資料とSECURITY ACTIONの宣言を先に用意しておくと、回答の負担を減らせます

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
セキュリティチェックシートは取引先の情報セキュリティ対策を質問形式で確認する書類
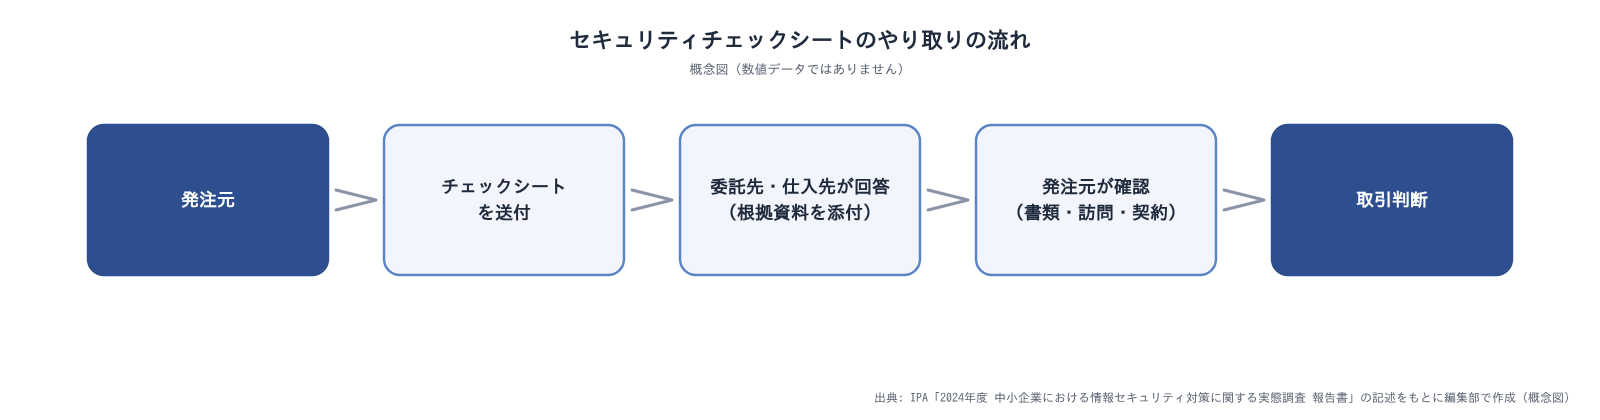
セキュリティチェックシートは、発注元が委託先や仕入先に送り、情報セキュリティ対策の状況を質問形式で確認する書類です。「規程を定めているか」「ウイルス対策をしているか」といった質問に、はい/いいえなどで答えてもらう形が一般的です。
中小企業は、チェックシートを受け取る側にも送る側にもなります。
チェックシートで確認されること
- 情報セキュリティの規程や担当者などの体制が整っているか
- 従業員への教育や、機器・データの管理を行っているか
- 回答の内容を裏付ける資料(規程、記録、認証など)を出せるか
発注元が委託先や仕入先に送り、回答を取引判断の材料にする
チェックシートは、発注元が取引先を選んだり、取引を続けるか判断したりするための材料です。発注元は回答を見て、自社の情報を預けてよいかを確かめます。
IPAの2024年度調査のインタビューでは、取引先から受ける要請の手段として、秘密保持契約、チェックシート、訪問、監査などが挙がっています。これは少数の企業への聞き取りで、比率を示すデータではありません。同じ調査のアンケートでは、要請を受けた企業のうち79.6%が「秘密保持」を求められていました。
IPAの2024年度調査では、中小企業等が販売先から要請を受けた経験(12.2%)は、仕入先に要請した経験(8.7%)をやや上回ります。これは要請全般の経験で、チェックシートの利用率ではありません。まずは「受け取る側」として準備しておく企業が多いと考えてよいでしょう。
質問項目は組織的・人的・物理的・技術的対策の4分類で構成されることが多い
チェックシートの質問は、組織的・人的・物理的・技術的対策の4分類で並ぶ形が多く見られます。分類ごとの質問例と公的データは次のとおりです。
| 分類 | 質問の例 | 関連する公的データ |
|---|---|---|
| 組織的対策 | セキュリティポリシーや担当者を定めているか | ポリシーを策定している企業は2025年調査で48.2% |
| 人的対策 | 従業員に教育を行っているか、誓約書を取っているか | 教育を特に実施していない中小企業等は2024年度調査で63.6% |
| 物理的対策 | 入退室や機器の持ち出しを管理しているか | - |
| 技術的対策 | ウイルス対策やアクセス制御を行っているか | 端末にウイルス対策プログラムを導入している企業は2025年調査で82.0% |
表の出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」(常用雇用者100人以上の企業が対象)/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」概要説明資料(中小企業等が対象)
総務省とIPAの数値は、調査主体も対象企業も異なるため比べられません。項目数を公的資料で確認できるのは、自動車業界の153項目(2023年度時点)くらいです。
様式や項目構成を業種横断で示した公的統計は見当たりません。届いた質問は、まず4分類のどれに当たるかで整理すると読みやすくなります。
自動車業界では153項目の業界標準チェックシートをレベル別に自己評価している
自動車業界は、チェックシートを業界単位で運用している代表的な例です。「自動車産業サイバーセキュリティガイドライン」に沿ったチェックシート(V2.1)があり、2023年度時点の達成条件は153項目です。ガイドラインはその後、2024年8月に2.2版が公開されています。最新版の項目構成は、日本自動車工業会の公開資料で確認してください。
このチェックシートでは、企業が目標とするレベル(レベル1〜3)を決めて、各項目の達成状況を自己評価します。IPAの報告書で紹介されている自工会・部工会の2023年度の集計によると、目標レベル1(最低限の項目)にとどまる企業は約20%(659社)でした。
同じ集計では、目標レベル2に関する平均点が約79%と紹介されています。ただし、どの企業群・どの項目の平均かは、引用元の記載からは一つに定まりません。
これらは業界団体の集計をIPAの報告書が引用した数値です。自社が自動車業界と取引していなくても、レベル別に項目を分ける考え方は自社のチェックシートを作るときの参考になります。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」(自工会・部工会の集計は同報告書の引用による)/同 概要説明資料/総務省「令和7年通信利用動向調査の結果(概要)別紙2」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
チェックシートが求められる背景には取引先を経由するサプライチェーン攻撃がある
チェックシートが求められるのは、サイバー攻撃の被害が取引関係を通じて広がるためです。IPA「情報セキュリティ10大脅威 2026」の組織編では、サプライチェーン攻撃が2位でした。
IPAの2024年度調査では、2023年度に被害を受けた中小企業等の約70%で取引先にも影響が出ています。一方、取引前に対策を確認し合う動きはまだ一部です。
注意
このセクションの「約70%」は被害を受けた企業(975社)の中での割合です。「12.2%」「8.7%」は回答した中小企業等(4,191社)全体の中での割合です。分母が異なるため、同じグラフに並べたり、直接比べたりはできません。
サプライチェーンや委託先を狙った攻撃は「10大脅威2026」で4年連続2位になっている
サプライチェーンを狙った攻撃は、組織が対策すべき脅威として毎年上位に入っています。IPA「情報セキュリティ10大脅威 2026」の組織編では、「サプライチェーンや委託先を狙った攻撃」が2位でした。
この脅威は、2026年版までで8年連続で選ばれています。さらに、1位のランサム攻撃と2位のサプライチェーン攻撃という並びは4年連続です。なお、この順位は被害件数の多さではなく、IPAの選考会の投票で決まっています。
サプライチェーン攻撃とは、対策が手薄な取引先を足がかりにして発注元に侵入する手口を指します。IPAの「サプライチェーンや委託先を狙った攻撃」には、ほかにもソフトウェアの開発・更新の経路を悪用する手口や、業務の委託先から預けた情報が漏えいする被害が含まれます。発注元がチェックシートで委託先を確認するのは、この入り口を減らすためです。委託先の対策状況は、発注元にとって自社の対策の一部だと言えます。
インシデント被害を受けた中小企業の約7割で取引先にも影響が出ている
自社が被害を受けると、その影響は取引先にも及びます。IPAの2024年度調査では、2023年度にウイルス感染の被害を受けた中小企業等は14.8%、不正アクセスの被害を受けた企業は10.0%でした。
被害を受けた企業(975社)に、取引先への影響を聞いた結果は次のとおりです。
| 取引先への影響(2023年度に被害を受けた企業) | 割合 |
|---|---|
| 何らかの影響があった(「特に無し」を除く) | 約70% |
| サービスの停止・遅延による影響 | 36.1% |
| 個人顧客への賠償・法人取引先への補償の負担 | 32.4% |
表の出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」(「約70%」は報告書本文の記載による)
**被害が起きると、取引先へのサービスが止まったり、補償の負担が生じたりします。**チェックシートを受け取る側から見ると、発注元が確認したいのはまさにこの点です。
取引先に要請を出した経験がある中小企業は8.7%で、事前の確認はまだ一部にとどまる
被害が取引先に広がる一方で、取引の前に対策を確認し合う企業はまだ少数です。IPAの2024年度調査では、販売先から情報セキュリティに関する要請を受けた経験がある中小企業等は12.2%でした。仕入先に要請した経験がある企業は8.7%です。
同じIPAの報告書では、日本損害保険協会の2020年の調査も紹介されています。この調査では、取引先や委託先のサイバーリスク対策を管理していない企業が、大企業・中小企業ともに40%以上でした。調査主体も年も異なるため、IPAの数値と並べて推移として読むことはできません。
この数値から読み取れるのは、被害は取引関係を通じて広がるのに、事前の確認はまだ1割前後にとどまるという関係です。ただし、被害の割合と要請の経験は分母も時点も異なります。要請が少ないことが被害の原因だとまでは言えません。
出典: IPA「情報セキュリティ10大脅威 2026」解説書(組織編)/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」(日本損害保険協会の調査は同報告書の引用による)
SECURITY ACTIONの宣言はチェックシートの回答を裏付ける材料になる
SECURITY ACTIONは、IPAが運営する中小企業向けの自己宣言制度です。宣言済みであることは、チェックシートの回答に添えられる分かりやすい裏付けになります。
ただ、制度自体の認知はまだ広くありません。IPAの2024年度調査で、SECURITY ACTIONを知っている中小企業等は10.4%でした。なお、ISMSは第三者機関の審査を受ける認証で、自己宣言のSECURITY ACTIONとは位置づけが違います。
一つ星・二つ星・ISMSの違い
- 一つ星: 基本的な対策項目に取り組むことを、自社で宣言する
- 二つ星: 「5分でできる!情報セキュリティ自社診断」を実施し、情報セキュリティ基本方針を策定・外部公開したうえで宣言する
- ISMS: 第三者の審査機関による認証。自己宣言ではなく、外部の審査を受けて取得する
SECURITY ACTIONは一つ星と二つ星の2段階で取り組みを自己宣言する制度
SECURITY ACTIONは、取り組みの段階に応じて一つ星と二つ星の2段階で宣言する仕組みです。一つ星は、IPA「中小企業の情報セキュリティ対策ガイドライン」の「情報セキュリティ6か条」に取り組むことを宣言する段階です。対策を始める前でも申し込めます。2026年3月の同ガイドライン第4.0版で、従来の5か条に「バックアップを取ろう!」が加わり6か条になりました。この記事で使う2024年度調査の数値は、改訂前の5項目を基準にしています。
二つ星は、さらに自社診断を実施し、基本方針を策定して外部に公開する段階です。詳しい要件は、IPAの公式サイトで確認してください。
IPAの2024年度調査では、制度を知っている中小企業等は10.4%でした。知っている企業に限ると、一つ星を宣言している企業が37.1%、二つ星が19.1%、宣言していない企業が43.8%です。知っている企業の中では、半数を超える企業が宣言を済ませています。
ISMSの認証も回答の裏付けになりますが、審査の手間も費用もかかります。そのため、中小企業がまず取り組みやすいのはSECURITY ACTIONの方でしょう。
宣言のきっかけは補助金の申請要件が54.9%、取引先からの要求が48.4%を占める
宣言した企業の多くは、補助金の申請や取引先からの求めをきっかけにしています。IPAの2024年度調査で、宣言済みの企業(244社)に理由を聞いた結果、「補助金や助成金の申請要件」が54.9%でした。「顧客や取引先からの要求」も48.4%です。
一方、対策を強化するきっかけを全体(4,191社)に聞くと、「取引先からの要請」は11.9%でした。最も多い「法令の制定や改訂への対応」でも20.0%です。また、対策の必要性を感じたことがある企業など(2,203社)のうち、対策に期待する効果として「取引先からの信頼獲得」を挙げた企業は22.4%でした。
この数値から読み取れるのは、取引先の要求は、日々の対策よりも「外部に示せる形」を作る場面で強く表れるという傾向です。ただし、分母が4,191社と244社で異なり、どちらも複数回答のため、単純には比べられません。チェックシートへの回答も自己宣言も、取引先に示せる証跡という点では同じ役割を持ちます。
一つ星の5項目(2024年度調査時点)を実施する企業は29.8%だが、宣言まで済ませた企業は試算で約6%にとどまる
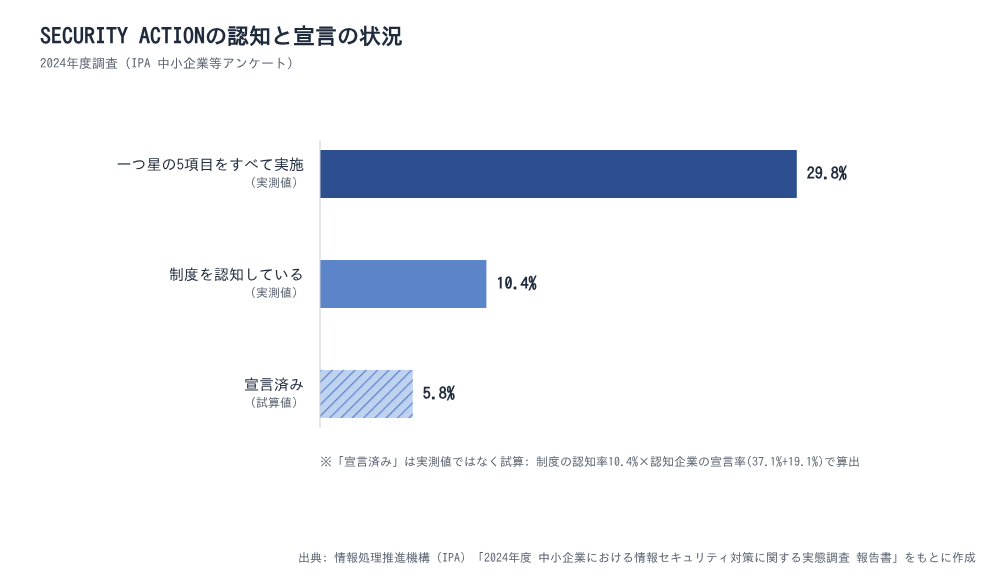
基本的な対策をしていても、宣言まで進んでいる企業はごく一部です。IPAの2024年度調査で、調査時点の一つ星の5項目をすべて実施している中小企業等は29.8%でした。
一方、宣言済みの企業の割合は調査で直接測られていません。そこで、認知率10.4%に、認知企業の宣言率(一つ星37.1%+二つ星19.1%=56.2%)を掛けて試算すると、全体の約5.8%になります。
宣言していない企業に理由を聞いた結果は次のとおりです。回答した企業の大半は、制度そのものを知らない企業です。
| 宣言しない理由(2024年度調査) | 割合 |
|---|---|
| 知らなかった | 38.6% |
| 必要性を感じられない | 28.5% |
| 費用対効果が不明確 | 15.9% |
表の出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」(SECURITY ACTIONを宣言していない企業(制度を知らない企業を含む、n=3,947)が回答、複数回答)
この比較から読み取れるのは、対策の実施と宣言の間に約5倍の開きがあることです。試算は異なる分母を掛け合わせた値なので、目安として見てください。対策をしているのに「宣言済み」と書けない企業は、宣言を済ませるだけでチェックシートの回答を補強できます。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
中小企業ではチェックシートに回答する担当者が決まっていない状態が多数派
中小企業では、チェックシートは兼務の担当者か、担当者のいない状態で処理されるのが一般的です。ひとり情シスや兼務で回答に苦労するのは、珍しいことではありません。
IPAの2024年度調査では、対策を組織的には行っていない中小企業等が69.7%でした。専門の部署(担当者)がある企業は9.3%にとどまります。
注意
このセクションで使う総務省「通信利用動向調査」の数値は、常用雇用者100人以上の企業が対象です。100人未満の企業の実施率は、これより低いと考えられますが、直接の数値はありません。IPAの調査は中小企業等が対象で、総務省の数値とは対象企業が異なります。
小規模企業者の84.5%はセキュリティ対策を組織として行っていない
企業規模が小さいほど、対策を組織として行っていない企業が増えます。IPAの2024年度調査では、小規模企業者の84.5%が対策を組織的には行っておらず、各自の対応に任せていました。
規模別に見ると、専門部署がある企業は小規模企業者で4.4%、小規模企業者を除く100名以下の中小企業で14.8%、101名以上で34.6%です。兼務の担当者を任命している企業は、それぞれ11.1%、37.6%、51.9%でした。
組織的に行っていない企業は、全体で69.7%、100名以下で47.6%、101名以上で13.6%です。全体では、専門部署ありが9.3%、兼務の担当者ありが21.0%でした。
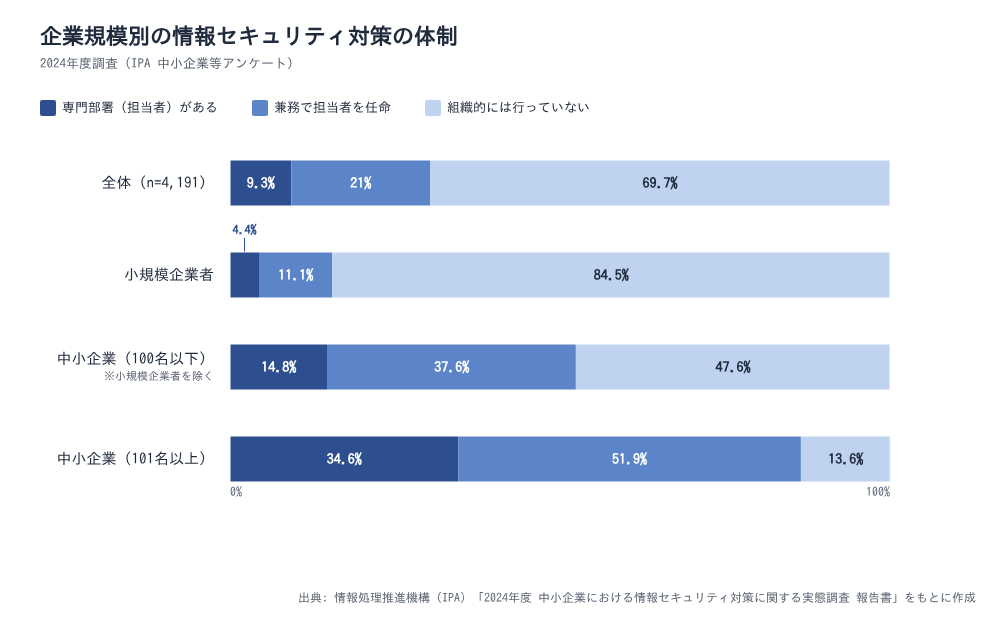
担当者が決まっている企業の割合(専門部署と兼務の合計)を試算すると、小規模企業者15.5%、100名以下52.4%、101名以上86.5%です。101名以上でも、兼務が専門部署を上回ります。
**回答の負担と質は、この体制に大きく左右されると考えられます。**ただし、これはチェックシートの回答者を直接聞いた設問ではありません。
従業員教育を実施していない企業は小規模企業者で78.5%にのぼる
チェックシートでよく問われる項目の例に、従業員教育の実施と記録があります。しかし、教育を行っていない中小企業は少なくありません。IPAの2024年度調査では、従業員への情報セキュリティ教育を特に実施していない企業が全体で63.6%でした。
| 企業規模(2024年度調査) | 教育を特に実施していない割合 |
|---|---|
| 全体 | 63.6% |
| 小規模企業者 | 78.5% |
| 中小企業(100名以下、小規模企業者を除く) | 40.1% |
| 中小企業(101名以上) | 13.9% |
表の出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/同 概要説明資料
規模による差が大きく、小規模企業者では約8割が教育をしていません。同じ調査で、対策への投資を「していない」「わからない」と答えた企業も約7割でした。
**教育は大きな費用をかけなくても始められる対策です。**まずは従業員のセキュリティ理解度を確かめ、実施した記録を残すところから始めてみてください。
100人以上の企業でもポリシー策定は48.2%、監査は26.7%で「はい」と答えにくい項目が残る
規模の大きい企業でも、チェックシートで「はい」と答えにくい項目は残ります。総務省の通信利用動向調査(常用雇用者100人以上の企業が対象)の結果の概要(別紙2)では、セキュリティポリシーを策定している企業は2025年調査で48.2%でした。
各年の報告書(企業編)の時系列で見ると、ポリシーの策定率は2022年40.4%、2023年45.2%、2024年43.9%、2025年48.1%と推移しています。2024年の下がり幅は標本誤差の範囲かもしれず、一貫して増えているとは言い切れません。この時系列は報告書本体の集計です。結果の概要(別紙2)とは集計表が異なり、小数点以下が一致しない年があります。
セキュリティ監査の実施率は、2024年26.2%、2025年26.7%です。2年分しかないため、傾向とは言えません。
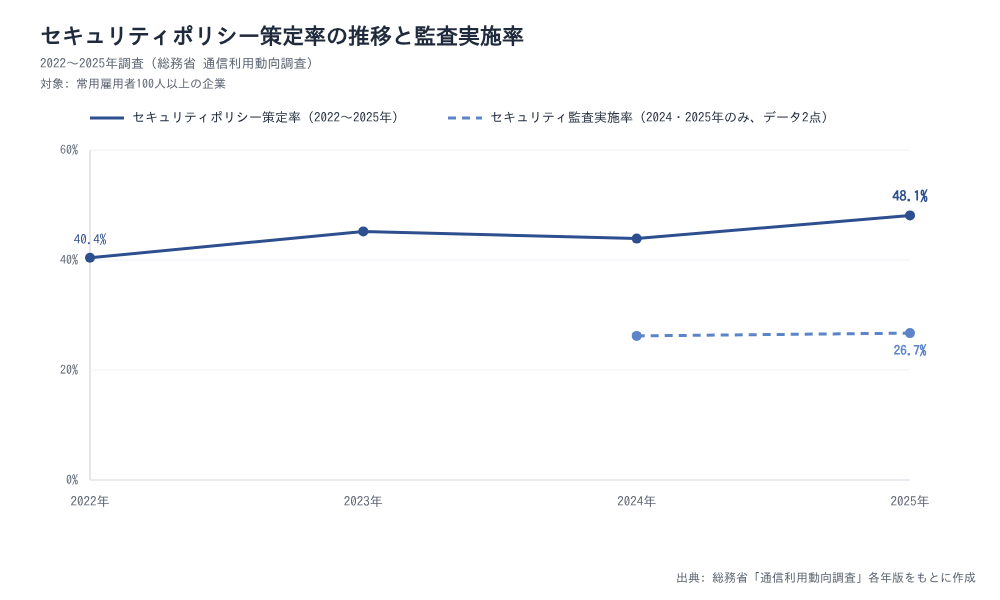
業種による差も大きく、2025年調査の策定率は情報通信業86.3%、金融・保険業88.2%に対し、卸売・小売業は46.6%でした。100人以上の企業でも、ポリシーでは約半数、監査では7割を超える企業が「はい」と答えられない状況です。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/同 概要説明資料/総務省「令和7年通信利用動向調査の結果(概要)別紙2」/総務省「令和7年通信利用動向調査報告書(企業編)」/総務省「令和6年通信利用動向調査報告書(企業編)」
チェックシートへの回答は根拠資料をそろえて使い回せる形にする
チェックシートが届くたびに、ゼロから回答を考えるのは大変です。**回答と根拠資料を一式で管理し、次の回答に使い回せる形にしておくと負担を減らせます。**回答の手間は、取引の継続や獲得にもつながる作業です。
回答前のチェックリスト
- 質問の分類ごとに、回答する担当者(総務・人事・情シスなど)を決めたか
- 回答の根拠となる資料(規程、教育記録、機器台帳など)を一か所にまとめたか
- 認証や宣言の証明書類に有効期限があるものは、期限を確認したか
- 「いいえ」と答える項目に、改善の予定や代わりの対策を書き添えたか
回答の担当者と根拠資料をあらかじめ決めておけば、毎回ゼロから答えずに済む
回答を楽にするには、担当者と根拠資料を先に決めておくことです。IPAの2024年度調査では、兼務で担当者を任命している中小企業等が21.0%、組織的には行っていない企業が69.7%でした。ひとりで全項目に答えるのは難しいため、社内で分担する仕組みが必要です。
準備は次の手順で進めると効率的です。
- 質問を4分類に分け、組織的対策は総務、人的対策は人事、技術的対策は情シスのように担当を割り振る
- 規程、教育の記録、機器の台帳などの根拠資料を一か所に集め、「回答集」として保存する
- 新しいチェックシートが届いたら、回答集から近い質問の回答を流用し、差分だけを確認する
ソフトウェアライセンス管理やIT資産管理の製品を導入している企業は、同じ調査で2024年度に10.3%でした。表計算ソフトなどで台帳を作っている企業はこの数値に含まれないため、台帳の有無そのものを示す値ではありません。
この値は対策の必要性を感じたことがある企業などに限った集計です。過去の調査(2016年度5.5%、2021年度6.7%)とは集計対象が異なるため、推移としては読めません。
外部の支援者に作業を任せる場合でも、回答の内容は自社で把握しておく必要があります。
発注元の69.1%は、仕入先が要請に応じたことを取引につながった大きな要因と考えている
チェックシートへの回答は負担ですが、取引の継続や獲得に結びつく作業です。IPAの2024年度調査で、仕入先に要請をした企業(366社)のうち、仕入先が要請に応じた企業は83.1%でした。
さらに、仕入先が応じたと答えた企業(304社)のうち、69.1%が「応じたことが取引につながった大きな要因」と考えています。仕入先が応じた発注元の約7割が、その対応を取引の決め手の一つと見ているということです。
これは発注元側の認識を聞いた数値で、回答すれば必ず取引が決まるという意味ではありません。
それでも、受け取る側が丁寧に回答する意味は十分にあります。同じ調査で、対策の必要性を感じたことがある企業など(2,203社)のうち、対策に期待する効果に「取引先からの信頼獲得」を挙げた企業は22.4%でした。回答を信頼づくりの機会と捉えてみてください。
「いいえ」と答える項目には改善の予定と代わりの対策を添えて回答する
「いいえ」の項目があるのは、珍しいことではありません。総務省の2025年調査(常用雇用者100人以上の企業)でも、対策の実施率は項目によって大きく異なります。
| 対策(2025年調査) | 実施している企業の割合 |
|---|---|
| 端末へのウイルス対策プログラムの導入 | 82.0% |
| サーバへのウイルス対策プログラムの導入 | 60.7% |
| ID、パスワードによるアクセス制御 | 60.4% |
| ファイアウォールの設置・導入 | 51.9% |
| セキュリティ監査 | 26.7% |
表の出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」(常用雇用者100人以上の企業が対象)
実態と違う「はい」は、後で発覚したときに信頼を大きく損ないます。未実施の項目は正直に「いいえ」と答え、実施予定の時期や代わりの対策を書き添えましょう。たとえば、外部の監査が未実施なら「年1回の自己点検を実施」と添える方法があります。
回答の前に、自社の対策状況を診断して、弱い項目を把握しておくのもおすすめです。「いいえ」の項目は、改善の計画とセットで伝えれば、取引先の不安を和らげられます。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/総務省「令和7年通信利用動向調査の結果(概要)別紙2」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
自社でチェックシートを作るときは取引の実態に合わせて項目と評価方法を決める
委託先や仕入先を確認するために、自社でチェックシートを作りたい方もいるでしょう。作る場合は、公的なガイドラインを土台に、自社の取引内容に合わせて項目を選ぶのが基本です。
業種共通の公的な標準様式は現時点で定められておらず、項目数まで分かるのは自動車業界の153項目(2023年度時点)くらいです。
自社でチェックシートを作る手順
- 手順1: 委託する業務と、取引先に渡す情報の重要度を整理する
- 手順2: 公的なガイドラインをもとに、4分類で質問項目を選ぶ
- 手順3: 必須項目と推奨項目を分け、評価の方法を決める
- 手順4: 回答を受け取ったら、根拠資料や契約で内容を確認する
業種共通の公的な標準様式は定められていないため、公的なガイドラインを土台に項目を選ぶ
項目を一から考える必要はありません。公的なガイドラインを土台にすれば、抜け漏れの少ないチェックシートを作れます。
公的調査で測られているのは、要請を受けた経験(2024年度12.2%)や要請した経験(同8.7%)までです。この数値から読み取れるのは、チェックシートという様式の利用率や項目構成を業種横断で示した統計は無い、という点です。項目数が分かるのは、自動車業界の153項目(2023年度時点)くらいです。
土台には、IPA「中小企業の情報セキュリティ対策ガイドライン」(2026年3月に第4.0版へ改訂)や経済産業省「サイバーセキュリティ経営ガイドライン」が使えます。取引先がクラウドサービスでデータを扱う場合は、クラウドサービスのセキュリティガイドラインも参考になります。自動車など業界のガイドラインがあれば、それに合わせるのがよいでしょう。
また、経済産業省と内閣官房国家サイバー統括室は、「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」の準備を進めています。取引先に求める対策の水準を、共通の段階(★)で示す制度です。IPAが運営する予定で、運用が始まれば、自社のチェックシートの項目や求める水準を決めるときの目安になります。最新の状況はIPAの公式サイトで確認してください。
IPAの2024年度調査では、要請を受けた企業の79.6%が「秘密保持」を求められていました(複数回答)。預ける情報の重要度に応じて項目を絞り、取引先の回答負担も考えることが大切です。
評価方法は「平均点」で見るか「全項目達成」で見るかを先に決めておく
チェックシートを作るときは、回答をどう評価するかも先に決めておきましょう。同じ「チェック」でも、評価の方法によって結果の数値は大きく変わります。
IPAの報告書で紹介されている自工会・部工会の2023年度の集計では、目標レベル2に関する平均点が約79%とされています。どの企業群・どの項目の平均かは、引用元の記載からは一つに定まりません。目標レベル1にとどまる企業は約20%です。一方、IPAの2024年度調査で、調査時点の一つ星の5項目をすべて実施している中小企業等は29.8%でした。
平均点の約79%と、5項目をすべて実施した企業の29.8%は比べられません。前者は一部の項目が未達でも点数が高く出る平均点方式、後者は1項目でも欠けると数に入らない全項目達成方式です。調査主体も年度も対象企業も異なります。
自社のチェックシートでは、必須項目は全項目達成、推奨項目は達成率で見るなど、評価の基準を先に決めておきましょう。
回答を受け取ったら、書類上の対応と実際の対策を分けて確認する
チェックシートの回答が返ってきても、それだけで対策が実施されたとは限りません。IPAの2024年度調査で、仕入先に要請した企業から見ると、仕入先の83.1%が要請に応じていました。一方、要請を受けた企業の側では、約55%が要請に対して対策を行っていないと答えています。
この2つの数値を並べると、「要請に応じた」と「対策を実施した」は同じではないことがうかがえます。ただし、2つは別々の企業群から得た数値です。要請の時点ですでに要件を満たしていた企業が含まれる可能性もあります。
回答の内容は、次のような方法で確認すると確実です。
- 規程や教育の記録など、回答を裏付ける資料の提出を依頼する
- 重要な情報を預ける委託先には、訪問して管理の状況を確認する
- 契約に、違反したときの措置を盛り込む(2024年度調査では、要請を受けた企業の36.4%が、契約違反時の措置を要請内容として示されていた。複数回答)
- 秘密保持契約だけで済ませず、技術的な対策も確認する(2024年度調査では、要請を受けた企業の79.6%が秘密保持を求められていた)
書類の回答と実際の対策を分けて確認することが、委託先管理の基本です。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」(自工会・部工会の集計は同報告書の引用による)
まとめ:セキュリティチェックシートは回答と実際の対策をそろえることで取引先の信頼につながる
この記事の要点は次のとおりです。
- チェックシートは取引先の対策を質問形式で確認する書類で、質問は組織的・人的・物理的・技術的対策の4分類が多い
- 背景にはサプライチェーン攻撃がある。2024年度調査で販売先から要請を受けた中小企業等は12.2%で、うち約55%は対策を行っていない
- 一つ星の2024年度調査時点の5項目を全て実施する中小企業等は29.8%だが、宣言済みは試算で約6%。宣言は回答の裏付けになる
- 小規模企業者の84.5%は対策を組織として行っていない。担当と根拠資料を先に決め、「いいえ」には改善予定を添える
- 自社で作る場合は、公的なガイドラインを土台に項目を選び、評価方法を先に決める
チェックシートの利用率を示す公的統計はありません。ただ、要請を受けた・出した経験はいずれも1割前後で、確認される場面は今後増えると筆者は考えています。届く前に、根拠資料とSECURITY ACTIONの宣言を整えておきましょう。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
セキュリティ教育の仕組みづくりなら「情シスカレッジ」

チェックシートでは、従業員教育の実施と記録がよく問われます。教育を続けて記録に残す仕組みがあれば、ひとり情シスでも自信を持って「はい」と書けます。
「情シスカレッジ」は、新人・ひとり情シスのためのマイクロラーニングLMSです。業務の合間に学べます。
情シスカレッジの特徴
- 数分の動画と小テストで進めるマイクロラーニング形式
- 必修の割り当て・期限設定・進捗ダッシュボードで受講状況を管理できる
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応
導入は5名から可能で、請求書払いにも対応しています。初期設定はおよそ10分で完了します。
※出典
- 情報処理推進機構「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」(日本自動車工業会・日本自動車部品工業会の集計、日本損害保険協会の調査は同報告書の引用による)
- 情報処理推進機構「2024年度 中小企業における情報セキュリティ対策に関する実態調査」概要説明資料
- 情報処理推進機構「情報セキュリティ10大脅威 2026」解説書(組織編)
- 総務省「令和7年通信利用動向調査の結果(概要)別紙2」
- 総務省「令和7年通信利用動向調査報告書(企業編)」
- 総務省「令和6年通信利用動向調査報告書(企業編)」
- 情報処理推進機構「中小企業の情報セキュリティ対策ガイドライン」
- 情報処理推進機構「SECURITY ACTION『一つ星』を宣言する」/「『二つ星』を宣言する」
- 情報処理推進機構「SCS評価制度の詳細情報」
- 日本自動車工業会・日本自動車部品工業会「自動車産業サイバーセキュリティガイドライン 2.2版」