

【総務省・IPAデータ】情報セキュリティ理解度テストの作り方|社員教育の実施は2025年で54.7%、出題領域と合格基準の決め方
セキュリティ研修を実施したものの、社員に内容が本当に伝わったのか分からない。教育を担当する情シスの方なら、一度は感じたことがありますよね。理解度テストを作ろうとしても、次のような点で手が止まりがちです。
- テストを作りたいが、何を出題すればよいか分からない
- 合格ラインを何点にするか、根拠を説明できない
- テストの後に何をすればよいか分からない
先に結論をお伝えします。理解度テストは、教育が社員に届いたかを確かめるための手段です。出題は、IPAの10大脅威に長く残っている「人の行動が起点になる脅威」から優先して組み立てます。
合格ラインについては、確認できた範囲では公的な基準値がありません。そのため、自社のテスト結果をもとに決めていくのが現実的です。
この記事のポイント
- 社員教育を実施している企業は、常用雇用者100人以上の企業を対象にした総務省の2025年調査で54.7%です。2024年の52.9%から1.8ポイント増えました(出典: 総務省「令和7年通信利用動向調査」)
- IPA「情報セキュリティ10大脅威 2026」(組織)では、標的型攻撃が5位、内部不正が7位、ビジネスメール詐欺が10位です。いずれも社員の行動が被害の起点になりうる脅威です(出典: IPA「情報セキュリティ10大脅威 2026」)
- 理解度テストの実施率や合格基準についての公的統計は、確認できた範囲では見当たりません。合格ラインは自社で決める必要があります

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
情報セキュリティ理解度テストは、教育が社員に届いたかを確かめるための手段
研修を実施しただけでは、社員がどこまで理解したかは分かりません。理解度テストは、その確認を行うための手段です。まずは、企業の教育やルール整備がどの程度進んでいるかを公的データで見ていきます。
社員教育を実施している企業は2025年時点で54.7%と半数強にとどまる
社員教育を行っている企業は、2025年時点で半数強にとどまっています。総務省の通信利用動向調査で、セキュリティ対策として「社員教育」を挙げた企業の割合を見てみます。
この調査の対象は、公務を除く産業に属する常用雇用者100人以上の企業です。セキュリティ対策の設問は、そのうちインターネットを利用している企業が回答しています。2024年調査は2,314社、2025年調査は2,480社が回答しています。
- 2024年調査: 52.9%
- 2025年調査: 54.7%
1年で1.8ポイント増えましたが、残りの4割強の企業は、実施中の対策として社員教育を挙げていません。
つまり、従業員100人以上の企業でも、半数近くで教育が対策として挙がっていません。教育を実施している企業でも、その内容が社員に届いているかは別に確かめる必要があります。
セキュリティポリシーの策定は1年で4.0ポイント増え、社員教育の増加幅1.8ポイントの2倍以上
同じ総務省の調査では、セキュリティポリシーを策定している企業も増えています。ポリシー策定の伸びは、社員教育の伸びを上回りました。
2024年から2025年にかけての変化は、次のとおりです。
- セキュリティポリシーの策定: 44.2%から48.2%へ、4.0ポイント増
- 社員教育の実施: 52.9%から54.7%へ、1.8ポイント増
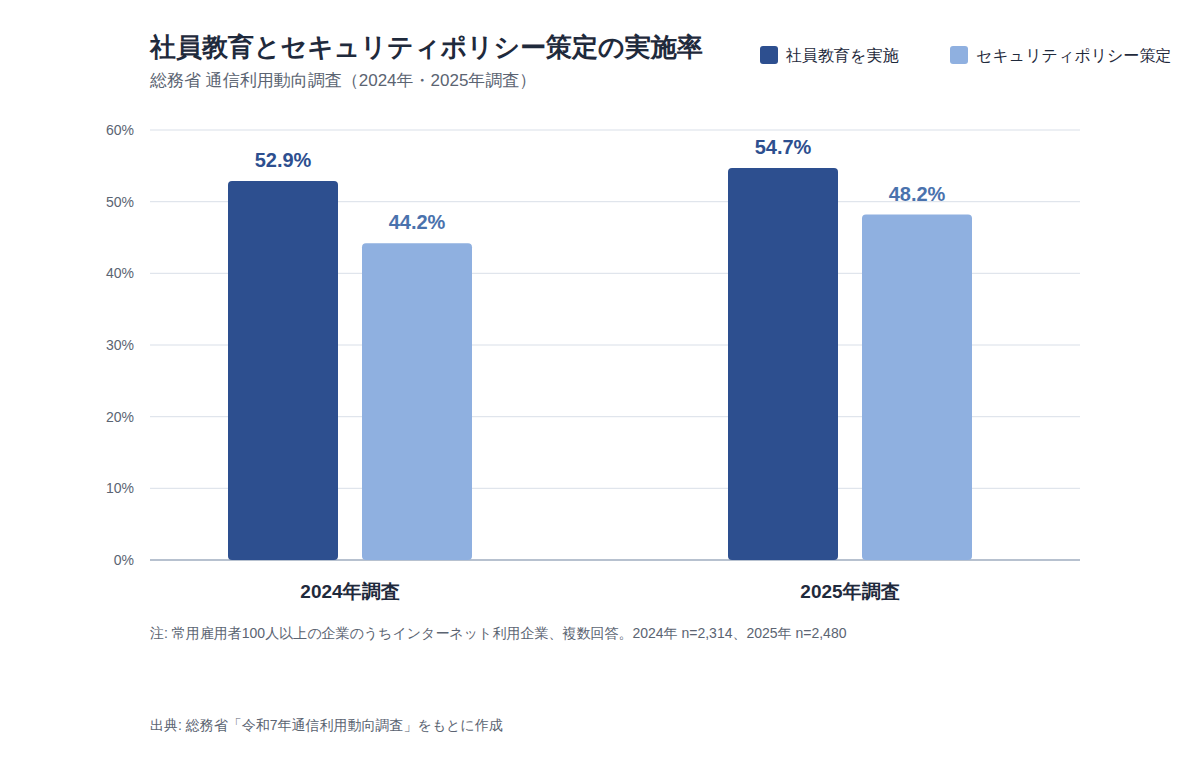
この差から読み取れるのは、ルールを整える動きに対して、それを社員に伝える教育が追いついていない可能性です。理解度テストは、作ったポリシーが社員に届いているかを確かめる手段として使えます。
ただし、比較できるデータは2時点だけです。社員教育の1.8ポイントの増加は、標本誤差の範囲に収まる可能性もあります。また複数回答の集計値のため、個々の企業の状態までは分かりません。
IPAは教育内容を定期的に評価し、毎回同じ内容にせず見直すよう求めている
IPAは、教育を実施するだけでなく、その内容を評価して見直すことを求めています。IPA「情報セキュリティ10大脅威 2026」で、内部不正による情報漏えい等は組織向けの7位に選ばれました。
解説書は、内部不正の対策として、経営者層による人材教育の推進とシステム管理者による定期的な人材教育を挙げています。教育の進め方そのものは、解説書の共通対策「情報リテラシー、モラルを向上させる」の項で説明されています。その考え方を、筆者の言葉でまとめると次のとおりです。
- 教育を継続して、組織全体の水準を引き上げる
- 社内規則や緊急時の報告先を、社員が自分のこととして理解するよう促す
- 教育内容を固定せず、定期的に評価して見直す
3つ目の「評価して見直す」には、社員の理解度を測る仕組みが欠かせません。理解度テストは、その評価を具体的な形にする方法の一つといえます。
出典: 総務省「令和7年通信利用動向調査」/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
中小企業等では63.6%が従業員教育を特に実施しておらず、自社に近い統計で比べる必要がある
自社の教育が他社と比べて進んでいるのか、気になりますよね。ただし、比べる統計を間違えると判断を誤るおそれがあります。ここでは中小企業向けの調査と、比較に使うべき数値を整理しましょう。
IPAの2024年度調査では、中小企業等の63.6%が従業員教育を特に実施していない
IPAの2024年度調査では、中小企業等の63.6%が、従業員に対する情報セキュリティ教育を特に実施していないと答えました。総務省の調査と比べると、教育が行われていない企業の割合が大きく出ています。
この数値は、IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」によるものです。回答者は中小企業等の経営層や情報システム担当者で、有効回答は4,191件です。調査はWebアンケートモニタを使った方式のため、回答者に偏りがある可能性は残ります。
なお、IPAの報告書は「特に実施していない」以外を選んだ企業を、教育を実施している企業として集計しています。ただし、その選択肢には社内メールや掲示板での情報の周知も含まれます。研修やテストを伴う教育の実施率と同じ意味ではない点に注意してください。
中小企業では、従業員教育そのものがまだ行われていない企業が多数を占めています。理解度テストを検討する前に、教育の場を作るところから始める企業も多いでしょう。
総務省の54.7%とIPAの63.6%は母集団が違うため、同じ物差しで比べない
総務省の54.7%とIPAの63.6%は、矛盾しているわけではありません。調査の対象や聞き方が異なるため、同じ物差しで並べられないのです。
注意
2つの数値は3点が異なります。対象は総務省が常用雇用者100人以上の企業のうちインターネットを利用する企業、IPAが小規模企業者を含む中小企業等。調査年は総務省が2025年、IPAが2024年度です。設問も、総務省は実施中の対策を選ぶ形式、IPAは「特に実施していない」を選ぶ形式という違いがあります。
この違いから考えると、自社と比べるときは、規模の近い母集団の数値を使うのがよいと筆者は考えます。従業員が少ない企業なら、IPAの中小企業調査が実態に近い比較対象です。
ただし、どちらの統計でも他社の教育の中身までは分かりません。自社の社員の理解度は、自社のテストで確かめることになります。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」概要説明資料/同 報告書/総務省「令和7年通信利用動向調査」
理解度テストは、10大脅威に長く残る人起点の3つの脅威から優先して出題する
理解度テストで何を出題するかは、担当者が最も悩む点ですよね。本記事では、IPA「情報セキュリティ10大脅威 2026」(組織)を出題領域を選ぶ根拠にします。
10大脅威の順位は、IPAの選考会が選んだ結果です。被害の件数や発生頻度の順ではない点に注意してください。IPA自身も、組織向けの順位は対策すべき優先順位ではなく、自組織の環境に照らして優先する脅威を整理するよう求めています。
そこで本記事では、順位の高さではなく、社員の行動が被害の起点になりうるかどうかで3つの脅威を選び、次の表にまとめました。
| 脅威 | 2026年の順位 | 理解度テストで問う観点 |
|---|---|---|
| 機密情報を狙った標的型攻撃 | 5位 | 不審なメールを見分けられるか、開いた後に報告できるか |
| 内部不正による情報漏えい等 | 7位 | 情報の持ち出しルールと報告先を理解しているか |
| ビジネスメール詐欺 | 10位 | 送金や口座変更の指示を別の経路で確認できるか |
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
標的型攻撃は2026年の組織向け脅威で5位に入っており、不審なメールを見分ける設問を中心に置く
標的型攻撃への備えは、理解度テストの中心に置く領域です。IPA「情報セキュリティ10大脅威 2026」で、機密情報を狙った標的型攻撃は組織向けの5位に選ばれています。
標的型攻撃の侵入経路には、VPN機器などの脆弱性を悪用した不正アクセスや、Webサイトの改ざんもあります。そのなかで社員一人ひとりが直接関わるのが、業務を装ったメールの添付ファイルやリンクです。
設問では、送信元のアドレスや添付ファイル、本文中のリンクの確認方法を問いましょう。誤って開いた後の報告先も、必ず出題に含めてください。
模擬メールで反応を確かめる方法は、標的型攻撃メール訓練の記事で解説しています。テストで知識と判断を、訓練で行動を確かめる組み合わせが効果的です。
内部不正は2026年に7位で、情報の持ち出しルールと報告先を問う設問が必要
内部不正への備えとして、情報の持ち出しルールと報告先を問う設問が必要です。内部不正による情報漏えい等は、IPA「情報セキュリティ10大脅威 2026」で組織向けの7位でした。
IPAの解説書は、内部不正の主な手口として、正当な権限の悪用や、離職者が在職中のアカウントを使って外部から社内システムに入る手口を挙げています。USBメモリーやクラウドストレージによる情報の持ち出しも、その一つです。
設問では、就業規則や社内ルールで何が禁止されているかを問いましょう。不審な行動に気づいたときや、情報を紛失したときの報告先も確認の対象です。
IPAは、内部不正による情報漏えいに、情報管理の規則に背いた持ち出しや、不注意による紛失も含めています。だからこそ、社員がルールを正しく理解しているかをテストで確かめることが大切です。
ビジネスメール詐欺は2026年に10位で、送金や口座変更の指示を別経路で確認する手順を問う
ビジネスメール詐欺では、送金や口座変更の指示を別の経路で確認する手順を問います。IPA「情報セキュリティ10大脅威 2026」で、ビジネスメール詐欺は組織向けの10位に選ばれました。
この詐欺は、取引先や経営者、弁護士など社外の権威ある第三者を装ったメールで偽の口座へ送金させる手口です。メール本文だけで真偽を判断するのは難しいため、確認の手順を決めておくことが対策になります。
設問では、振込先の変更依頼が届いたとき、普段の連絡手段とは別に、事前に取り決めた経路(登録済みの電話番号など)で相手に確認する手順を問いましょう。メールに書かれた連絡先への問い合わせでは確認にならない点も、理解してもらう必要があります。IPAは、支払いを1人で判断せず、複数人で審査・承認する業務フローも対策に挙げています。
経理や購買など、支払いに関わる部署では特に重要な設問といえます。
人起点の脅威が長く上位に残る一方で、社員教育の実施は半数前後にとどまる
人の行動が起点になる脅威は、10年前後にわたって10大脅威に選ばれ続けています。2026年版の時点で、標的型攻撃は2016年の初選出から11年連続、内部不正も2016年の初選出から11年連続です。ビジネスメール詐欺は2018年の初選出から9年連続で選ばれています。
一方、総務省の調査で社員教育を実施している企業は、常用雇用者100人以上の企業で2024年が52.9%、2025年が54.7%でした。半数前後の水準にとどまっています。
この2つを並べて読み取れるのは、長く上位に残る人起点の脅威と、教育の普及が十分でない状況が同時に存在している点です。理解度テストの出題領域を、この3つの脅威から優先して組み立てる根拠になると筆者は考えます。
ただし、教育が不足しているから脅威が上位に残るという因果関係は、このデータからは言えません。10大脅威は選考会による順位で、社員教育の数値とは対象の範囲も一致しない点に注意が必要です。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/総務省「令和7年通信利用動向調査」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
理解度テストの設問は、知識・判断・行動の3段階で組み立てる
出題する領域が決まったら、次は設問の作り方です。設問は、ルールを覚えているかを問う「知識」、兆候に気づけるかを問う「判断」、正しく動けるかを問う「行動」の3段階に分けて組み立てます。
知識を問う設問だけでなく、場面を示して判断を問うシナリオ設問を必ず入れる
理解度テストには、場面を示して判断を問うシナリオ設問を必ず入れてください。知識を問う設問だけでは、実際の場面で正しく判断できるかまでは確かめられないためです。
知識の設問は、パスワード管理などの基本ルールを覚えているかの確認です。判断の設問ではメールや依頼の不審な点に気づけるか、行動の設問では正しい相手へ報告できるかを問います。
たとえば2026年の組織向け脅威で、標的型攻撃は5位、ビジネスメール詐欺は10位でした。どちらも本物に見えるメールから不審な点を見抜く必要があり、ルールの暗記だけでは防ぎにくい脅威です。
判断と行動を問う設問の比重を高めることが、実際の被害を防ぐテストにつながります。
3つの脅威に対応した設問例を、4択の形式で1問ずつ示す
3つの脅威について、判断や行動を問う4択の設問例を示します。社名や場面は自社の業務に合わせて置き換えてください。
| 脅威(2026年の順位) | 設問と選択肢 | 正解 |
|---|---|---|
| 標的型攻撃(5位) | 取引先を名乗る添付付きの請求書メールへの最初の対応は。A: すぐ開く/B: 送信元と過去のやり取りを確認/C: 同僚に転送/D: 返信して尋ねる | B |
| 内部不正(7位) | 顧客名簿を自宅で作業したいときの対応は。A: 私物USBに保存/B: 個人クラウドに保存/C: 社内ルールを確認し上長の許可を得る/D: 自分宛てにメール | C |
| ビジネスメール詐欺(10位) | 取引先から口座変更のメールが届いたときの対応は。A: 指示どおり振り込む/B: メール記載の番号に確認/C: 登録済みの連絡先で確認/D: 上長に転送 | C |
出典: 順位はIPA「情報セキュリティ10大脅威 2026」解説書[組織編]。設問は本記事のオリジナルです。
誤りの選択肢には、実際に起こりやすい行動を入れておくのがコツです。選ばれた誤答の傾向から、再教育すべき点が見えてきます。
難易度は一般社員・管理者・システム管理者の役割別に分ける
理解度テストの難易度は、社員の役割に合わせて分けるのが適切です。役割によって、求められる知識や判断の範囲が違うためです。
IPAの解説書は、10大脅威2026で7位の内部不正について、人材教育を経営者層とシステム管理者の双方が担う対策と位置づけています。NICTが実施し総務省が推進する実践的サイバー防御演習(CYDER)も、初級・中級・準上級のレベル別にコースが分かれています。ただしCYDERの主な対象は、国の機関、地方公共団体、独立行政法人、重要インフラ事業者などの情報システム担当者です。ここでは、役割に応じて難易度を分ける考え方の例として挙げています。
社内のテストでは、一般社員には基本ルールとメールの見分け方を中心に出題しましょう。管理者には報告を受けた後の対応、システム管理者にはアカウント管理やログ確認の手順を問うのが適切です。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/総務省「令和7年版 情報通信白書」サイバーセキュリティ政策の動向
小規模企業者の84.5%は対策が各自任せのため、理解度テストの運用方法は企業規模で分ける
理解度テストは、作って終わりではありません。出題、採点、再教育まで回す担当者が必要です。ここでは、企業規模によって誰がテストを運用できるかが変わることを、IPAの調査から確認します。
小規模企業者では84.5%、従業員6〜100名の層でも47.6%が組織的な対策をしていない
IPAの2024年度調査では、小規模企業者(商業・サービス業で従業員5名以下、製造業その他で20名以下)の84.5%が、情報セキュリティ対策を組織的には行っておらず各自の対応になっていると答えました。
同じ設問で、商業・サービス業で従業員6〜100名、製造業その他で21〜100名の中小企業を見ると、この割合は47.6%です。回答数は1,121件でした。規模が大きい層でも、半数近くが組織としての体制を持たず、社員各自の対応に任せています。
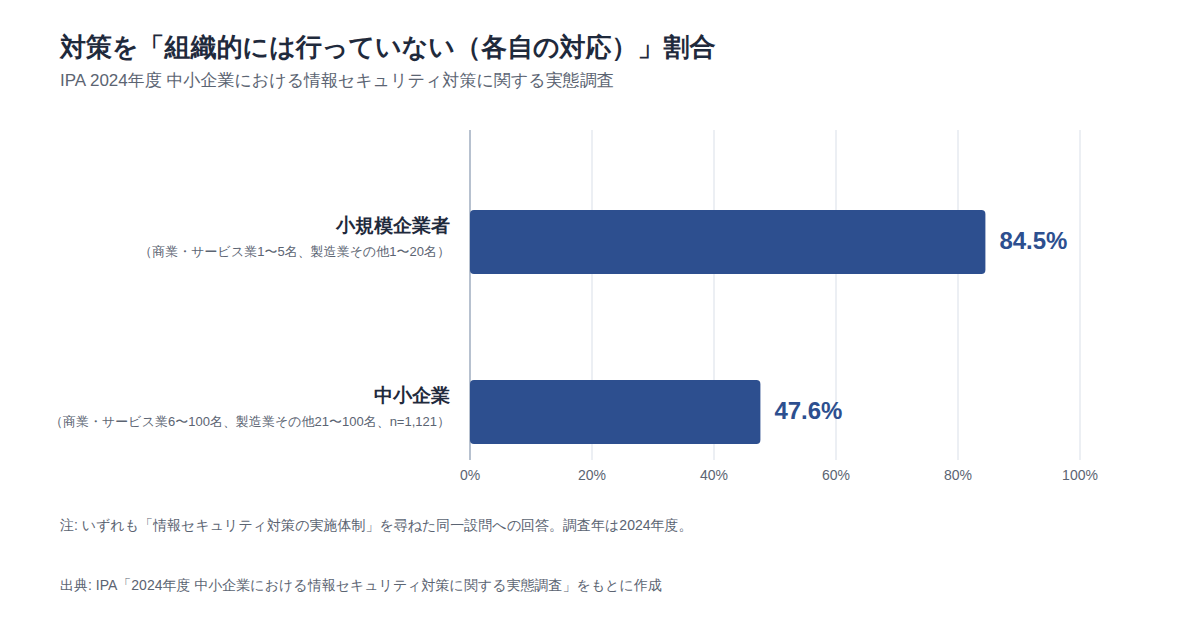
2つの層の差は36.9ポイントあります。この差から読み取れるのは、理解度テストを企画から再教育まで組織として回す前提が、規模によって大きく変わるという点です。
小規模な企業ほど、テストの運用を担う人を決めるところから始める必要があります。
101名以上の中小企業でも専門部署があるのは34.6%で、兼務担当者でも回せる形にする
IPAの2024年度調査では、従業員101名以上の中小企業でも、情報セキュリティ対策の専門部署(担当者)があるのは34.6%でした。回答数は295件です。
この数値は「専門部署がある」という選択肢の割合です。前の見出しの「各自の対応」とは別の選択肢のため、差を計算して比べることはできません。
この結果から考えると、理解度テストは専任の担当者がいなくても回せる形で設計するのが現実的です。規模に応じた運用形態の例を、次のボックスにまとめました。
ポイント
- 小規模企業: 経営者が自ら少数の設問を出題する簡易版から始める
- 兼務担当者がいる企業: 公的機関の無料教材を使い、採点と記録に注力する
- 情シス部門がある企業: 自社のルールや業務に合わせて設問を作り、役割別に出し分ける
担当者を育てながら運用を広げたい場合は、情シスの育成計画の立て方もあわせて確認してみてください。
中小企業等の約7割は対策投資が「ない」か「わからない」ため、無料の教材から始められる
予算がなくても、理解度テストは無料で公開されている教材から始められます。IPAの2024年度調査では、中小企業等の約7割が、情報セキュリティ対策への投資額について「投資していない」または「わからない」と答えています。
教育のために新たな予算を確保すること自体が、多くの中小企業では難しい状況です。
たとえば、業界団体の日本ネットワークセキュリティ協会(JNSA)が「情報セキュリティ理解度チェック」を公開しています。IPAも、中小企業で働く人などを主な対象に、テーマごとに確認テストが付いた「5分でできる!情報セキュリティポイント学習」を無料で公開しています。
国家サイバー統括室(NCO。2025年7月に内閣サイバーセキュリティセンター〈NISC〉を改組)の「みんなで使おうサイバーセキュリティ・ポータルサイト」も、教育に使える情報源の一つです。
まずはこうした教材で初回のテストを実施してみましょう。そのうえで、自社のルールに合わせた設問を少しずつ追加していく進め方がおすすめです。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」報告書/同 概要説明資料/IPA「5分でできる!情報セキュリティポイント学習」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
合格ラインと再教育の判断基準には公的な基準値がないため、自社の結果から決める
テストを実施した後、何点を合格とし、誰を再教育するかで迷う方は多いはずです。結論から言うと、確認できた範囲では公的な基準値がありません。ここでは、自社の結果から基準を決める方法を説明します。
公的調査が測っているのは教育の有無までで、理解度の統計は見当たらない
総務省とIPAの調査は、教育を実施しているかどうかを尋ねているだけです。社員がどこまで理解したかを測る統計は、現時点で確認できた公的統計には見当たりません。
総務省の調査では、2025年に社員教育を実施している企業が、常用雇用者100人以上の企業で54.7%でした。IPAの2024年度調査では、中小企業等の63.6%が従業員教育を特に実施していないと答えています。どちらも、教育の有無を尋ねる設問です。
理解度テストの実施率や合格基準、受講の前後で理解度がどう変わったかを尋ねる設問は、どちらの調査にもありません。
このことから言えるのは、合格ラインを「業界平均」として示す根拠が、公的統計からは得られないという点です。ただし、業界団体や民間の調査、まだ収集していない資料に数値がある可能性は残ります。
合格ラインは初回テストの正答率を基準にして、自社で設定する
合格ラインは、初回テストの結果を基準にして自社で決めるのが現実的です。参考にできる業界平均がないため、自社の過去の結果と比べる方法が最も確実です。
2025年時点で、社員教育は従業員100人以上の企業の半数強で実施されています。しかし、その効果をどう判定するかは、各社に委ねられているのが実情です。
進め方としては、まず初回のテスト結果を基準値として記録します。そのうえで、次回以降のテスト結果と比べて、どの程度改善したかを確認します。
このとき、全体の点数だけでなく、設問ごとの正答率を見ることが大切です。全体の点数が高くても、特定の脅威の設問だけ正答率が低い場合があるからです。合格ラインは一律の点数で決めるより、設問や領域ごとに確認するほうが、弱点を見つけやすくなります。
正答率が低い領域の社員を再教育し、次回は設問を入れ替えて内容を見直す
再教育は全員に同じ研修をやり直すのではなく、正答率が低い領域と部署に絞って行います。限られた時間を、効果の高い部分に集中できるためです。
IPAの解説書は、教育を継続する際の考え方として、教育内容を評価して見直すよう求めています。内部不正(2026年の組織向け7位)の対策でも、定期的な人材教育が挙げられています。テスト結果は、その見直しの材料になります。
たとえば標的型攻撃(2026年の組織向け5位)の設問で正答率が低ければ、メールを多く受け取る部署に絞って再教育するとよいでしょう。
ポイント
- 初回テストの結果を、設問ごとの正答率で記録する
- 正答率が低い脅威領域と、その領域に関わる部署を特定する
- 対象を絞って再教育し、次回は設問を入れ替えて理解度を確かめ直す
日常的な判断力を高めるには、セキュリティリテラシー向上の取り組みもあわせて検討してみてください。
出典: 総務省「令和7年通信利用動向調査」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」概要説明資料/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
まとめ: 理解度テストは一次データで出題領域を決め、自社の結果で基準を育てる
情報セキュリティ理解度テストの作り方と、実施後の評価の考え方を、公的データに沿って整理しました。要点は次の3つです。
- 必要性: 社員教育を実施している企業は、常用雇用者100人以上の企業を対象にした調査で2025年時点で54.7%です。教育の実施に加えて、内容が届いたかをテストで確かめることが大切です
- 出題の優先順位: IPA「情報セキュリティ10大脅威 2026」(組織)では標的型攻撃5位・内部不正7位・ビジネスメール詐欺10位です。こうした人起点の脅威から出題します
- 評価と再教育: 合格ラインには公的な基準値がありません。初回の結果を基準に、正答率が低い領域と部署に絞って再教育します
まずは無料の公的教材や本記事の設問例を使って、初回のテストを実施してみてください。その結果が、自社の基準づくりの出発点になります。
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
新人・ひとり情シスの教育を仕組み化するなら情シスカレッジ

理解度テストの設問作成や結果の記録を毎回手作業で行うのは、兼務の担当者にとって大きな負担ですよね。テストを継続し、結果を残していく仕組みがあれば、運用の手間を減らせるはずです。
情シスカレッジは、新人・ひとり情シスのためのマイクロラーニングLMSです。短い動画と小テストの組み合わせにより、業務の合間に学習と理解度の確認を進められる設計になっています。
情シスカレッジの特徴
- 数分の動画と小テストで学べる
- 必修の割り当て・期限の設定・進捗ダッシュボードで受講状況を管理
- 自社カリキュラムを編成でき、教育記録はCSVで出力可能
導入は5名から可能で、請求書払いに対応しています。初期設定にかかる時間は約10分です。
※出典