

【総務省・IPAデータ】ワームとは|ウイルスとの違いと感染の仕組み、2025年調査でOSパッチ導入は43.5%どまり
情シス担当者からは、ワームについて次のような声をよく聞きます。
- ワームとウイルスの違いを、社内で分かりやすく説明できない
- 被害が実際にどのくらいあるのか分からない
- 何から対策すればよいか迷う
先に結論をお伝えします。ワームは、ほかのファイルに寄生せず、ネットワーク経由で自分自身を複製して広がるマルウェアです。主な入り口は修正されていない脆弱性で、対策の基本はパッチの適用とネットワークの分離です。
この記事のポイント
- ワームは単独で動き、ネットワークを通じて自己増殖します
- ワームを含むマルウェアに遭遇した企業は、2025年で22.8%です。2023年度に不正アクセス被害を受けた中小企業等の48.0%は、脆弱性を突かれていました
- OSパッチの導入を対策に挙げた企業は、2025年で43.5%と半数未満です。入り口への備えは、遭遇の減少ほど広がっていない可能性があります
※本記事で確認した範囲では、ワーム単体の公的統計は無く、数値はマルウェア全体・不正アクセス全般のものです。出典: 総務省「令和7年通信利用動向調査報告書」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/総務省「令和7年通信利用動向調査」(常用雇用者100人以上の企業、複数回答)

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
ワームとは、ほかのファイルに寄生せず単独で自己増殖するマルウェア
ワームとは、ほかのプログラムやファイルに寄生せず、単独で動いて自分自身を複製するマルウェアの一種です。ネットワークを通じて、人の操作を待たずに感染を広げられる点に特徴があります。
ワームはネットワークを通じて自分自身を複製し、感染を広げる
脆弱性を突いて広がるワームは、人がファイルを開くなどの操作をしなくても、自分の力で感染を広げます。 メールの添付ファイルのように、利用者の操作をきっかけに広がるワームもあります。脆弱性を突く場合、感染はおおむね次の流れで進みます。
- 感染した端末が、ネットワーク上のほかの端末を探す
- 見つけた端末の脆弱性などを使って侵入する
- 侵入先に自分の複製を送り込む
- 複製先の端末が、また同じ動作を繰り返す
この流れが自動で繰り返されるため、1台の感染が社内のほかの端末へ次々と広がるおそれがあります。感染すると、通信量が急に増えたり、端末の動作が遅くなったりすることがあります。
被害の量を数値で示したいところですが、本記事で確認した範囲では、ワーム単体の公的統計はありません。IPAに寄せられた2025年のウイルス等検出数は124,668個です。ただし、これはワームを含むマルウェア全体の数で、ワームだけの内訳は公表されていません。
ウイルスは寄生、ワームは単独、トロイの木馬は自己増殖しない点が違う
3つの違いは、「ほかのファイルに寄生するか」と「自分で増えるか」で整理すると分かりやすくなります。ワームは寄生せずに自分で増える点で、ウイルスともトロイの木馬とも異なります。
| 種類 | ほかのファイルへの寄生 | 自己増殖 | 主な広がり方 |
|---|---|---|---|
| ワーム | しない(単独で動く) | する | ネットワークを通じて自分の複製を送り込む |
| ウイルス | する | する | 寄生したファイルが開かれたり、受け渡されたりして広がる |
| トロイの木馬 | しない(正規のソフトを装う) | しない | 利用者が自分でダウンロード・実行して入り込む |
トロイの木馬は、便利なソフトを装って利用者に実行させるタイプで、自分では増えません。手口の詳細はリンク先の記事で解説しています。
注意
公的統計の「ウイルス」は、ワームなどを含む広い意味で使われています。IPAの届出統計では、2025年のコンピュータウイルス届出は184件でした。この件数も種類別には分かれておらず、ワームだけの件数は分かりません。
出典: 総務省「国民のためのサイバーセキュリティサイト」用語集/IPA「コンピュータウイルス・不正アクセスの届出状況[2025年]」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
ワームの主な感染経路は、修正プログラムが適用されていない脆弱性
ワームの主な入り口は、修正プログラムが適用されていないOSやソフトウェアの脆弱性です。メールの添付ファイルやUSBメモリから入り込むこともあります。IPA「情報セキュリティ10大脅威 2026」も、「システムの脆弱性を悪用した攻撃」を組織向けの4位に挙げています。
不正アクセス被害を受けた中小企業の48.0%が脆弱性を突かれていた
実際の被害でも、脆弱性は主要な侵入の手口になっています。IPAの「2024年度 中小企業における情報セキュリティ対策に関する実態調査」では、不正アクセス被害の実態を調べています。2023年度に不正アクセス被害を受けた中小企業等のうち48.0%は、脆弱性を突かれていました。
同じ調査で、「ID・パスワードの不正利用によるなりすまし」は36.8%でした。脆弱性による被害は、なりすましを上回っています。どちらも、被害を受けたと回答した419の中小企業等を母数とする複数回答の数値です。
これらは不正アクセス全般の数値で、ワームによる被害の件数ではありません。この結果から読み取れるのは、ワームが使う入り口と同じ種類の弱点が、実際の被害でも主要な手口になっている点です。
IPAへの届出でも、修正プログラムの未導入が2025年に18件の被害原因になった
IPAへの届出を見ても、修正プログラムの未導入は主な被害原因の一つです。IPAの「コンピュータウイルス・不正アクセスの届出状況[2025年]」では、2025年の不正アクセス届出の主な件数は次のとおりでした。
- 被害原因で最も多いのは「ID、パスワード管理の不備」で30件
- 被害原因の2番目は「古いバージョンの利用や修正プログラム・必要なプラグイン等の未導入」で18件
- 手口では「不正プログラムの埋め込み」が34件
被害原因の件数は、実被害があった届出を対象にした複数選択の集計です。
届出は法人や個人が任意で行うもので、件数は多くありません。また、中小企業調査と順位が違うのは、調査年・対象・設問が異なるためと考えられ、矛盾ではありません。
この2つの調査から読み取れるのは、どちらの調査でも脆弱性やパッチの未導入が上位の侵入経路に入っているという点です。ワーム対策でパッチ運用を重視する理由は、どちらの調査から見ても変わりません。
注意
この節の数値は、すべて不正アクセス全般を対象にしたものです。ワームによる被害件数を示すものではありません。中小企業調査(2023年度の被害)と届出統計(2025年)は、調査年・母集団・設問が異なるため、数値を直接比べることはできません。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/IPA「コンピュータウイルス・不正アクセスの届出状況[2025年]」/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
ワームを含むマルウェアに遭遇した企業は2025年で22.8%、2017年の約半分
ワーム単体の国内統計は無いため、ここではワームを含むマルウェア全体の数値で実態を見ます。使うのは、総務省「通信利用動向調査」で「ウイルスを発見又は感染」したと答えた企業の割合です。対象は常用雇用者100人以上で、インターネットを利用する企業です。
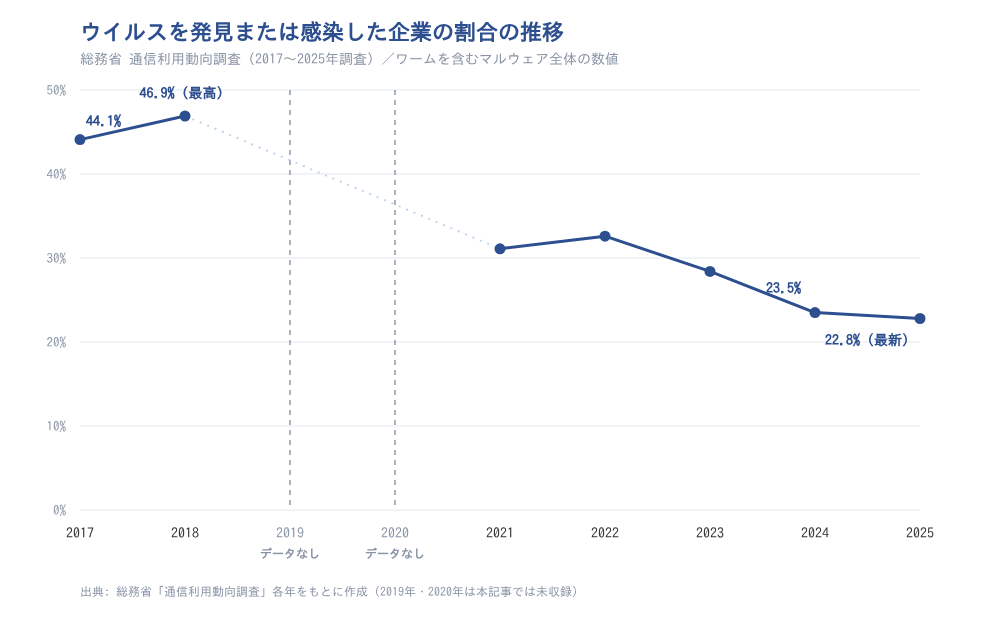
2018年の46.9%から、2025年は22.8%まで下がった
総務省の調査では、マルウェアに遭遇した企業の割合は、2017年の44.1%から2025年の22.8%へ、約半分に下がりました。推移は次のとおりです。
| 調査年 | ウイルスを発見又は感染した企業の割合 |
|---|---|
| 2017年 | 44.1% |
| 2018年 | 46.9% |
| 2019年 | 本記事では未収録 |
| 2020年 | 本記事では未収録 |
| 2021年 | 31.1% |
| 2022年 | 32.6% |
| 2023年 | 28.4% |
| 2024年 | 23.5% |
| 2025年 | 22.8% |
出典: 総務省「通信利用動向調査」各年(平成29年/平成30年/令和3年/令和4年/令和6年報告書/令和7年報告書)。ワームを含むマルウェア全体の数値
掲載した年の中で最も高いのは2018年の46.9%で、その後はおおむね低下しています。それでも2025年時点で、インターネットを利用する企業の5社に1社以上が、1年のうちにマルウェアに遭遇しています。
2024年から2025年の低下は0.7ポイントにとどまり、2割強で下げ止まりつつある
直近の数年を見ると、遭遇率の下げ幅は小さくなっています。2023年から2024年は、28.4%から23.5%へ4.9ポイント下がりました。一方、2024年から2025年は23.5%から22.8%へ、0.7ポイントの低下にとどまります。
さらにさかのぼると、2021年から2022年は31.1%から32.6%へ、1.5ポイント上がっていました。いずれもワームを含むマルウェア全体の数値です。
この推移から読み取れるのは、遭遇率は下がり続けているわけではなく、2割強の水準で下げ止まりつつある可能性があるという点です。「年々減っているから大丈夫」とは考えないほうがよいでしょう。
注意
この表は、2017〜2022年が各年の調査結果の公表値、2023〜2025年が報告書の時系列の値です。同じ年でも、資料によって値がわずかに異なる場合があります。また、この指標は「発見」を含むため、検知の仕組みが変わるだけでも値が動きます。企業が気づかなかった遭遇は数に入っていない点にも注意してください。
出典: 総務省「通信利用動向調査」(平成29年/平成30年/令和3年/令和4年/令和6年報告書/令和7年報告書)
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
ワーム対策の基本は、パッチの適用とネットワークの分離
ワーム対策は、「入り口をふさぐ」と「入られても広げない」の2段構えで考えます。入り口をふさぐのがパッチの適用で、広げないのがネットワークの分離です。それぞれの現状をデータで確認していきましょう。
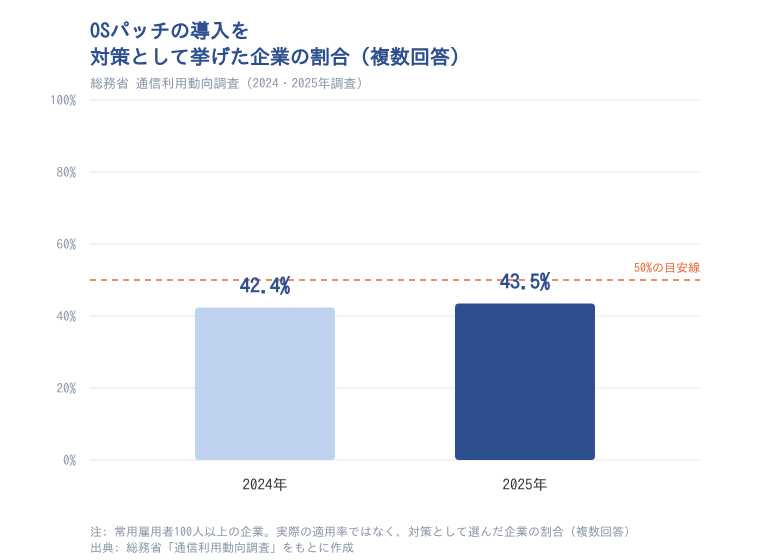
OSパッチの導入を対策に挙げる企業は、2025年で43.5%と半数に届いていない
総務省の調査で、セキュリティ対策として「OSへのセキュリティパッチの導入」を挙げた企業は、2025年で43.5%と半数に届いていません。2024年は42.4%で、1年で1.1ポイントの増加にとどまります。対象は、常用雇用者100人以上でインターネットを利用する企業です。
出典: 総務省「令和7年通信利用動向調査」(常用雇用者100人以上の企業、複数回答)
この数値は、複数回答で「対策として選んだ企業の割合」を示すもので、実際のパッチ適用率ではありません。自動更新を当然のことと考えて、選ばなかった企業もありえます。
そのうえで前の節の遭遇率と並べてみると、ワームが悪用する脆弱性への備えは、遭遇率の低下と同じペースでは広がっていない可能性があります。ただし、両者の因果関係まではこのデータから言えません。自社のパッチ運用や脆弱性管理に抜けがないか、一度確認してみてください。
入口での検知に加え、ネットワークを分けて感染後の拡散を止める
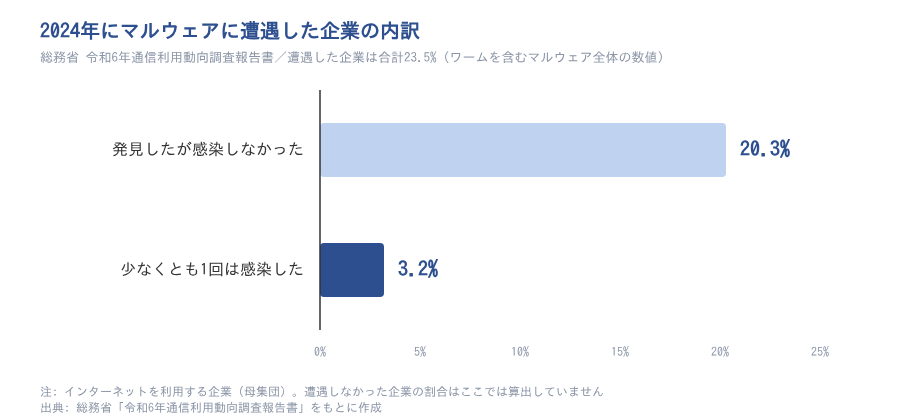
ワーム対策では、入口での検知に加えて、感染した後に広げない備えが必要です。総務省の調査で、2024年にマルウェアに遭遇した企業は23.5%でした。
内訳は「発見したが感染しなかった」が20.3%、「少なくとも1回は感染した」が3.2%となっています。いずれもワームを含むマルウェア全体の数値です。
出典: 総務省「令和6年通信利用動向調査報告書」(インターネットを利用する企業)
この内訳から読み取れるのは、遭遇の大部分は入口で止まっている一方、感染の割合が小さくても軽視できない点です。ワームは定義上、1台への感染が社内へ広がる起点になります。
ただし、この部分は統計で確かめたものではありません。「感染」は企業単位の回答で、何台に広がったかまでは分からないからです。
入口での検知と、感染後に広げない対策をセットで進めることが、ワーム対策の基本です。 拡散を止める具体策は、次のポイントを参考にしてください。
ポイント
- 部署や用途ごとにネットワークを分ける(セグメント分け)
- 使っていないポートやファイル共有を止める
- 感染が疑われる端末は、すぐにネットワークから切り離す
出典: 総務省「令和7年通信利用動向調査」/総務省「令和6年通信利用動向調査報告書」
まとめ:ワームの被害規模より、自社に広がる条件が揃っていないかで判断する
この記事の要点を振り返ります。
- ワームは、ほかのファイルに寄生せず単独で動き、ネットワークを通じて自己増殖するマルウェアです
- 主な入り口は脆弱性です。IPAの2024年度の実態調査では、2023年度に不正アクセス被害を受けた中小企業等の48.0%が脆弱性を突かれていました
- ワームを含むマルウェアに遭遇した企業は、2025年でも22.8%あります
- OSパッチの導入を対策に挙げた企業は、2025年で43.5%と半数に届いていません
本記事で確認した範囲では、ワーム単体の公的統計は無く、被害の規模を数値で示すことはできません。そのため、「被害がどれくらいか」より「自社に広がる条件が揃っていないか」で判断するのが実務的です。
まずは、パッチが当たっていない端末が残っていないか、ネットワークが部署や用途ごとに分かれているかを点検してみてください。 マルウェアへの遭遇が減っていても、入り口となる弱点が同じように減っているとは限りません。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/総務省「令和7年通信利用動向調査報告書」/総務省「令和7年通信利用動向調査」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
新人・ひとり情シスの学習は情シスカレッジで

パッチ運用やネットワークの分け方は、担当者の知識や経験に左右されやすい分野です。ワームのような基本用語から社内で知識をそろえておくと、対策の見直しも進めやすくなります。
情シスカレッジは、新人・ひとり情シスのためのマイクロラーニングLMSです。 業務の合間に、少しずつ学習を進められます。
情シスカレッジの特徴
- 数分の動画と小テストで学べます
- 必修の割り当て・期限の設定・進捗ダッシュボードを利用できます
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応しています
導入は5名からです。請求書払いに対応し、初期設定は約10分で完了します。
※出典