

【警察庁・IPAデータ】キーロガーとは|入力情報が盗まれる仕組みと企業での対策、ID・パスワード悪用の検挙は2025年399件
社員が入力したパスワードが、知らないうちに外部へ送られていたら困りますよね。キーロガーという言葉は聞いたことがあっても、会社として何をすればよいかは分かりにくいものです。
- 社員のPCにキーロガーが入っていないか不安
- パスワードを複雑にすれば防げるのか分からない
- 会社として何から手を付ければよいか知りたい
先に結論をお伝えします。キーロガーは入力した文字をそのまま記録するため、パスワードを複雑にしても防げません。盗まれても悪用させない認証と、端末の管理を組み合わせることが基本です。
この記事では、キーロガーの仕組みと2つの種類を整理します。そのうえで、パスワードが第三者に渡る経路を警察庁などの公的統計で確認し、多要素認証と貸与端末の管理による対策を解説します。
この記事のポイント
- キーロガーはキー入力をそのまま記録するため、パスワードの長さや複雑さに関係なく盗まれる
- 他人のID・パスワードを使った不正アクセスの検挙は2025年に399件で、セキュリティホール攻撃型の8件を大きく上回る。2025年は「フィッシング」77件と「他人から入手」75件の合計が、「パスワード管理の甘さ」84件を5年間で初めて上回った(出典: 国家公安委員会・総務大臣・経済産業大臣「不正アクセス行為の発生状況」。いずれも検挙件数で、キーロガー被害の件数ではない)
- 認証技術で利用者確認を行う企業は、2025年に22.2%にとどまる(出典: 総務省「令和7年通信利用動向調査」。常用雇用者100人以上の企業の値)

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
キーロガーはキーボードの入力を記録して外部に送る仕組みで、マルウェアの一種として扱われている
キーロガーとは、キーボードで入力した文字を記録し、攻撃者に送るプログラムや機器のことです。名前のとおり、キー入力の記録(ログ)を取るものを指します。
キーロガーは、入力された文字そのものを記録します。そのため、パスワードをどれだけ長く複雑にしても、入力した時点でそのまま盗まれます。 後半で説明する対策は、この性質が前提です。
プログラムとして動くキーロガーは、マルウェアの一種として扱われます。利用者に気づかれないように情報を集める「スパイウェア」の一種と位置づけられることもあります。国家公安委員会などが公表する不正アクセスの統計でも、スパイウェアを、コンピュータ内のファイルやキーボードの入力情報などを取り出して外部に漏らす機能を持つプログラムと説明しています。
キーロガーにはソフトウェア型とハードウェア型があり、入り込み方と見つけ方が異なる
キーロガーには、端末の中で動く「ソフトウェア型」と、機器として取り付ける「ハードウェア型」があります。入り込み方が違うため、見つけ方も変わります。 主な違いを表に整理しました。
| 項目 | ソフトウェア型 | ハードウェア型 |
|---|---|---|
| 入り込み方 | メールの添付ファイルや不審なソフト、改ざんされたWebサイトなどから、マルウェアとして入り込む | キーボードとPCの間などに、小型の機器を取り付ける |
| 動作のしかた | 端末の中で気づかれないように入力を記録し、インターネットを通じて外部に送る | 機器の中に入力を記録する。取り付けた人物が後で回収して中身を取り出す |
| 見つけ方 | セキュリティソフトで検知できる場合がある | 端末の中に痕跡が残りにくく、セキュリティソフトでは見つけにくい。ただし目で見て確認できる |
ソフトウェア型は、ほかのマルウェアと同じ経路で広がります。社員が不審なファイルを開いたことをきっかけに、気づかないうちに入り込むのが典型的な流れです。
一方、ハードウェア型は、端末に直接さわれる人物でなければ取り付けられません。そのため、社外からの攻撃への備えと、オフィス内の端末の管理の両方が必要です。
JPCERT/CCはキーロガーによる情報窃取を報告分類「その他」の例に挙げているが、件数は分けて数えられていない
公的な分類でキーロガーの名前が出てくるのは、JPCERT/CCのインシデント報告の分類です。ただし、キーロガーの件数は分けて数えられていません。
JPCERT/CCは、報告分類「その他」の例として、キーロガー機能を持つマルウェアによる情報窃取を挙げています。「その他」には不正侵入やマルウェア感染も含まれます。
「その他」の件数は、2023年10〜12月の455件から2025年1〜3月の433件まで、四半期ごとに407件〜797件の範囲で推移しています。内訳の増減は公表されておらず、キーロガーの分は取り出せません。
件数の多さでは判断できないため、「入力が盗まれても被害が広がらない仕組みか」で対策を考えるのが現実的です。
注意
JPCERT/CCの件数は、報告を受けた件数です。被害の発生件数ではなく、キーロガーによる被害の件数を示すものでもありません。
出典: JPCERT/CC「インシデント報告対応レポート」2023年10〜12月/2024年1〜3月/2024年4〜6月/2024年7〜9月/2024年10〜12月/2025年1〜3月/国家公安委員会・総務大臣・経済産業大臣「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
他人のID・パスワードを使った不正アクセスの検挙は2025年に399件で、セキュリティホール攻撃型の8件を大きく上回る
キーロガーが主に狙うのは、IDやパスワードです。盗まれたパスワードは、本人になりすました不正ログインに使われます。ここでは、パスワードの悪用がどれくらい起きているのかを警察庁の統計で確認します。
国家公安委員会・総務大臣・経済産業大臣が毎年公表している「不正アクセス行為の発生状況」(統計は警察庁が集計)によると、2025年の不正アクセス行為の認知件数は7,190件でした。前年と比べて34.2%増えています。
検挙件数を手口別に見ると、他人のID・パスワードを使う「識別符号窃用型」は2025年に399件でした。システムの弱点を突く「セキュリティホール攻撃型」の8件を大きく上回っています。
注意
この章の手口別の数値は、警察が検挙した件数です。発生件数や被害件数ではなく、キーロガーによる被害の件数でもありません。「パスワードがどの経路で第三者に渡ったか」を分類した統計として読んでください。
パスワードが第三者に渡った経路は、2021〜2025年の5年間で大きく入れ替わった
識別符号窃用型の検挙件数を手口別に並べると、パスワードが第三者に渡った経路は、2021〜2025年の5年間で大きく入れ替わっています。
| 手口 | 2021年 | 2022年 | 2023年 | 2024年 | 2025年 |
|---|---|---|---|---|---|
| パスワードの設定・管理の甘さにつけ込んで入手 | 153件 | 230件 | 203件 | 174件 | 84件 |
| フィッシングサイトから入手 | 70件 | 14件 | 10件 | 41件 | 77件 |
| 他人から入手 | 34件 | 27件 | 36件 | 67件 | 75件 |
| 利用権者からの聞き出し、のぞき見 | 36件 | 38件 | 40件 | 51件 | 35件 |
| 元従業員や知人等による犯行 | 51件 | 41件 | 68件 | 107件 | 61件 |
| インターネット上に流出・公開されていた識別符号を入手 | 2件 | 9件 | 2件 | 11件 | 9件 |
| スパイウェア等のプログラムを使用して入手 | 0件 | 0件 | 2件 | 0件 | 3件 |
| その他 | 52件 | 123件 | 114件 | 60件 | 55件 |
出典: 国家公安委員会・総務大臣・経済産業大臣「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(識別符号窃用型の手口の全8区分。検挙件数で、キーロガー被害の件数ではありません)
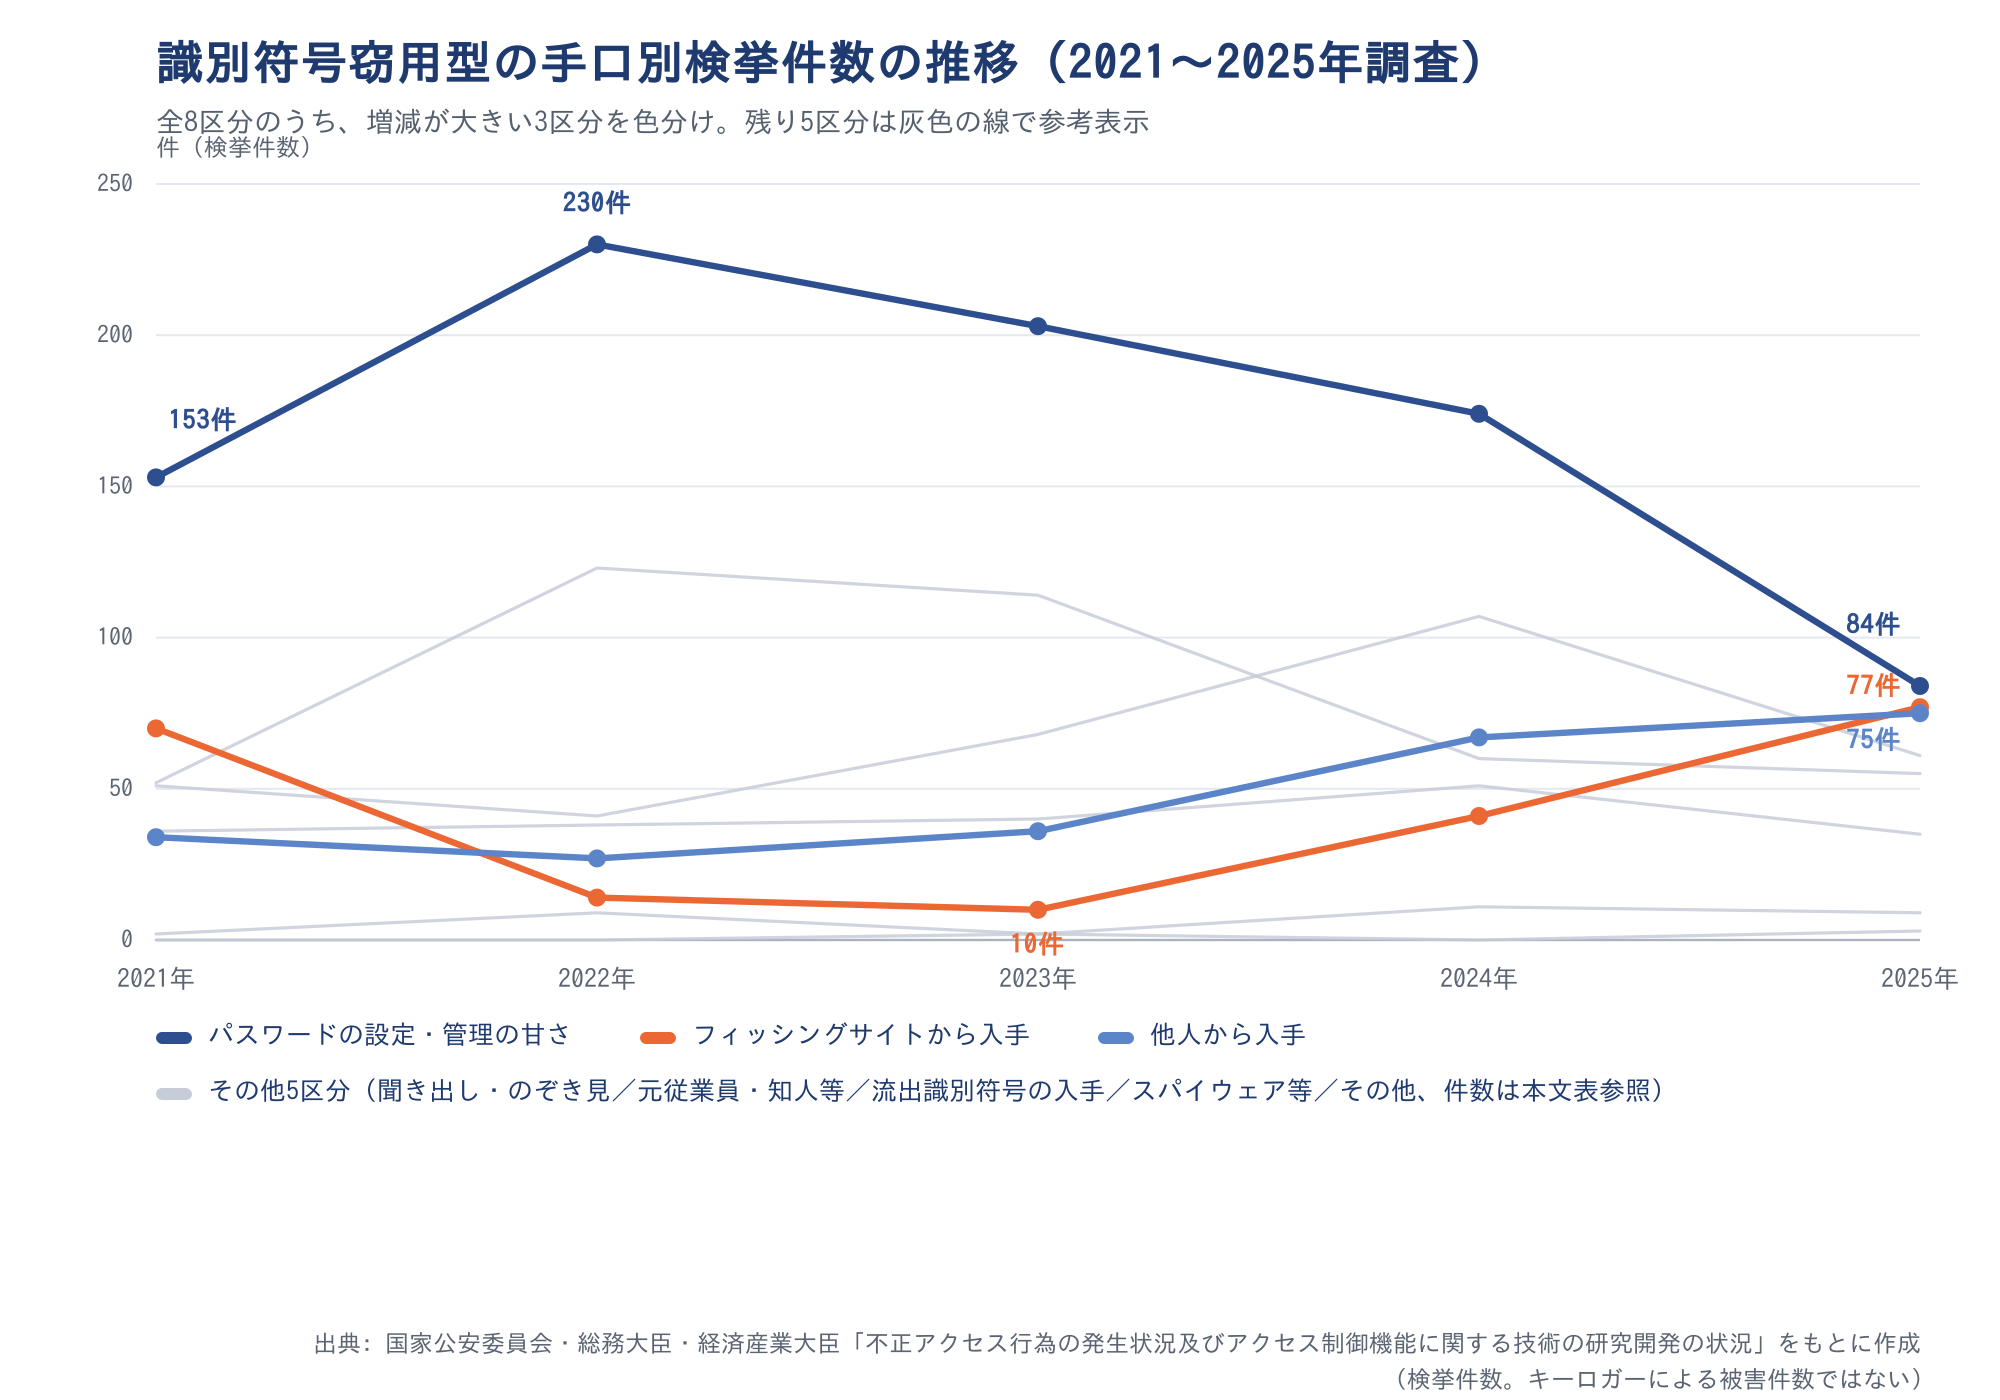
「パスワードの設定・管理の甘さ」は、2022年の230件から3年続けて減りました。一方、「フィッシングサイトから入手」は2023年の10件を底に増えています。「他人から入手」も、2025年が5年間で最多です。
推測しやすいパスワードにつけ込む手口が減り、別の経路で渡る手口が増えたことが表から分かります。
2025年は「フィッシング」と「他人から入手」の合計152件が「パスワード管理の甘さ」84件を初めて上回った
2025年は、「フィッシングサイトから入手」と「他人から入手」の合計が、「パスワードの設定・管理の甘さ」を5年間で初めて上回りました。
フィッシングが77件、他人から入手が75件で合計152件。「パスワード管理の甘さ」の84件を上回りました(2021年の合計は104件で、153件を下回っていました)。
この推移から読み取れるのは、正しいパスワードそのものが本人以外に渡る経路の比重が高まっていることです。ただし逆転の主な理由は「パスワード管理の甘さ」の減少で、検挙統計は1件の大きな事件で内訳が動くため、1年の変化で決めつけないようにしましょう。
推測されにくいパスワードを使うことは、引き続き基本の対策です。詳しくはパスワードの管理の記事で解説しています。
キーロガーを含む「スパイウェア等」の検挙は年0〜3件で、2025年は識別符号窃用型の0.8%だった
手口の統計には、「スパイウェア等のプログラムを使用して入手」という区分があります。定義上、キーボードの入力情報を取り出すプログラムもスパイウェアに含まれるため、ソフトウェア型のキーロガーはこの区分の対象です。機器として取り付けるハードウェア型がどの区分に数えられるかは、資料からは分かりません。
この区分の検挙件数は、2021年から2025年まで順に0件、0件、2件、0件、3件でした。2025年の3件は、識別符号窃用型399件の0.8%です。 同じ2025年は、「パスワード管理の甘さ」84件、「フィッシング」77件、「他人から入手」75件の計236件が、59.1%を占めました。
この数値から読み取れるのは、検挙された事件に限れば、キーロガーなどのプログラムでパスワードを盗む手口は主な経路として表れていないことです。ただし、これは警察が検挙し、入手手段まで特定できた事件だけの数です。
注意
「スパイウェア等」の件数が少ないことは、キーロガーの被害が少ないことを意味しません。感染に気づかなかったり、入手手段を特定できなかったりした事件は、この区分に表れにくい可能性があると考えられます。一方で、隠れた被害が多いことを示すものでもありません。手口別の数値は検挙できた事件の内訳にすぎず、キーロガーの被害件数として引用しないようにしてください。
手口別の検挙件数は、増え続ける不正アクセスの全体像を表していない
手口別の統計は、検挙できた事件の内訳です。増え続ける不正アクセス全体がどの経路で起きているかを表すものではありません。
不正アクセス行為の認知件数は2021年の1,516件から2025年の7,190件に増えた一方、識別符号窃用型の検挙件数は2021年398件、2025年399件とほぼ横ばいです。検挙件数を認知件数で割ると、2021年の約26%から2025年は約5.5%に下がっています。ただし認知と検挙は数え方が同じとは限らず、この比率は目安にとどまります。
手口別の数値は、把握されている不正アクセスのうち一部分の内訳として読むようにしましょう。
出典: 国家公安委員会・総務大臣・経済産業大臣「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」
中小企業への調査やIPAへの届出でも、ID・パスワードの悪用は主な経路の1つに挙がる
ここまでの警察庁の統計は、警察が検挙した事件を数えたものでした。被害を受けた側の調査や届出でも、ID・パスワードの悪用は主な経路の1つに挙がっています。
ただし、これから紹介する2つの集計は、測っているものが違います。1つは中小企業へのアンケート、もう1つは企業規模を問わずIPAに寄せられた届出の集計です。数字が近くても、そろえて比べたり、互いの裏付けとして使ったりはできません。
IPAの2024年度調査では、2023年度に不正アクセス被害を受けた中小企業等の36.8%が手口に「なりすまし」を挙げた
IPAの「2024年度 中小企業における情報セキュリティ対策に関する実態調査」では、2023年度に不正アクセスの被害を受けた中小企業等に手口を尋ねています。そのうち36.8%が「ID・パスワードの不正利用によるなりすまし」を挙げました。
この設問は複数回答です。同じ設問では「脆弱性」を挙げた企業が48.0%で、なりすましより多くなっています。不正アクセスの入口は、パスワードの悪用だけではないことが分かります。
また、「なりすまし」は、盗まれたパスワードが使われた結果を表す区分です。パスワードがどこで、どのように盗まれたかは問われていません。そのため、この36.8%はキーロガーによる被害の割合ではありません。
中小企業でも、パスワードを悪用されて侵入される被害は珍しくない、と押さえておきましょう。
2025年のIPA届出では被害原因の33.7%が「ID・パスワード管理の不備」だが、36.8%とは数えている対象が違う
IPAへの不正アクセスの届出を原因別に見ると、2025年は「ID・パスワード管理の不備」が33.7%でした。警察庁などの資料がIPAの集計として紹介している数値です。この33.7%は、IPAに届け出があり実際に被害に遭った事案全体の値で、中小企業に限った数値ではありません。36.8%と近い数字ですが、数えている対象が違うため、互いを裏付ける数字ではありません。
| 項目 | IPA 中小企業の実態調査 | IPAへの届出の集計 |
|---|---|---|
| ID・パスワードに関する割合 | 36.8% | 33.7% |
| 対象の年 | 2023年度の被害(2024年度調査) | 2025年 |
| 対象 | 不正アクセスの被害を受けた中小企業等へのアンケート | IPAに届け出があり、実際に被害があった事案(企業規模を問わない) |
| 何を数えたか | 攻撃の手口(なりすまし) | 被害が起きた原因(管理の不備) |
| 回答・集計の方式 | 複数回答 | 原因別に分類した件数 |
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/国家公安委員会・総務大臣・経済産業大臣「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」
キーロガーで盗まれたパスワードで不正にログインされた場合、各集計のどの区分に入るかは公表資料からは判断できません。
この違いから考えると、2つの割合を並べたり平均したりするのは適切ではありません。母集団の違うどちらの調査でも、ID・パスワードの悪用が主な経路の1つに挙がる、という読み方にとどめるのがよいでしょう。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/国家公安委員会・総務大臣・経済産業大臣「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
多要素認証を使えば、キーロガーでパスワードを盗まれても不正ログインを防ぎやすくなる
キーロガーは入力をそのまま盗むため、パスワードを強くするだけでは防げません。ここまで見たとおり、パスワードの強さが効かない経路も目立っています。そこで必要になるのが、パスワードが盗まれた後に悪用させない仕組みです。
その代表が多要素認証(MFA)です。多要素認証では、パスワードに加えて、スマートフォンの認証アプリや指紋・顔などの生体情報で本人を確かめます。パスワードだけを盗まれても、もう1つの要素がなければログインされにくくなります。
IPAの「情報セキュリティ10大脅威 2026」組織編の解説書も、リモートワーク環境を狙った攻撃への対策として、セキュリティ担当者・システム管理者が取り組む予防策に、多要素認証(MFA)やFIDO/FIDO2(パスキーなど)の利用を挙げています。
なお、ワンタイムパスワードを入力する方式では、その入力もキーロガーに記録される可能性があります。ただし、1回しか使えないため、後から使い回されにくいという利点があります。
一方で、偽のログイン画面に入力させたワンタイムパスワードを、攻撃者がその場で本物のサービスに中継して使う手口もあります。この場合、ワンタイムパスワードでは不正ログインを防げません。米国のCISA(サイバーセキュリティ・インフラストラクチャ安全保障庁)は、フィッシングに強い多要素認証としてFIDO/FIDO2などの方式を勧めています。
認証技術で利用者確認をしている企業は2025年に22.2%で、ID・パスワードによるアクセス制御との差は38.2ポイントのまま
総務省の通信利用動向調査によると、「認証技術の導入による利用者確認」を行っている企業は、2025年に22.2%でした。「ID、パスワードによるアクセス制御」との差は、2024年・2025年とも38.2ポイントで縮まっていません。
| セキュリティ対策 | 2024年 | 2025年 |
|---|---|---|
| 認証技術の導入による利用者確認 | 20.7% | 22.2% |
| ID、パスワードによるアクセス制御 | 58.9% | 60.4% |
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」(常用雇用者100人以上の企業が対象)
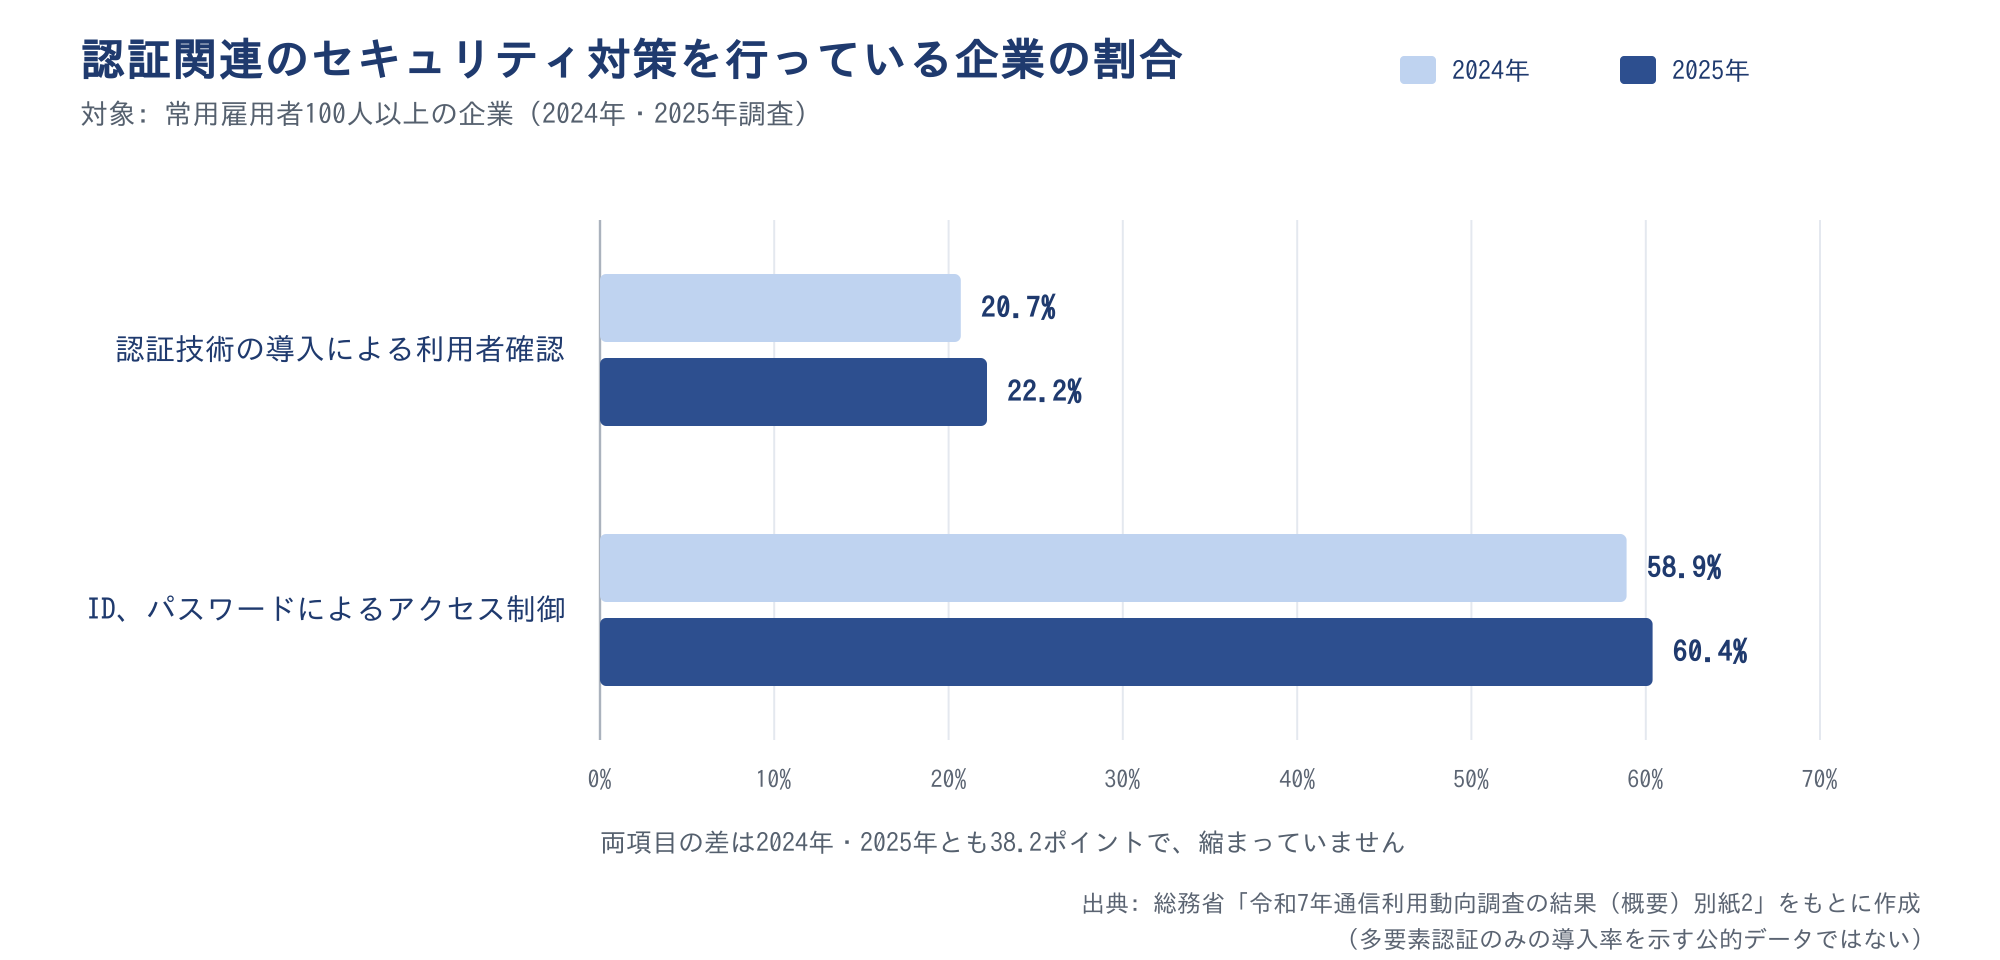
この差から読み取れるのは、パスワード以外の要素で本人を確かめていない企業が多いということです。キーロガーでパスワードを盗まれると、そのままログインされる企業が少なくないと考えられます。
注意
この項目は多要素認証の導入率ではありません。多要素認証だけの導入率を示す公的なデータは見当たりません。
また、対象は常用雇用者100人以上の企業で、中小企業全体の実態より高く出ている可能性があります。
不正アクセスの認知件数が4年で約4.7倍になった一方、認証技術の導入率は年1.5ポイントの伸びにとどまる
不正アクセスの件数は大きく増えた一方で、パスワード以外の要素で本人を確かめる対策の広がりはゆっくりです。警察庁の資料では、不正アクセス行為の認知件数は2021年の1,516件から2025年の7,190件へ約4.7倍になりました。
一方、総務省の調査で認証技術を導入している企業は2024年の20.7%から2025年の22.2%へ1.5ポイントの伸びにとどまり、不正侵入検知システム(IDS)も19.5%から20.7%と同程度です。調査主体・単位が違うため因果関係を示すものではありませんが、影響の大きい入口から多要素認証を有効にするのが現実的です。まずはメールやVPN、クラウド管理者アカウントから始めてみてください。
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」/国家公安委員会・総務大臣・経済産業大臣「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/IPA「情報セキュリティ10大脅威 2026」組織編 解説書/CISA “Implementing Phishing-Resistant MFA”
貸与端末の管理では、ソフトの導入制限に加えて、端末に近づける人物への備えも必要になる
キーロガーは、端末に入り込むか、取り付けられて初めて動きます。そのため、会社が貸与する端末をきちんと管理することが、入口を減らす対策になります。
ここでは、ソフトウェア型への備えと、ハードウェア型や社内の人物への備えの2つに分けて説明します。
ソフトウェア型には、許可のないソフトの導入を制限し、OSとセキュリティソフトを最新に保つことで備える
ソフトウェア型のキーロガーには、端末に余計なソフトを入れさせず、OSとセキュリティソフトを最新に保つことで備えます。ソフトウェア型は、ほかのマルウェアと同じ経路で入り込むためです。貸与端末で取り組みたい基本の対策は次のとおりです。
- 一般の社員に管理者権限を渡さず、業務に必要なソフト以外を入れられないようにする
- OS、ブラウザ、アプリの更新を自動で適用する設定にする
- EDRを含むセキュリティソフトを入れ、不審な常駐プログラムや外部への通信に気づける状態にする
- 不審なメールの添付ファイルや、出どころの分からないフリーソフトを開かないよう社員に周知する
端末の数が多い場合は、MDMや資産管理ツールを使うと、設定や更新の状況をまとめて確認しやすくなります。
画面上のキーボードで入力する方法もありますが、画面を記録する種類のマルウェアには効果が限られます。補助的な対策と考えておきましょう。
元従業員・知人等による犯行と、聞き出し・のぞき見の検挙は2024年に合わせて158件あり、退職時のアカウント停止と端末周りの確認が欠かせない
警察庁の統計では、パスワードを知り得る人物や入力を近くで見られる人物による不正アクセスも毎年検挙されています。社外からの攻撃とは別に、社内の運用での備えが欠かせません。 識別符号窃用型のうち「元従業員や知人等による犯行」は2024年に107件、「利用権者からの聞き出し、のぞき見」は51件で、合計158件は5年間で最多です。2025年はそれぞれ61件と35件に減りましたが、いずれも検挙件数であり、大きな事件1件で数字が動く点に注意が必要です。
内部の人物が関わる経路は毎年一定数あり、ハードウェア型のキーロガーも端末に近づける人物でなければ取り付けられないため、対策の考え方は共通しています。退職や異動の際はアカウントを止め、関係するパスワードを変更しましょう。共用のアカウントや端末も見直し、USBポートなどに見慣れない機器が無いかを定期的に確かめると安心です。
出典: 国家公安委員会・総務大臣・経済産業大臣「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
キーロガー対策は「盗ませない端末管理」と「盗まれても使わせない認証」を組み合わせて考える(まとめ)
キーロガーは入力をそのまま記録して外部に送るため、パスワードを複雑にしても防げません。警察庁などの検挙統計の推移から読み取れるのは、パスワードの強さが効かない経路の比重が高まっていることです。
警察庁などの統計には、キーロガーを含む「スパイウェア等」の区分があります。2025年の検挙は3件と少数ですが、検挙できた事件だけの数で、キーロガーの被害件数を示すものではありません。件数の多い少ないではなく、被害が広がらない仕組みかどうかで判断しましょう。
この記事のまとめ
- キーロガーは入力をそのまま記録するため、パスワードの強さでは防げない
- 他人のID・パスワードを使った不正アクセスの検挙は2025年に399件。キーロガーを含む「スパイウェア等」の検挙は同年3件だが、被害件数を示す数字ではないため、被害が広がらない仕組みかで判断する
- 認証技術で利用者確認をする企業は2025年に22.2%(常用雇用者100人以上の企業)にとどまる。多要素認証と貸与端末の管理を組み合わせて、入口を減らす
まずは、メールやクラウドサービスの管理者アカウントで多要素認証が有効になっているかを確認してみてください。あわせて、貸与端末の権限設定と、退職者のアカウントの扱いを見直すと、対策の抜けを減らせます。
出典: 国家公安委員会・総務大臣・経済産業大臣「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/総務省「令和7年通信利用動向調査の結果(概要)別紙2」
認証や端末管理の基本を社内で学ぶなら「情シスカレッジ」

多要素認証の設定や貸与端末のルールは、一度決めて終わりではありません。社員が不審なファイルを開かない、といった基本も含めて、続けて教える仕組みが必要ですよね。
「情シスカレッジ」は、新人・ひとり情シスのためのマイクロラーニングLMSです。数分の動画と小テストで、業務の合間に少しずつ学べます。
情シスカレッジの特徴
- 数分の動画と小テストで進めるマイクロラーニング形式
- 必修の割り当て・期限設定・進捗ダッシュボードで受講状況を管理できる
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応
導入は5名から可能で、請求書払いにも対応しています。初期設定はおよそ10分で完了します。
※出典
- 国家公安委員会・総務大臣・経済産業大臣「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」
- IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
- IPA「情報セキュリティ10大脅威 2026」組織編 解説書
- 総務省「令和7年通信利用動向調査の結果(概要)別紙2」
- CISA “Implementing Phishing-Resistant MFA”
- JPCERT/CC「インシデント報告対応レポート[2023年10月1日~2023年12月31日]」
- JPCERT/CC「インシデント報告対応レポート[2024年1月1日~2024年3月31日]」
- JPCERT/CC「インシデント報告対応レポート[2024年4月1日~2024年6月30日]」
- JPCERT/CC「インシデント報告対応レポート[2024年7月1日~2024年9月30日]」
- JPCERT/CC「インシデント報告対応レポート[2024年10月1日~2024年12月31日]」
- JPCERT/CC「インシデント報告対応レポート[2025年1月1日~2025年3月31日]」