

【個人情報保護委員会・IPAデータ】ヒューマンエラーとは|漏えい報告は2024年度1.9万件、原因統計と仕組みで防ぐ方法
ひとり情シスや少人数の情シスで、こんな悩みを抱えていませんか。
- メールの誤送信や添付ファイルの取り違えが、月に何度も起きる
- 注意喚起のメールを出しても、しばらくすると同じミスが起きる
- ダブルチェックを増やしたら、現場が疲れてしまった
結論から言うと、ヒューマンエラーは人の注意だけではゼロにできません。情シスが目指すべきなのは、人が間違えても情報が漏れない仕組みを作ることです。
この記事では公的データをもとに、ヒューマンエラーの種類・統計の読み方・防ぎ方を解説します。
この記事のポイント
- 個人情報保護委員会への漏えい等報告は、2024年度に19,056件でした(原因を問わない合計。出典: 個人情報保護委員会「令和6年度 年次報告」)
- IPAの2020年調査では、誤操作・誤認21.2%とルール不徹底19.5%が、中途退職者36.3%と並ぶ漏えいルートでした(出典: IPA「企業における営業秘密管理に関する実態調査2020」)
- IPAの2026年時点の説明では、過失の確報期限は通常30日以内で、不正目的の60日以内より短くなっています(出典: IPA「情報セキュリティ10大脅威2026」解説書[組織編])

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
ヒューマンエラーとは、意図せず起きる人のミスで、故意の内部不正とは区別する
ヒューマンエラーとは、本人に悪意がないまま起きる人のミスのことです。情シスの現場では、メールの誤送信、PCやUSBメモリの紛失、クラウドストレージの共有設定ミスなどがよく見られます。
ヒューマンエラーを考えるときは、最初に故意の行為と切り分けることが大切です。 ここでは、故意の持ち出しとの違いと、公的統計での扱われ方を順に見ていきます。
故意の持ち出しは内部不正にあたり、本記事では扱わない
情報を意図的に持ち出す行為は内部不正にあたり、ヒューマンエラーとは別の問題です。 動機も対策も違うため、この記事では過失によるミスだけを扱います。
IPAの「情報セキュリティ10大脅威2026」(組織編)では、「内部不正による情報漏えい等」が7位に入りました。この脅威は2016年に初めて選ばれ、2026年版まで11年連続で選出されています。
ただしIPAの解説では、この脅威に組織の規則に背いた情報の持ち出しや、不注意による紛失なども含めています。「内部不正」という言葉の中で故意と過失が混ざりやすいため、統計や記事を読むときは注意が必要です。
故意の持ち出しの手口や実態を知りたい方は、内部不正の事例をまとめた記事を参考にしてください。ここから先は、本人に悪意のないミスに絞って解説します。
公的統計でも、故意と過失が1つの区分にまとめられていることが多い
本記事で確認した公的統計の多くは、故意による漏えいと過失による漏えいを分けずに数えています。 そのため、統計の数字をそのまま「ヒューマンエラーの件数」と読むことはできません。
たとえば総務省の「令和7年通信利用動向調査」(企業編)を見てみましょう。2025年調査では、インターネットを利用している企業のうち、過去1年間に「故意・過失による情報漏えい」の被害を受けた企業は1.4%でした。この選択肢は、故意と過失を1つにまとめています。前の見出しで触れたIPA 10大脅威の「内部不正」も、不注意による紛失を含む区分でした。
この数値から読み取れるのは、過失だけの規模を知るには、統計ごとに何を数えているかを確認する必要があるという点です。
次の章からは、原因を問わない合計件数と、故意と過失を分けて数えた調査を区別して紹介します。数字の意味を取り違えないよう、それぞれの前提も合わせて確認していきましょう。
出典: IPA「情報セキュリティ10大脅威2026」解説書[組織編]/総務省「令和7年通信利用動向調査報告書(企業編)」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
ヒューマンエラーは「誤操作・誤認」と「ルール不徹底」の2種類に分けて対策する
ヒューマンエラーの分類では、「うっかり型」と「手抜き型」の2つがよく使われます。分類のしかたは資料によって異なり、より細かく分ける考え方もありますが、本記事では対策を選びやすい2つの型で整理します。IPAの「企業における営業秘密管理に関する実態調査2020」の選択肢も、この2つにほぼ対応しています。
この調査は2020年10〜11月に実施され、有効回答は2,175件です。2つの型は起きる理由が違うため、対策も分けて考えます。
誤操作・誤認は、うっかりや思い込みで操作を間違えるミス
誤操作・誤認は、本人が正しく操作したつもりのまま起きるミスです。 悪気も自覚もないため、注意喚起だけでは防ぎにくいという特徴があります。
具体的には、メールの宛先の選択ミスや、添付ファイルの取り違えが当てはまります。クラウドストレージの共有リンクを、社外からも見える公開範囲で作ってしまうケースも同じ型です。
IPAの2020年調査では、営業秘密の漏えいルートのうち「現職従業員等の誤操作・誤認等」が21.2%でした。ほかのルートとの比較は、後の章で詳しく紹介します。
本人が気づけないミスなので、この型には「そもそも間違えられない設計」が効果的です。具体的な方法は、対策の章で取り上げます。
ルール不徹底は、手順を知っていても省略・逸脱するミス
ルール不徹底は、決められた手順を知っていながら、省略したり外れたりするミスです。 故意の不正とは違い、「急いでいた」「面倒だった」といった理由で起きます。
たとえば、暗号化せずにファイルを社外へ送る、私物のUSBメモリにデータをコピーする、といった行動です。パスワードの使い回しもこの型に入ります。
IPAの2020年調査ではこの選択肢が新しく加わり、漏えいルートの19.5%を占めました。誤操作・誤認とほぼ同じ水準です。
この数値から読み取れるのは、過失が1つの原因ではなく、近い比重をもつ2つの型に分かれているという点です。対策を1つにまとめず、型ごとに仕組みを選ぶ必要があります。 2つの型の違いを表にまとめました。
| 型 | 典型例 | 効く仕組み |
|---|---|---|
| 誤操作・誤認(うっかり型) | 宛先の選択ミス、添付ファイルの取り違え、共有リンクの公開範囲の設定ミス | 間違えられない設計(フールプルーフ・自動化) |
| ルール不徹底(手抜き型) | 暗号化しないままの送信、私物のUSBメモリへのコピー、パスワードの使い回し | 抜け道をなくす設計(権限の最小化・省略できない設定) |
出典: IPA「企業における営業秘密管理に関する実態調査2020」の漏えいルートの区分をもとに本記事で作成
出典: IPA「企業における営業秘密管理に関する実態調査2020」
個人データの漏えい等報告は2024年度に19,056件で、2年で約2.5倍になった
個人情報保護委員会が処理した個人データの漏えい等報告は、年々増えています。2024年度の処理件数は19,056件で、2022年度の7,685件から2年で約2.5倍になりました(本記事による計算値)。間の2023年度は12,120件でした。
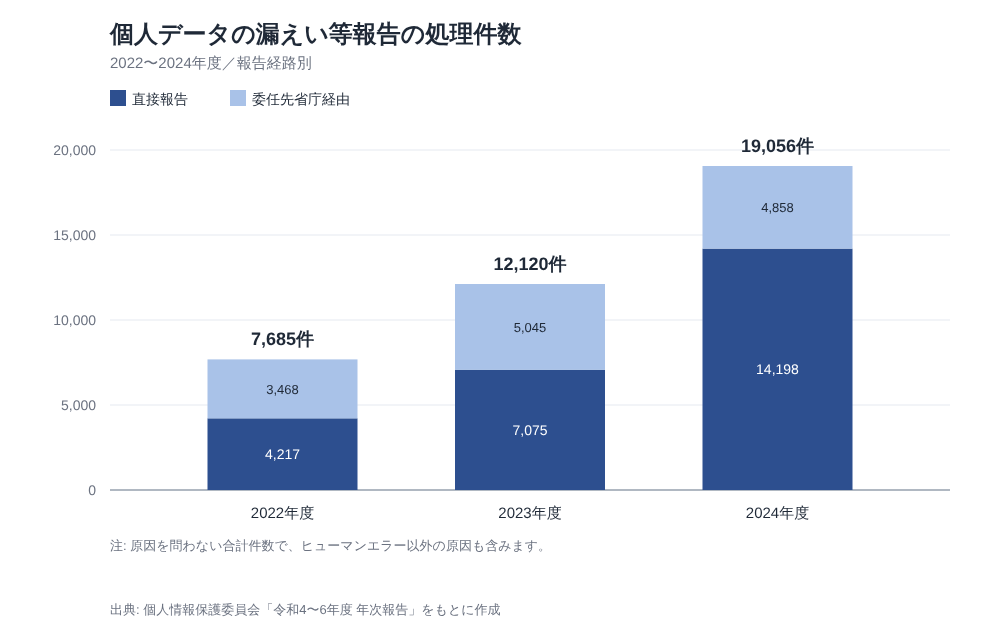
出典: 個人情報保護委員会「令和4年度 年次報告」/同「令和5年度 年次報告」/同「令和6年度 年次報告」より作成。原因を問わない合計件数で、ヒューマンエラー以外の原因も含みます。
件数の推移や、実際に起きた事故の内容をもっと知りたい方は、情報漏洩の事例と報告件数をまとめた記事も参考にしてください。この記事では、件数をヒューマンエラーの観点からどう読むかに絞って解説します。
報告の88.3%は漏えい人数1,000人以下で、小さな事故が大半を占める
2024年度の漏えい等報告は、大半が漏えい人数の少ない小さな事案です。 ニュースになるような大きな事故は、全体から見るとごく一部にとどまります。
個人情報保護委員会の2024年度の報告では、漏えい人数1,000人以下の事案が88.3%を占めました。一方で、5万人を超える事案は0.8%でした。
この数値から読み取れるのは、報告の大部分が小規模な事故だという点です。メール1通の誤送信や端末1台の紛失のような事故も、この規模に含まれ得ます。規模の小さい組織の情シスにとっても、自社に関係する話だと考えてよいでしょう。
ただし、1,000人以下の中でどの規模の事案が多いのかは、公表データからはわかりません。「1件あたりの規模は小さいものが多い」という大まかな傾向として受け取ってください。
報告件数は原因を問わない合計で、ヒューマンエラーだけの件数は公表データから出せない
報告件数は原因を問わない合計で、ヒューマンエラーだけの件数ではありません。 件数が増えた理由も、ミスそのものが増えたからとは限りません。
報告経路別に見ると、委員会への直接報告は2022年度の4,217件から、2024年度は14,198件に増えました。一方、委任先省庁経由の報告は3,468件から4,858件で、伸びは小さくなっています。
この推移から読み取れるのは、件数の増加が直接報告の側に集中しているという点です。この内訳を見る限り、「ミスそのものが急に増えた」とは言い切れません。
注意
本記事で確認できた公表データには、誤送付・紛失・不正アクセスといった原因別の内訳が含まれていません。そのため、2024年度の19,056件のうち何件がヒューマンエラーによるものかは示せません。「ヒューマンエラーによる漏えいは年間○件」といった数字を見かけたら、元の資料と数え方を確認してください。
出典: 個人情報保護委員会「令和6年度 年次報告」/個人情報保護委員会「令和5年度 年次報告」/個人情報保護委員会「令和4年度 年次報告」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
営業秘密の漏えいでは、過失系の2ルートを合わせると最大40.7%で、中途退職者の36.3%と並ぶ
故意と過失を分けて数えている公的統計は、本記事で確認した範囲ではIPAの営業秘密調査だけです。この調査の対象は個人データではなく、技術情報や顧客情報などの営業秘密である点に注意してください。
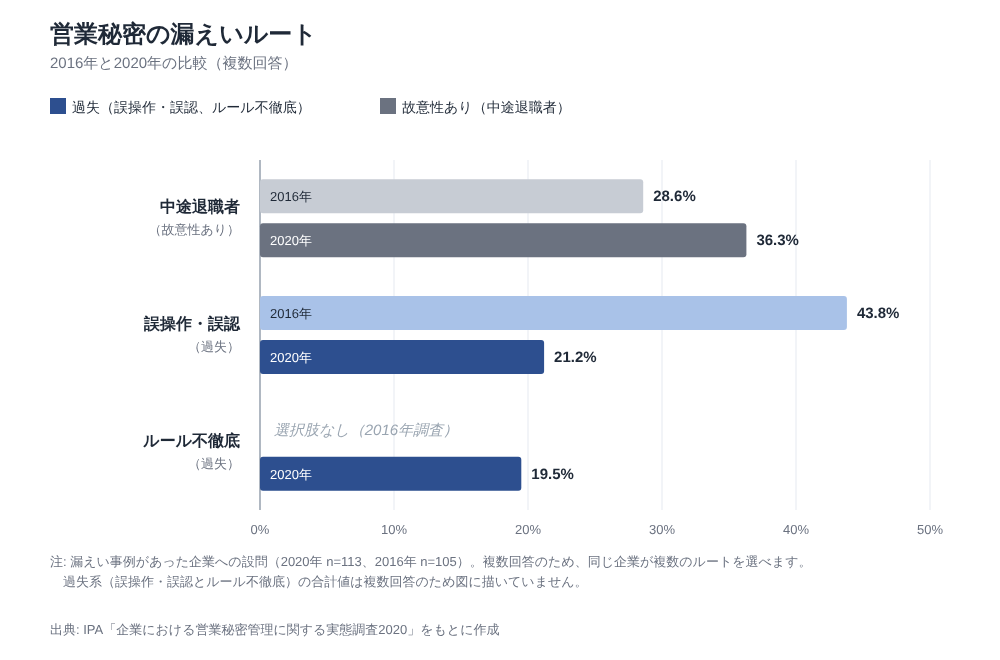
出典: IPA「企業における営業秘密管理に関する実態調査2020」より作成。漏えい事例があった企業への設問(2020年 n=113、2016年 n=105)で、複数回答(複数選択形式)の設問です。
2020年調査では、誤操作・誤認21.2%とルール不徹底19.5%が、中途退職者36.3%に匹敵する
2020年調査では、過失による漏えいルートが、故意性のある中途退職者ルートと同じくらいの規模でした。 ヒューマンエラーは、小さな問題として片づけられない漏えいの原因です。
IPAの2020年調査では、過去5年以内に営業秘密の漏えい事例(可能性を含む)があった企業は5.2%でした。その漏えいルートは、中途退職者が36.3%、誤操作・誤認が21.2%、ルール不徹底が19.5%です。
この数値から読み取れるのは、過失系のルートが中途退職者ルートと同じ規模に達し得るという点です。単独では中途退職者ルートが最も大きいものの、過失系の2つを合わせると最大40.7%になります(本記事による計算値)。
ただし、この設問は複数回答のため、両方を選んだ企業が重なって数えられている可能性があります。そのため、過失系の合計は21.2%〜40.7%の幅でしか言えません。回答した企業は113社で、数社の違いで順位が入れ替わる規模である点にも注意が必要です。
誤操作・誤認が2016年の43.8%から2020年に21.2%へ下がったのは、過失が減った証拠にならない
誤操作・誤認の割合が下がっていても、ヒューマンエラーが減ったとは読めません。 2016年と2020年では、調査の条件が変わっているためです。
同じIPA調査で比べると、誤操作・誤認は2016年の43.8%から2020年は21.2%に下がりました。中途退職者は28.6%から36.3%に上がっています。漏えい事例があった企業の割合も、9.6%から5.2%に下がりました。
ここで注意したいのは、2020年に「ルール不徹底」(19.5%)が新しい選択肢として加わった点です。2016年に誤操作・誤認を選んでいた企業の一部が、こちらに移った可能性があります。回答企業の構成も異なり、IPAの報告書は2016年調査のほうが零細・小規模事業者の比率が高かったと説明しています。
この条件の変化から読み取れるのは、割合の低下を「ヒューマンエラーが減った」証拠とは扱えないという点です。2つの年の違いは図表Bでも確認できます。統計上の割合が下がっても、対策を緩めてよい理由にはなりません。
出典: IPA「企業における営業秘密管理に関する実態調査2020」
過失による漏えいは、人の確認を増やすより仕組みで防ぐ
過失による漏えいは、前の章で紹介した2つの型に合わせて仕組みで防ぎます。報告の大半は小さな事故なので、今あるメール・クラウド・端末管理の設定から始めるのが現実的です。 対策の全体像は情報漏えい対策の記事で整理しています。
ダブルチェックは確認者も同じ見落としをしやすく、それだけでは仕組みにならない
目視のダブルチェックは確認する人の注意力に頼る方法なので、それだけでは仕組みになりません。 確認する人も、作業した人と同じ思い込みで見落とすことがあります。
忙しいときほど、決めた手順は省略されがちです。IPAの2020年調査でも、ルール不徹底が漏えいルートの19.5%を占めていました。ダブルチェックも同じで、時間がないと形だけの確認になりやすくなります。
参考になるのが、IPAの「情報セキュリティ10大脅威2026」解説書にあるビジネスメール詐欺への対策です。送金先の変更依頼などを受けたときは普段と別の連絡手段で確かめ、支払いは複数人で承認する流れを作るよう示されています。
ここからわかるのは、確認を人の気づきに任せず、システムの手順として組み込むことの大切さです。たとえば、承認しないと次に進めないワークフローにすれば、確認の省略そのものを防げます。
誤操作・誤認には、フールプルーフと自動化で間違えられない状態を作る
誤操作・誤認は本人が気づかないミスなので、操作した時点で止める仕組みが効きます。 IPAの2020年調査で、営業秘密の漏えいルートの21.2%を占めた型です。
注意力を高めるよりも、間違えても実害が出ない状態を作ることを優先します。代表的な仕組みは次のとおりです。
- 社外宛てのメールを一時保留し、送信前に宛先を再表示する
- 社外ドメインに送る添付ファイルを、後から共有を取り消せる共有リンクに置き換える
- クラウドストレージの共有リンクを、既定で社内限定にする
- 端末を暗号化し、紛失したときに遠隔でデータを消去できるようにする
- 手作業の転記を、RPAやシステム間の連携機能に置き換える
いずれも、メールやクラウド、端末管理の製品で一般的に見られる機能です。まずは今使っているサービスの設定画面で、使える機能がないか確認してみてください。
ルール不徹底には、権限を必要最小限に絞り、手順を省略できない設定にする
ルール不徹底は「守らなくても作業できてしまう」ことが原因なので、抜け道をなくす設定が効きます。 IPAの2020年調査で、営業秘密の漏えいルートの19.5%を占めた型です。
手順を守るよう呼びかけるよりも、手順を外れた操作がそもそもできない状態を作ります。代表的な仕組みは次のとおりです。
- アクセス権は、業務に必要な範囲だけに絞って付与する
- 異動や退職で不要になったアカウントは、すぐに無効にする
- USBメモリなど外部媒体への書き出しは、既定で禁止にする
- クラウドサービスの共有設定や公開設定を、定期的に見直す
アクセス権を絞っておけば、うっかり触れてしまう情報の範囲も小さくなります。権限と設定の見直しは、ルール不徹底と誤操作・誤認の両方を減らす土台になります。
出典: IPA「企業における営業秘密管理に関する実態調査2020」/IPA「情報セキュリティ10大脅威2026」解説書[組織編]
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
ヒューマンエラーで漏えいしたら、速報はおおむね3〜5日以内、確報は30日以内に出す
誤送信や紛失で個人データが漏えいし、それが報告対象になる場合は、個人情報保護委員会への報告が必要です。報告対象になるのは、要配慮個人情報が含まれる場合や財産的な被害が生じるおそれがある場合など、規則で定める類型に当たるときです。報告には「速報」と「確報」の2段階があり、それぞれに期限が決まっています。
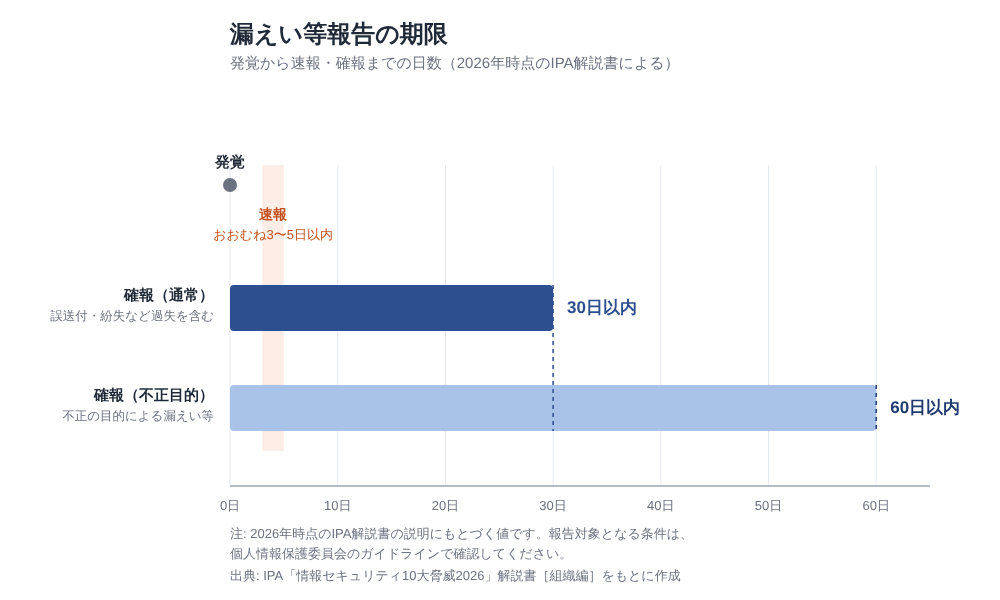
出典: IPA「情報セキュリティ10大脅威2026」解説書[組織編]より作成。期限は2026年時点の同解説書の説明にもとづく値です。法令(個人情報保護法施行規則)では速報は「速やかに」と定められており、3〜5日は個人情報保護委員会のガイドラインが示す目安です。報告対象となる条件は、個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」で確認してください。
過失による漏えいの確報期限は30日で、不正目的による漏えいの60日の半分しかない
過失による漏えいは、確報の期限が不正の目的による漏えいより短くなっています。 原因の調査や再発防止策をまとめる時間は、思っているほど多くありません。
2026年時点のIPA解説書の説明では、速報は事態の発覚からおおむね3〜5日以内に出します。確報の期限は通常30日以内で、不正の目的による漏えいの場合は60日以内です。
この期限の違いから読み取れるのは、誤送付や紛失は30日の側に入るため、確報をまとめる時間が外部から攻撃を受けた場合の半分になるという点です。ヒューマンエラーは、制度の上ではむしろ短い期間での報告を求められます。
ただし、設定ミスにつけ込まれて不正アクセスを受けた場合などは、60日の側に入ることがあります。すべての過失が30日の期限になるわけではない点は覚えておいてください。
3〜5日の速報に間に合わせるには、初動の手順と操作記録を平時から用意しておく
速報の期限に間に合わせるには、初動の手順と操作の記録を平時から用意しておく必要があります。 おおむね3〜5日以内という速報の期限を考えると、事故が起きてから調べ始めたのでは間に合わないおそれがあります。
誰が、いつ、どの宛先に、何を送ったのかを確かめるには、メールの送信ログやクラウドの共有ログ、端末管理の記録が欠かせません。平時のうちに、次の準備をしておきましょう。
- 発覚したときの連絡先と、報告するかどうかを判断する人を決めておく
- メール・クラウド・端末管理のログの保存期間を確認しておく
- 報告に必要な項目を書き留めるメモ用のテンプレートを作っておく
これらの準備から言えるのは、初動の流れの中に、速報が必要かどうかを判断する手順も組み込んでおくべきだという点です。前の章で紹介した仕組みの多くはログも残すので、事故を防ぐ準備がそのまま事後対応の備えにもなります。
出典: IPA「情報セキュリティ10大脅威2026」解説書[組織編](期限は2026年時点の同解説書の説明にもとづく)
まとめ: ヒューマンエラーは種類に合わせた仕組みで減らし、起きたときの記録も備える
ヒューマンエラーは注意喚起だけではなくならないため、型に合わせた仕組みで減らすことが大切です。 この記事の要点を振り返ります。
ポイント
- 2024年度の漏えい等報告19,056件は原因を問わない合計で、ヒューマンエラーだけの件数は公表データからは出せません
- 過失は「誤操作・誤認」(2020年調査で21.2%)と「ルール不徹底」(同19.5%)の2つの型に分けて考えます
- 誤操作・誤認にはフールプルーフと自動化、ルール不徹底には権限の最小化と省略できない設定が効きます
- 確報の期限は通常30日以内(2026年時点の説明)なので、ログと初動の手順を平時から用意しておきます
仕組みと並行して、社員一人ひとりの基礎的な理解を高めることも欠かせません。とはいえ、仕組みを設計して運用するのは情シス自身です。
権限管理やログの扱いといった基礎を担当者自身が身につけておくことが、ヒューマンエラー対策の出発点になります。
出典: 個人情報保護委員会「令和6年度 年次報告」/IPA「企業における営業秘密管理に関する実態調査2020」/IPA「情報セキュリティ10大脅威2026」解説書[組織編]
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
新人・ひとり情シスの学習は「情シスカレッジ」で

ヒューマンエラーを減らす仕組みを作るには、権限管理やログ、クラウドの設定といった基礎知識が欠かせません。ただ、少人数の情シスでは、こうした知識を順序立てて学ぶ時間を取りにくいのが実情です。
情シスカレッジは、新人・ひとり情シスのためのマイクロラーニングLMSです。数分単位の学習を積み重ねる形式なので、日々の業務の合間にも進められます。
情シスカレッジの特徴
- 数分の動画と小テストで学べる
- 必修の割り当て・期限設定・進捗ダッシュボードに対応
- 自社カリキュラムの編成と、CSVでの教育記録の出力が可能
5名から利用でき、請求書払いにも対応しています。初期設定にかかる時間は約10分です。
※出典