

【総務省2025年調査】情報漏えい対策の実施率一覧|ウイルス対策82.0%に対し暗号化は27.4%
「情報漏えい対策」で検索すると、やるべきことの一覧はすぐに見つかりますよね。ただ、その一覧を前にして手が止まってしまうことはないでしょうか。
- 対策の一覧は見つかるけれど、どれから手を付ければいいのか分からない
- 自社の規模だと、どこまでやれば「普通」なのか判断できない
- 担当は自分ひとりで、全部を同時に進めるのは現実的ではない
この記事では、こうした悩みに公的データで答えます。結論から言うと、情報漏えい対策は技術的・人的・物理的・組織的の4つに分けて整理できます。そして着手の順番は、公表されている実施率と実際の侵入経路を突き合わせれば決められます。
総務省とIPAの調査を並べると、多くの企業が同じ課題を抱えていることが見えてきます。対策の全体像、自社の現在地、明日から進める順番の順に見ていきましょう。
この記事のポイント
- 2025年調査時点で、何らかのセキュリティ対策を実施している企業は98.3%(出典: 総務省「令和7年通信利用動向調査」)
- 一方で、2024年調査時点で対策を「組織的には行っていない(各自の対応)」と答えた中小企業等は69.7%(出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」)
- 侵入経路の上位にあたる認証と脆弱性への対策は、2025年調査時点で認証技術22.2%、OSへのセキュリティパッチ導入43.5%にとどまる(出典: 総務省「令和7年通信利用動向調査」)

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
情報漏えい対策を実施している企業は98.3%、組織として運用できている中小企業は3割に届かない
対策の中身に入る前に、日本企業の現在地を確認しておきましょう。ここを押さえておくと、自社が遅れているのか、それとも世間並みなのかを判断できます。
参照するのは、総務省の通信利用動向調査とIPAの中小企業実態調査の2つです。前者は対策項目の実施状況を、後者は対策を回す体制を聞いています。
なお、実際にどんな原因で漏えいが起きているのかを詳しく知りたい方は、情報漏えいの原因と実際の被害事例をまとめた記事もあわせて確認してみてください。
2025年時点で何らかの対策を実施している企業は98.3%、被害経験がある企業は48.1%
まず、対策そのものはほとんどの企業が実施しています。総務省の通信利用動向調査によると、2025年調査時点で何らかのセキュリティ対策を実施している企業は98.3%でした。「特に実施していない」と答えた企業は1.7%です。
母集団は、情報通信ネットワークを利用している企業(n=2,480)です。2024年調査時点の値は97.7%でした。どちらの年も無回答を除いて算出された同一設問の数値で、集計基準は変わっていません。差は0.6ポイントで、回答企業が入れ替わる標本調査としては小さい幅にとどまります。
一方で、同じ調査で何らかのセキュリティ被害を受けたと答えた企業は、2025年調査時点で48.1%です(被害の設問はn=2,482で、対策の設問とは回答企業数が異なります)。ほぼすべての企業が対策をしているのに、およそ半数が被害を経験しているという状態が出発点になります。
中小企業の69.7%は「組織的には行っていない(各自の対応)」と回答している
視点を中小企業に移すと、見え方が変わります。IPAが2024年に実施した中小企業の実態調査(n=4,191)では、対策の体制について次の回答が得られました。
- 専門部署(担当者)がある: 9.3%
- 兼務だが、担当者が任命されている: 21.0%
- 組織的には行っていない(各自の対応): 69.7%
対象は中小企業等の経営層と、情報システム・情報セキュリティ担当マネージャです。担当者を置いている企業は専任と兼務を合わせて3割程度で、残る約7割は各従業員の判断に任せていることになります。ひとり情シスとして読んでいる方は、この分布の中では担当者が任命されている側に入ります。
実施率の高さは、対策が運用され続けていることを意味しない
98.3%と69.7%は、一見すると矛盾しているように見えます。ただし2つの調査は、同じ現象を別の角度から測っています。
総務省の設問は「ウイルス対策ソフトを入れているか」といった項目の有無を聞くものです。対してIPAの設問は、対策を誰が責任を持って回しているかを聞いています。
この2つの数値から読み取れるのは、実施率の高さが対策の運用状況を保証しないという点です。情報漏えい対策を点検するときは、導入済みの項目数ではなく、更新・棚卸し・教育を誰が担うかで見るほうが実態に合います。この記事も、その視点で対策を整理していきます。
注意
98.3%と69.7%は、調査主体・母集団・調査年・設問がいずれも異なります。総務省調査はインターネットを利用している企業全体(2025年、n=2,480)で大企業を含み、IPA調査は中小企業等のWebアンケートモニタ回答者(2024年、n=4,191)です。差の一部は、対象企業の規模構成の違いだけでも説明できます。また「組織的には行っていない(各自の対応)」は、対策が何もない状態ではなく、各従業員が個別に実施している状態も含む選択肢です。
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」/情報処理推進機構「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
情報漏えい対策は技術的・人的・物理的・組織的の4つに分けて考える
対策を1つずつ覚えようとすると、抜けに気づけません。情報漏えい対策は4つの分類に整理しておくと、自社に足りない領域を面で確認できます。
この4分類は、個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」が安全管理措置として定める組織的・人的・物理的・技術的の区分に対応します。本記事では、この区分に沿って整理しました。以降の章はこの4分類にそのまま対応しています。
4つの分類はそれぞれ「守る対象」と「効きどころ」が違う
4分類は、守る対象と効きどころが異なります。技術的対策は仕組みで防ぎ、人的対策は人の行動を変え、物理的対策はモノと場所を守り、組織的対策はルールと体制を整えるものです。
代表的な対策と、総務省の2025年調査で分かる実施率を並べると次のようになります。
| 分類 | 守る対象・目的 | 代表的な対策 | 実施率の例(2025年、総務省) | 該当章 |
|---|---|---|---|---|
| 技術的対策 | システムと通信を仕組みで守る | ウイルス対策、ファイアウォール、暗号化 | 端末へのウイルス対策プログラム導入 82.0% | 3章 |
| 人的対策 | 従業員の行動と判断を整える | 社員教育、手順の周知 | 社員教育 54.7% | 4章 |
| 物理的対策 | 場所・書類・記録媒体を守る | 入退室管理、施錠、持ち出し制限 | 全国規模の公的統計は見当たらない | 5章 |
| 組織的対策 | ルールと責任者を決めて回す | ポリシー策定、監査、外部委託 | セキュリティポリシーの策定 48.2% | 6章 |
表の出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」(2025年調査、n=2,480、複数回答)
どれか1つが強くても、他が空いていれば漏えいは起きます。4分類は優劣ではなく、点検する角度の違いだと考えてください。
公的統計で実施率が分かるのは技術的・人的・組織的の3分類にとどまる
先に1点お断りしておきます。4分類のうち、全国規模の実施率が確認できるのは技術的・人的・組織的の3つだけです。
総務省の設問は、ウイルス対策などの技術的対策、社員教育などの人的対策、ポリシー策定などの組織的対策で構成されています。IPA調査で測られているのも、体制の有無です(専門部署がある企業は2024年調査時点で9.3%)。
ここから読み取れるのは、入退室管理や記録媒体の持ち出し制限といった物理的対策だけ、数値で自社と比べられる材料がないという状況です。測られていないことは、重要でないことを意味しません。本記事では5章で物理的対策を扱いますが、実施率の数値は出さずに概念とチェック項目で解説します。
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」/情報処理推進機構「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」
技術的対策は入口に厚く、ウイルス対策82.0%と暗号化27.4%・認証技術22.2%の間に最大3.7倍の開きがある
ここからは分類ごとに実施率を見ていきます。最初は技術的対策です。多くの記事は「暗号化しましょう」で終わりますが、実際に何%の企業がやっているのかまで押さえると、自社の位置が分かります。
総務省の2025年調査(n=2,480、複数回答)を実施率の高い順に並べると、対策の偏りがはっきり出てきます。外部からの攻撃への備えを一通り整えたつもりの企業ほど、この偏りを確認する価値があります。
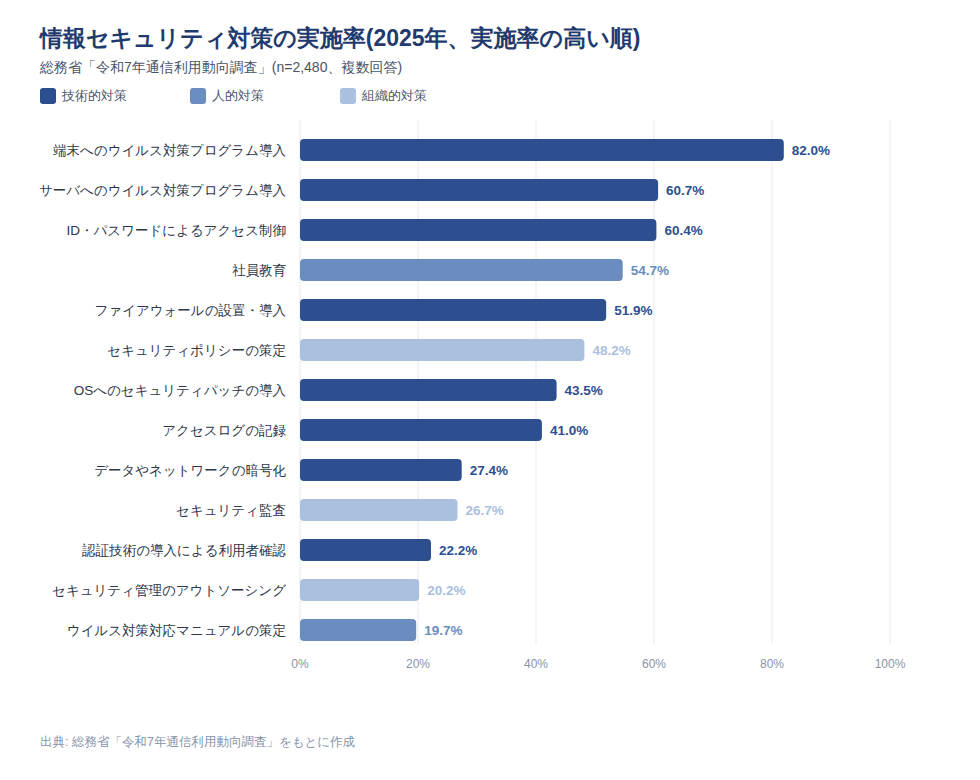
図の出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」(2025年調査、n=2,480、複数回答)
実施率が高いのはウイルス対策82.0%とID・パスワードによるアクセス制御60.4%
実施率の上位は、外部からの侵入を止める性格の対策で占められています。総務省の2025年調査で上位に入った4項目は次のとおりです。
| 対策 | 実施率(2025年) | 役割 |
|---|---|---|
| 端末へのウイルス対策プログラム導入 | 82.0% | 端末に届いた不正プログラムを止める |
| サーバへのウイルス対策プログラム導入 | 60.7% | サーバ側で不正プログラムを止める |
| ID・パスワードによるアクセス制御 | 60.4% | 権限のない利用者を入らせない |
| ファイアウォールの設置・導入 | 51.9% | 外部との通信を制限する |
表の出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」(2025年調査、n=2,480、複数回答)
いずれも情報通信ネットワークを利用している企業が対象で、複数回答での集計です。上位4項目はすべて「侵入させない」ための備えで、ここは多くの企業がすでに手を付けている領域だと分かります。
暗号化27.4%・セキュリティ監査26.7%・認証技術22.2%は半分以下にとどまる
一方、実施率が下がるのは、侵入されたあとに効く対策です。同じ2025年調査の下位側を並べると、次のようになります。
| 対策 | 実施率(2025年) | 役割 |
|---|---|---|
| OSへのセキュリティパッチの導入 | 43.5% | 侵入経路となる欠陥をふさぐ |
| アクセスログの記録 | 41.0% | 誰が何をしたかを後から追う |
| データやネットワークの暗号化 | 27.4% | 持ち出されても中身を読ませない |
| セキュリティ監査 | 26.7% | 対策が機能しているか点検する |
| 認証技術の導入による利用者確認 | 22.2% | 本人かどうかを確かめる |
表の出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」(2025年調査、n=2,480、複数回答)
これらは「漏えいに気づく」「漏えいしても被害を抑える」ための対策です。ログも暗号化も、事故が起きてから導入しても間に合いません。
自社の技術的対策は「防ぐ・気づく・被害を抑える」の3段階で点検する
数値を並べると、対策の厚みに段差があることが分かります。最も高い端末のウイルス対策82.0%に対し、暗号化は27.4%、認証技術は22.2%です。
この差から読み取れるのは、企業の技術的対策が入口に集中しているという構造です。最高の82.0%と最低の22.2%では約3.7倍の開きがあります。漏えいに気づくためのアクセスログの記録41.0%も、半数に届いていません。
自社を点検するときは、対策名の一覧ではなく段階で見てみてください。「防ぐ」だけが厚くなっていないかを確認すると、次に足すべきものが決まります。
技術的対策の3段階セルフチェック
- 防ぐ: 端末とサーバのウイルス対策、ファイアウォール、アクセス制御は動いているか
- 気づく: アクセスログを取得し、誰かが定期的に見る運用になっているか
- 被害を抑える: 持ち出される前提で、重要データと通信を暗号化しているか
注意
この開きがそのまま対策不足を意味するとは限りません。複数回答方式のため、「ウイルス対策プログラム」は製品として認識しやすく、「認証技術の導入による利用者確認」は回答者が何を指すか判断しにくい、という選択肢の粒度差が回答率に影響している可能性があります。また自社サーバを持たない事業者にとっては対象自体が存在しない項目もあり、クラウド側で暗号化やログ取得が既定で行われている場合、自社の対策として計上されないことも考えられます。
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
人的対策は社員教育54.7%、中小企業では63.6%が教育を実施していない
技術的対策と比べると、人の側の備えは明らかに手薄です。情報漏えいの多くは人の操作を経由して起きるため、ここが空いていると機器への投資が生きません。
教育は「やっているかどうか」ではなく「続けられているか」で見る必要があります。まず全国の数値から確認しましょう。
社員教育の実施率は54.7%、対応マニュアルの策定は19.7%にとどまる
人的対策の代表である社員教育は、半数強の企業が実施しています。総務省の2025年調査では社員教育の実施率が54.7%で、2024年調査時点の52.9%から緩やかに上がりました。
一方で、ウイルス対策対応マニュアルを策定している企業は19.7%です。マニュアルは、感染や漏えいが疑われたときに誰が何をするかを決めた手順書にあたります。
端末へのウイルス対策プログラム導入が82.0%であることと並べると、差は明らかです。ソフトは入っているのに、事故が起きたときの動き方は決まっていない企業が多数派だと分かります。この点は8章であらためて扱います。
中小企業の63.6%は教育を実施せず、約7割が投資額を答えられない
対象を中小企業に絞ると、数値はさらに下がります。IPAの2024年調査(n=4,191)では、従業員向けの情報セキュリティ教育を特に実施していない中小企業等が63.6%でした。
同じ調査で、情報セキュリティ対策への投資額について「投資していない」または「わからない」と答えた企業は約7割にのぼります。教育も予算も、多くの企業で確保されていない状態です。
ここから読み取れるのは、製品の導入と、教育・予算化の間にある性質の違いです。製品は一度の意思決定で導入が終わりますが、教育と予算は毎年の運用を必要とします。ただし、これは相関の指摘であり、教育の不足が漏えいを引き起こすという因果を示すものではありません。
注意
「投資していない/わからない」約7割には、ツールの費用を通常経費として支払っているものの、セキュリティ投資額として金額を把握していない企業が含まれます。投資がゼロの企業が7割という意味ではありません。また総務省の「社員教育」は年1回の実施でも該当するため、教育の質や頻度までは読み取れません。2つの調査は母集団も調査年も異なるため、同じ企業群の中の乖離としては読めない点にも注意してください。
内部不正はIPAの10大脅威で2026年も7位に選出されている
人的対策は、うっかりミスだけを想定していると足りません。IPAの「情報セキュリティ10大脅威 2026」組織編では、内部不正による情報漏えい等が7位に選ばれています。
この順位は専門家の投票による選定で、被害件数や実施率を集計したものではありません。ただし2016年の初選出から11年連続で選ばれており、警戒が続く脅威であることは分かります。
なお総務省の2025年調査では、被害として「故意・過失による情報漏えい」を挙げた企業は1.4%です。これは企業の自己申告による被害区分のため、内部不正の少なさを示す数値ではありません。教育で意識を高めるだけでなく、退職者アカウントの停止や権限の棚卸しといった管理面を組み合わせることが必要です。
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」/総務省「令和7年通信利用動向調査報告書(企業編)」/情報処理推進機構「2024年度 中小企業における情報セキュリティ対策に関する実態調査(概要版)」/情報処理推進機構「情報セキュリティ10大脅威 2026」組織編
物理的対策とテレワーク環境の対策は全国的な実施率の統計が無く、自社基準での点検が要る
4分類のうち、ここだけは数値を示せません。物理的対策とテレワーク環境の対策については、全国規模で実施率を測った公的統計が見当たらないためです。
そこで本章では、実施率の代わりに点検すべき項目を並べます。数値がない領域だからこそ、自社の基準を先に決めておく必要があります。
総務省調査の選択肢に物理的対策は含まれていない
まず、なぜ数値を出せないのかを説明します。総務省の通信利用動向調査は、セキュリティへの対応状況を選択肢形式で聞いています。選択肢はウイルス対策、社員教育、ポリシー策定などで構成されています。
入退室管理、キャビネットの施錠、記録媒体の持ち出し制限に対応する選択肢は、この設問に用意されていません。同調査は情報通信ネットワークの利用を主題としているため、調査設計として妥当な選択でもあります。
ここから読み取れるのは、4分類のうち物理的対策だけ全国規模の実施率を確認できないという状況です。紙の書類やUSBメモリからの漏えいは実務で珍しくないため、測られていないことと重要でないことは別だと考えてください。なお「その他の対策」という選択肢に一部が含まれている可能性は残るため、まったく計測されていないと断定はできません。
入退室管理・施錠・記録媒体の持ち出し制限は自社のチェック項目で押さえる
物理的対策は、他社との比較ではなく自社の運用で判断します。守るべき情報が置かれている場所と、それを持ち出せる経路を洗い出すところから始めましょう。
一般的なやり方としては、執務エリアへの入室制限、書類やバックアップ媒体の施錠保管、離席時のクリアデスクといった項目が挙がります。どれも設備投資より運用ルールの整備が中心で、費用をかけずに着手できる点が特徴です。
次のチェック項目を、自社の状況に当てはめて確認してみてください。すべてを一度に整える必要はありません。
物理的対策のチェック項目
- サーバや通信機器を置く部屋への入室者を限定し、記録を残しているか
- 個人情報や契約書を保管するキャビネットを施錠し、鍵の管理者を決めているか
- 離席時に書類を放置しない運用(クリアデスク)を周知しているか
- USBメモリなど記録媒体の持ち出しを、申請制または禁止として定めているか
- 不要になった書類・媒体の廃棄手順(溶解処理、データ消去)を決めているか
テレワーク環境の対策も実施率が測られておらず、認証と通信経路の2点に絞って整える
テレワーク環境も同じ状況です。テレワークを実施している企業に対象を絞ったVPNや多要素認証の導入率は、継続的な公的統計としては見当たりません。
数値として参照できるのは全体値だけで、認証技術の導入による利用者確認は2025年調査時点で22.2%です。この数値はテレワークに限定したものではないため、自社の在宅勤務環境の評価にはそのまま使えません。
そのうえで、限られた工数で整えるなら社外からの接続経路を限定することと、端末の紛失を前提に備えることの2点に絞るのが現実的です。接続はVPNや業務システム側の許可設定で経路を絞り、端末側はディスク暗号化と遠隔でのデータ消去を用意しておきます。
なお、国家公安委員会・総務大臣・経済産業大臣が公表している不正アクセス行為の発生状況も、VPN装置やサーバへの不正アクセスを防ぐ対策として、脆弱性情報の収集と修正プログラムの適用、アクセス権の適切な設定、多要素認証の採用を挙げています。
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」/国家公安委員会・総務大臣・経済産業大臣「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
組織的対策はポリシー策定が48.2%へ伸び、外部委託も20.2%まで増えている
組織的対策は、ルールと責任者を決めて対策を回し続けるための取り組みです。ここ1年の動きを見ると、企業の関心が移りつつある様子がうかがえます。
総務省の同じ設問で2024年と2025年を並べると、伸びているのは運用寄りの項目でした。ただし変化幅は小さいため、小さな変化として控えめに読むのが適切です。
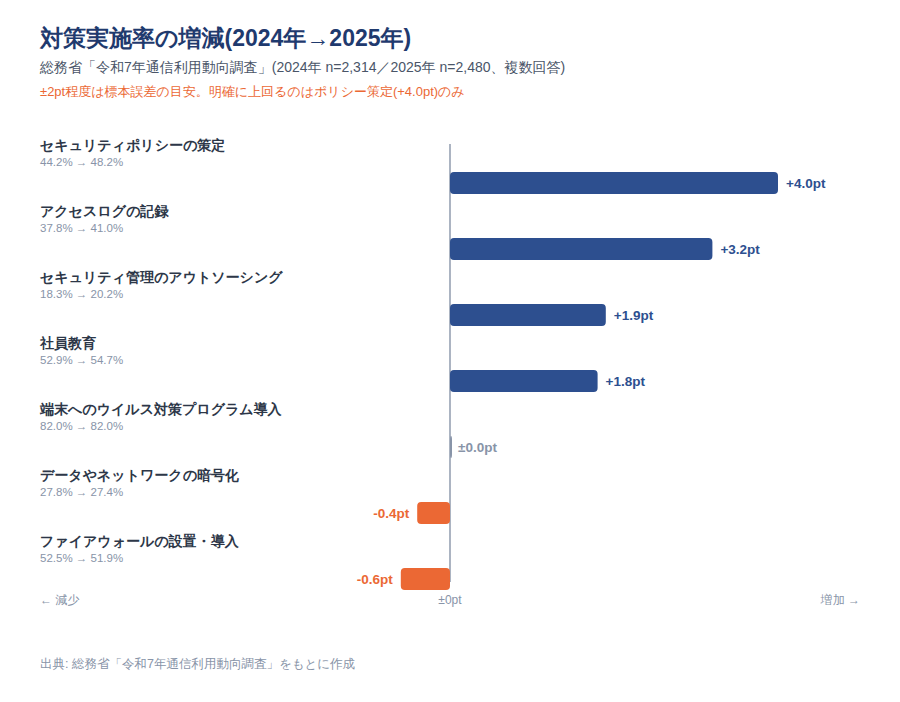
図の出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」(2024年 n=2,314/2025年 n=2,480、複数回答)
2024年から2025年で伸びたのはポリシー・ログ・外部委託といった運用寄りの対策
1年の変化を項目ごとに見ると、方向がそろっています。上がったのはルール・記録・委託に関する項目で、機器やソフトの導入は横ばいです。
| 対策 | 2024年 | 2025年 | 増減 |
|---|---|---|---|
| セキュリティポリシーの策定 | 44.2% | 48.2% | +4.0pt |
| アクセスログの記録 | 37.8% | 41.0% | +3.2pt |
| セキュリティ管理のアウトソーシング | 18.3% | 20.2% | +1.9pt |
| 社員教育 | 52.9% | 54.7% | +1.8pt |
| 端末へのウイルス対策プログラム導入 | 82.0% | 82.0% | ±0pt |
| データやネットワークの暗号化 | 27.8% | 27.4% | -0.4pt |
| ファイアウォールの設置・導入 | 52.5% | 51.9% | -0.6pt |
表の出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」(2024年 n=2,314/2025年 n=2,480、複数回答)
この並びから読み取れるのは、企業の重心が「入れる」から「運用する・任せる」へ移りつつある可能性です。導入型の対策はすでに高水準で、伸びしろが小さいことも背景にあると考えられます。
注意
2024年 n=2,314、2025年 n=2,480という標本規模では、比率50%前後の項目で±2ポイント程度が誤差の目安になります。この幅を明確に超えているのはセキュリティポリシーの策定(+4.0pt)のみで、他の項目の変化は標本誤差の範囲として説明できます。なお2024年・2025年はいずれも無回答を除いて算出された同一設問の数値であり、集計基準の変更による見かけ上の増加ではありません。トレンドが変わったと断定できる段階ではありません。
専門部署がある中小企業は9.3%、小規模企業者では4.4%まで下がる
体制は、企業規模によって姿が大きく変わります。IPAの2024年調査を規模別に見ると、次のとおりです。
| 区分 | 専門部署(担当者)がある | 兼務だが担当者が任命されている | 組織的には行っていない(各自の対応) |
|---|---|---|---|
| 中小企業等 全体(n=4,191) | 9.3% | 21.0% | 69.7% |
| 小規模企業者(n=2,775) | 4.4% | 11.1% | 84.5% |
| 中小企業 100名以下(n=1,121) | 14.8% | 37.6% | 47.6% |
| 中小企業 101名以上(n=295) | 34.6% | 51.9% | 13.6% |
表の出典: 情報処理推進機構「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」(2024年調査)
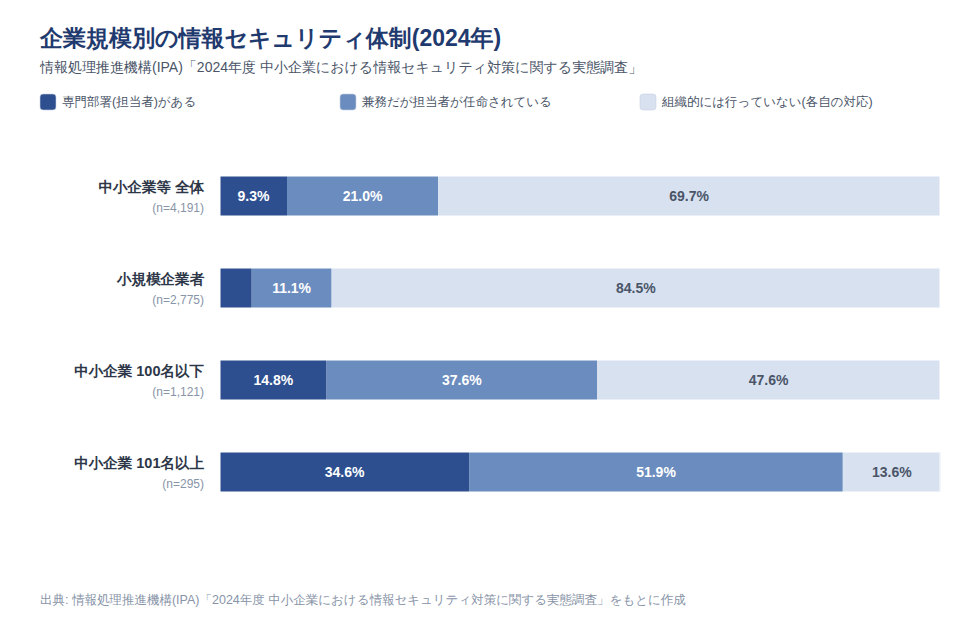
この分布から読み取れるのは、規模による差がなだらかではないという点です。専任体制は4.4%から34.6%へ約7.9倍に広がり、小規模企業者では84.5%が「各自の対応」で運用している状態です。担当者に任せる前提の解説は、この層の実態に合いません。
注意
101名以上の区分は n=295 と標本が小さく、他区分より比率が振れやすい点に注意してください。また規模区分は業種によって定義が異なり(小規模企業者は商業・サービス業1〜5名、製造業その他1〜20名)、単純な人数の境目としては読めません。「専門部署(担当者)がある」の判断も回答者に委ねられているため、兼務との線引きは企業ごとにぶれます。
担当者を置けない企業は、外部委託と初期設定の安全側寄せで補う
担当者を置けない場合でも、打てる手はあります。方向は3つで、外部に任せる、既定の設定を安全側に寄せる、使う機能を絞る、です。
外部委託は実際に増えています。セキュリティ管理のアウトソーシングは2024年調査時点で18.3%、2025年調査時点で20.2%でした。監視や運用の一部を任せるだけでも、社内で見る範囲を減らせます。
次に、クラウドサービスの初期設定を安全側に寄せます。多要素認証を既定で有効にする、共有リンクの既定を社内限定にするといった設定は、追加費用なしで実施できます。
人手が足りないほど、既定値で守る設計が効きます。ひとり情シスの体制で運用している場合は、まずこの2つから検討してみてください。
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」/情報処理推進機構「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
侵入経路の上位はID・パスワードの管理不備と脆弱性で、対応する対策の実施率は半分以下
ここまでは対策側の数値を見てきました。着手の順番を決めるには、実際にどこから侵入されているかを重ねて考える必要があります。
被害側の統計と対策側の実施率を並べると、ずれがはっきりします。事例そのものではなく、優先順位を決める材料として見ていきましょう。
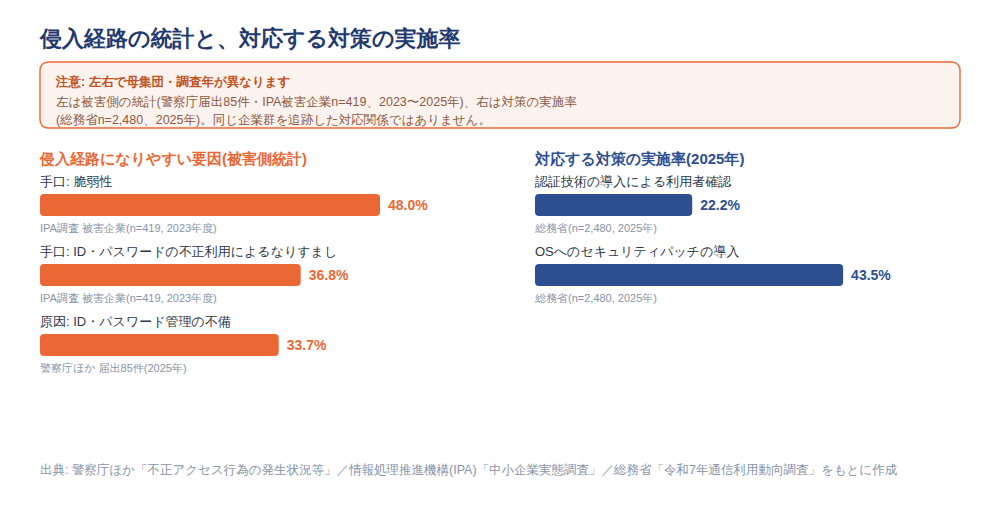
図の出典: 警察庁ほか「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(2026年3月公表)/情報処理推進機構「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/総務省「令和7年通信利用動向調査の結果(概要)別紙2」。左右で母集団・調査年が異なります
不正アクセスの原因は「ID・パスワード管理の不備」33.7%、手口は「脆弱性」48.0%
被害側の統計は、侵入経路がある程度まで絞られていることを示しています。警察庁ほかが2026年3月に公表した資料によると、2025年の不正アクセス行為の検挙件数は407件でした。
同じ資料で、IPAに届出があり実際に被害に遭った85件を原因別に分類すると、割合の分母は原因の総計89件で、「ID・パスワード管理の不備」が33.7%を占めます。次に多いのは、修正プログラムの未導入など古いバージョンの利用に起因するものです。
IPAの調査でも同じ傾向が出ています。2023年度(2023年4月〜2024年3月)に不正アクセス被害を受けた中小企業等(n=419、複数回答)のうち、手口が「脆弱性」だった企業は48.0%でした。「ID・パスワードの不正利用によるなりすまし」は36.8%です。
なお総務省の2025年調査では、被害の内容として「不正アクセス」を挙げた企業は4.1%です。該当する企業の割合は高くありませんが、経路は認証と脆弱性に寄っていると読み取れます。
注意
ここで挙げた被害統計(IPAへの届出85件、IPA調査の被害企業419社)と、次に示す対策実施率(総務省、2025年、n=2,480)は、母集団も調査年も異なります。同じ企業群の中で原因と対策を対応づけたデータではありません。届出85件は母数が小さく、届出のあった被害に偏っている点、被害原因の分類が自己申告である点にも留意してください。
対応する対策の実施率は認証技術22.2%、OSパッチ導入43.5%にとどまる
では、その2つの経路をふさぐ対策はどこまで進んでいるでしょうか。総務省の2025年調査では、認証技術の導入による利用者確認が22.2%、OSへのセキュリティパッチの導入が43.5%です。
どちらも半数に届いていません。端末へのウイルス対策プログラム導入82.0%と比べると、差は歴然としています。
この対比から読み取れるのは、攻撃側が使う経路と企業側の備えの間にずれがあることです。侵入経路の上位をふさぐ対策ほど、実施率が低いという状態になっています。
他社も手を付けていない領域だからこそ、着手すれば差が付きます。ただし総務省の「認証技術の導入」が多要素認証を指すとは限らず、選択肢の定義がこの解釈と一致しない可能性は残ります。
着手順の目安は認証強化 → パッチ運用 → ログ取得 → 暗号化
以上を踏まえると、着手の順番は決められます。侵入経路の統計で上位にあり、かつ実施率が低い対策から進めるのが合理的です。
工数が限られている場合は、1つずつ順番に片付けてください。同時に4つ進めるより、1つを運用に載せきるほうが確実です。
情報漏えい対策の着手順(目安)
- 1. 認証を強化する: 多要素認証の適用範囲を広げ、共有アカウントを整理する(認証技術の導入は2025年時点で22.2%)
- 2. パッチ適用を運用に載せる: IT資産台帳を作り、更新の担当と頻度を決める(OSへのパッチ導入は43.5%)
- 3. ログを取得して見る: 誰が何にアクセスしたかを残し、確認する日を決める(アクセスログの記録は41.0%)
- 4. 重要データを暗号化する: 持ち出される前提で中身を読めなくする(暗号化は27.4%)
いずれも全国的に手つかずの企業が多い領域です。実施率が低いということは、それだけ伸びしろが大きいということでもあります。
出典: 警察庁ほか「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/情報処理推進機構「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/総務省「令和7年通信利用動向調査の結果(概要)別紙2」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
情報漏えい対策は「棚卸し → ルール化 → 導入 → 教育 → 点検」の順で回す
最後に、対策を年間の運用に落とす流れを確認します。個別の対策を足していくだけでは、更新が止まったときに気づけません。
進め方は5段階です。守る対象を洗い出し、ルールを決め、必要な対策を導入し、社員に周知し、定期的に点検します。
このうちルール化にあたるセキュリティポリシーの策定は2025年調査時点で48.2%、周知にあたる社員教育は54.7%です。どちらも半数前後で、伸ばす余地が残っています。
情報資産の棚卸しとポリシー策定を先に行う
順番として、棚卸しとルール化が先に来ます。何を守るのかが決まっていないと、必要な対策も予算の説明もできないためです。
棚卸しでは、顧客情報や設計データがどのシステムに置かれ、誰がアクセスできるかを一覧にします。そのうえで、扱い方の基準を文書にしたものがセキュリティポリシーです。
ポリシーを策定している企業は、2024年調査時点で44.2%、2025年調査時点で48.2%と半数弱です。この1年で最も伸びた項目でもあります。まずは持ち出し可否と保管場所だけを決めた1枚から始めても構いません。
対応マニュアルの策定は19.7%で、漏えい発覚後の手順が最も抜けやすい
抜けやすいのは、事故が起きたあとの手順です。ウイルス対策対応マニュアルを策定している企業は、2025年調査時点で19.7%にとどまります。
発覚時にまず必要なのは、判断ではなく決められた手順に沿って動くことです。個人データの漏えい等については、要配慮個人情報を含む場合、財産的被害が生じるおそれがある場合、不正の目的による行為の場合、本人の数が1,000人を超える場合に、個人情報保護委員会への報告と本人への通知が義務になります(個人情報保護法第26条、同法施行規則第7条)。速報と確報の2段階で期限が定められているため、報告先と期限まで手順に書いておきましょう。
漏えいが疑われたときの手順
- 検知: 気づいた人が誰に連絡するかを、一次窓口として決めておく
- 影響範囲の確認: 対象の端末・アカウント・データを特定し、必要なら隔離する
- 報告・連絡: 経営層、取引先、必要に応じて監督官庁へ報告する
- 復旧: パスワード変更、権限見直し、バックアップからの復元を行う
- 再発防止: 原因を記録し、ルールと設定を見直す
最後に点検です。年1回でよいので、対策が機能しているかを確認する日を決めてください。セキュリティ監査の実施率は2025年調査時点で26.7%で、ここも伸びしろのある領域です。
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」/個人情報保護委員会「漏えい等の対応とお役立ち資料」
情報漏えい対策に関するよくある質問
最後に、現場で相談の多い4つの疑問に答えます。
Q1. 対策をどこまでやれば「一般的な水準」といえますか。
総務省の2025年調査の実施率が目安になります。端末へのウイルス対策プログラム導入82.0%は、実施していないと明確に遅れている水準です。社員教育54.7%とセキュリティポリシーの策定48.2%は、半数前後で分かれる位置にあります。
この3つができていれば、少なくとも平均的な企業と同じ水準にあります。そのうえで、7章の着手順に沿って認証とパッチから進めてみてください。
Q2. 予算がない場合は何から始めればよいですか。
設定変更とルール整備から始めてください。IPAの2024年調査では、情報セキュリティ対策への投資について「投資していない」または「わからない」と答えた中小企業等が約7割でした。予算がない状態は、中小企業では例外ではありません。
多要素認証の有効化、共有リンクの既定を社内限定にする設定、退職者アカウントの停止といった作業は、追加費用なしで実施できます。まず費用のかからない範囲を埋め、それでも足りない部分を予算要求の材料にするのが現実的です。
Q3. 担当者が自分ひとりでも情報漏えい対策は回せますか。
回せますが、抱え込まない前提が必要です。IPAの2024年調査では、専門部署(担当者)がある中小企業等は9.3%にとどまり、専任で担当している企業のほうが少数派です。総務省の2025年調査では、セキュリティ管理のアウトソーシングが20.2%まで増えています。
監視や運用の一部を外部に任せ、社内では棚卸しとルールの維持に集中する分担が現実的です。すべてを自分で見る設計にしないでください。
Q4. 対策をしていても被害は起きますか。
起こり得ます。総務省の2025年調査では、何らかの対策を実施している企業が98.3%である一方、何らかのセキュリティ被害を受けた企業は48.1%でした。実施の有無だけでは、被害を防げるかどうかを判断できません。
だからこそ、導入して終わりにせず、更新・点検・教育を誰が担うかまで決めておく必要があります。被害が起きる前提で、気づく仕組みと復旧の手順を用意しておきましょう。
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」/情報処理推進機構「2024年度 中小企業における情報セキュリティ対策に関する実態調査(概要版)」/同 報告書
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
まとめ
情報漏えい対策を、公的データで整理してきました。押さえておきたいのは次の3点です。
- 対策は技術的・人的・物理的・組織的の4分類で点検する。実施率が分かるのは3分類までで、物理的対策は自社基準で確認する
- 2025年調査時点で何らかの対策を実施している企業は98.3%だが、2024年調査時点で対策を組織的に行っていない中小企業等は69.7%。実施率は運用状況を保証しない
- 着手順の目安は、認証技術22.2%の強化から始め、OSへのセキュリティパッチ導入43.5%を運用に載せること
確認すべきなのは、対策の数ではありません。どの段階が抜けているかです。まずは自社のアカウント棚卸しと、多要素認証の適用範囲の確認から始めてみてください。
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」/情報処理推進機構「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
情シス担当者の学び直しには「情シスカレッジ」

情報漏えい対策の中で、最も後回しになりやすいのが従業員教育です。実際、中小企業等の63.6%が教育を実施していません。教材を作る時間も、集合研修の日程を押さえる余裕もない、というのが現場の実情ではないでしょうか。
「情シスカレッジ」は、新人・ひとり情シスのためのマイクロラーニングLMSです。業務の合間に少しずつ学べる形にしているため、まとまった研修時間を取れない現場でも進められます。
情シスカレッジの特徴
- 数分の動画と小テストで、すきま時間に学習を進められる
- 必修の割り当て・期限設定・進捗ダッシュボードで、受講状況を管理できる
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応
導入は5名から可能で、支払いは請求書払いに対応しています。初期設定にかかる時間は約10分です。まずはサービス内容を確認してみてください。
※出典