

【総務省2025年調査】情シス外注で任せられる業務と選び方|クラウド利用率83.5%が変えた前提
情シスの仕事で、こんな場面に心当たりはありませんか。
- 問い合わせ対応で手が止まり、本来やりたい改善が進まない
- 担当者が異動・退職したら、その業務が誰にも分からなくなる
- 外注を検討したいが、どこまで任せてよいのか判断できない
結論から言うと、情シスの外注で考えるべきなのは「外に出すか、社内に置くか」ではなく「どの業務を、どこまで、誰が管理するか」です。 その判断軸を公的データで示します。
この記事のポイント
- 常用雇用者100人以上の企業のクラウド利用率は、2025年時点で83.5%(出典: 総務省「令和7年通信利用動向調査」)
- クラウドを使う理由の1位は「場所、機器を選ばずに利用できるから」50.7%、3位は「資産、保守体制を社内に持つ必要がないから」42.8%(いずれも2025年、クラウド利用企業・複数回答。出典: 総務省「令和7年通信利用動向調査」)
- IPAの10大脅威(組織)2026年版は「ランサム攻撃による被害」が1位、「サプライチェーンや委託先を狙った攻撃」が2位で、この組み合わせは4年連続(出典: IPA「情報セキュリティ10大脅威 2026」)
読み取れるのは、企業の判断が「使うかどうか」から「どこまで任せるか」へ移っている点です。
なお、この記事では情シス外注そのものの普及率を数値で断定しません。本記事で確認した範囲では、該当する公的統計が見当たらないためです。

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
情シスの外注はIT運用を担う役割を社外に移す取り組み
情シスの外注とは、社内のIT運用を担っていた役割を、業務単位で社外の事業者に移すことです。会社の情報システム全体を丸ごと預けることではありません。
同じ発想はクラウド利用にも表れています。総務省の調査では、クラウド利用企業が挙げた理由のうち「資産、保守体制を社内に持つ必要がないから」は2024年時点で42.5%で、上位3項目の1つでした。設備そのものだけでなく、それを保ち続ける人手と手間も外部に移っていると読めます。
検討の出発点は「外注するかどうか」ではなく「どの業務が対象になるのか」です。
外注の対象はヘルプデスク・端末とアカウントの管理・セキュリティ監視・インフラ運用の4領域が中心
対象になりやすいのは、次の4つの領域です。日々発生し、手順に落としやすい業務が中心です。
- ヘルプデスク: 問い合わせの一次対応、トラブルの切り分け
- 端末とアカウントの管理: PC・スマートフォンのキッティング、入退社にともなうアカウント発行・停止
- セキュリティ監視: アラートの確認、ログの点検、不審な挙動の報告
- インフラ運用: サーバー・ネットワークの死活監視、バックアップ、定期メンテナンス
いずれも人手が足りなくなりやすい領域です。総務省の調査では、インターネット利用企業のうちID・パスワードによるアクセス制御を挙げた企業は2025年時点で60.4%でした(複数回答)。同じ調査で、何らかのセキュリティ被害を受けた企業は2025年時点で48.1%です。
どの対策をどう組み合わせるかは企業ごとに分かれます。この2つの数値は後の章で詳しく扱います。
情シス外注の普及率を示す公的統計は存在しないため、周辺データから読み解く
本記事で確認した範囲では、「情シス業務を外注している企業の割合」を直接示す公的統計は見当たりません。そのため、この記事では外注の普及度合いを数値で断定しません。
代わりに根拠とするのは、外部サービスの利用動向です。常用雇用者100人以上の企業のクラウド利用率は、2025年時点で83.5%です。利用理由の上位3項目の1つには、保守体制の負担軽減が2024年時点で42.5%入っています。社内に運用体制を抱えない選択が広がっていると読めます。
注意
以降で示すのはクラウド利用やセキュリティに関する調査結果で、外注の実施率を測ったものではありません。
出典: 総務省「令和6年通信利用動向調査報告書(企業編)」/総務省「令和7年通信利用動向調査 別紙1」/総務省「令和7年通信利用動向調査 別紙2」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
企業のクラウド利用率は2025年時点で83.5%に達し、外注が広がる土台になっている
情シスの外注を考える前に、前提の変化を押さえておきます。システムを社外に置くことは、すでに一部の企業の選択ではありません。
総務省の通信利用動向調査によると、常用雇用者100人以上の企業のうちクラウドサービスを利用している割合は、2025年時点で83.5%です。使っていない企業のほうが少数派になりました。
この状況では、情シスが向き合う相手も変わります。自社の設備を運用する仕事から、社外に置いた仕組みを管理する仕事へ重心が移るためです。
2018年の58.7%から7年で約25ポイント増えている
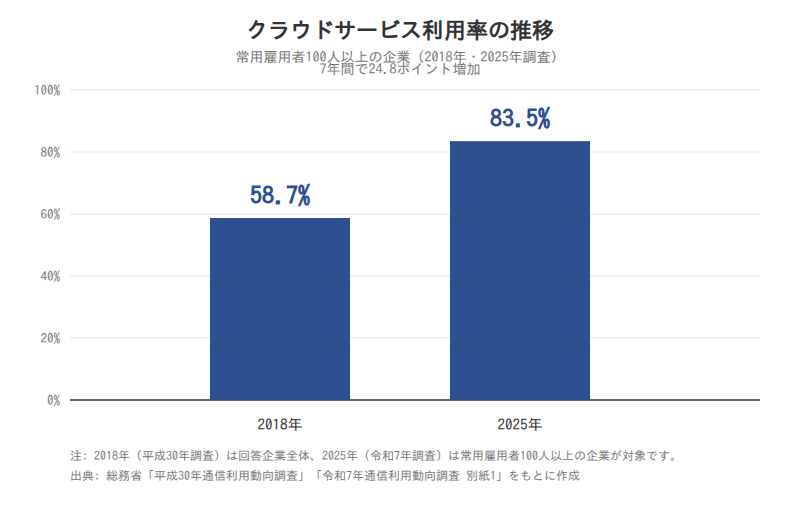
クラウド利用の広がりは、同じ調査の同じ指標の2点比較で分かります。総務省の通信利用動向調査で、クラウドサービスを利用している企業の割合は2018年時点で58.7%、2025年時点では83.5%です。
図の出典: 総務省「平成30年通信利用動向調査」/総務省「令和7年通信利用動向調査 別紙1」
この2点から読み取れるのは、7年間で24.8ポイント増え、外部サービスの利用が標準になったという変化です。企業が判断する対象は「使うかどうか」から「どこまで任せるか」へ移っています。情シスの外注も、この延長線上にある選択です。
注意
2018年(平成30年調査)と2025年(令和7年調査)は、いずれも常用雇用者100人以上の企業を対象とした同一調査・同一指標です。中間年の数値は扱わないため、途中の推移は判断できません。
クラウドを利用しない理由の1位は「必要がない」46.0%、改修コストと不安はその次に来る
クラウドを使っていない企業には、使わない理由があります。総務省の調査でクラウド未利用企業(171社)が挙げた理由の1位は、「必要がない」で2024年時点で46.0%でした。次いで「既存システムの改修コストが大きい」29.6%、「情報漏えいなどセキュリティに不安がある」24.9%です。
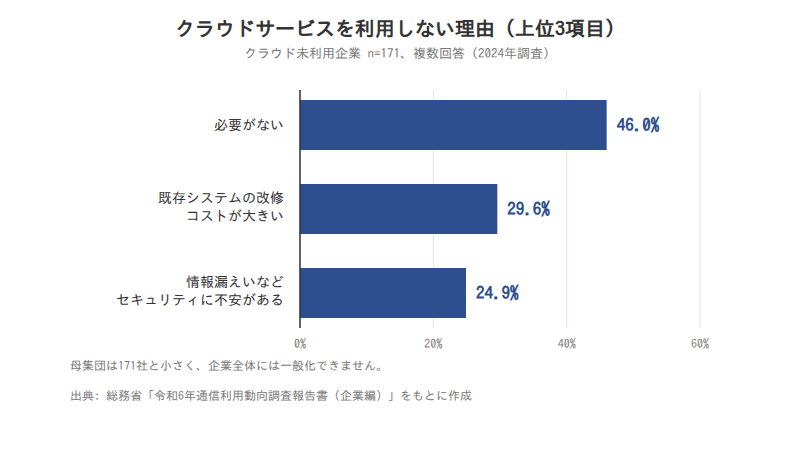
図の出典: 総務省「令和6年通信利用動向調査報告書(企業編)」(クラウド未利用企業 n=171、複数回答)
この設問は「利用しない理由」を尋ねたもので、導入意向がある企業に限った内訳ではありません。必要としていない企業と、導入したいが障壁がある企業が混ざっています。
障壁側の2つ、つまり既存の仕組みを組み替える負担と外部に情報を預ける不安は、外注をためらう理由とも重なります。ただし母集団は171社と小さく、企業全体には一般化できません。
出典: 総務省「令和7年通信利用動向調査 別紙1」/総務省「平成30年通信利用動向調査」/総務省「令和6年通信利用動向調査報告書(企業編)」
情シスを外注する目的は、保守体制を社内に抱えないことにある
情シスの外注は「人手不足の解消」で語られがちですが、公的データは別の説明を示します。企業が外に出しているのは設備だけでなく、それを維持し続ける人と手間も含まれます。 総務省の調査では、クラウド利用理由の上位3項目に体制面の負担軽減と安定運用が並びます(2024年)。
背景にあるのは、常用雇用者100人以上の企業の83.5%がすでにクラウドを利用している状況です(2025年)。仕組みを社外に置いたあと残るのは、誰がそれを見続けるのかという問題です。外注は、この役割の置き場所を決める判断です。
ポイント
- 外注の目的は「足りない人数を埋めること」だけではなく「維持する役割を社内に抱えないこと」
- そのため、任せる業務は「人数」ではなく「対応範囲」で決めるのが実務的
クラウド利用理由の1位は「場所、機器を選ばずに利用できる」50.7%、保守体制の負担軽減は上位3項目の1つ
企業がクラウドに求めるものの筆頭は、場所や機器を選ばずに使えることです。総務省の調査で「場所、機器を選ばずに利用できるから」を挙げた企業は、2024年時点で50.1%、2025年時点で50.7%でした。いずれの年も1位です。
体制面の理由は、これに次ぐ位置にあります。2024年は「資産、保守体制を社内に持つ必要がないから」42.5%、「安定運用、可用性が高くなるから」40.3%でした。2025年は順序が入れ替わり、安定運用・可用性45.1%、資産・保守体制42.8%です。
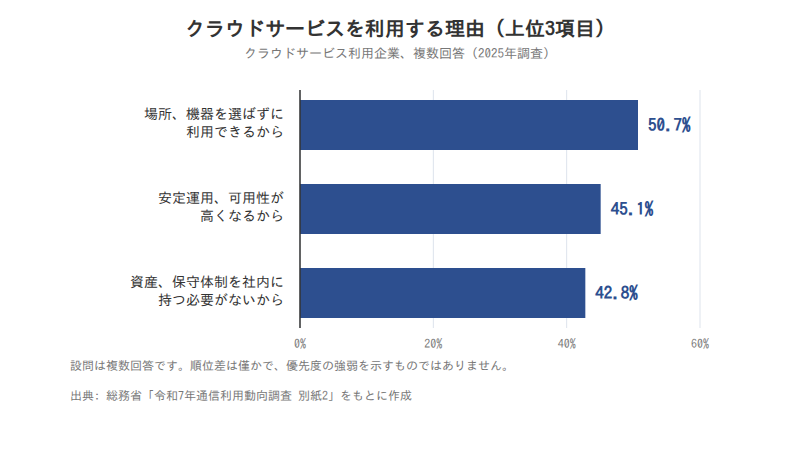
図の出典: 総務省「令和7年通信利用動向調査 別紙2」(クラウドサービス利用企業、複数回答)
2位と3位は年によって入れ替わる程度の差で、設問は複数回答です。
読み取れるのは、利便性が最大の理由である一方、体制面の負担軽減と運用品質もほぼ同じ重さで求められている構図です。外注でも同じ両立が課題になります。
外注で得られるのは人手の補充ではなく、担当者個人に依存しない運用体制
ここは見解として述べます。クラウド利用で起きたことの1つは、維持する役割を社内から外へ置き直す判断です。利用率は2025年時点で83.5%、上位の利用理由には保守体制の負担軽減(2024年、42.5%)が入ります。
情シスの外注は、同じ構図をクラウド以外の運用業務へ広げたものと読めます。ただし両者の動機を直接結んだ調査データはなく、「同じ構図として読める」という限度の話です。
この違いが表れるのは、担当者が抜けたときです。手順が個人の頭の中にあると、異動や退職で運用が止まります。外注で本当に得たいのは担当者個人に依存しない運用体制です。
出典: 総務省「令和6年通信利用動向調査報告書(企業編)」/総務省「令和7年通信利用動向調査 別紙2」/総務省「令和7年通信利用動向調査 別紙1」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
外注のデメリットとして語られるリスクは、自社運用のリスクと並べて評価する
外注のデメリットは「情報漏えいが心配」「社内にノウハウが残らない」と語られます。どちらも実際に起こり得ますが、比較の相手を置かずにリスクだけを並べると判断を誤ります。 比べるべきは「外注のリスク」と「自社で運用し続けたときのリスク」です。
自社運用の実態を示す公的データを3つ並べます。設問も集計方法も異なり、JPCERT/CCの件数は調査主体そのものが違うため、引き算や直接比較はできません。
| 指標 | 値 | 調査年 | 調査主体 |
|---|---|---|---|
| ID・パスワードによるアクセス制御の実施率 | 60.4% | 2025年 | 総務省(インターネット利用企業、複数回答) |
| 何らかのセキュリティ被害を受けた企業の割合 | 48.1% | 2025年 | 総務省(インターネット利用企業) |
| インシデント報告件数(2025年1〜3月) | 10,102件 | 2025年 | JPCERT/CC(報告があった分の集計) |
出典: 総務省「令和7年通信利用動向調査 別紙2」/JPCERT/CC「インシデント報告対応レポート」
ID・パスワードによるアクセス制御の実施率は2025年時点で60.4%
セキュリティ対策の中身は、企業によって組み合わせが分かれます。総務省の調査を見てみます。インターネットを利用する企業のうち、何らかのセキュリティ対策を実施している企業は2025年時点で98.3%でした。実施内容としてID・パスワードによるアクセス制御を挙げた企業は60.4%です。
設問は複数回答で、ウイルス対策プログラムの導入や認証技術の導入は別の項目として集計されています。そのため、この項目を選ばなかった企業がアクセス管理をしていないとは限りません。
読み取れるのは、ほとんどの企業が何らかの対策を講じつつ、採る手段は一様ではないという状況です。外注の是非は「安全か危険か」ではなく、自社が対策の水準を保ち続けられるかで考えるほうが実態に近くなります。
セキュリティ被害を受けた企業は2025年時点で48.1%、JPCERT/CCへの報告は2025年1〜3月で10,102件
自社運用のリスクは、実際の被害としても表れています。総務省の調査では、インターネット利用企業のうち何らかのセキュリティ被害を受けた企業の割合が、2025年時点で48.1%でした。JPCERT/CCのインシデント報告対応レポートでは、2025年1月から3月までの3か月間に寄せられた報告件数が10,102件です。
両者は主体も集計方法も異なるため、足したり比べたりはできません。それでも共通して示しているのは、セキュリティに関する連絡や確認が日常的に発生している点です。
注意
総務省調査の「被害」には、ウイルスを発見しただけの軽微な事例も含まれ得ます。JPCERT/CCの件数は報告があった分のみの集計で、実際の発生件数を示すものではありません。内訳にも偏りがあり、同レポートでは報告に基づくインシデントの大半をフィッシングサイトに関するものが占めています。
クラウド未利用企業の24.9%が挙げるセキュリティ不安と、実際の被害規模は別物
ここは見解として述べます。「社内に置いておけば安全」という前提は、公的データからは確認できません。
総務省の調査では、クラウド未利用企業171社のうち24.9%が「情報漏えいなどセキュリティに不安がある」を理由に挙げています(2024年)。一方、インターネット利用企業のうち何らかのセキュリティ被害を受けた企業は2025年時点で48.1%です。
母集団も設問も異なるため差を取ることはできませんが、不安の大きさと実際の被害規模は別物であるとは言えます。問うべきは「外に出すと危ないか」ではなく、「社内と委託先のどちらが対策を継続できるか」です。
出典: 総務省「令和7年通信利用動向調査 別紙2」/JPCERT/CC「インシデント報告対応レポート」/総務省「令和6年通信利用動向調査報告書(企業編)」
外注の形態は常駐型とリモート型に分かれ、リモートで完結できる範囲が広がっている
情シスの外注は、担い手がどこにいるかで2つに分かれます。常駐型は自社オフィスに人が来る形、リモート型は事業者側の拠点から対応する形です。
費用は形態だけでは決まりません。実務では次の3つの組み合わせで決まります。
- 対応範囲: 何の業務を、どの深さまで任せるか
- 稼働時間: 平日日中のみか、夜間・休日も含むか
- 形態: 常駐か、リモートか、その併用か
見積もりを比べるときは、この3つの条件を各社でそろえてください。そろわなければ、金額だけでは優劣を判断できません。
注意
本記事では情シス外注の費用相場を金額で示しません。相場を裏づける一次データを確認できていないためです。見積もりは対応範囲の定義とセットで取得してください。
テレワーク導入率は2025年時点で50.1%で、クラウド利用率83.5%との間に開きがある
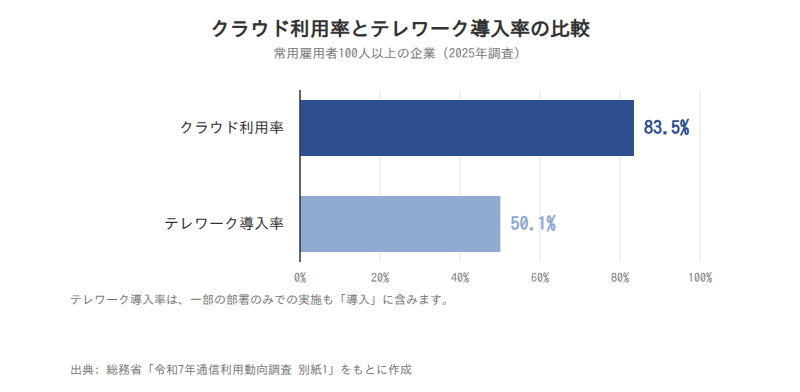
常駐かリモートかの判断には、次の数値が参考になります。総務省の通信利用動向調査によると、常用雇用者100人以上の企業でテレワークを導入している割合は2025年時点で50.1%でした。同じ調査の2025年のクラウド利用率は83.5%です。
図の出典: 総務省「令和7年通信利用動向調査 別紙1」(常用雇用者100人以上の企業、2025年)
テレワーク導入率は2024年時点では47.3%でした。クラウド利用率との差は2025年時点で33.4ポイントあります。
読み取れるのは、仕組みの外部化が先行し、人の配置は従来型が残る企業が多い状況です。情シス業務を常駐前提で考える必要性は、少なくとも技術面では下がっていると読めます。
ただしテレワーク導入率は一部の部署だけでも「導入」に数えられ、常時活用している企業の比率とは異なります。この差は「遅れ」ではなく現状把握です。
移行時は既存システムの改修コストを別枠で見込む
外注の費用は、月々の委託料だけを見ると足りません。最初にかかる移行の負担が見えなくなるためです。
参考になるのがクラウド未利用企業の理由です。総務省の調査では、未利用企業171社のうち29.6%が「既存システムの改修コストが大きい」を挙げています(2024年)。
情シスの外注でも同じ負担が最初に発生します。運用手順の棚卸し、権限やアカウントの整理、資産情報の一覧化は、委託先に渡す前に自社で形にする必要があります。
見積もりは月額費用と初期の移行工数を分けて出してもらうと、比較も社内説明もしやすくなります。
出典: 総務省「令和6年通信利用動向調査報告書(企業編)」/総務省「令和7年通信利用動向調査 別紙1」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
外注に向くのは手順化できる運用業務、社内に残すのは判断と委託先管理
任せる業務の線引きは、手順化できるかどうかで引きます。手順が書ければ品質を保ったまま担い手を替えられますが、事業判断は書き出せないためです。
この線引きは、クラウド利用の理由とも重なります。負担が減り、かつ品質が落ちない業務から外に出されているためです。具体的な切り分けは次のとおりです。
| 外注に向く業務 | 社内に残す業務 |
|---|---|
| 問い合わせの一次対応 | システム改修・刷新の判断 |
| 監視・アラートの確認と一次対応 | セキュリティ方針の決定 |
| 定型的なアカウントの発行・停止 | 委託先の管理と評価 |
| 端末のキッティング、貸出・返却 | 予算配分と投資の優先順位づけ |
表は本記事の整理(筆者作成)です。個別のデータ出典は本文中の各記述に付しています。
定型的で手順化できる運用は外注に向く
外注で効果が出やすいのは、発生頻度が高く、対応手順が決まっている業務です。
総務省の調査では、クラウド利用の理由の上位3項目に体制面の2項目が入りました。「資産、保守体制を社内に持つ必要がないから」42.5%と「安定運用、可用性が高くなるから」40.3%です。いずれも2024年時点の値で、設問は複数回答です。負担が減り、品質も落ちない業務が外注に向くと読めます。
該当するのは、問い合わせの一次対応、監視とアラートの確認、入退社にともなうアカウントの発行・停止です。判断の余地が小さく、良し悪しを手順書とログで確認できます。
逆に、手順書が書けない業務は外注しても品質が安定しません。任せる前に自社で手順を言語化できるか確かめてください。
自社システムの改修判断と委託先の管理は社内に残る
ここは見解として述べます。外注はリスクを消す手段ではありません。管理する対象を「自社の運用」から「委託先の管理」へ移す選択です。
根拠は、委託先を経由した攻撃が継続して上位にあることです。IPAの「情報セキュリティ10大脅威 2026」では「サプライチェーンや委託先を狙った攻撃」が2位、「ランサム攻撃による被害」が1位でした。この組み合わせは4年連続です。任せたあとも委託先を見る仕事は残ります。
もう一つ社内に残るのが、自社システムの改修判断です。総務省の調査では、クラウド未利用企業171社の29.6%が「既存システムの改修コストが大きい」を挙げています(2024年)。
改修は事業計画と予算に直結するため、外には出せません。外注後の情シスには、委託先の仕事を評価できるだけの基礎知識が必要です。
出典: 総務省「令和6年通信利用動向調査報告書(企業編)」/IPA「情報セキュリティ10大脅威 2026」
外注先を選ぶときは委託先のセキュリティ管理体制を必ず確認する
外注先の比較では対応範囲と金額に目が向きがちですが、先に確認したいのは委託先自身のセキュリティ管理体制です。委託先経由の攻撃は、単年の話題ではなくなっています。IPAの「情報セキュリティ10大脅威 2026」では「サプライチェーンや委託先を狙った攻撃」が2位です。
外注は自社の運用負荷を減らす代わりに、委託先を管理する仕事を引き受ける選択です。
「サプライチェーンや委託先を狙った攻撃」は2026年の10大脅威で2位、選出は8年連続
IPAの「情報セキュリティ10大脅威 2026」の組織向け脅威では、「ランサム攻撃による被害」が1位、「サプライチェーンや委託先を狙った攻撃」が2位です。この組み合わせは4年連続になります。
委託先を狙った攻撃が10大脅威に選ばれること自体は、2026年版で8年連続です。
4年続けて同じ2つが最上位ということは、この経路が一時的な話題ではなく、定着した経路として認識されているということです。
ただし外注を避ける理由にはなりません。読み取るべきは、委託先の管理を契約時の作業項目に組み込む必要がある点です。
注意
IPAの10大脅威は、選考会委員の投票によって順位づけされたものです。実際の被害件数の多さを測ったランキングではなく、順位は社会的影響の大きさについての判断を示します。
確認すべきは対応範囲・体制・インシデント発生時の報告経路
契約前の確認は、インシデントが起こり得る前提で組み立ててください。JPCERT/CCのインシデント報告対応レポートによると、2025年1月から3月に寄せられた報告は10,102件でした。報告があった分のみの集計で、委託先経由の件数までは分かりません。それでも報告と連絡の流れを事前に決める理由には十分です。
IPAが挙げる委託先経由の脅威を踏まえ、契約書と体制の両面で次の項目を確認してください。
外注先の選定で確認するポイント
- 対応範囲の書面定義: どこまでが委託先の作業かを文書で確定しているか
- 担当体制と代替要員: 主担当が不在のときに誰が対応するか
- 検知から連絡までの時間: 異常の検知後、何時間以内に誰へ連絡が来るか
- 再委託の有無: 別の事業者へ再委託するか、その場合の管理方法はどうか
- ログと作業記録の開示: 作業の記録を自社が確認できる形で受け取れるか
これらは金額の比較よりも先に確認すると、後から条件を足す手戻りが減ります。
出典: IPA「情報セキュリティ10大脅威 2026」/JPCERT/CC「インシデント報告対応レポート」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
まとめ
情シスの外注で決めるべきなのは、「外に出すか、社内に置くか」ではなく「どの業務を、どこまで、誰が管理するか」です。この記事で見てきた公的データは、その判断軸を支えています。
要点を整理します。
- 前提はすでに変わっている: 常用雇用者100人以上の企業のクラウド利用率は2025年時点で83.5%です。企業の判断は「使うかどうか」から「どこまで任せるか」へ移っています
- 外注の目的は人手の補充だけではない: クラウド利用理由の1位は「場所、機器を選ばずに利用できるから」で2025年時点で50.7%です。同じ年に3位だった体制面の負担軽減も42.8%あります。外に出されているものには、維持し続ける役割も含まれます
- リスクは比較して評価する: 外注のリスクだけを並べず、自社で運用し続けたときの水準と並べて判断してください
- 管理する対象が変わる: 委託先を狙った攻撃は、IPAの10大脅威2026でランサム攻撃に次ぐ2位で、この1位・2位の組み合わせは4年連続です。外注後は委託先の管理が情シスの仕事になります
まずは自社の業務を「手順化できるもの」と「判断が必要なもの」に分けるところから始めてみてください。その仕分けができれば、見積もりの取り方も、社内への説明も進めやすくなります。
出典: 総務省「令和7年通信利用動向調査 別紙1」/総務省「令和7年通信利用動向調査 別紙2」/IPA「情報セキュリティ10大脅威 2026」
情シスカレッジ(新人・ひとり情シスのためのマイクロラーニングLMS)

この記事の結論のとおり、外注しても判断と委託先管理は社内に残ります。委託先の提案を評価し、対応範囲を自分の言葉で定義するには、担当者側にIT運用の基礎知識が必要です。とはいえ、日々の業務に追われる中でまとまった研修時間を確保するのは簡単ではありませんよね。
情シスカレッジは、新人・ひとり情シスのためのマイクロラーニングLMSです。短い動画で学び、小テストで定着を確認する形式なので、業務の合間に少しずつ進められます。
情シスカレッジの特徴
- 数分の動画+小テスト: すきま時間で学べ、理解度をその場で確認できます
- 必修割り当て・期限・進捗ダッシュボード: 誰がどこまで進んだかを管理者がひと目で把握できます
- 自社カリキュラム編成・CSV教育記録: 自社に必要な講座を組み合わせ、教育記録をCSVで出力できます
導入は5名から可能で、請求書払いに対応しています。初期設定は約10分で完了します。
※出典