

【総務省2025年調査】サイバーレジリエンスとは|対策実施率98.3%でも復旧の備えは19.7%
情シス担当のみなさん、こんなモヤモヤはありませんか。
- 「サイバーレジリエンス」という言葉、セキュリティ対策と何が違うのかよく分からない
- うちは一応ウイルス対策も入れているけれど、それで足りているのか判断できない
- 何かあったときに誰が何をするのか、正直決まっていない
先に結論をお伝えします。サイバーレジリエンスとは、攻撃を受けることを前提にして、被害を抑えながら早期に復旧する力のことです。防ぐ対策だけでなく、防ぎきれなかった後の検知・対応・復旧までを守備範囲に入れる考え方だと思ってください。
この記事では、公的統計だけを使って3つのことを整理します。1つめは従来のセキュリティ対策との違い、2つめは日本企業がいまどこでつまずいているか、3つめは限られた人員と予算で何から着手すべきかです。
この記事のポイント
- サイバーレジリエンスは、防ぐ対策に加えて「防ぎきれなかった後の検知・対応・復旧」まで含む考え方です
- 2025年調査で何らかのセキュリティ対策を実施している企業は98.3%。一方でウイルス対策対応マニュアルを策定している企業は19.7%にとどまります(出典: 総務省「令和7年通信利用動向調査」)
- 2025年のランサムウェアの侵入経路は、87.0%がVPN機器とリモートデスクトップに集中しています(出典: IPA「情報セキュリティ10大脅威2026」解説書/警察庁データ)。着手点は絞り込めます

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
サイバーレジリエンスは、攻撃を受ける前提で被害を抑えて早期に復旧する力を指す
サイバーレジリエンスとは、サイバー攻撃を受けても事業を止めずに、被害を最小限にとどめて早く元の状態に戻す力のことです。核にあるのは「完全には防ぎきれない」という前提に立つ発想の転換です。
その前提が現実的である根拠は、脅威の顔ぶれが長年変わっていないことです。IPAの情報セキュリティ10大脅威(組織)2026年版では、ランサム攻撃による被害が2016年以降11年連続で選出されています。ランサム攻撃が1位、サプライチェーンや委託先を狙った攻撃が2位という並びは4年続いており、後者も8年連続で選出されています。
同じ脅威が10年前後にわたって上位に居続けているという事実は、脅威が急増しているという意味ではありません。むしろ「防ぐ努力を続けてもなくならない、定着した脅威である」という読み方が適切です。
考え方の共通言語として、NISTのサイバーセキュリティフレームワーク(CSF)もよく引き合いに出されます。CSFは対策を「識別・防御・検知・対応・復旧」に分類し、2024年公開のCSF 2.0ではこれに「統治」を加えた6機能で整理しています。IPAも対策を予防・早期検知・事後対応の3段階に分けて解説しており、発想は共通しています。
ポイント
- サイバーレジリエンス=防御+検知+対応+復旧を含む「立て直す力」
- 防御だけを強くする発想からの転換が出発点
- NIST CSFの5機能(CSF 2.0では6機能)は、社内説明で使いやすい共通言語
従来のサイバーセキュリティとの違いは、防御の後ろにある検知・対応・復旧まで守備範囲に入る点
従来のサイバーセキュリティ対策と何が違うのか。ひとことで言えば、守備範囲が「防ぐ」の後ろまで伸びている点です。
抽象論だと分かりにくいので、総務省の2025年調査の実数で見てみましょう。同じ企業に対する複数回答の設問ですが、対策項目によって実施率が大きく違います。
- ウイルス対策プログラムを端末に導入している企業: 82.0%
- アクセスログを記録している企業: 41.0%
- ウイルス対策対応マニュアルを策定している企業: 19.7%
いずれも2025年調査時点の数値です。防ぐための対策は8割超に普及している一方、侵入された後に気づき、調べ、戻すための備えは2〜4割にとどまります。この差こそがサイバーレジリエンスの守備範囲であり、記事の後半で詳しく分解します。
BCPと重なる考え方だが、対象がサイバー攻撃に絞られる点が異なる
「それはBCP(事業継続計画)と同じでは」と思った方もいるかもしれません。近い考え方ですが、BCPが自然災害や設備障害を含む幅広い危機を対象にするのに対し、サイバーレジリエンスは対象をサイバー攻撃に絞っています。
事業を止めない備えという意味では、実務は重なります。たとえばデータの保管手段は着実に整ってきました。
総務省の調査で、クラウドサービスの用途として「データバックアップ」を挙げた企業の割合を見てみましょう。2022年調査時点で36.9%、2023年調査時点で42.0%、2025年調査時点では46.4%です。
この割合は、クラウドサービスを利用している企業を母数とした用途の内訳です。全企業に対する割合ではないため、他の設問の数値と足し引きして読むことはできません。
出典: IPA「情報セキュリティ10大脅威 2026」解説書/総務省「令和7年通信利用動向調査」/総務省「令和6年通信利用動向調査報告書」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
サイバーレジリエンスが必要とされる背景には、約半数の企業が被害を経験している現実がある
なぜいま、防ぐ以外の備えが求められているのか。理由はシンプルで、被害を受けた経験がすでに珍しいものではなくなっているからです。
総務省の調査では、情報通信ネットワークの利用にあたって何らかのセキュリティ被害を受けたと回答した企業の割合は、2025年調査時点で48.1%です。約半数の企業が、何らかの形で実際に被害に遭っています。以下では、この割合の推移と、いま何が起きているかの2点に分けて見ていきます。
2025年調査で何らかのセキュリティ被害を受けた企業は48.1%と約半数にのぼる
繰り返しになりますが、被害を受けたと回答した企業の割合は2025年調査時点で48.1%です。では、この割合は年々増えているのでしょうか。総務省の同一調査で経年の値を並べると、答えは「単純に増えてはいない」になります。
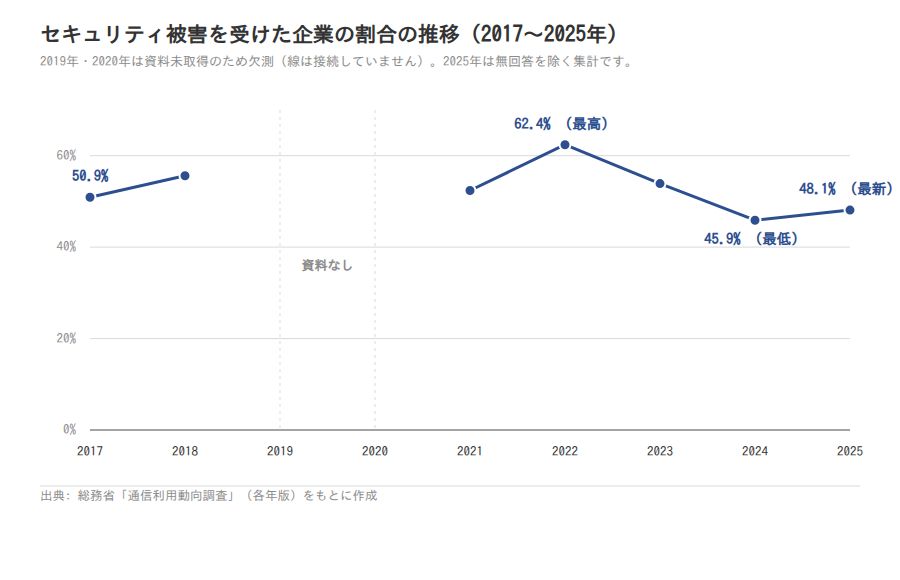
| 調査年 | 被害を受けた企業の割合 |
|---|---|
| 2017年 | 50.9% |
| 2018年 | 55.6% |
| 2021年 | 52.4% |
| 2022年 | 62.4% |
| 2023年 | 53.9% |
| 2024年 | 45.9% |
| 2025年 | 48.1% |
出典: 総務省「令和7年通信利用動向調査」ほか各年の通信利用動向調査
2022年調査時点の62.4%を山として、その後は上下しながら推移しています。右肩上がりのトレンドとしては読めない数値であり、「年々被害が増え続けている」という説明には使えません。
注意
2019年・2020年は本記事で参照した資料に該当値がなく、欠測となっています。グラフで見るときは、この2年をまたいで線をつないだ形にしないでください。また2024年の45.9%は「無回答」を含む母数で集計された値です。総務省は令和7年の調査結果で、無回答を除く基準に揃えた2024年の値を別途示しています。2025年の48.1%と直接比べる場合は、そちらの基準の値が対応します。差はごくわずかですが、この表には集計基準の異なる値が混在している点にご注意ください。
ランサム攻撃とサプライチェーン攻撃が4年連続で1位・2位、侵入経路の87.0%はVPN機器とリモートデスクトップに集中している
いま何が起きているかを見ると、攻撃の入口はかなり偏っています。IPAの情報セキュリティ10大脅威(組織)2026年版を見てみましょう。ランサム攻撃による被害が1位、サプライチェーンや委託先を狙った攻撃が2位で、この並びは4年続いています。
ランサム攻撃は11年連続、サプライチェーン攻撃は8年連続の選出です。同じ2026年版で、リモートワーク等の環境や仕組みを狙った攻撃は8位に入っています。
そしてIPAの解説書が引く警察庁のデータです。2025年のランサムウェアの感染経路は、VPN機器とリモートデスクトップの合計で87.0%を占めます。
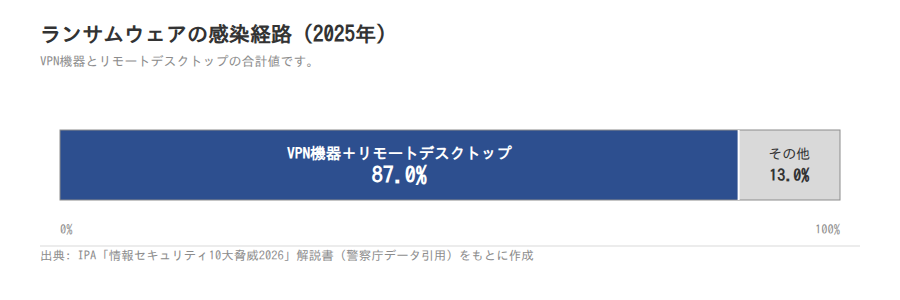
つまり、社外から社内につなぐ仕組みの管理が主要な侵入口になっているということです。ここでは事実の確認までにとどめ、具体的に何をするかは記事後半で扱います。
なお、この87.0%は警察庁が把握したランサムウェア被害の集計です。被害を認知して警察に報告・相談した事案が対象であり、報告されていない被害は含まれていません。
出典: 総務省「令和7年通信利用動向調査」/総務省「令和6年通信利用動向調査報告書」/総務省「令和5年通信利用動向調査」/総務省「令和4年通信利用動向調査」/総務省「令和3年通信利用動向調査」/総務省「平成30年通信利用動向調査」/総務省「平成29年通信利用動向調査」/IPA「情報セキュリティ10大脅威 2026」解説書
日本企業の現在地は「対策はしているが、防ぎきれなかった後の備えが薄い」状態にある
ここからが本題です。総務省の2025年調査では、何らかのセキュリティ対策を実施している企業は98.3%にのぼります。ほぼ全社が対策済み、という結果です。
一方で、同じ調査で何らかの被害を受けたと回答した企業は48.1%でした。「ほぼ全社が対策している」と「約半数が被害に遭っている」が同時に成り立っているわけです。この違和感の正体を、次の2つの見出しで分解します。
何らかの対策を実施している企業は98.3%で、8年以上ほぼ変わっていない
まず押さえておきたいのは、「対策をしているかどうか」ではもう企業間に差がつかないということです。総務省の同一調査で経年の値を並べても、この設問の値はほとんど動いていません。
| 調査年 | 何らかの対策を実施している企業の割合 |
|---|---|
| 2017年 | 99.3% |
| 2022年 | 98.4% |
| 2023年 | 98.5% |
| 2024年 | 97.7% |
| 2025年 | 98.3% |
出典: 総務省「令和7年通信利用動向調査」ほか各年の通信利用動向調査
8年以上にわたってほぼ横ばいで、上位企業と下位企業を見分ける材料になりません。経営層に「うちも対策しています」と言うだけでは何も説明できない、ということでもあります。見るべきなのは対策の有無ではなく、その中身です。
予防系と検知・対応・復旧系の実施率には最大62ポイントの開きがある
対策の中身を分解すると、はっきりした偏りが見えてきます。2025年調査の対策項目別の実施率を、予防系と検知・対応・復旧系に分けて並べたのが次の表です。複数回答の設問で、いずれも2025年調査時点の値です。なお、この2つの区分は本記事が説明のために設けたもので、総務省の調査自体が分類しているわけではありません。
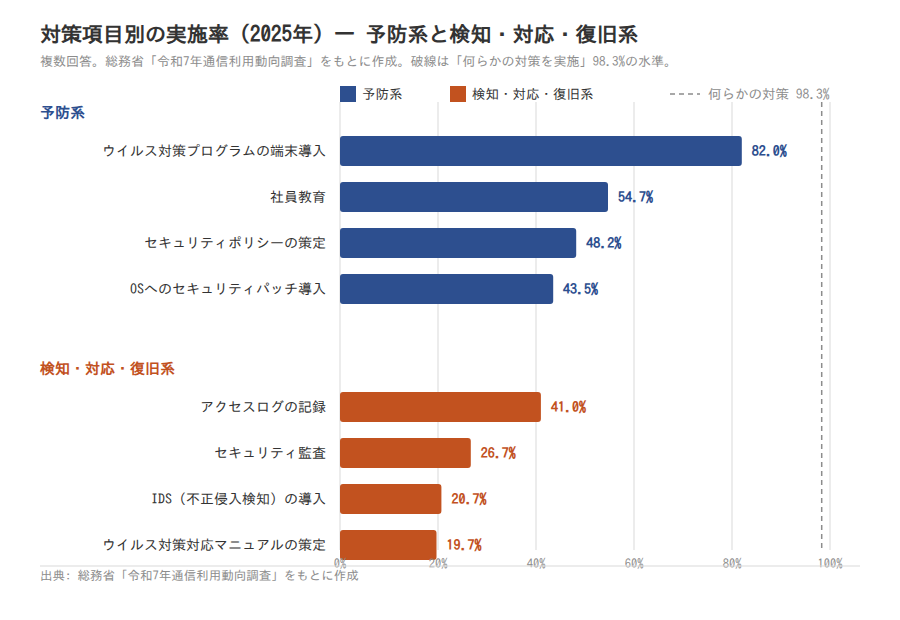
| 区分 | 対策項目 | 実施率(2025年) |
|---|---|---|
| 予防系 | ウイルス対策プログラムを端末に導入 | 82.0% |
| 予防系 | 社員教育 | 54.7% |
| 予防系 | セキュリティポリシーの策定 | 48.2% |
| 予防系 | OSへのセキュリティパッチの導入 | 43.5% |
| 検知・対応・復旧系 | アクセスログの記録 | 41.0% |
| 検知・対応・復旧系 | セキュリティ監査 | 26.7% |
| 検知・対応・復旧系 | 不正侵入検知システム(IDS)の設置・導入 | 20.7% |
| 検知・対応・復旧系 | ウイルス対策対応マニュアルの策定 | 19.7% |
最上位のウイルス対策プログラム82.0%と、最下位のウイルス対策対応マニュアル19.7%の間には、62ポイントを超える開きがあります。
この数値から読み取れるのは、多くの企業が「攻撃を防ぐ設備」は持っている一方で、「防ぎきれなかった前提で動く手順」を持っていないという構図です。サイバーレジリエンスという言葉が必要とされているのは、まさにこの空白が埋まっていないからだと考えられます。
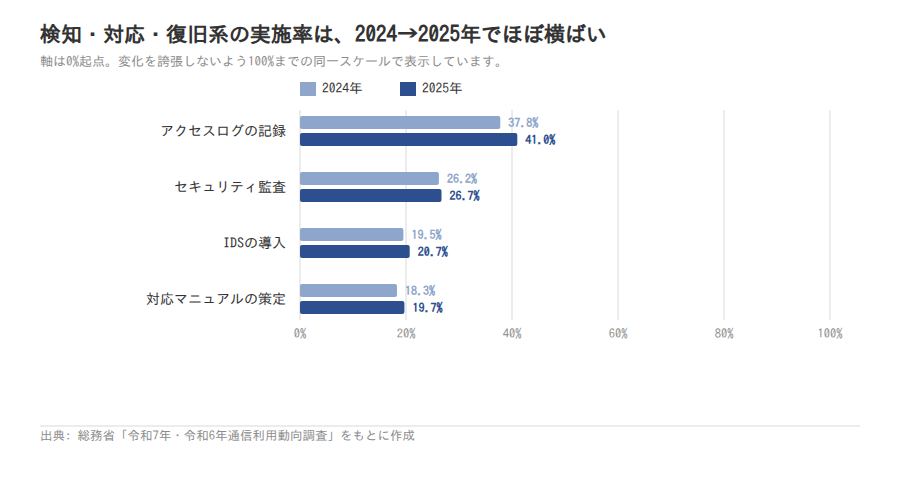
しかも、この開きは短期間で縮まっていません。2024年調査と2025年調査を比べると、アクセスログの記録は37.8%から41.0%、セキュリティ監査は26.2%から26.7%という動きです。
IDSは19.5%から20.7%、対応マニュアルは18.3%から19.7%でした。2025年の値は「無回答を除く」集計であり母数の扱いが異なる可能性もあるため、表現としては「ほぼ横ばい」が限界です。
注意
この差をそのまま「日本企業は検知できていない」と読むのは行き過ぎです。第一に、複数回答の選択肢別実施率であり粒度が揃っていません。製品を1つ導入すれば該当する項目と、継続的な運用工数を伴う項目が同じ表に並んでいます。第二に、IDSは規模の大きい組織向けのカテゴリで、中小企業がクラウド型のサービスやEDRで代替している場合は選択肢に表れません。検知系の実態は数値より高い可能性があります。
出典: 総務省「令和7年通信利用動向調査」/総務省「令和5年通信利用動向調査」/総務省「令和4年通信利用動向調査」/総務省「平成29年通信利用動向調査」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
中小企業ほど、対策の空白が見えにくいまま残りやすい
ここまでは全体の数値を見てきました。次は、自社がどのあたりに位置するのかを考える材料をお渡しします。
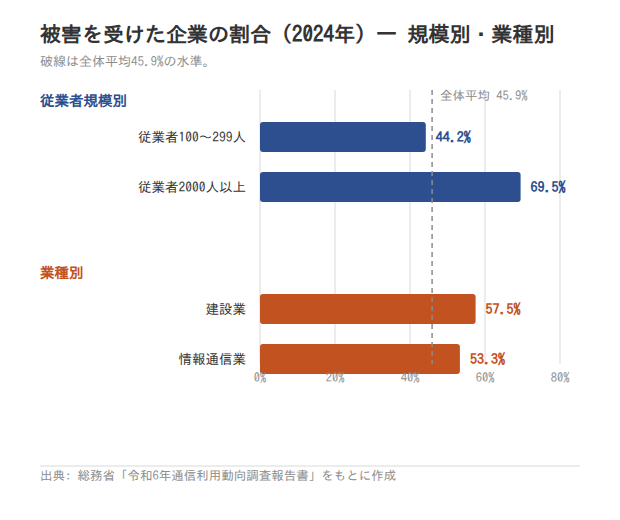
基準線として使うのは、2024年調査時点で何らかのセキュリティ被害を受けたと回答した企業の割合、45.9%です。この年の調査は企業規模別と業種別の内訳が公表されているため、自社と比べやすくなっています。
被害を受けた企業の割合は従業者100〜299人で44.2%、2000人以上で69.5%と25.3ポイント開いている
総務省の2024年調査では、被害を受けたと回答した企業の割合に企業規模で大きな差がありました。従業者100〜299人の企業では44.2%、2000人以上の企業では69.5%で、その差は25.3ポイントです。全体は45.9%でした。
この差から読み取れることについては、慎重に考える必要があります。「大企業ほど狙われる、だから中小企業は安全」とだけ読むのは早計です。この調査は自己申告であり、被害を「受けた」と答えるには、まず被害に気づいている必要があるからです。
前の章で見たとおり、2025年調査時点でアクセスログの記録は41.0%、IDSの導入は20.7%にとどまります。検知系の対策がこの水準であることを踏まえると、規模の小さい側の44.2%には、攻撃を受けたが気づけていない分が含まれている可能性が残ります。
ただし、これは未検証の仮説です。企業規模別の検知系対策の実施率を示すデータは本記事で参照した統計にはありません。大企業は拠点・端末・取引先が多く攻撃対象になる面が実際に広い、サプライチェーン攻撃の最終標的として選ばれやすい、という説明も同じくらい成り立ちます。
いずれにせよ、「平均より下だから安全」とは読まないでいただきたい、というのがここでの結論です。
業種別では建設業57.5%、情報通信業53.3%が全体平均を上回っている
業種別に見ると、被害を受けたと回答した企業の割合には次のような差があります。自社の業種を当てはめてみてください。いずれも2024年調査時点の値です。
| 区分 | 被害を受けた企業の割合(2024年) |
|---|---|
| 建設業 | 57.5% |
| 情報通信業 | 53.3% |
| 全体 | 45.9% |
建設業と情報通信業は、いずれも全体平均を上回っています。ただし、なぜこの2業種が高いのかを説明できる材料は、本記事で参照した資料の中にはありません。業種による差がある、という事実の確認までにとどめておきます。
本記事が参照した総務省調査の対象は常用雇用者100人以上で、ひとり情シス層の実態を示すデータは見当たらない
ここで、正直にお伝えしておきたいことがあります。この記事で企業の実施率や被害割合の根拠にしている総務省の通信利用動向調査は、常用雇用者が100人以上の企業を対象としています。規模別で参照できる最小の区分が従業者規模100〜299人であり、それより小規模な企業の被害実態はこの統計の外側にあります。
さらに、検知・対応・復旧系の対策実施率にも規模別の内訳がありません。対応マニュアルの策定19.7%も、セキュリティ監査26.7%も、2025年調査時点の全体値のみです。IPAの情報セキュリティ10大脅威は脅威の順位を示すもので、実施率を測る調査ではありません。
結果として、この記事の読者にもっとも近い層について、インシデント対応体制の有無や復旧の備えを示す一次データが見当たりません。この不在自体を、数字を読むときの前提として共有しておきます。
注意
本記事で紹介している実施率・被害割合の数値は、総務省調査に基づく常用雇用者100人以上の企業の姿です。それより小規模な企業の実態は、本記事で参照した公的統計では扱われていません。日本にデータが存在しないという意味ではなく、あくまで参照範囲の話としてお読みください。自社の規模が小さいほど、全体平均をそのまま自社の目安にするのは慎重になったほうがよいと考えられます。
出典: 総務省「令和6年通信利用動向調査報告書」/総務省「令和7年通信利用動向調査」/IPA「情報セキュリティ10大脅威 2026」解説書
被害が増えているかどうかは、ひとつの統計だけでは判断できない
経営層に説明するとき、「サイバー被害は増えています」と言い切りたくなる場面があると思います。ただ、その一言は思っているより危ういです。
同じ2年間を見ているのに、逆を向いている数字が実際に存在します。総務省の調査と個人情報保護委員会の報告件数がそれです。どちらも公的なデータですが、測っているものが違います。順に見ていきましょう。
総務省調査では被害を受けた企業の割合が2022年62.4%から2024年45.9%へ低下している
まず総務省の通信利用動向調査です。被害を受けたと回答した企業の割合は、2022年調査時点で62.4%、2023年調査時点で53.9%、2024年調査時点で45.9%と下がっています。2025年調査時点では48.1%とやや戻りました。
この数字だけを見れば「被害は減っている」と読めてしまいます。しかしこれは標本調査における「被害を受けたと回答した企業の割合」であり、被害の総量ではありません。回答企業の構成や、被害に気づけているかどうかにも左右されます。
同じ期間に個人情報保護委員会への漏えい報告は約3.4倍に増えている
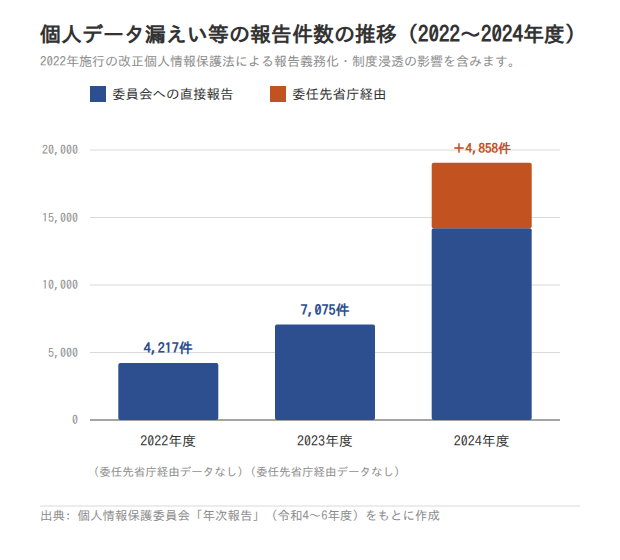
一方、個人情報保護委員会への個人データ漏えい等の報告件数は、同じ期間に逆方向へ動いています。委員会への直接報告の件数は次のとおりです。
| 年度 | 委員会への直接報告件数 |
|---|---|
| 2022年度 | 4,217件 |
| 2023年度 | 7,075件 |
| 2024年度 | 14,198件 |
出典: 個人情報保護委員会「令和6年度年次報告」ほか各年度の年次報告
2022年度の4,217件から2024年度の14,198件へ、約3.4倍になっています。これは委員会が直接受理した分だけの比較です。委員会には各年度とも、委任先の省庁を経由して受理される報告が別にあります。2024年度はその分が4,858件でした。
ただし、これを「被害が急増した」と読むのは誤りです。2022年施行の改正個人情報保護法で漏えい等の報告が義務化され、その制度が浸透した影響を強く受けているためです。実被害の増加ではなく、報告率の上昇として説明できます。
2つの調査は母集団も定義も異なります。総務省は一定規模以上の企業を対象とした標本調査、個人情報保護委員会は全事業者を対象とした法定報告の実数です。加えて個人データの漏えいには誤送付や紛失も含まれ、サイバー攻撃に限りません。
経営層に説明するときは、どの調査の、どんな定義の数字なのかをセットで示してください。それだけで説明の説得力が変わります。
注意
件数の増減だけで脅威の増減を語らないでください。JPCERT/CCへのインシデント報告件数は、2025年1〜3月が10,102件、2024年10〜12月が9,743件と四半期ごとに振れます。また、2025年1〜3月にJPCERT/CCへ報告されたインシデントのうち、フィッシングサイトに分類されたものは5,267件でした。カテゴリー別の内訳では、フィッシング関連が件数の大半を占めています。大規模なスキャン活動やフィッシングの観測状況によって、全体の件数は動きます。四半期の増減をそのままトレンドとして扱うことはできません。
出典: 総務省「令和6年通信利用動向調査報告書」/総務省「令和7年通信利用動向調査」/総務省「令和5年通信利用動向調査」/総務省「令和4年通信利用動向調査」/個人情報保護委員会「令和6年度年次報告」/個人情報保護委員会「令和5年度年次報告」/個人情報保護委員会「令和4年度年次報告」/JPCERT/CC「インシデント報告対応レポート(2025年1〜3月)」/JPCERT/CC「インシデント報告対応レポート(2024年10〜12月)」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
情シスがまず取り組むのは、侵入口の管理と「本当に戻せるか」の確認
ここまでの数字を踏まえて、では何から手をつけるか、という話をします。結論から言うと、全方位に投資する必要はありません。
理由は、優先すべき場所がデータから絞り込めるからです。2025年のランサムウェアの侵入経路は、87.0%がVPN機器とリモートデスクトップに集中していました。
以下のチェックリストを、上から順に確認してみてください。
まず確認したい4項目
- 社外から社内につながる機器を、台数と設置場所まで把握できているか
- その機器のログを取得し、一定期間保管しているか
- バックアップから実際に戻したことがあるか、戻すのに何時間かかるか
- 異常に気づいた社員が、誰にどう連絡するかが決まっているか
リモートアクセス機器の棚卸しと更新で、侵入経路の大半をカバーできる
最初に手をつけるべきは、社外から社内へつなぐ入口の管理です。理由は明確で、2025年のランサムウェアの感染経路のうちVPN機器とリモートデスクトップの合計が87.0%を占めるためです。
IPAの情報セキュリティ10大脅威(組織)2026年版でも、リモートワーク等の環境や仕組みを狙った攻撃が8位に入っています。ランサム攻撃自体は11年連続の選出で、対策の型はすでに知られている脅威です。
入口が特定されていることは、リソースの限られた情シスにとって悪い話ではありません。VPN機器の棚卸し、ファームウェアの更新、認証の強化、ログの取得という限られた範囲から着手できるからです。まずは資産台帳に載っていない機器がないかを確認してみてください。
ただし、この割合だけで優先順位を決めきるのは危険です。フィッシングメールやサプライチェーン経由で侵入が始まるケースもあり、最終的な侵入口がVPNでも起点は別ということがあります。
ログの取得と保管は41.0%にとどまり、着手すれば相対的に先行できる
次に取り組みたいのがログです。2025年調査時点でアクセスログを記録している企業は41.0%、2024年調査時点では37.8%で、ほぼ横ばいです。不正侵入検知システム(IDS)の導入は2025年調査時点で20.7%、2024年調査時点で19.5%でした。
侵入されたことに気づけなければ、対応も復旧も始まりません。ログは「何がいつ起きたか」を後から追える、ほぼ唯一の材料です。被害範囲の特定にも、取引先への説明にも使います。
この数値から読み取れるのは、多くの企業がまだ同じ位置にいるということです。裏を返せば、いま着手すれば相対的に先行できる領域だと言えます。まずは既存の機器やクラウドサービスで、どのログが何日分残っているかを確認するところからで十分です。
バックアップがあることと復旧できることは別で、手順を文書化した企業は19.7%
3つめは復旧です。データの保管手段そのものは着実に整ってきています。クラウドサービスの用途として「データバックアップ」を挙げた企業の割合を、もう一度見てみましょう。2022年調査時点で36.9%、2023年調査時点で42.0%、2025年調査時点では46.4%です。
一方、2025年調査時点でウイルス対策対応マニュアルを策定している企業は19.7%、セキュリティ監査を実施している企業は26.7%です。前者はクラウドサービスを利用している企業を母数とする用途の内訳、後者は回答企業全体が母数なので、両者を引き算したり比率で語ったりはできません。それぞれの傾向として並べています。
この2つから読み取れるのは、保管手段は整っても、手順が決まっているとは限らないということです。サイバーレジリエンスで問われるのは、誰が、どの順序で、何時間で戻せるかが決まっているかどうかです。復旧テストの実施状況を問う設問が調査に存在しないこと自体、この論点が測られていないことを示しています。
実務としては、次のレベルまで具体化してみてください。バックアップから実際に1ファイル戻してみる、全体を戻すのに何時間かかるか計測する、その結果を記録に残す。ここまでやって初めて「戻せる」と言えます。
なお「ウイルス対策対応マニュアル」は復旧手順書と同じものではありません。BCPや災害時の復旧手順を別文書として持つ企業はこの選択肢を選ばないため、実際の整備率は19.7%より高い可能性があります。
社員教育の実施は54.7%、連絡先と初動の共有から始められる
最後は人の話です。2025年調査時点で社員教育を実施している企業は54.7%、2024年調査時点では52.9%でした。セキュリティポリシーを策定している企業は2025年調査時点で48.2%です。
OSへのセキュリティパッチを導入している企業も、2025年調査時点で43.5%、2024年調査時点で42.4%にとどまります。予防系の対策であっても、半数前後の項目は珍しくありません。ウイルス対策ソフトを入れたら完了、とはならないということです。
予算をかけずに始められることもあります。異常に気づいたときの第一報の宛先を全社に周知する、初動の3ステップを1枚の紙にまとめて配る、といった内容です。まずはここから着手してみてください。
出典: IPA「情報セキュリティ10大脅威 2026」解説書/総務省「令和7年通信利用動向調査」/総務省「令和6年通信利用動向調査報告書」
まとめ|サイバーレジリエンスは、防ぐ対策の隣にある空白を埋める取り組み
最後に、この記事の要点を整理します。
まず、対策の有無ではもう差がつきません。2025年調査時点で何らかのセキュリティ対策を実施している企業は98.3%で、この設問はほぼ全社が該当します。
差がつくのは、防ぎきれなかった後の備えです。同じ2025年調査で、ウイルス対策対応マニュアルを策定している企業は19.7%でした。サイバーレジリエンスとは、この空白を埋める取り組みそのものだと考えてください。
そして、着手点は絞れます。2025年のランサムウェアの侵入経路は、87.0%がVPN機器とリモートデスクトップでした。限られた工数は、まず社外接続の入口と復旧できるかどうかの確認に向けるのが合理的です。
なお本記事の数値のうち、総務省調査に基づく実施率・被害割合は、常用雇用者が100人以上の企業を対象とした統計です。規模別で参照できる最小の区分も、従業者規模100〜299人でした。自社の規模が小さい場合は、平均値をそのまま当てはめずに読んでいただければと思います。
出典: 総務省「令和7年通信利用動向調査」/総務省「令和6年通信利用動向調査報告書」/IPA「情報セキュリティ10大脅威 2026」解説書
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
情シス担当者の学びは「情シスカレッジ」で

社員教育を実施している企業は2025年調査時点で54.7%でした。とはいえ、ひとり情シスや新任情シスの立場では、社内に教える人がいないという事情もあると思います。
「情シスカレッジ」は、新人・ひとり情シスのためのマイクロラーニングLMSです。日々の業務の合間に、必要な知識を少しずつ積み上げられる形になっています。
情シスカレッジの特徴
- 数分の動画+小テストで、すきま時間に学べます
- 必修の割り当て・期限設定・進捗ダッシュボードで、受講状況を管理できます
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応しています
5名から利用でき、請求書払いにも対応しています。初期設定は約10分です。詳しくは公式サイトをご覧ください。
出典
- 総務省「令和7年通信利用動向調査(別紙2)」
- 総務省「令和6年通信利用動向調査報告書」
- 総務省「令和5年通信利用動向調査の結果」
- 総務省「令和4年通信利用動向調査の結果」
- 総務省「令和3年通信利用動向調査の結果」
- 総務省「平成30年通信利用動向調査の結果」
- 総務省「平成29年通信利用動向調査の結果」
- 情報処理推進機構(IPA)「情報セキュリティ10大脅威 2026」解説書
- 個人情報保護委員会「令和6年度年次報告」
- 個人情報保護委員会「令和5年度年次報告」
- 個人情報保護委員会「令和4年度年次報告」
- JPCERT/CC「インシデント報告対応レポート(2025年1〜3月)」
- JPCERT/CC「インシデント報告対応レポート(2024年10〜12月)」