

【警察庁・IPAデータ】サイバー攻撃対策の優先順位|侵入経路の87.0%はVPN・リモートデスクトップ(2025年)
「サイバー攻撃対策」で検索すると、手口の一覧や対策リストはいくらでも出てきますよね。ただ、実際に手を動かす側からすると、そこからが本当の悩みどころだと思います。
- 対策リストは見たけれど、うちの人数でどこまでやればいいのか分からない
- 予算を通すために、経営層に見せられる根拠がほしい
- 結局、どこから侵入されるのかがはっきりしない
この記事では、総務省・警察庁・IPAの公的データを使って、対策に優先順位を付けます。結論から言うと、対策の数を増やすより先に、着手する順番を決めるほうが現実的です。公的統計を見ると、侵入経路も被害の原因も、特定の場所に集中しているからです。
ひとり情シスや少人数体制で運用している企業ほど、順番を決める効果は大きくなります。
この記事のポイント
- 警察庁が把握した不正アクセス行為の認知件数は、2025年に7,190件(出典: 警察庁「不正アクセス行為の発生状況…」)
- ランサムウェアの侵入経路は、2025年時点でVPN機器とリモートデスクトップが87.0%(出典: IPA「情報セキュリティ10大脅威2026」解説書)
- 端末へのウイルス対策プログラム導入は82.0%、OSへのセキュリティパッチ導入は43.5%(いずれも2025年、出典: 総務省「通信利用動向調査」)
攻撃の現状、侵入経路、対策の実施状況、そして情シスが先に手を付けるべき4領域まで、順番に見ていきましょう。

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
不正アクセス行為の認知件数は2025年に7,190件で、5年間で約4.7倍に増えている
まず、攻撃がどれくらい起きているのかを確認します。警察庁が公表した不正アクセス行為の認知件数は、2025年に7,190件でした。前年からの増加率は34.2%で、過去最多を更新しています。
この数字は、都道府県警察から警察庁に報告された件数です。通報や相談を通じて警察が把握したものに限られるため、発生した攻撃のすべてを数えた統計ではありません。
推移を見ると、2021年は1,516件、2022年は2,200件、2023年は6,312件でした。2024年はいったん5,358件まで減り、2025年に7,190件へ増えています。
2021年と2025年を比べると約4.7倍ですが、途中で減った年がある点は押さえておきたいところです。件数は事案の性質によって振れるため、単年の増減だけで危険度を判断しないようにしてください。
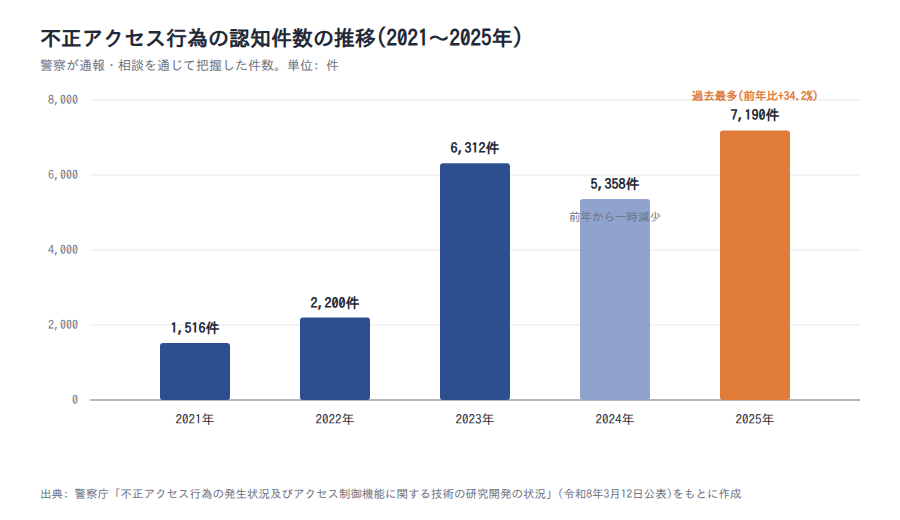
図の出典: 警察庁「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(令和8年3月12日公表)
何らかのセキュリティ被害を受けた企業は2025年時点で48.1%
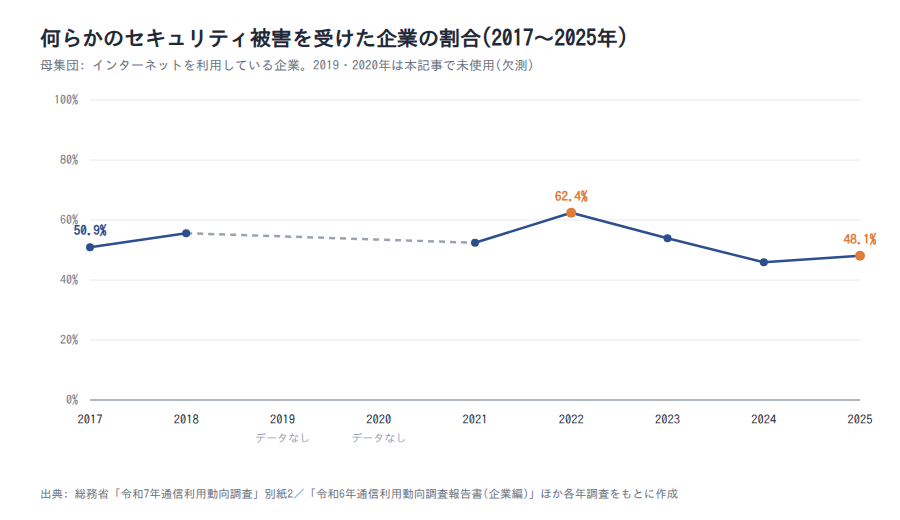
企業側の実感に近い数字も見ておきましょう。総務省の通信利用動向調査では、インターネットの利用時に何らかのセキュリティ被害を受けた企業の割合は、2025年時点で48.1%でした。おおよそ2社に1社という水準です。
母集団は、インターネットを利用している企業です。全企業を分母にした割合ではない点に注意してください。なお2025年の調査では、設問名が「インターネット利用の際に発生したセキュリティ被害」に変わっています。
推移は次のとおりです。
| 調査年 | 何らかのセキュリティ被害を受けた企業の割合 |
|---|---|
| 2017年 | 50.9% |
| 2018年 | 55.6% |
| 2019年・2020年 | 本記事では未使用 |
| 2021年 | 52.4% |
| 2022年 | 62.4% |
| 2023年 | 53.9% |
| 2024年 | 45.9% |
| 2025年 | 48.1% |
表の出典: 総務省「令和7年通信利用動向調査」別紙2/総務省「令和6年通信利用動向調査報告書(企業編)」ほか各年調査
2022年の62.4%をピークに下がり、2025年はやや戻しています。年ごとの振れが大きいため、1年分の増減で「対策が進んだ」「悪化した」とは判断できません。
2019年と2020年の値も総務省の時系列には掲載されていますが、本記事では扱いません。また表の各年の値は、その年の公表資料から取っています。2024年の値だけは、最新の2025年調査に載っている時系列とわずかに異なります。集計対象となった企業数が両者で違うためで、2022年と2023年の値は一致しています。傾向の読み取りには影響しません。
当局が把握する件数は増える一方で、企業からの届出は減っている
ここで、3つの統計を並べてみます。動きの向きがそろっていません。
警察庁が把握した不正アクセス行為の認知件数は、2021年の1,516件から2025年の7,190件へ増えました。一方、IPAに寄せられたコンピュータ不正アクセスの届出件数は、2024年166件から2025年109件へ減っています。総務省調査の被害経験率も、2022年62.4%から2025年48.1%へ下がりました。
この3つを並べて読み取れるのは、企業が自分で認識・申告した数が減る一方で、当局が把握する件数は増えているという構図です。ただし、これは「被害が減った」とも「企業が気づけていない」とも言い切れません。
3つの統計は集計母体が違います。警察庁は通報ベース、IPAは任意の届出、総務省は標本調査であり、そもそも同じ条件で比べられる数字ではありません。複数の指標を突き合わせたうえで、優先順位を考えていきましょう。
注意
警察庁の認知件数は、大量攻撃の事案をどう計上するかで単年が大きく振れます。実際、2023年の6,312件から2024年は5,358件へ一度減りました。IPAへの届出は義務ではなく、届出先が他の窓口に移った結果として減った可能性も残ります。総務省調査には、調査年ごとに回答企業が入れ替わる標本調査という前提があります。3つの数字の向きが違うこと自体を、被害の増減の根拠として扱わないでください。
出典: 警察庁「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(令和8年3月12日公表)/総務省「令和7年通信利用動向調査」別紙2/総務省「令和6年通信利用動向調査報告書(企業編)」/同(令和5年調査)/同(令和4年調査)/同(令和3年調査)/同(平成30年調査)/同(平成29年調査)
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
ランサムウェアの侵入経路は2025年時点でVPN機器とリモートデスクトップが87.0%を占める
対策の順番を決めるうえで、いちばん重要なのがこの数字です。IPAの「情報セキュリティ10大脅威2026」解説書には、ランサムウェアの感染経路の集計が載っています。VPN機器とリモートデスクトップが占める割合は、2025年時点で87.0%でした。
しかも、この割合は年々上がっています。2022年は80.4%、2023年は81.7%、2024年は86.0%、そして2025年が87.0%です。4年連続の上昇で、拡大幅は6.6ポイントになります。
この推移から読み取れるのは、攻撃の手口が多様化しているのではなく、特定の入口への集中が進んでいるという点です。守る側から見れば、これは悪い知らせではありません。
対策の対象が拡散せず、絞り込めている状態だからです。人員が限られていても、まずどこを見ればよいかがはっきりしています。
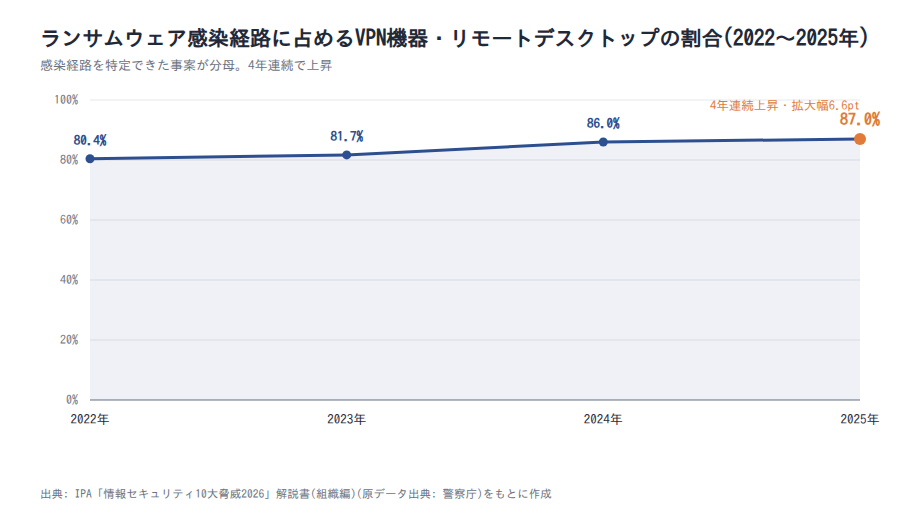
図の出典: IPA「情報セキュリティ10大脅威2026」解説書(組織編)(原データ出典: 警察庁)
注意
この割合は、ランサムウェア被害のうち感染経路を特定できた事案を分母にした構成比です。経路の痕跡が残りやすい事案ほど分類されやすいという偏りがあり、VPN機器やリモートデスクトップ以外の経路が絶対数として減っていることを示すものではありません。分母が小さい年は比率も振れます。なお2023年の値は、IPAの解説書のなかで本文の記載と、同じページの表に載る内訳の合計がわずかに食い違っています。本記事は本文の値である81.7%を採用しました。
不正アクセス行為の検挙は9割超が正規のID・パスワードを使う識別符号窃用型
侵入口の次に見るべきは、攻撃者が何を使って入ってくるかです。答えは、正規の認証情報です。
警察庁によると、2025年の不正アクセス禁止法違反事件の検挙件数は431件、検挙人員は248人でした。この431件には、不正アクセス行為そのもののほか、識別符号の取得や提供などの行為が含まれます。
手口別の内訳が示されているのは、このうち不正アクセス行為の検挙件数です。他人のID・パスワードを盗んで使う識別符号窃用型は399件で、不正アクセス行為の検挙件数の9割を超えます。431件に対する割合ではない点に注意してください。
識別符号の入手方法の内訳は、次のとおりです(いずれも識別符号窃用型399件に対する割合)。
- パスワードの設定・管理の甘さにつけ込んで入手: 84件(21.1%)
- フィッシングサイトから入手: 77件(19.3%)
- 他人から入手: 75件(18.8%)
IPAへの届出でも、実際に被害が生じた事案のうち被害原因の33.7%が「ID・パスワード管理の不備」(2025年)でした。
これらの数字から読み取れるのは、問題の中心が攻撃技術の高度化ではなく、認証情報の管理不備にあるという点です。ただし、この内訳は検挙できた事案の構成比であり、検挙しやすい手口ほど多く現れます。発生している攻撃全体の比率とは一致しません。
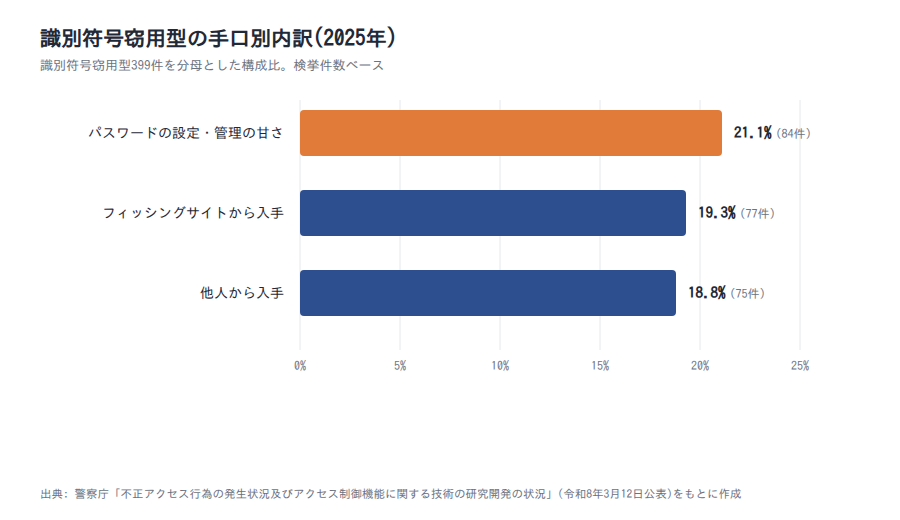
図の出典: 警察庁「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(令和8年3月12日公表)
ランサム攻撃は11年連続、委託先を狙った攻撃は8年連続で組織の脅威に選ばれている
脅威の顔ぶれも確認しておきましょう。結論としては、毎年入れ替わっているわけではありません。
IPAの「情報セキュリティ10大脅威2026」では、組織向けの1位に選ばれた「ランサム攻撃による被害」が11年連続の選出です。2位の「サプライチェーンや委託先を狙った攻撃」は8年連続の選出で、この1位・2位の並びは4年連続になります。
7位には「内部不正による情報漏えい等」が入りました。個人向けでも「インターネット上のサービスへの不正ログイン」が11年連続で選ばれています。
新しい脅威を追いかけるより、同じ脅威が10年以上残り続けている事実のほうが重要です。なお、この資料は専門家の投票による順位付けであり、被害の実数を集計したランキングではありません。
出典: IPA「情報セキュリティ10大脅威2026」解説書(組織編)/IPA「情報セキュリティ10大脅威2026」ハンドブック(個人編)/警察庁「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(令和8年3月12日公表)
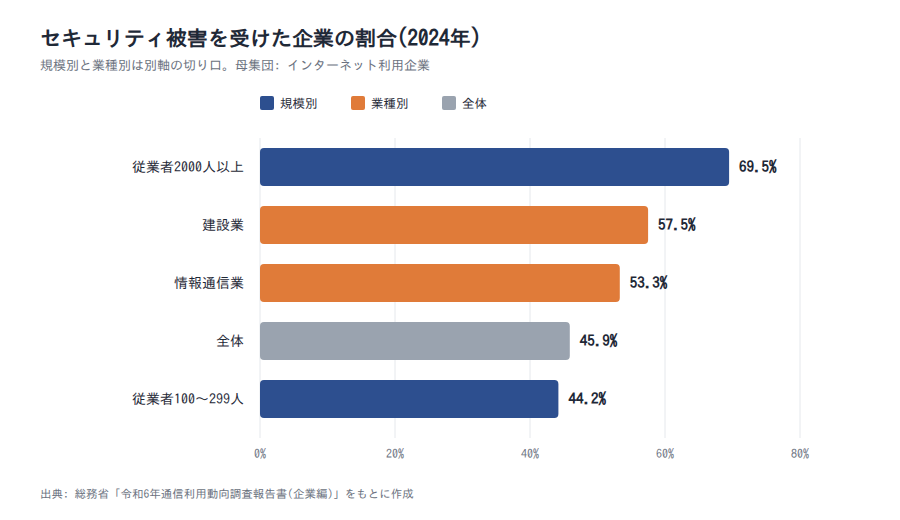
従業者2000人以上の企業の被害率69.5%に対し、100〜299人では44.2%にとどまる
「うちは規模が小さいから狙われない」と考えたくなるかもしれません。ただ、公的データの読み方には注意が必要です。
総務省の2024年調査で、何らかのセキュリティ被害を受けた企業の割合を規模別・業種別に見ると、次のようになります。
| 区分 | 何らかのセキュリティ被害を受けた企業の割合(2024年) |
|---|---|
| 従業者2000人以上 | 69.5% |
| 建設業 | 57.5% |
| 情報通信業 | 53.3% |
| 全体 | 45.9% |
| 従業者100〜299人 | 44.2% |
表の出典: 総務省「令和6年通信利用動向調査報告書(企業編)」
ここで押さえておきたいのは、この設問が聞いているのは「被害を受けた」ではなく「被害を受けたと認識している」割合だという点です。監視や検知の仕組みが整った企業ほど、数字は高く出ます。
規模による25.3ポイントの差は、小さい企業が狙われていない証拠にはなりません。気づける体制の差が含まれている可能性を考えたほうが安全です。
注意
同じデータからは、大企業ほど攻撃対象になりやすく実際の被害も多い、という説明も同様に成り立ちます。検知能力の差だけが原因だと示すデータはありません。また業種別の数値は、業種ごとに回答企業の規模構成が異なるため、規模の効果と業種の効果を分けて読むことができません。
中小企業では2023年度にランサムウェア感染8.3%・不正アクセス10.0%が発生している
中小企業に絞った調査も見ておきましょう。IPAは、中小企業等の経営層と情報システム担当者を対象に実態調査を行っています。この調査では、2023年度にランサムウェア感染被害を受けた企業が8.3%、不正アクセス被害を受けた企業が10.0%でした。
この数字を、先ほどの総務省調査の48.1%と並べて「中小企業のほうが安全だ」と読むのは誤りです。母集団も、被害の定義も違います。総務省はインターネットを利用する企業に何らかの被害の有無を聞き、IPAは中小企業等に特定の被害種別を聞いています。
同じIPAの調査では、情報セキュリティ対策の投資額について「投資していない」または「わからない」と答えた企業が約7割(2024年)に上りました。
投資の判断そのものが付いていない企業がこれだけある状況では、網羅的な対策リストはあまり機能しません。だからこそ、着手する順番の話が必要になります。
ランサムウェア被害の平均額は2,386万円と報告されている
金額の規模も確認しておきます。IPAの中小企業向け報告書は、ランサムウェア感染被害を受けた組織の被害額の平均値を2,386万円として紹介しています。
ただし、この数値の出どころには注意してください。IPAの報告書がJNSA「インシデント損害額調査レポート」を引用した二次引用値です。対象は2017年1月から2022年6月までに公表・報道された事案に限られます。さらにIPAの報告書は、この表について中小企業だけでなく大企業や団体等の回答も含まれる点に留意が必要だと注記しています。中小企業1社あたりの想定被害額として読める数値ではありません。
先ほどの中小企業調査(2023年度の被害実績)とは、期間も母集団も重なりません。被害率と平均被害額を掛け合わせて自社の想定損失額を計算する、といった使い方はできない数値です。
被害の件数側も見ておくと、警察庁に報告された企業・団体等のランサムウェア被害は、2024年の上半期で114件、下半期で108件でした。
出典: 総務省「令和6年通信利用動向調査報告書(企業編)」/総務省「令和7年通信利用動向調査」別紙2/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/同 概要/IPA「情報セキュリティ白書2025」第1章
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
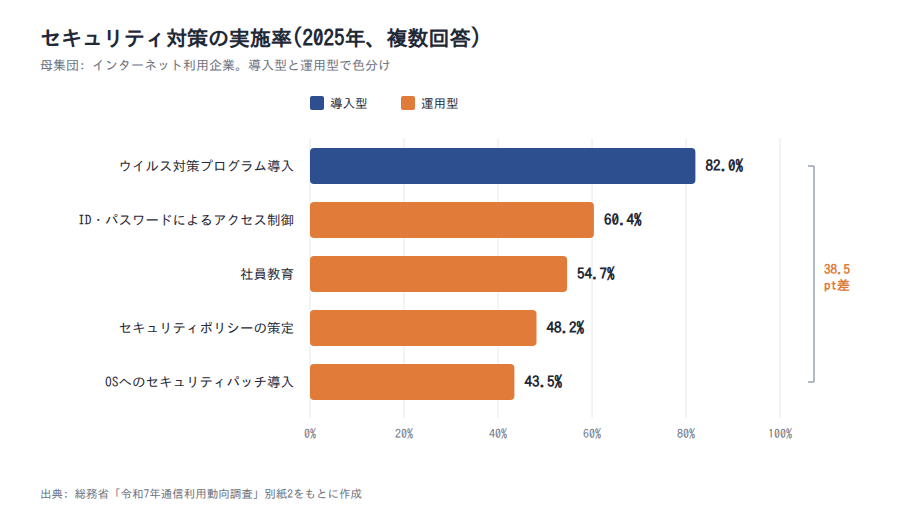
導入して終わる対策は82.0%まで普及した一方、運用が必要な対策は5割前後で止まっている
ここからは、企業側の対策の実施状況を見ます。結論を先に言うと、導入すれば完了する対策と、継続的な運用が必要な対策の間に、大きな開きがあります。
総務省の2025年調査で、セキュリティへの対応状況(複数回答)の主な項目を並べると次のとおりです。
| 対策項目 | 実施している企業の割合(2025年) |
|---|---|
| パソコンなどの端末にウイルス対策プログラムを導入 | 82.0% |
| ID・パスワードによるアクセス制御 | 60.4% |
| 社員教育 | 54.7% |
| セキュリティポリシーの策定 | 48.2% |
| OSへのセキュリティパッチの導入 | 43.5% |
表の出典: 総務省「令和7年通信利用動向調査」別紙2(母集団はインターネット利用企業)
ウイルス対策プログラムの82.0%とOSへのセキュリティパッチ導入の43.5%の間には、38.5ポイントの差があります。上位に来るのは入れれば動く対策で、下位に来るのは人が動き続けないと成立しない対策です。
この差の背景として考えられるのが、担当者の体制です。IPAは2024年に、中小企業等を対象とした実態調査を行っています。情報セキュリティ対策の体制を聞いた設問で「専門部署(担当者)がある」と答えた企業は9.3%でした。「兼務だが、担当者が任命されている」は21.0%です。残る69.7%は「組織的には行っていない(各自の対応)」でした。兼務を含めても担当者が決まっている企業は3割程度で、7割には組織的な体制がありません。
規模別に見ると、差はさらに開きます。同じ2024年の調査で「組織的には行っていない」と答えた割合を見ます。小規模企業者は84.5%、従業員101名以上の中小企業は13.6%でした。ここから読み取れるのは、体制の有無が企業規模でほぼ決まっているという点です。運用型の対策の実施率が動かない状況と、向きが一致します。
なお小規模企業者とは、同報告書の区分で商業・サービス業の1〜5名、製造業その他の1〜20名の企業を指します。この規模区分は同調査独自のもので、先に見た総務省調査の従業者規模別とは別の区分です。
注意
この設問は複数回答のため、実施していても選ばれていない項目がある可能性は排除できません。またウイルス対策プログラムはOSに標準搭載されている場合があり、その分だけ実施率が押し上げられている可能性もあります。項目間の差は、対策の優先度を考える手がかりとして読んでください。企業の優劣を測る指標にはなりません。あわせて、体制のデータはIPAが中小企業等を対象に行ったモニタ調査で、総務省調査とは母集団も設問も異なります。体制がないことが実施率を下げているという因果関係を示すものではありません。
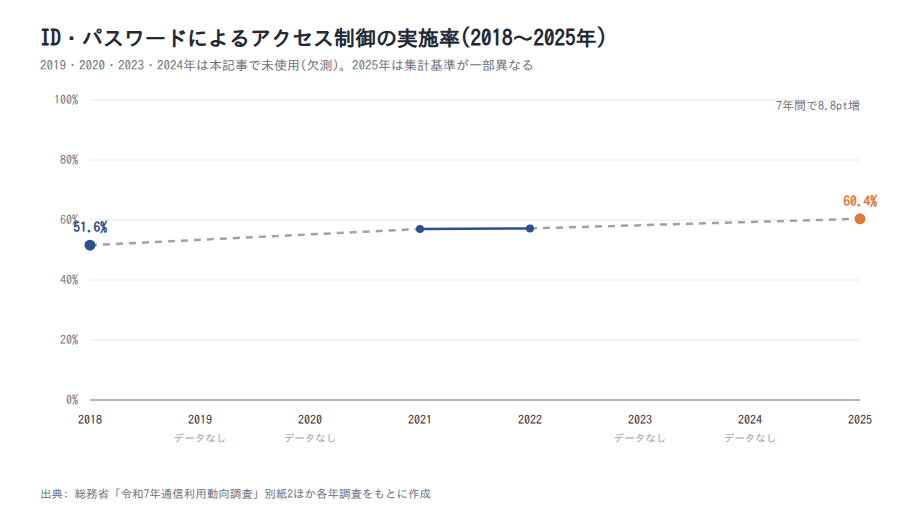
ID・パスワードによるアクセス制御の実施率は7年間で8.8ポイントしか伸びていない
認証の対策がどれくらい進んだのかも見ておきましょう。総務省調査でID・パスワードによるアクセス制御を実施している企業の割合は、2018年で51.6%でした。その後は2021年57.0%、2022年57.2%、2025年60.4%と推移し、7年間の伸びは8.8ポイントです。
なお、2019年・2020年・2023年・2024年の数値は本記事では扱いません。このうち2024年の値は、2025年の値と同じ図表に掲載されています。本記事が扱うのは上記の4年分だけなので、連続した推移としては読まないでください。
ここで思い出したいのが、先ほどの警察庁とIPAのデータです。攻撃側が最も使う侵入手段が正規の認証情報であり、IPA届出でも被害原因の33.7%が「ID・パスワード管理の不備」でした。攻撃側が狙う場所と、企業側で普及が遅れている対策が重なっています。
これは相関の指摘であって、実施率の低さが被害を生んでいるという因果関係を示すものではありません。2025年の値は集計基準が「無回答を除く」であり、他の年と厳密に同じ条件でもありません。あわせて、2018年の値は母集団が「情報通信ネットワーク利用企業」、2021年以降は「インターネット利用企業」と定義が変わっています。7年間の差分は、おおよその傾向として読んでください。
パッチ適用と社員教育の1年間の伸びはいずれも2ポイント未満
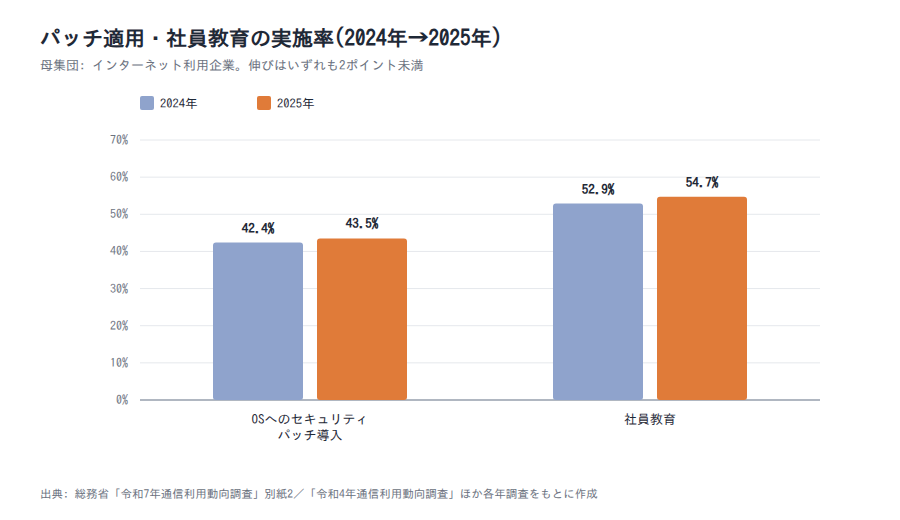
運用型の対策は、1年ではほとんど動きません。総務省調査では、OSへのセキュリティパッチの導入が2024年42.4%から2025年43.5%へ1.1ポイント増えました。社員教育は2024年52.9%から2025年54.7%へ1.8ポイントの増加にとどまります。
伸びはいずれも2ポイント未満という結果でした。ここから読み取れるのは、運用型の対策は年単位で見てもほとんど動かないということです。担当者を置く体制がない企業が多い状況と向きは一致しますが、体制が実施率を決めていると示すデータではありません。
ただし、これを「他社もできていないから大丈夫」と読むのは危険です。必要なのは、気合いで続けることではなく、手順と担当を決めて仕組みで回すことです。具体的なやり方は、このあとの実践パートで整理します。
出典: 総務省「令和7年通信利用動向調査」別紙2/総務省「令和4年通信利用動向調査」/同(令和3年調査)/同(平成30年調査)/警察庁「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(令和8年3月12日公表)/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
情シスが優先すべきサイバー攻撃対策は、侵入口・認証・運用・委託先の4領域
ここまでの数値をもとに、着手する順番を決めます。対策を数多く並べるのではなく、公的統計で根拠を示せる4領域に絞ります。
順番の根拠は次のとおりです。侵入経路の87.0%がVPN機器とリモートデスクトップに集中し、被害原因の33.7%は認証情報の管理不備でした。実施率が最も低いのはOSへのパッチ導入の43.5%で、委託先を狙った攻撃は8年連続で組織の脅威に選ばれています。
着手する順番
- 1. 侵入口: VPN機器とリモートデスクトップの棚卸しと更新
- 2. 認証: 多要素認証の適用とアカウントの棚卸し
- 3. 運用: パッチ適用とバックアップを手順として固定する
- 4. 委託先: 契約時のセキュリティ要件と連絡経路の確認
以下では、それぞれの領域で実際に何をするかを具体的に見ていきます。なお、ここで挙げるのは作業の内容であり、特定の製品を推奨するものではありません。
最優先はVPN機器とリモートデスクトップの棚卸しと更新
最初に手を付けるべきは、外からの入口です。ランサムウェアの感染経路は、2024年に86.0%、2025年に87.0%がVPN機器とリモートデスクトップに集中しています。ここを押さえずに他の対策を積み上げても、順番としては後回しの部分から埋めることになります。
具体的な作業は、次の4つです。
- 現在稼働しているVPN機器を一覧にする(機種名・台数・設置場所・管理者)
- 各機器のファームウェアのバージョンと、サポート終了(EOL)時期を調べる
- インターネットに直接公開しているリモートデスクトップがないか点検する
- 退職者・委託先向けに発行したVPNアカウントの残存を確認する
まず着手するのは、台帳を作ることです。台数とバージョンが分からない状態では、脆弱性の情報が出ても自社に該当するかどうかを判断できません。1か月あれば一覧化までは進められる範囲です。
次に着手すべきは多要素認証とアカウントの棚卸し
入口を押さえたら、次は認証です。警察庁の2025年の集計では、パスワードの管理の甘さにつけ込んだ手口が84件、フィッシングサイト経由の手口が77件でした。どちらも、パスワードだけに頼らない仕組みが有効に働く領域です。
具体的な作業は、次の4つです。
- 管理者アカウントから優先して多要素認証を適用する
- 部署で使い回している共有アカウントを洗い出し、個人単位に切り替える
- パスワードの漏えい確認を行い、使い回しがないかを点検する
- 退職時にアカウントを停止する手順を、人事の手続きとひも付ける
IPAへの届出でも被害原因の33.7%が「ID・パスワード管理の不備」でした。一方で、総務省の2025年調査でID・パスワードによるアクセス制御を実施していると答えた企業は60.4%です。約4割の企業がこの選択肢を選んでいない領域であり、着手の余地が大きい部分と言えます。
実施率43.5%のパッチ適用とバックアップは、担当者の気合いではなく手順で回す
3番目は運用です。OSへのセキュリティパッチの導入は、2024年42.4%から2025年43.5%と、実施率が最も低い項目でした。裏を返せば、伸びしろが最も大きい領域です。
続けるための具体的な作業は、次の4つです。
- IT資産台帳を整備し、更新対象の端末とソフトウェアを把握する
- 自動更新に任せる範囲と、手動で確認する範囲を先に決めておく
- 月次の点検日をカレンダーに固定し、担当者を明記する
- バックアップは取得だけで終わらせず、年1回は復元テストを行う
社員教育も同じ考え方です。実施率は2025年で54.7%ですが、単発の集合研修ではなく、短時間の学習を定例で回す形のほうが続きます。
中小企業等では、情報セキュリティ対策を組織的に行っていない企業が69.7%を占めます(2024年)。担当者が決まっていない状況と、運用型の対策が伸びない状況は向きが一致します。だからこそ重要なのは、担当者が覚えていることに頼らない形にすることです。ランサムウェアの被害に遭い、復旧できない状態になると損害は大きくなります。大企業や団体等を含む集計では、平均2,386万円という規模が報告されています。
委託先とクラウドは、リスクの見積もりがずれやすい領域
最後は委託先です。ここでは、リスクの見積もりがずれやすい点から確認します。
総務省の調査では、クラウドサービスを利用しない企業の24.9%が理由に「情報漏えいなどセキュリティに不安がある」を挙げました(2024年)。一方で、クラウドを利用する企業の35.0%は利用理由に「サービスの信頼性が高いから(情報漏えいなど対策)」を挙げています(2025年)。同じセキュリティが、使わない理由にも使う理由にもなっている状態です。
この2つと侵入経路のデータを並べて読み取れるのは、リスクをどこに見積もるかという認識と、実際に侵入が起きている場所が一致していないという点です。実際の感染経路の87.0%は、自社側のリモートアクセス環境でした。
ただし、これらは母集団も設問も異なる指標の並置であり、クラウドが安全だと結論づける根拠にはなりません。クラウド上の設定不備やアカウントの乗っ取りは、この感染経路の分類には現れにくいためです。
委託先を狙った攻撃は8年連続で組織の脅威に選ばれています。委託契約時のセキュリティ要件、再委託先の把握、事故が起きたときの連絡経路の3点は、契約更新のタイミングで確認しておきたい項目です。
出典: IPA「情報セキュリティ10大脅威2026」解説書(組織編)/警察庁「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(令和8年3月12日公表)/総務省「令和7年通信利用動向調査」別紙2/総務省「令和6年通信利用動向調査報告書(企業編)」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
委託先経由の被害では、100万人を超える規模の情報漏えいが発生している
最後に、実際に公表された事案を確認します。目的は不安をあおることではなく、前の見出しで挙げた委託先管理がなぜ必要なのかを、具体的な規模で示すことです。
ここで取り上げるのは、IPA「情報セキュリティ白書2025」に記載された2024年の公表事案です。いずれもランサムウェア攻撃を契機としており、自社の中だけで対策が完結しないことを示しています。
KADOKAWAグループの事案では25万4,241人分の情報が漏えいした
2024年6月に発生したKADOKAWA・ドワンゴグループの事案では、ランサムウェア攻撃によって合計25万4,241人分の情報が漏えいしました。対象には、従業員や取引先、学園の在校生および卒業生などの個人情報が含まれます。
同じ年の事案では、医療機関も被害を受けています。2024年5月の岡山県精神科医療センターの事案では、最大4万人分の個人情報が漏えいした可能性があると公表されました。電子カルテなどに保存されていた患者等の情報です。この事案では、侵入の原因として保守用VPN装置の脆弱性の放置と、推測可能なID・パスワードの使用が挙げられています。
どちらも、業務システムが使えなくなることで日常の業務そのものが止まった事案です。情報が外に出る問題と、業務が継続できなくなる問題は同時に起こります。
イセトー社の事案は委託元の民間32団体・行政機関等9団体に波及した
委託先経由の被害として規模が大きかったのが、印刷会社であるイセトー社の事案です。2024年5月に発生したこの事案では、情報漏えいが生じた委託元として民間事業者32団体、行政機関等9団体、再委託元等約60団体が挙げられています。
漏えい人数は、民間事業者から委託を受けて保管していた分で約250万人、行政機関等から委託を受けて保管していた分で約56万6,000人と公表されました。この2つは別々の集計であり、合計値としては公表されていません。
この事案が示すのは、自社のシステムに問題がなくても、業務を委託した先が侵入口になれば影響を受けるという構図です。IPAの10大脅威で「サプライチェーンや委託先を狙った攻撃」が8年連続で選ばれ続けている理由が、ここにあります。委託先の一覧と、事故発生時の連絡経路を確認しておいてください。
出典: IPA「情報セキュリティ白書2025」第1章/IPA「情報セキュリティ10大脅威2026」解説書(組織編)
まとめ
サイバー攻撃対策を、公的データから優先順位の形で整理してきました。要点は次の4つです。
- ランサムウェアの侵入経路は、2025年時点でVPN機器とリモートデスクトップに87.0%が集中しています。守る場所は絞り込めています
- IPAへの届出では、被害原因の33.7%が「ID・パスワード管理の不備」でした(2025年)
- 端末へのウイルス対策プログラム導入は82.0%である一方、OSへのセキュリティパッチ導入は43.5%で、運用が必要な対策ほど遅れています(いずれも2025年)
- 着手する順番は、侵入口 → 認証 → 運用 → 委託先の4領域です
対策の数を増やすのではなく、順番を決めてください。今月はVPN機器の一覧を作る、来月は管理者アカウントに多要素認証をかける、という粒度で十分です。1つずつ進めれば、限られた人数でも実施状況は動きます。
出典: IPA「情報セキュリティ10大脅威2026」解説書(組織編)/警察庁「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(令和8年3月12日公表)/総務省「令和7年通信利用動向調査」別紙2
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
情シス担当者の学び直しには「情シスカレッジ」

本文で見たとおり、社員教育の実施率は2025年時点で54.7%で、1年間の伸びも2ポイント未満でした。教育が続かないのは担当者の熱意の問題ではなく、割り当てと記録の仕組みがないことが大きな要因です。仕組みとして回す形にすれば、少人数でも教育は継続できます。
「情シスカレッジ」は、新人・ひとり情シスのためのマイクロラーニングLMSです。業務の合間に少しずつ学べる形にしているため、まとまった研修時間を取りにくい現場でも進められます。
情シスカレッジの特徴
- 数分の動画と小テストで、すきま時間に学習を進められる
- 必修の割り当て・期限設定・進捗ダッシュボードで、受講状況を管理できる
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応
導入は5名から可能で、支払いは請求書払いに対応しています。初期設定にかかる時間は約10分です。まずはサービス内容を確認してみてください。
※出典
- 総務省「令和7年通信利用動向調査」別紙2
- 総務省「令和6年通信利用動向調査報告書(企業編)」
- 総務省「令和5年通信利用動向調査」
- 総務省「令和4年通信利用動向調査」
- 総務省「令和3年通信利用動向調査」
- 総務省「平成30年通信利用動向調査」
- 総務省「平成29年通信利用動向調査」
- 警察庁「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(令和8年3月12日公表)
- IPA「情報セキュリティ10大脅威2026」解説書(組織編)
- IPA「情報セキュリティ10大脅威2026」ハンドブック(個人編)
- IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
- IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 概要」
- IPA「情報セキュリティ白書2025」第1章
(注)ランサムウェア被害額の平均2,386万円は、IPA報告書がJNSA「インシデント損害額調査レポート」を引用した二次引用値です。中小企業だけでなく、大企業や団体等の回答も含まれます。