

【警察庁・IPAデータ】サイバー攻撃の種類7分類と被害動向|2025年の不正アクセス認知件数7,190件・ランサムウェア侵入口87.0%
「サイバー攻撃 種類」で検索すると、15種類、34種類、40選といった記事が並びます。ひととおり読んだあとで、こんな状態のまま止まっていませんか。
- サイバー攻撃の種類が多すぎて、どれが自社に関係あるのか分からない
- どの攻撃が実際に多いのか、数字で確認したい
- 経営層に説明できる出典付きの材料がほしい
先に結論です。サイバー攻撃は「狙い方」「入口」「目的」の3つの軸で整理でき、本記事では主要な7分類を扱います。
そして、種類ごとの発生件数を同じ基準で比べられる公的統計は存在しません。だからこそ、種類の数を覚えるのではなく、「入口」と「遭遇率」で優先順位を決めるのが現実的です。
この記事のポイント
- 2025年の不正アクセス行為の認知件数は7,190件で、前年から34.2%増えました(出典: 警察庁「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」)
- ランサムウェアの侵入口は、2025年時点で87.0%がVPN機器とリモートデスクトップ経由です(出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]、原データは警察庁)
- 中小企業等が2023年度に受けた被害は、ウイルス感染14.8%・不正アクセス10.0%・ランサムウェア感染8.3%の順でした(出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」)

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
サイバー攻撃の種類は「狙い方」「入口」「目的」の3つの軸で整理できる
サイバー攻撃とは、ネットワークを通じて情報システムやデータに不正な行為を行うことの総称です。単一の手口を指す言葉ではないため、数え上げようとすると、記事によって15にも40にもなります。
そこで本記事では、数を競うのではなく軸で整理します。「誰を狙うか(狙い方)」「どこから入るか(入口)」「何を目的とするか(目的)」の3つで捉えてみてください。この3軸なら、自社に関係する攻撃を絞り込めます。
本記事で扱うのは7分類です。まず、ランサムウェア、不正アクセス、標的型攻撃、フィッシングの4つです。次に、脆弱性を突いた攻撃、サプライチェーン攻撃、DDoS攻撃を扱います。
以降のセクションで、手口と公的データによる被害動向を順に見ていきましょう。
サイバー攻撃を整理する3つの軸
- 狙い方: 特定の組織を狙い撃つ標的型か、不特定多数にばらまく型か
- 入口: メールか、社外に公開した機器か、取引先・委託先か
- 目的: 金銭の要求か、情報の窃取か、サービスの妨害か
標的を絞る型と不特定多数にばらまく型では、備え方の順番が変わる
第1の軸は狙い方です。特定の組織を狙い撃つ型と、不特定多数に広くばらまく型では、優先して備える順番が変わります。
JPCERT/CCは、特定の組織・企業・業種を標的とする攻撃を標的型攻撃として分類しています。マルウェア感染や情報の窃取を試みるものが該当します。
一方、銀行などの正規サイトを装ったサイトは、フィッシングサイトに分類されます。利用者のIDやパスワード、クレジットカード番号をだまし取る目的で使われるものです。
報告される数には大きな開きがあります。2023年10〜12月の3か月間で、JPCERT/CCに報告されたフィッシングサイトは4,473件でした。同じ期間の標的型攻撃の報告は1件です。
ただし、この差をそのまま「発生数の差」と読むことはできません。理由は次のセクションで説明します。
IPAの10大脅威2026では、ランサム攻撃・サプライチェーン攻撃・脆弱性の悪用が上位に並ぶ
攻撃の種類を影響度の側から見た資料が、IPAの「情報セキュリティ10大脅威」です。2026年版の組織編では、1位にランサム攻撃による被害、2位にサプライチェーンや委託先を狙った攻撃が入りました。4位にはシステムの脆弱性を悪用した攻撃が並びます。
選出の継続年数を見ると、いずれも長期にわたって上位に残っています。2026年版で1位のランサム攻撃による被害は、11年連続の選出です。
2位のサプライチェーンや委託先を狙った攻撃は、8年連続8回目です。4位のシステムの脆弱性を悪用した攻撃は、6年連続9回目でした。
| 順位 | 脅威(2026年版・組織編) |
|---|---|
| 1位 | ランサム攻撃による被害 |
| 2位 | サプライチェーンや委託先を狙った攻撃 |
| 3位 | AIの利用をめぐるサイバーリスク |
| 4位 | システムの脆弱性を悪用した攻撃 |
| 5位 | 機密情報を狙った標的型攻撃 |
| 6位 | 地政学的リスクに起因するサイバー攻撃(情報戦を含む) |
| 7位 | 内部不正による情報漏えい等 |
| 8位 | リモートワーク等の環境や仕組みを狙った攻撃 |
| 9位 | DDoS攻撃(分散型サービス妨害攻撃) |
| 10位 | ビジネスメール詐欺 |
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]をもとに作成
ここで押さえてほしいのは、この順位の決め方です。前年に社会的影響が大きかった事案を候補として、専門家の投票で順位が決まります。被害の実数を並べたランキングではありません。
この違いは、記事の終盤でもう一度取り上げます。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/JPCERT/CC「インシデント報告対応レポート」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
攻撃の種類ごとの件数を同じ物差しで比べられる公的統計は存在しない
種類別に「どれが一番多いのか」を知りたくなりますよね。しかし、種類ごとの発生件数を同じ基準で比較できる公的統計は、現時点では見当たりません。
機関ごとに数えている対象が違うためです。警察庁は不正アクセス禁止法違反として認知した行為を数えており、2025年の認知件数は7,190件でした。JPCERT/CCは寄せられた報告をカテゴリー別に集計しており、2023年10〜12月期の内訳は次のとおりです。
| カテゴリー(2023年10〜12月) | 報告件数 |
|---|---|
| フィッシングサイト | 4,473件 |
| 標的型攻撃 | 1件 |
| DoS/DDoS | 1件 |
出典: JPCERT/CC「インシデント報告対応レポート」(2023年度第3四半期)。脆弱性を突いた不正侵入やマルウェア感染は「その他」に含まれ、種類別に取り出せません
ここから読み取れるのは、攻撃の種類ごとの発生規模を同じ基準で並べた公的統計は存在しないということです。これは統計の不備ではありません。
フィッシングを経由した不正アクセスのように、攻撃の種類は定義が重なり合います。そのため、種類ごとに排他的に集計すること自体が難しいのです。
同じ四半期でフィッシングサイト4,473件に対し、標的型攻撃1件・DoS/DDoS1件と桁が3つ違う
上の表を見て「標的型攻撃はほとんど起きていない」と読むのは誤りです。標的型攻撃の報告は2024年7〜9月期でも6件と少ないままですが、これは分類の前提によるものです。
JPCERT/CCの分類では、脆弱性を突いた不正侵入やブルートフォース攻撃による侵入は「その他」に含まれます。マルウェア感染も同じ扱いです。
つまり、実務で問題になる攻撃の多くは、この統計から種類別に取り出せません。
またフィッシングサイトの報告は、被害を受けた本人以外の第三者からも寄せられます。数え方の前提が違うものを並べても、攻撃の多さの順位にはならないと考えてください。
注意
同じ2025年の「不正アクセス」でも、数字は大きく異なります。警察庁の認知件数は7,190件、IPAへの届出は109件、JPCERT/CCへの報告は68,853件です。警察庁は法律上の行為として認知したもの、IPAは企業などからの任意の届出を指します。JPCERT/CCは国内外から寄せられた報告で、数え方も集める仕組みも違います。どれかが誤っているわけではありません。件数を見るときは「誰が何を数えた数字か」を先に確認してください。
総務省の数値は回答企業全体に占める割合で、件数統計とは性質が違う
総務省の通信利用動向調査にも攻撃の種類別の数値がありますが、性質が異なります。これは件数ではなく、インターネット利用企業のうち、その被害を挙げた企業が何%かという割合です。
2025年調査では、情報通信ネットワークの利用に際して何らかのセキュリティ被害を受けた企業は48.0%でした。次の表は、同じ回答企業を母数として、被害内容別に挙がった割合です。48.0%の内訳ではなく、横並びの選択肢である点に注意してください。
| 被害の内容 | 2024年調査 | 2025年調査 |
|---|---|---|
| 不正アクセス | 3.9% | 4.1% |
| DoS(DDoS)攻撃 | 2.5% | 2.9% |
出典: 総務省「令和7年通信利用動向調査 結果概要(別紙2)」をもとに作成
警察庁の「件数」と総務省の「%」は、単位も母集団も違います。両者を並べて、どちらの攻撃が多いかを語ることはできません。
個人データの漏えい報告は3年で3倍以上に増えているが、攻撃の種類別には取り出せない
攻撃の結果として表れる指標も見ておきましょう。個人情報保護委員会への個人データ漏えい等報告のうち、委員会への直接報告は2024年度で14,198件でした。2022年度は4,217件、2023年度は7,075件で、3年で3倍以上になっています。
一方、委任先省庁を経由した報告は2023年度が5,045件、2024年度が4,858件で、直近2年度はほぼ横ばいです。
ただし、この件数から「サイバー攻撃が3倍に増えた」と読むことはできません。増加の理由は、次の3点を切り分けられないためです。
注意
- この報告件数はサイバー攻撃に限らず、誤送付などの過失事案を含みます
- 2022年4月の報告義務化という制度変更の影響を強く受けます
- 攻撃の種類別の内訳ではなく、漏えい事案全体の件数です
出典: JPCERT/CC「インシデント報告対応レポート」/総務省「令和7年通信利用動向調査 結果概要(別紙2)」/総務省「令和7年通信利用動向調査報告書」/個人情報保護委員会「年次報告」(令和4年度/令和5年度/令和6年度)/警察庁「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」
ランサムウェアの侵入口は2025年時点で87.0%がVPN機器とリモートデスクトップに集中している
ここからは種類ごとに見ていきます。最初はランサムウェアです。IPAの「情報セキュリティ10大脅威 2026」組織編で1位に選ばれ、11年連続の選出となっています。
手口は、社内のデータを暗号化し、復旧と引き換えに金銭を要求するものが基本です。近年は暗号化せず、盗んだ情報を公開すると予告して金銭を要求する「ノーウェアランサム」もあります。手口の詳細や身代金への対応は、ランサムウェアの被害の現状で詳しく整理しています。
発生規模は半期単位でしか把握できません。企業・団体等からの被害報告件数は、2024年の上半期が114件、下半期が108件です。
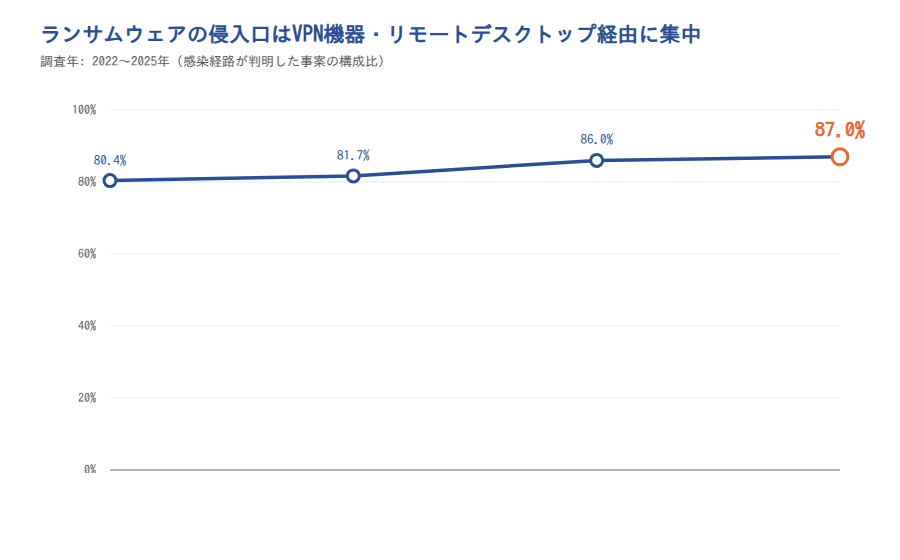
VPN機器とリモートデスクトップ経由の合計は2022年80.4%から2025年87.0%へ一貫して上がっている
ランサムウェアで最も注目したいのは、侵入口の偏りです。感染経路が判明した被害のうち、VPN機器とリモートデスクトップ経由の合計は、2022年から2025年まで一貫して上がっています。
| 年 | VPN機器+リモートデスクトップ経由の合計 |
|---|---|
| 2022年 | 80.4% |
| 2023年 | 81.7% |
| 2024年 | 86.0% |
| 2025年 | 87.0% |
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編](原データは警察庁)をもとに作成。感染経路が判明した事案の構成比です
この推移から読み取れるのは、攻撃の種類が増えている一方で、実際に使われる入口はむしろ一点に寄っているという構図です。2022年から2025年の4年間で6.6ポイント上昇しました。
種類を数えて身構えるより、社外から到達できるリモートアクセス機器を点検するほうが、被害の大半に効きます。
この割合は感染経路を特定できた被害の構成比である
87.0%という数値は、読み方を間違えやすい数値です。被害全体の中の割合ではなく、感染経路を特定できた事案だけを母数にした構成比を指しています。
注意
- 母数は被害全体ではなく、感染経路が判明した事案に限られます
- 母数は年によって数十件規模で変動するため、比率は少数の事案で振れます
- 構成比の上昇は、VPN経由の攻撃が絶対数として増えたことを意味しません
それでも4年分の数値が右肩上がりで、入口が偏っているという傾向自体は繰り返し確認できます。1年分の数値だけで判断せず、推移として見てください。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/IPA「情報セキュリティ白書2025」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
不正アクセスの認知件数は2025年に7,190件で前年から34.2%増えている
不正アクセスは、権限のない状態でシステムに入り込む行為です。他人のIDやパスワードを使う手口や、システムの穴を突く手口が該当します。警察庁が不正アクセス禁止法に基づいて毎年の統計を公表しています。
2025年の不正アクセス行為の認知件数は7,190件で、前年から34.2%増えました。同じ2025年の不正アクセス禁止法違反事件の検挙件数は431件、検挙人員は248人です。
ここで押さえたいのは、認知件数と検挙件数が別物だという点です。認知件数は警察が把握した行為の数、検挙件数は捜査によって立件した数を指します。次の小見出しでは、検挙事案の内訳から手口の傾向を見ていきます。
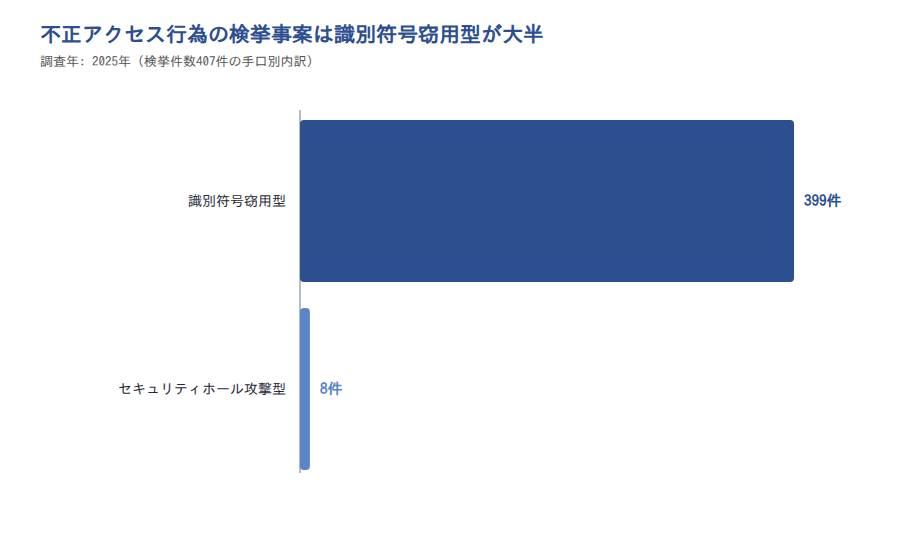
検挙事案の98%はIDとパスワードを盗んで正規利用者になりすます型
検挙事案の内訳を見ると、手口はほぼ1種類に偏っています。2025年の違反行為別「不正アクセス行為」の検挙件数は407件でした。うち識別符号窃用型が399件、セキュリティホール攻撃型は8件です。
識別符号窃用型とは、他人のIDとパスワードを使って正規の利用者になりすます型です。407件のうち399件を占め、割合にすると約98%になります。
この内訳から読み取れるのは、盗んだIDでそのままログインされる事案が圧倒的に多いということです。脆弱性を直接突く高度な攻撃のほうが、件数としては少なくなっています。
注意
これは認知件数ではなく検挙件数の内訳です。識別符号窃用型は被害者の申告で発覚しやすく、立件しやすい手口である可能性があります。つまり「実際に多い手口」ではなく「立件しやすい手口」の分布を見ているかもしれません。実際、中小企業等を対象にした調査では、2023年度に不正アクセス被害を受けた企業の48.0%が脆弱性を突かれています。母集団が変われば構図も変わります。
盗まれたIDの入手先はパスワード管理の甘さ84件・フィッシング77件・他人から75件
では、なりすましに使われたIDはどこから入手されたのでしょうか。2025年の識別符号窃用型の手口別内訳は、次のとおりです。
| IDの入手手口(2025年) | 件数 | 割合 |
|---|---|---|
| パスワードの設定・管理の甘さにつけ込んで入手 | 84件 | 21.1% |
| フィッシングサイトから入手 | 77件 | 19.3% |
| 他人から入手 | 75件 | 18.8% |
出典: 警察庁「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」をもとに作成
この3つの合計は236件で、識別符号窃用型の6割近くを占めます。
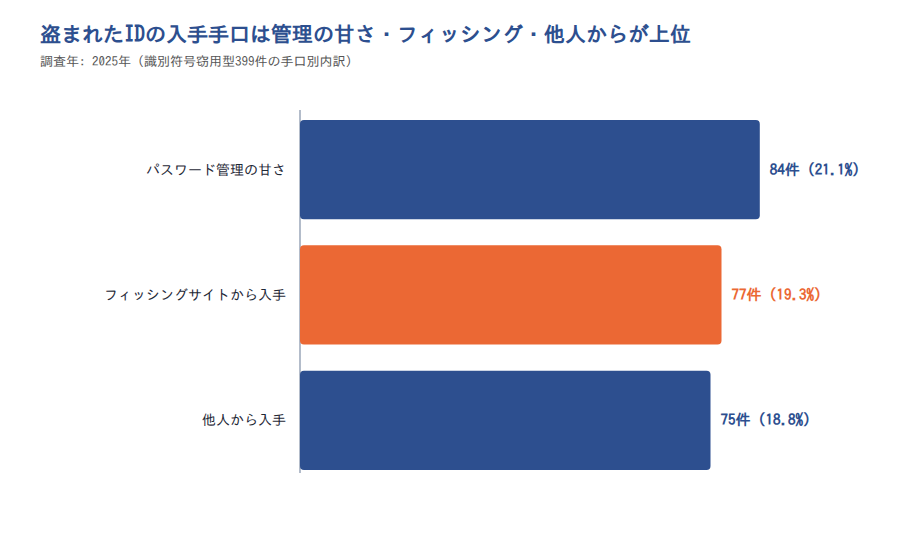
注目したいのは、フィッシングサイトが不正アクセスの入口として使われている点です。「フィッシング」と「不正アクセス」は種類としては別に説明されますが、統計上は前者が後者の入口になっています。
攻撃の種類は独立していません。種類を1つずつ覚えても、実際の被害はこの連鎖で起きます。次のセクションでは、その入口になるメール起点の攻撃を見ていきましょう。
出典: 警察庁「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
メールを起点とする攻撃は、狙い撃ちの標的型からばらまき型のフィッシングへ移りつつある
メールを起点とする攻撃には、狙い撃ちの標的型攻撃と、ばらまき型のフィッシングがあります。多くの記事は別項目として並べますが、あえて対比すると変化の方向が見えてきます。
標的型攻撃は3系統が中心です。業務や取引を装う偽装メール、改ざんしたWebサイトへ誘い込む水飲み場型、窃取した認証情報の悪用です。
フィッシングは、実在する企業や金融機関を騙る偽サイトへメールやSMSで誘導し、認証情報を詐取します。
メールを悪用する攻撃としては、取引先や経営者になりすまして送金させるビジネスメール詐欺もあります。IPAの「情報セキュリティ10大脅威 2026」組織編では10位に挙げられています。
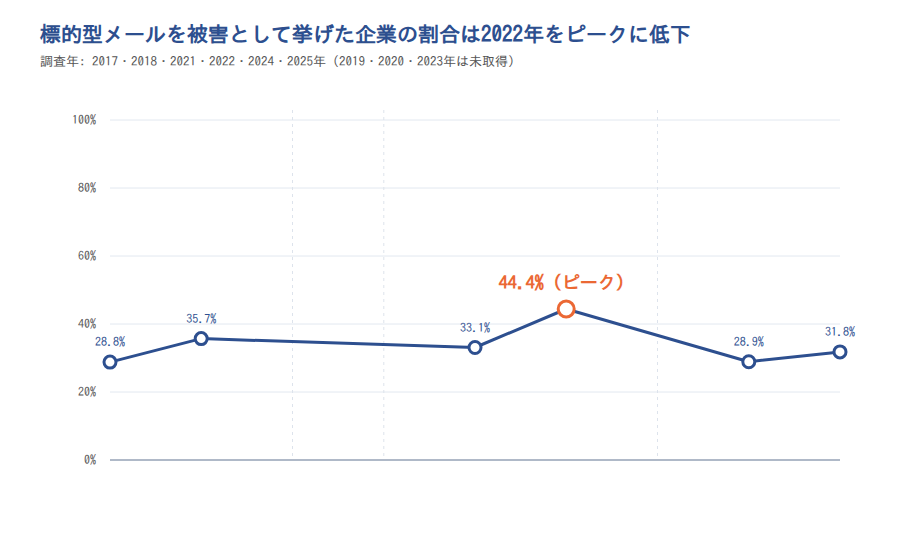
標的型メールを被害として挙げた企業は2022年の44.4%から2025年は31.8%に下がっている
まず狙い撃ち型の動きを見ます。総務省の通信利用動向調査では、標的型メールの送付を挙げた企業の割合が2022年をピークに下がっています。母数はインターネット利用企業です。
| 調査年 | 標的型メールの送付を挙げた企業の割合 |
|---|---|
| 2017年 | 28.8% |
| 2018年 | 35.7% |
| 2021年 | 33.1% |
| 2022年 | 44.4% |
| 2024年 | 28.9% |
| 2025年 | 31.8% |
出典: 総務省「平成29年通信利用動向調査の結果」/同「平成30年通信利用動向調査の結果」/同「令和3年通信利用動向調査の結果」/同「令和4年通信利用動向調査の結果」/同「令和6年通信利用動向調査報告書」/同「令和7年通信利用動向調査 結果概要(別紙2)」をもとに作成。年によって集計・公表資料が異なるため、同一資料内の連続した時系列ではありません。2019年・2020年・2023年調査の値は今回未取得です
2022年調査の44.4%がピークで、2025年調査は31.8%と、当時の水準には戻っていません。
この設問の母数は、被害企業ではなく回答企業全体です。年ごとに回答企業の構成が変われば比率も動くため、標的型メールの件数の増減とは読み替えられません。
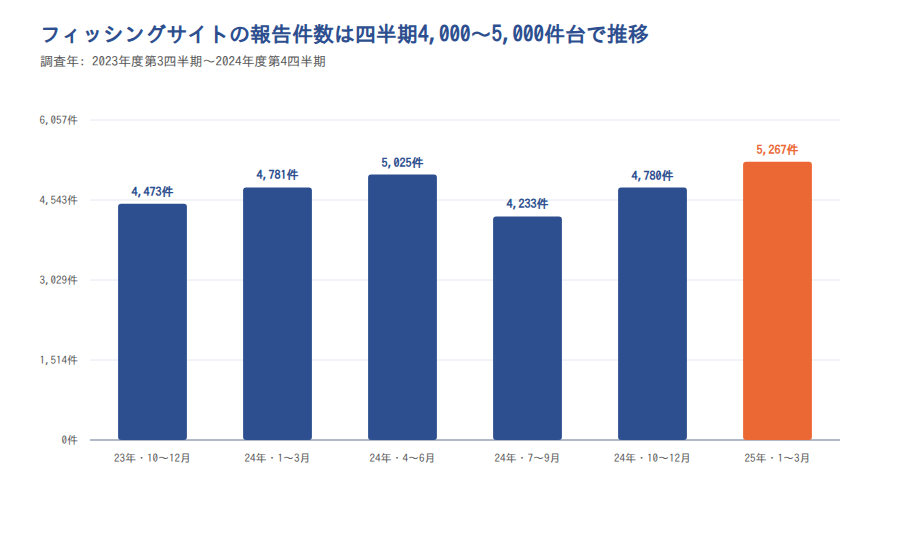
フィッシングサイトの報告は四半期4,000〜5,000件台で推移し、直近は5,267件と増えている
次にばらまき型です。JPCERT/CCに報告されたフィッシングサイトの件数は、直近6四半期で4,000〜5,000件台で推移しています。最も少ない期が4,233件、最も多い期が5,267件です。
| 期間 | フィッシングサイトの報告件数 |
|---|---|
| 2023年10〜12月 | 4,473件 |
| 2024年1〜3月 | 4,781件 |
| 2024年4〜6月 | 5,025件 |
| 2024年7〜9月 | 4,233件 |
| 2024年10〜12月 | 4,780件 |
| 2025年1〜3月 | 5,267件 |
出典: JPCERT/CC「インシデント報告対応レポート」各号(2024年度第4四半期ほか)をもとに作成
直近の2025年1〜3月期は5,267件で、この6四半期では最も多い件数です。
なお、この統計は被害を受けた本人以外の第三者からの報告も含む、任意の報告件数です。実際に稼働したフィッシングサイトの総数ではありません。
標的型メールは減りフィッシングは増えており、ばらまき型への移行が読み取れる
この2つの推移から読み取れるのは、メールを使う攻撃が狙い撃ちからばらまきへ移りつつあるという仮説です。
標的型メールを挙げた企業の割合は2022年調査の44.4%から下がり、2025年調査でも31.8%にとどまります。同じ時期、フィッシングサイトの報告は高止まりし、直近は5,267件と増えています。
さらに、不正アクセスの入口も重ねてみます。フィッシングサイトから入手された認証情報は、2025年の識別符号窃用型で77件を占めました。ここから、労力の少ないばらまき型で認証情報を集め、その情報でログインするという流れが見えてきます。
注意
2つの統計は調査主体も指標の性質も異なります。前者は回答企業全体に占める割合、後者はJPCERT/CCへの報告実数であり、同一の推移として扱うことはできません。2023年調査の値は未取得で、2024年調査は設問の文言がわずかに異なります。またフィッシングサイト報告の増加は、報告する習慣が広がった結果としても説明がつきます。ここでの読み取りは仮説として扱ってください。
出典: 総務省「平成29年通信利用動向調査の結果」/同「平成30年通信利用動向調査の結果」/同「令和3年通信利用動向調査の結果」/同「令和4年通信利用動向調査の結果」/同「令和6年通信利用動向調査報告書」/同「令和7年通信利用動向調査 結果概要(別紙2)」/JPCERT/CC「インシデント報告対応レポート」/警察庁「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
脆弱性を突いた攻撃は届出件数が2023年をピークに2年連続で減る一方、中小企業の不正アクセス被害の48.0%は脆弱性が入口
脆弱性を突いた攻撃は、ソフトウェアや機器の欠陥を悪用してシステムへ侵入する攻撃です。IPAの「情報セキュリティ10大脅威 2026」組織編では4位で、6年連続9回目の選出となりました。
手口は2つに分かれます。脆弱性の情報が公表される前に悪用するゼロデイ攻撃と、公表後に修正プログラムが適用されていない期間を狙うNデイ攻撃です。脆弱性そのものの仕組みと管理の進め方は、別記事で整理しています。
狙われやすいのは、VPN機器やCMSなど、インターネットから直接到達できる製品です。ランサムウェアの侵入口の話と、ここでつながります。
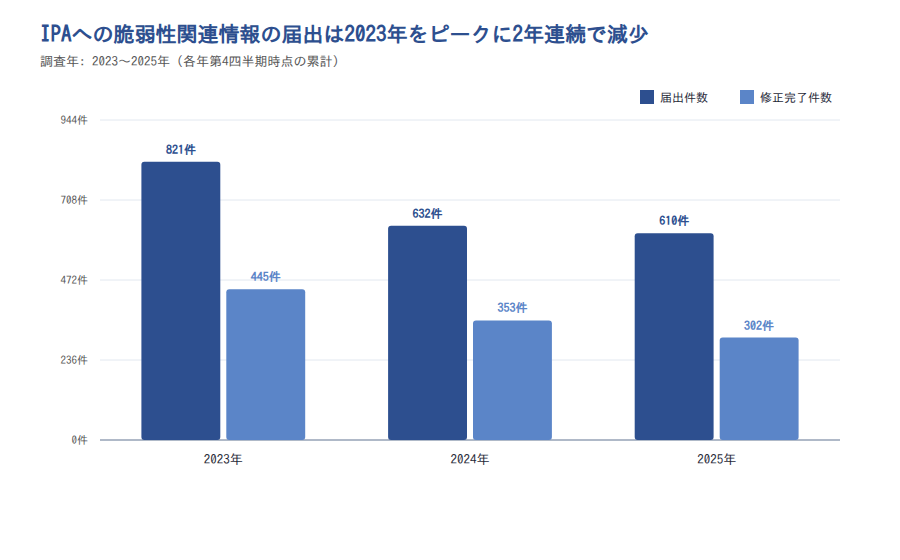
IPAへの脆弱性関連情報の届出は2023年821件から2025年610件へ減っている
制度に集まる数字から見ると、脆弱性の届出は減っています。IPAが受け付けた脆弱性関連情報の届出件数と、修正が完了した件数は次のとおりです。
| 年 | 届出件数 | 修正完了件数 |
|---|---|---|
| 2023年 | 821件 | 445件 |
| 2024年 | 632件 | 353件 |
| 2025年 | 610件 | 302件 |
出典: IPA「ソフトウェア等の脆弱性関連情報に関する届出状況」2023年第4四半期/2024年第4四半期/2025年第4四半期/2026年第2四半期をもとに作成
届出の累計は、2026年第2四半期末の時点で20,315件です。
なお、修正完了件数には過年度に届け出られた分も含まれます。同じ年の届出件数と割り算して修正率を出すことはできない点に注意してください。
届出件数の減少は「脆弱性を突く攻撃が減った」ことを意味しない
届出が減っていることを、脆弱性を突く攻撃が減った証拠として読むことはできません。届出制度に集まる数と、現場で起きている被害は別の動きをしています。
実際、2023年度に不正アクセス被害を受けた中小企業等は10.0%で、そのうち手口が脆弱性だった企業は48.0%でした。届出が減る一方で、被害の入口としての脆弱性は残っています。
届出の減少は、開発元へ直接報告する経路やCVE採番機関の利用が広がった結果としても説明できます。制度上の数字を、そのまま脅威の増減として読まないようにしてください。
注意
48.0%は、中小企業等4,191件の回答のうち、不正アクセス被害を受けた419件を母数とする内訳です。サンプルが小さく、数ポイントの誤差を含みます。また脆弱性の届出制度は任意であり、実態の一部しか捉えていません。
出典: IPA「ソフトウェア等の脆弱性関連情報に関する届出状況」(2023年Q4/2024年Q4/2025年Q4/2026年Q2)/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
サプライチェーン攻撃は、委託先1社の被害が数十団体・300万人規模に波及する
サプライチェーン攻撃は、自社を直接狙わず、取引先や委託先を経由して被害が広がる攻撃です。IPAの「情報セキュリティ10大脅威 2026」組織編では2位で、8年連続8回目の選出となりました。
自社が直接狙われた場合、被害の範囲は基本的に自社にとどまります。2024年に公表されたKADOKAWAグループへのランサムウェア攻撃では、合計254,241人分の情報が漏えいしました。
一方、委託先が攻撃を受けた場合、被害は委託元や再委託先へ連鎖します。点検すべき範囲が自社の中で閉じないという点が、この攻撃の特徴です。
委託先を経由する経路とソフトウェア配布物を経由する経路の2つに分かれる
サプライチェーン攻撃は、経路によって2つに分けられます。1つは、標的組織よりセキュリティが手薄な関連会社や委託先を攻撃し、そこから標的組織の情報を窃取する経路です。
もう1つは、「ソフトウェアサプライチェーン」の経路です。ソフトウェア開発元の製品やWebサイトの配布物を改ざんし、マルウェアを仕込みます。利用者は正規の配布元から入手したつもりでも感染します。
どちらの経路でも、自社の中だけで対策を完結させることはできません。2026年版まで8年連続で10大脅威に選ばれ続けている背景には、この点があります。委託契約や導入製品の範囲まで含めて考える必要があります。
2024年の委託先事案では、委託元・再委託先を含む約60団体に影響が及んだ
実例を見ると、波及の規模が分かります。2024年に公表されたイセトー社への攻撃では、印刷やデータ処理を委託していた企業・団体に被害が広がりました。
情報漏えいが生じたのは、民間32団体と行政9団体です。再委託元等まで含めると、影響は約60団体に及びました。
漏えい人数は、民間事業者からの委託分で250万人、行政機関等からの委託分で56.6万人でした。
医療分野でも被害が出ています。2024年、岡山県精神科医療センターがランサムウェア攻撃を受けました。最大4万人分の情報が漏えいした可能性があると公表されています。
委託先1社の被害が、これだけの範囲に波及します。自社の対策状況だけでなく、委託先のセキュリティ体制をどこまで確認できているかを点検範囲に入れてください。
出典: IPA「情報セキュリティ白書2025」/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
DDoS攻撃を被害として挙げた企業は2025年調査で2.9%にとどまる
DDoS攻撃は、大量の通信を送りつけてサーバーやネットワークを機能停止に追い込む攻撃です。総務省の調査でこの被害を挙げた企業は2025年調査で2.9%と、遭遇率としては低い部類に入ります。
手口はいくつかに分かれます。1つは、乗っ取った多数の機器からなるボットネットを使う攻撃です。TCP/UDPパケットを大量に送りつけるフラッド攻撃もあります。
送信元IPを偽装し、第三者のサーバーからの応答を標的に集中させるリフレクション攻撃も代表的な手口です。
ほかの種類と違い、情報を盗む攻撃ではありません。サービスを止められること、つまり可用性が被害の中身になります。被害の質が違うため、備え方も分けて考えてください。
回答企業に占める割合は2024年調査2.5%から2025年調査2.9%へわずかに増えている
遭遇率は横ばいに近い動きです。総務省の通信利用動向調査で、DoS(DDoS)攻撃を被害として挙げた企業の割合を見ます。2024年調査で2.5%、2025年調査で2.9%でした。
同じ2025年調査で、何らかのセキュリティ被害を受けた企業は48.0%です。同じ回答企業を母数としたとき、DDoS攻撃を挙げた企業は2.9%にとどまります。
2つの調査年の差はごくわずかで、増加傾向と呼べる動きではありません。この割合は回答企業全体に占めるもので、年ごとの回答企業の構成が変われば比率も動きます。
JPCERT/CCへの報告は四半期1〜9件で、分類の前提が違うため他の種類と並べられない
JPCERT/CCへの報告件数で見ると、DoS/DDoSは四半期あたり1件から9件の範囲にとどまります。
| 期間 | DoS/DDoSの報告件数 |
|---|---|
| 2023年10〜12月 | 1件 |
| 2024年1〜3月 | 2件 |
| 2024年4〜6月 | 3件 |
| 2024年7〜9月 | 9件 |
| 2024年10〜12月 | 4件 |
| 2025年1〜3月 | 6件 |
出典: JPCERT/CC「インシデント報告対応レポート」各号(2024年度第4四半期ほか)をもとに作成
この少なさは、攻撃が少ないことを意味しません。大量通信は回線事業者や防御サービスの側で吸収される場合があり、JPCERT/CCへの報告に至らない事案があります。
冒頭で述べたとおり、報告件数は統計の射程の中でしか読めません。総務省の割合2.9%とJPCERT/CCの報告件数も、同じ基準ではない点に注意してください。
出典: 総務省「令和7年通信利用動向調査 結果概要(別紙2)」/総務省「令和7年通信利用動向調査報告書」/JPCERT/CC「インシデント報告対応レポート」
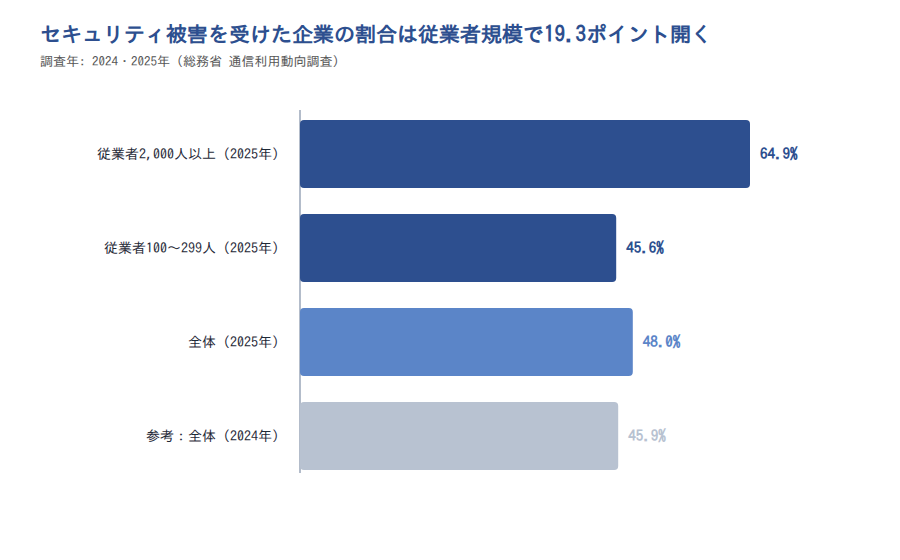
被害を受けた企業の割合は規模で19.3ポイント開き、業種別では建設業が2年連続で最も高い
ここまでは攻撃の種類ごとの動向を見てきました。ここからは、自社に当てはめる視点に移ります。
総務省の通信利用動向調査を見ます。何らかのセキュリティ被害を受けた企業の割合は、2024年調査で45.9%、2025年調査で48.0%でした。なお同じ2025年調査でも、集計方法の違いにより48.1%と示される資料があります。
数ポイントの動きは集計上の差にも収まる範囲です。全体値そのものより、規模別・業種別の差のほうが実務では参考になります。
従業者2,000人以上は64.9%、100〜299人は45.6%で19.3ポイントの差がある
企業規模による差は大きく開いています。2025年調査では、従業者2,000人以上の企業の64.9%が被害を受けたと回答しました。100〜299人の企業では45.6%です。
| 従業者規模 | 2024年調査 | 2025年調査 |
|---|---|---|
| 2,000人以上 | 69.5% | 64.9% |
| 100〜299人 | 44.2% | 45.6% |
出典: 総務省「令和6年通信利用動向調査報告書」/総務省「令和7年通信利用動向調査報告書」をもとに作成
差は2024年調査で25.3ポイント、2025年調査で19.3ポイントです。縮まったのは、中堅企業側が1.4ポイント増えた以上に、大企業側が4.6ポイント下がったためです。
この設問は「被害を受けた」の自己申告です。検知体制が整った企業ほど数字は高く出ます。中小企業の低い数値は、安全の証拠ではなく気づけていない可能性として読むほうが実務に合います。
注意
検知力の差という解釈は仮説であり、統計自体は理由を含みません。大企業の数値低下は、対策投資の効果が出た結果とも、調査年ごとの回答企業構成の変化とも読めます。数ポイントの動きを確定的な変化として扱わないでください。
業種別では建設業が2年連続で情報通信業を上回り、2025年調査で57.0%
業種別で見ると、IT企業が最も高いわけではありません。建設業が2年連続で情報通信業を上回っています。
| 業種 | 2024年調査 | 2025年調査 |
|---|---|---|
| 建設業 | 57.5% | 57.0% |
| 情報通信業 | 53.3% | 51.4% |
出典: 総務省「令和6年通信利用動向調査報告書」/総務省「令和7年通信利用動向調査報告書」をもとに作成
建設業は全体平均を、2024年調査で11.6ポイント上回ります。2025年調査でも9.0ポイント上回りました。
ここから読み取れるのは、被害割合が業種のIT度合いだけでは決まらないということです。建設業は元請・下請・協力会社が多層に連なる構造を持ち、取引先を経由した被害を受けやすい業種です。
10大脅威で2位のサプライチェーンや委託先を狙った攻撃との関係が考えられますが、因果は確認できません。
なお、一次資料で確認できたのは建設業と情報通信業の2業種です。業種別の回答企業数が確認できていないため、数ポイントの差の有意性は判断できません。
出典: 総務省「令和6年通信利用動向調査報告書」/総務省「令和7年通信利用動向調査 結果概要(別紙2)」/総務省「令和7年通信利用動向調査報告書」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
中小企業が優先すべきなのは、影響度が最大の攻撃ではなく遭遇率が高い攻撃
攻撃の種類を40個覚えても、優先順位は決まりません。中小企業がまず考えるべきなのは、影響度が最大の攻撃ではなく、遭遇率が高い攻撃です。
IPAの「情報セキュリティ10大脅威」は、専門家の投票で順位を決めています。候補になるのは、前年に社会的影響が大きかった事案です。2026年版の組織編でランサム攻撃は1位で、11年連続の選出でした。
ただし、これは遭遇頻度の順位ではありません。
そこで、影響度と遭遇率という2軸で絞り込みます。次の3つの小見出しで、その材料を示します。
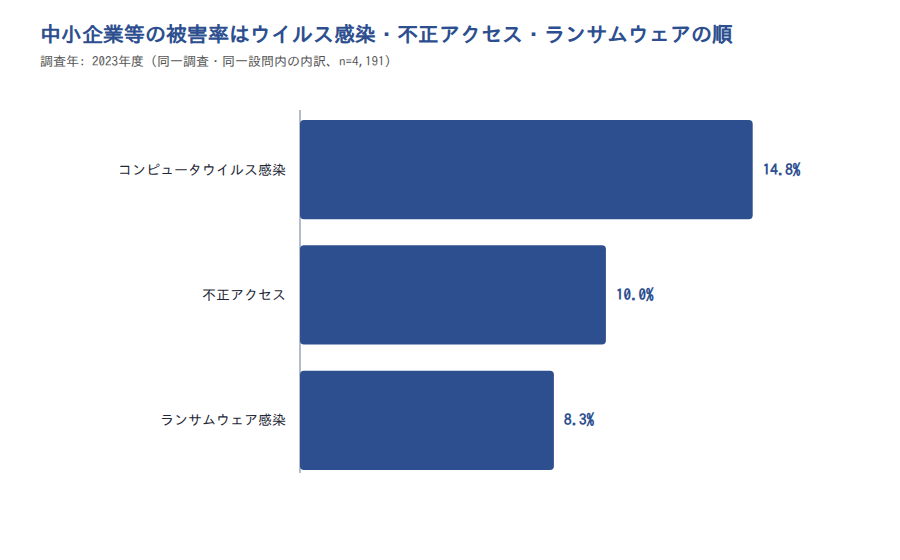
中小企業の被害率はウイルス感染14.8%・不正アクセス10.0%・ランサムウェア8.3%の順
遭遇率を同じ基準で比べられるデータが、IPAの中小企業実態調査です。中小企業等4,191件の有効回答をもとにしたWebアンケート調査で、2024年10〜11月に実施されました。同一設問内の内訳なので、攻撃の種類どうしを比較できます。
| 被害の種類(2023年度) | 被害を受けた中小企業等の割合 |
|---|---|
| コンピュータウイルス感染 | 14.8% |
| 不正アクセス | 10.0% |
| ランサムウェア感染 | 8.3% |
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」をもとに作成。同一調査・同一設問内の内訳です
記事の前半で、攻撃の種類を横並びで比較できる公的統計は存在しないと述べました。その中で、同じ基準で比べられる数少ないデータがこれです。
注意
この調査は自己申告のWebアンケートです。回答者が「ランサムウェア」と「ウイルス感染」を区別できていない可能性があります。ランサムウェアの被害をウイルス感染として回答していれば、8.3%は過小になります。
影響度が最大の攻撃と、日常的に当たる確率が高い攻撃は別物として備える
この2つのデータから読み取れるのは、影響度の順位と遭遇率の順位が一致しないということです。IPAの10大脅威2026で、ランサム攻撃は1位です。一方、中小企業の遭遇率ではウイルス感染14.8%に対し、ランサムウェア感染は8.3%で3番目でした。
どちらが正しいという話ではありません。影響度が高い攻撃は起きたときの損害の大きさで備え、遭遇率が高い攻撃は当たる頻度で備えるという分岐で考えてください。
2軸での備え方の分岐
- 影響度で備える攻撃: 一度起きると事業が止まる。止まった状態から戻せるかを起点に考える
- 遭遇率で備える攻撃: 日常的に当たる。当たっても被害にならない状態を標準にする
なお、10大脅威と中小企業実態調査は調査主体・目的・年次が異なります。順位が逆転していることをもって「ランキングが実態と違う」と断じることはできません。
種類を数えるより、社外から到達できる入口を絞り込むほうが効率がよい
最後に、3つの一次データが同じ方向を指していることを確認します。攻撃の種類は違っても、被害が集まる場所は共通しています。
1つ目は、ランサムウェアの侵入口です。2025年時点で87.0%がVPN機器とリモートデスクトップ経由でした。
2つ目は、2025年の不正アクセスの検挙事案で、識別符号窃用型が399件と大半を占める点です。3つ目は、2023年度に不正アクセス被害を受けた中小企業等の48.0%が脆弱性を突かれていた点です。
つまり、社外に露出した機器と、そこで使われる認証情報という一点に被害が集中しています。攻撃の種類を数え上げるより、自社が社外に公開している機器を洗い出すほうが早く効きます。
具体的な進め方は、サイバー攻撃対策の記事にまとめています。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/警察庁「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」
まとめ
サイバー攻撃の種類を、公的データで整理してきました。押さえておきたい点は次の4つです。
- 攻撃の種類は「狙い方」「入口」「目的」の3つの軸で整理でき、本記事では7分類を扱いました
- 種類ごとの件数を同じ基準で比べられる公的統計は存在しません。他社記事の数値を見るときも、誰が何を数えた数字かを先に確認してください
- 中小企業等の遭遇率はウイルス感染14.8%・ランサムウェア感染8.3%で、影響度のランキングとは順位が違います
- 被害はVPN機器やリモートデスクトップなど社外に露出した入口に集中しています
種類を覚えることが目的ではありません。まずは自社が社外に公開している機器と、その認証方式を確認するところから始めてみてください。
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
新人・ひとり情シスの学習は情シスカレッジで

攻撃の種類ごとの見分け方や、統計の読み方は、担当者個人の経験に左右されやすい領域です。ひとり情シスや新人担当者ほど、体系的に学ぶ機会を持ちにくいのではないでしょうか。
情シスカレッジは、新人・ひとり情シスのためのマイクロラーニングLMSです。業務の合間に少しずつ学べる形になっています。
情シスカレッジの特徴
- 数分の動画と小テストで学べます
- 必修の割り当て・期限設定・進捗ダッシュボードを利用できます
- 自社カリキュラムの編成とCSVでの教育記録出力に対応しています
導入は5名からです。請求書払いに対応し、初期設定は約10分で完了します。
※出典
- 警察庁「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」
- IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
- IPA「情報セキュリティ白書2025」第1章
- IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
- IPA「ソフトウェア等の脆弱性関連情報に関する届出状況」(2023年第4四半期)
- IPA「ソフトウェア等の脆弱性関連情報に関する届出状況」(2024年第4四半期)
- IPA「ソフトウェア等の脆弱性関連情報に関する届出状況」(2025年第4四半期)
- IPA「ソフトウェア等の脆弱性関連情報に関する届出状況」(2026年第2四半期)
- JPCERT/CC「インシデント報告対応レポート」一覧
- JPCERT/CC「インシデント報告対応レポート」(2023年度第3四半期・2023年10〜12月)
- JPCERT/CC「インシデント報告対応レポート」(2023年度第4四半期・2024年1〜3月)
- JPCERT/CC「インシデント報告対応レポート」(2024年度第1四半期・2024年4〜6月)
- JPCERT/CC「インシデント報告対応レポート」(2024年度第2四半期・2024年7〜9月)
- JPCERT/CC「インシデント報告対応レポート」(2024年度第3四半期・2024年10〜12月)
- JPCERT/CC「インシデント報告対応レポート」(2024年度第4四半期・2025年1〜3月)
- 総務省「平成29年 通信利用動向調査の結果」
- 総務省「平成30年 通信利用動向調査の結果」
- 総務省「令和3年 通信利用動向調査の結果」
- 総務省「令和4年 通信利用動向調査の結果」
- 総務省「令和6年 通信利用動向調査報告書」
- 総務省「令和7年 通信利用動向調査報告書」
- 総務省「令和7年 通信利用動向調査 結果概要(別紙2)」
- 個人情報保護委員会「令和4年度 年次報告」
- 個人情報保護委員会「令和5年度 年次報告」
- 個人情報保護委員会「令和6年度 年次報告」