

【JPCERT・IPA・総務省データ】フィッシング攻撃とは|報告件数は2025年10〜12月に12,397件でピーク、対策のカギはDMARC導入率37.2%
社内から「これ、本物のメールですか」と転送されてくるたびに、判断に時間を取られていませんか。
- フィッシング攻撃は結局、今も増えているのか減っているのか
- 自社のような規模の会社でも、本当に狙われているのか
- 何から手を付ければいいのか、優先順位が分からない
こうした疑問は、ひとり情シスや兼任情シスの方からよく聞かれます。この記事では、JPCERT/CC・警察庁・IPA・総務省の一次データだけを使い、フィッシング攻撃の手口と発生状況を整理しました。情シス担当者が取るべき対策の順番もあわせて示します。
この記事のポイント
- JPCERT/CCへのフィッシングサイト報告件数は、2025年10〜12月に12,397件でピークをつけた後、2026年4〜6月は8,313件と2四半期連続で減少しています(出典: JPCERT/CC「四半期レポート」各号)
- 2025年の識別符号窃用型の不正アクセス検挙件数399件のうち、77件はフィッシングサイトで入手したIDやパスワードが使われていました(出典: 国家公安委員会・総務大臣・経済産業大臣「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」)
- なりすましメールを技術的に防ぐDMARCのJPドメイン導入率は、2025年12月時点で37.2%(出典: 総務省「令和8年版 情報通信白書」)

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
フィッシング攻撃とは実在の組織になりすまして情報を詐取する手口
フィッシング攻撃とは、実在する企業や公的機関になりすまし、利用者本人にIDやパスワードなどを入力させて盗み取る攻撃です。システムの脆弱性ではなく、利用者の判断を狙う点に特徴があります。
この手口は一過性の流行ではありません。IPAの「情報セキュリティ10大脅威 2026」では、「フィッシングによる個人情報等の詐取」が個人向けの脅威に選ばれています。2019年の初選出から数えて、8年連続の選出です。
企業にとっては、従業員個人が詐取された認証情報が、そのまま社内システムへの侵入口になります。まずは自社で起きうるセキュリティインシデントの一類型として、フィッシングを位置づけて考えてみてください。
メールやSMSで偽サイトに誘導し、ID・パスワードを詐取するのが典型的な手口
フィッシング攻撃の中心にあるのは、正規サイトそっくりの偽サイトへ利用者を誘導する流れです。
JPCERT/CCは、フィッシングサイトを2種類に分けて整理しています。ひとつは、銀行やクレジットカード会社などの正規サイトに似せて作られたサイトです。もうひとつは、そこへ利用者を送り込むために設置された誘導用のサイトになります。
誘導の入口はメールに限りません。SMSを使う手口はスミッシングと呼ばれ、宅配便の不在通知や決済サービスの警告を装うものが知られています。メールだけを警戒対象にしていると、こうした経路を見落とします。
いずれの場合も、利用者が自分で認証情報を入力してしまう点は共通です。攻撃者は正規のログイン画面と見分けがつかない画面を用意し、入力された情報をそのまま受け取る仕組みです。
取引先になりすますビジネスメール詐欺(BEC)は金銭被害に直結する
組織を狙うフィッシングの代表格が、ビジネスメール詐欺(BEC)です。取引先や自社の経営層になりすまし、偽の振込先へ送金させて金銭をだまし取ります。
IPAの「情報セキュリティ10大脅威 2026」では、ビジネスメール詐欺が組織向け脅威の10位に入り、2018年の初選出から9年連続で選出されています。対策が難しい脅威として定着している点が特徴です。
被害は実際に発生しています。IPAの解説資料は、2025年1月に起きた事例を取り上げました。取引先担当者のメールアカウントが乗っ取られ、正規のメールアドレスから届いた虚偽の支払依頼に子会社が応じてしまい、約1,400万円を送金しています。
本物のアカウントを乗っ取られると、送信元のメールアドレスを見るだけでは正規のメールと区別がつきません。文面だけで判断せず、振込先の変更依頼そのものを別の手段で確認する姿勢が必要です。
ポイント
- フィッシングは、正規サイトを装う偽サイトと、そこへ誘導するサイトの組み合わせで成立する
- 誘導経路はメールだけでなくSMS(スミッシング)もある
- 組織を狙うビジネスメール詐欺は、送金という形で直接の金銭被害につながる
出典: IPA「情報セキュリティ10大脅威 2026(個人)」/IPA「情報セキュリティ10大脅威 2026 解説書(組織)」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
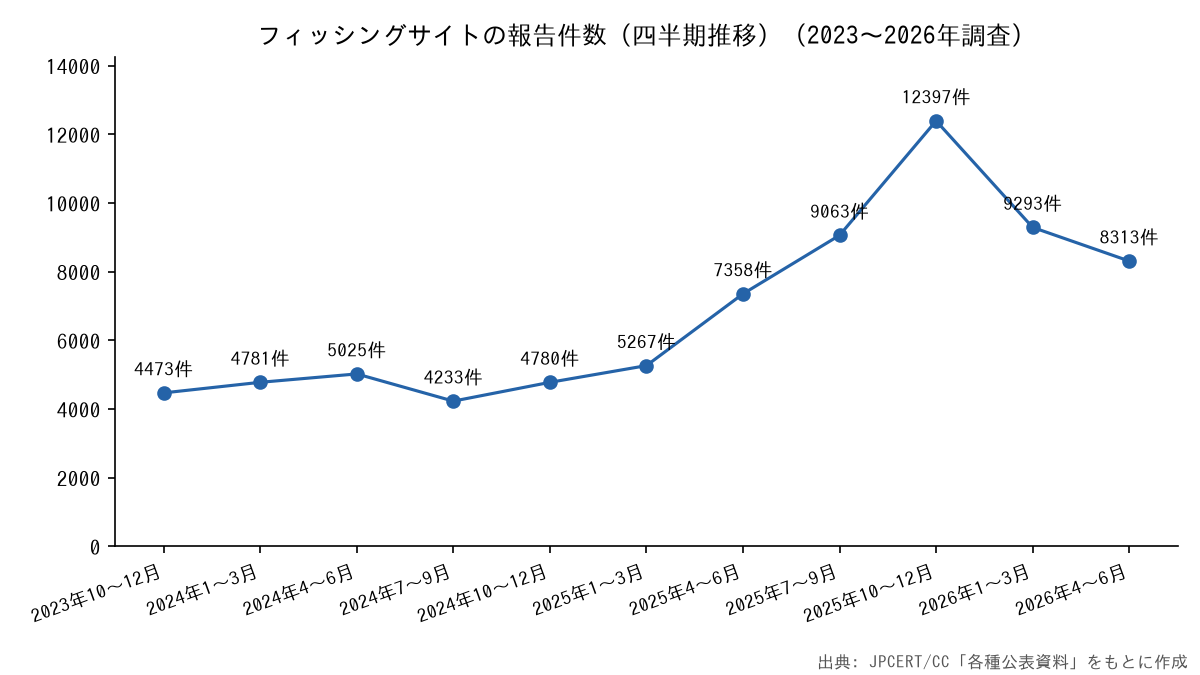
フィッシングサイトの報告件数は2025年10〜12月に12,397件でピークをつけた
フィッシングサイトの報告件数は、2025年後半に急増しました。 JPCERT/CCは、四半期ごとに「四半期レポート」を公表しています(2025年度からの資料名で、以前は「インシデント報告対応レポート」と呼ばれていました)。これを並べると、その動きがはっきりします。
2025年10〜12月のフィッシングサイトに関する報告件数は12,397件で、集計期間中の最多でした。直近の2026年4〜6月は8,313件で、2四半期連続の減少です。
| 期間 | フィッシングサイトの報告件数 |
|---|---|
| 2023年10〜12月 | 4,473件 |
| 2024年1〜3月 | 4,781件 |
| 2024年4〜6月 | 5,025件 |
| 2024年7〜9月 | 4,233件 |
| 2024年10〜12月 | 4,780件 |
| 2025年1〜3月 | 5,267件 |
| 2025年4〜6月 | 7,358件 |
| 2025年7〜9月 | 9,063件 |
| 2025年10〜12月 | 12,397件 |
| 2026年1〜3月 | 9,293件 |
| 2026年4〜6月 | 8,313件 |
出典: JPCERT/CC「四半期レポート」/JPCERT/CC「インシデント報告対応レポート」各号をもとに作成
この推移から読み取れるのは、報告件数が2025年後半にかけて急増し、ピークを越えて減少に転じたという点です。2023年10〜12月の4,473件から2025年10〜12月の12,397件まで、約2年で2.8倍に増えました。
その後は2026年1〜3月が9,293件、2026年4〜6月が8,313件と、2四半期連続で減っています。ピークからは3割程度の減少ですが、2024年までの水準と比べるとなお高い状態です。
この減少が一時的な調整なのか、増加傾向そのものが変わったのかは、直近2四半期のデータだけでは判断できません。資料名は2025年度から「四半期レポート」に変わりましたが、各号は名称の変更をまたいで前四半期・前年同期の件数を比較しており、集計の区分は変わっていません。
なお、ここでの件数はJPCERT/CCに寄せられた報告の数であり、国内で発生したフィッシングの件数そのものではありません。報告の増減には、攻撃の量だけでなく報告制度の周知度も影響します。
出典: JPCERT/CC「四半期レポート(2025年10月〜12月)」/JPCERT/CC「四半期レポート(2026年4月〜6月)」ほか各号
不正アクセスの手口としてフィッシングサイトが使われるケースがある
フィッシングで盗まれた認証情報は、実際に不正アクセスへ使われています。 それは警察庁の統計にも表れています。
2025年の識別符号窃用型の不正アクセス行為の検挙件数は399件でした。うち77件は、フィッシングサイトで入手した識別符号によるものです。
| 2025年・識別符号窃用型の不正アクセス行為 | 検挙件数 |
|---|---|
| 全体 | 399件 |
| うち パスワードの設定・管理の甘さにつけ込んで入手 | 84件 |
| うち フィッシングサイトから入手 | 77件 |
出典: 国家公安委員会・総務大臣・経済産業大臣「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」をもとに作成
最も多い手口は、パスワードの設定・管理の甘さにつけ込んだ84件です。フィッシング経由の77件と合わせると、認証情報そのものを狙う手口が上位を占めている状況です。パスワードの管理状況の点検は、フィッシング対策の一環になります。
中小企業でも被害は起きています。IPAの調査によると、回答した中小企業等のうち、2023年度に不正アクセス被害を受けたのは10.0%でした。被害を受けた企業に手口を複数回答で尋ねると、「脆弱性」が48.0%で最も多く、「ID・パスワードの不正利用によるなりすまし」の36.8%がこれに次ぎます。
なお、総務省の通信利用動向調査では、2025年時点で過去1年間にセキュリティ被害として「不正アクセス」を挙げたインターネット利用企業は4.1%です。調査ごとに母集団と設問が違うため、水準はそのまま比較できません。
注意
ここで紹介した数値は、フィッシング単体の被害率ではありません。企業規模別・業種別にフィッシング被害率を示した公的統計は、現時点では確認できていません。IPAの中小企業調査は中小企業等を対象とした調査であり、大企業を含む全体の傾向とは分けて読む必要があります。自社の被害確率を推し量る目的ではなく、手口の傾向を把握する目的で使ってください。
出典: 国家公安委員会・総務大臣・経済産業大臣「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/総務省「令和7年通信利用動向調査」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
メールのなりすましを防ぐDMARCの導入は2025年時点で37.2%
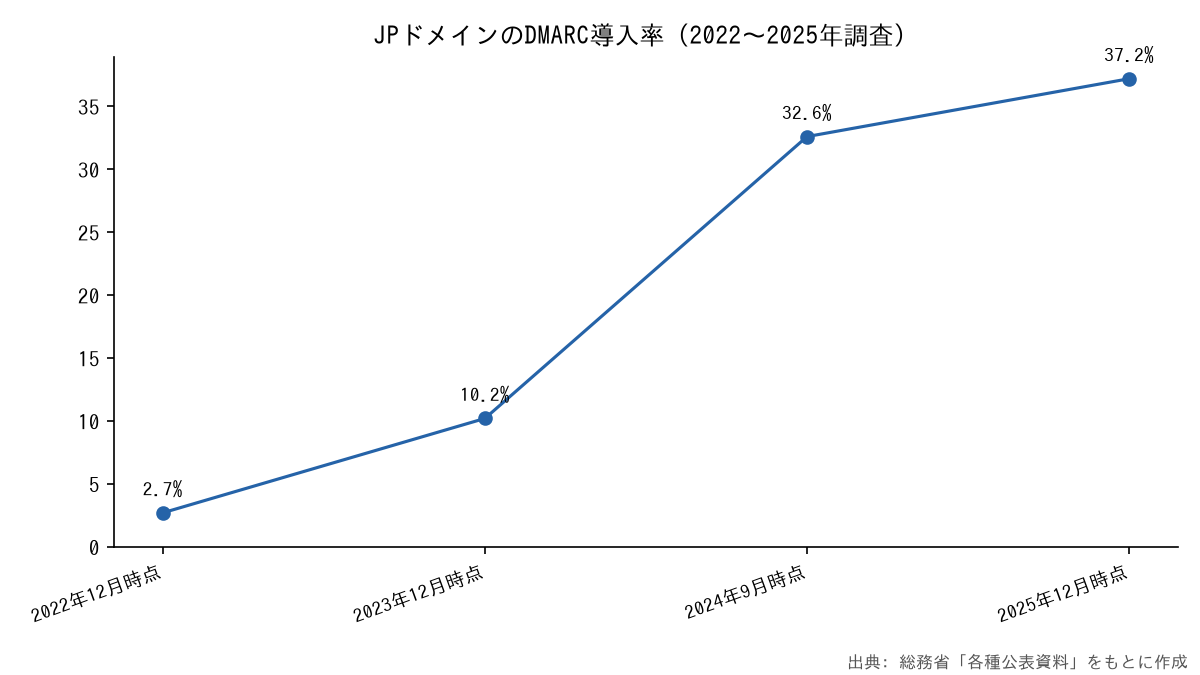
送信元を偽ったメールを技術的にはじく仕組みは、まだ全体に行き渡っていません。 代表例が、DMARCという送信ドメイン認証技術です。
総務省の情報通信白書によると、JPドメインのDMARC導入率は2025年12月時点で37.2%でした。2022年12月時点の2.7%からは大きく伸びています。
| 時点 | JPドメインのDMARC導入率 |
|---|---|
| 2022年12月時点 | 2.7% |
| 2023年12月時点 | 10.2% |
| 2024年9月時点 | 32.6% |
| 2025年12月時点 | 37.2% |
出典: 総務省「令和8年版 情報通信白書」ほか各年版をもとに作成
この推移から読み取れるのは、導入率が伸びる勢いが鈍っている点です。公表時点ごとの増加幅は、2022年12月から2023年12月が7.5ポイント、2023年12月から2024年9月が22.4ポイント、2024年9月から2025年12月が4.6ポイントです。
ただし白書が示す時点の間隔は9か月から15か月までばらついており、同じ長さの期間をそろえた比較ではありません。これはJPドメイン全体で見た数値であり、企業単位の導入率でもありません。4割弱まで達した一方、残りの導入は今後も緩やかにしか進まない可能性があります。
なお、DMARCが防ぐのはあくまで自社ドメインを詐称したメールです。第三者が別ドメインで用意したフィッシングサイトそのものを止める仕組みではないため、他の対策と組み合わせて考える必要があります。送信ドメイン認証にはSPFやDKIMもあり、メールセキュリティは複数の仕組みの組み合わせで考えてみてください。
出典: 総務省「令和8年版 情報通信白書」/総務省「令和7年版 情報通信白書」/総務省「令和6年版 情報通信白書」/総務省「令和5年版 情報通信白書」
情シス担当者が実施すべき対策は技術面と教育面の両輪で進める
フィッシング対策は、技術面と教育面のどちらか一方では完結しません。攻撃が届く経路を減らす技術対策と、届いてしまった際に従業員が誤らないための教育を、同時に進める必要があります。
理由は単純で、フィッシングは利用者本人に入力させる攻撃だからです。フィルタで止め切れなかった1通が、そのまま被害につながります。
ここからは、限られた人員でも着手しやすい順番で、技術面と教育面の具体策を整理します。
技術的対策はDMARCなど送信ドメイン認証の導入を優先する
技術面で最初に手を付けたいのは、自社ドメインの送信ドメイン認証の設定です。 設定はDNSレコードの追加が中心で、端末やアプリの入れ替えを伴いません。
前述のとおり、JPドメインのDMARC導入率は2025年12月時点で37.2%です。裏を返せば、DMARCを設定していないJPドメインが6割強あり、それらのドメインを装ったメールが取引先に届いても、受信側で機械的にはじけない状態が残っていることになります。
自社が未導入なら、まずSPFとDKIMの設定状況を確認し、そのうえでDMARCをモニタリングモードから始めるのが現実的です。いきなり拒否設定にすると、正規のメールまで届かなくなる恐れがあります。
受信側の対策としては、外部から届いたメールに警告ラベルを付ける設定も有効です。従業員が判断する前に、一目で外部由来と分かる状態を作れます。
従業員教育はID・パスワードの取り扱いルールの周知から始める
教育面では、認証情報の扱いに絞ったルールの周知が、費用をかけずに始められる出発点になります。 盗まれて困るものが何かを全員が理解していないと、技術対策の効果も半減します。
根拠はIPAの中小企業向け実態調査です。2023年度に不正アクセス被害を受けた中小企業等では、手口の36.8%が「ID・パスワードの不正利用によるなりすまし」でした。最多の「脆弱性」への対応はパッチ適用などIT運用側の課題ですが、認証情報の詐取や使い回しには、従業員の行動で減らせる部分があります。
伝えるべきは行動レベルのルールです。メール内のリンクからログイン画面に入らない、パスワードを他サービスと使い回さない、という2点をまず徹底します。加えて、心当たりのない多要素認証の承認要求は拒否するよう周知してみてください。
ポイント
- 技術面は自社ドメインのSPF・DKIM確認からDMARCへ段階的に進める
- 受信メールに外部由来を示すラベルを付け、判断の手がかりを増やす
- 教育面はID・パスワードの取り扱いと多要素認証の承認ルールに絞って周知する
- 年1回の集合研修だけにせず、入社時と定期の繰り返しで定着させる
一度説明しただけでは行動は変わりません。とはいえ、少人数の情シスが教材を作り、対象者を管理し、受講状況まで追いかけるのは負担が大きいのが実情です。
出典: 総務省「令和8年版 情報通信白書」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
まとめ|一次データに基づいて対策の優先順位をつける
フィッシング対策の優先順位は、公表されている数値から組み立てられます。 この記事で見た2つの事実が、その手がかりになります。
ひとつは、JPCERT/CCへのフィッシングサイト報告件数です。2025年10〜12月に12,397件でピークをつけ、直近の2026年4〜6月は8,313件まで減りました。減少に転じたとはいえ、2024年までの水準と比べるとなお高い状態です。
もうひとつは、DMARCのJPドメイン導入率です。2025年12月時点で37.2%にとどまり、伸びる勢いも鈍化しています。DMARCを設定していないJPドメインは、まだ6割強あります。
攻撃の水準が下がりきっていない一方で防御の普及ペースは鈍っている以上、技術面の設定と従業員教育の両方を進めるほかありません。まずは自社ドメインの認証設定の確認と、ID・パスワードの取り扱いルールの周知から着手してみてください。
出典: JPCERT/CC「四半期レポート(2026年4月〜6月)」/総務省「令和8年版 情報通信白書」
情シスの教育業務を仕組みにする「情シスカレッジ」

フィッシング対策では、従業員一人ひとりの行動が結果を左右します。とはいえ、教材づくりから受講管理まで情シスが抱え込むと、通常業務を圧迫してしまいます。
情シスカレッジは、新人・ひとり情シスのためのマイクロラーニングLMSです。数分の動画と小テストを組み合わせ、短い時間で学べる形にまとめています。
情シスカレッジの特徴
- 数分の動画と小テストで、すき間時間に学習できる
- 必修の割り当て・期限設定・進捗ダッシュボードで受講状況を管理できる
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応
導入は5名から可能で、請求書払いにも対応しています。初期設定は約10分で完了するため、まずは小さく始めて運用に合うかを確かめられます。
※出典
– JPCERT/CC「四半期レポート(2026年4月〜6月)」
– JPCERT/CC「四半期レポート(2026年1月〜3月)」
– JPCERT/CC「四半期レポート(2025年10月〜12月)」
– JPCERT/CC「四半期レポート(2025年7月〜9月)」
– JPCERT/CC「四半期レポート(2025年4月〜6月)」
– JPCERT/CC「インシデント報告対応レポート(2024年度第4四半期)」
– JPCERT/CC「インシデント報告対応レポート(2024年度第3四半期)」
– JPCERT/CC「インシデント報告対応レポート(2024年度第2四半期)」
– JPCERT/CC「インシデント報告対応レポート(2024年度第1四半期)」
– JPCERT/CC「インシデント報告対応レポート(2023年度第4四半期)」
– JPCERT/CC「インシデント報告対応レポート(2023年度第3四半期)」
– IPA「情報セキュリティ10大脅威 2026(個人)」
– IPA「情報セキュリティ10大脅威 2026 解説書(組織)」
– IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
– 国家公安委員会・総務大臣・経済産業大臣「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」
– 総務省「令和7年通信利用動向調査の結果(概要)」
– 総務省「令和8年版 情報通信白書」
– 総務省「令和7年版 情報通信白書」
– 総務省「令和6年版 情報通信白書」
– 総務省「令和5年版 情報通信白書」