

【総務省・IPAデータ】セキュリティインシデントとは|2025年調査で48.1%の企業が被害を経験|種類・事例・対応の流れ
「セキュリティインシデント」という言葉は社内で飛び交うのに、定義まで説明できる人は意外と少ないものです。ひとり情シスや新任担当者からは、こんな声をよく聞きます。
- 結局、どこからがインシデントなのか線引きが分からない
- 自社で起きたとき、まず誰が何をすればいいのか決まっていない
- 経営層に説明できる、出典のある数字がほしい
先に結論です。セキュリティインシデントとは、情報の漏えい・改ざん・システム停止など、情報資産の安全が脅かされる事件や事故の総称です。攻撃だけでなく、誤送信や紛失のような過失も含まれます。
そして、これは珍しい事故ではありません。だからこそ、防ぐ工夫と同じくらい「起きた前提の準備」が必要になります。
この記事のポイント
- 2025年調査時点で、何らかのセキュリティ被害を受けた企業は48.1%です(出典: 総務省「令和7年通信利用動向調査」)
- 2024年度に個人情報保護委員会が処理した個人データ漏えい等報告は19,056件です(出典: 個人情報保護委員会「令和6年度年次報告」)
- 一方で、情報セキュリティの専門部署・担当者がある中小企業は9.3%にとどまります(出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」)
この記事では、定義・種類・発生状況・実際の事例・発生時の対応・予防策の順に、公的統計を根拠として整理します。

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
セキュリティインシデントは情報資産の安全を損なう事件と事故の総称
セキュリティインシデントとは、情報資産の機密性・完全性・可用性が損なわれる事件や事故の総称です。攻撃を受けたかどうかで決まる言葉ではありません。
含まれるのは外部からの攻撃だけではありません。メールの誤送信、USBメモリの紛失、設定ミスによる公開といった過失も、機器の故障によるシステム停止も対象になります。
IPAは、インシデント対応の事前準備の中心にCSIRTの構築を置いています。CSIRTはComputer Security Incident Response Teamの略で、対応を担う体制のことです。
起きる前提で体制を決めておく、という考え方が前提にあるわけです。
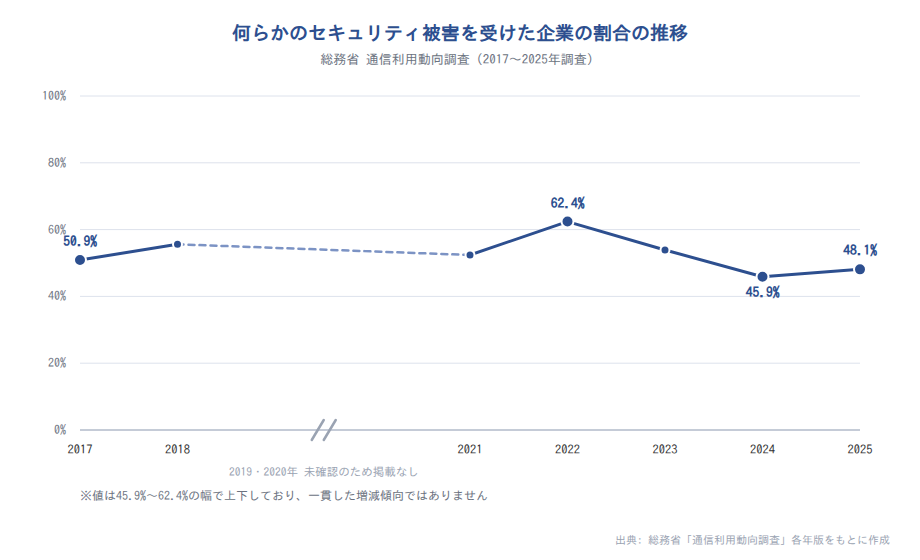
そして発生は例外的な出来事ではありません。総務省の調査によると、何らかのセキュリティ被害を受けた企業の割合は2025年調査で48.1%、2024年調査で45.9%でした。
何らかのセキュリティ被害を経験した企業は2025年調査で48.1%となっている
総務省の通信利用動向調査によると、何らかのセキュリティ被害を受けた企業は2025年調査で48.1%です。対象は情報通信ネットワークを利用している企業で、おおむね半数という水準です。
推移を並べると、一貫した増加でも減少でもないことが分かります。
| 調査年 | 被害を受けた企業の割合 |
|---|---|
| 2017年 | 50.9% |
| 2018年 | 55.6% |
| 2021年 | 52.4% |
| 2022年 | 62.4% |
| 2023年 | 53.9% |
| 2024年 | 45.9% |
| 2025年 | 48.1% |
出典: 総務省「令和7年通信利用動向調査」(別紙2)ほか各年版
値は45.9%から62.4%の幅で上下しており、半数前後の企業が被害を経験する状態が続いています。「年々悪化している」とも「改善している」とも読めない推移です。
注意
2019年・2020年の値は本記事では確認できていないため、上表から除いています。また調査年によって調査項目や選択肢が変更されている可能性があり、単純な連続比較としては扱えません。2024年の値だけは令和6年通信利用動向調査報告書(無回答を含む集計)から、それ以外の年は各年の調査結果の概要および令和7年調査の別紙2(無回答を除く集計)から取っており、集計基準が異なる年が混在しています。また本調査の対象は常用雇用者100人以上の企業で、100人未満の企業は含まれていません。
被害の経験率は従業者2000人以上で64.9%、100〜299人で45.6%と19.3ポイント開く
同じ2025年調査でも、企業の規模や業種によって数値は大きく変わります。全体の48.0%という値だけを見て自社に当てはめると、判断を誤りやすい部分です。
| 区分(2025年調査) | 被害を受けた企業の割合 |
|---|---|
| 全体 | 48.0% |
| 従業者2000人以上 | 64.9% |
| 従業者100〜299人 | 45.6% |
| 建設業 | 57.0% |
| 情報通信業 | 51.4% |
出典: 総務省「令和7年通信利用動向調査報告書(企業編)」(図表5-2。規模別と業種別は別の切り口です。全体の48.0%は無回答を含む集計で、無回答を除く別紙2の48.1%とは基準が異なります)
従業者2000人以上の64.9%と100〜299人の45.6%では、19.3ポイントの開きがあります。業種別に見ても、建設業の57.0%と情報通信業の51.4%では5.6ポイントの差があります。
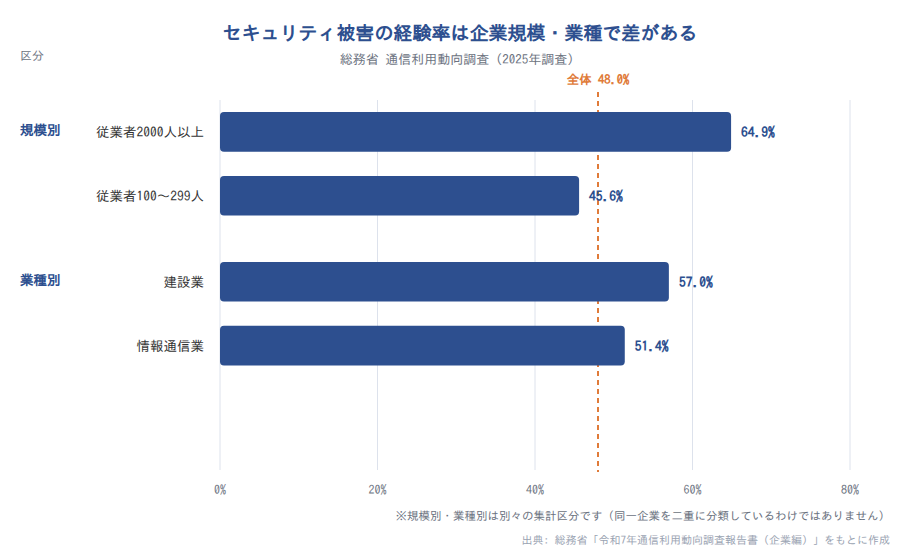
ここで注意したいのは、この差を「大企業ほど狙われる」と読まないことです。この調査は企業の自己申告であり、検知や監視の体制が整っている企業ほど被害を把握して回答できます。従業者規模の小さい区分で数値が低いことは、安全である証拠にはなりません。
なお、この調査の対象は常用雇用者100人以上の企業で、規模区分の下限も100〜299人です。従業員100人未満の企業の状況は、この数値には反映されていません。
被害が確定していない攻撃の予兆もインシデントとして扱われる
インシデントは「被害が出た事象」だけを指すわけではありません。JPCERT/CCは寄せられた報告を、スキャン、フィッシングサイト、Webサイト改ざんなどに分類しています。このうちスキャンは、弱点探索や侵入試行といった未遂の事象です。
つまり報告件数には、実害が確認されていない事象も含まれています。JPCERT/CCへの報告は2026年1〜3月で15,345件、2026年4〜6月で14,056件でした。四半期ごとの件数には、未遂の事象も相当数が含まれます。
実務上は、未遂の段階で気づいた事象も記録に残す価値があります。同じ手口が繰り返されているかどうかは、記録がなければ後から判断できません。この点は、後半で扱う統計の読み方にもつながります。
出典: 総務省「令和7年通信利用動向調査」(別紙2)/総務省「令和7年通信利用動向調査報告書(企業編)」/総務省「令和6年通信利用動向調査報告書(企業編)」/JPCERT/CC「四半期レポート」各号/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
セキュリティインシデントの主な種類はウイルス感染・不正アクセス・ランサムウェア・情報漏えい・内部不正
インシデントの種類は、発生する経路で3つに分けると整理しやすくなります。外部からの攻撃、内部の不正や過失、そして委託先を経由するものです。
外部からの攻撃には、ウイルス感染や不正アクセス、ランサムウェアによる暗号化と金銭要求が含まれます。内部要因には、従業員の誤送信・紛失といった過失と、意図的な持ち出しの両方があります。
内部不正も軽視できません。IPA「情報セキュリティ10大脅威 2026」組織編では、内部不正による情報漏えい等が第7位に選ばれています。
分類の名前を覚えるより、どの種類がどれくらい起きているかを数字で押さえるほうが実務では役に立ちます。ここから順に見ていきましょう。
この章で扱う5つの種類
- ウイルス感染: 端末やサーバーが不正なプログラムに感染する
- 不正アクセス: 他人のIDとパスワードなどで無断でシステムに侵入される
- ランサムウェア: データを暗号化・窃取され、復旧や非公開と引き換えに金銭を要求される
- 情報漏えい: 誤送信・紛失・設定ミス・攻撃により情報が外部に出る
- 内部不正: 従業員や退職者が意図的に情報を持ち出す
中小企業で最も多い被害はウイルス感染の14.8%、次いで不正アクセス10.0%、ランサムウェア8.3%
自社に近い規模で何が起きているかを知りたいなら、IPAの中小企業向け調査が参考になります。2023年度に被害を経験した割合は次のとおりです。
- コンピュータウイルス感染: 14.8%
- 不正アクセス: 10.0%
- ランサムウェア感染: 8.3%
上位3つはいずれも1割前後で、特定の種類だけに偏ってはいません。ウイルス対策だけ、あるいはランサムウェア対策だけを進めても、残りの経路は開いたままという状態になります。
なおこの数値は、Webアンケートモニタを対象とした自己申告調査(2024年10〜11月実施、有効回答4,191件)に基づくものです。被害に気づいていない企業は含まれない点に注意してください。
2026年に組織が警戒すべき脅威の1位はランサム攻撃、2位は委託先を狙った攻撃
種類を網羅的に押さえるなら、IPAが毎年公表する「情報セキュリティ10大脅威」が便利です。2026年版の組織編は次の順位でした。
| 順位 | 脅威(2026年版・組織編) |
|---|---|
| 1位 | ランサム攻撃による被害 |
| 2位 | サプライチェーンや委託先を狙った攻撃 |
| 3位 | AIの利用をめぐるサイバーリスク |
| 4位 | システムの脆弱性を悪用した攻撃 |
| 5位 | 機密情報を狙った標的型攻撃 |
| 6位 | 地政学的リスクに起因するサイバー攻撃 |
| 7位 | 内部不正による情報漏えい等 |
| 8位 | リモートワーク等の環境や仕組みを狙った攻撃 |
| 9位 | DDoS攻撃 |
| 10位 | ビジネスメール詐欺 |
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
注目したいのは上位の順位が変わっていない点です。ランサム攻撃は11年連続の選出、サプライチェーンや委託先を狙った攻撃は8年連続の選出で、この2つが1位・2位に並ぶのは4年連続です。
新しい脅威に振り回される前に、長く上位にある脅威から手を付けるほうが確実です。サイバー攻撃への対策を検討するときの優先順位づけにも使えます。
ただし、この資料は情報セキュリティ分野の専門家による投票で順位を決めたものです。被害の実数ランキングではないため、社内で共有するときはその前提も添えてください。
ランサムウェアの感染経路は87.0%がVPN機器とリモートデスクトップ経由
種類ごとの対策を考えるうえで、経路のデータは効きます。警察庁が把握したランサムウェアの感染経路のうち、2025年時点でVPN機器とリモートデスクトップ経由の合計が87.0%を占めます。
企業・団体等からの被害報告件数は、2024年の上半期が114件、下半期が108件でした。この年は半期ごとに大きな変動がありません。
つまり「メールの添付ファイルに気をつける」だけでは防ぎきれません。インターネットに公開している機器の管理が対策の中心になっている、というのがデータの示すところです。
自社のVPN機器やリモートデスクトップについて、公開状況・更新プログラムの適用・認証方式の3点を確認するところから始めてみてください。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/IPA「情報セキュリティ白書2025」第1章
インシデントの発生件数は、どの公的統計を見るかで結論が変わる
「インシデントは増え続けている」という説明をよく見かけますよね。ただ、一次データに当たると、そう単純ではありません。
JPCERT/CCに寄せられたインシデント報告件数の年度合計は、次のように推移しています。
| 年度 | 報告件数 |
|---|---|
| 2019年度 | 20,147件 |
| 2020年度 | 46,942件 |
| 2021年度 | 50,801件 |
| 2022年度 | 53,921件 |
| 2023年度 | 65,690件 |
| 2024年度 | 46,038件 |
| 2025年度 | 74,096件 |
出典: JPCERT/CC「インシデント報告対応レポート[2024年1〜3月]」(2019〜2023年度)/JPCERT/CC「四半期レポート[2026年1〜3月]」(2024年度・2025年度)。年度は4月1日〜翌年3月31日です
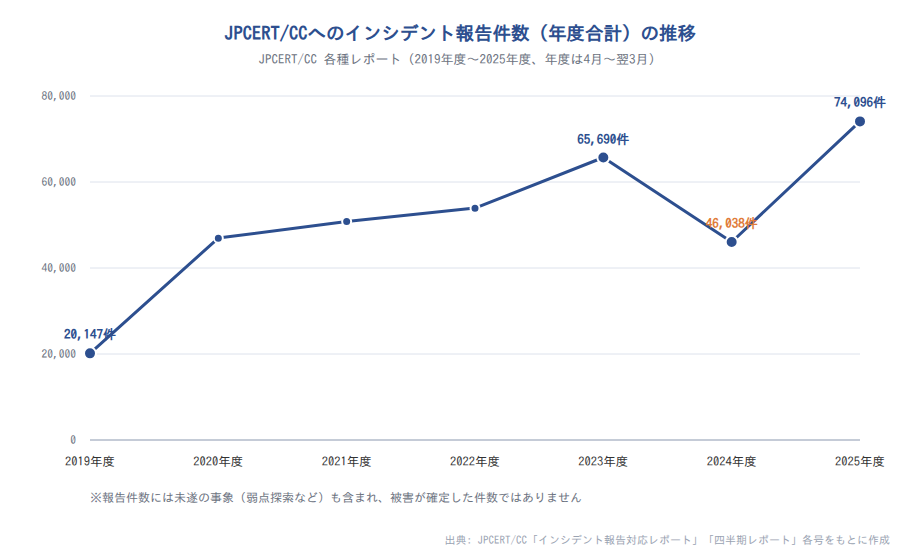
2019年度から2023年度の4年で約3.3倍です。ただし増加は続いていません。2024年度は46,038件まで減り、2025年度は74,096件と、本記事で確認できた2019年度以降では最も多くなっています。
もう一点、この件数は第三者からの通報も含む任意の報告の数であり、被害が発生したインシデントの件数ではありません。弱点探索などの未遂事象も含まれます。
この記事では「増えている」を鵜呑みにせず、何を数えた件数なのかを確認していきます。
四半期別の報告件数は9,743件から26,908件まで変動している
年度単位では均されて見える動きも、四半期に分けるとさらに大きく振れます。2023年度の65,690件のうち、26,908件が4〜6月に集中しており、年度全体の約41%を占めます。
| 期間 | 報告件数 |
|---|---|
| 2023年4〜6月 | 26,908件 |
| 2023年7〜9月 | 16,768件 |
| 2023年10〜12月 | 10,273件 |
| 2024年1〜3月 | 11,741件 |
| 2024年4〜6月 | 15,396件 |
| 2024年7〜9月 | 10,797件 |
| 2024年10〜12月 | 9,743件 |
| 2025年1〜3月 | 10,102件 |
| 2025年4〜6月 | 14,558件 |
| 2025年7〜9月 | 23,857件 |
| 2025年10〜12月 | 20,336件 |
| 2026年1〜3月 | 15,345件 |
| 2026年4〜6月 | 14,056件 |
出典: JPCERT/CC「インシデント報告対応レポート」各四半期号(2025年1〜3月まで)/JPCERT/CC「四半期レポート」各号(2025年4〜6月以降)
最も少ない四半期は2024年10〜12月の9,743件、最も多い四半期は2023年4〜6月の26,908件です。直近では2025年7〜9月に23,857件まで増え、2026年4〜6月は14,056件でした。
この推移から読み取れるのは、報告件数が右肩上がりで増え続けているという説明も、減少に転じたという説明も、この数字では支えられないという点です。1万件台から2万件台までの幅で、高い水準の増減を繰り返しています。
もっとも、変動の理由まではこの数字から分かりません。大規模なスキャンや自動報告ツールの稼働状況ひとつで、四半期の値は大きく動きます。2023年4〜6月や2025年7〜9月の突出も、報告手段の変化で説明がつく可能性があります。
注意
JPCERT/CCの四半期レポートは2025年度に「インシデント報告対応レポート」と「活動四半期レポート」が統合され、「四半期レポート」に名称が変わっています。名称は変わりましたが、集計は連続しています。JPCERT/CCは四半期レポートの年次統計として2024年度を46,038件、2025年度を74,096件と公表しており、いずれも上表の四半期値の合計と一致します。2023年度も、四半期値の合計が年度合計と一致することを確認しています。
同じ2025年の不正アクセスでも、統計により109件・7,190件・68,853件と桁が異なる
同じ年の同じ分野でも、集計主体が変われば件数はまったく違います。2025年の不正アクセス関連の統計を並べると、次のようになります。
| 集計主体・指標(2025年) | 件数 | 前年からの動き |
|---|---|---|
| IPAへのコンピュータ不正アクセス届出 | 109件 | 前年166件から約34.3%減 |
| 警察庁の不正アクセス行為の認知件数 | 7,190件 | 前年比34.2%増 |
| JPCERT/CCへの不正アクセス関連行為の報告 | 68,853件 | - |
出典: 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(令和7年分)
最小と最大で600倍以上の開きがあり、しかも前年からの増減方向が逆になっています。
この食い違いから読み取れるのは、実態が3通りあるのではなく、母集団の定義が違うということです。IPAは事業者の任意の届出、警察庁は通報や捜査を通じた認知、JPCERT/CCは調整対応を依頼された報告の総数を数えています。
だから、この3つはどれか1つを代表値として使ってはいけません。社外の資料で件数を見たときは、まず集計主体と母集団を確認する習慣をつけてください。
注意
3つの統計は集計期間の切り方(暦年/年度)や対象行為の範囲が完全には一致していない可能性があり、そもそも単純比較が成立しないという見方もあります。またIPAへの届出の減少は、報告先が個人情報保護委員会や警察に分散したことでも説明でき、不正アクセスそのものが減ったことを意味しません。
検挙された不正アクセスの手口では、パスワード管理の甘さにつけ込んだものが84件で最多
摘発された事案を見ると、突破口は高度な技術ばかりではありません。2025年の不正アクセス禁止法違反事件の検挙は431件、検挙人員は248人でした。
検挙件数のうち、違反行為の内訳で「不正アクセス行為」に当たるのは407件です。この407件を手口別に分けると、他人のIDとパスワードを使う識別符号窃用型が399件を占めます。
識別符号窃用型の事案について、IDとパスワードの入手方法の内訳は次のとおりです。
- パスワードの設定・管理の甘さにつけ込んで入手: 84件
- フィッシングサイトから入手: 77件
- 他人から入手: 75件
上位はいずれも、IDとパスワードの管理そのものが起点になっています。言い換えると、情シスが自分たちの運用で手を付けられる領域です。
ただし検挙件数は、認知件数7,190件の一部にすぎません。手口の分布が全体の分布と一致するとは限らない点は押さえておいてください。
出典: JPCERT/CC「インシデント報告対応レポート」各四半期号/JPCERT/CC「四半期レポート」各号/国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
2024年に公表された事例では、委託先を経由して250万人分の情報が漏えいした
統計だけでは、インシデントの重さは伝わりにくいものです。IPA「情報セキュリティ白書2025」には、2024年に公表された事案がまとめられています。
ここから取り上げる3つの事案は、いずれも公表資料に基づく事実です。個社の是非を論じるためではなく、自社に引き寄せて読むための材料として整理します。
なお白書に掲載されているのは公表された代表例であり、被害の全体像ではない点は前提としてください。
KADOKAWAグループの事案では合計254,241人分の情報が漏えいした
KADOKAWAグループの事案では、2024年6月にサイバー攻撃を受けた可能性が公表されました。人数が示されたのは同年8月5日の調査結果で、ランサムウェア攻撃により合計254,241人分の情報漏えいが確認されています。
ランサム攻撃は、IPAの2026年版でも組織の脅威の第1位です。
情シスの視点で重いのは、漏えい人数だけではありません。サービス停止が長期間に及び、事業そのものが止まった点です。
復旧の速さを決めるのは、バックアップが攻撃者の手の届かない場所に隔離されているかどうかです。同じネットワーク上に置かれたバックアップは、本番データと一緒に暗号化される可能性があります。
自社のバックアップについて、保管場所・世代数・実際に戻せるかの確認状況を点検してみてください。
イセトー社の事案では委託元・再委託先を含む100団体規模に影響が及んだ
この事案が示すのは、自社が攻撃されていなくてもインシデントの当事者になるという現実です。委託先を狙った攻撃は、IPAの2026年版で第2位に選ばれています。
漏えいした人数は、民間事業者からの委託分が約250万人、行政機関等からの委託分が約56.6万人でした。影響が及んだ団体は、民間事業者32団体、行政機関等9団体、再委託元等が約60団体です。
委託先で起きた事故でも、個人情報を預けた側は説明責任を負います。委託先の一覧化、再委託の有無の把握、契約時のインシデント連絡経路の取り決めは、事故が起きる前にしかできません。
まずは自社が個人データを預けている委託先を書き出すところから始めましょう。
岡山県精神科医療センターの事案では最大4万人分の情報が漏えいした可能性がある
被害を受けるのは大企業だけではありません。2024年5月に発生した岡山県精神科医療センターの事案では、最大4万人分の情報が漏えいした可能性があると公表されました。
地域の医療機関のような組織も対象になっています。規模が小さいから狙われない、という前提は成り立ちません。
そして侵入口は共通しています。ランサムウェアの感染経路は、2025年時点で87.0%がVPN機器とリモートデスクトップ経由です。
組織の規模を問わず、外部に公開している機器の管理が課題になります。
出典: IPA「情報セキュリティ白書2025」第1章/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
インシデント発生時は検知・初動対応・報告・復旧・再発防止の順に進める
インシデント対応は、社内の復旧作業だけでは終わりません。個人情報保護委員会が処理した個人データの漏えい等報告は、2022年度が7,685件でした。それが2023年度は12,120件、2024年度は19,056件へと増えています。
この推移から読み取れるのは、インシデント対応が期限のある外部報告を伴う手続きとして定着したことです。2022年度から2024年度で約2.5倍という伸びは、報告制度が現場に浸透した結果と見るのが自然でしょう。
対応の流れは、次の5つの段階で考えると整理しやすくなります。
- 検知: 異常に気づいた従業員が、決められた報告先に連絡する
- 初動対応: 担当者が影響範囲を切り分け、必要なら端末やサービスを隔離する
- 報告: 経営層に報告し、法令上の報告義務に該当するかを判断して外部へ届け出る
- 復旧: 原因を除去したうえでシステムとデータを戻し、正常性を確認する
- 再発防止: 経緯を記録し、設定・運用・教育を見直す
なお増加の要因を義務化だけに求めるのは早計です。また「処理件数」は委員会が処理した件数であり、インシデントの発生件数とは定義が異なります。
個人データの漏えいは速報おおむね3〜5日以内、確報30日以内の報告義務がある
個人情報の漏えいで個人の権利利益を害するおそれがある場合、個人情報保護委員会への報告は個人情報保護法第26条に基づく法律上の義務です。速報はおおむね3〜5日以内、確報は30日以内が目安です。
確報が60日以内となるのは、不正の目的をもって行われたおそれがある行為による漏えい等の場合です。手口が不正アクセスかどうかで決まるわけではありません。
規模感も押さえておきましょう。2024年度の報告は19,056件で、1日あたり約52件に相当します。内訳は委員会への直接報告が14,198件、委任先省庁を経由した報告が4,858件でした。
期限があるため、発生してから調べ始めると間に合いません。報告先が業種によって分かれる点も、事前に確認しておきたいところです。
なお実際に報告義務に該当するかどうかの判断は、所管の公表資料と専門家に確認してください。この記事では制度の枠組みだけを扱っています。
対応の担当者が決まっている中小企業は、規模により15.5%から86.5%まで開く
では、その初動を担う人は決まっているでしょうか。IPAの調査では、専任と兼務を合わせた「担当者が決まっている」割合が規模によって大きく異なります。
| 区分(2024年調査) | 専門部署・担当者がある | 兼務だが担当者が任命されている | 合計 |
|---|---|---|---|
| 小規模企業者(n=2,775) | 4.4% | 11.1% | 15.5% |
| 中小企業 100名以下(n=1,121) | 14.8% | 37.6% | 52.4% |
| 中小企業 101名以上(n=295) | 34.6% | 51.9% | 86.5% |
| 全体(n=4,191) | 9.3% | 21.0% | 30.3% |
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」(小規模企業者は商業・サービス業1〜5名、製造業その他1〜20名)
この差から読み取れるのは、規模によって初動の前提がまったく違うということです。小規模企業者の8割以上は、インシデント発生時に誰が一次対応するかを事前に決めていない計算になります。
手順書を整える前に、担当者を1人決める。そこが出発点になる企業は少なくありません。
注意
この調査はWebアンケートモニタによる自己申告です。「中小企業(101名以上)」はn=295と小さく、数ポイント程度の差は誤差の範囲に入り得ます。また設問は形式的な任命の有無を問うもので、対応能力を示すものではありません。任命がなくても経営者本人が実質的に対応している企業もあります。
従業員への教育を実施していない企業が63.6%あり、報告先の周知が初動の前提になる
体制を決めても、現場に伝わっていなければ機能しません。同じ調査では、従業員に対する情報セキュリティ教育を特に実施していない企業が全体の63.6%でした。
専門部署・担当者がある企業は9.3%、兼務での任命を含めても30.3%です。つまり多くの企業では、異常に気づいた従業員が誰に報告すればよいか分からない状態にあります。
対応手順書を作るより先に、報告先を1人決めて全員に伝えることが最初の一歩です。検知の段階で止まってしまえば、その後の手順は動きません。
初動体制の最小構成
- 報告先を1人決める: 氏名・連絡先・不在時の代理を明記します
- 連絡先を掲示する: 執務室の掲示や社内ポータルの固定表示で常時見える状態にします
- 報告テンプレートを1枚用意する: いつ・どの端末で・何が起きたかを書く欄だけで十分です
出典: 個人情報保護委員会「令和6年度年次報告」/同「令和5年度年次報告」/同「令和4年度年次報告」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
対策を実施している企業は98.3%でも、OSへのパッチ導入は43.5%にとどまる
「うちも一応対策はしています」という状態が、どこまで実態を表しているのか。総務省のデータを分解すると、そこが見えてきます。
2025年調査で何らかのセキュリティ対策を実施している企業は98.3%です。ところが個別の項目を見ると、実施率は大きく下がります。
| 対策項目(2025年調査) | 実施率 |
|---|---|
| 何らかの対策を実施している | 98.3% |
| ウイルス対策プログラムの導入 | 82.0% |
| セキュリティポリシーの策定 | 48.2% |
| OSへのセキュリティパッチの導入 | 43.5% |
出典: 総務省「令和7年通信利用動向調査」(別紙2)(98.3%・82.0%・48.2%・43.5%はいずれも図表5-5〈n=2,480〉の集計で、無回答を除いています)
何らかの対策98.3%に対し、OSへのパッチ導入は43.5%です。「何らかの対策」には端末にウイルス対策ソフトを入れただけの企業も含まれるため、98.3%という数字は運用水準の高さを表していません。
OSへのパッチ導入は前年の42.4%から1.1ポイントしか伸びていない
伸び方も緩やかです。OSへのセキュリティパッチ導入は、2024年調査の42.4%から2025年調査の43.5%へ、1.1ポイントの増加にとどまりました。
セキュリティポリシーの策定も2025年調査で48.2%と、半数に届いていません。どちらも、導入して終わりではなく継続的な運用を必要とする項目です。
ここから読み取れるのは、対策の入口には9割超の企業が立っている一方、運用を伴う項目は半数以下で止まっているという構図です。ツールを増やすより、いま持っている仕組みを回し切るほうが効果は大きいでしょう。
対策実施率は8年間で2ポイント未満しか動かない一方、被害経験率は16.5ポイント動いている
同じ調査の2つの指標を並べると、性質の違いがはっきりします。
| 調査年 | 何らかの対策を実施 | 何らかの被害を経験 |
|---|---|---|
| 2017年 | 99.3% | - |
| 2022年 | - | 62.4% |
| 2024年 | 97.7% | 45.9% |
| 2025年 | 98.3% | 48.1% |
出典: 総務省「令和7年通信利用動向調査」(別紙2)ほか各年版
対策実施率は2017年の99.3%から2025年の98.3%まで、8年間の変動幅が2ポイント未満です。一方の被害経験率は、2022年の62.4%から2024年の45.9%まで16.5ポイント動いています。
この2つの指標から読み取れるのは、実施率と被害率の間に対応関係が見えないという点です。「対策をしても無駄」という意味ではなく、実施率という指標が防御力を測る物差しになっていない、という理解が正確でしょう。
注意
被害経験率は自己申告であり、被害を検知できた企業ほど高く出ます。被害率の変動は、実際の被害の増減ではなく検知能力や回答基準の変動を反映している可能性があります。また調査年により項目や選択肢が変更されている可能性があり、2つの指標を同じ土俵で比較できない可能性も残ります。
情シスが優先すべきはパッチ適用・外部公開機器の管理・認証情報の運用
対策項目を網羅的に並べても、限られた人数では実行できません。公的データで遅れが見える領域から順に着手するのが現実的です。
- パッチ適用: 実施率は2025年調査で43.5%。IT資産の台帳を作り、適用のサイクルを決めるところから始めます
- 外部公開機器の管理: 2025年時点でランサムウェアの感染経路の87.0%がVPN機器とリモートデスクトップ経由です。バージョン管理と、不要な公開の停止が中心になります
- 認証情報の運用: 2025年の検挙事案ではパスワード管理の甘さが84件、フィッシング経由が77件。アカウントの棚卸し、共有アカウントの廃止、多要素認証の適用範囲の確認を行います
いずれも、特定の製品を導入すれば解決する話ではありません。「他社もできていないから大丈夫」ではなく、「公的統計で遅れが確認できる領域だから先に着手する」と考えてください。
出典: 総務省「令和7年通信利用動向調査」(別紙2)/総務省「令和6年通信利用動向調査報告書(企業編)」/IPA「情報セキュリティ10大脅威 2026」解説書[組織編](87.0%の原データは警察庁「サイバー空間をめぐる脅威の情勢等」)/国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」
インシデント対応にかかる日数と費用を示す公的統計は見当たらない
「インシデントが起きたら、いくらかかるのか」。経営層から必ず聞かれる問いですが、これに一次データで答えるのは簡単ではありません。
被害額として参照できる代表値は、ランサムウェア感染被害を受けた組織の平均2,386万円です。ただしこれは、民間団体のJNSAが2017年1月から2022年6月までの公表・報道事案を集計した値を、IPAの報告書が引用したものです。公的機関が継続的に更新している統計ではありません。
発生から収束までにかかる日数、対応工数、復旧費用の内訳を示す一次統計は、今回の調査範囲では確認できませんでした。存在しないと断定はできませんが、少なくとも手元の公的資料からは組み立てられません。
一方で、投資額の側にも空白があります。2024年度のIPA調査では、中小企業の約7割がセキュリティ対策投資額について「投資していない」または「わからない」と回答しています。同調査で、従業員教育を実施していない企業は63.6%、専門部署・担当者がある企業は9.3%です。
ここから言えるのは、経営層への予算説明は「起きたときの復旧費用」ではなく「事前に決めておける体制」で組み立てるほうが現実的だということです。報告先の明確化や委託先の一覧化なら、費用の見積もりも説明もできます。
注意
インシデント対応の日数や復旧費用については民間ベンダーの調査が複数ありますが、本記事は公的機関の一次情報を根拠とする方針のため採用していません。数値を引用する場合は、調査主体・対象・期間を確認したうえで使ってください。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/同 概要版
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
まとめ
セキュリティインシデントについて、定義から発生状況、事例、対応、予防策までを公的データで整理してきました。押さえておきたい点は次の4つです。
- 被害を受けた企業は2025年調査で48.1%。珍しい事故ではなく、起きる前提で準備する対象です
- 個人データの漏えい等報告は2024年度に19,056件。対応は期限のある外部報告を伴います
- 小規模企業者で専門部署・担当者があるのは2024年調査で4.4%。まずは報告先を1人決めるところからです
- OSへのセキュリティパッチ導入は2025年調査で43.5%。遅れが見える領域から着手しましょう
件数の統計は、集計主体によって桁が変わります。数字を社内で使うときは、必ず出典と母集団をセットで示してください。
確認すべきは「対策をしているかどうか」ではなく、「起きたときに誰が何をするかを決めてあるか」です。今日のうちに、報告先の1人を決めてしまいましょう。
新人・ひとり情シスの学び直しは情シスカレッジで

インシデントの初動は、担当者1人では回りません。現場の従業員が異常に気づき、決められた相手に報告できるかどうかで結果が変わります。
情シスカレッジは、新人・ひとり情シスのためのマイクロラーニングLMSです。セキュリティの基礎から情シスの実務まで、業務の合間に少しずつ学べる形にまとまっています。
情シスカレッジの特徴
- 数分の動画と小テストで学べます
- 必修の割り当て・期限設定・進捗ダッシュボードを利用できます
- 自社カリキュラムの編成とCSVでの教育記録出力に対応しています
導入は5名からです。請求書払いに対応し、初期設定は約10分で完了します。
※出典
- 総務省「令和7年通信利用動向調査」(別紙2)
- 総務省「令和7年通信利用動向調査報告書(企業編)」
- 総務省「令和6年通信利用動向調査報告書(企業編)」
- 総務省「平成29年通信利用動向調査」
- 総務省「平成30年通信利用動向調査」
- 総務省「令和3年通信利用動向調査」
- 総務省「令和4年通信利用動向調査」
- 総務省「令和5年通信利用動向調査」
- IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
- IPA「情報セキュリティ白書2025」第1章
- IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
- IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」概要版
- JPCERT/CC「インシデント報告対応レポート[2023年4月1日〜6月30日]」
- JPCERT/CC「インシデント報告対応レポート[2023年7月1日〜9月30日]」
- JPCERT/CC「インシデント報告対応レポート[2023年10月1日〜12月31日]」
- JPCERT/CC「インシデント報告対応レポート[2024年1月1日〜3月31日]」
- JPCERT/CC「インシデント報告対応レポート[2024年4月1日〜6月30日]」
- JPCERT/CC「インシデント報告対応レポート[2024年7月1日〜9月30日]」
- JPCERT/CC「インシデント報告対応レポート[2024年10月1日〜12月31日]」
- JPCERT/CC「インシデント報告対応レポート[2025年1月1日〜3月31日]」
- JPCERT/CC「四半期レポート[2025年4月1日〜6月30日]」
- JPCERT/CC「四半期レポート[2025年7月1日〜9月30日]」
- JPCERT/CC「四半期レポート[2025年10月1日〜12月31日]」
- JPCERT/CC「四半期レポート[2026年1月1日〜3月31日]」
- JPCERT/CC「四半期レポート[2026年4月1日〜6月30日]」
- 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(令和7年分)
- 個人情報保護委員会「令和6年度年次報告」
- 個人情報保護委員会「令和5年度年次報告」
- 個人情報保護委員会「令和4年度年次報告」