

【総務省・IPAデータ】UTM(統合脅威管理)とは|ファイアウォール51.9%・IDS20.7%(2025年)で読み解く必要性と選び方
「UTMを1台入れておけば、だいたい守れる」という説明を受けたものの、自社に必要かどうか判断がつきません。ひとり情シスや新任の情シス担当者から、こうした相談をよく聞きます。
- UTMって結局どこまでやってくれるの?
- ファイアウォールを入れているなら要らないのでは?
- ひとりで運用できる範囲なのか、判断がつかない
先に結論をお伝えします。UTMはファイアウォールやIDS/IPS、アンチウイルスといった機能を1台にまとめた製品です。そして、今回参照した公的資料の範囲では、UTMそのものの導入率を問う設問は見当たりませんでした。
そこでこの記事では、UTMが束ねる機能ごとの導入率から、企業の対策状況を整理します。出典付きの数値だけで組み立てていますので、社内説明にもそのまま使えます。
この記事のポイント
- UTMはファイアウォール・IDS/IPS・アンチウイルスなどを1台にまとめた製品で、公的統計に「UTM」を直接問う設問は見当たらない
- 2025年調査時点で、ファイアウォールの設置・導入は51.9%、不正侵入検知システム(IDS)の設置・導入は20.7%(出典: 総務省「令和7年通信利用動向調査」)
- 情報セキュリティ対策の専門部署(担当者)を置けている小規模企業者は2024年時点で4.4%(出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」)

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
UTMはファイアウォールやIDSなど複数の機能を1台にまとめたセキュリティ製品
UTMは「Unified Threat Management(統合脅威管理)」の略で、複数のセキュリティ機能を1つの機器やサービスにまとめた製品を指します。IPAの資料でも、ファイアウォールやIDS・IPS、アンチウイルスといった機能を併せ持つ製品として説明されています。
まとまっていることの利点は、機器ごとに分かれていた設定・更新・ログ確認の窓口が1つになる点にあります。IPAも、機能が1つに統合されていることで運用のコストや手間を抑えられると整理しています。
一方で、UTMは製品カテゴリの名前であり、どの機能をどこまで持つかは製品によって変わります。ですので「UTMを入れた」だけでは、自社に何が入ったのかを説明できません。この記事では、UTMが束ねる機能を1つずつ分解して、それぞれの普及状況を見ていきます。
UTMが束ねる代表的な機能はファイアウォール・IDS/IPS・アンチウイルス・Webフィルタリング
UTMが備える代表的な機能は、総務省「通信利用動向調査」の設問項目とおおむね対応します。ただし同調査はUTMを前提に設問を設計したものではないため、厳密な1対1の対応ではありません。同調査は個別の対策ごとに導入の有無を聞いているため、UTMが担う領域が世の中でどれくらい入っているかを機能単位で確認できます。
対応関係と2025年調査時点の導入率は、次のとおりです。
| UTMが備える主な機能 | 総務省調査の対応する設問項目 | 2025年の導入率 |
|---|---|---|
| ファイアウォール | ファイアウォールの設置・導入 | 51.9% |
| 不正侵入検知(IDS/IPS) | 不正侵入検知システム(IDS)の設置・導入 | 20.7% |
| Webアプリケーションの保護 | Webアプリケーションファイアウォールの設置・導入 | 19.5% |
| アンチウイルス(端末側) | パソコンなどの端末(OS、ソフト等)にウイルス対策プログラムを導入 | 82.0% |
| ゲートウェイでのウイルス検査 | 外部接続の際にウイルスウォールを構築 | 29.1% |
| Webフィルタリング(近い項目) | プロキシ(代理サーバ)等の利用 | 20.5% |
インターネット利用企業(n=2,480)、複数回答。出典: 総務省「令和7年通信利用動向調査」別紙2 図表5-5
なお、端末にウイルス対策プログラムを導入する対策は端末側の対策であり、UTMが通信の出入口で担うのは「外部接続の際にウイルスウォールを構築」にあたります。Webフィルタリングにそのまま対応する設問はないため、ここでは機能が近い「プロキシ(代理サーバ)等の利用」を並べています。
同じ「UTMが担う機能」でも、端末のウイルス対策プログラムの導入は82.0%まで進んでいる一方、WAFの導入は19.5%にとどまります。UTMを検討するときは、この差がどこから来ているのかを押さえておくと判断しやすくなります。
IDSは検知のみ、IPSは自動遮断まで行い、WAFはアプリケーション層を見る
UTMの中身を理解するうえで、IDS・IPS・WAFの役割の違いは押さえておきたいところです。IPAの解説によると、IDSはネットワークの通信を監視して不審な通信を担当者に知らせる仕組みで、自動で遮断する機能は持ちません。
これに対してIPSは、通知に加えて不審な通信を自動で遮断します。ただし正規の通信まで止めてしまうおそれがあるため、運用時のチューニングが前提となる点に注意が必要です。
WAFはWebサーバの前段などに置き、アプリケーションの層で通信を検査する仕組みです。IDSとIPSがネットワークの層を見るのに対して、WAFは1段上のレイヤーを担当します。
2025年調査時点の導入率も見ておきましょう。ファイアウォールの設置・導入が51.9%、IDSの設置・導入が20.7%、WAFの導入が19.5%、回線監視が21.7%です。UTMは、こうした役割の違う機能を1台の中に並べて持たせた製品だと考えると理解しやすくなります。
公的統計にUTMを直接問う設問は見当たらず、導入率は機能ごとの数値から推し量るしかない
この記事で数値を読む前に、前提を1つ共有させてください。今回参照した総務省・IPA・警察庁の資料の範囲では、製品カテゴリとしてのUTMの導入率を問う設問は見当たりませんでした。
総務省の通信利用動向調査は、UTMが1台に統合する機能を別々の選択肢として聞いています。2025年調査時点でいえば「ファイアウォールの設置・導入」51.9%、「不正侵入検知システム(IDS)の設置・導入」20.7%といった形です。
同じく「Webアプリケーションファイアウォールの設置・導入」は19.5%、「端末にウイルス対策プログラムを導入」は82.0%と、機能ごとに分かれています。つまりUTMの普及度は、これらの数値から間接的に推し量るしかありません。
なお、ベンダーが公表する市場規模のデータは、算出方法や対象範囲を第三者が検証できないため、この記事では根拠に使っていません。
注意
「UTMの公的統計は存在しない」という意味ではありません。今回参照した資料の範囲で見当たらなかっただけで、e-Statの詳細集計や経済産業省の情報処理実態調査に該当項目がある可能性は残ります。また設問は複数回答です。ファイアウォールとIDSの両方に回答した企業が、UTM1台でまかなっているのか個別の機器を並べているのかは判別できません。
出典: 総務省「令和7年通信利用動向調査」別紙2/IPA「情報セキュリティ10大脅威 2026」解説書(組織編)
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
何らかの対策を実施している企業は98.3%だが、機能ごとの導入率は19.5%〜82.0%まで開いている
セキュリティ対策そのものは、ほぼすべての企業が何かしら手を付けています。総務省の調査によると、2025年調査時点で何らかのセキュリティ対策を実施している企業の割合は98.3%です。
ところが対策の中身を1つずつ見ると、普及の度合いは大きく違います。最も高い端末へのウイルス対策プログラムの導入82.0%と、最も低いWebアプリケーションファイアウォールの導入19.5%では、4倍以上の開きがあります。
2025年調査時点の主な対策別の導入率は、次のとおりです。
| セキュリティ対策の項目 | 2025年の導入率 |
|---|---|
| パソコンなどの端末(OS、ソフト等)にウイルス対策プログラムを導入 | 82.0% |
| サーバにウイルス対策プログラムを導入 | 60.7% |
| ID、パスワードによるアクセス制御 | 60.4% |
| 社員教育の実施 | 54.7% |
| ファイアウォールの設置・導入 | 51.9% |
| セキュリティポリシーの策定 | 48.2% |
| OSへのセキュリティパッチの導入 | 43.5% |
| アクセスログの記録 | 41.0% |
| 外部接続の際にウイルスウォールを構築 | 29.1% |
| データやネットワークの暗号化 | 27.4% |
| セキュリティ監査の実施 | 26.7% |
| 認証技術の導入による利用者確認 | 22.2% |
| 回線監視 | 21.7% |
| 不正侵入検知システム(IDS)の設置・導入 | 20.7% |
| プロキシ(代理サーバ)等の利用 | 20.5% |
| セキュリティ管理のアウトソーシング | 20.2% |
| ウイルス対策対応マニュアルを策定 | 19.7% |
| Webアプリケーションファイアウォールの設置・導入 | 19.5% |
インターネット利用企業(n=2,480)、複数回答のため合計は100%を超えます。調査項目のうち「その他の対策」(6.6%)は掲載を省いています。出典: 総務省「令和7年通信利用動向調査」別紙2 図表5-5
対策を実施している企業は98.3%、特に対応していない企業は1.7%まで下がっている
対策の入口には、ほぼすべての企業が立っています。総務省の調査では、何らかのセキュリティ対策を実施している企業の割合は2024年調査時点で97.7%、2025年調査時点で98.3%でした。
裏返しの数値である「特に実施していない」企業は、2024年調査時点の2.3%から2025年調査時点は1.7%になっています。未対応の企業はごくわずかになっており、「対策をしているかどうか」を論点にする段階は過ぎたと言えます。
ただし、比較できるのは2カ年だけで、変化幅は0.6ポイントにとどまります。ですので「大きく改善した」とまでは読めません。注目したいのは全体の実施率ではなく、前の表で見たように対策の中身が項目ごとに偏っている点です。
境界に置く対策はわずかに減り、通した通信の中身を検査する対策だけが伸びている
境界に機器を置く型の対策と、通信の中身を検査する型の対策では、直近1年の動きが逆になっています。ファイアウォールの設置・導入は2024年調査時点の52.5%から2025年調査時点は51.9%へ0.6ポイント下がりました。
外部接続の際のウイルスウォール構築も、30.0%から29.1%へ0.9ポイント下がっています。一方でIDSの設置・導入は19.5%から20.7%へ1.2ポイント、WAFの導入は17.4%から19.5%へ2.1ポイント伸びました。
この4つの動きから読み取れるのは、対策の重心が「入口で遮断する」型から「通した後に不審を見つける」型へ少しずつ寄っていることです。ファイアウォールの位置に検知の機能を足すというUTMの製品の考え方は、この動きと方向が一致しています。
注意
比較できるのは2カ年だけで、最大の変化幅も2.1ポイントです。毎年標本が入れ替わる標本調査のため、標本誤差の範囲に収まる可能性があります。またファイアウォールの微減は、クラウドへの移行で自社に境界機器を置かない企業が増えたためとも説明できます。WAFの伸びも、クラウド型のWAFが安価になった影響が考えられます。対策が後退したという意味ではありません。
出典: 総務省「令和7年通信利用動向調査」別紙2 図表5-5
不正アクセス行為の認知件数は2025年に7,190件で前年比34.2%増、被害を受けた企業は48.0%
UTMのような統合型の製品が求められる背景には、攻撃の件数そのものの動きがあります。警察庁の資料によると、2025年の不正アクセス行為の認知件数は7,190件で、前年から34.2%増加しました。
一方で、2025年の不正アクセス禁止法違反事件の検挙件数は431件、そのうち不正アクセス行為(同法第3条違反)は407件、検挙人員は違反行為全体で248人です。認知された件数に対して、検挙まで至る件数はごく一部にとどまります。
専門家の見方も見ておきましょう。IPA「情報セキュリティ10大脅威 2026」(組織向け)では、「ランサム攻撃による被害」が1位、「サプライチェーンや委託先を狙った攻撃」が2位でした。
この2つはいずれも4年連続の順位です。「DDoS攻撃」は9位でした。この順位は選考会に参加した専門家の投票結果であり、被害の実数を並べたランキングではありません。
認知件数は右肩上がりではなく、2023年に段差ができた後に上下している
不正アクセス行為の認知件数は、毎年着実に増えているわけではありません。警察庁の資料では、2021年1,516件、2022年2,200件、2023年6,312件、2024年5,358件、2025年7,190件と推移しています。
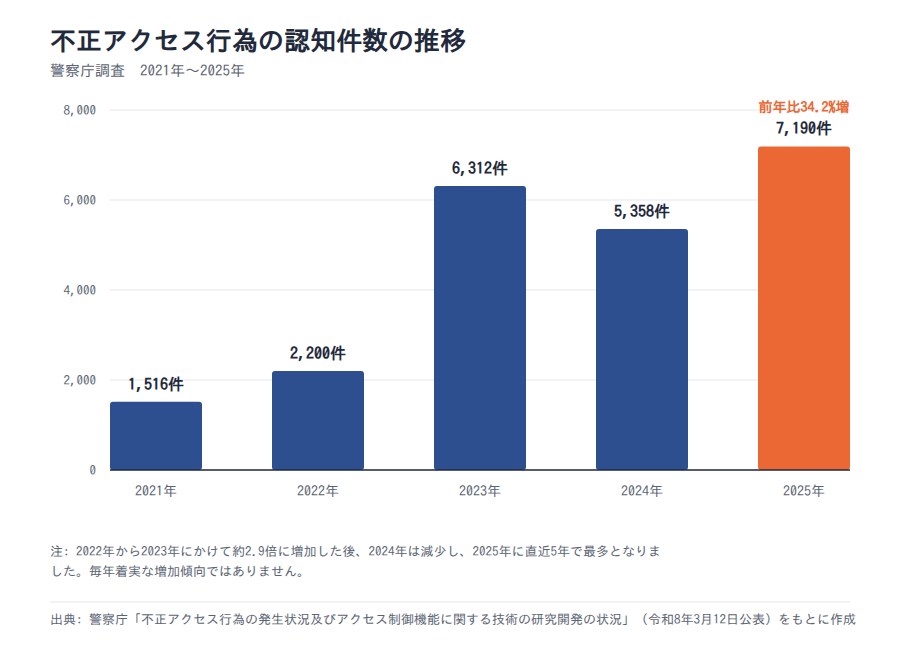
2022年から2023年にかけて約2.9倍に跳ね上がり、2024年はいったん減少し、2025年に直近5年で最多となりました。5年間の増加の大半は2023年の一段の跳ね上がりで生じており、その後は減少と増加を繰り返しています。
この形から読み取れるのは、年ごとの振れ幅が大きく、少数の大規模な事案が全体の件数を動かすタイプの統計だという点です。跳ね上がりの原因は公表資料から確認できていないため、ここでは形状の指摘にとどめます。
注意
認知件数は、被害の届出のほか、余罪として確認された事実や報道を踏まえて事業者等から確認した事実も含め、警察が犯罪の構成要件に該当すると確認した行為の数であり、実際に発生した不正アクセスの件数ではありません。多数のアカウントが同時に狙われた事案の計上のしかたや、認知・計上の運用が変わったことでも、2023年の段差は説明がつきます。
「不正アクセスの件数」は集計主体によって600倍以上違うため、件数の大小では危険度を測れない
同じ「不正アクセス」を数えた件数でも、集計している組織が違えば桁が変わります。警察庁の認知件数は2025年で7,190件でした。
一方、IPAに届出のあったコンピュータ不正アクセスの届出件数は2025年で109件です。JPCERT/CCに報告のあった不正アクセス関連行為の報告件数は、2025年で68,853件にのぼります。
この開きから読み取れるのは、実態の違いではなく集計の入口の違いです。警察庁は警察が事件として認知した行為を、IPAは任意の届出制度に寄せられた件数を、JPCERT/CCは調整の依頼を含む報告の受付件数を数えています。性質の違う3つの計測なので、どれかを代表値として選ぶことはできません。
3つとも2025年の値です。IPAへの届出は前年(2024年)の166件から減っていますが、年をそろえても600倍以上の開きが残ります。開きは実態の差ではなく、集計の入口の違いから生じています。
注意
他社の記事で不正アクセスの件数を目にしたときは、次の3点を確認してください。
①どの組織が集計した数値か(警察庁・IPA・JPCERT/CCで定義が異なります)
②何を1件として数えているか(事件の認知・任意の届出・報告の受付)
③調査年がそろっているか。この3つを確認せずに件数を並べると、脅威の規模を実際より大きくも小さくも見せられてしまいます。
何らかの被害を受けた企業は2025年時点で48.0%、最も多いのは標的型メールの31.7%
被害の実感に近い数値も見ておきましょう。総務省の調査によると、情報通信ネットワークの利用の際に何らかのセキュリティ被害を受けた企業の割合は、2025年調査時点で48.0%でした。おおよそ2社に1社です。
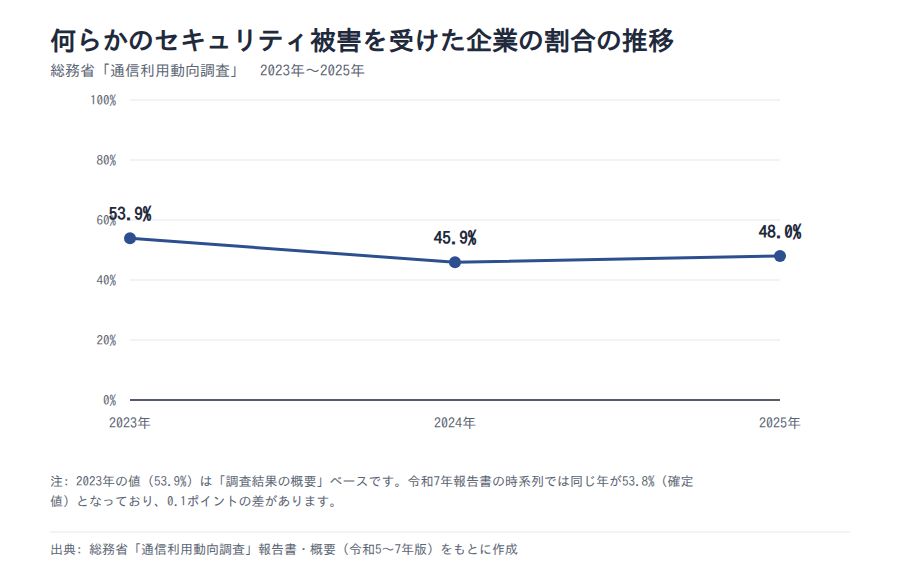
同じ指標をさかのぼると、2023年調査時点は53.9%、2024年調査時点は45.9%で、直近3年は上下を繰り返しています。2023年の値は令和5年調査結果の概要によるもので、令和7年報告書の時系列では同じ年が53.8%と示されています。被害の内容で最も多いのは「標的型メールが送られてきた」の31.7%でした。次いで「ウイルスを発見または感染」が22.8%、「不正アクセス」は4.1%です(いずれも2025年調査時点)。
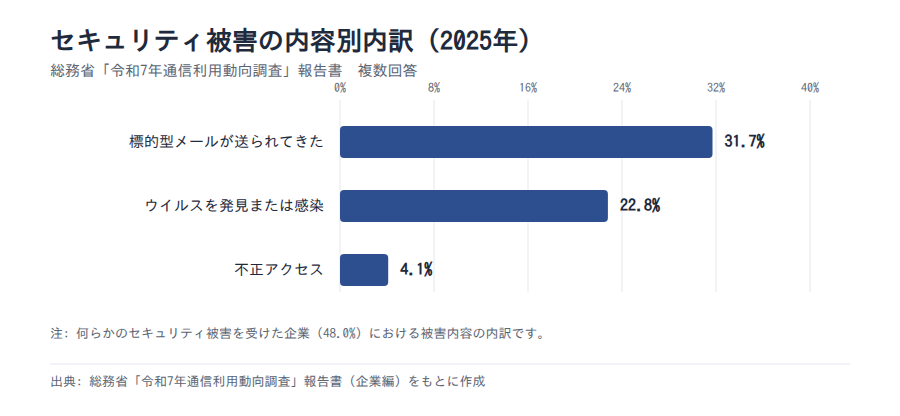
上位2つがメール経由の攻撃とウイルスである点は、UTMのアンチスパム・アンチウイルス・Webフィルタリングといった機能が求められる理由と重なります。入口で怪しいメールや通信を選別する仕組みは、実際に多い被害の型に対応しているわけです。
出典: 警察庁ほか「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/IPA「情報セキュリティ10大脅威 2026」解説書(組織編)/総務省「令和7年通信利用動向調査報告書」/総務省「令和6年通信利用動向調査報告書」/総務省「令和5年通信利用動向調査の結果(概要)」/総務省「令和7年通信利用動向調査」別紙2
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
中小企業の不正アクセス被害は脆弱性が48.0%で最多だが、それを見つける機能の導入率は2割前後
ここからは、中小企業に絞った被害の中身を見ていきます。IPAの調査によると、2023年度に不正アクセスの被害を受けた中小企業等の割合は10.0%でした。10社に1社が実際に被害に遭っている計算です。
被害の手口として最も多かったのは脆弱性を突かれたケースで、被害企業のうち48.0%を占めます。IPA「情報セキュリティ10大脅威 2026」でも、「システムの脆弱性を悪用した攻撃」は6年連続で選出されています。実際の手口と専門家の評価が一致している形です。
にもかかわらず、その手口を見つける側の機能は、まだ広く入っていません。このセクションでは、手口の内訳と検知側の導入率を突き合わせて整理します。
ポイント
- 不正アクセス被害を受けた中小企業等の手口は、脆弱性が48.0%で最多(2023年度)
- 脆弱性を突く通信を見つけるIDSは20.7%、WAFは19.5%と、ファイアウォールの51.9%の半分以下(2025年調査時点)
- 脆弱性対策の土台になるOSへのセキュリティパッチの導入は43.5%(2025年調査時点)
手口の内訳は脆弱性が48.0%、ID・パスワードの不正利用によるなりすましが36.8%
不正アクセスの手口は、大きく2つに分かれます。IPAの調査によると、2023年度に不正アクセス被害を受けた中小企業等のうち、手口が「脆弱性」だったのは48.0%です。「ID・パスワードの不正利用によるなりすまし」は36.8%でした。
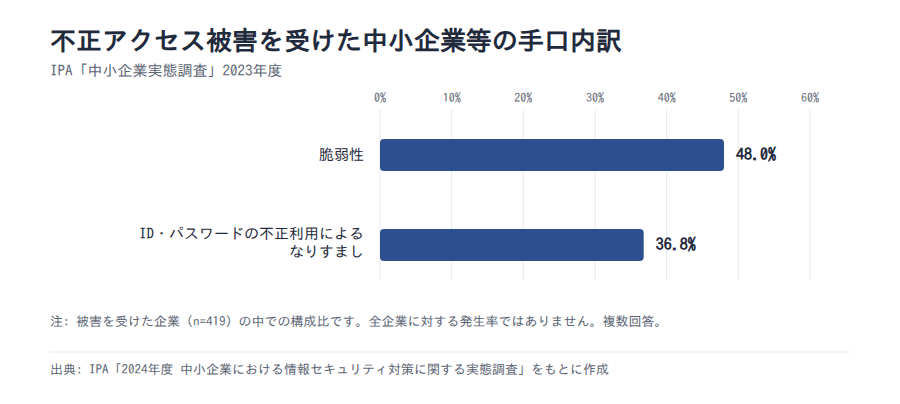
この2つの数値は、被害を受けた企業の中での構成比です。全企業に対する発生率ではありません。全体で見ると、2023年度に不正アクセス被害を受けた中小企業等は10.0%で、その内訳が上の割合になります。
UTMの機能に当てはめると、脆弱性を突く通信への備えはIDS/IPSの領域、なりすましへの備えは認証やアクセス制御の領域です。どちらか一方だけでは、多い方の手口を取りこぼす形になります。
検知系の導入率はIDS 20.7%・WAF 19.5%・回線監視21.7%で、ファイアウォールの半分以下
次に、その手口を見つける側の普及状況です。総務省の調査によると、2025年調査時点でファイアウォールの設置・導入は51.9%まで進んでいます。
一方、不正侵入検知システム(IDS)の設置・導入は20.7%、WAFの導入は19.5%、回線監視は21.7%で、いずれも2割前後にとどまります。通信を通すか止めるかを判断するファイアウォールが51.9%なのに対し、通した通信を見張るIDSは20.7%と、半分以下の水準です。
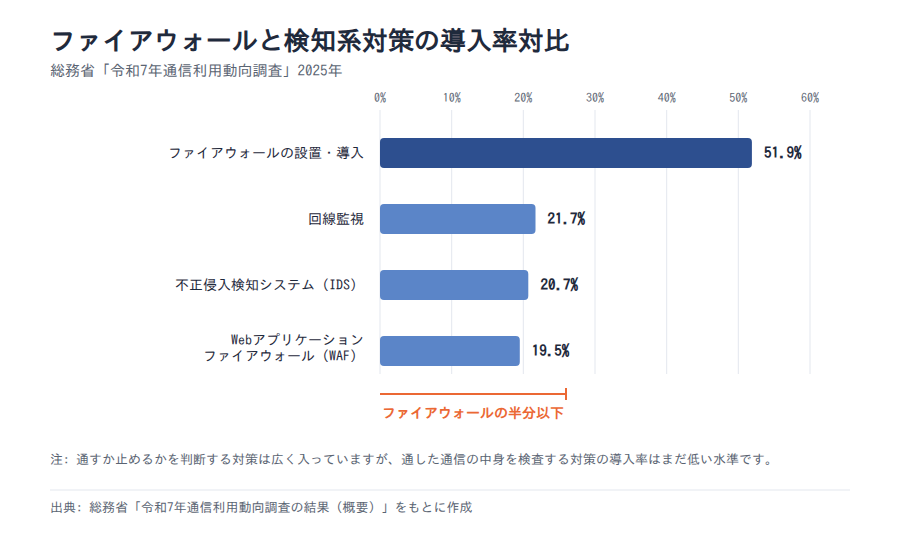
この2つの調査を並べて読み取れるのは、入口で通すか止めるかを決める仕組みは広く入っているという点です。一方で、通した通信の中に攻撃が混ざっていないかを見る仕組みは揃っていません。UTMが1台でIDS/IPSやWAFの機能まで持つ意味は、この揃っていない部分をまとめて埋められる点にあります。
注意
ここで並べた2つの数値は、調査主体・調査年・母集団がすべて異なります。手口はIPAの2023年度調査(不正アクセス被害を受けた中小企業等、n=419、複数回答)の値です。導入率は総務省の2025年調査(インターネット利用企業 n=2,480)の値です。「IDSを入れていないから脆弱性を突かれた」という1対1の因果としては読めません。また設問は複数回答のため、UTM1台にIDS機能を内蔵している企業が「ファイアウォール」だけを選んだ可能性も残ります。
脆弱性対策の土台になるOSへのセキュリティパッチの導入は43.5%にとどまる
検知の仕組みより前に、そもそも脆弱性を修正する対策も、対応は途中の段階にとどまっています。総務省の調査によると、2025年調査時点でOSへのセキュリティパッチの導入を行っている企業は43.5%でした。この設問はOSが対象で、OS以外のソフトウェアは含みません。
手口の最多が脆弱性の48.0%であることを踏まえると、UTMを入れても端末やサーバ側のパッチ適用は別に進める必要があります。UTMは通信の出入口に置く製品なので、機器そのものの穴をふさぐ作業は代替できません。
具体的には、IT資産の台帳を作り、どの端末にどのOSが入っていて、いつ更新したかを一覧できる状態にするところから始めてみてください。脆弱性への対策は、棚卸しができて初めて回り始めます。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/IPA「情報セキュリティ10大脅威 2026」解説書(組織編)/総務省「令和7年通信利用動向調査」別紙2 図表5-5
UTMのメリットは、専任担当者を置けない企業でも設定と監視の窓口を1つにまとめられること
UTMの利点を「防御力が高いこと」で説明する記事は多いのですが、この記事では別の見方をとります。機能ごとの検知率や防御率を比べられる一次データが見当たらないため、ここでは運用の負担という観点でメリットを整理します。
根拠になるのはIPAの記述です。IPAは、複数の機能が1つに統合されていることで、運用にかかるコストや手間を抑えられると説明しています。機器が3台あれば設定画面も3つ、更新作業も3系統、ログの置き場所も3か所になりますが、UTMならその窓口が1つになります。
そして中小企業では、この「窓口の数」が導入できるかどうかを左右します。次のh3で、企業規模別の体制データからその理由を見ていきます。
ポイント:UTMで軽くなる作業
- 機器ごとに分かれていた設定画面が1つにまとまる
- ファームウェアやシグネチャの更新を1系統で管理できる
- 検知ログの確認先が1か所になり、状況を追いやすくなる
専門部署を置ける企業は小規模企業者4.4%、101名以上34.6%で約8倍の開きがある
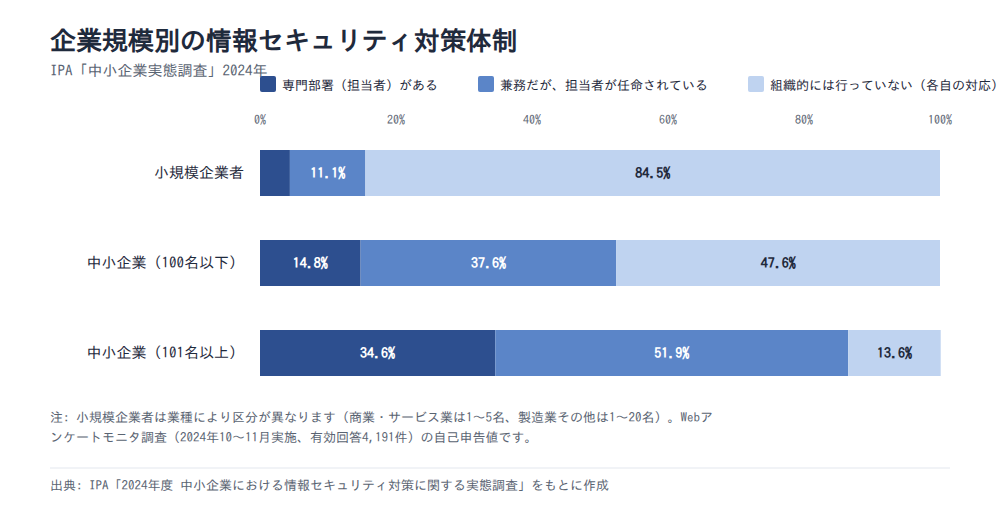
セキュリティを担当する体制は、企業規模によって大きく違います。IPAの調査による2024年時点の企業規模別の体制は、次のとおりです。
| 企業規模 | 専門部署(担当者)がある | 兼務だが、担当者が任命されている | 組織的には行っていない(各自の対応) |
|---|---|---|---|
| 小規模企業者 | 4.4% | 11.1% | 84.5% |
| 中小企業(100名以下) | 14.8% | 37.6% | 47.6% |
| 中小企業(101名以上) | 34.6% | 51.9% | 13.6% |
2024年調査。小規模企業者は商業・サービス業1〜5名、製造業その他1〜20名。出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」図3-121
専門部署(担当者)がある割合は、小規模企業者4.4%に対して101名以上は34.6%で、約8倍の開きがあります。「組織的には行っていない(各自の対応)」は小規模企業者で84.5%に達します。
この差が意味するのは、知識量の差ではなく運用工数の上限だと考えられます。機器ごとに設定・更新・ログ確認を分けて回すという前提が、小規模企業では成り立ちません。中小企業のセキュリティ対策を考えるときは、まず誰がどれだけ手を動かせるかから逆算するのが現実的です。
注意
この調査はWebアンケートモニタ調査(2024年10〜11月実施、有効回答4,191件)の自己申告値です。「小規模企業者」の区分は業種で異なり、同じ従業員数でも区分が変わります。さらに、ひとり情シスの多くは「専門部署(担当者)がある」ではなく「兼務だが、担当者が任命されている」(小規模企業者11.1%)に分類されると考えられます。4.4%をひとり情シスの割合として読まないでください。
セキュリティ対策の外部委託は20.2%にとどまり、専任も委託もない層が広く残っている
自社で人を抱えない場合の選択肢は外部委託ですが、こちらも多数派ではありません。総務省の調査によると、2025年調査時点でセキュリティ管理のアウトソーシング(外部委託)を行っている企業は20.2%で、5社に1社の水準です。
一方でIPAの調査では、専門部署(担当者)を置けている企業は2024年時点で101名以上でも34.6%、小規模企業者では4.4%でした。組織的には行っていない小規模企業者は84.5%にのぼります。
ここから読み取れるのは、「自社に専任を置く」と「外部に委託する」のどちらも取っていない企業が相当数残るという構図が、別々の調査から共通して見えることです。UTMのように複数の機能を1台にまとめる製品は、人を増やさず委託もしないという前提で成り立つ第三の選択肢として位置づけられます。
注意
2つの調査は母集団が異なります(総務省はインターネット利用企業 n=2,480、IPAは中小企業等 n=4,191)。数値を足し引きして「未対応企業の割合」を計算することはできません。総務省の20.2%は規模の大きい企業を含む値で、小規模企業だけの外部委託率は今回のデータからは分かりません。調査年も2025年と2024年でずれています。「空白が広い」はあくまで仮説として読んでください。
情報セキュリティに「投資していない・わからない」中小企業は約7割
費用の話に入る前に、押さえておきたいデータがあります。IPAの調査によると、情報セキュリティ対策の投資額について「投資していない」または「わからない」と答えた中小企業等は、2024年時点で約7割でした。
注意したいのは、この選択肢に「わからない」が含まれる点です。投資していないことと、いくら使っているか把握していないことが同じまとまりに入っているため、投資ゼロの企業の割合としては読めません。
ここから言えるのは、自社の対策に何がいくらかかっているかを把握していない段階の企業が多いということです。製品の月額料金を比べるより先に、いま何が入っていて誰が運用しているかを棚卸しします。UTMの検討は、そこから始めるほうが判断を誤りにくくなります。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」報告書/同 調査報告書概要/総務省「令和7年通信利用動向調査」別紙2 図表5-5
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
UTMを入れても、端末側の対策と運用ルールは別に用意する必要がある
UTMの注意点は、単一障害点になるといった一般論よりも、守備範囲の線引きにあります。UTMはネットワークの出入口に置く製品なので、端末の中で起きることや人の運用は、その外側に残ります。
たとえば端末へのウイルス対策プログラムの導入は2025年調査時点で82.0%、ID、パスワードによるアクセス制御は60.4%です。いずれも多くの企業が、UTMとは別に手当てしています。OSへのセキュリティパッチの導入43.5%も、境界の機器では代わりに対応できません。
この線引きを踏まえずに導入すると、「UTMを入れたから大丈夫」という誤解が生まれます。ここでは、UTMの外側に残る対策項目を導入率とあわせて確認しておきましょう。
注意
このh2で挙げる導入率は、業種や企業規模を問わない全体の値です。また総務省調査の設問とUTMの機能は1対1で対応しているわけではなく、製品によって備える機能の範囲は異なります。ここでの数値は、UTMの守備範囲の外側にどのような対策項目があるかを確認するための目安として読んでください。
端末側のウイルス対策82.0%やID、パスワードによるアクセス制御60.4%は、境界の機器では置き換えられない
出入口の対策と端末側の対策は、役割が違います。総務省の調査による2025年調査時点の導入率は、次のとおりです。
- パソコンなどの端末(OS、ソフト等)にウイルス対策プログラムを導入: 82.0%
- サーバにウイルス対策プログラムを導入: 60.7%
- ID、パスワードによるアクセス制御: 60.4%
- OSへのセキュリティパッチの導入: 43.5%
- 認証技術の導入による利用者確認: 22.2%
これらの一部はUTMの機能と重なりますが、重ならない場面があります。社外に持ち出したノートPCがカフェのWi-Fiにつながったとき、社内へ通信を戻すVPNなどを使っていなければ、その通信は自社のUTMを通りません。クラウドサービスへ直接アクセスする場合も同じです。
つまり、UTMの外に出た通信を見張るには、端末側での検知を別に用意する必要があります。持ち出し端末が多い会社ほど、この前提を先に確認しておいてください。
運用面の整備は遅れており、ウイルス対策対応マニュアルの策定は19.7%、セキュリティ監査は26.7%
機器を入れたあとの運用ルールは、導入率がさらに低い領域です。総務省の調査による2025年調査時点の実施状況は、次のとおりです。
- 社員教育の実施: 54.7%
- セキュリティポリシーの策定: 48.2%
- アクセスログの記録: 41.0%
- セキュリティ監査の実施: 26.7%
- ウイルス対策対応マニュアルを策定: 19.7%
ウイルス対策対応マニュアルの設問は、ウイルス対策に限った内容を聞いたものです。インシデント全般の対応手順を指す数値ではない点に注意してください。
ここで気になるのは、アクセスログの記録41.0%に対して、記録したログを点検するセキュリティ監査の実施が26.7%にとどまる点です。UTMは検知や遮断のログを出しますが、そのログを誰がいつ見て、何が起きたらどう動くかを決めるのは製品の外側の仕事になります。
出典: 総務省「令和7年通信利用動向調査」別紙2 図表5-5
UTMを選ぶ判断は、機能の網羅ではなく誰が設定と監視を回せるかで決める
UTMを検討するとき、機能の数や処理性能の比較から入りたくなります。ただ、機能を比べる前に決めておきたいのは、設定と監視を誰が回すのかという体制の話です。
セキュリティの守り方は、大きく分けて3つあります。機器やサービスを個別に導入する、外部に委託する、UTMのような統合型の製品にまとめる、の3つです。どれが正解かは、社内で確保できる工数によって変わります。
なお、この記事では製品ごとの価格帯や処理性能の比較はしません。検証できる一次データが見当たらないためです。ここでは、判断の枠組みだけを整理します。
ポイント:3つの選択肢が成り立つ前提
- 個別導入:機器ごとの設定・更新・ログ確認を自社で回せる工数があること
- 外部委託:委託先を選び、報告を受け取って判断できる担当者がいること
- UTMで統合:人を増やさず、委託もしない前提で運用の窓口を1つに絞ること
個別導入・外部委託・UTMで統合の3つは、前提となる社内体制が異なる
3つの選択肢は、必要な社内体制がそれぞれ違います。データと照らし合わせると、次のように整理できます。
- 個別導入は、機器ごとに設定・更新・ログ確認を回せることが前提になります
- 外部委託は現状20.2%の企業が選んでおり(2025年調査時点)、多数派ではありません
- UTMは、人を増やさず委託もしない前提で、運用の窓口を1つに絞る選択肢です
ここで押さえておきたいのが体制のデータです。IPAの調査では、小規模企業者の84.5%が「組織的には行っていない(各自の対応)」でした(2024年時点)。専門部署(担当者)があるのは小規模企業者で4.4%、101名以上でも34.6%です。
この状況では、個別導入を前提にした比較検討はそもそも成立しにくくなります。なお、調査が異なる数値を足し引きして「3つの選択肢の割合」として読むことはできません。
導入検討の前に、いま何が入っているかを対策項目ごとに棚卸しする
最後に、実務で最初にやることをまとめます。製品を比べる前に、いま自社に何が入っているかを対策項目ごとに確認してください。UTMで置き換わる部分と、別に用意し続ける部分が分かれます。
下のチェックリストは、総務省調査の項目と2025年調査時点の全体の導入率を並べたものです。自社の状況と見比べてみてください。
導入前チェックリスト(かっこ内は2025年調査時点の全体の導入率)
- ファイアウォールの設置・導入(51.9%)
- 不正侵入検知システム(IDS)の設置・導入(20.7%)
- Webアプリケーションファイアウォールの設置・導入(19.5%)
- 端末(OS、ソフト等)へのウイルス対策プログラムの導入(82.0%)
- ID、パスワードによるアクセス制御(60.4%)
- アクセスログの記録(41.0%)
- OSへのセキュリティパッチの導入(43.5%)
ここに挙げた全体の導入率は、業種や企業規模を問わない値です。自社が目指すべき水準を示すものではありませんので、あくまで現在地を確かめる目安として使ってください。
出典: 総務省「令和7年通信利用動向調査」別紙2 図表5-5/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
まとめ:UTMの検討はいま入っている対策の棚卸しから始める
この記事で見てきた内容を、あらためて整理します。
- UTMはファイアウォール・IDS/IPS・アンチウイルスなどを1台にまとめた製品で、今回参照した公的資料の範囲では導入率を直接示す設問が見当たりませんでした
- 2025年調査時点でファイアウォールの設置・導入は51.9%、不正侵入検知システム(IDS)の設置・導入は20.7%で、通した通信を見張る側の普及が遅れています
- 情報通信ネットワークの利用の際に何らかのセキュリティ被害を受けた企業は、2025年調査時点で48.0%でした
- 専門部署(担当者)を置けている小規模企業者は2024年時点で4.4%で、UTMの利点は防御力よりも設定と監視の窓口を1つにできる点にあります
製品を選ぶ前に、いま何が入っているかを対策項目ごとに確認するところから始めてください。入っているものが分かれば、UTMで置き換える範囲と、別に用意し続ける範囲が見えてきます。
出典: 総務省「令和7年通信利用動向調査」別紙2 図表5-5/総務省「令和7年通信利用動向調査報告書(企業編)」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」
情シス担当者の学び直しには「情シスカレッジ」

UTMを導入しても、ログを誰がいつ確認するか、何が起きたらどう動くかというルールは担当者側に残ります。こうした運用の型は、製品を入れるだけでは身につきません。新任の情シスやひとり情シスほど、体系立てて学ぶ機会が持ちにくいのが実情です。
「情シスカレッジ」は、新人・ひとり情シスのためのマイクロラーニングLMSです。日々の業務の合間に、必要な単元だけを短時間で学べる形にまとめています。
情シスカレッジの特徴
- 数分の動画と小テストで、すきま時間に学習を進められます
- 必修の割り当て・期限設定・進捗ダッシュボードで、受講状況をまとめて把握できます
- 自社カリキュラムの編成とCSVでの教育記録の出力に対応しています
導入は5名から可能で、請求書払いにも対応しています。初期設定は約10分で完了します。
※出典
- 総務省「令和7年 通信利用動向調査」別紙2(図表5-4・5-5)
- 総務省「令和7年 通信利用動向調査報告書(企業編)」
- 総務省「令和6年 通信利用動向調査報告書(企業編)」
- 総務省「令和5年 通信利用動向調査の結果(概要)」
- 情報処理推進機構(IPA)「2024年度 中小企業における情報セキュリティ対策に関する実態調査」報告書
- 情報処理推進機構(IPA)「2024年度 中小企業における情報セキュリティ対策に関する実態調査」報告書概要
- 情報処理推進機構(IPA)「情報セキュリティ10大脅威 2026」解説書(組織編)
- 警察庁ほか「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」