

【総務省・IPAデータ】IPS(不正侵入防止システム)とは|IDSとの違いと、IDS/IPS導入率20.7%(2025年)から読む導入判断
ネットワーク機器の更改やUTMの更新が近づくと、ベンダーからIPSの提案が出てくることがありますよね。ただ、その必要性を自分の言葉で説明できるかというと、話は別です。次のような疑問が残ります。
- IPSとIDS、結局どこが違うの?
- ファイアウォールもUTMも入れているのに、まだ必要なんだろうか
- 他社はどれくらい導入しているのか、数字で知りたい
総務省・IPA・警察庁の公的データで、順に答えていきます。
この記事のポイント
- IPSはIDSと違い、検知した通信を自動で遮断する(IPA「情報セキュリティ10大脅威 2026」組織編 解説書)
- 公的統計にあるのは「不正侵入検知システム(IDS)の設置・導入 20.7%(2025年調査)」で、総務省の調査票はこの項目にIPSを含めると注記している。IDS単体でもIPS単体でもない合算値(総務省「令和7年通信利用動向調査」)
- ランサムウェアの侵入経路はVPN機器・リモートデスクトップ経由が87.0%(2025年)(IPA同解説書)

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
IPSは不正な通信を検知して自動で遮断する仕組みで、検知だけを行うIDSとは役割が違う
IPSはIntrusion Prevention Systemの略で、日本語では不正侵入防止システムと呼びます。ネットワークを流れる通信を監視し、不審な通信を自動で遮断するところまでを担う仕組みです。ここでは、IDS・ファイアウォール・WAFとの役割の違いを整理します。
ポイント
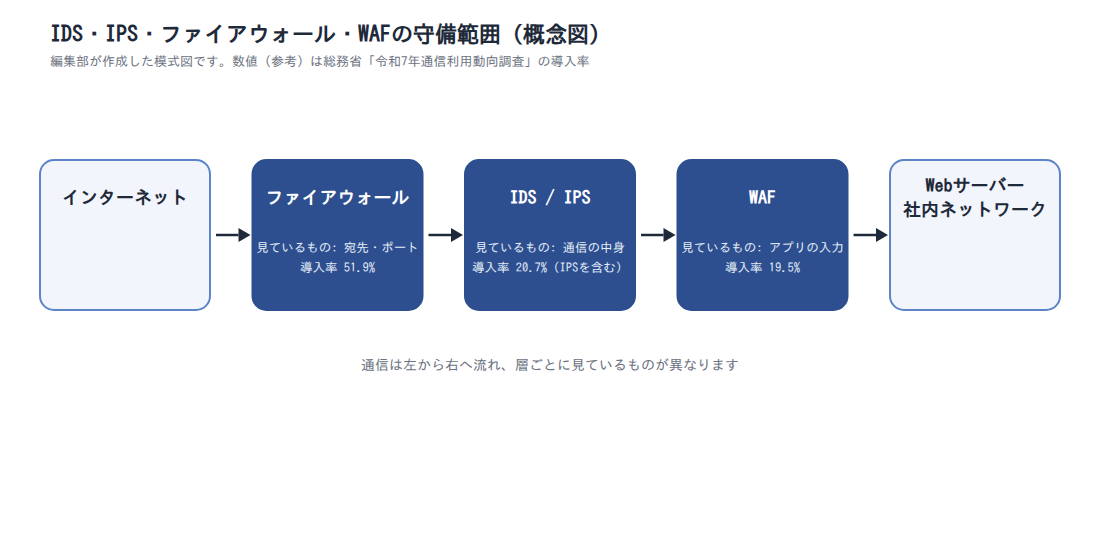
- ファイアウォール: 通信の宛先やポートを見て、通してよいかを判断する
- IDS: 通信の中身を見て、不審なものを担当者に通知する
- IPS: 通信の中身を見て、不審なものを通知したうえで自動で遮断する
- WAF: Webアプリケーションへの入力を見て、脆弱性を突く攻撃を防ぐ
IPSとIDSの違いは、検知したあとに自動で遮断するかどうかにある
IPSとIDSの違いは、検知したあとのふるまいです。通信を監視して不審な挙動を見つける仕組みは、どちらも変わりません。
IDS(不正侵入検知システム)は不審な通信を通知しますが、自動でブロックはしません。IPSは自動で遮断する一方、正規の通信を誤って止めるおそれがあり、IPAは組織の方針を踏まえた選定が必要だとしています。
あわせて押さえておきたいのが、機器の置き方の違いです。IPSは通信経路上(インライン)に置いて通過中の通信そのものを扱うのに対し、IDSはミラーポートなどで通信の複製を受け取る構成が一般的です。この置き方の違いが、遮断できるかどうかだけでなく、機器の障害や過負荷がそのまま通信断につながるかどうかも分けます。
| 項目 | IDS(不正侵入検知システム) | IPS(不正侵入防止システム) |
|---|---|---|
| 通信の監視 | 行う | 行う |
| 検知時の通知 | 行う | 行う |
| 検知後の自動遮断 | 行わない | 行う |
| 正規通信を止めるリスク | 低い | 設定次第で生じる |
| 公的統計の導入率 | 20.7%(2025年調査)、19.5%(2024年調査)※IPSを含む合算値 | 同左(IDSの項目に含めて集計される) |
表の出典: IPA「情報セキュリティ10大脅威 2026」組織編 解説書/総務省「令和7年通信利用動向調査」/総務省「令和7年通信利用動向調査報告書(企業編)」調査票/NIST SP 800-94「Guide to Intrusion Detection and Prevention Systems (IDPS)」
20.7%は「IDS(IPSを含む)」を設置・導入した企業の割合で、IPS単体の導入率ではありません。総務省の調査票は、この選択肢に「IPS(不正侵入防御システム)を含みます」と注記しています。この点は後半で詳しく扱います。
ファイアウォールは通信の宛先を見て、IPSは通信の中身を見る
ファイアウォールとIPSは、見ているものが違います。ファイアウォールは宛先やポートを見て通してよいかを判断する仕組みで、業務上開けているポートを通る通信そのものは止められません。
ただし、ここでいうファイアウォールは宛先やポートで許可・遮断を判断する機能を指します。UTM(統合脅威管理)のように、1台でファイアウォールとIDS/IPSの機能をあわせ持つ製品もあり、製品名だけでは守備範囲を判断できません。
総務省の通信利用動向調査によると、ファイアウォールの導入率は2025年調査時点で51.9%、2024年調査時点で52.5%です(インターネット利用企業)。
読み取れるのは、入口の開閉は済ませたものの、通信の中身の確認は手つかずという企業が多い構図です。ランサムウェアの侵入経路はVPN機器やリモートデスクトップ経由が2025年で87.0%を占め、開いているポートを通る攻撃が主流です。
WAFはアプリケーションレベル、IPSはネットワークレベルで通信を監視する
WAFとIPSは、監視する対象が違います。IPAの説明でも、どちらが優れているかではなく組み合わせて使うものという位置づけです。
WAF(Web Application Firewall)はWebサーバーの前段などに置き、Webアプリケーションの脆弱性を突く攻撃を防ぎます。IDSやIPSが見るのは、ネットワークを流れる通信です。
総務省の2025年調査では、WAF19.5%、IDS(IPSを含む)20.7%、回線監視21.7%と、いずれも2割前後で並びます。これらの機能を1台にまとめた製品がUTM(統合脅威管理)です。
IPSは設置形態と検知方式で整理されるが、分類の切り方は資料によって異なる
IPSは、設置形態と検知方式で整理されることが多い製品です。
| 区分 | 種類 | 内容 |
|---|---|---|
| 設置形態 | ネットワーク型 | 経路上に置き、通過する通信を監視する |
| 設置形態 | ホスト型 | 機器に導入し、その機器の通信を監視する |
| 設置形態 | クラウド型 | 事業者の基盤側で監視する |
| 検知方式 | シグネチャ型 | 既知の攻撃パターンと照合して見つける |
| 検知方式 | アノマリ型 | 平常時の通信からの逸脱を見つける |
この整理は一般的に使われているものですが、公的機関が定めた唯一の分類ではありません。NISTのSP 800-94は、IDS/IPSをネットワーク型・無線型・ネットワーク挙動分析(NBA)型・ホスト型に分け、検知手法もシグネチャ型とアノマリ型に加えてステートフルプロトコル解析を挙げています。製品を比較するときは、分類名ではなく実際に何を見て何を止めるのかで確認してください。
既知のパターンとの照合が有効なのは、脆弱性を突く攻撃が定番だからです。IPAの「情報セキュリティ10大脅威 2026」では「システムの脆弱性を悪用した攻撃」が4位で6年連続9回目の選出、脆弱性の届出は2025年通年で610件でした。
一方でアノマリ型は未知の攻撃を捉えられる反面、平常時の定義を誤ると誤検知が増えます。
出典: IPA「情報セキュリティ10大脅威 2026」組織編 解説書/総務省「令和7年通信利用動向調査」/IPA「ソフトウェア等の脆弱性関連情報に関する届出状況[2025年第4四半期]」/NIST SP 800-94「Guide to Intrusion Detection and Prevention Systems (IDPS)」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
IDS/IPSの導入率は2025年調査時点で20.7%、IPS単体の内訳を示す公的統計は存在しない
ここからは導入状況を数字で見ていきます。この節の数値は総務省「令和7年通信利用動向調査」からの引用で、母集団はインターネット利用企業、複数回答です。2025年調査分はn=2,480、比較に使う2024年調査分は同じ設問の前年値でn=2,314です。
IDS/IPSの導入率は2024年19.5%から2025年20.7%へ、ファイアウォールの51.9%とは大きな差がある
通信を監視する層の導入率は、2割の水準にとどまります。同じ設問の中で並べてみます。
| 対策項目 | 2024年調査 | 2025年調査 |
|---|---|---|
| ファイアウォールの設置・導入 | 52.5% | 51.9% |
| 不正侵入検知システム(IDS)の設置・導入(IPSを含む) | 19.5% | 20.7% |
表の出典: 総務省「令和7年通信利用動向調査」(2025年調査 n=2,480/2024年調査 n=2,314)
51.9%を20.7%で割ると、ファイアウォールとの開きは2倍以上と算出できます。年ごとの差は、IDSが19.5%から20.7%で1.2ポイントの上昇、ファイアウォールが52.5%から51.9%で0.6ポイントの低下です。
ただしこの動きを増加傾向・減少傾向とは読めません。参照できたのは2年分だけで、誤差の範囲を超えるとは言い切れないためです。
対策項目別に見ると、端末のウイルス対策82.0%からIDS/IPS20.7%まで階段状に落ちる
同じ設問の中で対策項目を並べると、導入率は順に低くなります。まず事実を確認します。
| 対策項目 | 導入率(2025年調査) |
|---|---|
| 何らかの対策を実施 | 98.3% |
| 端末にウイルス対策プログラムを導入 | 82.0% |
| サーバにウイルス対策プログラムを導入 | 60.7% |
| ファイアウォールの設置・導入 | 51.9% |
| 回線監視 | 21.7% |
| 不正侵入検知システム(IDS)の設置・導入(IPSを含む) | 20.7% |
| Webアプリケーションファイアウォールの設置・導入 | 19.5% |
表の出典: 総務省「令和7年通信利用動向調査」(インターネット利用企業 n=2,480、複数回答)
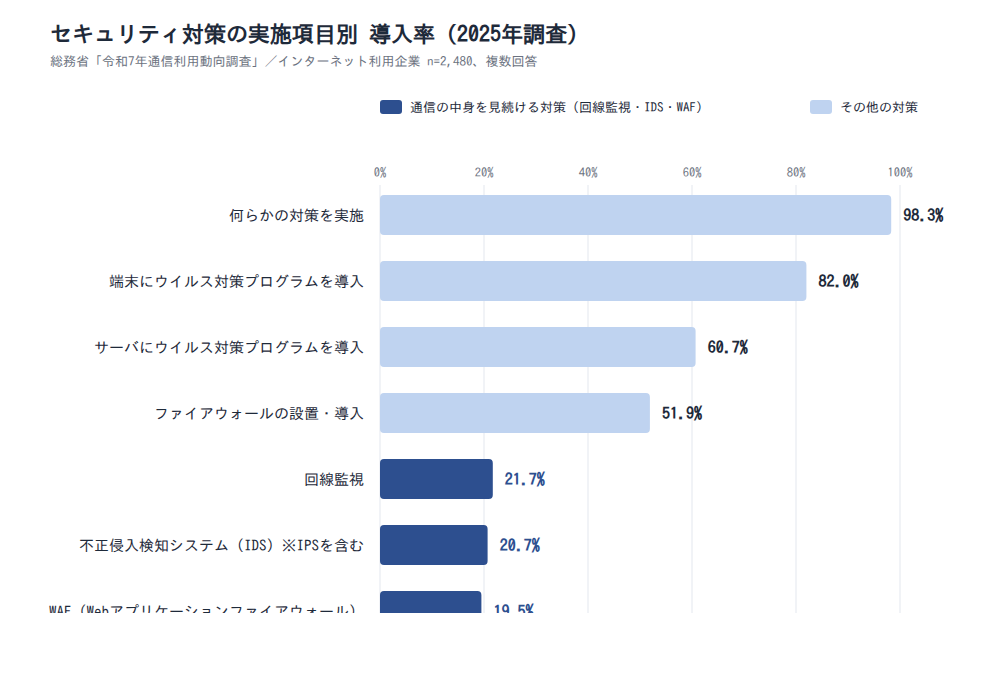
この並びから読み取れるのは、回線監視21.7%・IDS/IPS20.7%・WAF19.5%という「通信の中身を見続ける」3項目が、そろって2割前後に並ぶ点です。導入後に検知内容を確認し設定を調整し続ける運用が要るかどうかが、普及率を分ける境目だと考えられます。
IPSはこの2割の中に数え込まれている製品です。ファイアウォール並みの普及を前提にした導入検討は、実態と合いません。
公的統計はIPSをIDSの項目に含めて集計しており、IPS単体の導入率は取り出せない
ここが本記事でいちばんお伝えしたい点です。総務省の調査には、IPSという独立した選択肢がありません。ただし、IPSが調査の対象から外れているわけでもありません。
報告書の巻末に載っている調査票を見ると、選択肢「不正侵入検知システム(IDS)の設置・導入」には「IPS(不正侵入防御システム)を含みます」という注記が付いています。同じ注記は令和5年・令和6年・令和7年の調査票に共通してあります。つまり20.7%は、IDSとIPSのどちらか、あるいは両方を設置・導入した企業の割合です。
2025年調査ではファイアウォール51.9%、WAF19.5%、回線監視21.7%、プロキシ(代理サーバ)等の利用20.5%が独立した選択肢です。ネットワーク側の対策をここまで細かく分けながら、検知(IDS)と自動遮断(IPS)だけは1つの項目にまとめられています。
ここから読み取れるのは、公的統計が「検知」と「自動遮断」を区別していない点です。IPAの解説書は両者を機能差として明確に定義しており、定義上は分かれているものが統計上は分かれていない、というずれが残ります。IPSだけの導入率は、この合算値からは取り出せません。
ベンダー資料で見かける「IPS導入率◯%」は、何を数えた値なのかを確かめてください。総務省の調査を根拠にしているなら、それはIDSを含む合算値です。
UTMで導入している企業の分は、この数字に表れていない可能性がある
ここまでの数字には限界があります。反証として挙げておきます。
図表5-5は複数回答形式です。UTMを導入している企業が「ファイアウォールの設置・導入」だけを選び、内包されるIDS/IPS機能を回答していない可能性があります。その場合、検知機能が動いている企業は20.7%より多くなります。
セキュリティ管理をアウトソーシングしている企業も2025年調査時点で20.2%あり、外部委託分の実態は数字から読めません。
注意
この節の導入率はすべて「IDS(IPSを含む)」の数値で、IPS単体の導入率ではありません。設問の性質上、導入率の高さが防御力の高さを意味するわけでもありません。
出典: 総務省「令和7年通信利用動向調査」/総務省「令和7年通信利用動向調査報告書(企業編)」調査票/IPA「情報セキュリティ10大脅威 2026」組織編 解説書
不正アクセスの被害率は4.1%だが、ランサムウェアの侵入口はネットワーク機器に集中している
なぜ今IPSが検討されるのか、その背景を数字で確認します。扱うのは被害の実態と侵入経路の2点です。
不正アクセス被害を受けた企業は2025年調査時点で4.1%、中小企業では10.0%
不正アクセスの被害を受けた企業の割合は、統計によって数字が変わります。
総務省の通信利用動向調査で、過去1年間の被害として「不正アクセス」を挙げた企業は2025年調査時点で4.1%、2024年調査時点で3.9%でした。報告書の確定値も4.1%です。IPAの中小企業等への調査では、2023年度の被害企業は10.0%でした。
この2つは母集団が違うため、単純には比較できません。3.9%と4.1%を引き算した0.2ポイントも、傾向として読める幅ではありません。
同じ「不正アクセス」でも、検挙407件・IPA届出109件・JPCERT/CC報告68,853件とスケールが変わる
「不正アクセス」という言葉が指す件数は、統計の出どころによって100倍以上変わります。
| 統計 | 件数(2025年) | 数えているもの |
|---|---|---|
| 不正アクセス禁止法違反事件の検挙 | 431件 | 警察が立件した事件 |
| うち不正アクセス行為の検挙 | 407件 | 同法第3条違反として立件されたもの |
| IPAへのコンピュータ不正アクセスの届出 | 109件 | 被害者などから届け出られたもの |
| JPCERT/CCへの不正アクセス関連行為の報告 | 68,853件 | 観測・報告され調整対応を依頼されたもの |
表の出典: 国家公安委員会・総務大臣・経済産業大臣「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(2026年3月公表、令和7年=2025年の状況)
この差から読み取れるのは、それぞれが数えている対象が違う点です。立件されたもの、届け出られたもの、観測・報告されたものでは、件数の桁が合いません。JPCERT/CCの報告件数は半数以上がフィッシング(Web偽装事案)に関するもので、企業システムに侵入された件数を表す数字ではありません。
判断材料にするときは、どの統計を見ているのかを先に確認してください。
ランサムウェアの侵入経路はVPN機器・リモートデスクトップ経由が2025年で87.0%
侵入口は、この数年でネットワーク機器側に集中しています。IPAが警察庁のデータを引用して示した感染経路の内訳です。
| 調査年 | VPN機器・リモートデスクトップ経由の合計 |
|---|---|
| 2022年 | 80.4% |
| 2023年 | 81.7% |
| 2024年 | 86.0% |
| 2025年 | 87.0% |
表の出典: IPA「情報セキュリティ10大脅威 2026」組織編 解説書(原データは警察庁「サイバー空間をめぐる脅威の情勢等」)。2023年は、同解説書の本文が81.7%、同じページの表の合計欄が81.8%と表記が分かれています。本記事は本文の値を採りました。
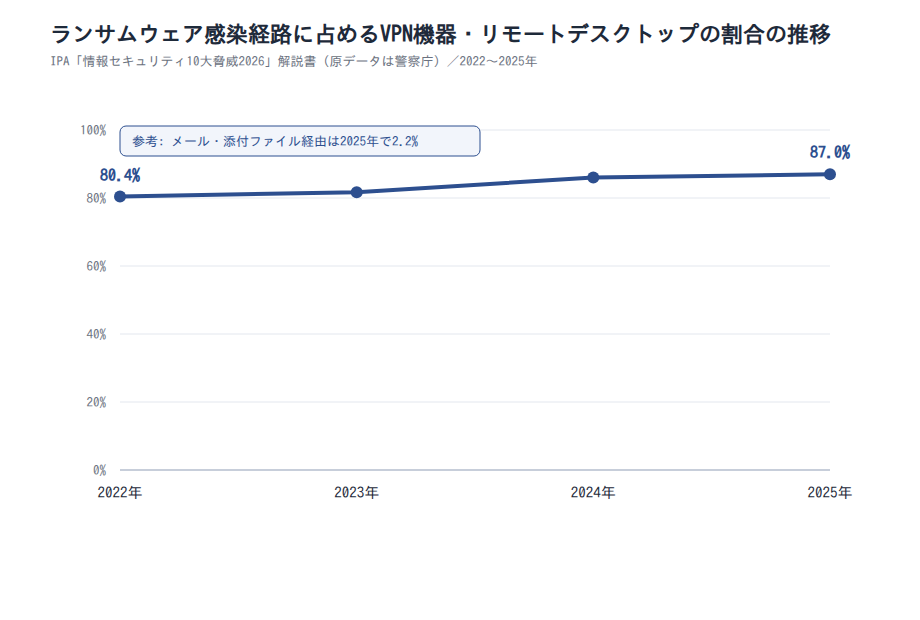
同じ2025年で、メール・添付ファイル経由は2.2%です。企業・団体等からのランサムウェア被害の報告件数は、2024年の上半期114件、下半期108件でした。
ここから読み取れるのは、攻撃者が正規のリモートアクセス経路を、正規の手順に見える形で通ってきている点です。なおこの構成比は、警察庁が把握した被害のうち感染経路を分類できたものの内訳であり、被害の総数を示すものではありません。
ファイアウォールでは、業務上開けているVPNのポートを通る通信を止められない
ここに、通信の中身を見て判断する層が必要になる理由があります。ファイアウォールは通してよいポートかどうかを判断する仕組みで、業務上開けているVPNのポートを通る通信そのものは止められないためです。
攻撃側の侵入口は2025年で87.0%がVPN機器・リモートデスクトップに寄る一方、防御側は2025年調査でファイアウォール51.9%、IDS/IPS20.7%です。読み取れるのは、両者が噛み合っていない構図です。
注意
この2つに因果関係があるとは書けません。87.0%は警察庁が把握した感染経路の構成比、51.9%・20.7%は総務省がインターネット利用企業に尋ねた導入率で、母集団が異なります。
出典: 総務省「令和7年通信利用動向調査」/総務省「令和7年通信利用動向調査報告書(企業編)」/国家公安委員会・総務大臣・経済産業大臣「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/IPA「情報セキュリティ10大脅威 2026」組織編 解説書/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/IPA「情報セキュリティ白書2025」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
IPSで防げる攻撃と防げない攻撃は、侵入の手口ではっきり分かれる
先に結論をお伝えします。IPSを入れれば不正アクセスが全部止まる、という理解は誤りです。止められるかどうかは侵入の手口で分かれるので、警察庁とIPAの統計からその境目を確認します。
検挙統計では不正アクセス407件のうち399件がID・パスワードの窃用型
警察庁の検挙統計を見ると、不正アクセスの大半はIDとパスワードを盗んで使う手口です。2025年の不正アクセス行為の検挙件数は407件でした。
このうち他人のIDやパスワードを使ってログインする「識別符号窃用型」が399件、脆弱性を突く「セキュリティホール攻撃型」は8件です。8件を407件で割ると、脆弱性を突く型は全体の2%程度にとどまります。
ただしこれは立件された事件の内訳であり、発生した攻撃の内訳ではありません。
中小企業の被害調査では手口の最多が「脆弱性」48.0%で、検挙統計とは順位が逆転する
被害企業に尋ねた調査では、順位が逆になります。IPAの調査では、2023年度に不正アクセス被害を受けた企業の手口は「脆弱性」48.0%が最多でした。「ID・パスワードの不正利用によるなりすまし」は36.8%です(n=419、複数回答、同調査の被害企業は10.0%)。
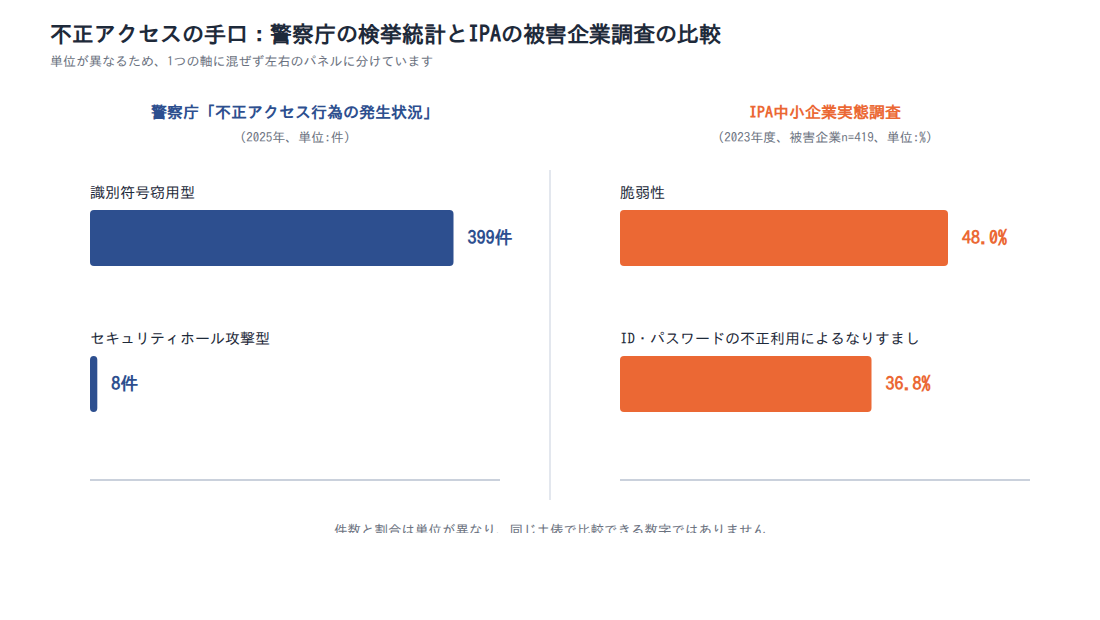
この逆転から読み取れるのは、立件しやすさの差です。窃用型は被疑者を特定しやすく、脆弱性を突く攻撃は攻撃元が匿名化されていることが多いためだと考えられます。
ただし手口の回答は被害企業の自己申告で、原因を特定しきれなかったものが「脆弱性」に寄っている可能性もあります。調査主体も母集団も調査年も異なるため、どちらが正しいかは決められません。
IPSが止められるのは通信に現れる攻撃で、正規の認証情報でのログインは素通りする
IPSの守備範囲は、通信に現れる攻撃の側に限られます。通信の中身を見て判断する仕組みである以上、通信が正常に見える攻撃には反応できないためです。
| 手口 | IPSでの対処 | 補足 |
|---|---|---|
| 脆弱性を突く攻撃 | 通信に現れるものは遮断できる | 中小企業の被害調査で48.0%(2023年度) |
| DoS・DDoS攻撃 | ネットワークレベルの対策として挙げられる | IPAは被害の予防としてWAF・IDS/IPS・DDoS対策サービスの導入を挙げている |
| ID・パスワードの窃用 | 遮断できない | 検挙399件、被害調査36.8% |
| 通信が正常に見える攻撃 | 検知しにくい | セキュリティホール攻撃型の検挙は8件(2025年) |
表の出典: 国家公安委員会・総務大臣・経済産業大臣「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/IPA「情報セキュリティ10大脅威 2026」組織編 解説書
正規のIDとパスワードでログインされた場合、IPSから見ればその通信は正常なものとして通過します。IPSを入れれば不正アクセス全般が止まる、という理解は誤りです。多要素認証など認証側の対策と組み合わせてください。
脆弱性を悪用した攻撃は10大脅威に6年連続で選ばれ続けている
IPSが対象とする攻撃は、いまも定番の脅威です。IPAの「情報セキュリティ10大脅威 2026」組織編では、次のとおり選出されています。
- システムの脆弱性を悪用した攻撃: 4位、6年連続9回目の選出(初選出は2016年)
- 機密情報を狙った標的型攻撃: 5位、11年連続11回目の選出
- 地政学的リスクに起因するサイバー攻撃: 6位、2年連続2回目の選出
脆弱性を突く攻撃が毎年選ばれ続けていることは、既知のパターンとの照合が効く対象が消えていないことを示します。ただしIPAは、順位は対策の優先順位ではなく、自組織の環境に照らして優先すべき脅威を整理するよう求めています。
出典: 国家公安委員会・総務大臣・経済産業大臣「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/IPA「情報セキュリティ10大脅威 2026」組織編 解説書
IPSは、修正パッチが自社に当たるまでの空白を一時的に埋める
IPSの説明で出てくる「仮想パッチ」は、脆弱性が公表されてから対処が終わるまでの空白を埋める使い方を指します。IPAの解説書も、更新プログラムを迅速に適用できない場合にネットワークレベルで攻撃の通信を遮断する対応を「仮想パッチ」と呼び、根本的な解決ではない暫定対策だと明記しています。その空白は、修正版が公開されるまでと、公開されてから自社に適用されるまでの二段階で生じます。
脆弱性の届出件数は3年連続で修正完了件数を上回っている
脆弱性が届け出られてから修正が完了するまでには、時間差があります。IPAとJPCERT/CCの届出状況を、通年の合計で並べます。
| 年 | 届出件数 | 修正完了件数 |
|---|---|---|
| 2023年 | 821件 | 445件 |
| 2024年 | 632件 | 353件 |
| 2025年 | 610件 | 302件 |
表の出典: IPA「ソフトウェア等の脆弱性関連情報に関する届出状況[2023年第4四半期]」/同[2024年第4四半期]/同[2025年第4四半期]
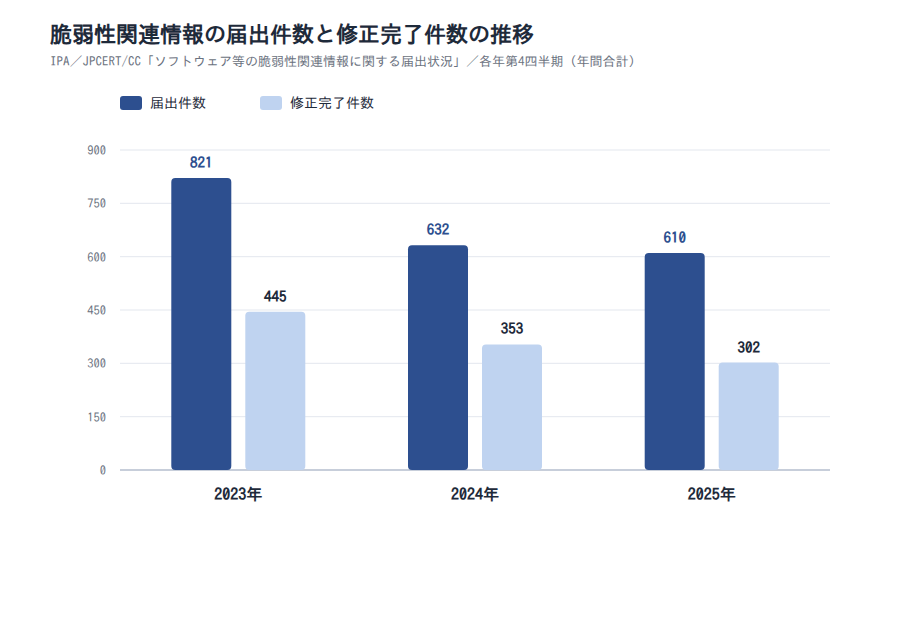
事実として言えるのは、同じ年の中で届出件数が修正完了件数を上回る状態が3年続いているという点だけです。
注意
届出件数と修正完了件数は、同一案件の対応関係ではありません。前年以前の届出が当年に修正完了することがあるため、両者の差を未修正件数と読むことはできません。またこの件数は情報セキュリティ早期警戒パートナーシップに届け出られた分に限られ、製品ベンダーへの直接報告などは含まないため、国内で見つかった脆弱性の全体像を示すものではありません。
OSにセキュリティパッチを適用している企業は2025年調査時点で43.5%
修正版が公開されても、自社の環境に適用されるまでには時間がかかります。総務省の通信利用動向調査によると、OSへのセキュリティパッチを導入している企業は2025年調査時点で43.5%でした。母集団はインターネット利用企業(n=2,480)です。
制度側の内訳も見ておきます。2025年通年の届出610件はソフトウェア製品432件とウェブサイト178件、修正完了302件はソフトウェア製品204件とウェブサイト98件です。なお、この2つは調査主体も対象も違うため、そのまま結び付けて読むことはできません。
空白は「修正版が出るまで」と「自社に当たるまで」の二段階で生じる
ここまでの数字から読み取れるのは、対処までの空白が二段階で生じる点です。制度側では修正完了が届出に追いつかず、企業側ではパッチ適用が43.5%にとどまります。
IPSがシグネチャで既知の攻撃通信を遮断する使い方は、この空白を一時的に埋めるものです。「システムの脆弱性を悪用した攻撃」が6年連続で選ばれていることも、空白の慢性化を示しています。ただしIPSは恒久対策の代わりにはならず、パッチ適用を先送りする理由には使えません。
ポイント
- できること: 既知の攻撃パターンに合致する通信を、パッチ適用前に遮断する
- できないこと: 脆弱性そのものをふさぐ。修正パッチの適用は別途必要
- できないこと: 正規の認証情報を使ったログインを止める
出典: IPA「ソフトウェア等の脆弱性関連情報に関する届出状況[2025年第4四半期]」/総務省「令和7年通信利用動向調査」/IPA「情報セキュリティ10大脅威 2026」組織編 解説書
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
IPSを単体で導入するかUTM・マネージドサービスにするかは、運用体制の有無で決まる
導入形態の選択は、製品の優劣では決まりません。決め手になるのは、誤検知が起きたときに対応できる担当者が自社にいるかどうかです。ここでは特定の製品名を挙げず、IPAの体制調査から判断軸を組み立てます。
専任の担当者がいる企業は小規模企業者4.4%、101名以上34.6%と約8倍の開きがある
セキュリティ対策の体制は、企業規模で大きく違います。IPAが2024年に行った中小企業等の実態調査から、規模別の内訳を見ていきます。
| 企業規模 | 専門部署(担当者)がある | 兼務だが担当者が任命されている | 組織的には行っていない(各自の対応) |
|---|---|---|---|
| 小規模企業者(n=2,775) | 4.4% | 11.1% | 84.5% |
| 中小企業 100名以下(n=1,121) | 14.8% | 37.6% | 47.6% |
| 中小企業 101名以上(n=295) | 34.6% | 51.9% | 13.6% |
表の出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」図3-121(2024年調査)
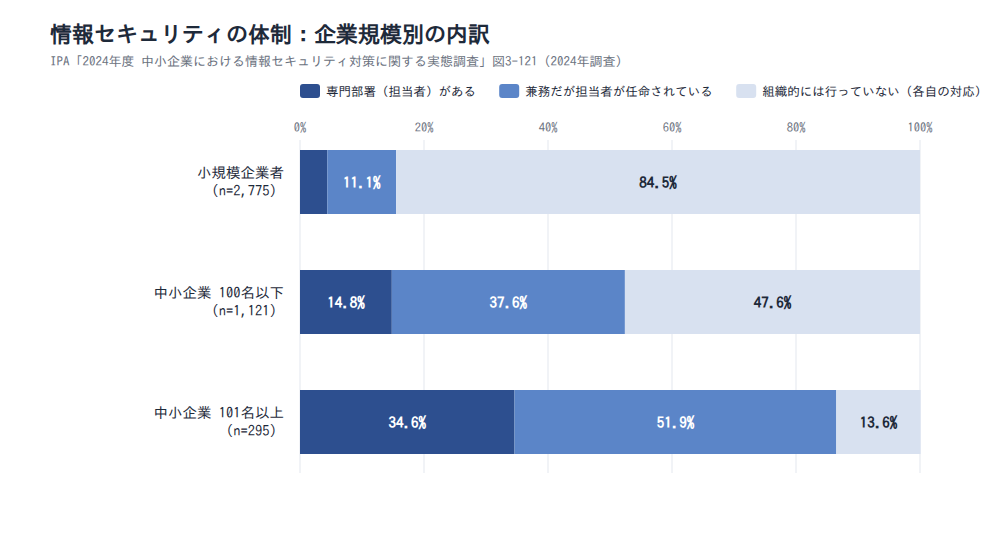
101名以上の34.6%を小規模企業者の4.4%で割ると、専門部署がある割合はおよそ8倍の開きになります。ただし兼務の担当者を含めると差は縮まり、100名以下でも14.8%と37.6%を合わせて半数を超えます。なお101名以上の区分はn=295とサンプルが小さく、数ポイントの差は誤差の範囲として扱ってください。
誤検知を切り分けられる担当者がいない場合、防御効果より業務停止のリスクが先に立つ
ここからは見解です。この体制差は、IPSの導入形態を選ぶ判断軸になります。
IPSには正規の通信を誤って遮断するおそれがあり、原因を切り分けて例外設定を入れる担当者が要ります。対策を組織的に行っていない企業は100名以下で47.6%、小規模企業者で84.5%あり、単体で導入すると防御効果より先に業務が止まるリスクが立ちます。
UTMやマネージドサービスを選ぶ判断は、製品の優劣ではなくこの体制差から説明できます。
注意
図3-121は情報セキュリティ全般の体制を尋ねた設問で、ネットワーク機器の運用体制を直接聞いたものではありません。SIerや回線事業者に任せている場合は、実質的な運用が成立している可能性があります。
セキュリティ管理をアウトソーシングしている企業は2025年調査時点で20.2%
外部に運用を委ねる選択肢も、まだ広くは使われていません。総務省の通信利用動向調査によると、セキュリティ管理のアウトソーシングを行っている企業は2025年調査時点で20.2%です。
IDS/IPSの導入率20.7%とほぼ同水準ですが、この2つに関係があるとは言えません。判断の目安を3つの選択肢で整理します。
| 選択肢 | 向いている条件 | 留意点 |
|---|---|---|
| 単体で導入し自社運用 | 専任の担当者がいて誤検知の切り分けを続けられる | 導入後のチューニングが前提 |
| UTMの機能を使う | 担当者が兼任で、機器を増やしたくない | 性能と障害時の影響を確認する |
| マネージドサービス | 社内に監視・対応の体制を置けない | 委託範囲と遮断の判断者を確認する |
表の出典: IPA「情報セキュリティ10大脅威 2026」組織編 解説書の記述をもとに整理
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/総務省「令和7年通信利用動向調査」/IPA「情報セキュリティ10大脅威 2026」組織編 解説書
導入コストの妥当性は、参照する被害額統計によって桁が2つ変わる
IPSの価格帯や製品ごとの選定基準について、公的な統計データはありません。この記事では、ベンダー資料に依存する領域として金額の相場は扱いません。代わりに、予防投資の妥当性を見積もる枠組みを2つの被害額統計から示します。
中小企業の自己申告では、過去3期のサイバーインシデント被害総額の平均は約73万円
まず、企業が自分で把握できた範囲の数字です。IPAの中小企業等の実態調査によると、2023年度に被害があったと回答した企業(n=975)の、過去3期の被害総額の平均は約73万円でした。同調査の不正アクセス被害企業は10.0%です。
この約73万円は、全被害類型をまとめた平均でランサムウェアに限定していません。被害額を「わからない」と答えた企業が外れていれば、実態より低く出ている可能性もあります。
公表・報道された事例の集計では、ランサムウェア1件あたりの被害額平均は2,386万円
もう一方は、外部に公表された事例を集めた数字です。JNSA「インシデント損害額調査レポート」をIPAの中小企業実態調査が引用した値では、ランサムウェア被害を受けた組織の被害額の平均は2,386万円でした。事故対応の内部工数の平均は27.7人月で、2017年1月〜2022年6月に公表・報道された被害の集計です。
この2,386万円には、公表事例だけを集めたという偏りがあります。IPAも、この集計には中小企業だけでなく大企業や団体等の回答が含まれる点に留意が必要だとしています。あわせて27.7人月という工数は、金銭以外に人手が長期間奪われることを示しています。
判断の分かれ目は金額の大小ではなく、公表や報告を要する事故を起こしうる立場かどうか
ここからは見解です。同じ「被害額」でも約73万円と2,386万円で桁が2つ違うのは、数えている範囲が違うためです。前者は自社で金額に計上できた範囲、後者は公表を要する規模の事故に偏った集計です。
どちらを想定損害額に置くかで予防投資の結論は変わるため、この記事ではどちらの数字も推奨しません。保有する個人情報の量と取引先への波及の有無を確認し、公表や報告を要する立場なら2,386万円と27.7人月の側を参照してください。
注意
2つの被害額は、対象期間・母集団・集計方法がいずれも異なり、本来は並べて比較できる指標ではありません。本記事では、定義の違いを示す目的で並べています。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」(JNSA「インシデント損害額調査レポート」の引用を含む)
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
まとめ|IPSは「通信の中身を見る層」を足す選択で、体制とセットで判断する
IPSの検討で押さえておきたい点を振り返ります。
- IPSとIDSの違いは検知後のふるまいと機器の置き方で、自動で遮断するかどうかが分かれ目
- 公的統計にあるのは「IDS(IPSを含む)20.7%(2025年調査)」で、IPS単体の導入率はこの合算値から取り出せない
- ランサムウェアの侵入経路はVPN機器・リモートデスクトップ経由が87.0%(2025年)で、通信の中身を見る層が要る
- 守備範囲は被害調査で48.0%(2023年度)の脆弱性の側で、検挙399件(2025年)のID・パスワード窃用は素通りする
- 導入形態は体制で決まる。専門部署がある割合は101名以上の中小企業で34.6%(2024年調査)にとどまる
次の一歩として、自社のファイアウォールやUTMで、通信の中身を見る機能が有効になっているかを確認してみてください。
IPSの運用を支える人材育成なら「情シスカレッジ」

この記事で見てきたとおり、IPSの導入判断も運用も、最後は担当者のスキルに行き着きます。誤検知の切り分けや例外設定の判断は、機器を入れれば自動的に身につくものではありません。
「情シスカレッジ」は、新人・ひとり情シスのためのマイクロラーニングLMSです。数分の動画と小テストで、日々の業務の合間に少しずつ学べる形になっています。
情シスカレッジの特徴
- 数分の動画と小テストで進めるマイクロラーニング形式
- 必修の割り当て・期限設定・進捗ダッシュボードで受講状況を管理できる
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応
導入は5名から可能で、請求書払いにも対応しています。初期設定はおよそ10分で完了します。
※出典
- 総務省「令和7年 通信利用動向調査」
- 総務省「令和7年 通信利用動向調査報告書(企業編)」(巻末の調査票を含む)
- 国家公安委員会・総務大臣・経済産業大臣「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(2026年3月12日公表、令和7年の状況)
- 情報処理推進機構「情報セキュリティ10大脅威 2026」組織編 解説書
- 情報処理推進機構「2024年度 中小企業における情報セキュリティ対策に関する実態調査」
- 情報処理推進機構「情報セキュリティ白書2025」第1章
- 情報処理推進機構「ソフトウェア等の脆弱性関連情報に関する届出状況[2023年第4四半期]」
- 情報処理推進機構「ソフトウェア等の脆弱性関連情報に関する届出状況[2024年第4四半期]」
- 情報処理推進機構「ソフトウェア等の脆弱性関連情報に関する届出状況[2025年第4四半期]」
- NIST SP 800-94「Guide to Intrusion Detection and Prevention Systems (IDPS)」