

【総務省・IPAデータ】標的型メールとは|2025年調査で企業の31.7%が受信を申告、ウイルス感染22.8%を上回る最多の被害内容
「このメール、大丈夫ですか」と社内から転送されてきて、返事に迷ったことはありませんか。ひとり情シスや新任の担当者からは、こんな声をよく聞きます。
- フィッシングメールとの違いを、聞かれてもうまく説明できない
- 自社にどのくらい届いているのか、そもそも把握できていない
- 開いてしまった人からの報告が、あとになってから上がってくる
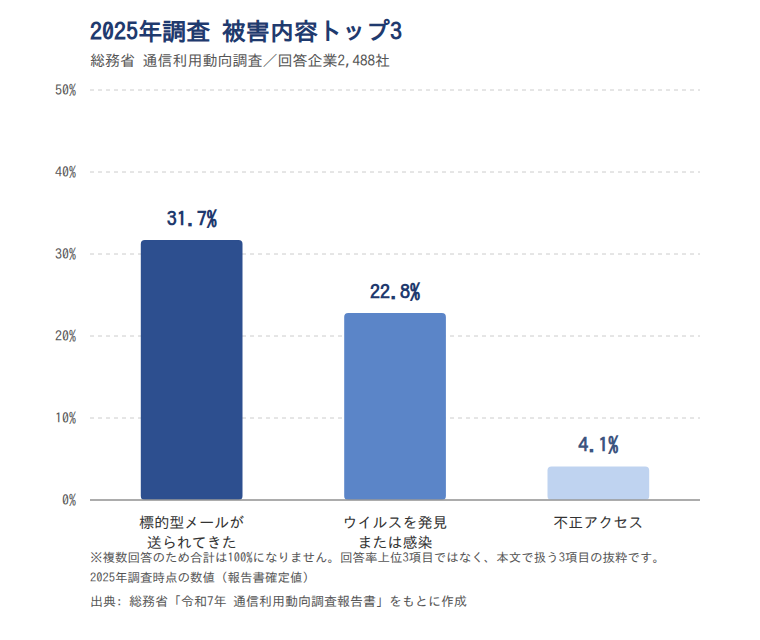
先に結論をお伝えします。標的型メールとは、特定の組織を狙って送られてくる攻撃メールのことです。総務省の調査では、2025年調査時点で企業の31.7%が「標的型メールが送られてきた」と回答しています。これは企業が挙げた被害内容のなかで最も多い項目です。
ただし、この31.7%の読み方には注意が必要です。数字の意味を取り違えると、対策の順番まで狂ってしまいます。
この記事のポイント
- 2025年調査時点で企業の31.7%が「標的型メールが送られてきた」と回答しました。これは「ウイルスを発見または感染」の22.8%を上回り、最多の項目です(出典: 総務省「令和7年通信利用動向調査報告書」)
- IPA「情報セキュリティ10大脅威 2026」では、機密情報を狙った標的型攻撃が組織編の5位です。2016年の初選出から11年連続で選ばれています(出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編])
- この31.7%は「攻撃メールが届いたことに気づいた企業の割合」であり、被害が成立した企業の割合ではありません

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
標的型メールは特定の組織を狙って送られる攻撃メールで、2025年時点で企業の31.7%が受信を申告している
標的型メールとは、特定の組織や企業、業種を狙って送られる攻撃メールを指します。JPCERT/CCは、こうした狙いを絞った攻撃をまとめて「標的型攻撃」と分類しています。
標的型メールは、その標的型攻撃を仕掛けるための手段の一つです。まずは言葉の階層を整理しておきましょう。
用語の整理
- 標的型攻撃: 特定の組織・企業・業種を標的にして、マルウェア感染や情報の窃取を試みる攻撃の総称
- 標的型メール: 標的型攻撃の手段の一つで、標的の組織あてに送られる攻撃メール
- 標的型メール攻撃: 標的型メールを使って行われる攻撃を指す言い方。本記事では標的型メールと同じ意味で扱います
標的型メールは標的型攻撃の入口にあたる手段の一つ
押さえておきたいのは、標的型攻撃とはメールだけを指す言葉ではないという点です。JPCERT/CCは、インシデントを分類する際に、次の4つの類型を標的型攻撃に含めています(JPCERT/CC「インシデント報告対応レポート」の分類定義より)。
- 特定の組織に送られた、マルウェアが添付されたなりすましメール
- 閲覧する組織が限定的なWebサイトの改ざん
- 閲覧する組織が限定的なWebサイトになりすまし、マルウェアに感染させようとするサイト
- 特定の組織を標的にしたマルウェアが通信を行うサーバー
このうちメールにあたるのは1つ目だけです。つまり、メール対策だけを固めても標的型攻撃をすべて防げるわけではありません。
とはいえ、多くの組織にとって最初に接触してくるのはメールです。だからこそ、メールへの備えが対策の起点になります。
狙いは機密情報の窃取で、IPAの10大脅威に11年連続で選ばれている
標的型攻撃の目的は、主に機密情報を盗み出すことです。IPAは、この攻撃を特定の組織に対して行われるサイバー諜報活動と位置づけ、攻撃者は標的の状況に応じて手口を変えると説明しています。
そして、この脅威は最近になって現れたものではありません。IPA「情報セキュリティ10大脅威 2026」では、機密情報を狙った標的型攻撃が組織編の5位に入りました。2016年の初選出から数えて、11年連続11回目の選出です。
注目したいのは、この脅威が「組織」向けの10大脅威にだけ選ばれている点です。個人向けの10大脅威には入っていません。ここに、次に説明するフィッシングメールとの違いが表れています。
総務省調査では2025年時点で31.7%の企業が受信を申告している
では、どのくらいの企業に届いているのでしょうか。総務省の令和7年通信利用動向調査は、インターネットを利用している企業を対象にした調査です。セキュリティ被害に関する設問の集計企業数は2,488社で、過去1年間に発生した被害を複数回答で聞いています。
その結果、2025年調査時点で「標的型メールが送られてきた」と回答した企業は31.7%でした。同じ調査で「何らかのセキュリティ被害を受けた」と回答した企業は48.0%です。
この数字が多いのか少ないのか、この時点では判断を保留してください。受信の申告率という指標の読み方については、この記事の後半で詳しく扱います。
出典: 総務省「令和7年通信利用動向調査報告書」/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/JPCERT/CC「インシデント報告対応レポート」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
フィッシングメールとの違いは狙う相手の範囲と、侵入後に何をするかにある
「標的型メールとフィッシングメールは何が違うのか」は、社内で最も聞かれる質問ではないでしょうか。違いは大きく2つ、狙う相手の範囲と、攻撃者が最終的に何を取りにくるかです。
数の多さだけで危険度を測ると、対策の置き場所を間違えます。順番に見ていきましょう。
フィッシングメールは不特定多数、標的型メールは特定の組織を狙う
両者の違いは、次の表のとおりです。
| 観点 | フィッシングメール | 標的型メール |
|---|---|---|
| 対象の範囲 | 不特定多数へ大量に送信する | 特定の組織や特定の担当者に絞って送る |
| 主な目的 | 認証情報や決済情報をだまし取る | 機密情報の窃取や、組織内への継続的な侵入 |
| 装う相手 | 金融機関や大手サービスなど、広く知られた事業者 | 取引先や社内の実在する人物 |
この違いは、IPAの分類にも表れています。標的型攻撃は10大脅威の組織編にだけ選ばれており、2026年版では5位です。個人向けの脅威としては選ばれていません。
一方のフィッシングメールは、個人と組織の両方に届きます。10大脅威2026では「フィッシングによる個人情報等の詐取」が個人向けの脅威として選ばれています(個人向けは順位を付けず、五十音順で公表されています)。受け取った人がURLを開いてしまう点は共通です。フィッシングメールのURLをクリックしてしまった場合の初動も、あわせて確認しておくと安心です。
ランサムウェアの感染経路でメール・添付ファイルは2.2%にとどまる
もう一つ整理しておきたいのが、ランサムウェアとの関係です。国内の被害データを見ると、2025年時点でランサムウェアの感染経路はVPN機器とリモートデスクトップの合計が87.0%を占めています。
これに対して、メール・添付ファイル経由は2.2%にとどまります。なお、この構成比は警察庁が被害企業・団体等に行った調査の有効回答をもとにした割合です。
この数値から読み取れるのは、「標的型メール=ランサムウェアの主要な侵入経路」という説明が国内データでは支持されないということです。標的型メールが結びついているのは、暗号化による業務停止よりも、情報の窃取やなりすましによる送金詐欺だと整理するほうが実態に合います。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編](原データ: 警察庁「サイバー空間をめぐる脅威の情勢等」)
同じ「業務メールを装う攻撃」でも、情報窃取型と送金詐欺型で打つ手が分かれる
標的型メールという言葉には、性質の違う攻撃が同居しています。総務省調査は1つの選択肢で31.7%を集計していますが、IPAの脅威分類では目的の異なる2つに分かれます。
情報を狙う攻撃と、送金を狙う攻撃です。この切り分けをしないまま対策を並べても、どこから手を付けるかが決まりません。
IPAは標的型攻撃を5位、ビジネスメール詐欺を10位と別の脅威に分けている
IPA「情報セキュリティ10大脅威 2026」の組織編では、機密情報を狙った標的型攻撃が5位に入っています。2016年の初選出から11年連続11回目の選出です。
一方、取引先や経営層になりすまして送金させるビジネスメール詐欺は10位で、こちらは2018年の初選出から9年連続9回目です。同じ「なりすましメール」でも、狙いが情報か送金かで別の脅威として扱われているわけです。
なお、この順位は発生件数の多さではありません。社会的な影響の大きさをもとに、有識者の投票で決まる評価です。件数の順位として読まないようにしてください。
情報を狙う攻撃と送金を狙う攻撃では、必要な対策が別方向になる
ここからは筆者の見解です。この2つは、対策を置く場所が変わります。情報窃取型では、不審な通信の検知と端末の隔離、そして後から追跡できるログの確保が効いてきます。
送金詐欺型で効くのは、システムよりも支払いのプロセスです。振込先の変更依頼が届いたら、メールに返信せず電話など別の経路で確認する運用を決めておきましょう。
総務省の31.7%は、性質の異なる攻撃が合算された数字である可能性が高いといえます。この数字だけを見て打ち手を決めることはできません。
注意
回答した企業が「標的型メール」にビジネスメール詐欺を含めて答えたかどうかは、調査側で統制されていません。31.7%の内訳が実際に2つに分かれる保証はなく、ここでの切り分けはあくまで対策を考えるための整理です。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/総務省「令和7年通信利用動向調査報告書」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
実際の手口は事前調査を伴うなりすましで、取引先や過去のやり取りを装って送られてくる
標的型メールは、いきなり不審な文面で届くわけではありません。攻撃者は事前に標的の組織を調べ、業務で普通にやり取りしそうな内容に見せかけて送ってきます。
ここではJPCERT/CCとIPAが公表している直近の手口を、3つの型に分けて紹介します。
詐称する組織に似せたドメインを取得し、実在する社員の署名まで再現する手口が確認されている
まず知っておきたいのが、送信元の見た目だけでは判断できない手口です。JPCERT/CCが2023年10〜12月期のインシデント報告対応レポートで取り上げた事例では、攻撃者が事前準備を徹底していました。
攻撃者は、詐称する組織のドメインと紛らわしいドメインをあらかじめ取得しています。そのうえで実在する社員を名乗り、その社員が実際に使っている署名まで本文に含めていました。
送信先も不特定多数ではなく、詐称された組織の取引先に限定されていたとされます。事前に関係者のメール情報を入手したうえで攻撃していた可能性が指摘されています。つまり、送信者名と署名が正しく見えることは、安全の根拠になりません。
過去にやり取りした相手を装い、複数回の返信を経てから不正ファイルを送る型がある
次に、いわゆる「やり取り型」です。JPCERT/CCが2023年4〜6月期のレポートで取り上げた、マルウェアLODEINFOを用いた攻撃がこの型にあたります。攻撃者は過去にメールのやり取りがあった人物になりすまし、まず普通のメールを送ってきます。
何度か返信を重ねて警戒が緩んだところで、不正なExcelファイルを送り、マクロの実行を促す文面を添えます。実行するとマルウェアがダウンロードされ、動き出します。
この型で厄介なのは、1通目に添付ファイルもリンクも付いていないことです。「添付があるかどうか」だけを見分けの基準にしていると、判断のタイミングを逃してしまいます。
添付ファイルではなくクラウドストレージのリンクを踏ませる手口も使われている
3つ目は、添付ファイルを使わない型です。IPA「情報セキュリティ10大脅威 2026」の解説書では、日本と台湾の行政機関などを狙う攻撃グループの事例が紹介されています。
この攻撃では、メールにOneDriveのリンクが埋め込まれていました。受信者がクリックすると、そこからマルウェアが展開される流れです。2025年1月には、警察庁と内閣サイバーセキュリティセンター(NISC)が注意喚起を出しています。NISCは2025年7月に国家サイバー統括室(NCO)へ改組されており、IPAの解説書は改組後の名称で記載しています。
ここから分かるのは、拡張子のブロックなど添付ファイル前提の対策だけでは抜けが出るということです。正規のクラウドサービスのURLは、見た目で怪しいと判断しにくい点にも注意してください。
出典: JPCERT/CC「インシデント報告対応レポート」2023年10〜12月期/同 2023年4〜6月期/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/警察庁・内閣サイバーセキュリティセンター「MirrorFaceによるサイバー攻撃について(注意喚起)」(2025年1月8日)
見分ける手掛かりは送信元・依頼内容・添付とリンクの3点に絞られる
見分け方を細かく覚えようとすると、かえって迷います。IPAが10大脅威の解説書で挙げている共通対策を整理すると、確認すべき箇所は送信元・依頼内容・添付とリンクの3点にまとまります。
ただし、この3点を守れば防げるという話ではありません。最後に「見抜けない前提でどう運用するか」まで踏み込みます。
添付ファイルとリンクは即座に開かず、送信元を別経路で確認する
まず実行してほしいのは、開く前に一手間かけることです。IPAは共通対策として、安易に添付ファイルを開かず、メール内のリンクもクリックしないことを挙げています。
確認の方法にもコツがあります。メールに書かれた連絡先ではなく、送信元の企業名や電話番号を自分でWeb検索し、そこから連絡してください。
開く前に確認する4項目
- 添付ファイルの開封とリンクのクリックを、確認が済むまで保留する
- 送信元の確認は、そのメールへの返信ではなく電話など別の経路で行う
- よく使うサイトは事前にブックマークし、必ずそこからアクセスする
- 業務でマクロを使わないのであれば、あらかじめ無効化しておく
なりすましの事例で見たとおり、同じメールに返信して確認しても、返事をするのは攻撃者かもしれません。別経路での確認が要になります。
個人の注意力に頼る見分け方には限界がある
ここまで挙げたチェック項目は有効ですが、それでも取りこぼしは出ます。実在する社員の署名が再現され、何度かやり取りを重ねた後に届くケースがあるためです。
リンク先が正規のクラウドサービスであれば、見た目で気づける材料はほとんど残りません。
開いてしまうことは、注意力が足りないからではありません。攻撃側がそう作っているためです。
だからこそ、見分けられなかったときに被害の広がりを止める仕組みが必要になります。それが次に説明する報告体制です。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/JPCERT/CC「インシデント報告対応レポート」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
企業が挙げる被害内容では標的型メールが最多で、ウイルス感染との差は年々開いている
ここからは、総務省の通信利用動向調査を年単位で見ていきます。同じ調査の同じ設問群なので、年をまたいで並べられる数少ないデータです。
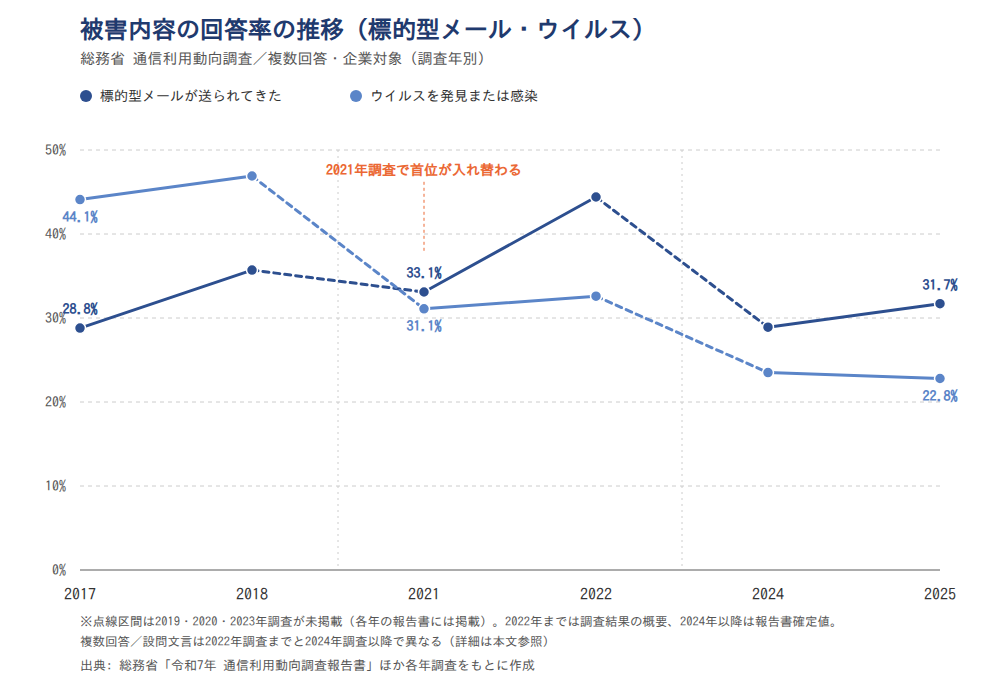
先に結論をお伝えすると、被害内容の首位は2021年調査でウイルス感染から標的型メールへ入れ替わり、その後も差が開いています。
2017年はウイルス感染44.1%が標的型メール28.8%を上回っていた
かつては、企業が挙げる被害内容の首位はウイルス感染でした。2017年調査では「ウイルスを発見又は感染」が44.1%、「標的型メールの送付」が28.8%で、15ポイント以上の開きがあります。
2018年調査でも、ウイルスが46.9%、標的型メールが35.7%という並びでした。標的型メールは増えつつありましたが、順位はまだ2番手です。
いずれもインターネットを利用している企業への複数回答の設問なので、合計は100%になりません。当時の関心の中心は、あくまでウイルス対策だったことが読み取れます。
2025年は標的型メール31.7%に対しウイルス22.8%、不正アクセス4.1%となっている
順位が入れ替わったのは2021年調査です。以降の推移は次のとおりです。
| 調査年 | 標的型メール | ウイルスの発見・感染 |
|---|---|---|
| 2021年 | 33.1% | 31.1% |
| 2022年 | 44.4% | 32.6% |
| 2024年 | 28.9% | 23.5% |
| 2025年 | 31.7% | 22.8% |
出典: 総務省「令和7年通信利用動向調査報告書」ほか各年調査(複数回答、2025年は報告書確定値)
同じ調査の「不正アクセス」は4.1%で、上位2項目とは大きな差があります。ただし、被害内容の選択肢にはこのほかに「コンピュータウイルスを発見したが感染しなかった」や「スパムメールの中継利用・踏み台」もあり、回答率はいずれも不正アクセスを上回ります。不正アクセスは3番目に多い項目ではありません。
この推移から読み取れるのは、2系列の動き方が違うという点です。ウイルス感染は2018年の46.9%から2025年の22.8%へ半分以下に下がりました。
一方の標的型メールは、2017年の28.8%から2025年の31.7%とほぼ横ばいです。減っているのはウイルス感染のほうであり、標的型メールが急増したわけではありません。
2022年44.4%からの低下は、被害申告全体の低下と同じ幅で起きている
ここで注意したいのが、「標的型メールは2022年をピークに減っている」という読み方です。同じ調査の被害経験率と並べると、この読み方は成立しにくくなります。
| 調査年 | 標的型メールが送られてきた | 何らかのセキュリティ被害を受けた |
|---|---|---|
| 2022年 | 44.4% | 62.4% |
| 2024年 | 28.9% | 45.9% |
| 2025年 | 31.7% | 48.0% |
出典: 総務省「令和7年通信利用動向調査報告書」/同「令和6年通信利用動向調査報告書」ほか
標的型メールは2022年から2024年にかけて15.5ポイント下がりましたが、被害経験率も16.5ポイント下がっています。2024年から2025年は、それぞれ2.8ポイント増と2.1ポイント増で、向きも幅もそろっています。
この対比から読み取れるのは、この期間の増減が標的型メールに固有の変化とは読めないということです。被害の申告そのものが同じ方向へ動いた結果と考えるほうが自然でしょう。
設問の文言変更と出典の系統差があるため、単純な経年比較はできない
ここまでの推移には、扱いに注意が必要な点があります。数字を社内で共有する前に、この前提もあわせて伝えてください。
注意
- 選択肢の文言が、2022年調査までの「標的型メールの送付」から、2024年調査以降は「標的型メールが送られてきた」に変わっています
- 2019年・2020年・2023年調査の値は、本記事の推移表に含めていません。ただし各年の報告書には掲載されており、2019年・2020年調査ではウイルスが標的型メールをわずかに上回り、2023年調査では標的型メールが上回っています。首位が入れ替わったのが2021年調査であることは、総務省の各年報告書で確認しました
- 2022年調査までの値は「調査結果の概要」から、2024年調査以降は「報告書」から取っています。同じ年でも概要と報告書で値が異なる場合があります
- 2025年調査には速報値31.8%と報告書確定値31.7%の2系統があります。本記事は確定値に統一しています
- 回答企業数は年ごとに異なります。2025年調査は2,488社です
以上をふまえると、この推移は「傾向を見るための材料」であって、年ごとの差を厳密に比較するものではないという位置づけになります。
出典: 総務省「令和7年通信利用動向調査報告書」/同「令和6年通信利用動向調査報告書」/同「令和3年通信利用動向調査報告書」/同「令和2年通信利用動向調査報告書」/同「令和4年通信利用動向調査」/同「令和3年通信利用動向調査」/同「平成30年通信利用動向調査」/同「平成29年通信利用動向調査」
31.7%は攻撃メールが届いた企業の割合で、被害が成立した割合ではない
31.7%という数字を見て、「3割の企業が情報を盗まれた」と受け取ってしまう人がいます。ここは丁寧に押さえておきましょう。
31.7%は、攻撃メールが届いたことに気づいた企業の割合です。被害が成立した企業の割合ではありません。
JPCERT/CCに標的型攻撃として報告されたインシデントは四半期あたり1〜6件
比較材料として、JPCERT/CCに報告されたインシデントの件数を見てみます。標的型攻撃に分類された報告件数は、次のとおりです。
| 期間 | 報告件数 |
|---|---|
| 2023年10〜12月 | 1件 |
| 2024年1〜3月 | 4件 |
| 2024年4〜6月 | 2件 |
| 2024年7〜9月 | 6件 |
| 2024年10〜12月 | 2件 |
| 2025年1〜3月 | 1件 |
出典: JPCERT/CC「インシデント報告対応レポート」各号
2024年は、四半期報告の単純合計で14件になります。これはJPCERT/CCに報告があった侵害インシデントだけを数えた件数であり、アンケートによる集計ではありません。
31.7%と年間十数件は、測っている対象そのものが違う
この2つの数字を並べて「実は大した脅威ではない」と読むのは誤りです。ここからは筆者の見解になります。
総務省の31.7%は、攻撃メールが届いたことに気づいた企業の割合です。一方のJPCERT/CCの件数は、侵害として第三者機関に届け出られた事案の数です。測っている対象そのものが違うため、両者を経年の推移としてつなぐことはできません。
さらに、JPCERT/CCへの報告は任意です。大規模な組織は所管省庁や契約先のセキュリティ事業者に報告し、JPCERT/CCには届け出ないこともあります。報告先が分散しているだけで、件数の少なさは説明がついてしまいます。
件数統計だけを見て「自社には来ていない」と判断すると、実態と逆の結論になりかねません。
自己申告の数字は、気づけた攻撃しか数えていない
総務省調査は企業の自己申告です。この性質から生まれる限界も押さえておきましょう。
注意
31.7%は、企業が気づいて申告した分だけの数字です。フィルタで自動的に隔離されて誰も認識しなかったメールや、気づかれないまま開かれたメールは、この割合に含まれていない可能性があります。さらに、この設問の選択肢には、攻撃を受けた段階のものと侵害が成立した段階のものが混在しています。
そのため、「31.7%だから残りの約7割は安全」という読み方はできません。この数字は、届いているかどうかを気づける体制があるかどうかも同時に映しています。
自社の状況を知りたいのであれば、外部の割合を探すより先に、自社の記録を取るほうが確実です。
出典: 総務省「令和7年通信利用動向調査報告書」/JPCERT/CC「インシデント報告対応レポート」各号
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
対策の要は個人の判断力ではなく、経営層・情シス・従業員の役割を分けた報告体制
対策というと、フィルタやEDRの導入を思い浮かべるかもしれません。ただ、標的型メールが被害内容の最多項目である以上、製品を入れるだけでは足りない部分が残ります。
IPAは10大脅威の解説書で、対策を経営者層・セキュリティ担当者・従業員の役割別に整理しています。セキュリティインシデントへの備えは、この役割分担をそのまま社内の運用に落とし込むところから始めましょう。
従業員に求めるのは判断ではなく「開かずに報告する」ことだけにする
IPAが従業員・職員に挙げている対策は3点です。基本的なセキュリティ対策の実施、添付ファイルやリンクを安易に開かないこと、そして被害を受けた後に、整備された対応体制に基づいて対応することです。
ここで大事なのは、「本物かどうかを判断する」ことを従業員の役割にしない点です。前の章で見たとおり、見た目で判別できない手口が実際に確認されています。迷ったら開かずに報告する、というルールに一本化しましょう。
ここからは筆者の見解です。開いてしまった後の報告が遅れる最大の理由は、責任を問われることへの不安だと考えています。報告した人を責めない運用を明文化しておかないと、報告体制は名前だけのものになります。
情シスは初動手順と外部への報告先を事前に決めておく
情シス側は、やることが多く見えて手が止まりがちです。IPAが挙げるセキュリティ担当者・システム管理者向けの対策と、共通対策「インシデント対応体制を整備し対応する」を、着手しやすい順に並べてみました。
情シスが先に決めておくこと
- 報告の受け口と初動手順を決める(誰に、どの経路で、何を伝えるか)
- 情報の管理と運用の規則を文書にし、社内に周知する
- 攻撃手口に関する情報収集を継続し、社内のリテラシー向上に反映する
- インシデント対応の訓練を定期的に行う
- 関係者やセキュリティ事業者との連携体制を整え、取引先の対策状況も確認する
なお、対応体制の整備そのものは、IPAでは経営者層の役割と共通対策に位置づけられています。情シスが手順に落とし込む前提として、体制づくりの承認を経営層から取っておきましょう。
社内窓口だけで抱え込まないことも大切です。JPCERT/CCはWebフォームで一般からのインシデント報告を受け付けています。外部の報告先として、あらかじめ手順に書いておきましょう。
経営層に求められるのは、対応体制の整備、予算の確保、サイバー保険の検討です。上申の材料として、この役割分担をそのまま使えます。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/JPCERT/CC「インシデント対応依頼」(報告受付)
標的型メールの規模別・業種別データは公的統計に存在しないため、自社で記録するしかない
「うちの規模だと、どのくらい届くのか」は、多くの担当者が知りたいところでしょう。結論から言うと、この問いに公的統計は答えを用意していません。
近いデータはありますが、標的型メールに限定した数字ではありません。まずその区別から確認していきます。
被害経験率は従業者規模2,000人以上と100〜299人で19.3ポイントの差がある
総務省の2025年調査では、「何らかのセキュリティ被害を受けた企業の割合」が規模別・業種別に集計されています。全体は48.0%です。
| 区分 | 割合 | 回答企業数 |
|---|---|---|
| 全体 | 48.0% | 2,488社 |
| 従業者2,000人以上 | 64.9% | 104社 |
| 従業者100〜299人 | 45.6% | 1,690社 |
| 建設業 | 57.0% | 376社 |
| 情報通信業 | 51.4% | 269社 |
出典: 総務省「令和7年通信利用動向調査報告書」(標的型メールに限定した数値ではありません)
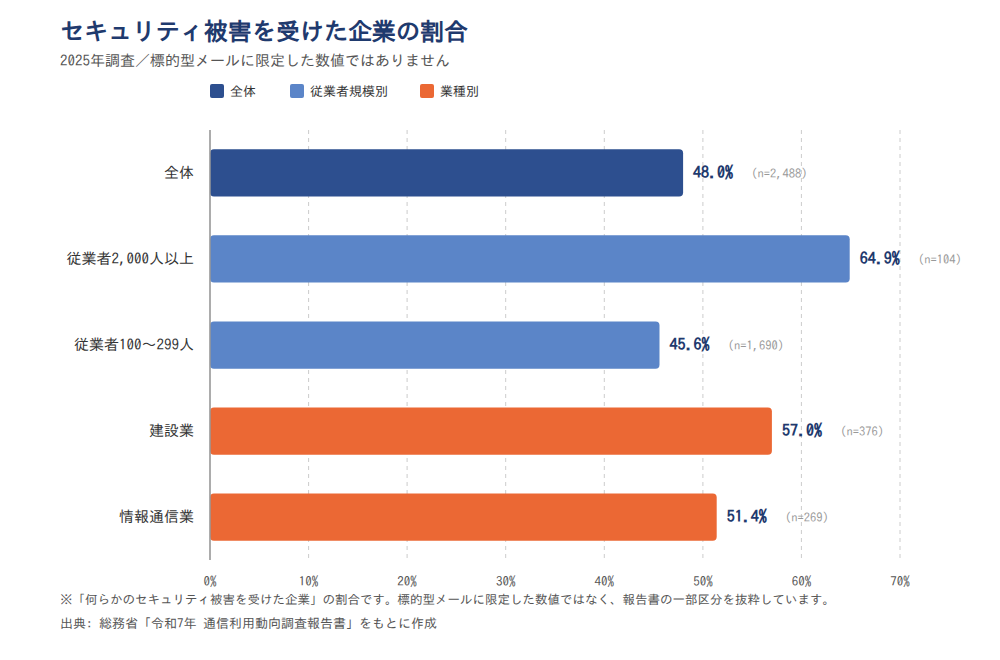
規模による差は19.3ポイント、本記事で取り上げた2業種(建設業と情報通信業)の差は5.6ポイントです。ただし報告書には8つの産業分類が掲載されており、最も高い業種と最も低い業種の開きは、規模間の開きと同程度あります。業種による差が小さいとは読めません。
また、この差は被害の起きやすさだけを表しているわけでもありません。被害を検知して申告できる体制の差も含まれているため、「中小企業だから狙われにくい」の根拠には使えません。
標的型メールの内訳には規模別・業種別の集計がない
ここが公的データの空白です。同じ調査でも、「被害を受けたかどうか」は規模別・業種別に分解されている一方、「どの被害だったか」の内訳は全体値しか確認できません。
標的型メールについては、2025年調査の31.7%も2024年調査の28.9%も全体の値だけです。その結果、従業員300人未満の会社にどれくらい届いているのかを、公的統計から確認する方法がありません。
なお、これは「公表されていない」という断定ではなく、本記事で確認した資料の範囲では見つからないという意味です。報告書本編や統計表にクロス集計が存在する可能性は残ります。
自社で記録すべきは隔離件数・申告件数・申告から初動までの時間
ここからは筆者の見解です。標的型メール訓練のクリック率や、申告から初動までの時間を測った公的統計も、本記事で確認した範囲では見当たりません。
つまり、外部の平均値を待っても自社の状況は分かりません。公表値を探すより、自社の数字を月次で記録するほうが早いというのが実務的な結論です。
月次で記録したい3項目
- メールフィルタで隔離した件数
- 従業員から申告があった件数
- 申告から情シスが動き出すまでの所要時間
比べる相手は、他社の平均ではなく前月の自社です。申告件数が増えて所要時間が縮んでいれば、報告体制は機能し始めています。
出典: 総務省「令和7年通信利用動向調査報告書」/同「令和6年通信利用動向調査報告書」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
まとめ
標的型メールとは何かを、一次データに沿って整理してきました。押さえておきたい点は次の3つです。
- 標的型メールは特定の組織を狙って送られる攻撃メールです。2025年調査では企業が挙げた被害内容の最多項目で、31.7%がウイルスの発見・感染22.8%を上回っています
- IPAの10大脅威(組織編)には11年連続で選ばれている脅威です。ただしランサムウェアの主要な侵入経路ではなく、メール・添付ファイル経由は2.2%にとどまります
- 31.7%は受信に気づいた企業の申告であり、被害成立の割合ではありません。規模別・業種別の内訳も確認できません
見分ける訓練を組む前に、まず1つだけ整えてみてください。開いてしまった人が、その場ですぐ報告できる導線を社内に1本作ることです。
出典: 総務省「令和7年通信利用動向調査報告書」/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
新人・ひとり情シスの学習は情シスカレッジで

この記事で挙げた見分け方や報告ルールは、担当者ひとりが覚えても意味がありません。全従業員に同じ水準で届いて、はじめて報告体制として機能します。
情シスカレッジは、新人・ひとり情シスのためのマイクロラーニングLMSです。業務の合間に少しずつ学べる構成になっています。
情シスカレッジの特徴
- 数分の動画と小テストで学べます
- 必修の割り当て・期限設定・進捗ダッシュボードを利用できます
- 自社カリキュラムの編成とCSVでの教育記録出力に対応しています
導入は5名からです。請求書払いに対応し、初期設定は約10分で完了します。
※出典
- 総務省「令和7年 通信利用動向調査報告書」
- 総務省「令和6年 通信利用動向調査報告書」
- 総務省「令和3年 通信利用動向調査報告書」
- 総務省「令和2年 通信利用動向調査報告書」
- 総務省「令和4年 通信利用動向調査」
- 総務省「令和3年 通信利用動向調査」
- 総務省「平成30年 通信利用動向調査」
- 総務省「平成29年 通信利用動向調査」
- 総務省「令和7年 通信利用動向調査の結果(概要)別紙2」
- IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
- IPA「情報セキュリティ10大脅威 2026」
- JPCERT/CC「インシデント報告対応レポート」2023年4〜6月期
- JPCERT/CC「インシデント報告対応レポート」2023年10〜12月期
- JPCERT/CC「インシデント報告対応レポート」2024年1〜3月期
- JPCERT/CC「インシデント報告対応レポート」2024年4〜6月期
- JPCERT/CC「インシデント報告対応レポート」2024年7〜9月期
- JPCERT/CC「インシデント報告対応レポート」2024年10〜12月期
- JPCERT/CC「インシデント報告対応レポート」2025年1〜3月期
- JPCERT/CC「インシデント対応依頼」(報告受付)
- 警察庁・内閣サイバーセキュリティセンター「MirrorFaceによるサイバー攻撃について(注意喚起)」(2025年1月8日)
- 警察庁「サイバー空間をめぐる脅威の情勢等」