

【IPA】セキュリティエンジニアのロードマップ|中小企業の担当は兼務21.0%が最多、壁は令和7年度の応用情報23.4%
セキュリティの勉強を始めようとして、こんなところで止まっていませんか。
- セキュリティを学びたいけれど、何から手を付ければいいか分からない
- 資格は取るとして、どの順番が正解なのか判断できない
- 兼務でセキュリティも見ているが、これがキャリアとして積み上がっているのか不安
結論から書きます。セキュリティエンジニアへの順路は、インフラ運用 → 兼務でのセキュリティ担当 → 専任・統括の3段階で進みます。 専任ポジションへの転職から始まるわけではありません。
この記事では、IPAと経済産業省の公的調査だけを根拠に、この順序を段階ごとに検証します。転職サイトの体験談や、出所のはっきりしない年収相場は使いません。
この記事のポイント
- 2024年調査時点で、中小企業等の体制は「兼務だが担当者が任命されている」が21.0%です。「専門部署(担当者)がある」の9.3%を上回ります。兼務が標準的な出発点になっています(出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」)
- 合格率が最も大きく落ちるのは応用情報技術者試験で、令和7年度(2025年度)の合格率は23.4%。壁は情報処理安全確保支援士の手前ではなく、その2段手前にあります(出典: IPA「情報処理技術者試験 統計資料」)
- 登録セキスペの平均年齢は2025年10月1日時点で44.3歳。実務経験を積んだ後に取る資格として運用されています(出典: IPA「情報処理安全確保支援士 登録者データ」)
この記事を読み終えると、自分がいま順路のどこにいて、次に何をすればいいかを、社内で説明できる形で整理できます。

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
セキュリティエンジニアへの順路は「インフラ運用 → 兼務でのセキュリティ担当 → 専任・統括」の3段階に分かれる
最初に、この記事の結論となる順路を示します。セキュリティエンジニアになる道筋は、3つの段階に分けて考えると整理できます。 以降の見出しでは、この各段階を公的データで一つずつ裏づけていきます。
セキュリティエンジニアは、システムの設計から運用・監視、インシデント対応までを担当する職種です。守備範囲が広く、求められる役割は所属先の規模や体制によって変わります。職種の定義や具体的な仕事内容はセキュリティエンジニアの記事で扱っているため、ここでは順序に絞ります。
3段階を整理すると次のとおりです。
| 段階 | 担当の形 | その段階で身につけること | 目安になる試験区分 |
|---|---|---|---|
| 段階1 | インフラ・運用の担当(セキュリティは専任ではない) | ネットワーク・サーバ・端末・ログの実務 | 基本情報技術者〜応用情報技術者(令和7年度の応用情報の合格率は23.4%) |
| 段階2 | 兼務のセキュリティ担当(2024年調査時点で21.0%) | 検知・一次対応・運用ルールの実行 | 応用情報技術者〜情報処理安全確保支援士(令和7年度の支援士の合格率は20.7%) |
| 段階3 | 専任・統括(CISO等。2016年調査で専任設置は27.9%) | 方針決定・投資判断・体制設計 | 情報処理安全確保支援士+マネジメント経験 |
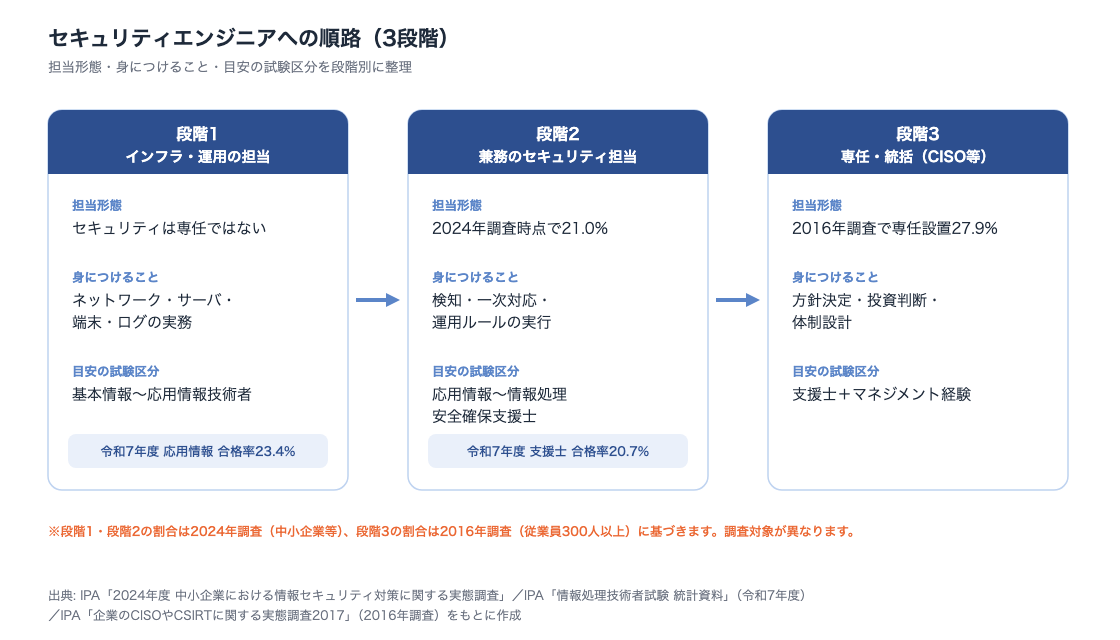
段階1と段階2の境目は、専任になったかどうかではありません。2024年調査時点で、中小企業等のうち専門部署(担当者)があると答えた企業は9.3%、組織的には行っていないと答えた企業は69.7%です。専任の枠に空きが出るのを待つ順路は、そもそも現実的ではありません。
この3段階が実態に合っているかどうかを、まず体制のデータから確認します。
2024年時点の中小企業では、専門部署がある企業は9.3%で、兼務担当の21.0%を下回る
まず現在地を確認します。セキュリティ担当は専任ポジションへの転職で始まるのではなく、兼務から始まるのが標準形です。
IPAの「2024年度 中小企業における情報セキュリティ対策に関する実態調査」を見ます。調査は2024年10月25日から11月6日に実施され、有効回答は4,191件でした。情報セキュリティ対策の体制を尋ねた結果は、専門部署(担当者)がある9.3%、兼務だが担当者が任命されている21.0%、組織的には行っていない69.7%です。
兼務の21.0%は、専門部署の9.3%の2倍以上にあたります。
この数値から読み取れるのは、情シスがセキュリティを兼務している状態は体制が未熟な例外ではなく、中小企業では最も多い担当の形だという点です。いま兼務でセキュリティを見ているなら、それは遅れているのではなく、順路の標準的な出発点にいるということになります。
ポイント
- 2024年調査時点で、中小企業等の体制は兼務担当21.0%が専門部署9.3%を上回っています(有効回答4,191件)
- 同じ2024年調査で、組織的には行っていない企業は69.7%です。担当者が任命されているだけでも上位3割に入ります
- 兼務は「例外」ではなく「途中経過」です。順路の段階2として扱えます
企業規模が上がっても増えるのは専任部署より兼務担当で、101名以上でも兼務が51.9%を占める
次に、規模が大きくなれば専任になるのかを確認します。規模が上がっても、受け皿になるのは専任部署ではなく兼務担当者です。
同じ2024年調査を企業規模別に見ると次のとおりです。
| 区分 | 専門部署(担当者)がある | 兼務だが担当者が任命されている | 組織的には行っていない |
|---|---|---|---|
| 小規模企業者(n=2,775) | 4.4% | 11.1% | 84.5% |
| 中小企業 100名以下(n=1,121) | 14.8% | 37.6% | 47.6% |
| 中小企業 101名以上(n=295) | 34.6% | 51.9% | 13.6% |
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」報告書(2024年10〜11月調査。小規模企業者は商業・サービス業で従業員1〜5名、製造業その他で1〜20名の区分)
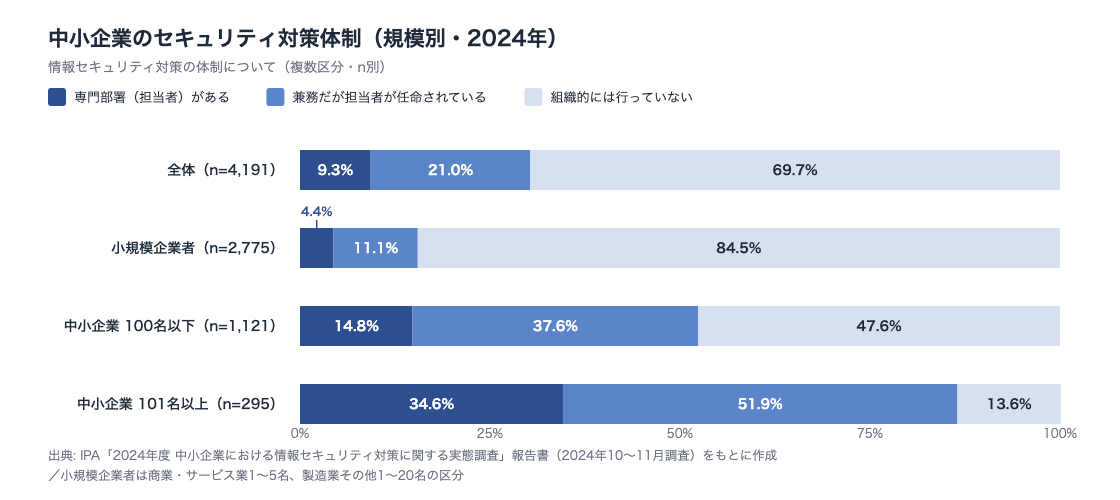
規模が上がるほど「組織的には行っていない」は84.5%から13.6%まで下がります。増え方が大きいのは兼務で、11.1%から51.9%へ伸びます。専門部署は4.4%から34.6%です。
この数値から読み取れるのは、この調査が対象とした中小企業等の3区分では、いずれも兼務が専任を上回るという構図です。
注意
この調査の対象は中小企業等のみで、大企業は含まれていません。また「中小企業(101名以上)」の有効回答は295件と少なく、Webアンケートによる自己申告である点にも注意してください。なお、記事の後半で扱う従業員300人以上を対象とした2016年調査では、同じ設問で「専門部署(担当者)がある」が「兼務だが担当者が任命されている」を上回っています。専任と兼務の順序は、企業の規模帯によって入れ替わります。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」報告書/IPA「情報処理技術者試験 統計資料(応募者・受験者・合格者数の推移)」/IPA「企業のCISOやCSIRTに関する実態調査2017」(原典の掲載ページは2026年9月時点で公開終了のため、Internet Archiveの保存版)
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
セキュリティ人材の不足は総量ではなく「中身のずれ」として現れている
「2030年にIT人材が大幅に不足する」という将来推計を目にしたことがあるかもしれません。ただ、この種の総量の数字は前提の置き方で大きく動きます。
先に結論を書きます。不足の総量は前提次第で振れますが、内訳が示す方向は一貫しています。 従来型のIT人材は余り、先端側が足りないという構図です。
経済産業省が2019年に公表した「IT人材需給に関する調査」では、標準ケースでのIT人材需給ギャップを、対象年2025年で36万人と推計しています。同じ標準ケースで対象年2030年は44.9万人です。
ここでいう標準ケースは、IT需要の伸びを年平均2.7%程度、労働生産性の上昇率を0.7%と置いた想定を指します。前提の置き方が変われば、結果の数字も変わります。
この推計から読み取れるのは、注目すべきなのが「足りない人数」ではなく「どの中身が足りないか」だという点です。以下では、推計の幅・内訳・供給元の3つを順に確認します。
2030年のIT人材不足は標準44.9万人・低位16.4万人・高位78.7万人と4.8倍の幅がある
まず推計の幅を確認します。同じ2030年を対象にしていても、推計値は前提の置き方で4.8倍振れます。
2019年公表の推計では、対象年2030年の需給ギャップは次のとおりです。
- 低位シナリオ(IT需要の伸びが低い場合): 16.4万人
- 標準ケース: 44.9万人
- 高位シナリオ(IT需要の伸びが高い場合): 78.7万人
低位・高位のシナリオも、労働生産性の上昇率0.7%を前提に置いた推計です。
なお同じ報告書には2016年公表の前回調査値58.7万人も引用されていますが、こちらは労働生産性の上昇を織り込んでいない、前提の異なる別の推計です。
この幅から読み取れるのは、「何万人不足しているから今がチャンス」という語り方が根拠として弱いという点です。
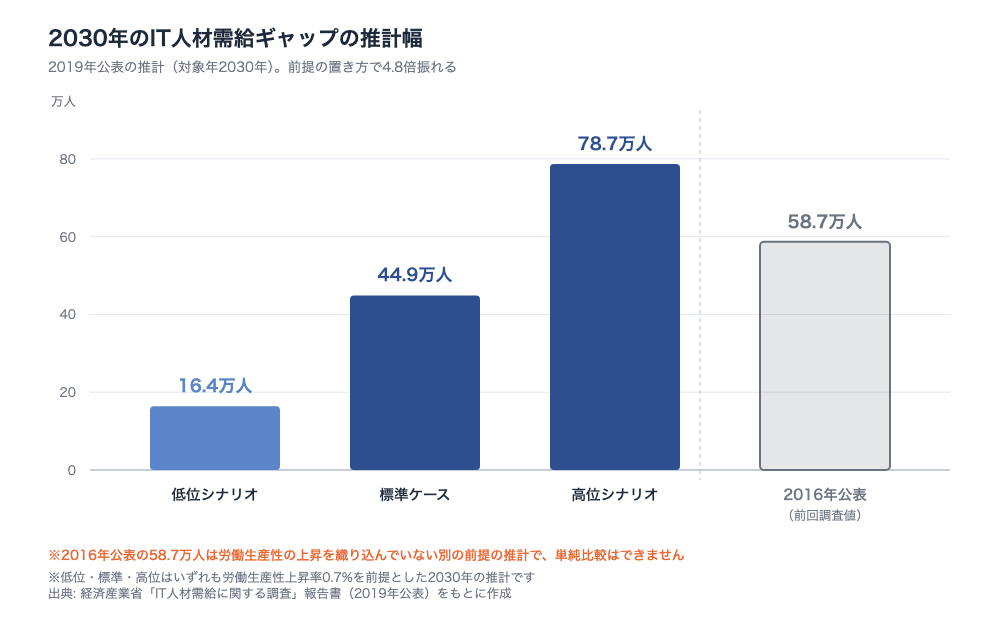
出典: 経済産業省「IT人材需給に関する調査」報告書(2019年公表の将来推計)
注意
これは「IT人材」全体の需給ギャップ推計であり、セキュリティ人材に限定した将来推計ではありません。またすべて将来推計であって実績値ではない点にも注意してください。
従来型IT人材は9.7万人の供給超過、先端IT人材は54.5万人の需要超過になる
次に内訳を見ます。同じ2030年時点で、IT人材の内訳には正反対の符号がつきます。
同じ2019年の推計では、IT需要の伸びを中位に置いた場合の内訳が示されています。対象年2030年の従来型IT人材は9.7万人の供給超過、先端IT人材は54.5万人の需要超過です。標準ケースの2025年36万人という総量の数字とは、意味合いがまったく違います。
ただしこの内訳は、従来型から先端へ移る人材の割合を年1.0%に固定した場合(Reスキル率1.0%固定)の値です。同じ中位・生産性上昇率0.7%の想定でも、Reスキル率をIT需要に連動させる置き方に変えると、先端・従来型ともに需要超過となり、従来型の符号は逆になります。
この内訳から読み取れるのは、不足が「IT人材が足りない」ではなく「IT人材の中身が需要とずれている」という形で現れることです。余っている側から足りない側への移動をどれだけ織り込むかが、内訳の符号を決めています。
ここでいう「先端IT人材」はAI・IoT・ビッグデータなどを含む区分で、セキュリティ人材と同義ではありません。セキュリティに限定した需要推計は、このデータからは読み取れない点に注意してください。
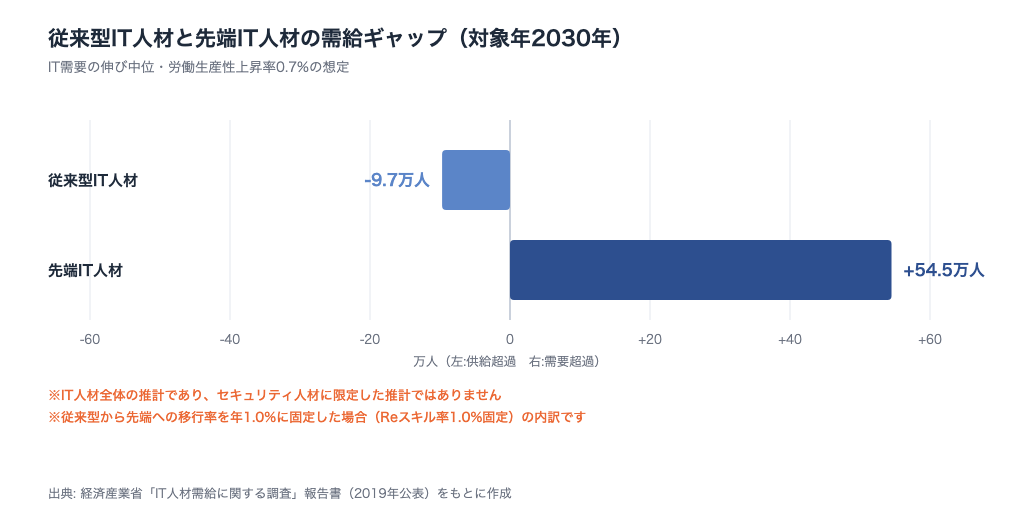
出典: 経済産業省「IT人材需給に関する調査」報告書(2019年公表。IT需要の伸び中位・労働生産性上昇率0.7%・Reスキル率1.0%固定の想定)
学校からの新規供給は2011年時点で年約1,000人にとどまり、移行を前提にしないと数が合わない
供給側も見ておきます。学校教育からの新規供給だけでは、セキュリティ人材の不足は構造的に埋まりません。
IPAが2011年時点で実施した「情報セキュリティ人材の育成に関する基礎調査」を見ます。従業員100人以上の企業で社内向けの情報セキュリティ業務に専任で従事する人材は約23万人、不足数は約2.2万人と推計されています。一方、情報セキュリティの専門的教育を受講している学生は年間約1,000人でした。科目を受講できる学生まで広げて、ようやく年間約2万人です。
これは2011年時点の調査で、先ほどの2019年推計とは調査主体も指標も異なります。2つを経年変化としてつなげることはできません。
この2つのデータから読み取れるのは、統計の側が「外から新しく供給する」ではなく「いまIT業務に就いている人が移る」ことを前提に置いているという共通点です。企業から見れば、外部から採用するより社内で育てるほうが現実的だという判断とも整合します。
出典: 経済産業省「IT人材需給に関する調査」報告書/同調査(概要)/IPA「情報セキュリティ人材の育成に関する基礎調査」報告書(2011年度調査)/同調査 サマリー(基礎調査の2点は、原典の掲載ページが2026年9月時点で公開終了のため、Internet Archiveの保存版)
順路の出発点はインフラ・運用の実務で、開発経験がなくても入れる
情シス・社内SEの方から最も多い不安が「開発経験がない」という点だと思います。
先に結論を書きます。開発経験がないことは、セキュリティの順路に乗れない理由になりません。 ネットワーク・サーバ・端末管理・ログ監視といった運用の実務が、そのまま段階1の実績になります。
根拠は2つあります。1つは、セキュリティ業務の入口が「開発/構築」だった割合が世代とともに下がっていること。もう1つは、いまの企業のセキュリティ体制の中心が兼務担当者であることです。
この2つは母集団も年代も違う別々の調査ですが、示している方向は同じです。順に見ていきます。
セキュリティ業務の入口が「開発/構築」だった割合は72.7%から39.1%まで下がっている
まず入口の変化です。セキュリティ人材のキャリアの起点は、開発から多様化しています。
IPAが2011年に実施した基礎調査を見ます。情報セキュリティ実務者61名へのインタビューで、最初に経験した業務(IT業務・セキュリティ業務を含む)が「開発/構築」だった割合を、セキュリティ業務の開始時期別に集計したものです。
| セキュリティ業務の開始時期 | 「開発/構築」だった割合 | 回答者数 |
|---|---|---|
| 1995年以前(第I期) | 72.7% | 11名 |
| 1996〜2003年(第II期) | 66.7% | 27名 |
| 2004年以降(第III期) | 39.1% | 23名 |
出典: IPA「情報セキュリティ人材の育成に関する基礎調査」報告書(2011年時点の調査。情報セキュリティ実務者61名へのインタビュー。原典の掲載ページは2026年9月時点で公開終了のため、Internet Archiveの保存版)
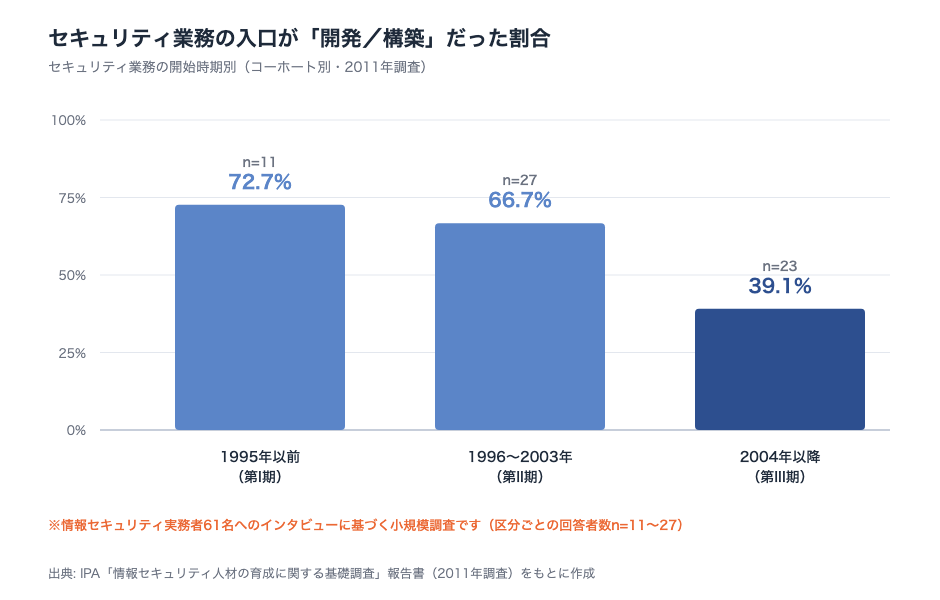
2004年以降にセキュリティ業務を始めた層で、開発/構築を入口とした割合は39.1%です。裏を返すと、6割は開発以外の業務から入っています。
この差から読み取れるのは、運用側の人材がセキュリティを担う形が20年以上前から進んでいたという点です。
注意
この値は61名へのインタビューに基づく小規模調査で、区分ごとの回答者数はn=11〜27にとどまります。2011年時点の調査であり、母集団を代表する数値ではありません。
体制の中心が兼務担当である以上、運用側からの合流が現実的な入り方になる
次に、現在の企業の体制から見ます。いまの体制を前提にすると、運用側からの合流が最も現実的な入り方です。
2024年調査時点で、中小企業(100名以下)では兼務だが担当者が任命されている割合が37.6%、中小企業(101名以上)では51.9%でした。専任のセキュリティ担当を置く企業より、既存の情シス担当者が兼務する企業のほうが多い状態です。
この2024年のデータと、先ほどの2011年のコーホート別データは、母集団も設問も異なる別々の調査です。同一指標の推移として接続はできませんが、いずれも「運用側の人材がセキュリティを担う」という同じ方向を示しています。
だから、いまの業務でログを読み、端末を管理し、ネットワークを見ているなら、その経験は段階1の実績としてそのまま使えます。開発経験の有無を気にして踏み出せずにいるなら、気にしなくて大丈夫です。
出典: IPA「情報セキュリティ人材の育成に関する基礎調査」報告書(2011年度調査。原典の掲載ページは2026年9月時点で公開終了のため、Internet Archiveの保存版)/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」報告書
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
企業が求めているのは体制を作る人ではなく、すでにある体制を回せる人
ここからは、段階2で何を優先して身につけるかという話です。
先に結論を書きます。学ぶ優先順位は、制度設計より運用実務が先です。 企業側にはすでに体制の枠ができており、足りていないのはその中で手を動かす人だからです。
根拠にするのは、IPAが2016年10〜11月に実施した「企業のCISOやCSIRTに関する実態調査2017」です。対象は従業員300人以上の企業で、CISOおよび情報システム部門・セキュリティ担当部門の責任者と担当者が回答しています。中小企業を対象にした前半のデータとは母集団が異なる点に注意してください。
この調査では、体制の設置率と担当者の充足度が別々に集計されています。両者を並べると、企業が何を欲しがっているかが見えてきます。
CSIRT設置66.8%・専門部署45.2%に対し、質的充足は28.1%にとどまる
まず体制と人の数値を並べます。設置率が最も高いCSIRTと、担当者の質的充足度の間には38.7ポイントの開きがあります。
2016年調査の日本企業の結果は次のとおりです。
| 種類 | 指標 | 割合 |
|---|---|---|
| 箱 | CSIRTを設置している | 66.8% |
| 箱 | 情報セキュリティ対策の専門部署がある | 45.2% |
| 人 | 担当者が量的に十分である | 34.4% |
| 人 | 担当者が質的(スキル面)に十分である | 28.1% |
出典: IPA「企業のCISOやCSIRTに関する実態調査2017」(2016年10〜11月調査、従業員300人以上の日本企業。専門部署の設置率とCISO等の設置状況はn=755、充足度はn=719。CSIRT設置率は原典の図に回答企業数の記載がありません。原典の掲載ページは2026年9月時点で公開終了のため、Internet Archiveの保存版)
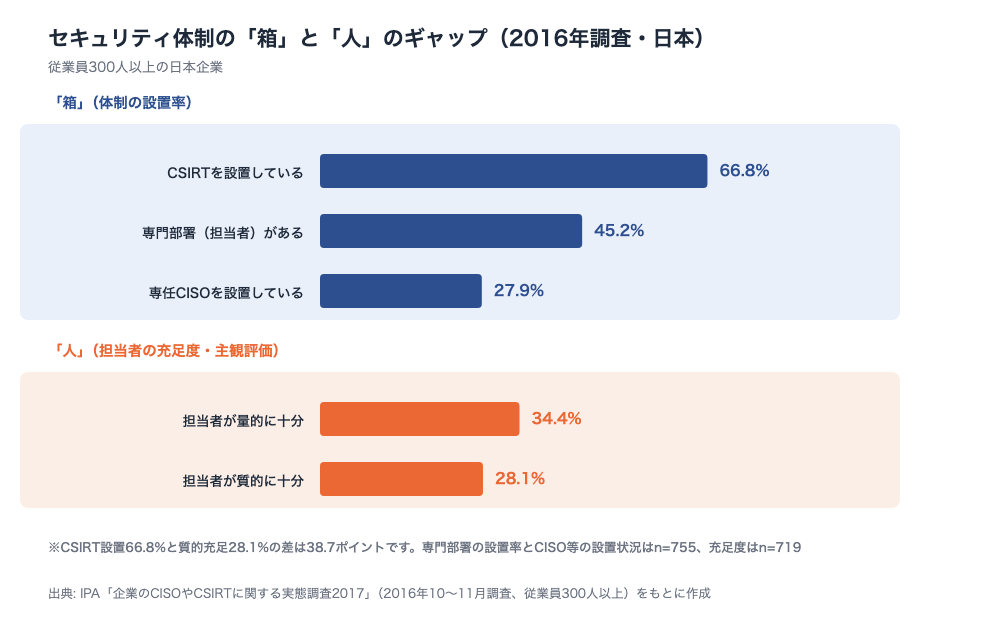
CSIRTの設置率66.8%と、質的充足の28.1%の差は38.7ポイントです。一方で専門部署45.2%と量的充足34.4%の差は10.8ポイントで、開き方は組み合わせによって変わります。
この開きから読み取れるのは、企業が不足しているのは「体制を設計できる人」ではなく「すでにある体制を回せる人」だという点です。学ぶ対象を選ぶときは、制度設計より運用実務を先に置くのが合理的です。
注意
充足度は回答者の主観評価で、求める水準は企業ごとに異なります。体制が整備された企業ほど不足を自覚しやすくなるという逆方向の説明も成り立ち、この開きを「箱だけ先行」と読むのが唯一の解釈ではありません。設置率と充足度は同一調査の別設問で、回答企業数も専門部署の設置率が755社、充足度が719社と異なります。2016年の調査である点にも注意してください。
CISO等の設置は専任27.9%・兼任34.7%まで進み、役割の枠だけが先に用意されている
次に統括者の設置状況です。役割の枠は先にできています。足りないのは、その中で実務を担う人です。
同じ2016年調査では、日本企業でCISO等を専任で設置している割合が27.9%、兼任で設置している割合が34.7%でした。両者を合わせると6割を超えます。一方、設置していない企業は29.0%です。
この構図から読み取れるのは、段階2で優先すべきものが制度づくりの知識ではなく運用実務だという点です。責任者の枠が用意されている以上、そこに報告を上げ、判断材料を作る側の役割が先に必要になります。
段階2で優先して身につけること
- ログと通知の読み方: 何を検知として扱い、何を無視してよいかを自分で判断できる状態にします
- 一次対応の手順: 隔離・連絡・記録の順序を、手順書を見ずに説明できるようにします
- 運用ルールの実行: 例外申請の処理、資産の棚卸し、パッチ適用を回し切ります
- 応用情報技術者相当のIT基礎: ネットワーク・OS・データベースの土台を言語化できるようにします
出典: IPA「企業のCISOやCSIRTに関する実態調査2017」(2016年10〜11月調査、従業員300人以上)/同調査 プレスリリース別紙(2点とも、原典の掲載ページが2026年9月時点で公開終了のため、Internet Archiveの保存版)
資格の壁は情報処理安全確保支援士ではなく、2段手前の応用情報技術者にある
資格をどの順番で取るかは、ロードマップで最も迷うところだと思います。
先に結論を書きます。難所は情報処理安全確保支援士そのものではなく、その2段手前の応用情報技術者にあります。 合格率を並べると、落差の位置がはっきりします。
このセクションでは資格の内容比較はしません。各資格の難易度や実務での使いどころはセキュリティ資格の記事で扱っています。ここでは順番と、ロードマップ上の置き場所だけを見ていきます。
合格率はITパスポート48.6%・基本情報38.3%・応用情報23.4%・支援士20.7%と並ぶ
まず合格率を並べます。最も大きく落ちるのは、基本情報技術者から応用情報技術者に上がるところです。
IPAが公表している試験区分別の合格率(年度計)を、令和7年度(2025年度)で揃えると次のとおりです。
| 試験区分 | 年度 | 合格率 |
|---|---|---|
| ITパスポート試験 | 令和7年度(2025年度) | 48.6% |
| 基本情報技術者試験 | 令和7年度(2025年度) | 38.3% |
| 応用情報技術者試験 | 令和7年度(2025年度) | 23.4% |
| 情報処理安全確保支援士試験 | 令和7年度(2025年度) | 20.7% |
出典: IPA「情報処理技術者試験 統計資料(応募者・受験者・合格者数の推移)令和7年度」
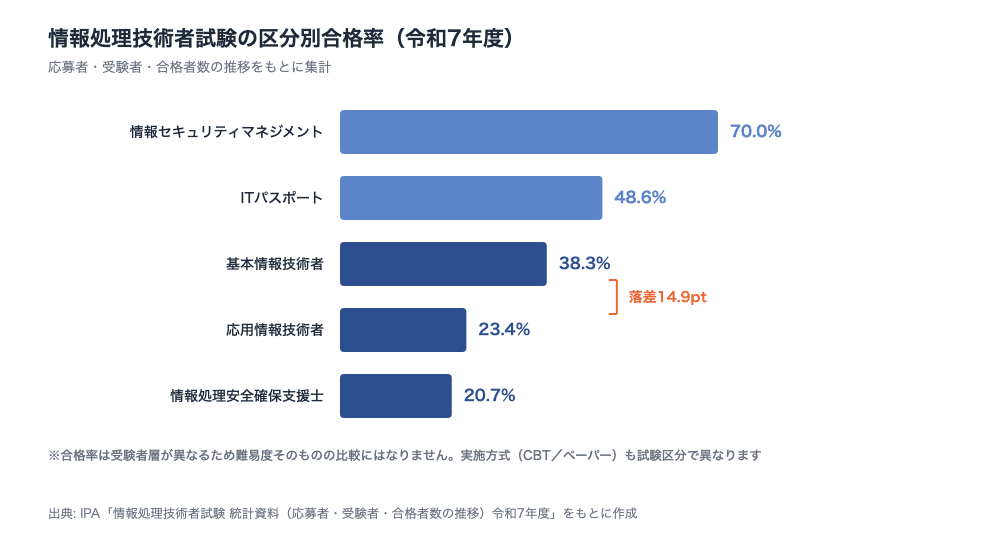
ITパスポート48.6%から基本情報38.3%までの差は10.3ポイントです。ここから応用情報23.4%までで14.9ポイント落ちます。一方、そこから支援士20.7%までは2.7ポイントです。
この落差から読み取れるのは、壁がセキュリティの専門試験ではなく、その2段手前にあるという点です。応用情報を越えれば、支援士までの距離は数字の上では近くなります。
注意
合格率は試験ごとに受験者層が異なるため、難易度そのものの比較にはなりません。実質的な難度差は合格率の差より大きい可能性があります。また実施方式も同じではありません。令和7年度時点では、ITパスポートと基本情報はCBTによる通年実施、応用情報と情報処理安全確保支援士は年2回(春期・秋期)のペーパー方式で、支援士の合格率は春期と秋期を合算した年度計です。なお応用情報技術者試験・高度試験・情報処理安全確保支援士試験は、令和8年度(2026年度)からCBT方式に移行します(前期試験は2026年11月頃、後期試験は2027年2月頃の予定)。ここで並べているのは、いずれも移行前の令和7年度の数値です。
情報セキュリティマネジメント試験は合格率70.0%で、支援士とは49.3ポイント離れている
名前の似た2つの試験を切り分けます。同じ「セキュリティ」を冠していても、位置づけはまったく違います。
情報セキュリティマネジメント試験の令和7年度(2025年度)の合格率は70.0%です。同じ年度の情報処理安全確保支援士試験は20.7%で、その差は49.3ポイントあります。
この差から読み取れるのは、両者をロードマップ上の別の位置に置く必要があるという点です。情報セキュリティマネジメント試験は段階1から段階2の入口側、情報処理安全確保支援士は段階2の終盤から段階3に置くのが実態に合います。
「セキュリティの資格を取ろう」と考えたとき、この2つは最初に混同しやすい組み合わせです。まず前者で用語と運用の枠組みを押さえ、実務を経てから後者に進む順序を考えてみてください。
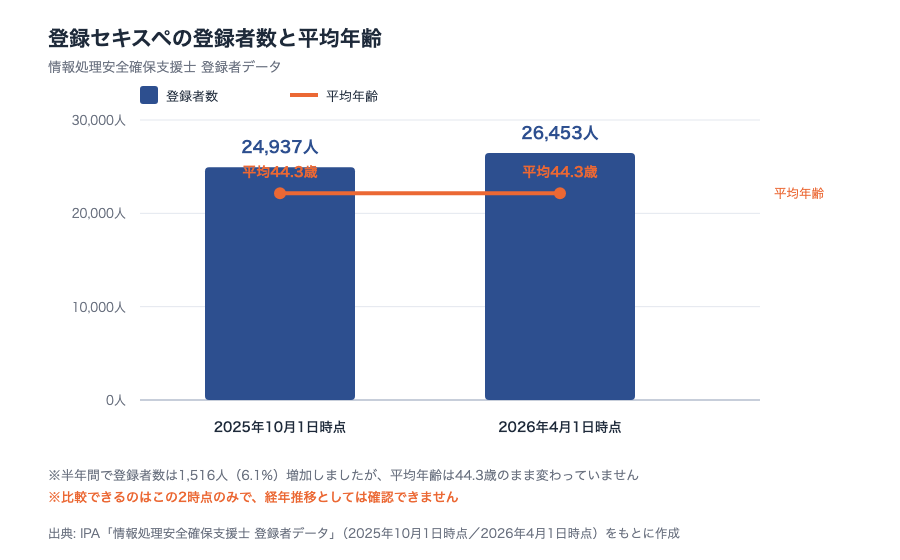
登録セキスペは半年で6.1%増えたが、平均年齢は44.3歳から動いていない
取る時期も確認しておきます。情報処理安全確保支援士は、若手が最初に取る資格としては機能していません。
IPAの公表データでは、登録セキスペの登録者数は2025年10月1日時点で24,937人、2026年4月1日時点で26,453人です。半年で1,516人、率にして6.1%増えました。一方で登録者の平均年齢は、2025年10月1日時点が44.3歳、2026年4月1日時点も44.3歳で変わっていません。
出典: IPA「情報処理安全確保支援士 登録者データ(2025年10月1日時点)」/同(2026年4月1日時点)
この2時点の比較から読み取れるのは、この資格が新卒・若手の入口としてではなく、実務経験を積んだ中堅層が取る資格として運用されている姿です。ロードマップ上は最初の一歩ではなく、実務を数年経た後の中盤に置くのが実態に合います。
注意
登録者数の増減は新規登録から登録失効・抹消を差し引いた純増で、新規登録者の実数も年齢構成も公表されていません。高齢の登録者が更新を見送れば平均年齢は下がるため、平均が据え置きであることから新規層の年齢を特定することはできません。比較できるのが2時点のみである点も含め、この読み取りは平均値からの推論の域を出ません。
出典: IPA「情報処理技術者試験 統計資料(応募者・受験者・合格者数の推移)令和7年度」/IPA「情報処理技術者試験 統計資料 情報セキュリティマネジメント試験」/IPA「情報処理安全確保支援士 登録者データ」/IPA「応用情報技術者試験、高度試験及び情報処理安全確保支援士試験におけるCBT方式での実施について」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
順路の先には、日本でまだ埋まっていない専任の統括ポジションがある
順路の終点をどこに置くかという話です。
先に結論を書きます。日本企業で最も空いているのは、専任でセキュリティを統括する立場です。 手を動かす部署の設置率は欧州と大きく変わらないのに、専任の統括者を置く企業の割合だけが大きく離れています。
根拠は先ほどと同じ2016年調査(従業員300人以上)の日米欧比較です。日本の専任CISO設置率は27.9%、専門部署の設置率は45.2%でした。この2つを海外と比べると、差の出方が項目によってはっきり違います。
到達点を専門技術者だけに置く必要はありません。統括する立場まで含めて設計する根拠を、次の2つの見出しで確認します。
専任CISOの設置率は日本27.9%・米国78.7%・欧州67.1%で、最大50.8ポイント開く
まず統括者の設置率です。専任の統括者を置く企業の割合は、日本が米欧より大きく低い水準です。
2016年調査でCISO等を専任で設置していると答えた企業の割合を見ます。日本27.9%(n=755)、米国78.7%(n=527)、欧州67.1%(n=526)でした。日米差は50.8ポイント、日欧差は39.2ポイントあります。
この差から読み取れるのは、日本ではセキュリティのマネジメント側のポジションがまだ埋まっていないという点です。実務者から見れば、上に進む余地が残っている領域だと読めます。
注意
「CISO等」が日米欧で同じ役職を指しているとは限りません。日本ではCIOや管理部門の役員が実質的に統括していても、2016年調査の設問上は兼任34.7%に分類されている可能性があります。米欧では業種によってセキュリティ責任者の設置が法令や規制で求められる場合があり、制度の差で説明がつく余地も残ります。回答企業の業種構成・規模構成が国ごとに異なる点も、比較の前提を弱めます。なお、IPAはこの後2019年度にも同種の調査を実施していますが、対象がCISO等を任命している国内企業に限られ、日米欧の比較は行われていません。日米欧を比べられるIPAの調査は、2026年9月時点でも2016年調査が最新です。
専門部署の設置率は日本45.2%・欧州51.7%で6.5ポイント差にとどまる
次に項目ごとの差を並べます。手を動かす部署の有無では、日本と欧州の差は小さい水準です。
2016年調査の日米欧比較を、差の大きい順に整理すると次のとおりです。
| 指標 | 日本 | 比較対象 | 差 |
|---|---|---|---|
| CISO等を専任で設置 | 27.9% | 米国 78.7% | 50.8ポイント |
| 担当者が量的に十分 | 34.4% | 米国 75.9% | 41.5ポイント |
| CISO等を専任で設置 | 27.9% | 欧州 67.1% | 39.2ポイント |
| 担当者が質的に十分 | 28.1% | 欧州 64.0% | 35.9ポイント |
| 情報セキュリティ対策の専門部署がある | 45.2% | 米国 69.1% | 23.9ポイント |
| 情報セキュリティ対策の専門部署がある | 45.2% | 欧州 51.7% | 6.5ポイント |
出典: IPA「企業のCISOやCSIRTに関する実態調査2017」(2016年10〜11月調査、従業員300人以上。日本n=755/米国n=527/欧州n=526、充足度は日本n=719/米国n=523/欧州n=516。原典の掲載ページは2026年9月時点で公開終了のため、Internet Archiveの保存版)
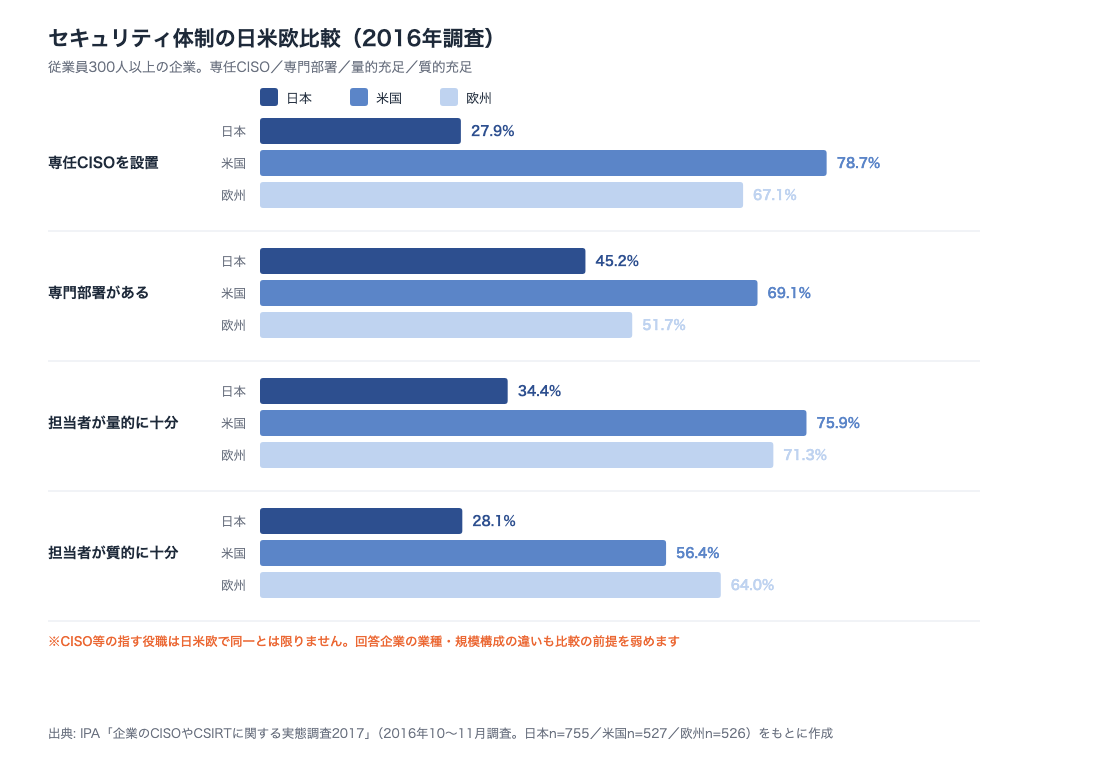
この一覧から読み取れるのは、日本が最も差をつけられているのが専任CISOの項目だという点です。専門部署の日欧差は6.5ポイントにとどまるのに、専任CISOの日欧差は39.2ポイントあります。
実務を担う部署は用意されているのに、専任で判断する立場が置かれていない。この構図が、順路の到達点として統括ポジションを視野に入れてよい理由になります。
出典: IPA「企業のCISOやCSIRTに関する実態調査2017」(2016年10〜11月調査、従業員300人以上。原典の掲載ページは2026年9月時点で公開終了のため、Internet Archiveの保存版)
社内で育てる場合、最初の壁は予算ではなく経営層と現場の認識差になる
ここからは、社内でセキュリティ人材を育てる立場の話に切り替えます。情シス責任者やマネージャの方に向けた内容です。
先に結論を書きます。育成の提案を通すには、体感ではなく数字で不足を示す作業が先に必要になります。 同じ調査のなかで、経営層と現場の答えが逆になっているからです。
根拠は2016年調査(従業員300人以上)の回答者属性別の集計です。CISO等の58.7%は要員が十分だと答え、現場の責任者・担当者の54.9%は不足していると答えました。日本全体で見ると、担当者が量的に十分と答えた企業は34.4%、質的に十分と答えた企業は28.1%です。
この3つの数値をどう使うかを、順に見ていきます。
同じ調査でCISOの58.7%は「要員は十分」、現場の54.9%は「不足」と答えている
まず認識の逆転を確認します。同一調査の中で、回答者の立場によって結論が逆になっています。
2016年に実施されたIPAの調査では、CISO等が回答した企業のうち58.7%が「セキュリティ要員は十分」と答えました。一方、情報システム部門・セキュリティ担当部門の責任者および担当者では、54.9%が「不足」と答えています。
同じ調査で、経営層は足りていると答え、現場は過半数が足りないと答えたことになります。
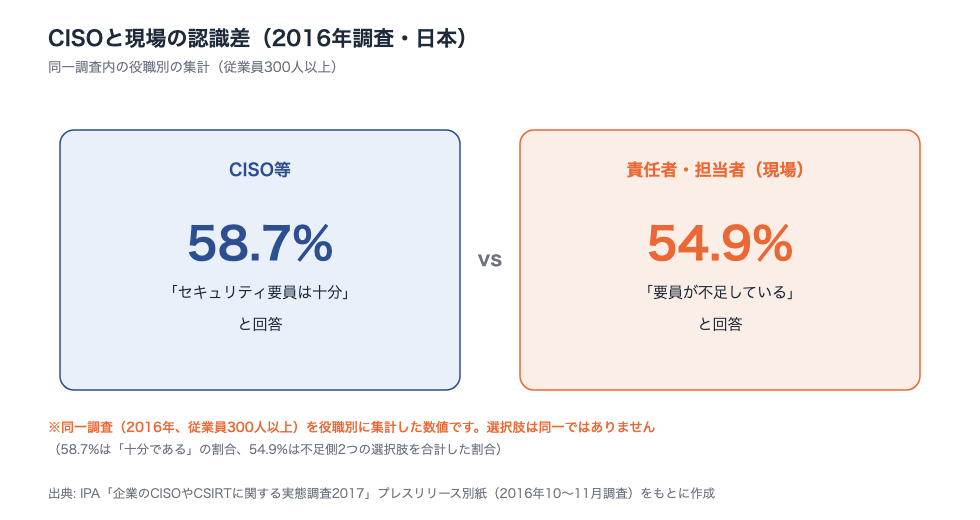
この逆転から読み取れるのは、社内育成で最初に越えるべき壁が予算でも教材でもなく、経営層が不足を認識していないことである可能性です。
注意
この2つは同じ設問(情報セキュリティ業務担当者の量的な充足度)を回答者の役職別に集計したものですが、同じ選択肢どうしの比較ではありません。選択肢は「十分である/やや不足している/大幅に不足している/わからない」の4択で、58.7%は「十分である」の割合、54.9%は不足側2つを合計した割合とみられます。またこの54.9%はプレスリリース別紙の値で、同じ調査の報告書本文(p.44)は、責任者・担当者の不足回答を約6割と記述しており、示し方に幅があります。さらにCISOは自分の管掌領域を不足と認めにくく、現場は増員要求の文脈で不足と答えやすいという、双方向の回答バイアスも考えられます。2016年の調査であり、その後のインシデント増加で経営層の認識が変わっている可能性も残ります。
企業全体の平均像は現場側の認識に近く、量的充足34.4%・質的充足28.1%にとどまる
次に、どちらの認識が全体像に近いかを見ます。企業全体の平均像は、CISO側ではなく現場側の認識に近い位置にあります。
同じ2016年調査で、日本企業のうち担当者が量的に十分だと答えたのは34.4%、質的(スキル面)に十分だと答えたのは28.1%でした。CISO等の58.7%という水準とは、20ポイント以上離れています。
この位置関係から読み取れるのは、現場の不足感が個別の事情ではなく全体傾向に沿っているという点です。経営層への説明では、体感ではなくこの数値を材料として使えます。
経営層に示す材料
- 日本企業で担当者が量的に十分と答えたのは34.4%です(2016年調査、従業員300人以上)
- 日本企業で担当者が質的(スキル面)に十分と答えたのは28.1%です(同)
- 同じ調査でCISO等の58.7%は「十分」と回答しており、経営層と現場で認識が分かれています
中小企業の63.6%は従業員へのセキュリティ教育を実施しておらず、投資額も約7割が未把握
最後に、育成の前提となる現状把握です。認識差を埋めないまま育成計画だけ作っても、実行されません。
IPAの2024年度の中小企業調査では、従業員への情報セキュリティ教育を「特に実施していない」と答えた企業が63.6%でした。情報セキュリティ対策の投資額についても、「投資していない」または「わからない」と答えた企業が約7割を占めています。
この2つから読み取れるのは、育成の前提となる現状把握そのものが進んでいないという点です。まず自社の教育実施状況と投資額を数字にして共有する、という順序になります。
担当者に何を学ばせるかの候補は、情シスの資格の記事で整理しています。育成計画の初期案を作るときの材料に使ってみてください。
出典: IPA「企業のCISOやCSIRTに関する実態調査2017」プレスリリース別紙(2016年10〜11月調査、従業員300人以上)/同調査 報告書(2点とも、原典の掲載ページが2026年9月時点で公開終了のため、Internet Archiveの保存版)/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」概要
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
公的統計で確認できるのは体制の形までで、担当者の確保方法は測られていない
最後に、この記事で示した順路が公的データでどこまで裏づけられるかを整理します。確認できるのは体制の形までです。 その担当者をどう確保したかを尋ねた統計は、本稿の調査範囲では見つかりませんでした。
体制の有無は、2024年調査の有効回答4,191件という規模で測られています。専門部署(担当者)がある9.3%、兼務だが担当者が任命されている21.0%、組織的には行っていない69.7%という数値が得られます。同じ調査から、従業員への教育を実施していない企業が63.6%であることも分かります。
一方で、その担当者が社内異動なのか、中途採用なのか、外部委託なのかを直接尋ねた公的統計は、今回のデータベース検索とWeb調査の範囲では確認できませんでした。前職・出自の定量データは、IPAが2011年に実施したインタビュー調査が最新です。入口が「開発/構築」だった割合が72.7%から39.1%へ下がったという数値も、n=11〜27の小規模調査に基づいています。
ここから言えるのは、公的データで裏づけられるのは順路の骨格までだという点です。3段階の並び方と、各段階で求められるものの方向までは数字で確認できます。ただし、自社の担当者をどう確保し、誰をどの段階に置くかは各社の判断になります。
注意
ここで述べているのは「本稿の調査範囲で確認できた公的統計には見当たらなかった」という意味であり、そうした統計が存在しないことの証明にはなりません。経済産業省の人材育成関連調査や、業界団体が実施している調査に該当データがある可能性は残ります。また2011年の調査と2024年の調査は母集団も設問も異なるため、2つを同一指標の推移として読むことはできません。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」報告書/同 概要/IPA「情報セキュリティ人材の育成に関する基礎調査」報告書(2011年度調査。原典の掲載ページは2026年9月時点で公開終了のため、Internet Archiveの保存版)
まとめ:セキュリティエンジニアの順路は兼務で始まり、運用の実績と資格で進む
この記事で確認した順路を、次の行動に落とす形で整理します。
- 段階1(インフラ・運用): いまの運用経験がそのまま実績になります。次にやることは、担当しているログ・端末・ネットワークの範囲を書き出して棚卸しすることです
- 段階2(兼務のセキュリティ担当): 2024年調査時点で最も多い担当の形が、兼務担当の21.0%です。次にやることは、検知と一次対応の手順を自分の言葉で説明できるようにすることです
- 段階2の学習: 壁は支援士ではなく応用情報技術者です。令和7年度(2025年度)の合格率は23.4%で、基本情報の38.3%から14.9ポイント落ちます。ここに学習時間を厚く配分してください
- 段階2の後半〜段階3: 登録セキスペの平均年齢は2025年10月1日時点で44.3歳です。支援士は最初の一歩ではなく、実務を経てから取る資格として計画に置いてください
個人としては、いま兼務でセキュリティを見ている状態を「順路の途中」として扱い、応用情報技術者に学習時間を寄せるところから始めてみてください。
責任者としては、育成計画を作る前に、現場の不足感が全体傾向と一致していることを数字で共有してください。2016年調査で現場の54.9%が要員不足と答えている事実は、その説明の出発点になります。
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
情シスカレッジのご紹介

この記事で見たとおり、セキュリティの順路は兼務の状態から始まります。ただ、日々の問い合わせ対応をこなしながら、まとまった研修時間を確保するのは難しいですよね。
情シスカレッジは、新人・ひとり情シスのためのマイクロラーニングLMSです。短い動画で学び、小テストで理解を確認する形式なので、業務の合間に少しずつ進められます。
情シスカレッジの特徴
- 数分の動画+小テスト: すきま時間で学べ、理解度をその場で確認できます
- 必修割り当て・期限・進捗ダッシュボード: 誰がどこまで進んだかを管理者がひと目で把握できます
- 自社カリキュラム編成・CSV教育記録: 自社に必要な講座を組み合わせ、教育記録をCSVで出力できます
導入は5名から可能で、請求書払いに対応しています。初期設定は約10分で完了します。
※出典
- IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」報告書
- IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」概要
- IPA「企業のCISOやCSIRTに関する実態調査2017」報告書(原典の掲載ページは2026年9月時点で公開終了のため、Internet Archiveの保存版)
- IPA「企業のCISOやCSIRTに関する実態調査2017」プレスリリース別紙(原典の掲載ページは2026年9月時点で公開終了のため、Internet Archiveの保存版)
- IPA「情報セキュリティ人材の育成に関する基礎調査」報告書(2011年度調査)(原典の掲載ページは2026年9月時点で公開終了のため、Internet Archiveの保存版)
- IPA「情報セキュリティ人材の育成に関する基礎調査」サマリー(2011年度調査)(原典の掲載ページは2026年9月時点で公開終了のため、Internet Archiveの保存版)
- IPA「情報処理技術者試験 統計資料(応募者・受験者・合格者数の推移)令和7年度」
- IPA「情報処理技術者試験 統計資料 情報セキュリティマネジメント試験」
- IPA「情報処理安全確保支援士 登録者データ(2025年10月1日時点)」
- IPA「情報処理安全確保支援士 登録者データ(2026年4月1日時点)」
- IPA「応用情報技術者試験、高度試験及び情報処理安全確保支援士試験におけるCBT方式での実施について」
- 経済産業省「IT人材需給に関する調査」報告書(2019年公表)
- 経済産業省「IT人材需給に関する調査(概要)」(2019年公表)