

【総務省データ】無線LANのセキュリティ対策|2025年時点でネットワーク暗号化の実施は27.4%
オフィスにアクセスポイントを置いたあと、設定画面を一度も開いていない。そんな状態のまま業務が回っている職場は多いですよね。
- アクセスポイントを設置して以来、設定を見直していない
- 無線LANの対策が足りているのか、判断する基準がない
- ひとりで運用していて、どこから手をつけるか決められない
結論から言うと、主要な公的統計には「企業の無線LANの対策実施率」を直接示す項目が見当たりません。自社の位置を平均値と比べられないため、点検項目は自分で持つしかないのが現状です。
この記事では、総務省とIPAの調査データから、企業のネットワーク側の対策がどこまで進んでいるかを整理します。そのうえで、情シスが自社の無線LANで確認する項目をまとめました。
この記事のポイント
- 2025年調査時点で、何らかのセキュリティ対策を実施している企業は98.3%。一方でデータやネットワークの暗号化は27.4%にとどまります(出典: 総務省「令和7年通信利用動向調査の結果(概要)」別紙2/母集団は常用雇用者100人以上でインターネットを利用している企業)
- 2024年度調査では、小規模企業者の84.5%が情報セキュリティ対策を組織的には行っていません(出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」)
- 企業の無線LAN固有の対策実施率は主要な公的統計では確認できず、自社で点検項目を持つしかありません

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
無線LANは企業の業務回線として定着し、被害経験率は2025年時点で48.1%
最初に、無線LANがどのような位置づけの設備になっているかを確認します。総務省の令和7年版情報通信白書は、無線LANを社会インフラとして位置づけています。
オフィスや家庭だけでなく、屋外サービス・学校教育・災害時の通信でも使われているためです。無線LANはすでに、止まると業務が止まりかねない重要な回線になっています。
IoT・AI等を導入した企業の58.7%が無線LANをネットワーク回線に選んでいる
企業の無線LAN利用を直接示す統計は限られますが、手がかりになる数値があります。総務省の通信利用動向調査は、IoTやAI等を導入した企業に回線構成を聞いています。機器のネットワーク回線に無線LAN(Wi-Fi)を選んだ企業は、2023年調査で58.7%、2022年調査で61.3%でした。
ここで注意したいのは母集団です。この数値はIoT/AI等を導入した企業に限った内訳であり、企業全体のオフィスLANにおける無線化の比率ではありません。
またこの設問は複数回答で、同じ調査では有線を選んだ企業の割合のほうが高くなっています。無線LANが有線を置き換えたという意味ではありません。
2時点しかないため、2022年から2023年への動きを増減の傾向として読むこともできません。新しい機器をネットワークにつなぐとき、6割前後の企業が無線LANを選んでいるという水準感として押さえてください。
何らかのセキュリティ被害を受けた企業は2025年調査で48.1%
次に、企業全体の被害状況です。総務省の通信利用動向調査は、情報通信ネットワークの利用時の被害を聞いています。何らかのセキュリティ被害を受けたと回答した企業は、2025年調査で48.1%、2024年調査で46.2%でした。
ここで一度、この数値の意味を確認しておきます。これは「被害を受けた企業の割合」ではなく、「被害を受けたと回答した企業の割合」です。
被害に気づけなければ、回答は「被害なし」になります。この設問が自己申告であるという前提は、次に見る企業規模別の数値を読むときに効いてきます。
出典: 総務省「令和7年通信利用動向調査の結果(概要)」別紙2/総務省「令和5年通信利用動向調査の結果(概要)」/総務省「令和4年通信利用動向調査の結果(概要)」/総務省「令和7年版情報通信白書」電波政策の動向
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
「小規模だから狙われない」は統計から言えない
無線LANの対策を後回しにする理由に、自社の規模の小ささを挙げる声はよく聞きます。ただ、この前提は公的統計と照らすと保てません。被害の統計と体制の統計を、企業規模という同じ軸で並べて確認します。
その前に、前提を1つ置きます。総務省の通信利用動向調査(企業編)が対象にしているのは、常用雇用者100人以上の企業です。
従業者100人未満の企業は、そもそも調査対象に含まれていません。このあと出てくる規模別の数値は、100人以上の企業のなかでの差を表しています。
被害経験率は従業者100〜299人で45.6%、2,000人以上で64.9%と19.3ポイント開く
被害を受けたと回答した企業の割合は、従業者規模が大きいほど高くなります。2025年調査では従業者100〜299人が45.6%、2,000人以上が64.9%で、その差は19.3ポイントです。
2024年調査でも同じ向きの差が出ています。100〜299人は44.2%、300人以上の計は50.2%、5,000人以上は72.9%でした。ただし5,000人以上は回答企業が38社と少なく、単年の値は振れやすい点に留意してください。
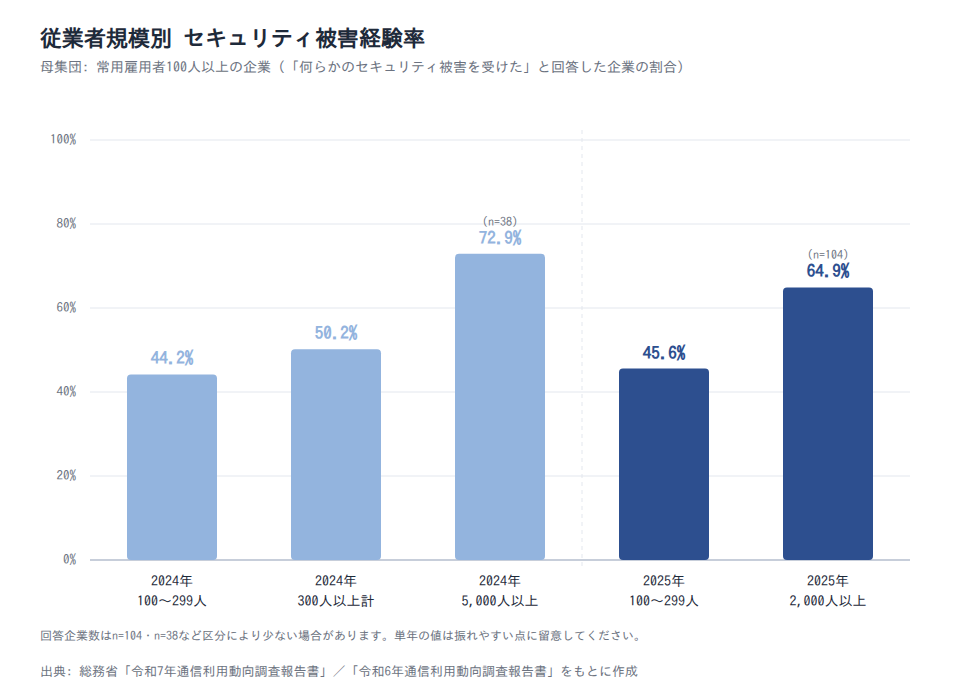
図の出典: 総務省「令和7年通信利用動向調査報告書」/総務省「令和6年通信利用動向調査報告書」より作成(母集団は常用雇用者100人以上の企業)
この数値から読み取れるのは、規模の小さい企業が安全だという結論ではありません。これは被害を受けたと回答した割合です。監視ログや検知の仕組みを持つ大企業ほど、被害を数えられます。
2年連続で同じ向きの差が出ており、偶然のばらつきとは考えにくい傾向です。それでも、100〜299人の45.6%という数字は、残る半数以上が無事だった証拠にはなりません。
注意
この規模差は、実被害の差ではなく検知イベント数の差である可能性があります。大企業は従業員数が多いため、1人がウイルスメールを開いただけでも「被害あり」の回答になります。この設問の被害には、ウイルスを発見しただけで実害のないケースも含まれます。
小規模企業者の84.5%は組織的なセキュリティ対策を行っていない
体制の側から見ると、被害報告とは逆の傾向が出ます。IPAの2024年度調査によると、対策を組織的には行わず各自の対応に委ねている中小企業等は、全体で69.7%、小規模企業者では84.5%でした。
なおIPA調査の小規模企業者は、商業・サービス業で1〜5名、製造業その他で1〜20名の企業を指します。総務省の従業者規模区分とは一致しません。
ここから読み取れるのは、2つの調査が企業規模という軸で逆向きに並ぶ構図です。総務省調査では規模が小さいほど被害報告が少なくなります(2025年調査で100〜299人45.6%、2,000人以上64.9%)。IPA調査では、規模が小さいほど体制がありません。
ただし調査主体も母集団も異なるため、これは別々の調査を並べた仮説です。因果関係を示すデータはありません。IPA調査はWebアンケートのモニタを対象にした調査で、有効回答は4,191件、調査期間は2024年10月25日から11月6日でした。
それでも、無線LANの不正アクセスや正規のものに見せかけたアクセスポイントは、接続ログや無線の監視がなければ気づきにくい類型です。中小企業のセキュリティ対策を考えるうえでは、被害報告の少なさを安心材料として読まない姿勢が出発点になります。
出典: 総務省「令和7年通信利用動向調査報告書」/総務省「令和6年通信利用動向調査報告書」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
企業のセキュリティ対策は98.3%が実施済みでも、ネットワークの暗号化は27.4%にとどまる
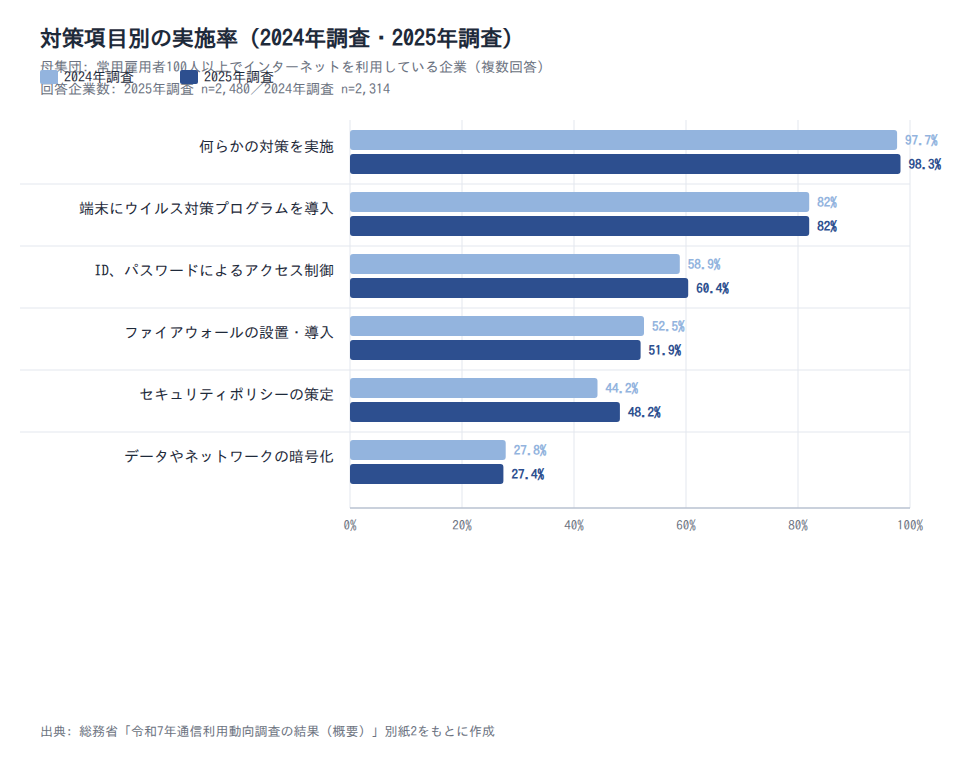
まず全体像です。総務省の通信利用動向調査によると、何らかのセキュリティ対策を実施している企業は2025年調査で98.3%でした。2024年調査は97.7%で、ほぼすべての企業が何かはやっている状態です。
前の章と同じく、ここでの母集団も常用雇用者100人以上でインターネットを利用している企業です。問題は内訳です。 項目ごとの実施率を並べると、対策の進み方に大きな偏りがあります。
| 対策項目 | 2024年調査 | 2025年調査 |
|---|---|---|
| 何らかの対策を実施 | 97.7% | 98.3% |
| 端末にウイルス対策プログラムを導入 | 82.0% | 82.0% |
| ID、パスワードによるアクセス制御 | 58.9% | 60.4% |
| ファイアウォールの設置・導入 | 52.5% | 51.9% |
| セキュリティポリシーの策定 | 44.2% | 48.2% |
| データやネットワークの暗号化 | 27.8% | 27.4% |
出典: 総務省「令和7年通信利用動向調査の結果(概要)」別紙2より作成(母集団は常用雇用者100人以上でインターネットを利用している企業、複数回答)
総務省の調査に、無線LAN固有の対策項目はありません。無線LANを含む通信路の対策がどこまで進んでいるかを、ネットワーク側の項目から読み取っていきます。
全国平均は中小企業の実像より高めに出る(総務省82.0%に対しIPAは71.4%)
数値を読む前に前提を1つ置きます。同じ「端末のウイルス対策」を問う指標でも、調査によって10ポイント以上の差が出ます。
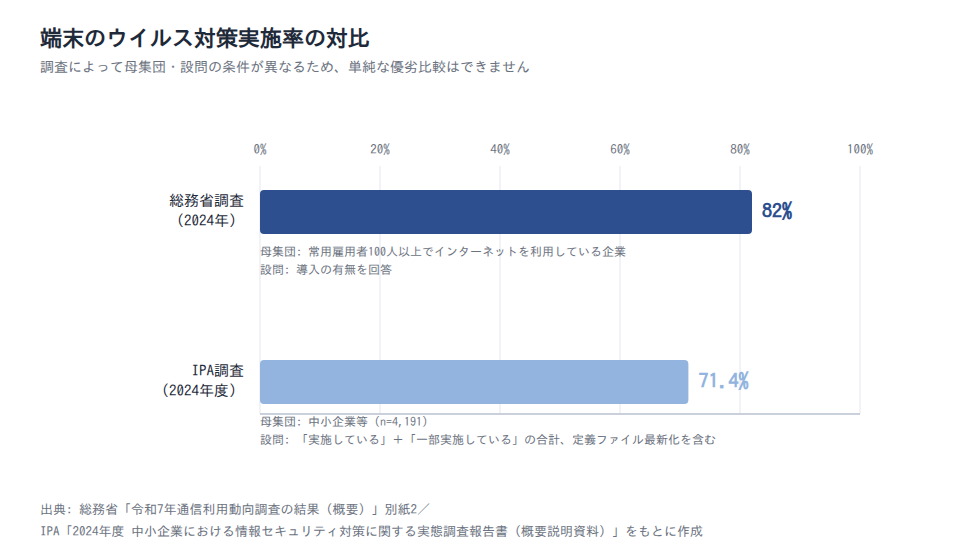
総務省調査では、端末にウイルス対策プログラムを導入している企業の割合が2024年調査・2025年調査ともに82.0%です。一方、IPAの2024年度調査で、ウイルス対策ソフトを導入し定義ファイルを最新化していると回答した中小企業等は71.4%でした。これは「実施している」と「一部実施している」を合わせた割合です。
図の出典: 総務省「令和7年通信利用動向調査の結果(概要)」別紙2/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査報告書(概要説明資料)」より作成
差の理由は主に2点です。総務省調査は常用雇用者100人以上のインターネット利用企業が対象で、IPA調査は中小企業等に限定されます。またIPAは最新化まで求め、総務省は導入の有無を聞いています。
ただしIPA側は一部実施を含めた集計です。設問の厳しさの差は、数値の差ほど単純ではありません。
どちらが正しいかではなく、条件が違うと考えてください。全国平均をそのまま自社の合格ラインにすると、対策の遅れを見落とします。
制度・運用面はポリシー策定44.2%→48.2%、アクセス制御58.0%→60.4%と前進している
伸びているのは制度・運用面の項目です。セキュリティポリシーの策定は、2024年調査の44.2%から2025年調査で48.2%へ4.0ポイント上がりました。
ID、パスワードによるアクセス制御も、2023年調査58.0%、2024年調査58.9%、2025年調査60.4%と少しずつ上がっています。社員教育を実施している企業は、2025年調査で54.7%でした。
ここから読み取れるのは、ルールを決めて人を動かす対策から先に着手されているという傾向です。ポリシー策定や社員教育は、機器の設定を触らなくても始められるためだと考えられます。
通信を守る対策は暗号化27.4%、ファイアウォール51.9%で数年横ばい
一方、通信そのものを守る項目は動いていません。データやネットワークの暗号化は2024年調査27.8%、2025年調査27.4%です。ファイアウォールの設置・導入も、2024年調査52.5%から2025年調査51.9%でした。
差はいずれも0.6ポイント以内です。減少したと読むのは行き過ぎで、変化が見られないと捉えるのが妥当です。 不正侵入検知システム(IDS)の設置・導入は、2025年調査で20.7%にとどまります。
何らかの対策の実施率は2025年調査で98.3%、2024年調査で97.7%という水準です。それでも、無線LANの通信を守る暗号化方式の設定について、その大枠にあたる暗号化の項目は3割に届いていません。
なおファイアウォールやUTMの機能は、クラウドサービス側への統合が進んでいます。自社設置として数えられなくなっている可能性もあります。
注意
「データやネットワークの暗号化」はファイル暗号化と通信路の暗号化を含む広い項目で、無線LANの暗号化方式だけを表す数値ではありません。無線LANの暗号化は多くの機器で既定で有効になるため、対策として計上されず実施率が低く見えている可能性があります。この項目の低さを、そのまま自社の無線LANの状態と読み替えないでください。
出典: 総務省「令和7年通信利用動向調査の結果(概要)」別紙2/総務省「令和5年通信利用動向調査の結果(概要)」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査報告書(概要説明資料)」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
専門部署がある中小企業は9.3%で、無線LANの設定を見直す担当者がそもそもいない
ここまで見てきた対策の偏りは、担当者がいるかどうかと深く関わります。IPAの調査を見ると、中小企業でセキュリティの専門部署を置いている企業はごく一部です。
無線LANは、担当者がいなくても通信できてしまう機器です。設定を見直す担当が決まっていないと、導入時の状態がそのまま残ります。
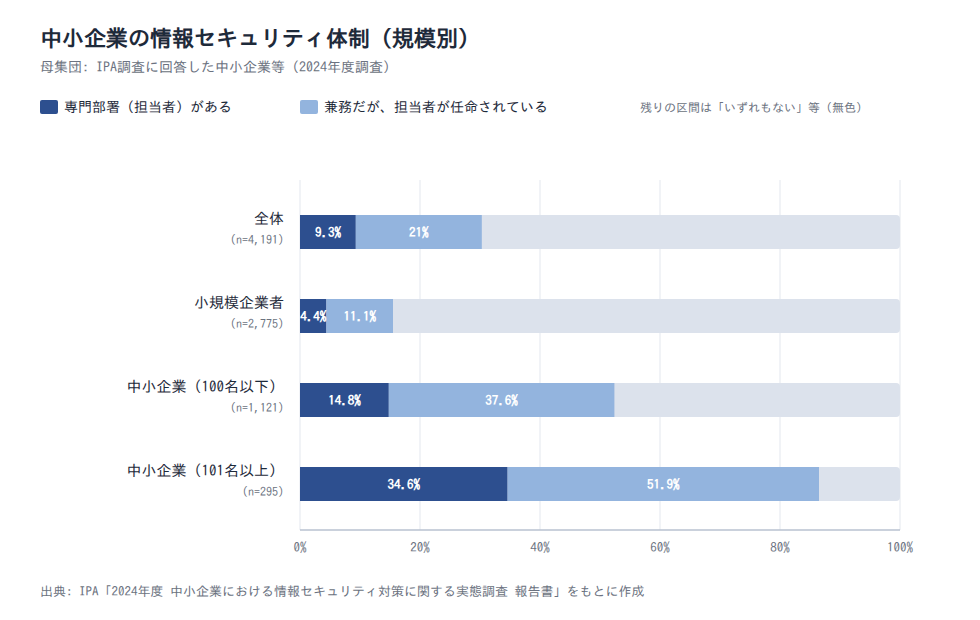
専門部署9.3%・兼務担当者21.0%、小規模企業者では兼務でも11.1%
IPAの2024年度調査で「専門部署(担当者)がある」と答えた中小企業等は、全体の9.3%でした。「兼務だが、担当者が任命されている」は21.0%です。規模別に見ると、差はさらに開きます。
| 区分 | 専門部署(担当者)がある | 兼務だが、担当者が任命されている |
|---|---|---|
| 全体 | 9.3% | 21.0% |
| 小規模企業者 | 4.4% | 11.1% |
| 中小企業(100名以下) | 14.8% | 37.6% |
| 中小企業(101名以上) | 34.6% | 51.9% |
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」より作成(2024年度調査、母集団は回答した中小企業等)
小規模企業者は専門部署(4.4%)と兼務担当者(11.1%)を合わせても15.5%です。101名以上は専門部署(34.6%)と兼務(51.9%)で86.5%となり、大きく離れます(いずれも上表の値を本記事で合算)。担当者がいるかどうかという一点で、企業規模による断絶が生じています。
なおこの調査は、回答者が自社の体制を申告する形式です。外部のITベンダーに委託している企業が「担当者なし」に分類されている可能性もあります。
担当者不在は「アクセスポイントが導入時の設定のまま残る」形で表面化する
体制の数値に加えて、対策の進め方にも差があります。組織的には行わず各自の対応となっている企業は、IPAの2024年度調査で全体69.7%、小規模企業者84.5%でした。
この統計から読み取れるのは、無線LANの設定が放置される条件が、統計上そろっているという状況です。無線LANは購入して設置すれば通信できてしまいます。担当者不在は「対策をしない」ではなく、「設定を見直す機会が一度も来ない」という形で表面化します。
具体的には、暗号化方式が古い規格のまま残る、管理画面のパスワードが初期設定のまま使われる、といった状態です。退職者が知っている接続情報も、そのまま変わりません。
どれも通信障害としては表面化しないため、誰かが意識して見に行かない限り気づけません。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/IPA「同 概要説明資料」
企業の無線LAN対策は公的統計でほとんど可視化されておらず、自社で点検項目を持つしかない
ここまで、企業全体の対策状況と体制の数値を見てきました。ただし、そのどれも無線LANを名指しした数値ではありません。公的データで分かることと分からないことを整理したうえで、自社で持つ点検項目に進みます。
世帯編には「提供元不明の無線LANに接続しない」36.8%があるが、企業編に無線LAN固有の項目はない
総務省の通信利用動向調査には、世帯編に無線LANを名指しした設問があります。セキュリティ対策として「提供元不明の無線LANに接続しない」を実施している世帯の割合は、2025年調査で36.8%でした。こちらの母集団は、過去1年間に少なくとも1人がインターネットを利用した世帯です。
一方、企業編の対策設問に無線LANを名指しした項目はありません。企業側で無線LANに触れる数値は、IoT/AI等を導入した企業の回線構成(2023年調査で58.7%)という間接的なものにとどまります。
つまり企業の無線LAN対策の状況は、データやネットワークの暗号化27.4%(2025年調査)のような広い括りから推し量るしかありません。個人向けには設問があり、企業向けにはないという非対称が生じています。
これは主要な公的統計では確認できないという意味であり、データが存在しないという断定ではありません。総務省は無線LANのセキュリティに関する資料を2025年2月に改定し、自宅Wi-Fiの利用者向け・公衆Wi-Fiの利用者向け・公衆Wi-Fiの提供者向けという3種類を用意しています。統計に項目がないことは、政策上の空白を意味しません。
情シスが自社の無線LANで確認する点検項目
平均値で自社の位置を確かめられない以上、点検項目は自分で持つしかありません。ただし総務省の資料は自宅Wi-Fiと公衆Wi-Fiを対象にしたもので、企業のオフィス無線LANを直接の対象にした資料は用意されていません。
ここでは、公衆Wi-Fi提供者向けの手引きが扱う項目を社内の無線LANに読み替えます。手引きが扱うのは、暗号化方式・管理画面の認証情報・ファームウェアの更新・接続ログです。
自社の無線LANの点検項目
- アクセスポイントの暗号化方式が、その機器が対応する範囲で最も新しい規格に設定されているか。総務省の「公衆Wi-Fi提供者向け セキュリティ対策の手引き(令和7年2月版)」は、暗号化を行う場合はWPA2またはWPA3を設定し、WPA3に対応していればWPA3も有効にするよう求めています。WEPは短時間で解読する方法が知られているため、使用は控えるとされています
- 管理画面のIDとパスワードが、初期設定のままになっていないか
- 業務用SSIDとゲスト用SSIDが分かれ、ゲスト側から社内へ通信できない設定になっているか
- ファームウェアの更新が提供されているか、最終更新がいつか
- 退職者や持ち出し端末が知っている接続情報を、変更する手順が決まっているか
- いつ・どの端末が接続したかのログを取得できているか、保存期間はどれくらいか
着手しやすいのは、暗号化方式と管理画面のパスワードです。まずは自社のアクセスポイントに設定されているネットワークセキュリティキーと暗号化方式を、管理画面で確認してみてください。
新しい規格に切り替えると決め打ちするのではなく、手元の機器と接続端末が何に対応しているかを先に調べます。 古い端末が接続できなくなる場合もあるため、切り替えは対応状況を確認してから判断してください。
出典: 総務省「令和7年通信利用動向調査の結果(概要)」別紙2/総務省「令和5年通信利用動向調査の結果(概要)」/総務省「令和7年版情報通信白書」サイバーセキュリティ政策の動向/総務省「無線LAN(Wi-Fi)の安全な利用(セキュリティ確保)について」/総務省「公衆Wi-Fi提供者向け セキュリティ対策の手引き(令和7年2月版)」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
まとめ
この記事で確認した内容を、3点に整理します。
- 何らかの対策を実施している企業は2025年調査で98.3%ですが、伸びているのは制度・運用面で、暗号化27.4%のような通信路の対策は動いていません(いずれも常用雇用者100人以上でインターネットを利用している企業が母集団)
- 規模が小さいほど担当者がおらず、小規模企業者の84.5%は組織的な対策を行っていないため、設定が放置されやすい状態です
- 企業の無線LAN対策は主要な公的統計で可視化されていないため、自社で点検項目を持つしかありません
まずはアクセスポイントの管理画面に一度ログインして、暗号化方式と管理者パスワードを確認してみてください。そこで初期設定のままだと分かれば、それだけでも点検を始めた価値があります。
新人・ひとり情シスの学習環境は「情シスカレッジ」で整えられる

無線LANの点検は一度で終わりません。担当が1人だと、手順が個人の頭の中に残り、引き継ぎで失われがちです。
情シスカレッジは、新人・ひとり情シスのためのマイクロラーニングLMSです。業務の合間に必要な知識を積み上げられます。
情シスカレッジの特徴
- 数分の動画+小テストで、まとまった学習時間を取らずに進められます
- 必修の割り当て・期限設定・進捗ダッシュボードで受講状況を管理できます
- 自社カリキュラムの編成とCSVでの教育記録に対応しています
5名から利用でき、請求書払いにも対応しています。初期設定はおよそ10分です。
※出典
- 総務省「令和7年通信利用動向調査の結果(概要)」別紙2
- 総務省「令和7年通信利用動向調査報告書」
- 総務省「令和6年通信利用動向調査報告書」
- 総務省「令和5年通信利用動向調査の結果(概要)」
- 総務省「令和4年通信利用動向調査の結果(概要)」
- 総務省「令和7年版情報通信白書」サイバーセキュリティ政策の動向
- 総務省「令和7年版情報通信白書」電波政策の動向
- 総務省「無線LAN(Wi-Fi)の安全な利用(セキュリティ確保)について」
- 総務省「公衆Wi-Fi提供者向け セキュリティ対策の手引き(令和7年2月版)」
- IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
- IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査報告書(概要説明資料)」